[アップデート] AWS Backup の論理エアギャップボールトが Amazon RDS に対応したので、RAM で別アカウントに共有してリストアまでやってみた

こんにちは!クラウド事業本部のおつまみです。
みなさん、AWS Backup の論理エアギャップボールト(Logically air-gapped vault)、使っていますか?
ついに Amazon RDS がサポートされました!!!
このアップデートについては、すでに次のブログでも紹介されています。バックアッププランの設定方法などが詳しくまとまっているので、あわせてご覧ください。
本記事では、実際に RDS のバックアップを論理エアギャップボールトに入れてから、別アカウントに共有してリストアするところまでやってみました。
3行まとめ
- AWS Backup の論理エアギャップボールトで Amazon RDS DB インスタンスを保護できるようになり、AWS RAM で共有した別アカウントから直接リストアすることもできる
- 仕組みは「標準ボールトに一時スナップショットを作成 → 論理エアギャップボールトへコピー」の 2 段構えで、PITR 用の継続バックアップはエアギャップされない
aws/rds(AWS マネージドキー)で暗号化したインスタンスは対象外。ジョブは失敗ではなく「問題ありで完了」になるので、気づきにくい点に注意
アップデートにより何が嬉しくなったのか
論理エアギャップボールトは、コンプライアンスモードの Vault Lock がデフォルトで適用された、隔離されたバックアップ保管庫です。
これまで EBS、EC2、S3、暗号化済み Aurora などは対応していましたが、RDS DB インスタンスは非対応でした。業務データが RDS に載っているシステムは多いと思うので、論理エアギャップボールトを前提にランサム対策を設計しようとしても、一番守りたいところが対象外、という状況だったわけです。
そのため、これまで RDS のバックアップを守りたい場合は、主に次のどちらかの設計を取っていました。
- 同じアカウントの標準ボールトに Vault Lock(コンプライアンスモード)を設定し、バックアップを削除・変更できないようにする
- バックアップ専用アカウントを用意し、その標準ボールト(Vault Lock 付き)へクロスアカウントコピーする
前者は、バックアップ自体は消されなくても、復旧の経路が同じアカウントに閉じてしまいます。アカウントごと乗っ取られた場合は考慮できていません。
後者は隔離できますが、バックアップアカウントの運用が増えます。そもそも AWS Backup のクロスアカウントコピーは、コピー元とコピー先が AWS Organizations の同じ組織に属していることが前提です。
また、aws/rds で暗号化したスナップショットは別アカウントにコピーできないため、カスタマーマネージドキーを用意し、アカウント間で共有する設定も必要でした。さらに復旧時は、スナップショットをリカバリー先のアカウントにコピーしてからリストアするため、DB が大きいほど復旧までの時間が延びてしまいます。
このあたりの違いは、後述の「標準ボールトへのクロスアカウントコピーとの違い」で表にまとめています。
そして今回のアップデートで、次のことが RDS でも実現できるようになりました。
- RDS のバックアップをイミュータブル(変更・削除不可)かつ隔離された状態で保管できる
- AWS RAM で別アカウントに共有し、共有先アカウントから直接リストアできる
- Multi-party approval(複数人承認)を組み合わせて、ボールト所有アカウントが侵害されても復旧経路を確保できる
対象リソースと対応リージョン
| 項目 | 内容 |
|---|---|
| 対象 | Amazon RDS DB インスタンス(シングル AZ / マルチ AZ) |
| 非対象 | Amazon RDS マルチ AZ DB クラスター(機能表の論理エアギャップボールト列が空欄) |
| 対応リージョン | 論理エアギャップボールトと RDS の両方が利用可能なほとんどのリージョン(東京リージョンも機能表上は対応) |
| 料金 | AWS Backup の料金ページを参照(What's New に具体額の記載なし) |
なお、Aurora は以前から論理エアギャップボールトに対応しています(暗号化されていないクラスターは非対象)。
機能表は、執筆時点では英語版のみ RDS DB インスタンスの論理エアギャップボールト列が更新されていました。日本語版はまだ反映されていないので、確認するときは英語版を見るのがおすすめです。
注目ポイント
内部的には「一時スナップショット → コピー」の 2 段構え
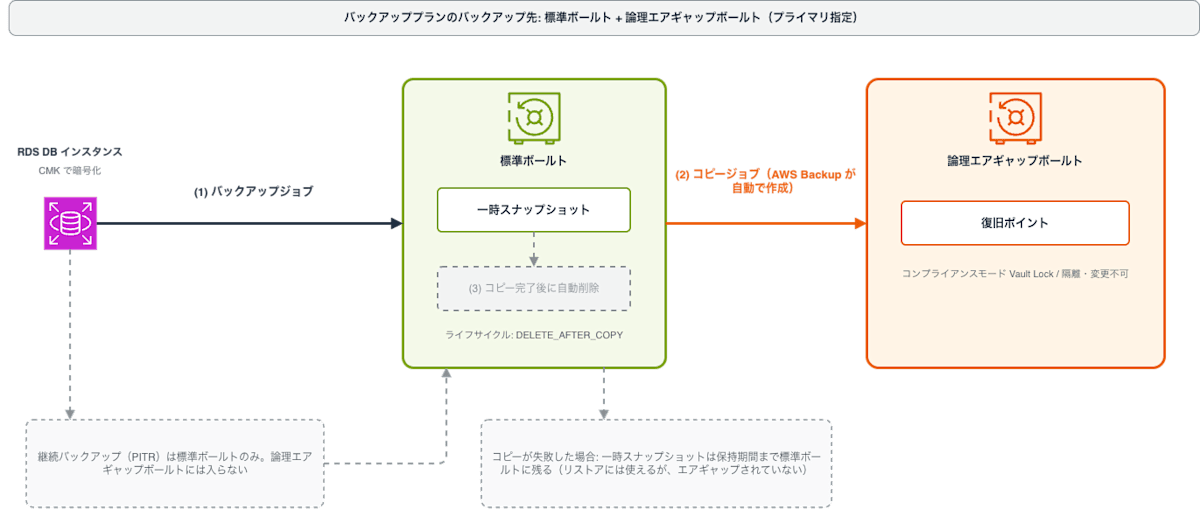
AWS のブログに記載の通り、RDS は AWS Backup の Full management(完全管理)対象ではないため、専用のワークフローでコピーされます。論理エアギャップボールトをバックアップ先に指定した場合でも、AWS Backup はまず標準ボールトに一時スナップショットを作成し、それを論理エアギャップボールトへコピーします。
一時スナップショットには DELETE_AFTER_COPY のライフサイクルが付いており、コピー完了後に自動削除されます。逆にコピーが失敗した場合は、一時スナップショットが指定の保持期間まで標準ボールトに残ります。リストアには使えますが、エアギャップされた状態ではない点は覚えておきたいところです。
PITR はエアギャップされない
論理エアギャップボールトに入るのはスナップショットだけです。継続バックアップ(PITR)は標準ボールトに残ります。つまり、エアギャップ側の RPO はスナップショットの取得頻度で決まります。
AWS のブログでは、次の 3 つを組み合わせる構成が推奨されていました。
- 同一リージョンの標準ボールト(PITR 用、日常的なオペミス対応)
- 同一リージョンの論理エアギャップボールト(サイバー攻撃からの復旧用)
- 別リージョンの標準ボールト(リージョン障害用)
「ランサム対策はエアギャップ、日々の誤操作は PITR」と役割で分けて考えると整理しやすいと思います。
共有先アカウントから直接リストアできる
AWS RAM でリカバリー用アカウントにボールトを共有すれば、コピーを挟まずにそのアカウントから RDS を直接リストアできます。本番アカウントが侵害されたときに、クリーンな別アカウントで業務を立て直す、という復旧シナリオが RDS でも組めるようになりました。
共有先アカウントで Restore testing(復元テスト)を回すこともできるので、「いざという時に本当に戻せるか」を定期的に確認する運用にもつなげられます。復元テストでは、リストアされた DB に対して Lambda 関数で行数やスキーマを確認し、PutRestoreValidationResult API で結果を返す、といった中身の検証までできます。
標準ボールトへのクロスアカウントコピーとの違い
これまで RDS のバックアップを隔離したい場合は、バックアップ専用アカウントの標準ボールトへクロスアカウントコピーする構成が一般的でした。AWS のブログでは、この構成から論理エアギャップボールトに切り替えると何が変わるのかが、表にまとめられています。
| 観点 | 標準ボールトへのクロスアカウントコピー | 論理エアギャップボールト |
|---|---|---|
| Vault Lock | 任意。利用者が自分で設定する | コンプライアンスモードの Vault Lock が常に適用される |
| バックアップの保管場所 | 利用者が所有するバックアップアカウント | AWS Backup サービスが所有するアカウント |
| 暗号化 | カスタマーマネージドキーをアカウント間で共有する | デフォルトは AWS 所有キー。カスタマーマネージドキーも選べる |
| 同じ AWS Organizations 内のリカバリーアカウントへの渡し方 | スナップショットをリカバリーアカウントにコピーしてからリストアする | AWS RAM でボールトを共有し、そのまま直接リストアする |
| DB サイズがリカバリー時間に与える影響 | スナップショットが大きいほど、リストア前のコピーに時間がかかる | リストア前のコピーが不要 |
| Organizations 外への共有 | AWS Backup のクロスアカウントコピーでは不可 | AWS RAM と Multi-party approval で可能 |
| 所有アカウントを失った場合のアクセス | そのアカウントの復旧次第 | Multi-party approval で、独立したアクセス経路を確保できる |
個人的にメリットと感じる部分は、リストアの前にコピーを挟まなくてよい点です。
サイズの大きい DB ほど、いざという時にコピー待ちで復旧が遅れるリスクを減らせます。また、カスタマーマネージドキーをアカウント間で共有する運用が不要になるのも、地味に嬉しいポイントです。
送り方は「プライマリ」と「コピー」の 2 通り。コストが変わる
RDS のバックアップを論理エアギャップボールトに送る方法は 2 つあります(論理エアギャップボールトへのプライマリバックアップ)。
- バックアップルールのプライマリのバックアップ先に論理エアギャップボールトを指定する
- 標準ボールトに取得し、コピーアクションで論理エアギャップボールトへコピーする
論理エアギャップボールトのストレージは、標準ボールトとは別の、より高い単価で課金されます。プライマリ指定の場合は、標準ボールトの一時スナップショットと論理エアギャップボールトの復旧ポイントの両方が課金対象ですが、一時スナップショットはコピー後に消えるので、長期保管されるのは 1 つだけです。コピーアクションの場合は、両方のボールトの復旧ポイントにそれぞれの保持期間ぶん課金されます。
なお、一時スナップショットには最低課金期間が適用される場合があるため、ブログでは「日次程度の頻度のほうが節約効果が大きい」と説明されていました。標準ボールト側に長期保管が不要なら、プライマリ指定を検討する価値がありそうです。
やってみた
それでは、実際に RDS のバックアップを論理エアギャップボールトに入れてみます。今回は東京リージョンで、ワークロードアカウントでのバックアップとリストアに加えて、AWS RAM で共有したリカバリーアカウントからのリストアまで試しました。
今回の検証構成は次のとおりです。
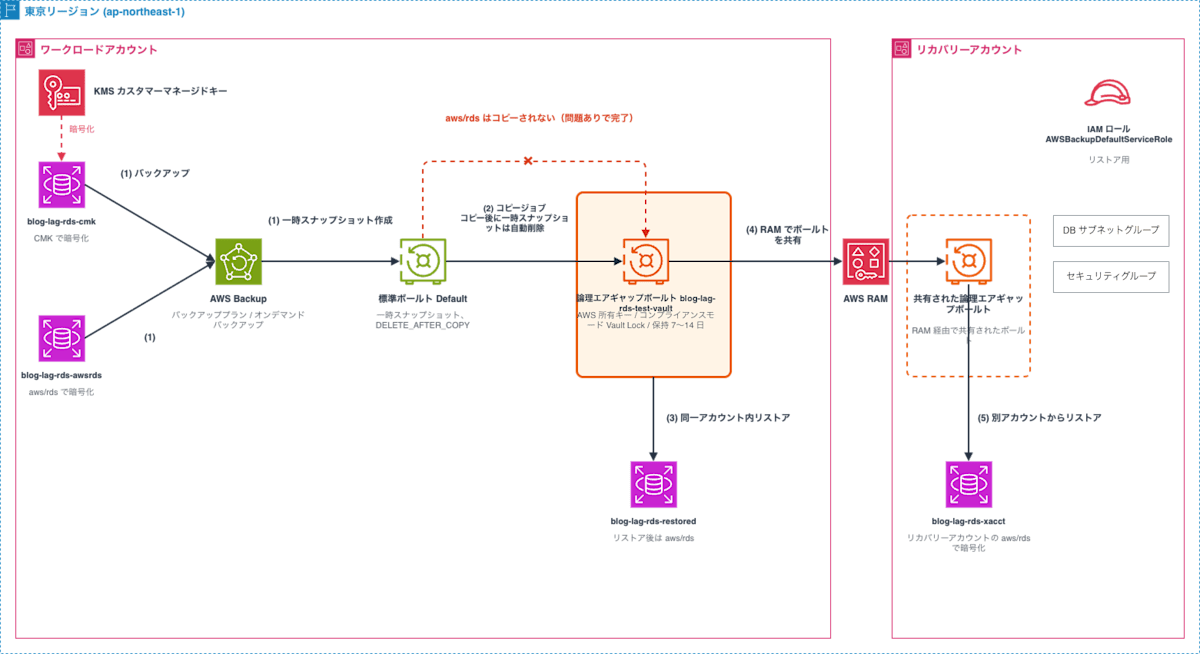
図の番号に沿って、次の流れで検証しました。
- RDS のバックアップを実行し、標準ボールト(
Default)に一時スナップショットを作成する - 一時スナップショットが論理エアギャップボールトへコピーされ、標準ボールトから自動で削除されることを確認する
- 論理エアギャップボールトの復旧ポイントから、同じアカウント内に RDS をリストアする
- AWS RAM で、論理エアギャップボールトをリカバリーアカウントに共有する
- リカバリーアカウントから、共有されたボールトの復旧ポイントを使って RDS をリストアする
あわせて、aws/rds で暗号化したインスタンスを対象にした場合の挙動も確認しています。
検証用には、次の 2 台の RDS を用意しました。
| DB 識別子 | エンジン | クラス | 暗号化キー |
|---|---|---|---|
| blog-lag-rds-cmk | PostgreSQL 18.6 | db.t4g.micro(シングル AZ、gp3 20 GiB) | カスタマーマネージドキー(CMK) |
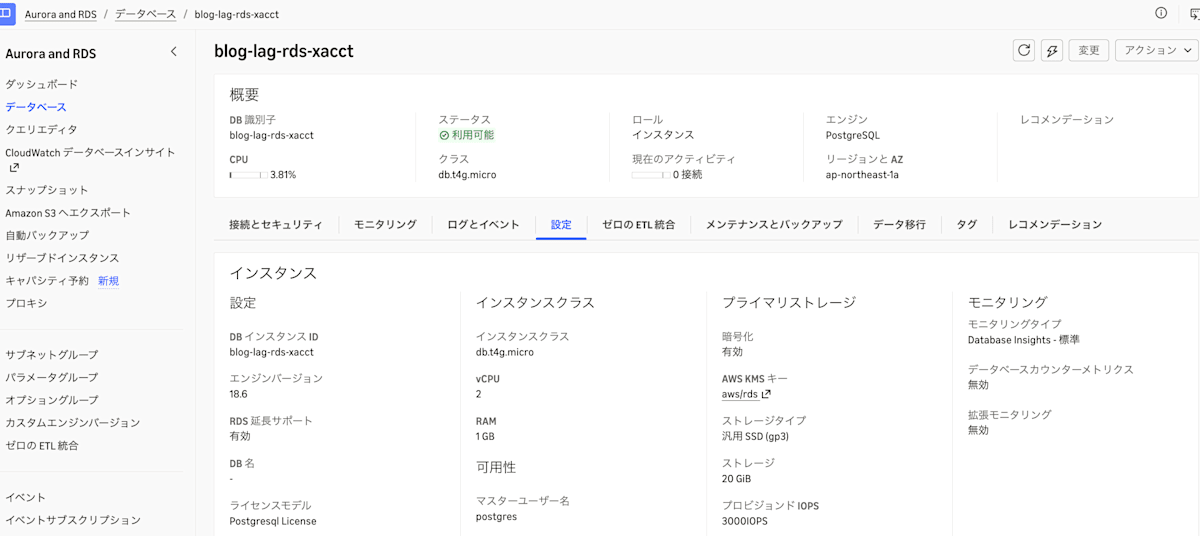
| blog-lag-rds-awsrds | PostgreSQL 18.6 | db.t4g.micro(シングル AZ、gp3 20 GiB) | aws/rds(AWS マネージドキー) |
2 台目は後半に記載するおまけ用のインスタンスです。
事前準備: RDS の暗号化キーを確認する
いきなり一番大事なところですが、aws/rds(AWS マネージドキー)で暗号化された RDS インスタンスのバックアップは、論理エアギャップボールトにコピーできません。カスタマーマネージドキー(CMK)で暗号化されているか、非暗号化である必要があります(論理エアギャップボールトへのプライマリバックアップの「AWS マネージドキーの使用に関する制約」)。
RDS コンソールでインスタンスの「設定」タブを開き、「プライマリストレージ」の「AWS KMS キー」を確認しておきましょう。ここが aws/rds になっていたら対象外です。
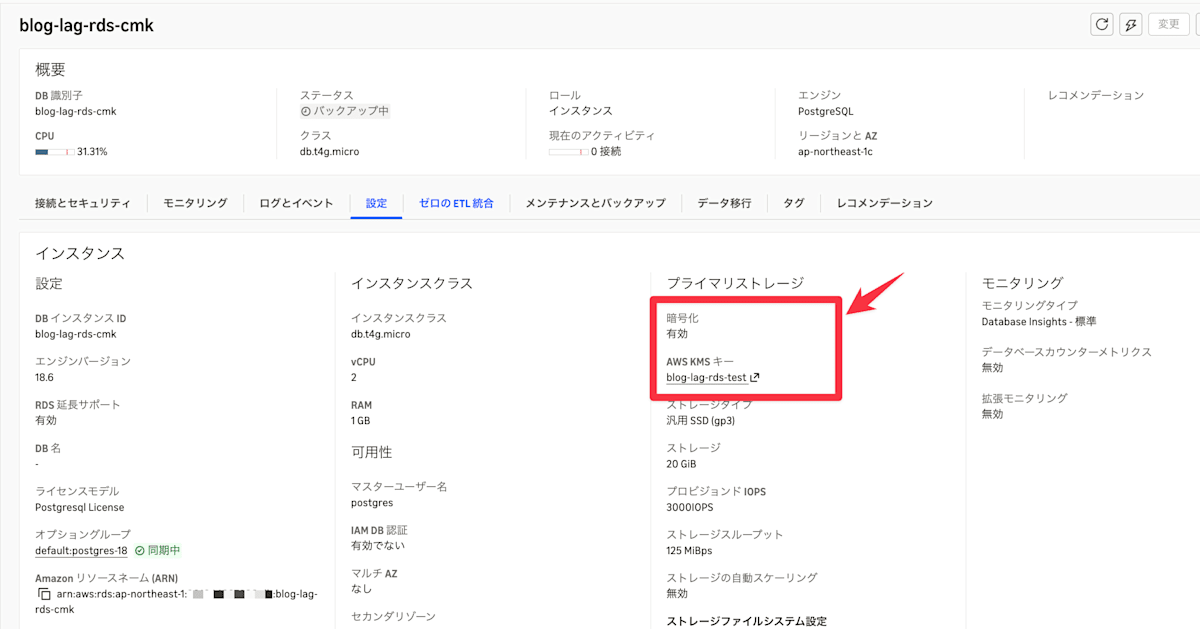
CMK のキーポリシーは、作成時のデフォルト(アカウントの IAM に権限を委ねる設定)のままでバックアップまで通りました。
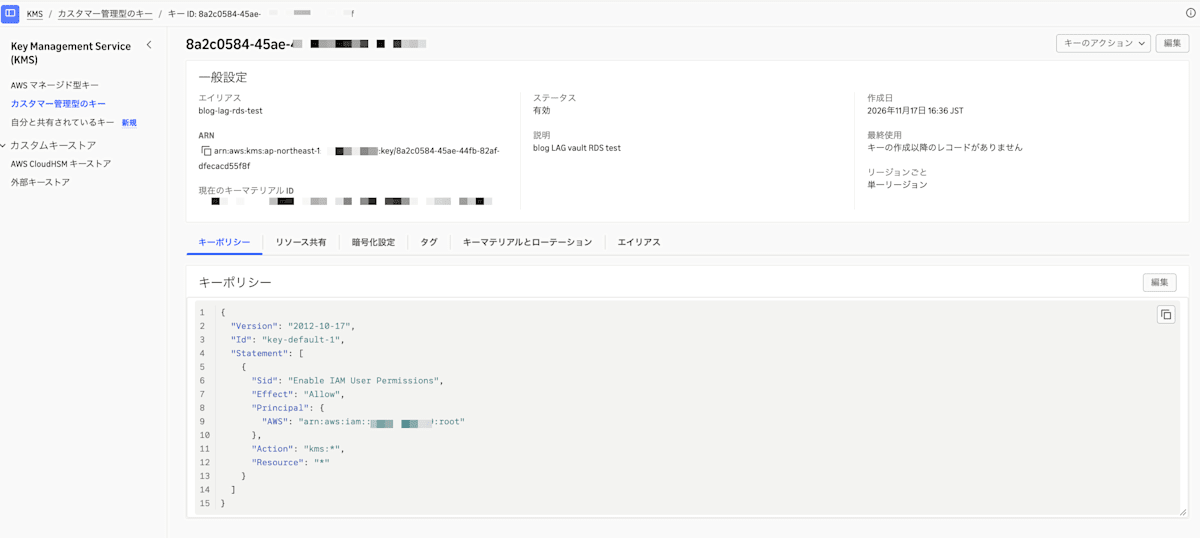
既存インスタンスの KMS キーは直接変更できないため、aws/rds で作ってしまっている場合は、新しいキーでスナップショットをコピーしてから復元するか、Blue/Green デプロイを使う必要があります。今回は CMK で暗号化した検証用インスタンスを新規作成しました。
手順1: 論理エアギャップボールトを作成する
AWS Backup コンソールでボールトの作成画面を開き、ボールトタイプに「論理的にエアギャップのあるボールト」を選びます。
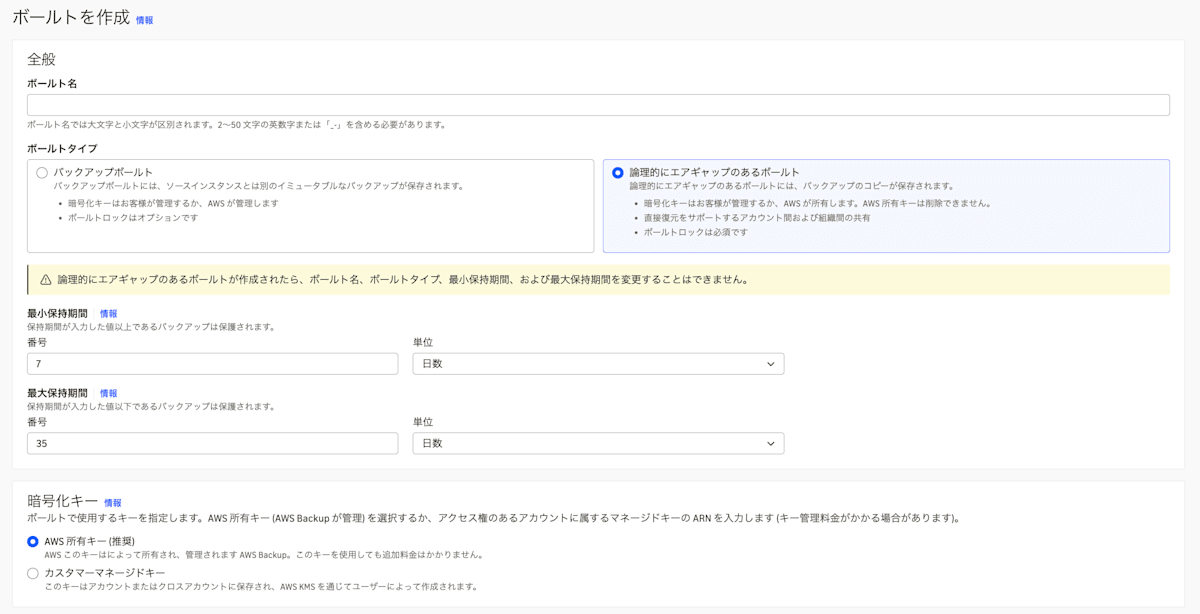
※画像は入力途中のもので、最大保持期間が 35 日になっています。実際は最大 14 日で作成しました。
設定するのは次の項目です。
- 最小保持期間: 最小 7 日
- 最大保持期間: 必須
- 暗号化キー: デフォルトは AWS 所有キー(推奨)。カスタマーマネージドキーも選べます
画面の注意書きにあるとおり、ボールト名・ボールトタイプ・最小保持期間・最大保持期間は作成後に変更できません。この保持期間の範囲外のバックアップはボールトに入れられないので、バックアッププラン側の保持期間と揃えておくのがポイントです。今回は最小 7 日、最大 14 日で作成しました。
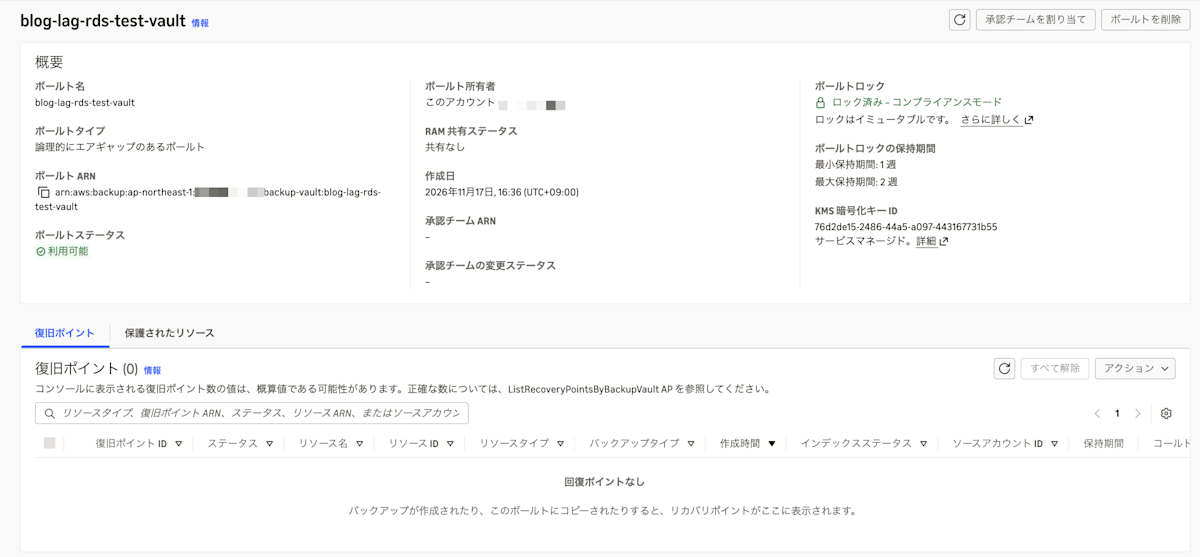
作成直後のステータスは CREATING で、数分で「利用可能」になりました。詳細画面を見ると、作成した時点でボールトロックが「ロック済み - コンプライアンスモード」になっています。自分で Vault Lock を設定する手間はありません。
手順2: バックアッププランを作成してプライマリのバックアップ先に指定する
次にバックアッププランを作成します。注目ポイントで触れた 2 通りのうち、今回はプライマリのバックアップ先に、手順1で作成した論理エアギャップボールトを指定しました。
バックアップルールでは、通常のバックアップボールト(今回は Default)に加えて、論理エアギャップボールトを指定します。RDS の場合、この Default 側に一時スナップショットが作られます。保持期間は手順1のボールトの範囲内の 7 日にしました。
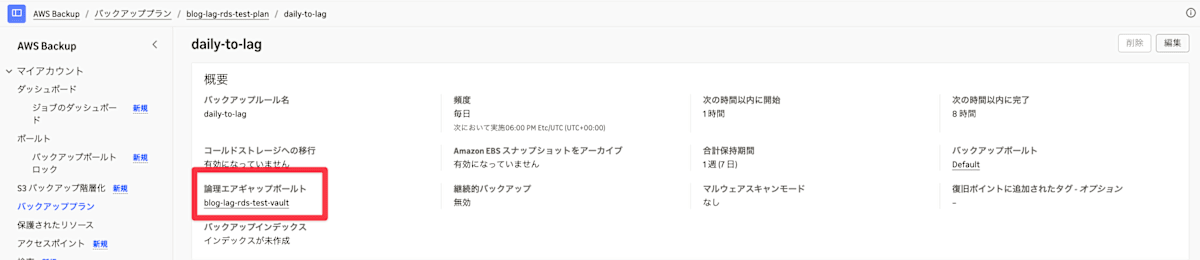
CLI や IaC で設定する場合、バックアップルールの TargetBackupVaultName に通常のボールトを、TargetLogicallyAirGappedBackupVaultArn に論理エアギャップボールトの ARN を指定します。
注意点として、RDS のバックアップは RDS インスタンスと同じアカウント・同じリージョンの論理エアギャップボールトにしか入れられません。クロスリージョンでのコピーは、現時点では RDS を含むバックアップでは使えません(AWS のブログ、Logically air-gapped vault の Considerations and limitations)。
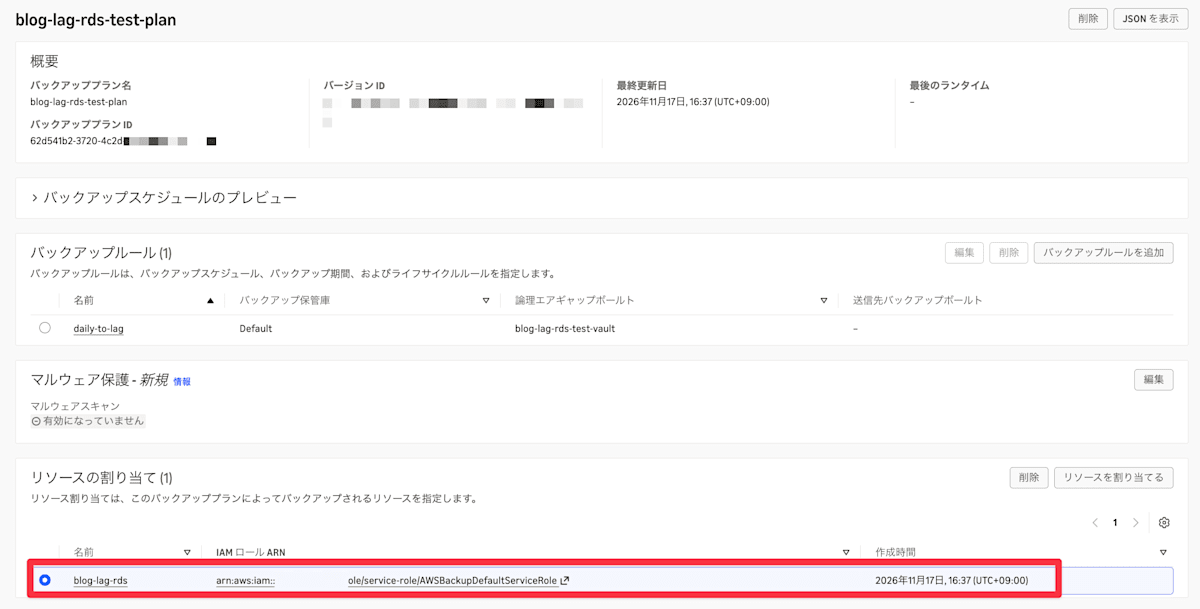
リソースの割り当てで、対象の RDS インスタンスを指定します。
手順3: ジョブの動きを確認する
今回はすぐ結果を見たかったので、プランのスケジュール実行は待たずに、同じ設定でオンデマンドバックアップを実行しました。オンデマンドバックアップでも、論理エアギャップボールトを指定できます(CLI では start-backup-job の --logically-air-gapped-backup-vault-arn)。
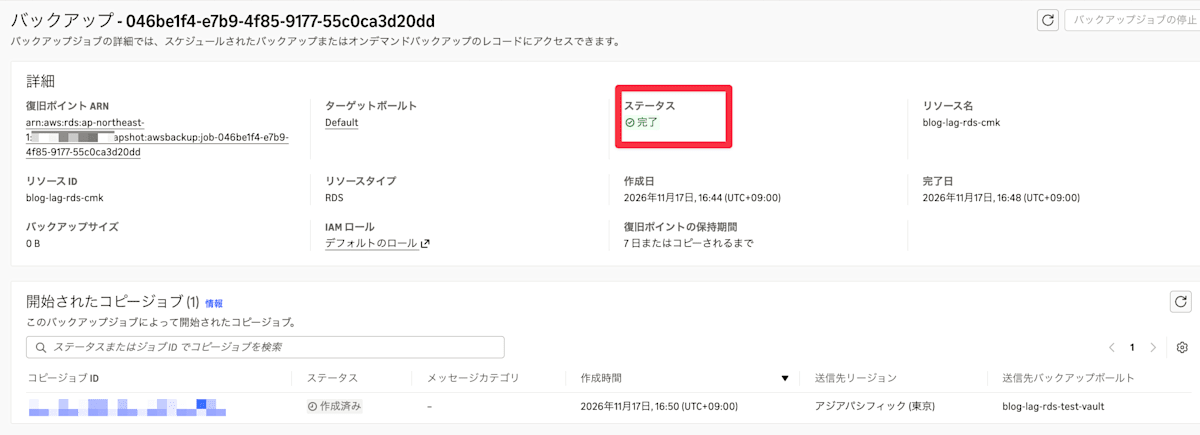
16:44 に開始したバックアップジョブは、約 4 分後の 16:48 に完了しました。ジョブの詳細を見ると、ターゲットボールトは Default、復旧ポイントの保持期間は「7 日またはコピーされるまで」となっています。これが DELETE_AFTER_COPY の付いた一時スナップショットですね。
画面下部の「開始されたコピージョブ」には、論理エアギャップボールト宛てのコピージョブが自動で作成されていました。
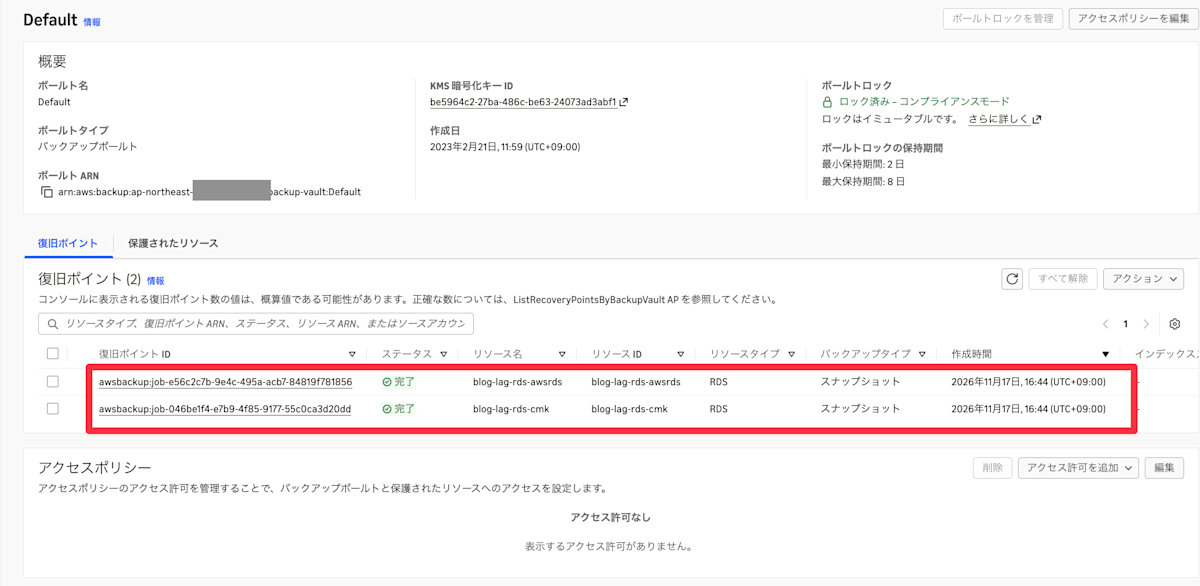
この時点の Default ボールトには、2 台分のスナップショットが入っています。
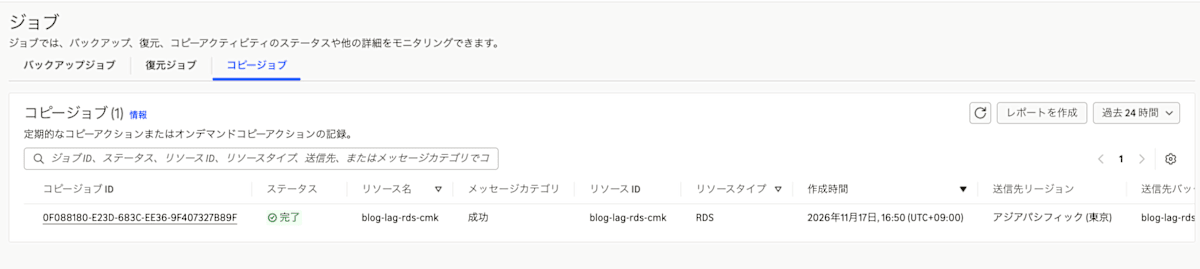
コピージョブは 16:50 に作成されたあと、しばらく「作成済み」のまま待機していました。実際に動き出したのは 17:04 ごろで、完了は 17:04:46 です。データ量が小さいのでコピー自体は一瞬でしたが、バックアップ開始から論理エアギャップボールトに入るまでは約 20 分かかりました。
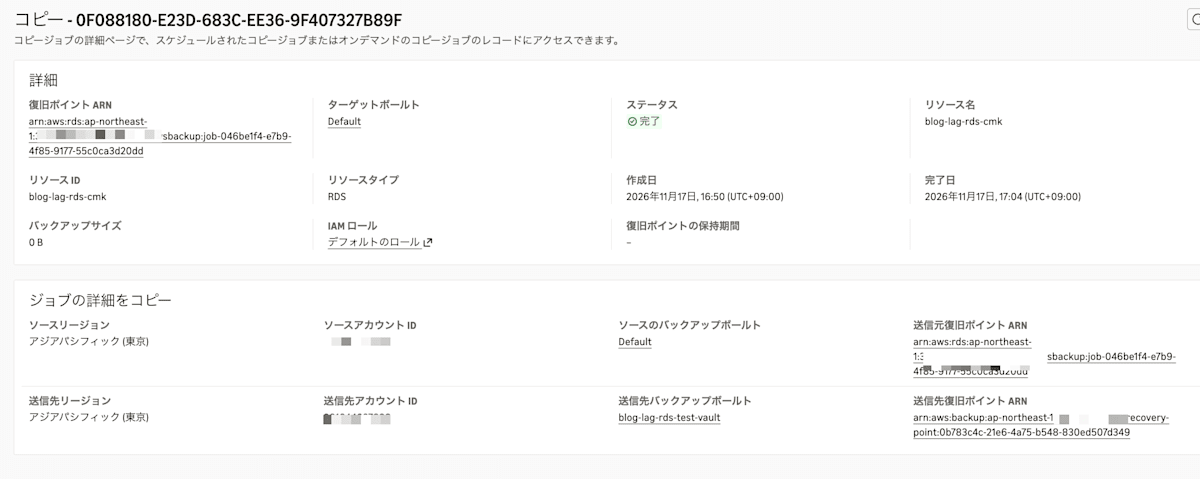
コピージョブの詳細を開くと、送信元が Default ボールト、送信先が論理エアギャップボールトになっていることを確認できます。
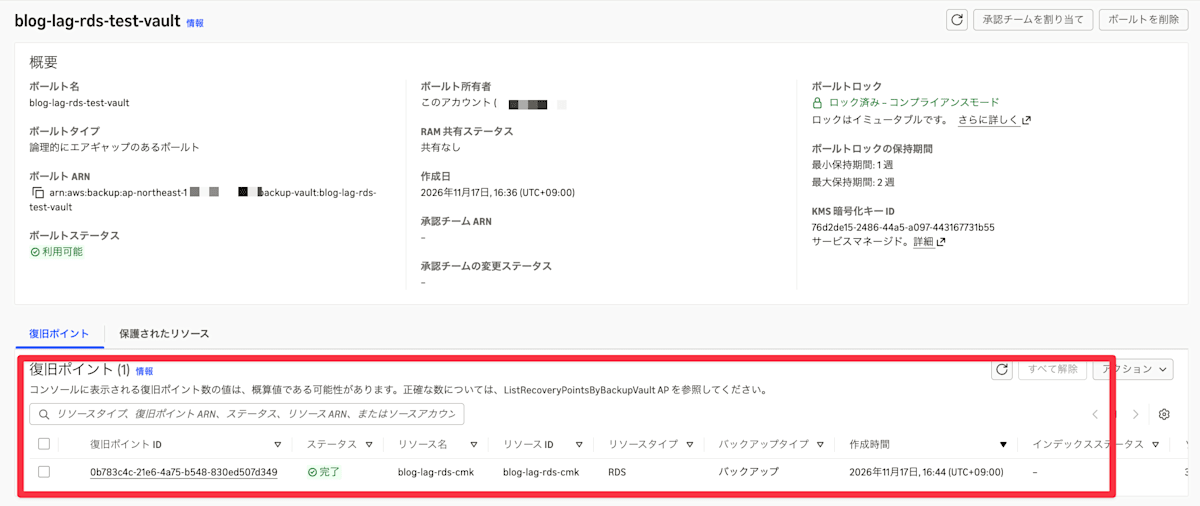
論理エアギャップボールトを見ると、復旧ポイントが入っていました。ARN は RDS スナップショットの形式(arn:aws:rds:...:snapshot:...)から、AWS Backup の復旧ポイントの形式(arn:aws:backup:...:recovery-point:...)に変わっています。
Default ボールトにあった CMK 暗号化インスタンスの一時スナップショットは、コピー完了後に自動で削除されていました。DELETE_AFTER_COPY がちゃんと効いていますね。一方、aws/rds 暗号化インスタンスのスナップショットはコピーされないため、Default ボールトに残ったままです(後述のおまけで詳しく触れます)。
手順4: 論理エアギャップボールトからリストアする
次に、論理エアギャップボールトの復旧ポイントから、同じアカウント内に RDS をリストアしてみます。
リストアジョブは 17:20 に開始し、17:41 に完了しました(約 21 分)。こちらもしばらく「保留中」で待機してから動き出しています。
リストアした DB を見て、ひとつ気づいたことがあります。元のインスタンスは CMK で暗号化していましたが、リストア後のインスタンスは aws/rds で暗号化されていました。リストア用のメタデータには元の CMK が参考情報(InformationalOnly:KmsKeyId)として入っていますが、リストア時にはキーを指定しなければ、元の CMK にはならないようです。
元と同じキーで戻したい場合は、リストア時に KMS キーを明示的に指定しておきましょう。特に、戻した DB を再び論理エアギャップボールトで保護したい場合、aws/rds のままだと対象外になってしまいます。
CLI でリストアする場合は、get-recovery-point-restore-metadata で取得したメタデータをそのまま渡すと失敗します。私は最初、次のエラーでリストアジョブが失敗しました。
The field DBSnapshotIdentifier should not be specified as metadata. Expecting it as serviceBackupArn.
メタデータから DBSnapshotIdentifier を外して再実行したところ、成功しました。ほかにも InformationalOnly: で始まる項目は参考情報なので、外しておきましょう。
手順5: RAM で別アカウントに共有してリストアする
せっかくなので、別アカウント(以降、リカバリーアカウント)に共有して、そこからリストアするところまで試しました。なお、ワークロードアカウントとリカバリーアカウントは、AWS Organizations の同じ組織には属していません。
まず、ボールトを所有するアカウント側で AWS RAM のリソース共有を作成し、論理エアギャップボールトとリカバリーアカウントの ID を指定します。今回は 2 つのアカウントが同じ組織ではないため、リカバリーアカウント側で招待を承諾する必要があります(招待の承諾期限は 12 時間です)。承諾すれば共有は完了です。同じ組織内で、RAM の AWS Organizations との共有を有効にしている場合は、招待の承諾は不要です。
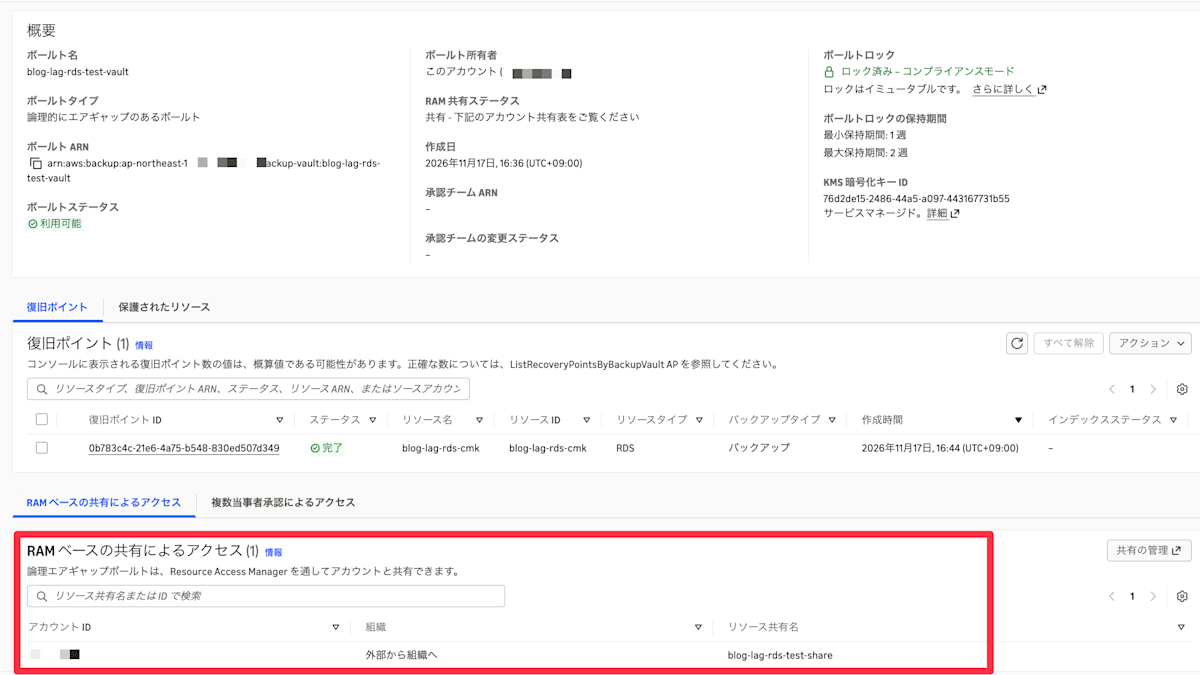
共有すると、ボールト詳細の「RAM ベースの共有によるアクセス」に共有先アカウントが表示されます。
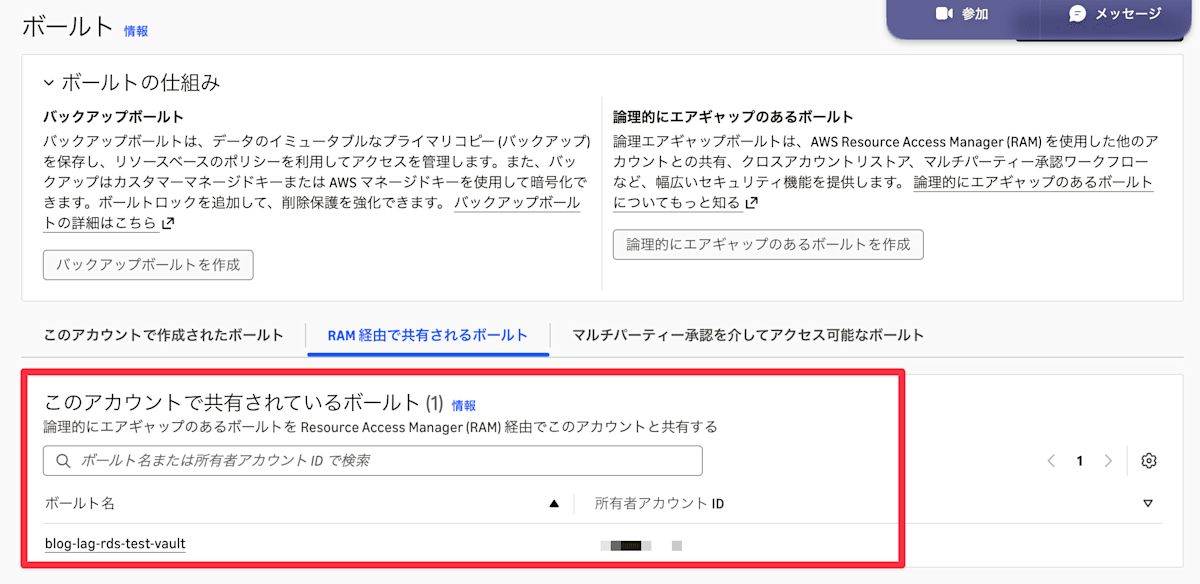
リカバリーアカウントの AWS Backup コンソールでは、共有されたボールトが、ボールト画面の「RAM 経由で共有されるボールト」タブに表示されます。
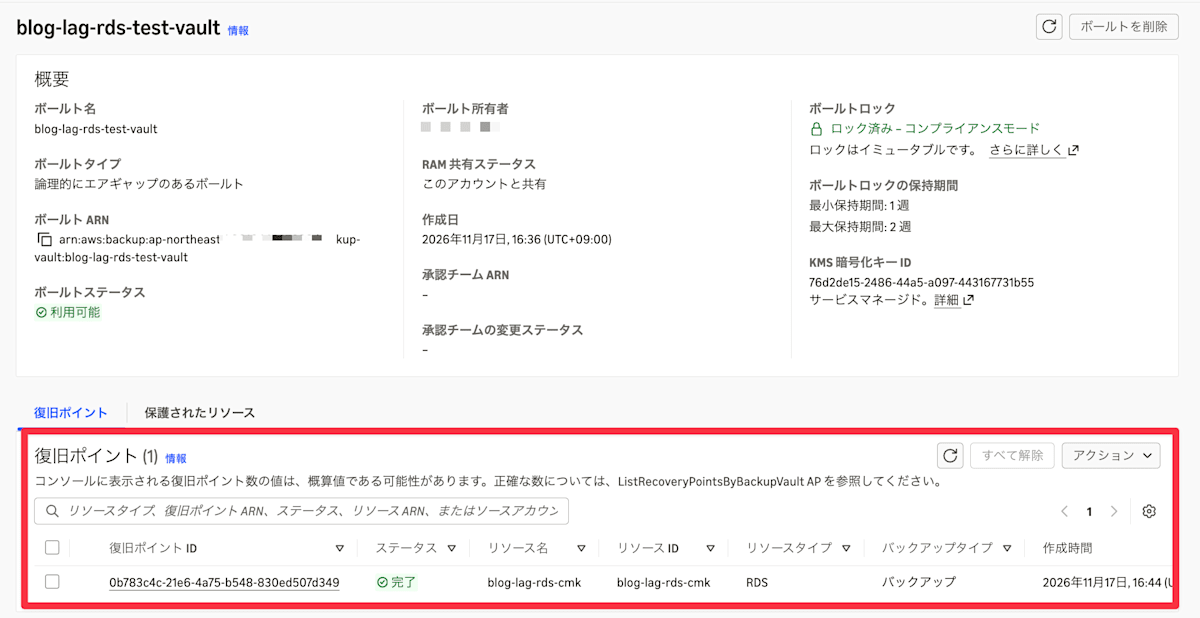
ボールト名を開くと、RAM 共有ステータスが「このアカウントと共有」となっており、復旧ポイントも見えます。暗号化キーの種類(今回は AWS 所有キー)も、共有先から確認できます。
リカバリーアカウント側では、次の 2 つを事前に用意しました。
- リストアに使う IAM ロール(
AWSBackupServiceRolePolicyForRestoresをアタッチしたAWSBackupDefaultServiceRole) - リストア先の DB サブネットグループとセキュリティグループ
なお、論理エアギャップボールト自体をカスタマーマネージドキーで暗号化している場合、共有先から RDS をリストアするには、そのキーのポリシーで共有先のリストア用ロールと AWS Backup のサービスリンクロールを許可しておく必要があります。今回のボールトは AWS 所有キーなので、この設定は不要です(Logically air-gapped vault の Considerations and limitations)。
リストア用のメタデータには、元アカウントのサブネットグループ名やセキュリティグループ ID が入っています(RDS のリストアで指定できる項目は Amazon RDS の復元を参照)。そのままでは使えないので、リカバリーアカウント側のものに置き換えてリストアします。
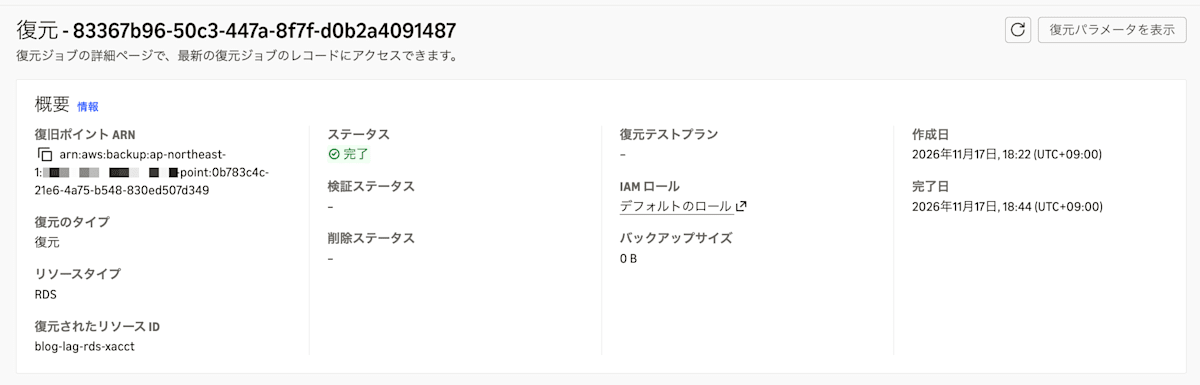
リストアジョブは 18:22 に開始して 18:44 に完了し、リカバリーアカウントに RDS インスタンスが作成されました。元の RDS は CMK で暗号化していましたが、CMK のキーポリシーに手を加えなくてもリストアできています。リストアした DB の暗号化キーは、リカバリーアカウントの aws/rds になっていました。
元アカウントの CMK のキーポリシーを変更しなくても別アカウントで DB を立ち上げられるのは、本番アカウントが侵害されたときの復旧シナリオとしてかなり心強いですね。
おまけ: aws/rds で暗号化したインスタンスだとどうなるか
気になったので、aws/rds で暗号化したインスタンスでも、同じ条件でオンデマンドバックアップを実行してみました。
結果、ジョブのステータスは「問題ありで完了」、メッセージカテゴリは「論理的にエアギャップのある保管庫はサポートされていません」でした。
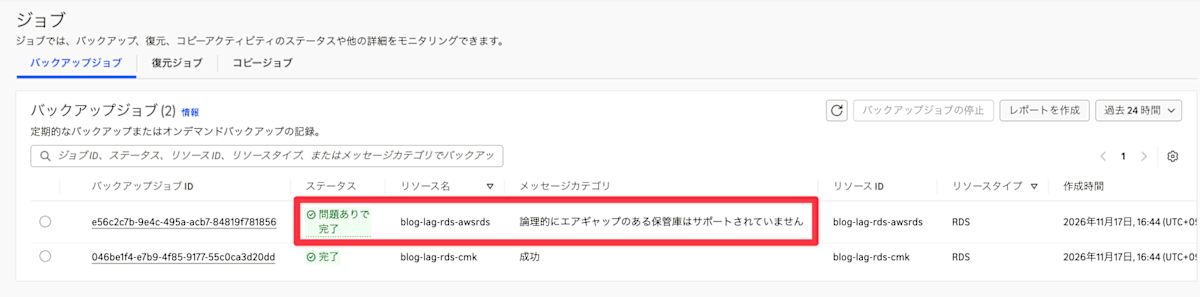
API で見ると、ステータスは COMPLETED で、次のメッセージが付いていました。
Backup job completed successfully to the target backup vault. This resource is encrypted with an AWS managed key and cannot be copied to a logically air-gapped backup vault.
スナップショットは Default ボールトにだけ作成され、コピージョブは作られませんでした。この挙動とメッセージは、論理エアギャップボールトへのプライマリバックアップのトラブルシューティングにも記載されています。
失敗扱いにはならないので、FAILED のジョブだけを通知する監視では気づけません。「エアギャップできているつもり」になってしまうのは怖いですね。監視するなら、COMPLETED でもメッセージ付きで完了したジョブを拾うか、論理エアギャップボールト側の復旧ポイントを確認する仕組みが必要です。
利用時の注意点
aws/rds で暗号化しているインスタンスは対象外
やってみたでも触れましたが、一番引っかかりやすいのはここだと思います。RDS 作成時にデフォルトのまま暗号化を有効にすると aws/rds が選ばれるため、既存環境ではこのケースが多いはずです。
しかもジョブは失敗にならず「問題ありで完了」(API 上は COMPLETED)になるため、失敗通知では気づけません。キーの付け替えには復元や Blue/Green 切り替えが必要なので、導入前に対象インスタンスのキーを棚卸ししておき、導入後は論理エアギャップボールトに復旧ポイントが実際に入っているかを確認しましょう。
論理エアギャップボールトのストレージは割高
論理エアギャップボールトのストレージ単価は標準ボールトより高く設定されています。全 RDS を一律で対象にするのではなく、サイバー攻撃で失うと事業が止まる重要度の高い DB に絞って適用するのを推奨します。
ボールトは RDS と同じアカウント・リージョンに置く。別アカウントへは「共有」で渡す
RDS の場合、バックアップを入れられる論理エアギャップボールトは、RDS インスタンスと同じアカウント・同じリージョンのものに限られます。別アカウントのボールトや別リージョンのボールトへのコピーはできません。
一方で、そのボールトを RAM で別アカウントに共有し、共有先からリストアすることはできます。別アカウントでの復旧は「コピー」ではなく「共有」で実現する、と理解しておくと設計で迷いません。AWS のブログの構成図でも、論理エアギャップボールトはワークロードアカウントに置かれ、Recovery Account や Forensic Account には共有や承認チーム経由でアクセスさせる形になっています。リージョン障害への備えは、別リージョンの標準ボールトへのコピーで別途用意する必要があります。
それでも「バックアップのデータそのものを別アカウントに置きたい」という場合は、これまでどおり、バックアップ専用アカウントの標準ボールトへのクロスアカウントコピーを組み合わせることになります。このとき注意したいのが、AWS Backup のクロスアカウントバックアップには AWS Organizations が必要な点です。クロスアカウントバックアップのドキュメントには、次の要件が書かれています。
- コピー元とコピー先のアカウントが、AWS Organizations の同じ組織に属していること
- 組織の管理アカウントで、クロスアカウントバックアップを有効にしておくこと
- コピー先ボールトのアクセスポリシーで、
backup:CopyIntoBackupVaultを許可しておくこと - コピー元のリソースがカスタマーマネージドキーで暗号化されている場合は、そのキーをコピー先アカウントと共有しておくこと
Organizations を使っていない環境では、AWS Backup でバックアップを別アカウントにコピーすることはできません。一方、論理エアギャップボールトの RAM 共有は、同じ組織でなくても使えます。AWS のブログでも Organizations の外へ共有できると説明されていますし、今回の検証で使った 2 つのアカウントも同じ組織ではありませんでしたが、問題なく共有してリストアできました。Organizations を使っていない環境で別アカウントからの復旧手段を用意したいなら、論理エアギャップボールトの RAM 共有が選択肢になります。
なお、Multi-party approval は AWS Organizations の機能です。ベストプラクティスとして、論理エアギャップボールトがある組織とは別に、リカバリー用の組織を用意する構成が紹介されています。
リストア後の暗号化キーを確認する
今回の検証では、キーを指定せずにリストアすると、同じアカウントでも別アカウントでも、リストア先アカウントの aws/rds で暗号化されました。戻した DB を引き続き論理エアギャップボールトで保護するなら、リストア時に CMK を指定しておく必要があります。復旧手順書にも、使うキーを明記しておくと安心です。
RPO はスナップショットの取得頻度に依存する
PITR はエアギャップされないため、サイバー攻撃からの復旧時は「最後にエアギャップへ入ったスナップショット時点」まで戻ることになります。業務的に許容できる RPO から、バックアップルールの頻度を逆算して決めましょう。
まとめ
RDS が論理エアギャップボールトに対応したことで、「業務データを隔離・不変で守る」構成が AWS Backup だけで組めるようになりました。これまで論理エアギャップボールトを検討するときにネックになりがちだった対応リソースの制限が、ひとつ解消された形です。
今回の検証では、AWS RAM で共有した別アカウントから RDS をリストアするところまで確認できました。同じ組織に属していないアカウント同士でも共有できたので、Organizations を使っていない環境でも、別アカウントからの復旧経路を用意できます。
一方で、aws/rds で暗号化したインスタンスはジョブが完了していてもエアギャップされていなかったり、PITR がエアギャップされなかったりと、前提を知らないと設計段階でつまずくポイントもあります。まずは自分の環境の RDS がどのキーで暗号化されているか、確認するところから始めてみてください。
最後までお読みいただきありがとうございました!
どなたかのお役に立てれば幸いです。
以上、おつまみでした!