AWSインシデント対応の段階的隔離戦略を考えてみた

こんにちは、せーのです。
インシデント対応として、「とりあえず全部止めるパニックボタン」を用意することがあります。が、1システムの異常で関係のない事業まで止めてしまうのも怖い。一方で NAT やインターネット経路だけ遮断しても、漏洩した API キーによる AWS API 操作は止まりません。
そこで今回は、公式の SSM Automation Contain 系 Runbook を軸に、隔離を段階(L0〜L3)で考える、という運用モデルを整理しつつ、検証用アカウントで L3(リソース単位の可逆隔離)だけ実機確認しました。
Organizations 全体の委任管理者・隔離 OU(L1)・クロスアカウント実行・GuardDuty→EventBridge 配線・ContainS3 は 今回は試していません。単一アカウントでできる範囲に絞っています。
やりたかったこと
やりたかったのは次の3つです。
- 隔離レベル(L0〜L3) を事業影響(Tier / RTO・RPO)と紐づけて、止めてよい範囲を先に決める
- 公式 Contain Runbook で、リソース単位の可逆隔離がどれくらい手軽に回るか見る
- AI は判断材料集め、人は Runbook 選定・承認・実行、という役割分担のイメージを記事に落とす
本番の理想形は「外側の Security / 委任管理者アカウントから実行」ですが、今回の検証権限では Org 管理操作まで踏み込めなかったため、単一アカウント内の L3 ドリルにしています。
隔離レベル(おさらい)
記事で使う定義はこんな感じです。
| レベル | 狙い | 典型手段 | 事業影響 |
|---|---|---|---|
| L0 パニックボタン | ほぼ全停止 | 広範な通信遮断など | 極大。最後の手段 |
| L1 アカウント・OU | アカウント単位で権限を封じる | 隔離 OU へ移動、Deny SCP、認証情報無効化 | 大 |
| L2 VPC | ネットワーク境界で封じる | TGW 経路削除、NACL Deny など | 中〜大 |
| L3 リソース | 単一リソースを可逆隔離 | AWSSupport-ContainEC2Instance / ContainIAMPrincipal / ContainS3Resource |
相対的に小さい |
違いを整理すると、L0/L1 は事業単位で効かせる止血、L3 はアプリ所有者と連携しやすいピンポイント隔離、というイメージです。
ネットワーク遮断だけでは足りない、という話は L1(資格情報)と L3(IAM Contain)側で回収します。NAT を切っても、キーが生きていれば API は叩けます。
公式 Contain Runbook(おさらい)
AWS Security Incident Response の Contain 章でも、可逆な封じ込めとして次の Runbook が挙げられています。
| Runbook | 何をするか |
|---|---|
AWSSupport-ContainEC2Instance |
SG を隔離用に差し替え。設定は S3 にバックアップ。復元は Action=Restore |
AWSSupport-ContainIAMPrincipal |
IAM ユーザー/ロール/IDC ユーザーを可逆封じ込め |
AWSSupport-ContainS3Resource |
S3 の外部アクセスを拒否する可逆封じ込め |
一次情報はこちらです。
- Contain - AWS Security Incident Response User Guide
- AWSSupport-ContainEC2Instance
- AWSSupport-ContainIAMPrincipal
運用上いちばん効く注意点がこれです。
- ContainEC2 の SG 差し替えは、既存の追跡済み接続を切断しない(以後の新規トラフィックのみ遮断)
DryRunのデフォルトはtrue。本番前に必ず DryRun- ドキュメント本文に
Releaseと書かれている箇所もありますが、実機のパラメータ Allowed Pattern / Document v8 では復元 Action はRestoreでした
AI と人の役割分担(見立て)
ここは今回の実機対象外ですが、公式スタンスと揃えておくと設計しやすいです。
| 役割 | 担当 |
|---|---|
| 検知 | GuardDuty / カスタムアラーム |
| 判断材料の収集・相関 | AI(例: AWS DevOps Agent) |
| 隔離レベルと Runbook の選定 | 人(事前テンプレに沿う) |
| 承認・実行 | 人(自動は事前承認済みの L3 のみ、が安全) |
| 封じ込め実行エンジン | SSM Automation |
AWS DevOps Agent の公式ブログでも、調査・提案はするが脅威検知もレスポンス実行もしない、と書かれています。Security Triage with AWS DevOps Agent
つまり「AI に Runbook を選ばせて勝手に止める」ではなく、材料集めまでが AI、止める判断は人、が筋です。DevOps Agent 自体の動作確認は 試していません。
発動条件テンプレ(コピー用)
| 条件 | 推奨レベル | 自動化 | 承認 |
|---|---|---|---|
GuardDuty High + EC2 異常 + タグ AutoContain=true |
L3 | 可(まずは DryRun / 通知から) | 事後レビュー可 |
| GuardDuty High + IAM 異常 | L3 | 条件付き | 原則承認 |
| 同一アカウントで拡大 | L2 | 不可 | 必須 |
| アカウント全体の資格情報信頼喪失 | L1 | 不可 | 必須(複数人) |
| 不明・広域・制御不能 | L0 | 不可 | 経営/事業責任者含む |
Finding の重大度だけで事業 Tier は決まりません。タグやアカウント属性と突き合わせる前提です。
やってみた
実験環境
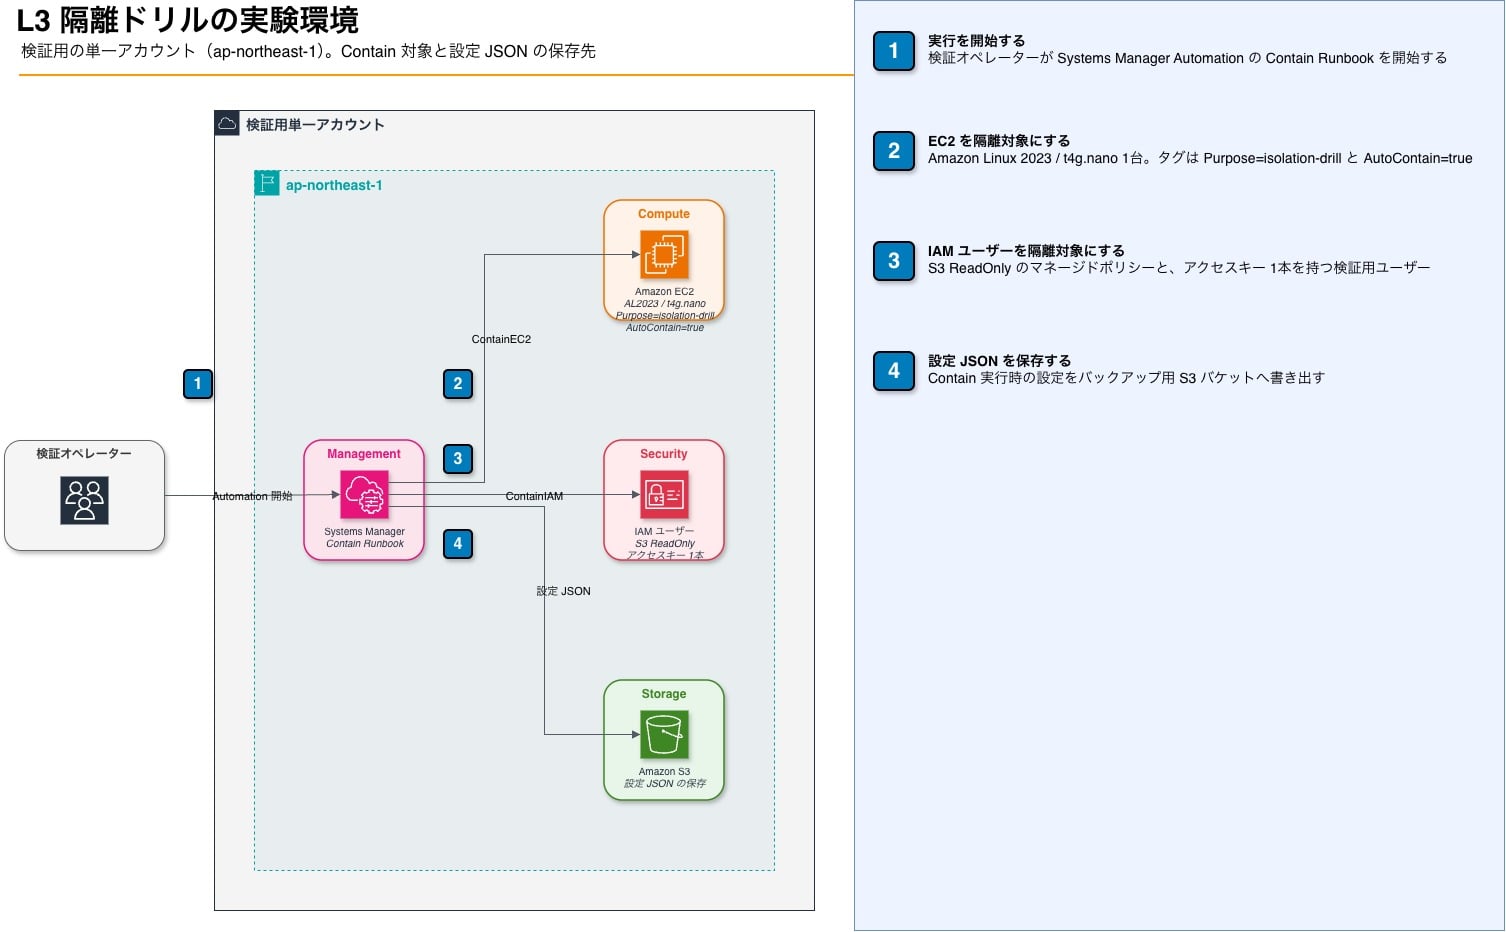
- 検証用の単一アカウント
- リージョン:
ap-northeast-1 - 対象: Amazon Linux 2023 /
t4g.nano1台 - タグ:
Purpose=isolation-drill,AutoContain=true - バックアップ用 S3 バケット(Contain 実行時に設定 JSON を保存)
- 検証用 IAM ユーザー(S3 ReadOnly + アクセスキー1本)
やっていないこと: クロスアカウントの AdministrationRole / ExecutionRole、隔離 OU + Deny SCP、GuardDuty サンプル Finding → EventBridge → SSM、AWSSupport-ContainS3Resource。
Step 1: タグ付けと対象準備
インスタンスに隔離ドリル用タグを付け、バックアップ用バケットと最小 IAM(EC2 用インスタンスプロファイル)を用意しました。ここは Runbook の前段で、どのリソースを L3 自動候補にするかをタグで表現する練習です。
Step 2: ContainEC2(DryRun → 本番)
まず DryRun。
aws ssm start-automation-execution \
  --document-name "AWSSupport-ContainEC2Instance" \
  --parameters '{
    "InstanceId":["i-0xxxxxxxxxxx"],
    "Action":["Contain"],
    "DryRun":["true"],
    "CreateAMIBackup":["false"],
    "BackupS3BucketName":["isolation-drill-backup-example"],
    "BackupS3BucketAccess":["arn:aws:iam::XXXXXXXXXXXX:role/ExampleResponderRole"]
  }'
結果: 約25秒で Success。レポート上は「既存 SG を S3 に上げ、ルールなしの containment SG に差し替える」と出ました。実変更はなし。
続いて DryRun=false。AMI バックアップはコストと時間を抑えるため false にしています(本番手順では方針に従ってください)。
結果: 約47秒で Success。
- 事前 SG: 初期 SG(例:
sg-02cc...) - 事後 SG:
ContainmentSecurityGroup_<execution-id>(ingress / egress とも空) - S3 に設定バックアップ JSON が保存された
![IMAGE: ContainEC2 実行後の SG 差し替え(アカウントIDマスク)]
公式どおり、隔離 SG はルールなしで「新規通信を止める」方向です。既存セッションが残る点は、手順書に書いておく必要があります。
Step 3: EBS スナップショット(証拠保全の一歩)
Security IR の流れでは、隔離の前後で証拠保全の順序が大事です。今回は Contain 後にルートボリュームのスナップショットを1本取得しました(メモリダンプは 試していません)。
aws ec2 create-snapshot \
  --volume-id vol-0xxxxxxxxxxx \
  --description "isolation-drill evidence"
結果: pending → 後で completed を確認して削除。AMI バックアップ(Runbook 側の CreateAMIBackup=true)とは別経路です。
Step 4: ContainIAM(DryRun → 本番)
検証用 IAM ユーザーに対して同じパターンです。
aws ssm start-automation-execution \
  --document-name "AWSSupport-ContainIAMPrincipal" \
  --parameters '{
    "PrincipalType":["IAM user"],
    "PrincipalName":["isolation-drill-dummy"],
    "Action":["Contain"],
    "DryRun":["false"],
    "BackupS3BucketName":["isolation-drill-backup-example"],
    "BackupS3BucketAccess":["arn:aws:iam::XXXXXXXXXXXX:role/ExampleResponderRole"]
  }'
結果: DryRun 約29秒 / 本番約57秒で Success。
本番後の確認:
- アクセスキー:
Inactive - インラインポリシー:
AWSRevokeOlderSessions-<execution-id>が付与 - マネージドポリシー(S3 ReadOnly)自体は残ったまま(Deny で上書きする形)
ネットワークだけ止めても止まらない「キー悪用」側を、ここで封じるイメージです。
![IMAGE: ContainIAM 後のアクセスキー Inactive と Deny ポリシー]
Step 5: EC2 の Restore
ContainEC2 のバックアップ JSON キーを指定して復元。
aws ssm start-automation-execution \
  --document-name "AWSSupport-ContainEC2Instance" \
  --parameters '{
    "InstanceId":["i-0xxxxxxxxxxx"],
    "Action":["Restore"],
    "DryRun":["false"],
    "BackupS3BucketName":["isolation-drill-backup-example"],
    "BackupS3KeyName":["2026/11/16/.../....json"]
  }'
結果: 約23秒で Success。元の SG に戻り、containment SG は削除されました。可逆、と公式が言っている意味がここで体感できます。
IAM 側の Restore は、後始末でユーザーごと消す方針にしたため 試していません。
所要時間まとめ
| 操作 | 所要(実測) | 結果 |
|---|---|---|
| ContainEC2 DryRun | 約25秒 | Success |
| ContainEC2 Contain | 約47秒 | Success(SG 差し替え) |
| EBS CreateSnapshot | 発行直後は pending | 後で completed を確認 |
| ContainIAM DryRun | 約29秒 | Success |
| ContainIAM Contain | 約57秒 | Success(キー Inactive + Deny) |
| ContainEC2 Restore | 約23秒 | Success(元 SG 復帰) |
つまずいた点・気づき
- ドキュメント説明文の
Releaseと、パラメータのRestoreが混在している。実機はRestore - ContainEC2 は一時的に追加リソース(隔離 SG など)を作る。Restore で消えるものもあるが、バックアップ S3 やスナップショットは別途掃除が必要
- Org に所属していても、メンバー権限だけでは隔離 OU 移動や委任管理者登録はできない。記事の「外側から実行」は、別途権限設計が前提
本番に持っていくときの最初の一歩
単一アカウントで Contain が回るだけでは足りませんが、順番としてはこれが現実的です。
- 事業影響 Tier と「自動で止めてよい最大レベル」を決める
- L3 公式 Runbook を非本番で DryRun → Contain → Restore まで通す(今回ここまで)
- 権限設計を外側アカウント前提に寄せる(AdministrationRole / ExecutionRole)
- GuardDuty 組織有効化とキー棚卸し
- EventBridge は通知のみ → DryRun 自動 → 限定自動、の順に上げる
L1(隔離 OU + Deny SCP)や L2 は、業務影響が大きいので机上演習を挟んだ方がよいです。こちらは今回の実機対象外です。
まとめ
- パニックボタン一本化より、L0〜L3 を事業影響とセットで先に決める方が運用しやすい
- 公式の
AWSSupport-ContainEC2Instance/ContainIAMPrincipalは、単一アカウントでも DryRun → 本番 →(EC2)Restore まで実用的な速度で動いた - ContainEC2 は 新規通信の遮断であり、既存接続の切断ではない
- ネットワーク遮断と資格情報封じ込めは別レイヤ。キー漏洩シナリオでは IAM Contain が効く
- AI は材料集めまで、実行は人、が公式スタンスとも整合する(DevOps Agent 自体は未検証)
- 今回やっていないもの(クロスアカウント、隔離 OU、EventBridge 自動起動、ContainS3、メモリ取得)は、別途ドリルが必要
実験後、EC2 / SG / スナップショット / S3 バケット / IAM ユーザー・ロールは削除し、NotFound になることを確認済みです。
どうぞ参考にしてみてください。
参考資料
- Contain - AWS Security Incident Response User Guide
- AWSSupport-ContainEC2Instance
- AWSSupport-ContainIAMPrincipal
- AWSSupport-ContainS3Resource
- Running automations in multiple AWS Regions and accounts
- OU best practices(Suspended OU)
- From 2 AM alarm to answer: Security Triage with AWS DevOps Agent
- How to perform automated incident response in a multi-account environment