[アップデート] AWS Quick のカスタムアクセス許可でデータソースタイプごとに作成や共有を制限できるようになりました

いわさです。
AWS Quick ではロールごとに利用できる機能があり、さらにカスタムアクセス許可をうまく設計することでより細かい権限制御ができるようになります。
で、AWS Quick は様々なデータソースや外部サービスと接続することが出来ますが、従来からアクションやナレッジベースについてはカスタムアクセス許可で利用可能なデータソースやサービスを制限することが出来ました。
通常のデータセット用のデータソースはサポートされていなかったのですが、先日のアップデートでついにコントロールできるようになりました。
これはかなり嬉しいです!
管理者が許可していない外部サービスなどを作成者に使わせたくないという相談はよく受けていたので、これがついにコントロールできるようになりましたね。
今回のアップデートで、データソースの種類ごとに、作成、更新、共有を別々に制限できるようになりました。
例えば、Amazon Redshift のデータソースは作らせて、ファイルアップロードは作らせない、という設定ができたりします。
では使ってみましょう。
実際に確認してみる
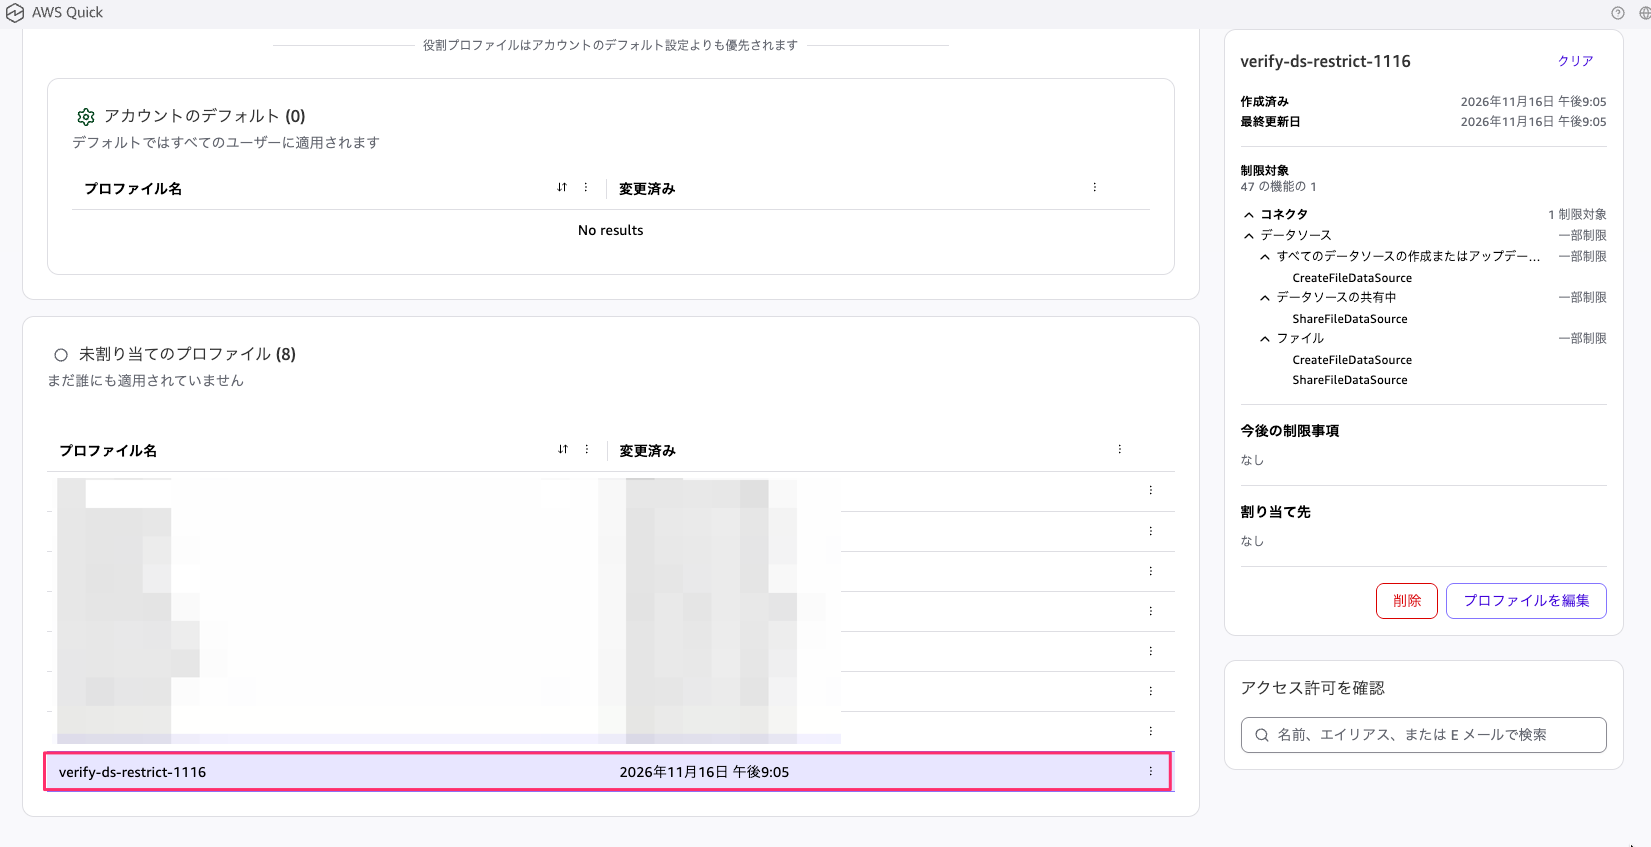
最初に、カスタム権限プロファイルを作りました。
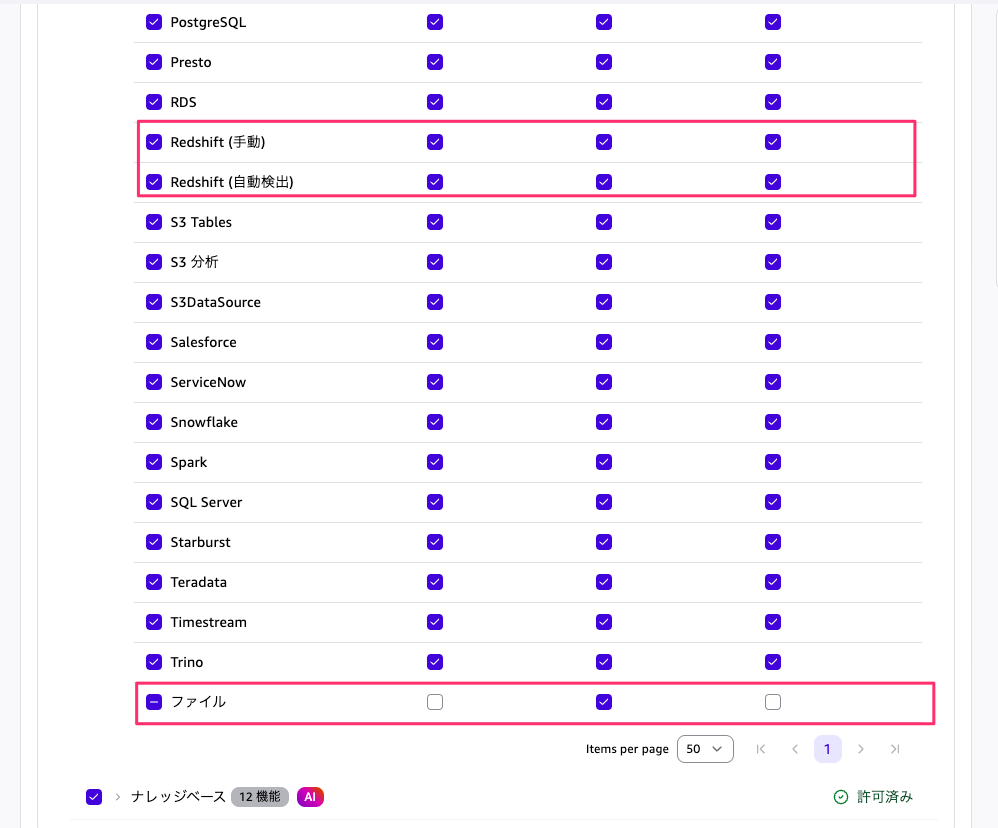
こんな感じでデータストアごとに作成・更新・共有をオン・オフで設定できますね。
例えば次のように設定すればデータセットからファイルアップロードのデータソース作成・共有はできず、Redshift は作成できるという感じです。
試しにかたっぱしから SaaS の作成をオフにしてみましょう。
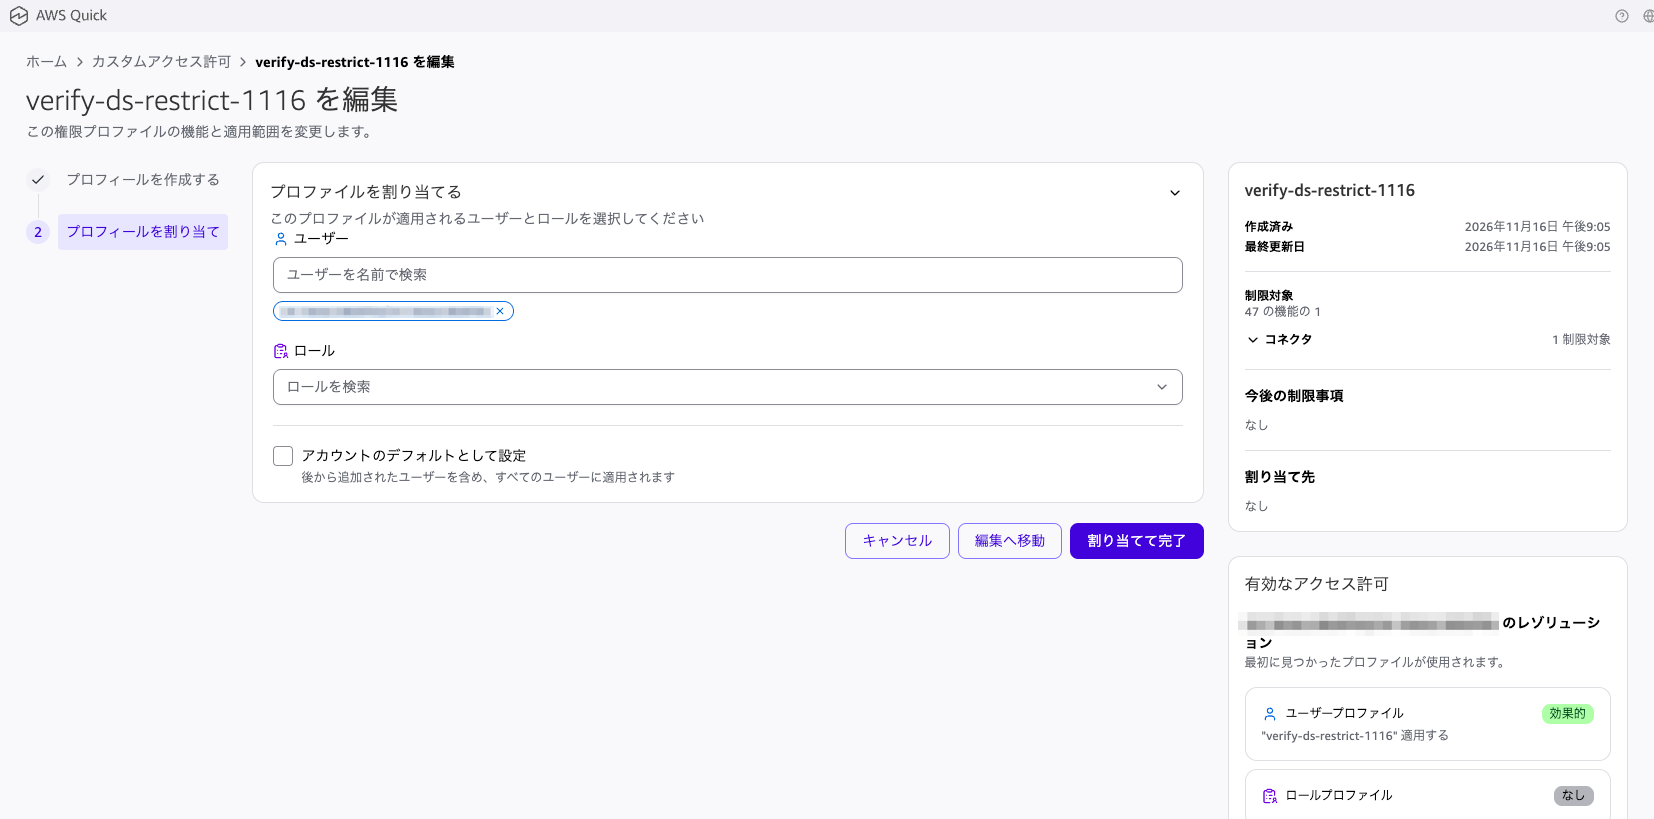
作成したカスタムアクセス許可をユーザーに割り当てしておきます。ちなみにカスタムアクセス許可はロールに割り当てたり、アカウント全体に割り当てたりもできるので、アカウント一括で特定外部 SaaS を禁止するとかも可能です。
ためしにデータソースを作成しようとすると...
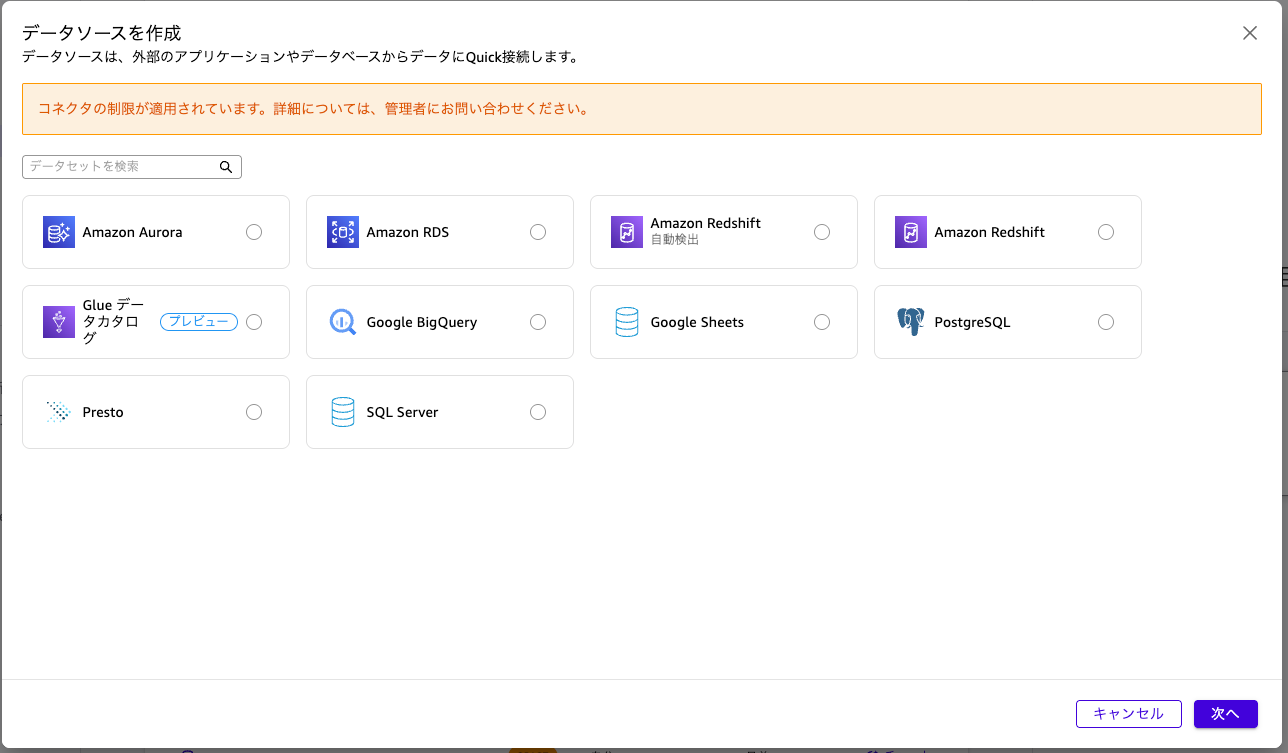
おお、これしか表示されなくなりましたね。あんなに大量にあったのに。
ちなみにこの場合でも作成済みのデータソース自体は参照することが出来ます。
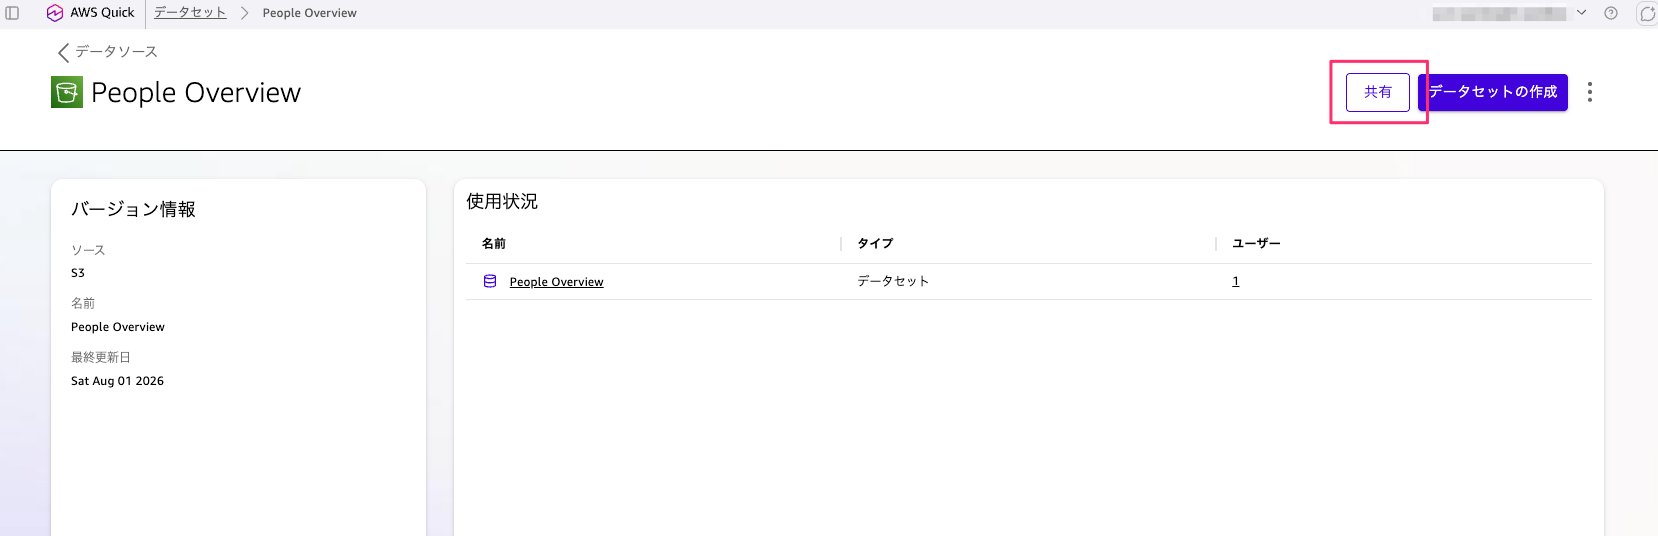
ただし、共有がオフの場合は作成済みのデータソースでも共有が出来ません。以下わかりますかね。右上に共有ボタンがないことを。
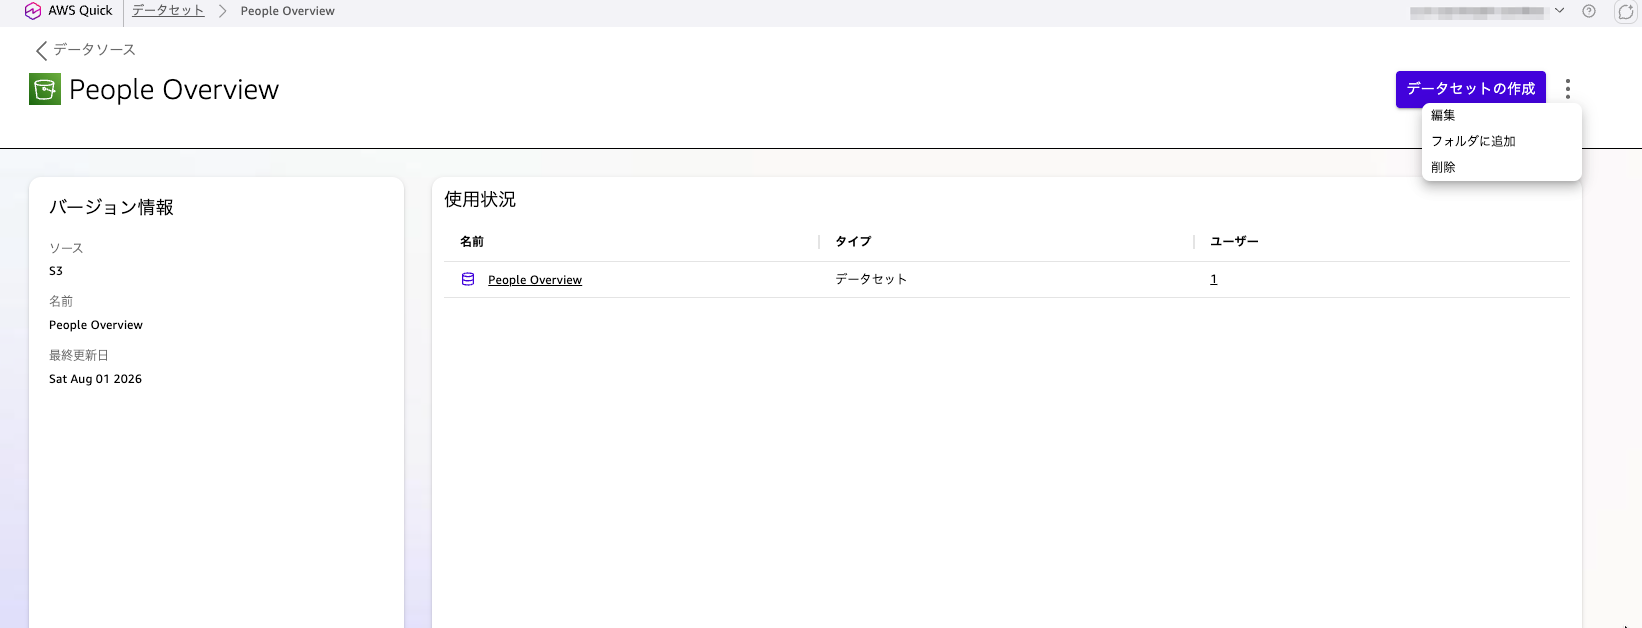
上記は S3 の共有をオフにしていました。オンに戻すと次のように共有ボタンが表示されます。
さいごに
本日は、AWS Quick のカスタムアクセス許可でデータソースタイプごとに作成や共有を制限できるようになったので使ってみました。
データソース周りは今まで手を入れることが出来なかったのですがついにコントロールできるようになりましたね。
BI 機能のみ使っている組織でも今回のカスタムアクセス許可機能は活用しやすいのではないでしょうか。ぜひ使ってみてください。