Cognito ID プールのプリンシパルタグで、既存ユーザーIDを引き継いだまま DynamoDB の行レベル制御をしてみた

はじめに
こんにちは。コンサルティング部の津谷です。
Cognito の ID プールには「アクセスコントロールの属性」という機能があり、ユーザーの sub をプリンシパルタグにすれば、DynamoDB でユーザーごとに読み書きできる行を絞ることができます。ただ、既存システムから Cognito に移行する場合、移行ユーザーのデータは既存のユーザーIDで保存されていて、sub とは一致しません。移行ユーザーは既存のユーザーID、新規ユーザーは sub で判別できないか検証してみることにしました。今回は、カスタム属性を直接プリンシパルタグにする方式と、Pre token generation の Lambda でクレームを作る方式の2つを、同じ環境で検証してみます。
アクセスコントロールの属性とは
「アクセスコントロールの属性」は、Cognito ID プールでABAC(属性ベースのアクセス制御)を実現するための機能です。ユーザーの属性(部署やチームなど)をAWSのセッションタグに対応付けることで、IAMポリシーの中でその値を条件として使えるようになります。IdP が発行したトークンのクレームを、一時認証情報のセッションに付けるタグ(プリンシパルタグ)に変換してくれます。IAM ポリシーからは ${aws:PrincipalTag/タグキー} で参照できます(参考:Using attributes for access control)。
使うときのポイントは下記です。
- 認証済みロールの信頼ポリシーで、
sts:AssumeRoleWithWebIdentityに加えてsts:TagSessionを許可する必要がある - Cognito ユーザープールの既定のマッピングは
aud(クライアントID)とsub(ユーザーID)。カスタムマッピングにすると、任意のクレームをタグにできる
DynamoDB 側は、IAM ポリシーの条件キー dynamodb:LeadingKeys でパーティションキーの値を絞れるので、ここにプリンシパルタグを入れると「自分のユーザーIDの行だけ操作できる」状態になります(参考:Using IAM policy conditions for fine-grained access control)。
既存のユーザーIDを使いたい
既定のマッピングのままだと、タグに入るのは sub です。移行ユーザーの既存IDをタグにするために、今回は下記の2つの方式を試してみます。
【方式A:カスタム属性を直接マップする】
- カスタム属性
custom:user_idを用意し、移行ユーザーは作成時(AdminCreateUser)に既存IDを入れる - 新規ユーザーは Post confirmation の Lambda で
custom:user_idにsubをコピーする - ID プールでは
custom:user_idクレームをタグuser_idにマップする
Post confirmation は、管理者が作成したユーザーには呼ばれず、サインアップしたユーザーの確認時(ConfirmSignUp / AdminConfirmSignUp)に呼ばれます。なので、移行ユーザーと新規ユーザーで自然に処理が分かれます(参考:Post confirmation Lambda trigger)。
【方式B:Pre token generation でクレームを作る】
- 移行ユーザーの既存IDは方式Aと同じく
custom:user_idに入れる - 新規ユーザーは属性を空のままにする
- Pre token generation の Lambda で、
custom:user_idがあればその値、無ければsubをuser_idクレームとして ID トークンに追加する - ID プールでは
user_idクレームをタグuser_idにマップする
Pre token generation の V1_0 イベントは ID トークンのカスタマイズ用で、ユーザープールのスキーマに無い任意のクレームを追加できます。ID プールに渡すのは ID トークンなので、V1_0 で足ります(参考:Pre token generation Lambda trigger)。
まとめると下記のようになります。
| 方式A | 方式B | |
|---|---|---|
| タグの元になるクレーム | custom:user_id |
user_id(Lambda が追加) |
| 新規ユーザーの扱い | Post confirmation で sub を属性にコピー |
属性は空。Pre token generation で sub を使う |
custom:user_id の変更可否 |
変更可能(Lambda が後から書くため) | 変更不可(作成時にしか入れないため) |
【補足】
カスタム属性をプリンシパルタグにする場合は、ユーザー自身が UpdateUserAttributes で書き換えられないようにする必要があります。アプリクライアントの書き込み権限(WriteAttributes)を指定しないと、すべての属性が書き込み可能になるので、全アプリクライアントの書き込み権限から外すか、属性を変更不可(Mutable: false)にしましょう。また、変更不可でもサインアップ時には値を入れられるので、セルフサインアップを許可する場合は書き込み権限から外す必要があります。今回はどちらの方式も、書き込み権限から custom:user_id を外しています(参考:Using attributes for access control)。
構成図
今回の検証構成図は下記のようになります。
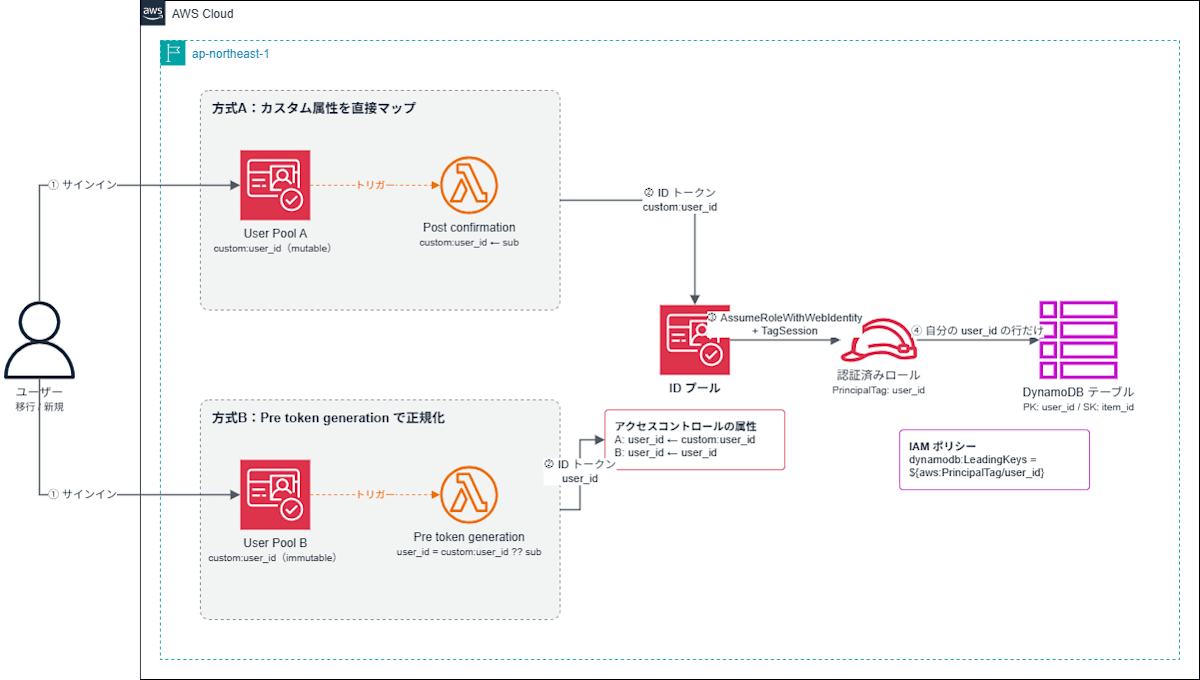
同じユーザープールに両方の Lambda を付けると、Post confirmation が属性を埋めてしまい、方式Bの「sub を使う」動きが確認できません。なので、ユーザープールは方式ごとに2つに分けました。ID プールはユーザープール(IdP)ごとにタグのマッピングを持てるので、ID プール・IAM ロール・DynamoDB テーブルは共通の1つにしています。
検証してみた
事前準備
事前準備として下記は作成しておきましょう。(今回は Terraform で作成しました)
- Cognito ユーザープール×2(名前は
cognito-abac-pool-a/cognito-abac-pool-b)- カスタム属性
user_id(方式Aは Post confirmation で後から書き込むので変更可能、方式Bは作成時にしか入れないので変更不可) - アプリクライアント(A・B 共通:
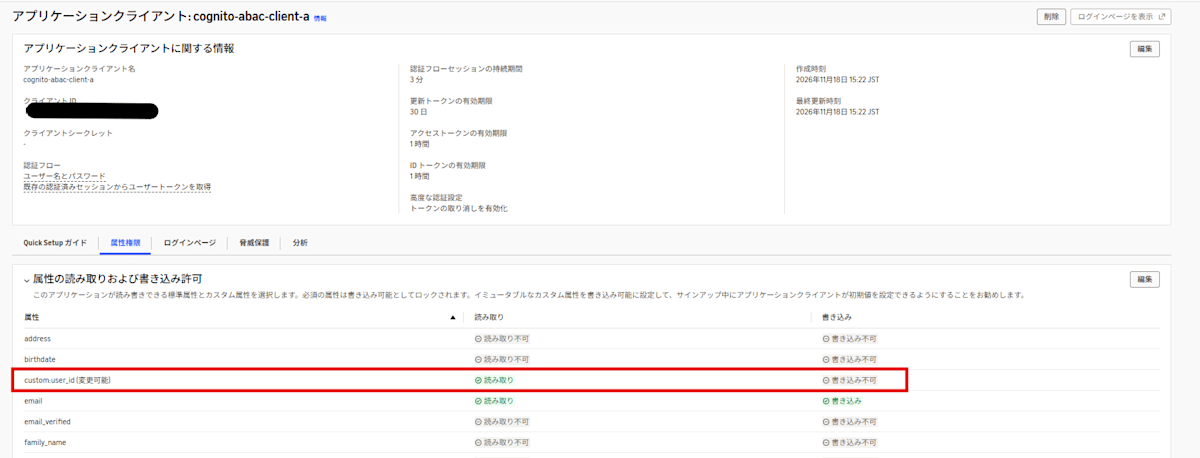
custom:user_idは読み取りのみ、CLI からサインインするためALLOW_USER_PASSWORD_AUTHを許可)
- カスタム属性
- Lambda×2(Post confirmation 用:
cognito-abac-post-confirmation、Pre token generation 用:cognito-abac-pre-token。ランタイムは Python 3.14) - Cognito ID プール(名前は
cognito-abac-idpool。2つのユーザープールを IdP として登録) - IAM ロール(認証済みロール:
cognito-abac-authenticated) - DynamoDB テーブル(名前は
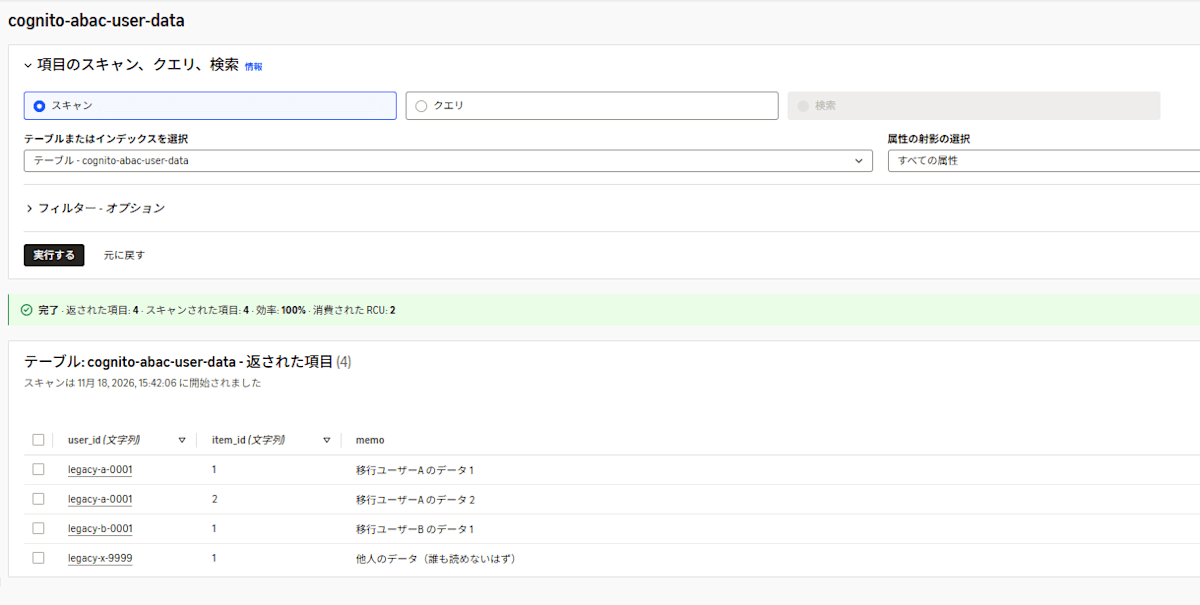
cognito-abac-user-data。パーティションキーuser_id、ソートキーitem_id)
テーブルには、移行ユーザーのデータを想定して下記を入れておきます。
user_id |
item_id |
memo |
|---|---|---|
legacy-a-0001 |
1 | 移行ユーザーA のデータ 1 |
legacy-a-0001 |
2 | 移行ユーザーA のデータ 2 |
legacy-b-0001 |
1 | 移行ユーザーB のデータ 1 |
legacy-x-9999 |
1 | 他人のデータ(誰も読めないはず) |
カスタム属性とアプリクライアントの設定
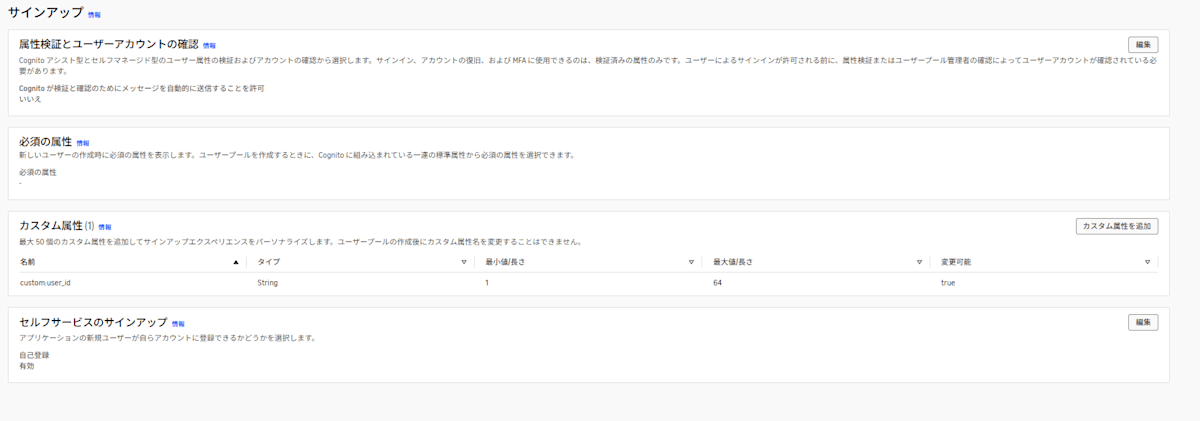
ユーザープールの「サインアップ」タブから、カスタム属性を確認します。
プールA
プールB
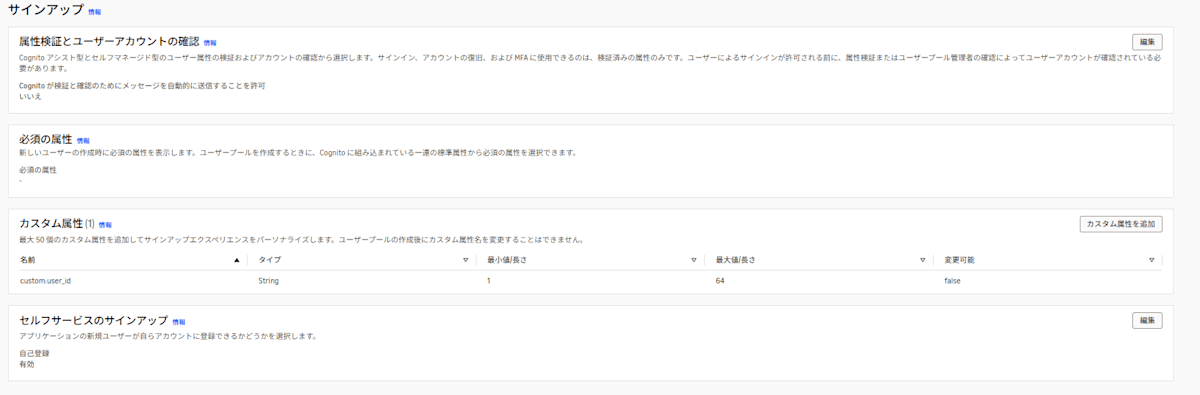
プールAの custom:user_id は変更可能、プールBは変更不可になっていますね。
次に、「アプリケーションクライアント」からアプリクライアントを選択し、属性の読み取り・書き込み権限を確認します。
プールA
プールB
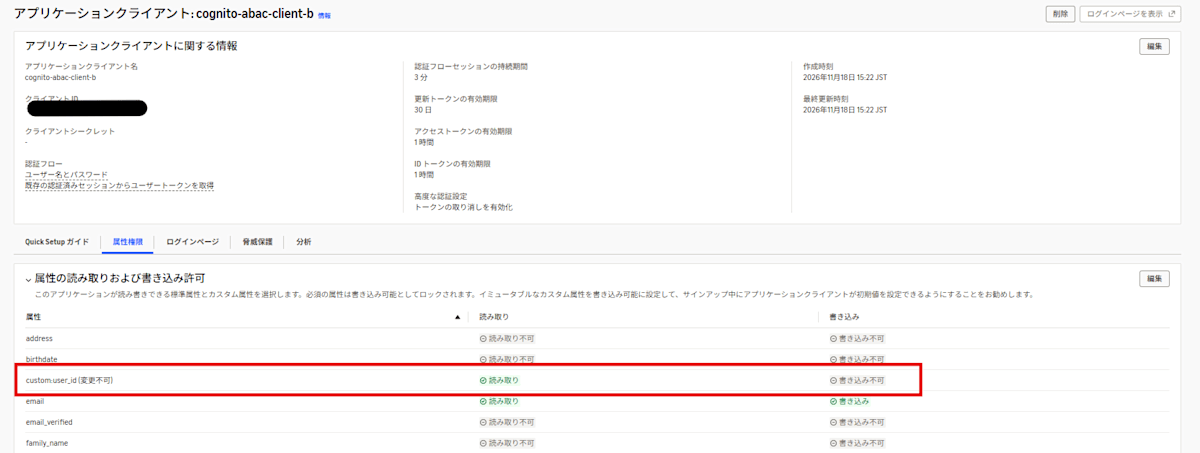
custom:user_id は読み取りのみで、書き込みにはチェックが入っていないことがわかります。
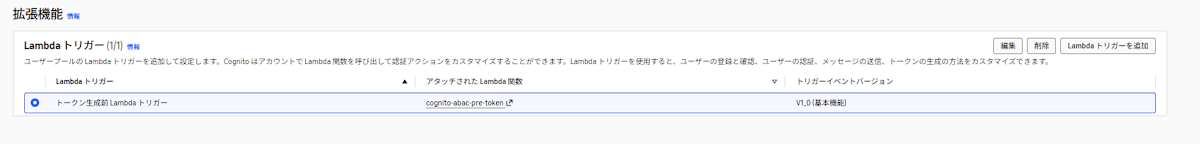
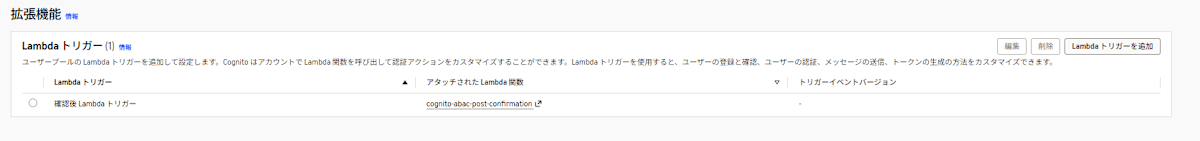
Lambda トリガー
方式Aの Post confirmation の Lambda は下記です。custom:user_id が無いユーザーだけ、sub をコピーします。
import boto3

cognito = boto3.client("cognito-idp")

def handler(event, context):
    attrs = event["request"]["userAttributes"]
    print({"triggerSource": event["triggerSource"], "userName": event["userName"], "custom:user_id": attrs.get("custom:user_id")})

    # 既存 user_id を持たない(=新規)ユーザーだけ sub をコピーする
    if not attrs.get("custom:user_id"):
        cognito.admin_update_user_attributes(
            UserPoolId=event["userPoolId"],
            Username=event["userName"],
            UserAttributes=[{"Name": "custom:user_id", "Value": attrs["sub"]}],
        )
    return event
Lambda の実行ロールには、プールAに対する cognito-idp:AdminUpdateUserAttributes を許可しています。
方式Bの Pre token generation の Lambda は下記です。
def handler(event, context):
    attrs = event["request"]["userAttributes"]

    # 既存 user_id があればそれを、無ければ sub を user_id クレームにする
    user_id = attrs.get("custom:user_id") or attrs["sub"]
    print({"triggerSource": event["triggerSource"], "userName": event["userName"], "user_id": user_id})

    event["response"]["claimsOverrideDetails"] = {
        "claimsToAddOrOverride": {"user_id": user_id},
    }
    return event
ユーザープールの「拡張機能」から、Lambda トリガーが設定されていることを確認します。
ID プールのアクセスコントロールの属性
ここが今回の本題です。ID プールの「ユーザーアクセス」タブを開くと、2つのユーザープールが ID プロバイダーとして登録されています。
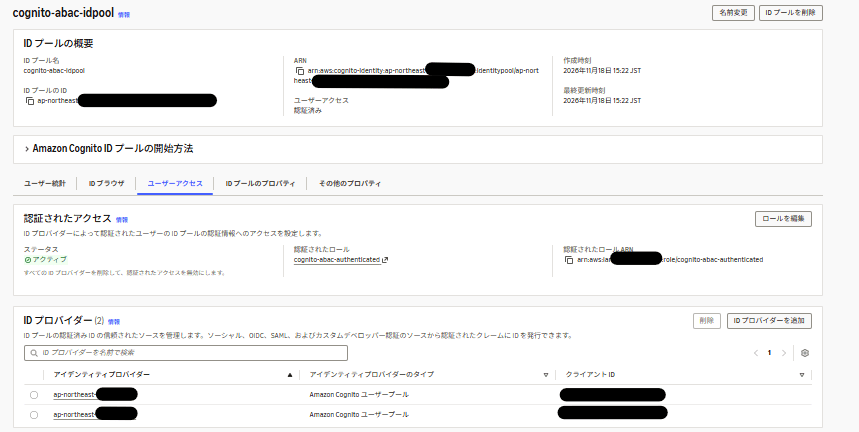
それぞれの ID プロバイダーを選択し、「アクセスコントロールの属性」を確認します。
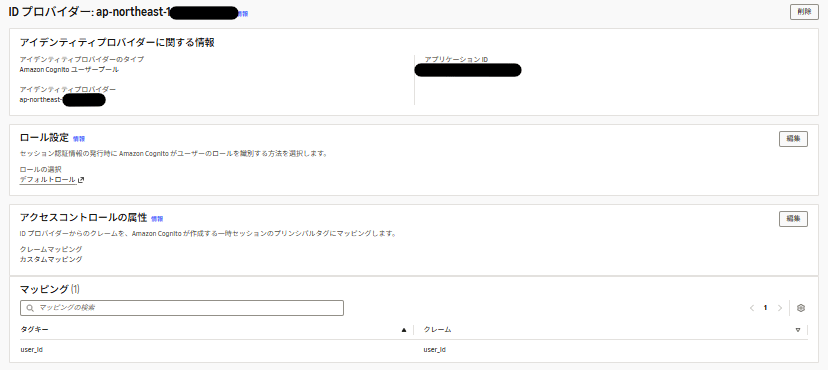
プールAは、タグキー user_id の元のクレームに custom:user_idを指定しています。
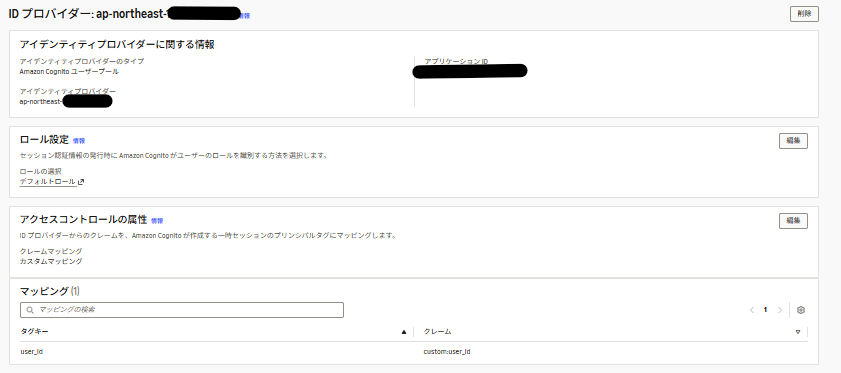
プールBは、Lambda で追加する user_id クレームを指定しています。タグキーはどちらも user_idなので、IAM ポリシーは共通で使えます。
認証済みロール
ID プールの認証済みロールの信頼ポリシーは下記です。sts:TagSession を忘れないようにしましょう。
【信頼ポリシー】
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "Federated": "cognito-identity.amazonaws.com"
      },
      "Action": [
        "sts:AssumeRoleWithWebIdentity",
        "sts:TagSession"
      ],
      "Condition": {
        "StringEquals": {
          "cognito-identity.amazonaws.com:aud": "<ID プールID>"
        },
        "ForAnyValue:StringLike": {
          "cognito-identity.amazonaws.com:amr": "authenticated"
        }
      }
    }
  ]
}
許可ポリシーでは、dynamodb:LeadingKeys にプリンシパルタグ user_id を指定します。
【許可ポリシー】
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "RowLevelAccessByPrincipalTag",
      "Effect": "Allow",
      "Action": [
        "dynamodb:GetItem",
        "dynamodb:BatchGetItem",
        "dynamodb:Query",
        "dynamodb:PutItem",
        "dynamodb:UpdateItem",
        "dynamodb:DeleteItem",
        "dynamodb:BatchWriteItem"
      ],
      "Resource": "arn:aws:dynamodb:ap-northeast-1:<アカウントID>:table/cognito-abac-user-data",
      "Condition": {
        "ForAllValues:StringEquals": {
          "dynamodb:LeadingKeys": [
            "${aws:PrincipalTag/user_id}"
          ]
        }
      }
    }
  ]
}
ユーザーを作成する
検証で使うユーザーは下記です。パスワードは全員共通にしています。
| ユーザープール | ユーザー名 | 想定 |
|---|---|---|
| A | migrated-a | 既存システムからの移行ユーザー(既存ID:legacy-a-0001) |
| A | new-a | 新規にサインアップしたユーザー |
| A | broken-a | custom:user_id が入らなかったユーザー(異常系) |
| B | migrated-b | 既存システムからの移行ユーザー(既存ID:legacy-b-0001) |
| B | new-b | 新規にサインアップしたユーザー |
移行ユーザーは、既存システムからバッチで移行する想定で、AdminCreateUser で既存IDを入れて作成します。以下を入力して作成していきます。(プールBも同様です)
aws cognito-idp admin-create-user --user-pool-id <ユーザープールAのID> --username migrated-a \
  --user-attributes Name=email,Value=migrated-a@example.com Name=custom:user_id,Value=legacy-a-0001 \
  --message-action SUPPRESS
aws cognito-idp admin-set-user-password --user-pool-id <ユーザープールAのID> --username migrated-a \
  --password "<パスワード>" --permanent
プールBの custom:user_id は変更不可なので、作成時に入れておく必要があります。
コンソールでユーザが作成されていることを確認しました。
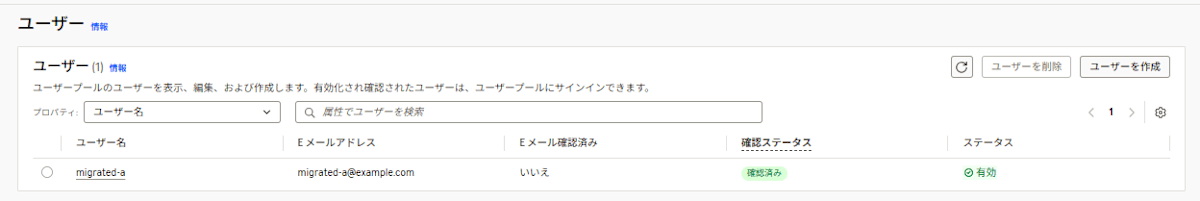
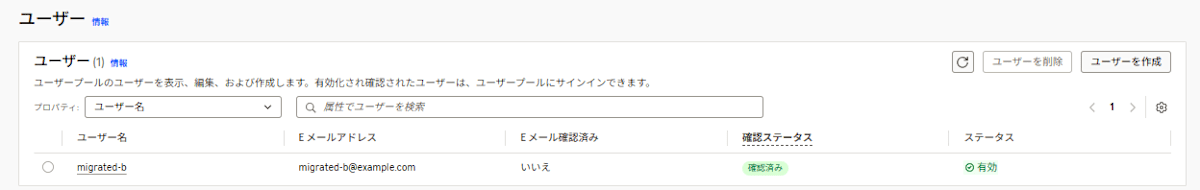
新規ユーザーは、アプリからのサインアップを想定して SignUp で作成します。
aws cognito-idp sign-up --client-id <アプリクライアントAのID> --username new-a --password "<パスワード>" \
  --user-attributes Name=email,Value=new-a@example.com
この時点では、ステータスは「未確認」で、custom:user_id はありません。
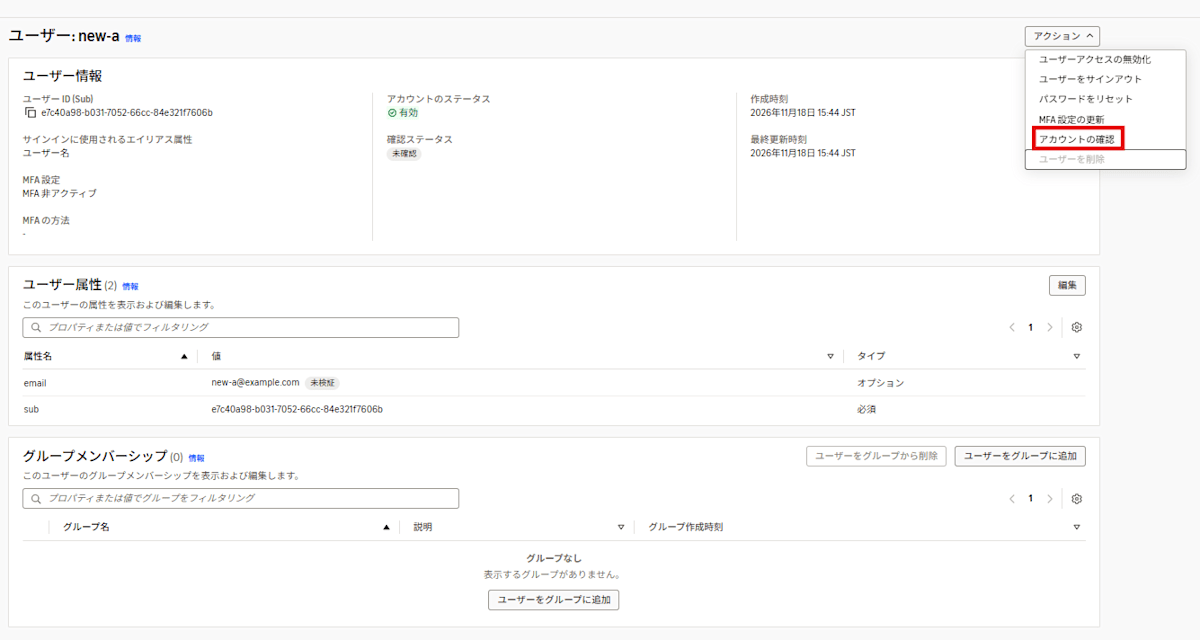
コンソールからユーザーを開き、「アカウントを確認」を押下します。
確認後に再読み込みすると、custom:user_id に sub と同じ値が入っていました。
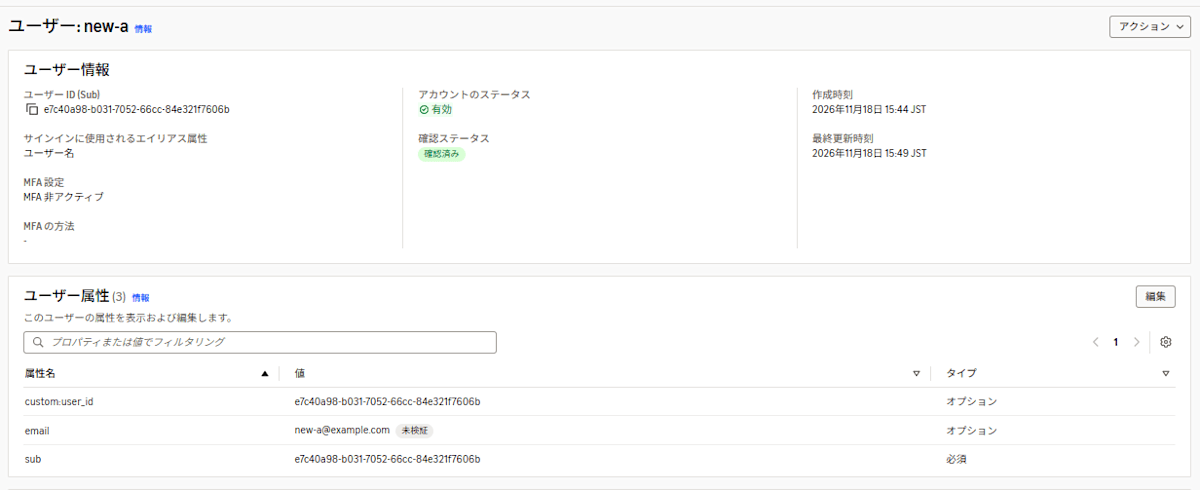
Post confirmation の Lambda のログを見ると、new-a の確認時に1回だけ実行されています。AdminCreateUser で作った migrated-a では呼ばれていませんでした。
{'triggerSource': 'PostConfirmation_ConfirmSignUp', 'userName': 'new-a', 'custom:user_id': None}
一方、プールBの new-b は Post confirmation が無いので、確認後も custom:user_id はありません。
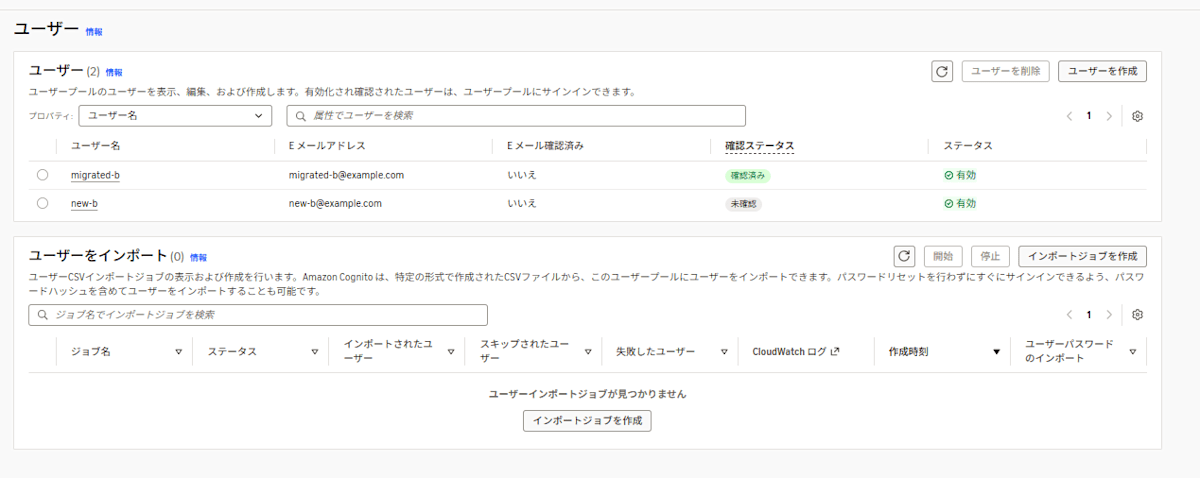
アカウント確認後
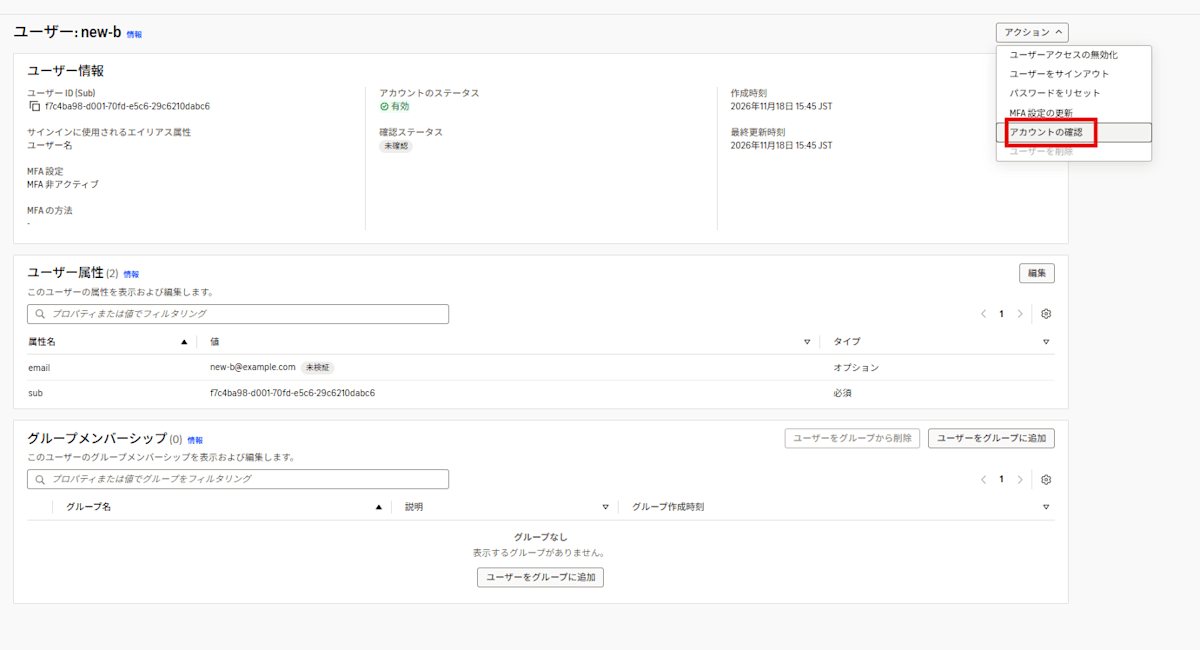
ここまで出来たら事前準備は終了です。
動作確認
各ユーザーで「サインイン → ID プールで一時認証情報を取得 → その認証情報で DynamoDB を操作」を CLI で実行し、読み書きできる行を確認してみます。
方式A(カスタム属性を直接マップ)
まずは移行ユーザーの migrated-a でサインインし、ID トークンを取得します。
ID_TOKEN=$(aws cognito-idp initiate-auth --client-id <アプリクライアントAのID> \
  --auth-flow USER_PASSWORD_AUTH \
  --auth-parameters USERNAME=migrated-a,PASSWORD="<パスワード>" \
  --query AuthenticationResult.IdToken --output text)
ID トークンの中身を見てみます。
echo "$ID_TOKEN" | cut -d. -f2 | tr '_-' '/+' | base64 -d 2>/dev/null; echo
{
  "sub": "57448aa8-5071-70ee-c039-46aea672df18",
  "custom:user_id": "legacy-a-0001",
  "cognito:username": "migrated-a",
  "token_use": "id",
  "email": "migrated-a@example.com",
  ...
}
custom:user_id に既存ID が入っていますね。
次に、ID トークンを使って ID プールから一時認証情報を取得します。
IDENTITY_ID=$(aws cognito-identity get-id --identity-pool-id <ID プールID> \
  --logins "cognito-idp.ap-northeast-1.amazonaws.com/<ユーザープールAのID>=$ID_TOKEN" \
  --query IdentityId --output text)

read -r AK SK ST <<< "$(aws cognito-identity get-credentials-for-identity \
  --identity-id "$IDENTITY_ID" \
  --logins "cognito-idp.ap-northeast-1.amazonaws.com/<ユーザープールAのID>=$ID_TOKEN" \
  --query 'Credentials.[AccessKeyId,SecretKey,SessionToken]' --output text)"
取得した認証情報で、自分の行(legacy-a-0001)を Query してみます。
AWS_ACCESS_KEY_ID=$AK AWS_SECRET_ACCESS_KEY=$SK AWS_SESSION_TOKEN=$ST \
aws dynamodb query --table-name cognito-abac-user-data \
  --key-condition-expression "user_id = :u" \
  --expression-attribute-values '{":u":{"S":"legacy-a-0001"}}'
{
    "Items": [
        { "memo": {"S": "移行ユーザーA のデータ 1"}, "user_id": {"S": "legacy-a-0001"}, "item_id": {"S": "1"} },
        { "user_id": {"S": "legacy-a-0001"}, "memo": {"S": "移行ユーザーA のデータ 2"}, "item_id": {"S": "2"} }
    ],
    "Count": 2,
    "ScannedCount": 2,
    "ConsumedCapacity": null
}
2件取得できています。sub ではなく、既存IDの行にアクセスできていますね。
他人の行(legacy-x-9999)を Query すると、拒否されました。
An error occurred (AccessDeniedException) when calling the Query operation: User: arn:aws:sts::<アカウントID>:assumed-role/cognito-abac-authenticated/CognitoIdentityCredentials is not authorized to perform: dynamodb:Query on resource: arn:aws:dynamodb:ap-northeast-1:<アカウントID>:table/cognito-abac-user-data because no identity-based policy allows the dynamodb:Query action
custom:user_id のようにコロンを含むクレーム名をタグの元にできるかは、ドキュメントに明記が見つからなかったのですが、問題なくマップできていることがわかりますね。
続いて、新規ユーザーの new-a で同じようにサインインします。ID トークンでは、sub と custom:user_id が同じ値になっていました。
{
  "sub": "e7c40a98-b031-7052-66cc-84e321f7606b",
  "custom:user_id": "e7c40a98-b031-7052-66cc-84e321f7606b",
  "cognito:username": "new-a",
  ...
}
自分の sub をキーにして PutItem し、Query すると1件取得できました。
AWS_ACCESS_KEY_ID=$AK AWS_SECRET_ACCESS_KEY=$SK AWS_SESSION_TOKEN=$ST \
aws dynamodb put-item --table-name cognito-abac-user-data \
  --item '{"user_id":{"S":"e7c40a98-b031-7052-66cc-84e321f7606b"},"item_id":{"S":"1"},"memo":{"S":"new-a が書いた"}}'
{
    "Items": [
        { "user_id": {"S": "e7c40a98-b031-7052-66cc-84e321f7606b"}, "memo": {"S": "new-a が書いた"}, "item_id": {"S": "1"} }
    ],
    "Count": 1,
    "ScannedCount": 1,
    "ConsumedCapacity": null
}
移行ユーザーの行(legacy-a-0001)は AccessDeniedException になりました。方式Aでは、移行ユーザーも新規ユーザーも、custom:user_id を経由して自分の行だけを操作できています。
方式B(Pre token generation でクレームを作る)
ユーザープールBのクライアントとユーザーに変えて、同じ流れを実行します。
移行ユーザーの migrated-b の ID トークンには、元の custom:user_id に加えて、Lambda が追加した user_id が入っていました。
{
  "sub": "57448a88-60a1-70da-1e26-289cae903571",
  "custom:user_id": "legacy-b-0001",
  "cognito:username": "migrated-b",
  "user_id": "legacy-b-0001",
  ...
}
新規ユーザーの new-b は custom:user_id が無く、user_id には sub と同じ値が入っています。
{
  "sub": "f7c4ba98-d001-70fd-e5c6-29c6210dabc6",
  "cognito:username": "new-b",
  "user_id": "f7c4ba98-d001-70fd-e5c6-29c6210dabc6",
  ...
}
DynamoDB の操作結果は下記です。
- migrated-b:
legacy-b-0001のQueryは1件取得、legacy-a-0001はAccessDeniedException - new-b:自分の
subをキーにしたPutItem・Queryは成功、legacy-b-0001はAccessDeniedException
方式Bでも、それぞれ自分の行だけを操作できています。
Pre token generation の Lambda のログを見ると、サインインのたびに実行され、移行ユーザーは既存ID、新規ユーザーは sub が user_id になっています。
{'triggerSource': 'TokenGeneration_Authentication', 'userName': 'migrated-b', 'user_id': 'legacy-b-0001'}
{'triggerSource': 'TokenGeneration_Authentication', 'userName': 'new-b', 'user_id': 'f7c4ba98-d001-70fd-e5c6-29c6210dabc6'}
Post confirmation がアカウント確認時に1回だけ動くのに対して、Pre token generation はトークンを発行するたびに動くという違いがあります。ユーザーを作成・確認した時点では、Pre token generation のログはまだ出ていませんでした。
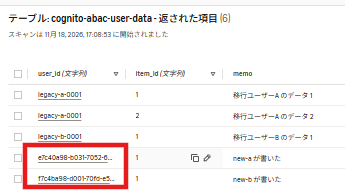
この時点のテーブルは下記のようになります。new-a と new-b の行が、それぞれの sub をキーにして追加されていますね。
他人のユーザーIDを名乗れないか
カスタム属性をタグにする場合に一番怖いのは、ユーザーが自分で custom:user_id を書き換えて、他人の行を読むことです。実際に試してみます。
new-a のアクセストークンで、custom:user_id を移行ユーザーのIDに書き換えてみます。
aws cognito-idp update-user-attributes --access-token "$ACCESS_TOKEN" \
  --user-attributes Name=custom:user_id,Value=legacy-a-0001
An error occurred (NotAuthorizedException) when calling the UpdateUserAttributes operation: A client attempted to write unauthorized attribute
拒否されました。プールB(変更不可の属性)の new-b でも同じエラーになり、どちらも属性は変わっていませんでした。
次に、サインアップ時に custom:user_id を指定して、最初から他人のIDを名乗ってみます。
aws cognito-idp sign-up --client-id <アプリクライアントAのID> --username attacker-a --password "<パスワード>" \
  --user-attributes Name=email,Value=attacker-a@example.com Name=custom:user_id,Value=legacy-a-0001
An error occurred (NotAuthorizedException) when calling the SignUp operation: A client attempted to write unauthorized attribute
こちらもプールA・プールBともに同じエラーで拒否され、ユーザーも作成されていませんでした。アプリクライアントの書き込み権限は、サインアップ時の属性指定にも効いていることがわかりますね。
custom:user_id が入っていないユーザー
方式Aで、Post confirmation が失敗した、または移行時に属性を入れ忘れた場合を想定して、custom:user_id が無い broken-a で試してみます。
ID トークンには custom:user_id がありませんでしたが、get-id と get-credentials-for-identity はエラーにならず、一時認証情報を取得できました。その認証情報で DynamoDB を操作した結果は下記です。
- 自分の
subの行のQuery:AccessDeniedException legacy-a-0001の行のQuery:AccessDeniedException
マップ元のクレームが無いとタグが付かないので、どの行にもアクセスできない状態になりました。安全側に倒れる一方で、「ログインはできるのにデータが一切見えない」ユーザーになってしまいます。方式Bでは、属性が無くても sub が使われるので、この状態にはなりません。
テーブル全体の読み取り・他人の行への書き込み
最後に、migrated-a で Scan と、他人のIDでの PutItem を試してみます。
An error occurred (AccessDeniedException) when calling the Scan operation: User: arn:aws:sts::<アカウントID>:assumed-role/cognito-abac-authenticated/CognitoIdentityCredentials is not authorized to perform: dynamodb:Scan on resource: arn:aws:dynamodb:ap-northeast-1:<アカウントID>:table/cognito-abac-user-data because no identity-based policy allows the dynamodb:Scan action
An error occurred (AccessDeniedException) when calling the PutItem operation: User: arn:aws:sts::<アカウントID>:assumed-role/cognito-abac-authenticated/CognitoIdentityCredentials is not authorized to perform: dynamodb:PutItem on resource: arn:aws:dynamodb:ap-northeast-1:<アカウントID>:table/cognito-abac-user-data because no identity-based policy allows the dynamodb:PutItem action
どちらも拒否され、他人の行は書き込まれていませんでした。
2つの方式を比べてみて
検証してわかった違いをまとめると、下記になります。
| 方式A | 方式B | |
|---|---|---|
| Lambda が動くタイミング | アカウント確認時に1回 | トークン発行のたび |
新規ユーザーの custom:user_id |
sub が保存される |
空のまま |
custom:user_id の変更可否 |
変更可能にする必要がある | 変更不可にできる |
| 属性が空のユーザー | 全行アクセス不可 | sub が使われる |
方式Aは、ID プールのマッピングだけで既存IDを扱えて、Lambda もアカウント確認時に1回動くだけなので、シンプルに組めるのが良いところです。一方で、Post confirmation が失敗したり、移行時に属性を入れ忘れたりすると、ログインはできるのにデータが見えないユーザーができてしまいます。また、Lambda が後から書き込むので属性を変更可能にしておく必要があり、ユーザーによる書き換えはアプリクライアントの書き込み権限だけで防ぐことになります。
方式Bは、属性が空でも sub が使われるので属性の入れ忘れに強く、custom:user_id も変更不可にできます。その代わり、トークンを発行するたびに Lambda の実行が挟まります。
自分としては、ユーザーIDの決め方を Lambda の1か所にまとめられて、属性の入れ忘れにも強い方式Bの方が扱いやすいかと思いました。方式Aを選ぶ場合は、custom:user_id が空のユーザーがいないかを確認する仕組みを用意しておくと安心かと思います。
さいごに
既存のユーザーIDを持つ移行ユーザーと、sub しか持たない新規ユーザーが混在していても、ID プールのアクセスコントロールの属性で DynamoDB の行レベル制御ができることがわかりました。どちらの方式でも動きますが、カスタム属性をタグにする場合は、アプリクライアントの書き込み権限から必ず外しておきましょう。
既存システムから Cognito への移行を検討している方の参考になれば幸いです。
お読みいただきありがとうございました。