[アップデート] Amazon Cognito のユーザープールで動的クライアント登録(DCR)が使えるようになりました

いわさです。
Amazon Cognito では、OAuth のクライアント(ブラウザアプリや AI エージェントなど)を、ユーザープールに「アプリクライアント」として登録します。
これまでは、管理者がコンソールなどで先に作っておく必要がありました。
ただ昨今は、AI エージェントのように、実行時に自分でクライアントを登録したいアプリなどもあるようで、こうした場面の一般的な解決策に「Dynamic Client Registration(DCR)」というものがあります。RFC 7591 で標準化されています。
先日のアップデートで、この DCR が Amazon Cognito でも使えるようになったようです。
AWS CLI だとv2.40.3から利用できるようになっており、マネジメントコンソールを見てみたところアップデートが反映されているようだったので試してみることに。
実際に確認してみる
Cognito のユーザープールには、Lite、Essentials、Plus のプランがありまして、公式ドキュメントによると DCR は Essentials と Plus で使えるそうです。
なので Lite プランの方はアップグレードが必要になると思います。
また、これがちょっとネックな気もするのですが、公式ドキュメントではユーザープールのすべてのドメインがマネージドログインである必要があるとのことです。クラシックのホステッド UI のドメインがあると、DCR は有効にできません。
今回は、マネージドログインのドメインだけのプールで試しました。
まず、この DCR は有効/無効の概念があります。試しに DCR を有効にする前に、登録エンドポイントへ POST したところ次のように 404 エラーとなりました。
$ curl -s -o /dev/stdout -w '\nHTTP %{http_code}\n' -X POST "https://<domain>.auth.ap-northeast-1.amazoncognito.com/oauth2/register" -H 'Content-Type: application/json' -d '{"client_name":"probe-before","redirect_uris":["https://example.com/cb"],"grant_types":["authorization_code"],"token_endpoint_auth_method":"none"}'
{"error":"This URL doesn't exist on the authorization server."}
HTTP 404
続いて、DCR を有効にしてみましょう。
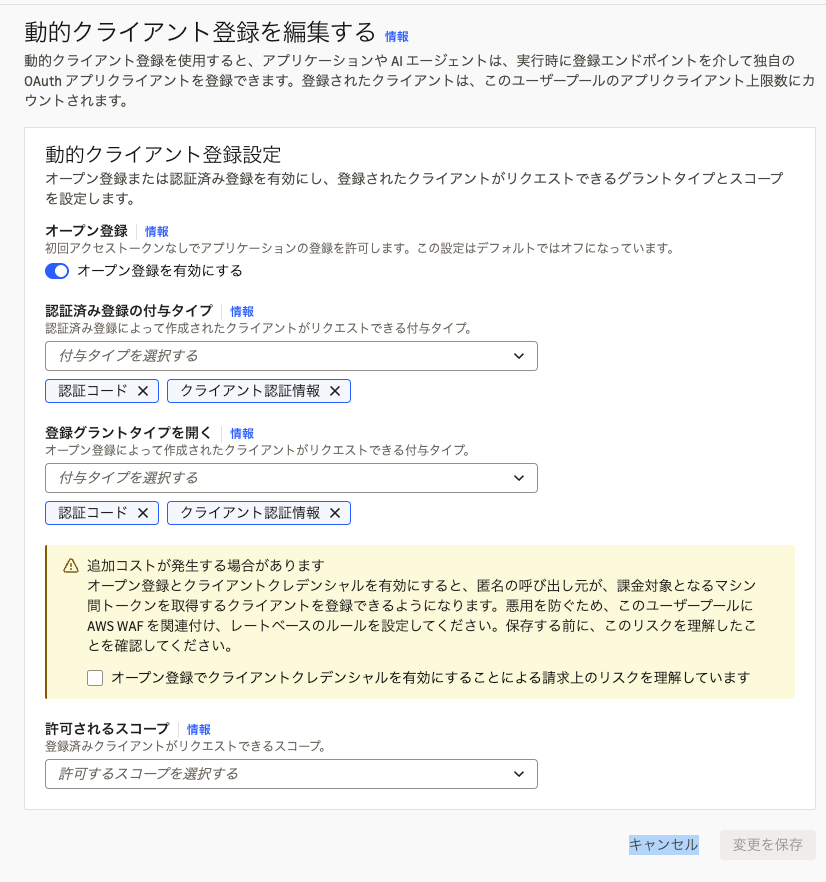
ユーザープールの「アプリケーション」にある「MCP 認証」を開くと、 DCR の設定が確認出来ました。これかぁ。
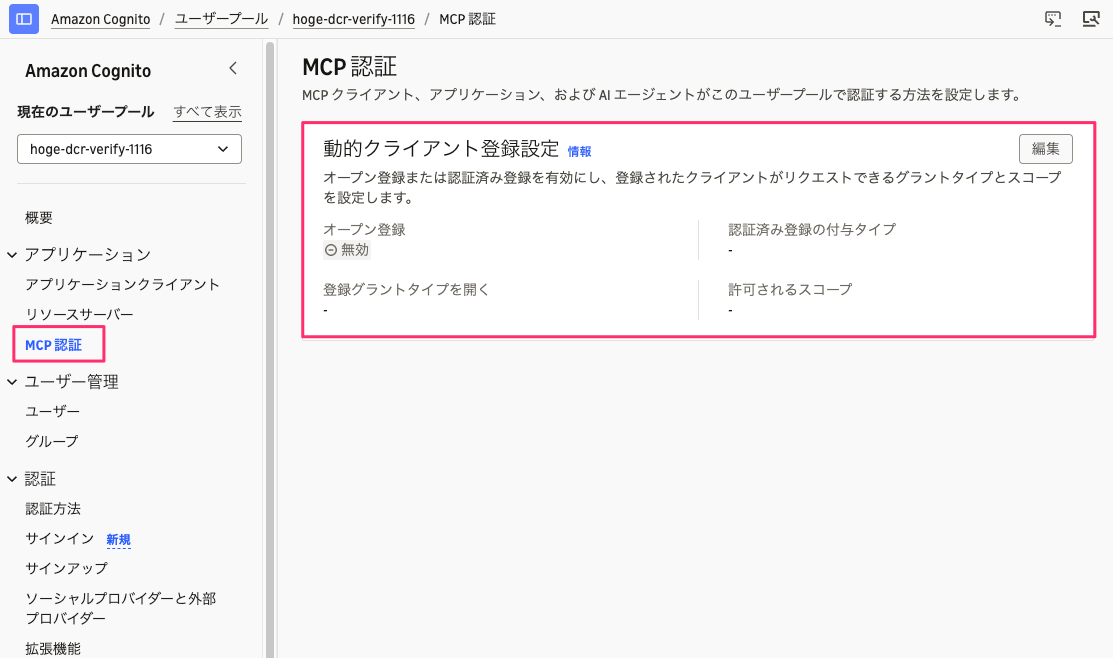
「編集」を開くと、オープン登録のスイッチがあります。コンソールには、この設定は既定ではオフになっていると書かれています。
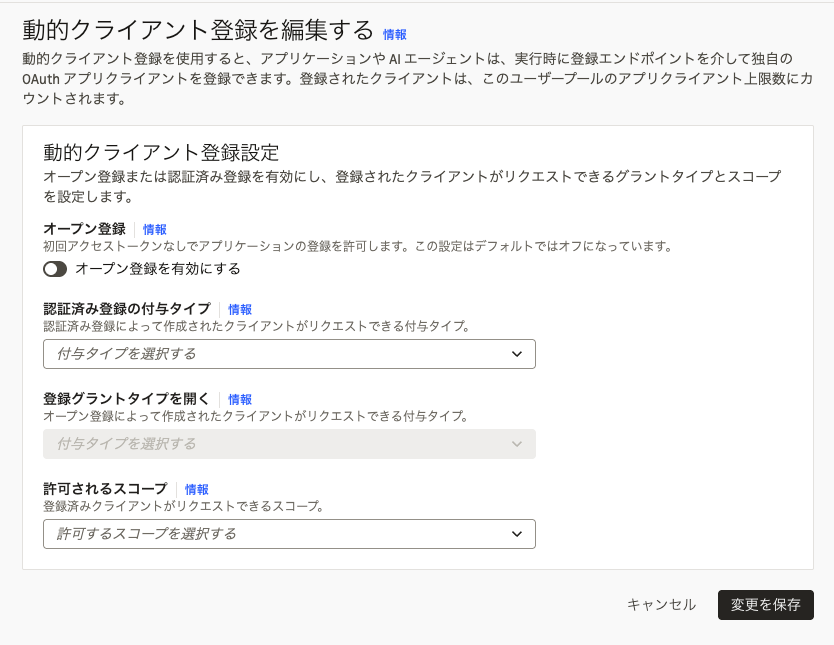
オープン登録を有効にすると、認証済み登録の付与タイプを選べます。
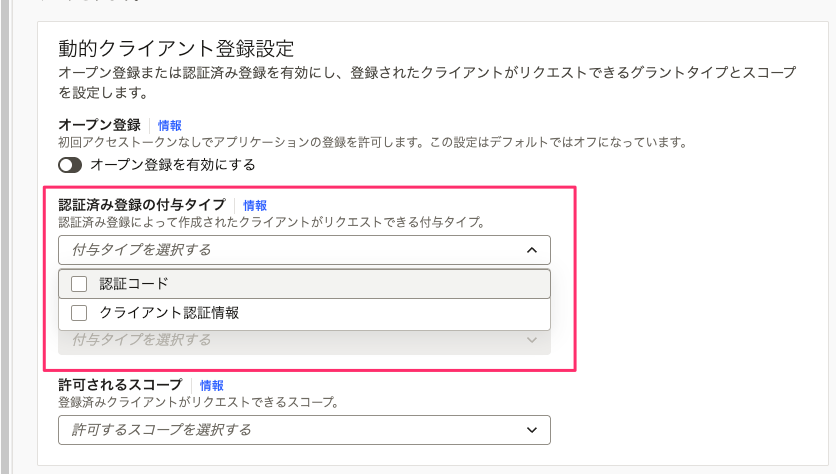
クライアント認証情報を選ぶと、コンソールに注意が表示されました。
匿名の呼び出し元が、課金の対象になるマシン間トークンを取れるようになるためです。保存前に、リスクを理解したことのチェックが必要です。
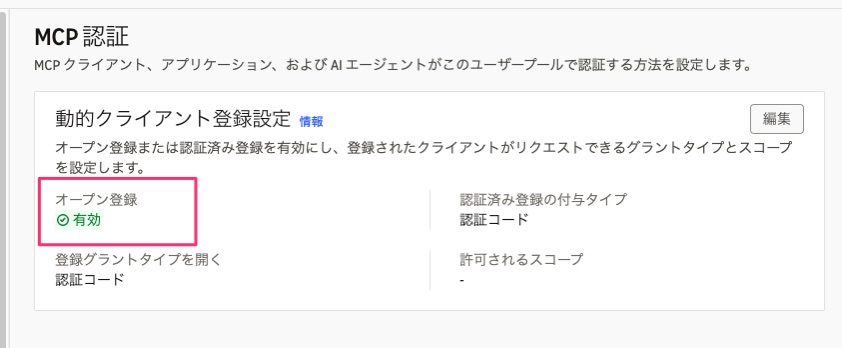
保存すると、「MCP 認証」のページで「オープン登録: 有効」と表示されました。
ユーザープールの issuer 側の discovery(https://cognito-idp.ap-northeast-1.amazonaws.com/<pool-id>/.well-known/openid-configuration)には、registration_endpoint が出力されていました。
登録エンドポイントの場所などは、ここで確認できます。
上記のオープン登録が有効な状態で、トークンなしの POST を送ってみると、先ほどと違って今度は登録できました。
$ curl -s -o /dev/stdout -w '\nHTTP %{http_code}\n' -X POST "https://<domain>.auth.ap-northeast-1.amazoncognito.com/oauth2/register" -H 'Content-Type: application/json' -d '{"client_name":"probe-open","redirect_uris":["https://example.com/cb"],"grant_types":["authorization_code"],"token_endpoint_auth_method":"none"}'
{"client_id":"dcr_5mqm...","client_name":"probe-open","grant_types":["authorization_code"],"scope":"openid","token_endpoint_auth_method":"none"}
HTTP 201
probe-openという適当に使えた名前のクライアントが登録できたってことみたいです。
今のはオープン登録オンの場合だったのですが、これがオフだとうどうなるでしょうか。オープン登録をオフに切り替えて試してみましょう。
$ curl -s -o /dev/stdout -w '\nHTTP %{http_code}\n' -X POST "https://<domain>.auth.ap-northeast-1.amazoncognito.com/oauth2/register" -H 'Content-Type: application/json' -d '{"client_name":"probe-noauth","redirect_uris":["https://example.com/cb"],"grant_types":["authorization_code"],"token_endpoint_auth_method":"none"}'
{"error":"invalid_token","error_description":"The initial access token is invalid."}
HTTP 401
トークンなしの登録は、401 エラーになりましたね。なるほど。
で、aws.cognito/dcr/register のスコープを持つ m2m のアプリクライアントで、トークンを取得し、そのトークンを Authorization: Bearer で付与してみます。
$ curl -s -o /dev/stdout -w '\nHTTP %{http_code}\n' -X POST "https://<domain>.auth.ap-northeast-1.amazoncognito.com/oauth2/register" -H "Authorization: Bearer <access-token>" -H 'Content-Type: application/json' -d '{"client_name":"probe-with-token","redirect_uris":["https://example.com/cb"],"grant_types":["authorization_code"],"token_endpoint_auth_method":"none"}'
{"client_id":"dcr_3rm9...","client_name":"probe-with-token","grant_types":["authorization_code"],"scope":"openid","token_endpoint_auth_method":"none"}
HTTP 201
今度は登録できましたね。
なお、登録されたクライアントの種類は、describe-user-pool-client で確認できます。
$ aws cognito-idp describe-user-pool-client --user-pool-id <pool-id> --client-id dcr_3rm9...
{"Id":"dcr_3rm9...","Type":"DCR","Name":"probe-with-token"}
ClientType は DCR というやつになってます。
一方で CLI で作った m2m クライアントは REGULAR になってました。
試しにDCR で自動登録されたクライアントに、シークレットを追加しようとすると、次のように拒否されました。
$ aws cognito-idp add-user-pool-client-secret --user-pool-id <pool-id> --client-id dcr_3rm9...
An error occurred (InvalidParameterException) when calling the AddUserPoolClientSecret operation: Client secret operations are not supported for this user pool client.
シークレットの操作は、DCR のクライアントには対応していないようです。ドキュメントにも書いてありました。
さいごに
本日は Amazon Cognito のユーザープールで動的クライアント登録(DCR)が使えるようになったので試してみました。
MCP 認証ってなんだ!?と思った方も多いと思うので参考にしてください。DCR です。DCR。
あまり DCR をまだ理解しきれていないのですが、オープン登録はちょっと慎重に使ったほうが良さそうな気がします。ドメインにアクセスできる人なら誰でもクライアント作れるってことですよね、これ。
実際に試したところ、トークンなしで登録できてしまいましたね。
また、公式ドキュメントでは、AWS WAF で /oauth2/register へのリクエストにレート制限を付けることも勧めていました、Cognito で WAF を調整する際の参考になりそうです。
他にも登録クライアントが要求できるスコープは、ユーザープールの許可スコープに限られるのでaws.cognito.signin.user.admin は許可しないようとか、ドキュメントに色々書かれていますので、採用する際はよく読んでみてください。