[アップデート]AWS Security HubでSBOMインベントリが見れるようになりました

こんにちは、臼田です。
みなさん、AWSで脆弱性管理してますか?(挨拶
今回は新しい方のAWS Security HubにてSBOMを扱えるようになりましたので、見ていきます。
AWS Security Hub がコンピューティングリソース向けの SBOM インベントリを提供開始 - AWS
概要
SBOM(Software Bill of Materials)はソフトウェア部品表とも呼ばれますが、対象のアプリケーションや製品などで利用しているOS/ミドルウェア/ライブラリなどが何が使われ、どのバージョンであるか、どういう依存関係があるかが記述されたデータです。
昨今の情報セキュリティにおける脆弱性の管理はより重要度を増していますが、そんな時に大事なのは、「今自分たちがどのようなソフトウェアを利用しているか」を正確に把握することです。
しかし、OSSの利用も含め現代のソフトウェアやアプリケーションは多数のソフトウェア等を組み合わせて作られており、自分で追加したOSSライブラリの中身でどのようなソフトウェアが使われているかを把握することも簡単ではなく、更にそれが数珠つなぎに遡る必要があるため大変です。
これがソフトウェアサプライチェーンの管理が難しい要因の1つであり、この問題が浮き彫りになったのがLog4Shellの件です。
それもありSBOMを利用してソフトウェアサプライチェーンをなるべく管理できる形にしていく取り組みがされています。
AWS Security HubでのSBOM対応は、主にこのソフトウェアサプライチェーンの管理と脆弱性情報の整理に使っていくものと考えられます。
動作の原理
AWS Security HubでのSBOMインベントリはAmazon Inspectorを有効化すると利用できるようになります。
というのも、SBOMの収集はAmazon Inspectorの役割で、これ自体は元々できていました。
ではなぜ今回の機能が出てきたのか?こちらをご覧ください。
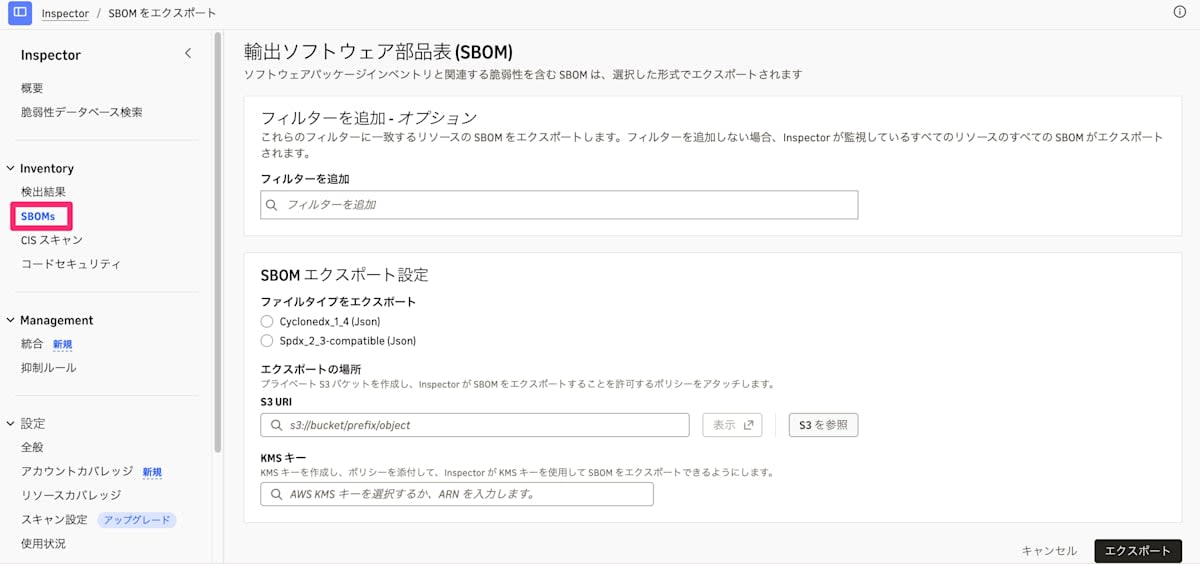
従来のAmazon Inspectorの機能では、収集したSBOM情報をファイルで出力する機能はありましたが、直接画面上で閲覧したりする機能はありませんでした。
もっと便利に使えるようにしたいよねー、ということですね。
SBOMインベントリ触ってみた
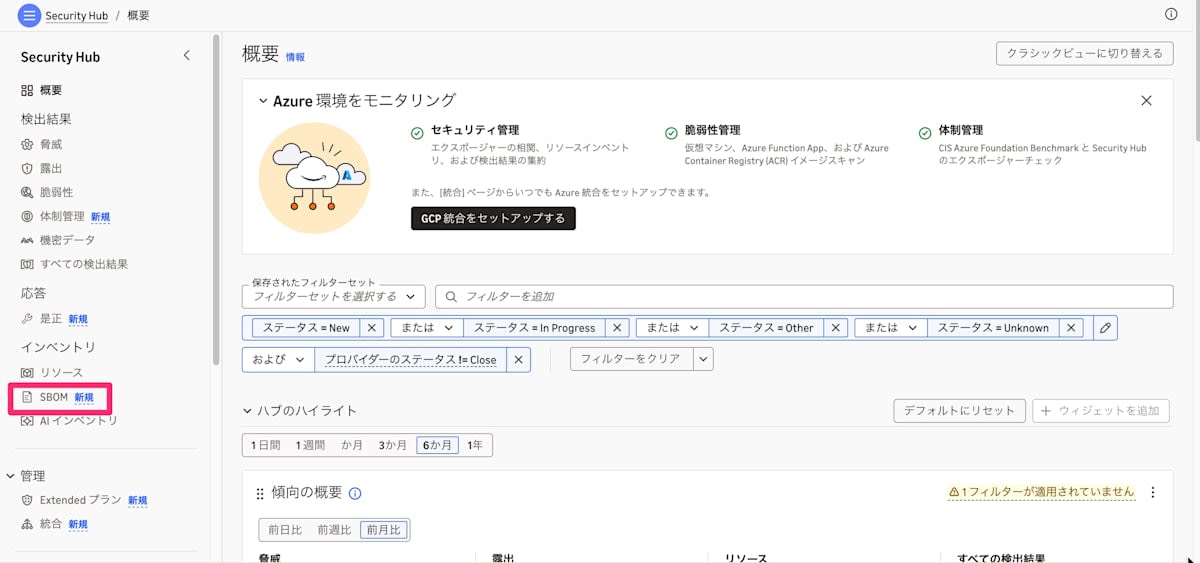
では実際にAWS Security Hubの画面で見てみましょう。開くとインベントリの階層の中にSBOMがあります。
SBOMページではまず収集しているパッケージ情報のサマリのグラフが表示されます。いっぱいあるなあ。
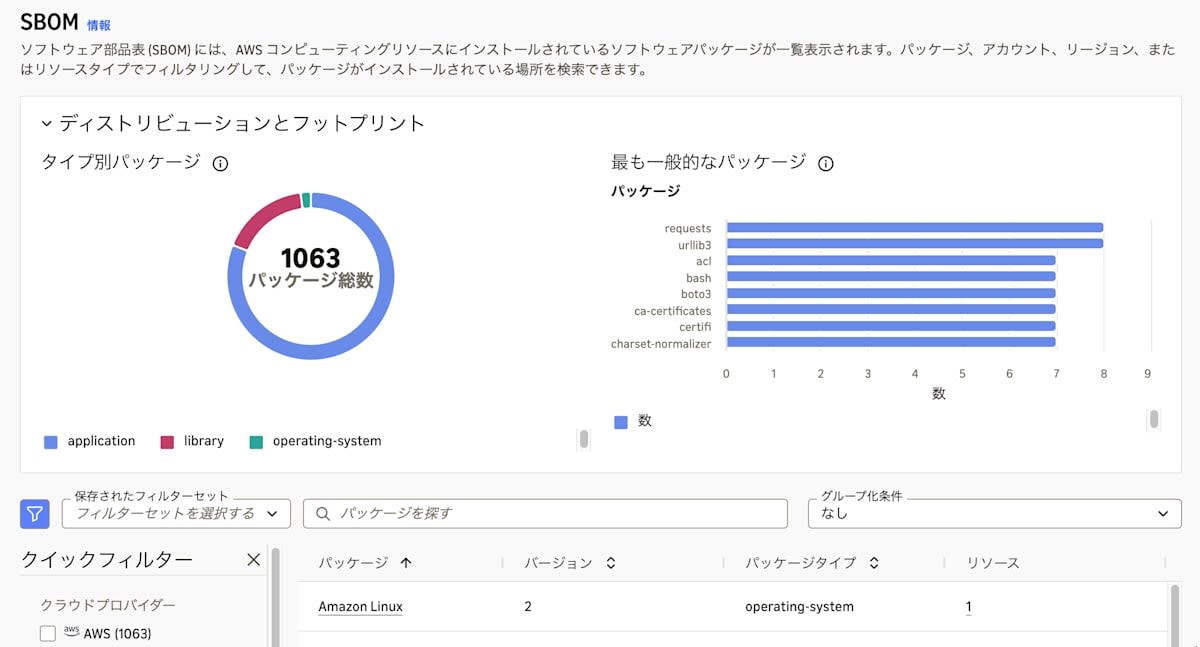
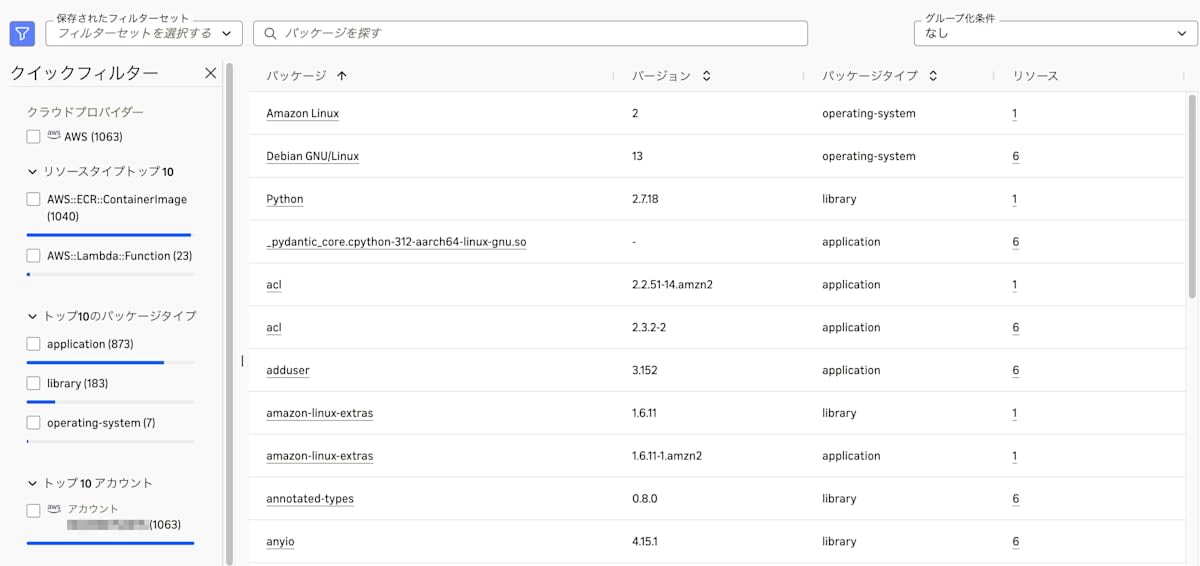
下の方には一覧を書くにする画面があります。クイックフィルターやフィルター欄などはAWS Security Hubのリソースインベントリなどと同じような使用感ですね。このAWS環境上のEC2/ECR/Lambdaに含まれるパッケージの一覧が見れます。
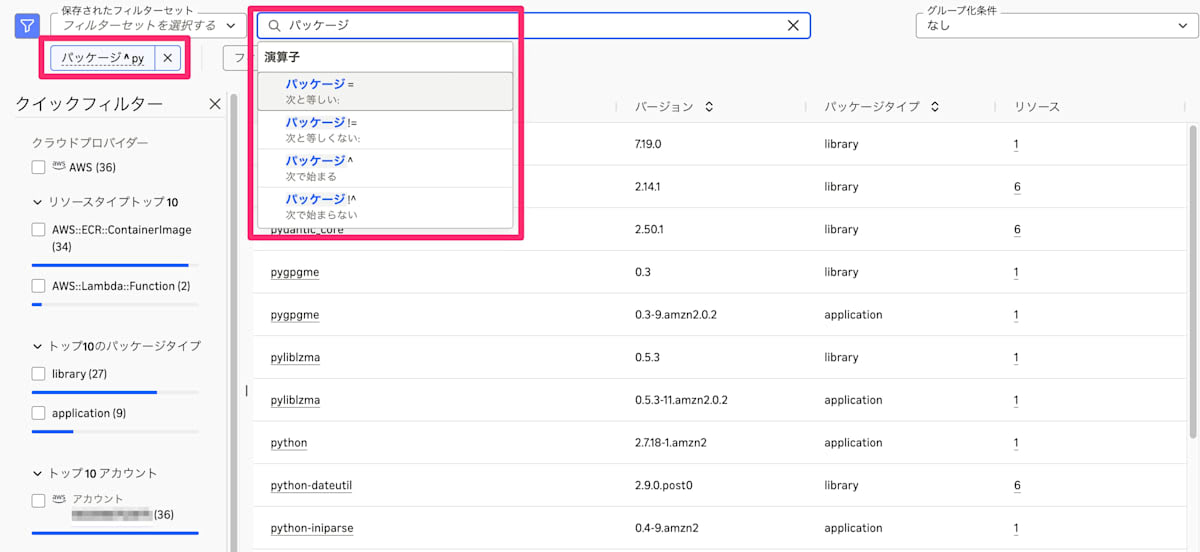
たくさんあるので絞り込みをしていくこともできます。ここではパッケージ名がpyで始まるものをフィルターしてみています。残念ながら演算子は限られており、likeのように自由な検索はできず、前方一致などしか使えないため、例えばphp系のパッケージなどの探し方はできなさそうです。
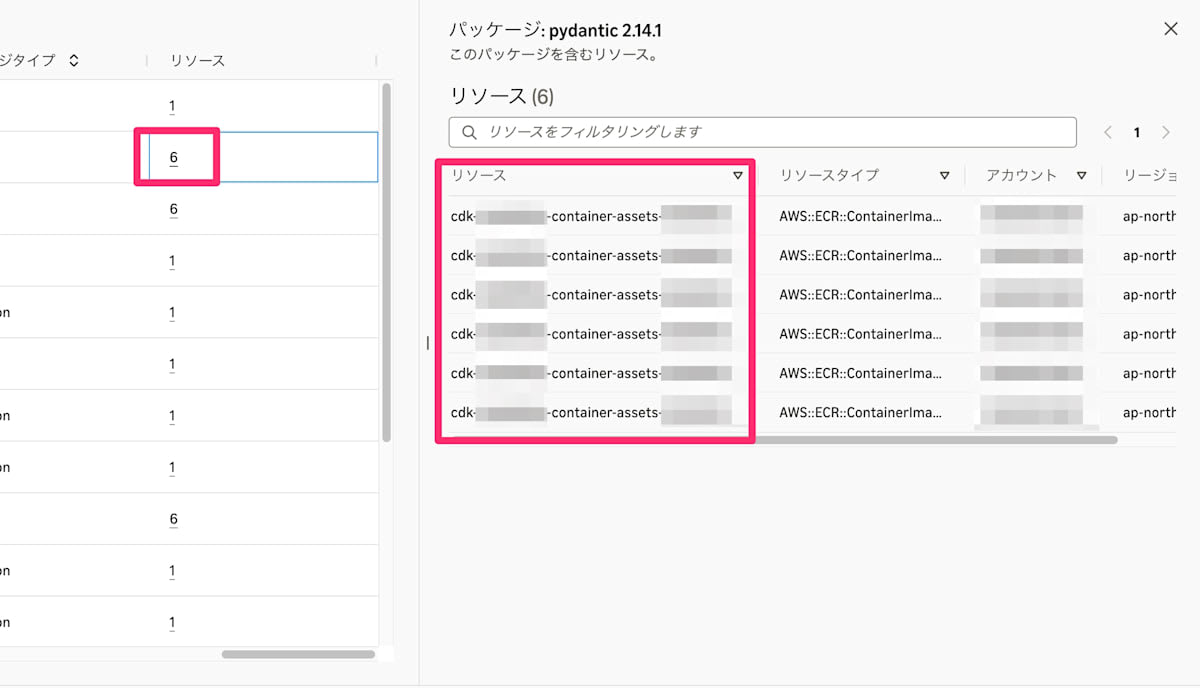
一覧の右側にリソース数があり、これをクリックすると関連するEC2/ECR/Lambdaリソースが見れます。しかし、ECRコンテナイメージはリンクが無くここから辿るのは少し大変そうです。
現状確認できる画面はざっとこんなところです。
本来であれば新しく緊急度の高い脆弱性情報が出た時に、そこから紐づくリソースを一発で確認することができるのがSBOMを使う際にやりたいことなので、そういったところをAWS Security Hubがいい感じに出してくれるのに期待したいですね。
まとめ
AWS Security HubのSBOMインベントリを見てみました。
普段から直接SBOM情報を調べたり見たりすることはありませんが、セキュリティ上の調査を行う場合などには不可欠な情報です。
これを活用してサービスがより使いやすい状態になることを期待します。