[アップデート] AWS が DynamoDB 互換アダプター ExtendDB の正式版(v1.0)がリリースされたので、RDS for PostgreSQL をバックエンドにして試してみた

クラウド事業統括本部の石川です。AWS がメンテナンスするオープンソースの Amazon DynamoDB 互換アダプター ExtendDB の 1.0 がリリースされました。Amazon EC2 と Amazon RDS for PostgreSQL でセルフホストしたところ、GSI への Query、トランザクション、PartiQL まで AWS CLI でそのまま操作できました。AWS Emulator との違いと使い分けも整理しています。
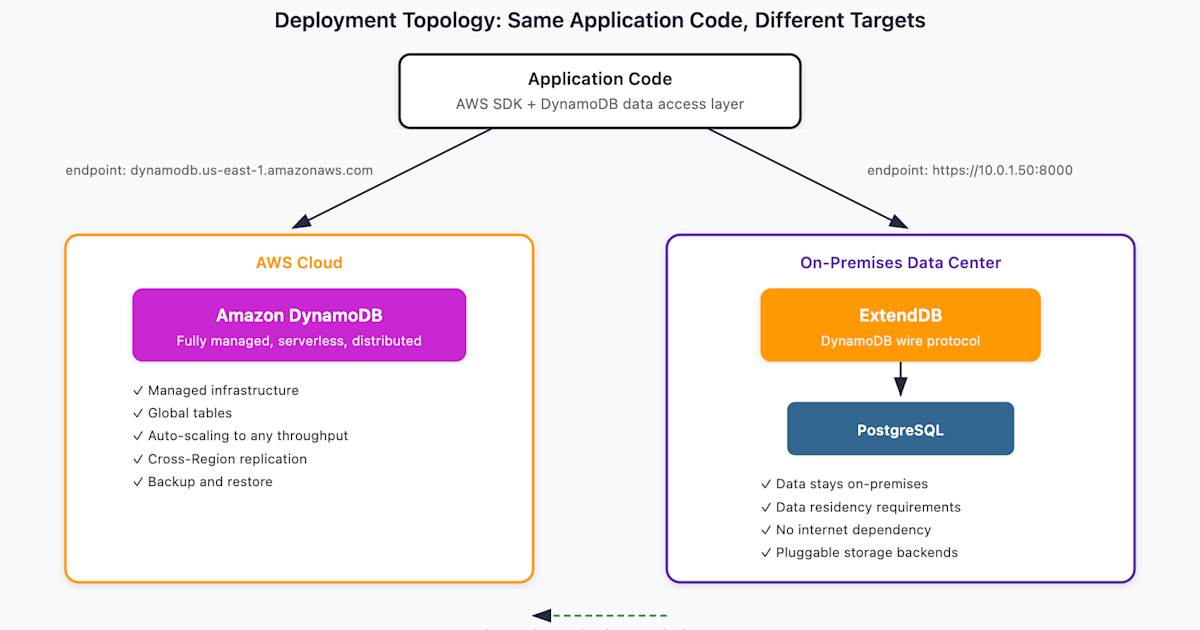
ExtendDB は DynamoDB の API を実装したサーバーです。アプリケーションは AWS SDK や AWS CLI のエンドポイントを ExtendDB に向けると、DynamoDB と同じ API でデータを読み書きできます。データは利用者が用意したデータベースに保存されます。2026 年 5 月に v0.1 として公開されました。
2026 年 11 月 18 日に発表された 1.0 は、本番利用を想定した最初のリリースです。対応するストレージバックエンドは PostgreSQL、SQLite、Cassandra、MongoDB の 4 種類になりました。ローカル開発や CI 向けには、SQLite で DynamoDB 互換のエンドポイントを起動する開発用コンテナイメージ(extenddb-dev)と npm パッケージ(@extenddb/dev)が用意されています。ライセンスは Apache 2.0 で、GitHub で開発されています。
v0.1.0 の公開時には、macOS でソースからビルドし、Homebrew の PostgreSQL 14 をバックエンドにして試しました。
今回は 1.0 の公式コンテナイメージを EC2 で動かし、バックエンドに RDS for PostgreSQL を使う構成で、DynamoDB API の操作と、RDS 側にデータがどう保存されるかを確認しました。
ExtendDB 1.0 とは
README によると、ExtendDB は AWS がメンテナンスするオープンソースプロジェクトで、Amazon DynamoDB そのものではなく、DynamoDB のソースコードも含まず、AWS のサービスでもありません。DynamoDB のワイヤープロトコルを独自に実装したもので、DynamoDB との動作の違いは「Differences from DynamoDB」にまとめられています。
README には用途として、ローカル開発、CI/CD パイプラインでの結合テスト、オンプレミスやプライベートクラウド、エッジでのセルフホスト、他のクラウドでの利用、インターネットに接続できない環境(エアギャップ環境)での利用が挙げられています。
機能はテーブルとアイテムの操作(CRUD、Query、Scan、Batch、Transactions、Streams、TTL、Import/Export、PartiQL)、ベクトル検索(PostgreSQL では pgvector 拡張が必要)、SigV4 認証と IAM 互換のユーザー・グループ・ロール・ポリシー・アクセス許可の境界、Web 管理コンソール、TLS(必須。初回の init で自己署名証明書を生成)、DynamoDB の CloudWatch メトリクスと同じ名前のメトリクスを返す JSON エンドポイントです。
1 つの ExtendDB のバイナリには 1 種類のバックエンドが組み込まれます。1.0 での各バックエンドの位置付けは次のとおりです。
| バックエンド | 位置付け | 主な条件 |
|---|---|---|
| PostgreSQL | Stable | PostgreSQL 14 以降。同一ホスト、別ホスト、マネージドサービスのいずれでもよい |
| SQLite | Stable(単一ノード) | サーバープロセス内で動作。本番用のコンテナイメージはなく、ソースからビルドする |
| MongoDB | Beta | MongoDB 7.0 以降のレプリカセット(1 ノードでも可)。ベクトル検索は非対応 |
| Cassandra | Experimental | Cassandra 4.1 以降。評価用で本番利用は想定されていない |
Stable は本番向け、Beta は既知の制限の範囲内で本番向け、Experimental は評価用という定義です。どのバックエンドでも、1 つのカタログ(ExtendDB のメタデータを保存する DB)に対して動かす ExtendDB サーバーは 1 台です。
コンテナイメージは Docker Hub、Amazon ECR Public、GHCR で配布されています。
開発用の extenddb-dev イメージと @extenddb/dev は、SQLite を使い、TLS なしの HTTP で動きます。AWS のドキュメントに載っているサンプルのアクセスキーを自動で登録するため、ループバックアドレスだけで公開する前提です。@extenddb/dev は Node.js から start() を呼ぶと DynamoDB 互換のエンドポイントを起動し、エンドポイント URL と認証情報を返します。
v0.1.0 からの主な変更点
前回の記事で試した v0.1.0 から 1.0.0 までの主な変更は次のとおりです(各リリースのリリースノートより)。
| 項目 | v0.1.0 | 1.0.0 |
|---|---|---|
| 位置付け | 開発、テスト、試用向け | 本番利用向け(1.x の間は API や設定の互換性を保つ) |
| バックエンド | PostgreSQL | PostgreSQL、SQLite、MongoDB、Cassandra |
| 配布 | ソースからビルド | コンテナイメージ、npm パッケージ、crates.io |
| PartiQL | 未実装 | 対応(v0.1.15) |
| ベクトル検索 | なし | 対応(PostgreSQL では pgvector が必要) |
| カタログの外へのバックアップ | なし | ファイルシステムや S3 に保存し、別のバックエンドにも復元できる(v0.1.15) |
| 既定のポート | 8000 | 18443(v0.1.2) |
Global Tables と、SAML や Web Identity でのロールの引き受けは、1.0 でも実装されていません(DAX は対象外です)。
ExtendDB 1.0 と AWS Emulator の違いとユースケース
2026 年 11 月 11 日に、AWS のサービス API をローカルで動かす AWS Emulator が利用可能になりました。AWS Emulator も DynamoDB の API に対応していて、AWS CLI や AWS SDK のエンドポイントを切り替えて使う点は ExtendDB と同じです。ただし、目的と動作は異なります。公式ドキュメントの記述をもとに、違いを整理します。
| 観点 | ExtendDB 1.0 | AWS Emulator |
|---|---|---|
| 対象の API | DynamoDB の API のみ | AWS API モデルがある AWS サービスの API(DynamoDB を含む) |
| 想定する用途 | ローカル開発と CI に加えて、オンプレミス、プライベート/パブリッククラウド、エッジ、エアギャップ環境でのセルフホスト | ローカルや CI でのビルドとテスト、AI コーディングエージェントによる試作。本番ワークロードには使わない |
| データの保存先 | 利用者が用意したデータベース(PostgreSQL、SQLite、MongoDB、Cassandra) | メモリ内。エミュレーターを停止するとすべてのリソースが削除される |
| 認証と認可 | SigV4 で認証し、ExtendDB 内の IAM 互換のユーザーとポリシーで認可する | SigV4 で認証する(エミュレーターが生成するキー)。IAM ポリシーやリソースベースのポリシーは AWS と同じようには評価しないため、セキュリティのテストには使わない |
| アカウントとリージョン | アカウントごとにデータを分ける。[server] region と異なるリージョンで署名したリクエストは拒否する |
単一のアカウント(000000000000)。リクエストのリージョンとアカウント ID は何でも受け付けるが、それらでリソースを分けない(サービスによって全リージョン共通のものとリージョンごとのものがある)。1 つのリージョンとアカウントで使う |
| 長時間の稼働 | デーモンモード、systemd、監視、バックアップ、アップグレードの手順がドキュメントにある | 長時間の稼働や負荷試験は検証されていない。テストのたびに起動と停止をする |
| AWS との一致度 | 既知の差分を Differences from DynamoDB に記載 | サービスごとの fidelity スコアをリリースごとに公開。現時点ではコントロールプレーンの API が最も AWS に近い |
| ライセンスと配布 | Apache 2.0。コンテナイメージ、npm パッケージ、crates.io | CC0 1.0。Linux は RPM/Debian パッケージ、macOS と Windows は Dockerfile からビルドしたイメージ、AWS SDK for Rust 向けの組み込みモード |
ユースケースで分けると、次のようになります。
- AWS Emulator が向いている場合
- DynamoDB に加えて Amazon S3、Amazon SQS などの複数のサービスを呼ぶアプリケーションを、AWS アカウントなしでローカルや CI でテストしたい
- コーディングエージェントに、AWS へデプロイせずにリソースを作成させて結果を確認させたい
- テストのたびにまっさらな状態から始めたい
- ExtendDB が向いている場合
- DynamoDB の API で書いたアプリケーションを、AWS の外(オンプレミス、他のクラウド、エッジ、エアギャップ環境)で本番運用したい
- データを永続化したまま、IAM 互換のポリシーでアクセスを制御したい
- DynamoDB だけを使うアプリケーションのローカル開発や CI で、データを残したい(@extenddb/dev や extenddb-dev を使う)
やってみた
検証環境
今回の構成は次のとおりです。
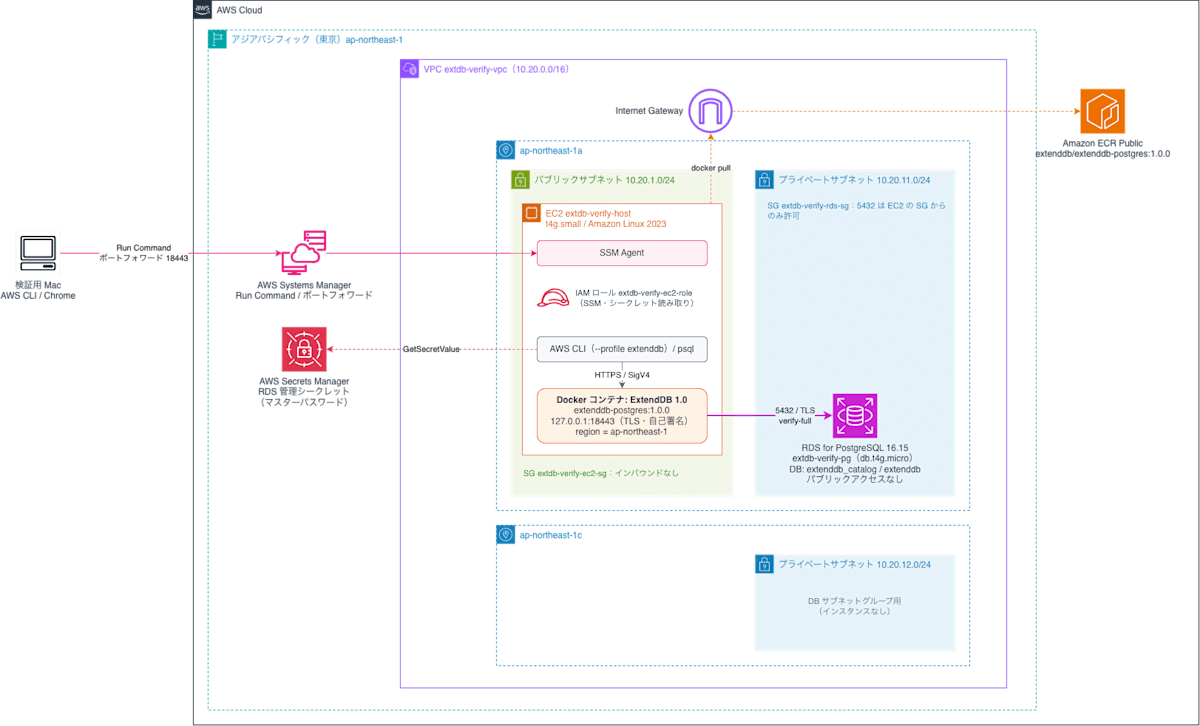
EC2 のセキュリティグループはインバウンドをすべて閉じ、EC2 上のコマンドは AWS Systems Manager の Run Command で root として実行しました。以降、手元の Mac で実行したコマンドは %、EC2 上で実行したコマンドは [root@ip-10-20-1-110 ~]# で示します。
前提条件
- 検証リージョン: アジアパシフィック(東京)ap-northeast-1
- 手元の環境: macOS(Apple シリコン)、AWS CLI v2、Session Manager プラグイン
- EC2: t4g.small、Amazon Linux 2023(aarch64)、Docker 25.0.14、psql 16.15
- RDS for PostgreSQL 16.15(db.t4g.micro、パラメータグループ default.postgres16)
- ExtendDB:
public.ecr.aws/extenddb/extenddb-postgres:1.0.0
% aws --version
aws-cli/2.40.4 Python/3.14.8 Darwin/25.6.0 exe/arm64
AWS 環境を作成する
構成図のリソースを AWS CLI で作成しました。作成したリソースと主な設定は次のとおりです。
| リソース | 名前と主な設定 |
|---|---|
| VPC | extdb-verify-vpc(10.20.0.0/16、DNS ホスト名を有効化) |
| サブネット | パブリック 10.20.1.0/24(1a、インターネットゲートウェイへのルートあり)、プライベート 10.20.11.0/24(1a)と 10.20.12.0/24(1c、DB サブネットグループ用) |
| セキュリティグループ | extdb-verify-ec2-sg(インバウンドなし)、extdb-verify-rds-sg(5432 番ポートを extdb-verify-ec2-sg からのみ許可) |
| IAM ロール | extdb-verify-ec2-role(AmazonSSMManagedInstanceCore と、RDS のマスターパスワードのシークレットに対する secretsmanager:GetSecretValue のみ) |
| RDS | extdb-verify-pg(PostgreSQL 16.15、db.t4g.micro、gp3 20GB、暗号化あり、パブリックアクセスなし、Single-AZ、自動バックアップなし) |
| EC2 | extdb-verify-host(t4g.small、Amazon Linux 2023 arm64、パブリック IP あり、IMDSv2 必須、user data で docker・postgresql16・jq をインストール) |
RDS にはマスターユーザーのパスワードを --manage-master-user-password で AWS Secrets Manager のシークレットとして管理させています。
% aws rds create-db-instance --db-instance-identifier extdb-verify-pg --engine postgres --engine-version 16.15 \
    --db-instance-class db.t4g.micro --allocated-storage 20 --storage-type gp3 --storage-encrypted \
    --master-username postgres --manage-master-user-password \
    --db-subnet-group-name extdb-verify-db-subnet --vpc-security-group-ids sg-09e232b214a83be27 \
    --availability-zone ap-northeast-1a --no-publicly-accessible --no-multi-az \
    --backup-retention-period 0 --no-deletion-protection \
    --query 'DBInstance.{Id:DBInstanceIdentifier,Engine:Engine,Version:EngineVersion,Class:DBInstanceClass,Status:DBInstanceStatus,Public:PubliclyAccessible,Secret:MasterUserSecret.SecretArn}' --output table
...
|  Public |  False                                                                                                          |
|  Secret |  arn:aws:secretsmanager:ap-northeast-1:123456789012:secret:rds!db-0aedc255-b301-4be2-937a-bb8a1ea1a578-lTH2jn   |
|  Status |  creating                                                                                                       |
...
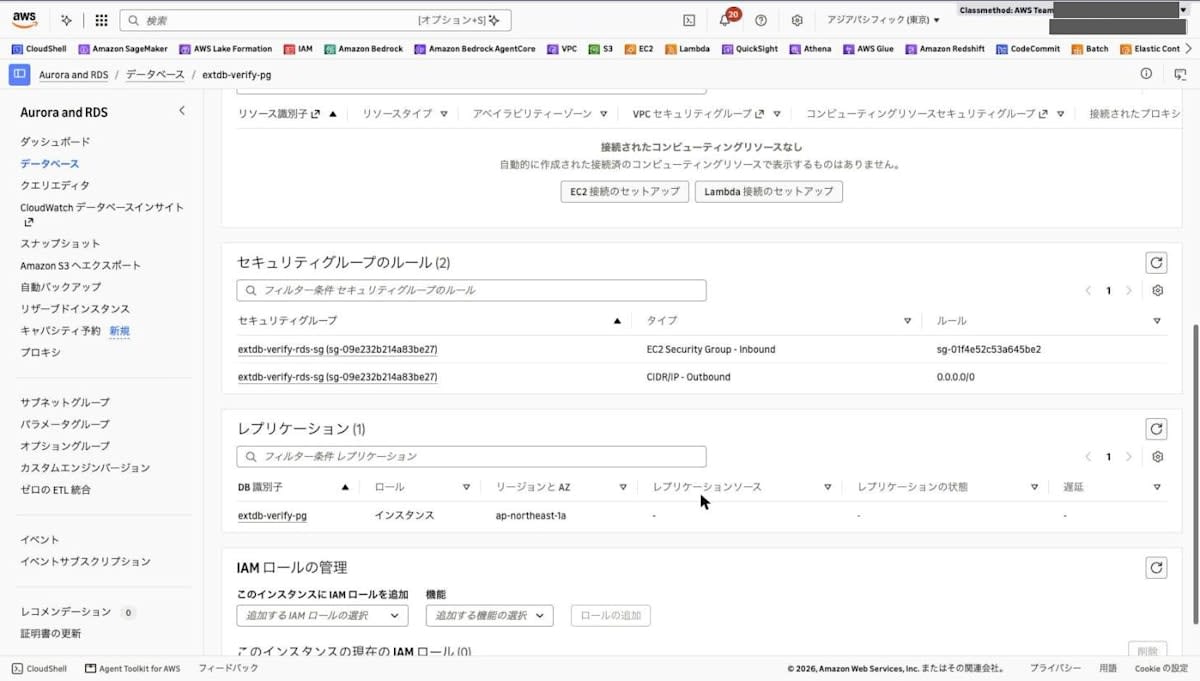
RDS のエンドポイントは extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com、パラメータグループは default.postgres16 です。マネジメントコンソールでも、作成した EC2 と RDS を確認しました。EC2 は t4g.small で実行中、IAM ロールは extdb-verify-ec2-role、IMDSv2 は Required です。
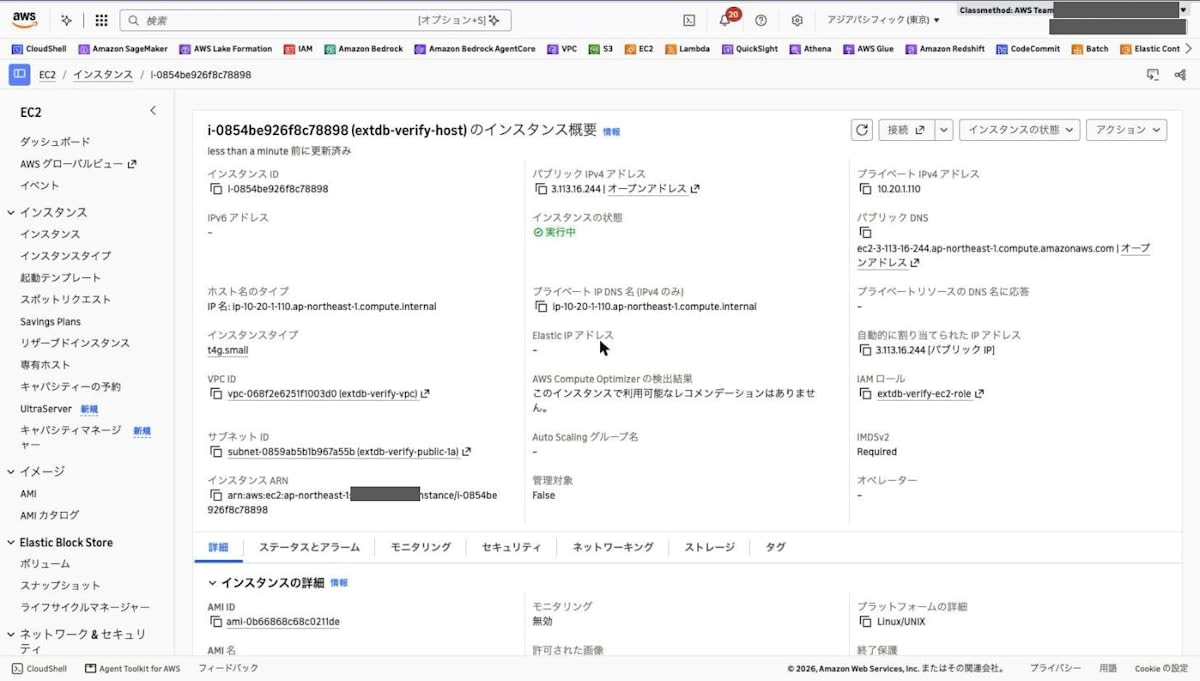
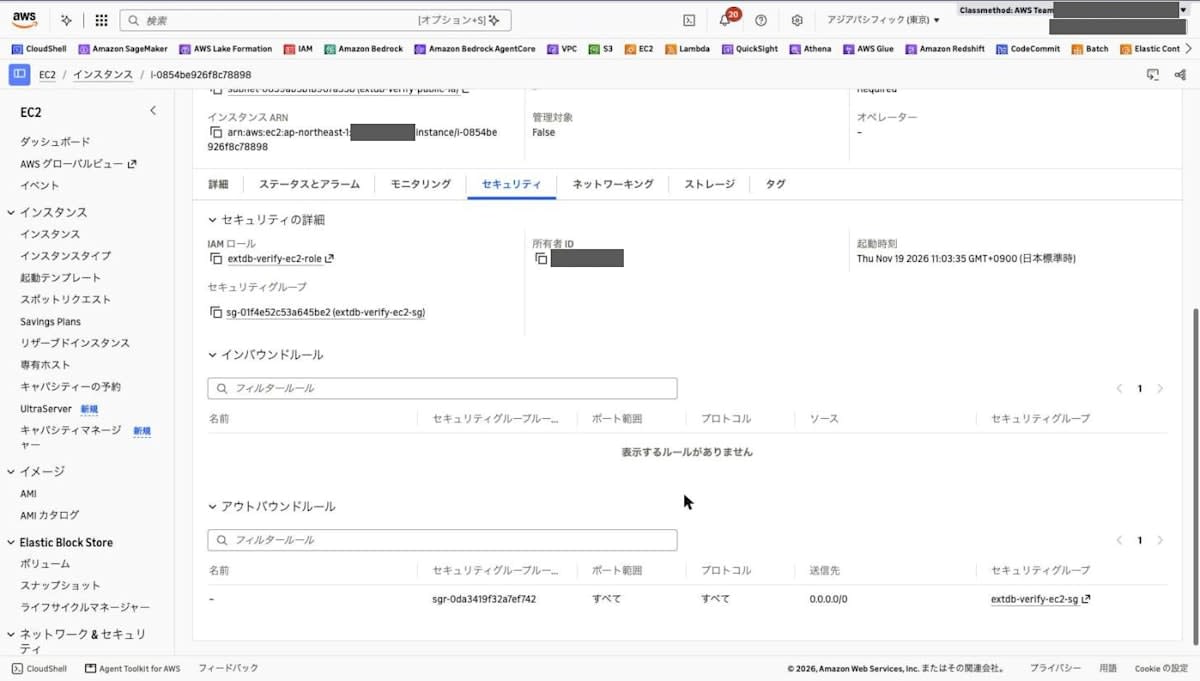
セキュリティタブでは、インバウンドルールが「表示するルールがありません」になっています。
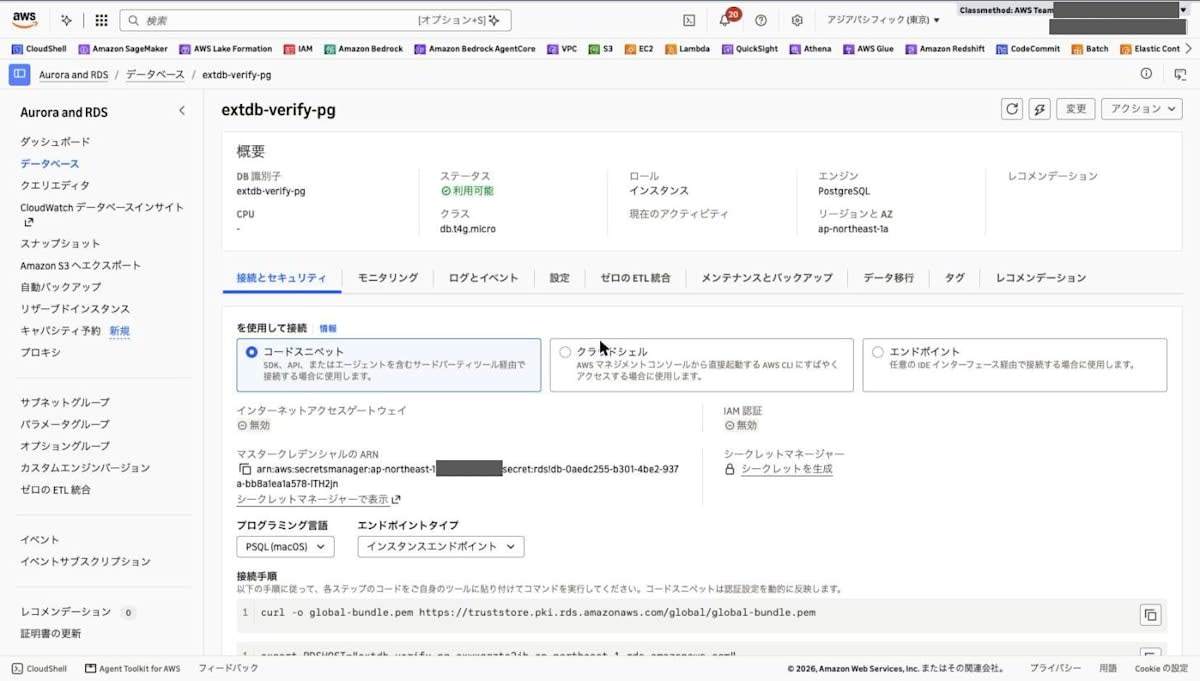
RDS は「利用可能」で、インターネットアクセスゲートウェイは無効、マスター認証情報は Secrets Manager のシークレットで管理されています。
RDS のセキュリティグループのインバウンドは、EC2 のセキュリティグループ(sg-01f4e52c53a645be2)からだけ許可しています。
ExtendDB 1.0 のコンテナイメージを取得する
EC2 上で、ECR Public から本番用のイメージ extenddb-postgres:1.0.0 を取得し、バージョンを確認します。
[root@ip-10-20-1-110 ~]# docker pull -q public.ecr.aws/extenddb/extenddb-postgres:1.0.0 && docker image ls public.ecr.aws/extenddb/extenddb-postgres
public.ecr.aws/extenddb/extenddb-postgres:1.0.0
REPOSITORY                                  TAG       IMAGE ID       CREATED       SIZE
public.ecr.aws/extenddb/extenddb-postgres   1.0.0     5b34ffc9149c   6 hours ago   183MB
[root@ip-10-20-1-110 ~]# docker run --rm public.ecr.aws/extenddb/extenddb-postgres:1.0.0 version
extenddb 1.0.0
catalog migration 12 (postgres)
commit c2e9a32b0b29a42c9bf33a29b3ea87ca82d63a9f
built 2026-11-18T18:39:27Z
test-hooks disabled
GitHub の v1.0.0 と同じコミット(c2e9a32)でした。このイメージは UID 10001 で動き、設定ファイルと TLS の証明書を /var/lib/extenddb に書き込みます。そこで、ホスト側に UID 10001 が所有するディレクトリを作り、RDS の CA バンドルもそこに置きます。
[root@ip-10-20-1-110 ~]# install -d -o 10001 -g 10001 -m 700 /opt/extenddb && curl -sS -o /opt/extenddb/rds-ca.pem https://truststore.pki.rds.amazonaws.com/ap-northeast-1/ap-northeast-1-bundle.pem && chown 10001:10001 /opt/extenddb/rds-ca.pem && ls -ln /opt/extenddb && grep -c "BEGIN CERTIFICATE" /opt/extenddb/rds-ca.pem
total 8
-rw-r--r--. 1 10001 10001 4620 Nov 19 02:05 rds-ca.pem
3
RDS に TLS で接続できることを確認する
extenddb init には PostgreSQL の管理ユーザーのパスワードが必要です。RDS が Secrets Manager で管理しているマスターパスワードを、EC2 上で root だけが読めるファイルに保存しました。ExtendDB のアプリ用 DB ユーザーと ExtendDB の管理者のパスワードは、EC2 上で生成してファイルに保存しています。
[root@ip-10-20-1-110 ~]# install -d -m 700 /root/extdb-secrets
[root@ip-10-20-1-110 ~]# aws secretsmanager get-secret-value --region ap-northeast-1 --secret-id '<RDS の管理シークレットの ARN>' --query SecretString --output text | jq -r .password > /root/extdb-secrets/pg-master
[root@ip-10-20-1-110 ~]# chmod 600 /root/extdb-secrets/pg-master
[root@ip-10-20-1-110 ~]# for f in pg-app extenddb-admin; do openssl rand -base64 24 | tr -d "/+=" > /root/extdb-secrets/$f; done; chmod 600 /root/extdb-secrets/*; stat -c "%A %U %n" /root/extdb-secrets/*
-rw------- root /root/extdb-secrets/extenddb-admin
-rw------- root /root/extdb-secrets/pg-app
-rw------- root /root/extdb-secrets/pg-master
psql から、RDS の CA で証明書とホスト名を検証する sslmode=verify-full で接続できるかを確認します。
[root@ip-10-20-1-110 ~]# PGPASSWORD="$(cat /root/extdb-secrets/pg-master)" psql "host=extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com port=5432 dbname=postgres user=postgres sslmode=verify-full sslrootcert=/opt/extenddb/rds-ca.pem" -c "SELECT version();" -c "SHOW rds.force_ssl;"
                                                    version
---------------------------------------------------------------------------------------------------------------
 PostgreSQL 16.15 on aarch64-unknown-linux-gnu, compiled by aarch64-unknown-linux-gnu-gcc (GCC) 12.4.0, 64-bit
(1 row)

ERROR:  unrecognized configuration parameter "rds.force_ssl"
SELECT version(); の結果が返ったので、接続できています。sslmode=verify-full では、サーバー証明書を RDS の CA で検証できない場合や、証明書のホスト名が接続先と一致しない場合は接続しないため、この 2 つの検証も通っています。
SHOW rds.force_ssl; は PostgreSQL 側では参照できなかったので、パラメータグループの値を AWS CLI で確認しました。default.postgres16 では、rds.force_ssl が 1(TLS 接続のみ許可)になっていました。
% aws rds describe-db-parameters --db-parameter-group-name default.postgres16 \
    --query "Parameters[?ParameterName=='rds.force_ssl'].{Name:ParameterName,Value:ParameterValue}" --output table
----------------------------
|   DescribeDBParameters   |
+----------------+---------+
|      Name      |  Value  |
+----------------+---------+
|  rds.force_ssl |  1      |
+----------------+---------+
ExtendDB を初期化する(init)
docker/README.md の本番向けの手順に沿って、init をワンショットのコンテナで実行します。パスワードはコマンドの引数ではなく環境変数(EXTENDDB_PG_PASSWORD、EXTENDDB_APP_PASSWORD、EXTENDDB_ADMIN_PASSWORD)で渡します。--pg-user には RDS のマスターユーザー、--extenddb-user には ExtendDB が作成するアプリ用の DB ユーザーを指定します。
[root@ip-10-20-1-110 ~]# export EXTENDDB_PG_PASSWORD="$(cat /root/extdb-secrets/pg-master)" EXTENDDB_APP_PASSWORD="$(cat /root/extdb-secrets/pg-app)" EXTENDDB_ADMIN_USER=admin EXTENDDB_ADMIN_PASSWORD="$(cat /root/extdb-secrets/extenddb-admin)"
[root@ip-10-20-1-110 ~]# docker run --rm -v /opt/extenddb:/var/lib/extenddb \
    -e EXTENDDB_PG_PASSWORD -e EXTENDDB_APP_PASSWORD -e EXTENDDB_ADMIN_USER -e EXTENDDB_ADMIN_PASSWORD \
    public.ecr.aws/extenddb/extenddb-postgres:1.0.0 \
    init --config /var/lib/extenddb/extenddb.toml --backend postgres \
    --pg-host extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com --pg-port 5432 \
    --pg-user postgres --extenddb-user extenddb_app --bind-addr 0.0.0.0 --tls-san localhost
=== extenddb init (backend: postgres) ===
--- Generating self-signed TLS certificate...
    Certificate: /var/lib/extenddb/.extenddb/tls/cert.pem
    Private key: /var/lib/extenddb/.extenddb/tls/key.pem
    SANs: localhost, 127.0.0.1
...
--- Ensuring application user 'extenddb_app' exists...
    Created user 'extenddb_app'.
--- Creating database 'extenddb_catalog'...
    Created.
--- Creating database 'extenddb'...
    Created.
--- Creating the catalog through its migrations...
    pgvector available; vector indexes are supported.
    Applied migration 1 baseline in extenddb_catalog
    ...
    Recorded migration 12 unique_access_key_ids in extenddb_catalog as not applicable
--- Generating AES-256-GCM encryption key...
    Encryption key stored.
--- Creating default account '784150648630'...
    Account ID: 784150648630
--- Creating admin user 'admin'...
--- Recording data database connection in catalog...
    Admin user 'admin' created (credentials from environment).
...
--- Generating /var/lib/extenddb/extenddb.toml...
    Created /var/lib/extenddb/extenddb.toml

=== extenddb init complete ===
Start the server with: extenddb serve --config /var/lib/extenddb/extenddb.toml
RDS のマスターユーザー(rds_superuser ロール)で、アプリ用ユーザー extenddb_app、カタログ用 DB extenddb_catalog、データ用 DB extenddb が作られ、pgvector が使える状態と判定されました。784150648630 は ExtendDB 内の既定アカウントの ID で、AWS のアカウント ID とは関係ありません。
接続文字列とリージョンを変更する
生成された設定ファイルを確認します(パスワードは ******** に置き換えて表示しています)。
[root@ip-10-20-1-110 ~]# grep -v -E "^\s*#|^\s*$" /opt/extenddb/extenddb.toml | sed -E "s#(postgresql://[^:]+:)[^@]+@#\1********@#"
[server]
bind_addr = "0.0.0.0"
[server.tls]
cert_path = "/var/lib/extenddb/.extenddb/tls/cert.pem"
key_path = "/var/lib/extenddb/.extenddb/tls/key.pem"
[storage]
backend = "postgres"
[storage.postgres]
connection_string = "postgresql://extenddb_app:********@extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com:5432/extenddb_catalog"
[auth]
[auth.cache]
[logging]
[limits]
接続文字列には sslmode の指定がありません。RDS の証明書を検証して接続するため、sslmode=verify-full と RDS の CA バンドルを追加します。
また、ExtendDB は SigV4 の credential scope のリージョンを [server] region(既定値は us-east-1)と照合し、異なるリージョンで署名されたリクエストを InvalidSignatureException で拒否します。この値はテーブルなどの ARN にも使われるので、東京リージョンに合わせて ap-northeast-1 にします。
[root@ip-10-20-1-110 ~]# cp -p /opt/extenddb/extenddb.toml /opt/extenddb/extenddb.toml.orig
[root@ip-10-20-1-110 ~]# sed -i -E "s#^(connection_string = \"postgresql://[^\"]+/extenddb_catalog)\"#\1?sslmode=verify-full\&sslrootcert=/var/lib/extenddb/rds-ca.pem\"#" /opt/extenddb/extenddb.toml
[root@ip-10-20-1-110 ~]# sed -i -E "/^bind_addr = \"0.0.0.0\"/a region = \"ap-northeast-1\"" /opt/extenddb/extenddb.toml
[root@ip-10-20-1-110 ~]# diff <(sed -E "s#(postgresql://[^:]+:)[^@]+@#\1********@#" /opt/extenddb/extenddb.toml.orig) <(sed -E "s#(postgresql://[^:]+:)[^@]+@#\1********@#" /opt/extenddb/extenddb.toml)
13a14
> region = "ap-northeast-1"
30c31
< connection_string = "postgresql://extenddb_app:********@extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com:5432/extenddb_catalog"
---
> connection_string = "postgresql://extenddb_app:********@extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com:5432/extenddb_catalog?sslmode=verify-full&sslrootcert=/var/lib/extenddb/rds-ca.pem"
ExtendDB を起動する(serve)
docker run でイメージ名の後ろにコマンドを書かないと、コンテナは既定のコマンド serve --config /var/lib/extenddb/extenddb.toml --foreground で起動します。--config のパスは init で設定ファイルを書き出した場所と同じなので、先ほど書き換えた設定ファイルが読み込まれます。--foreground を付けると、デーモンにならずにログを標準エラーに出し、PID ファイルも書きません。そのため、docker logs でログを確認でき、ルートファイルシステムを読み取り専用にしても起動できます。停止は extenddb stop ではなく docker stop で行います。デプロイガイドによると、バックアップジョブの実行中にデータベースの応答が遅い場合は停止に最大 76 秒かかるため、--stop-timeout 80 を指定しました。
ホスト側は 127.0.0.1:18443 だけで公開し、ルートファイルシステムを読み取り専用にして、Linux ケーパビリティもすべて外して起動します。
[root@ip-10-20-1-110 ~]# docker run -d --name extenddb --restart unless-stopped -p 127.0.0.1:18443:18443 \
    -v /opt/extenddb:/var/lib/extenddb --read-only --cap-drop ALL --security-opt no-new-privileges \
    --stop-timeout 80 public.ecr.aws/extenddb/extenddb-postgres:1.0.0
61eb1b3a0dfe2d3b70291bd9adc918722cd337169994c2276a1d75594275ba1c
[root@ip-10-20-1-110 ~]# docker ps --format "table {{.Names}}\t{{.Image}}\t{{.Status}}\t{{.Ports}}"
NAMES      IMAGE                                             STATUS                    PORTS
extenddb   public.ecr.aws/extenddb/extenddb-postgres:1.0.0   Up 15 seconds (healthy)   127.0.0.1:18443->18443/tcp
起動ログです(行末を一部省略しています)。
[root@ip-10-20-1-110 ~]# docker logs extenddb 2>&1
...
  storage: postgres (postgresql://extenddb_app:***@extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com:5432/extenddb_catalog?sslmode=verify-full&sslrootcert=/var/lib/extenddb/rds-ca.pem)
  backup store: none ([backup.store] is absent); CreateBackup writes in-catalog backups
2026-11-19T02:21:38.994114Z  INFO extenddb_storage_postgres: pgvector 0.8.2 detected on the data database; vector index storage available
2026-11-19T02:21:39.138540Z  WARN extenddb_server::serve: The stored secrets are encrypted under the catalog key, which the catalog holds, so a copy of the catalog decrypts every stored secret. `extenddb encryption-key switch --key-file <path>` moves the key t...
2026-11-19T02:21:39.138870Z  INFO extenddb_server::serve: extenddb 1.0.0 (catalog migration 12) starting — bind=0.0.0.0:18443, region=ap-northeast-1, auth=builtin, ...
2026-11-19T02:21:39.141631Z  INFO extenddb_server::listener: extenddb listening on 0.0.0.0:18443 (HTTPS)
[root@ip-10-20-1-110 ~]# curl -sS --cacert /opt/extenddb/.extenddb/tls/cert.pem https://localhost:18443/health; echo
{"components":{},"status":"healthy"}
region=ap-northeast-1 で起動し、RDS 上の pgvector 0.8.2 も検出されました。WARN は、ストレージに保存したシークレット(アクセスキーなど)を暗号化する鍵がカタログ内にあるため、カタログのコピーがあればすべて復号できる、という警告です。本番環境では、extenddb encryption-key switch で鍵を暗号化する鍵(KEK)のファイルをカタログの外に置く手順が admin ガイドに書かれています。
ExtendDB 内のユーザーとアクセスキーを作成する
ExtendDB へのリクエストは、ExtendDB が発行したアクセスキーで SigV4 署名する必要があります。ExtendDB 内の IAM 互換のユーザーとポリシーは、ExtendDB のカタログ(今回は RDS)に保存されるもので、AWS IAM とは別物です。管理 CLI の extenddb manage を docker exec で実行します。
[root@ip-10-20-1-110 ~]# export EXTENDDB_PASSWORD="$(cat /root/extdb-secrets/extenddb-admin)"
[root@ip-10-20-1-110 ~]# docker exec -e EXTENDDB_PASSWORD extenddb extenddb manage --user admin list-accounts
[
  {
    "account_id": "784150648630",
    "account_name": "default",
    "created_at": "2026-11-19T02:20:56.897503Z"
  }
]
orders テーブルとそのインデックスだけを操作できるポリシーを用意し、ユーザー orders-app に付けます。
[root@ip-10-20-1-110 ~]# cat > /root/orders-app-policy.json <<"EOF"
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "dynamodb:*",
      "Resource": [
        "arn:aws:dynamodb:ap-northeast-1:784150648630:table/orders",
        "arn:aws:dynamodb:ap-northeast-1:784150648630:table/orders/*"
      ]
    },
    {
      "Effect": "Allow",
      "Action": "dynamodb:ListTables",
      "Resource": "*"
    }
  ]
}
EOF
[root@ip-10-20-1-110 ~]# M="docker exec -e EXTENDDB_PASSWORD extenddb extenddb manage --user admin"
[root@ip-10-20-1-110 ~]# $M create-user --account-id 784150648630 --user-name orders-app
IAM user created

Warning: No console password set — this user cannot log into the management console.
[root@ip-10-20-1-110 ~]# $M put-user-policy --account-id 784150648630 --user-name orders-app \
    --policy-name orders-table-access --policy-document "$(cat /root/orders-app-policy.json)"
[root@ip-10-20-1-110 ~]# $M list-user-policies --account-id 784150648630 --user-name orders-app
[
  {
    ...
    "policy_name": "orders-table-access"
  },
  {
    ...
    "policy_document": {
      "Statement": [
        {
          "Action": [
            "iam:CreateAccessKey",
            "iam:DeleteAccessKey",
            "iam:ListAccessKeys",
            "iam:ChangePassword"
          ],
          "Effect": "Allow",
          "Resource": "arn:aws:iam::784150648630:user/orders-app"
        }
      ],
      ...
    },
    "policy_name": "SelfServicePolicy"
  }
]
ユーザーを作成すると、自分のアクセスキーとパスワードを管理するための SelfServicePolicy が自動で付きました。続けてアクセスキーを発行します。出力はファイルに保存し、シークレットアクセスキーは伏せて表示しています。
[root@ip-10-20-1-110 ~]# (umask 077; $M create-access-key --account-id 784150648630 --user-name orders-app > /root/extdb-secrets/orders-app-key.json)
[root@ip-10-20-1-110 ~]# sed -E "s/(\"secret[^\"]*\": *\")[^\"]+/\1****************/I" /root/extdb-secrets/orders-app-key.json
{
  "access_key_id": "AKIAEXTENDDB8S23DAAS",
  "secret_access_key": "****************"
}
アクセスキー ID は AKIAEXTENDDB で始まり、AWS のアクセスキーと見分けられます。
このキーで AWS CLI の extenddb プロファイルを作ります。プロファイルに endpoint_url と ca_bundle を設定するので、コマンドを実行するときは --profile extenddb を付けるだけで済みます。EC2 のインスタンスプロファイルの認証情報は、--profile を付けないコマンドで使われます。
[root@ip-10-20-1-110 ~]# K=/root/extdb-secrets/orders-app-key.json
[root@ip-10-20-1-110 ~]# aws configure set aws_access_key_id "$(jq -r .access_key_id $K)" --profile extenddb
[root@ip-10-20-1-110 ~]# aws configure set aws_secret_access_key "$(jq -r .secret_access_key $K)" --profile extenddb
[root@ip-10-20-1-110 ~]# aws configure set region ap-northeast-1 --profile extenddb
[root@ip-10-20-1-110 ~]# aws configure set endpoint_url https://localhost:18443 --profile extenddb
[root@ip-10-20-1-110 ~]# aws configure set ca_bundle /opt/extenddb/.extenddb/tls/cert.pem --profile extenddb
[root@ip-10-20-1-110 ~]# cat ~/.aws/config
[profile extenddb]
region = ap-northeast-1
endpoint_url = https://localhost:18443
ca_bundle = /opt/extenddb/.extenddb/tls/cert.pem
AWS CLI から DynamoDB API で操作する
テーブル一覧が空であることを確認し、GSI(status-index)を持つ orders テーブルを作成します。
[root@ip-10-20-1-110 ~]# aws dynamodb list-tables --profile extenddb
{
    "TableNames": []
}
[root@ip-10-20-1-110 ~]# aws dynamodb create-table --profile extenddb --table-name orders \
    --attribute-definitions AttributeName=customer_id,AttributeType=S AttributeName=order_id,AttributeType=S \
        AttributeName=status,AttributeType=S AttributeName=created_at,AttributeType=S \
    --key-schema AttributeName=customer_id,KeyType=HASH AttributeName=order_id,KeyType=RANGE \
    --global-secondary-indexes "IndexName=status-index,KeySchema=[{AttributeName=status,KeyType=HASH},{AttributeName=created_at,KeyType=RANGE}],Projection={ProjectionType=ALL}" \
    --billing-mode PAY_PER_REQUEST \
    --query "TableDescription.{TableName:TableName,Status:TableStatus,Arn:TableArn}" --output table
----------------------------------------------------------------------------
|                                CreateTable                               |
+-----------+--------------------------------------------------------------+
|  Arn      |  arn:aws:dynamodb:ap-northeast-1:784150648630:table/orders   |
|  Status   |  CREATING                                                    |
|  TableName|  orders                                                      |
+-----------+--------------------------------------------------------------+
[root@ip-10-20-1-110 ~]# aws dynamodb wait table-exists --profile extenddb --table-name orders
[root@ip-10-20-1-110 ~]# aws dynamodb describe-table --profile extenddb --table-name orders \
    --query "Table.{Status:TableStatus,Billing:BillingModeSummary.BillingMode,Keys:KeySchema[].join(\`:\`,[AttributeName,KeyType]),GSI:GlobalSecondaryIndexes[].[IndexName,IndexStatus]}" --output json
{
    "Status": "ACTIVE",
    ...
    "GSI": [
        [
            "status-index",
            "ACTIVE"
        ]
    ]
}
テーブルの ARN には、ExtendDB 内のアカウント ID と [server] region が使われていました。DynamoDB と同じく、作成直後は CREATING を返し、wait table-exists で ACTIVE になるのを待てます。
文字列、数値、リスト、真偽値、Map、文字列セットを含む 3 件のアイテムを BatchWriteItem で登録し、GetItem で 1 件読み出します。
[root@ip-10-20-1-110 ~]# cat > /root/orders.json <<"EOF"
{
  "orders": [
    {"PutRequest": {"Item": {"customer_id": {"S": "C001"}, "order_id": {"S": "O-1001"}, "status": {"S": "SHIPPED"}, "created_at": {"S": "2026-11-17T09:00:00Z"}, "amount": {"N": "3200"}, "items": {"L": [{"S": "coffee"}, {"S": "mug"}]}, "gift": {"BOOL": false}}}},
    {"PutRequest": {"Item": {"customer_id": {"S": "C001"}, "order_id": {"S": "O-1002"}, "status": {"S": "PENDING"}, "created_at": {"S": "2026-11-18T10:30:00Z"}, "amount": {"N": "1500"}, "shipping": {"M": {"pref": {"S": "Tokyo"}, "express": {"BOOL": true}}}}}},
    {"PutRequest": {"Item": {"customer_id": {"S": "C002"}, "order_id": {"S": "O-2001"}, "status": {"S": "PENDING"}, "created_at": {"S": "2026-11-19T08:15:00Z"}, "amount": {"N": "9800"}, "tags": {"SS": ["campaign", "first-order"]}}}}
  ]
}
EOF
[root@ip-10-20-1-110 ~]# aws dynamodb batch-write-item --profile extenddb --request-items file:///root/orders.json
{
    "UnprocessedItems": {}
}
[root@ip-10-20-1-110 ~]# aws dynamodb get-item --profile extenddb --table-name orders \
    --key '{"customer_id":{"S":"C001"},"order_id":{"S":"O-1002"}}'
{
    "Item": {
        "amount": {
            "N": "1500"
        },
        ...
        "shipping": {
            "M": {
                "express": {
                    "BOOL": true
                },
                "pref": {
                    "S": "Tokyo"
                }
            }
        },
        "status": {
            "S": "PENDING"
        }
    }
}
UpdateItem で、ステータスの更新と金額の加算を 1 回のリクエストで行い、ReturnValues=UPDATED_NEW で更新後の値を受け取ります。
[root@ip-10-20-1-110 ~]# aws dynamodb update-item --profile extenddb --table-name orders \
    --key '{"customer_id":{"S":"C001"},"order_id":{"S":"O-1002"}}' \
    --update-expression "SET #s = :s, amount = amount + :inc" \
    --expression-attribute-names '{"#s":"status"}' \
    --expression-attribute-values '{":s":{"S":"SHIPPED"},":inc":{"N":"500"}}' \
    --return-values UPDATED_NEW
{
    "Attributes": {
        "amount": {
            "N": "2000"
        },
        "status": {
            "S": "SHIPPED"
        }
    }
}
ベーステーブルと GSI に Query を実行します。GSI の結果には直前に SHIPPED に更新した O-1002 も含まれていました。
[root@ip-10-20-1-110 ~]# aws dynamodb query --profile extenddb --table-name orders \
    --key-condition-expression "customer_id = :c" --expression-attribute-values '{":c":{"S":"C001"}}' \
    --query "Items[].{order_id:order_id.S,status:status.S,amount:amount.N}" --output table
-----------------------------------
|              Query              |
+--------+------------+-----------+
| amount | order_id   |  status   |
+--------+------------+-----------+
|  3200  |  O-1001    |  SHIPPED  |
|  2000  |  O-1002    |  SHIPPED  |
+--------+------------+-----------+
[root@ip-10-20-1-110 ~]# aws dynamodb query --profile extenddb --table-name orders --index-name status-index \
    --key-condition-expression "#s = :s AND created_at >= :from" \
    --expression-attribute-names '{"#s":"status"}' \
    --expression-attribute-values '{":s":{"S":"SHIPPED"},":from":{"S":"2026-11-01T00:00:00Z"}}' \
    --no-scan-index-forward \
    --query "{Count:Count,Items:Items[].[created_at.S,customer_id.S,order_id.S]}" --output json
{
    "Count": 2,
    "Items": [
        [
            "2026-11-18T10:30:00Z",
            "C001",
            "O-1002"
        ],
        ...
    ]
}
既存のアイテムを上書きしないよう、attribute_not_exists を条件にした PutItem を実行してみます。
[root@ip-10-20-1-110 ~]# aws dynamodb put-item --profile extenddb --table-name orders \
    --item '{"customer_id":{"S":"C001"},"order_id":{"S":"O-1001"},"status":{"S":"PENDING"},"created_at":{"S":"2026-11-19T12:00:00Z"}}' \
    --condition-expression "attribute_not_exists(order_id)" \
    --return-values-on-condition-check-failure ALL_OLD

aws: [ERROR]: An error occurred (ConditionalCheckFailedException) when calling the PutItem operation: The conditional request failed

Additional error details:
Item: <complex value>
Use "--cli-error-format json" or another error format to see the full details.
ConditionalCheckFailedException が返り、--return-values-on-condition-check-failure ALL_OLD を指定したので、エラーの詳細に既存のアイテムが含まれています。
次は TransactWriteItems です。まず、O-2001 のステータス更新(条件付き)と O-2002 の新規登録(条件付き)を 1 つのトランザクションで実行します。
[root@ip-10-20-1-110 ~]# cat > /root/tx-ok.json <<"EOF"
[
  {"Update": {"TableName": "orders", "Key": {"customer_id": {"S": "C002"}, "order_id": {"S": "O-2001"}},
              "UpdateExpression": "SET #s = :shipped", "ConditionExpression": "#s = :pending",
              "ExpressionAttributeNames": {"#s": "status"},
              "ExpressionAttributeValues": {":shipped": {"S": "SHIPPED"}, ":pending": {"S": "PENDING"}}}},
  {"Put": {"TableName": "orders", "Item": {"customer_id": {"S": "C002"}, "order_id": {"S": "O-2002"}, "status": {"S": "PENDING"}, "created_at": {"S": "2026-11-19T09:00:00Z"}, "amount": {"N": "1200"}},
           "ConditionExpression": "attribute_not_exists(order_id)"}}
]
EOF
[root@ip-10-20-1-110 ~]# aws dynamodb transact-write-items --profile extenddb --transact-items file:///root/tx-ok.json && echo "transaction committed"
transaction committed
続けて、1 件目の条件は満たし、2 件目の条件は満たさないトランザクションを実行します。tx-ng.json は tx-ok.json と同じ形式なので、作成のコマンドは省略します。1 件目は O-2002 を PENDING から SHIPPED に更新する条件付きの Update、2 件目は既に存在する O-2001 を attribute_not_exists(order_id) 条件で登録する Put です。
[root@ip-10-20-1-110 ~]# aws dynamodb transact-write-items --profile extenddb --transact-items file:///root/tx-ng.json --cli-error-format json

{
    ...
    "Code": "TransactionCanceledException",
    "CancellationReasons": [
        {
            "Code": "None"
        },
        {
            "Code": "ConditionalCheckFailed",
            "Message": "The conditional request failed"
        }
    ]
}
[root@ip-10-20-1-110 ~]# aws dynamodb query --profile extenddb --table-name orders \
    --key-condition-expression "customer_id = :c" --expression-attribute-values '{":c":{"S":"C002"}}' \
    --query "Items[].{order_id:order_id.S,status:status.S}" --output table
-------------------------
|         Query         |
+-----------+-----------+
| order_id  |  status   |
+-----------+-----------+
|  O-2001   |  SHIPPED  |
|  O-2002   |  PENDING  |
+-----------+-----------+
トランザクション全体がキャンセルされ、CancellationReasons で 2 件目の条件が原因だとわかります。条件を満たしていた 1 件目の更新も適用されず、O-2002 は PENDING のままでした。
最後に PartiQL です。v0.1.0 の記事を書いた時点では未実装でしたが、1.0 では ExecuteStatement が動きました。パラメータ付きの SELECT、RETURNING 付きの UPDATE、GSI に対する SELECT を実行します。
[root@ip-10-20-1-110 ~]# aws dynamodb execute-statement --profile extenddb \
    --statement "SELECT order_id, status, amount FROM orders WHERE customer_id = ? AND amount >= ?" \
    --parameters '[{"S":"C001"},{"N":"2500"}]'
{
    "Items": [
        {
            "amount": {
                "N": "3200"
            },
            ...
        }
    ]
}
[root@ip-10-20-1-110 ~]# aws dynamodb execute-statement --profile extenddb \
    --statement "UPDATE orders SET status = ? WHERE customer_id = ? AND order_id = ? RETURNING MODIFIED NEW *" \
    --parameters '[{"S":"CANCELLED"},{"S":"C002"},{"S":"O-2002"}]'
{
    "Items": [
        {
            "status": {
                "S": "CANCELLED"
            }
        }
    ]
}
[root@ip-10-20-1-110 ~]# aws dynamodb execute-statement --profile extenddb \
    --statement 'SELECT * FROM "orders"."status-index" WHERE status = ?' \
    --parameters '[{"S":"SHIPPED"}]' --query "Items[].[status.S,created_at.S,order_id.S]" --output text
SHIPPED	2026-11-17T09:00:00Z	O-1001
SHIPPED	2026-11-18T10:30:00Z	O-1002
SHIPPED	2026-11-19T08:15:00Z	O-2001
ここまでの操作はすべて AWS CLI の aws dynamodb コマンドに --profile extenddb を付けただけで実行できました。応答は AWS CLI がそのまま解釈し、--query での絞り込みや --output table での表示も DynamoDB に対して使う場合と同じように使えました。
リージョンが違う場合とポリシー外の操作を試す
署名のリージョンを us-east-1 に変えて実行してみます。
[root@ip-10-20-1-110 ~]# aws dynamodb list-tables --profile extenddb --region us-east-1

aws: [ERROR]: An error occurred (InvalidSignatureException) when calling the ListTables operation: Credential should be scoped to a valid region.
[server] region と異なるため、InvalidSignatureException で拒否されました。
次に、ポリシーで許可していない customers テーブルを作成してみます。
[root@ip-10-20-1-110 ~]# aws dynamodb create-table --profile extenddb --table-name customers \
    --attribute-definitions AttributeName=customer_id,AttributeType=S \
    --key-schema AttributeName=customer_id,KeyType=HASH --billing-mode PAY_PER_REQUEST

aws: [ERROR]: An error occurred (AccessDeniedException) when calling the CreateTable operation: User: arn:aws:iam::784150648630:user/orders-app is not authorized to perform: dynamodb:CreateTable on resource: arn:aws:dynamodb:ap-northeast-1:784150648630:table/customers because no identity-based policy allows the dynamodb:CreateTable action
ExtendDB 内のポリシーが評価され、AccessDeniedException が返りました。メッセージには ExtendDB 内のユーザーの ARN と、操作を許可するポリシーがないという理由が含まれています。
RDS にどう保存されているかを確認する
ExtendDB がどのように RDS へデータを保存しているかを psql で確認しました。
[root@ip-10-20-1-110 ~]# export PGPASSWORD="$(cat /root/extdb-secrets/pg-app)"
[root@ip-10-20-1-110 ~]# C="host=extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com user=extenddb_app sslmode=verify-full sslrootcert=/opt/extenddb/rds-ca.pem"
[root@ip-10-20-1-110 ~]# psql "$C dbname=extenddb_catalog" -c "SELECT datname FROM pg_database WHERE datname LIKE 'extenddb%' ORDER BY 1;" -c "SELECT count(*) AS catalog_tables FROM pg_tables WHERE schemaname = 'public';"
     datname
------------------
 extenddb
 extenddb_catalog
(2 rows)

 catalog_tables
----------------
             30
(1 row)
データ用 DB の extenddb には 11 個のテーブルがあり、そのうち _ddb_<UUID> という名前のテーブルが 2 つでした。残りは extenddb_migrations、stream_records などのテーブルです。_ddb_<UUID> テーブルの列と行数を見ると、1 つはベーステーブル、もう 1 つはベーステーブルのキー(base_pk など)を持つ GSI 用のテーブルでした。
[root@ip-10-20-1-110 ~]# for t in $(psql "$C dbname=extenddb" -At -c "SELECT tablename FROM pg_tables WHERE tablename LIKE '\_ddb\_%' ORDER BY 1"); do echo "== $t"; psql "$C dbname=extenddb" -At -F " | " -c "SELECT column_name, data_type FROM information_schema.columns WHERE table_name = '$t' ORDER BY ordinal_position"; psql "$C dbname=extenddb" -At -c "SELECT count(*) || ' rows' FROM \"$t\""; done
== _ddb_23b6ef0e-dc6c-4d2a-997d-0f04cd716abd
pk | text
sk_s | text
sk_n | numeric
sk_b | bytea
item_data | jsonb
4 rows
== _ddb_3de65bc2-db86-48f6-a39c-7ef17ee50b00
pk | text
sk_s | text
sk_n | numeric
sk_b | bytea
base_pk | text
base_sk_s | text
base_sk_n | numeric
base_sk_b | bytea
item_data | jsonb
4 rows
ソートキーは型ごと(文字列、数値、バイナリ)の列に分けて保存され、アイテム全体は item_data(jsonb)に入っています。O-2001 の行を見ると、DynamoDB JSON の形式のまま格納されていました。
[root@ip-10-20-1-110 ~]# psql "$C dbname=extenddb" -c "SELECT pk, sk_s, jsonb_pretty(item_data) FROM \"_ddb_23b6ef0e-dc6c-4d2a-997d-0f04cd716abd\" WHERE pk = 'C002' AND sk_s = 'O-2001';"
  pk  |  sk_s  |            jsonb_pretty
------+--------+-------------------------------------
 C002 | O-2001 | {                                  +
      |        |     "tags": {                      +
      |        |         "SS": [                    +
      |        |             "campaign",            +
      |        |             "first-order"          +
      ...
      |        | }
(1 row)
ExtendDB から RDS への接続は、カタログ用 DB もデータ用 DB も TLSv1.3 でした。
[root@ip-10-20-1-110 ~]# psql "$C dbname=extenddb_catalog" -c "SELECT a.datname, a.client_addr, s.ssl, s.version, count(*) AS connections FROM pg_stat_activity a JOIN pg_stat_ssl s USING (pid) WHERE a.usename = 'extenddb_app' AND a.application_name <> 'psql' GROUP BY 1,2,3,4 ORDER BY 1;"
     datname      | client_addr | ssl | version | connections
------------------+-------------+-----+---------+-------------
 extenddb         | 10.20.1.110 | t   | TLSv1.3 |           8
 extenddb_catalog | 10.20.1.110 | t   | TLSv1.3 |          14
(2 rows)
データ用 DB への接続も verify-full にする
設定ファイルで sslmode=verify-full を付けたのは、カタログ用 DB の接続文字列です。データ用 DB の接続文字列は init のときにカタログ内の settings テーブルに記録されています。中身を確認すると(パスワードは伏せています)、こちらには sslmode が付いていませんでした。
[root@ip-10-20-1-110 ~]# psql "$C dbname=extenddb_catalog" -At -c "SELECT key, CASE WHEN key ILIKE '%data%' THEN regexp_replace(value, ':[^:@/]+@', ':********@') ELSE '(omitted)' END FROM settings ORDER BY key;"
...
data_database_connection_string|postgresql://extenddb_app:********@extdb-verify-pg.cxwxqrzts2jb.ap-northeast-1.rds.amazonaws.com:5432/extenddb
data_database_name|extenddb
...
admin ガイドによると、KEK ファイル(キーリング)を使っていないカタログでは、この値は平文で保存されていて、サーバーを起動する前に psql の UPDATE で書き換えます。キーリングを使っている場合は、extenddb encryption-key set-data-connection で書き換えます。そこでコンテナを停止して削除し、接続文字列に sslmode=verify-full を追加して、extenddb verify で接続を確認しました。
[root@ip-10-20-1-110 ~]# docker stop extenddb && docker rm extenddb
extenddb
extenddb
[root@ip-10-20-1-110 ~]# psql "$C dbname=extenddb_catalog" -c "UPDATE settings SET value = value || '?sslmode=verify-full&sslrootcert=/var/lib/extenddb/rds-ca.pem' WHERE key = 'data_database_connection_string' AND value NOT LIKE '%sslmode=%';"
UPDATE 1
[root@ip-10-20-1-110 ~]# docker run --rm -v /opt/extenddb:/var/lib/extenddb public.ecr.aws/extenddb/extenddb-postgres:1.0.0 verify --config /var/lib/extenddb/extenddb.toml
=== extenddb verify ===
Config:           /var/lib/extenddb/extenddb.toml
Catalog database: extenddb_catalog?sslmode=verify-full&sslrootcert=/var/lib/extenddb/rds-ca.pem

--- Checking catalog migrations...
  OK: Current: the catalog is at migration 12
--- Checking catalog connection...
  OK: Connected to catalog.
--- Checking data database...
  OK: Connected to data database 'extenddb'.
...

=== HEALTHY: All checks passed ===
コンテナを作り直してもデータが残るか確認する
先ほどと同じコマンドで新しいコンテナを起動し、Scan でデータを確認します。
[root@ip-10-20-1-110 ~]# docker run -d --name extenddb --restart unless-stopped -p 127.0.0.1:18443:18443 \
    -v /opt/extenddb:/var/lib/extenddb --read-only --cap-drop ALL --security-opt no-new-privileges \
    --stop-timeout 80 public.ecr.aws/extenddb/extenddb-postgres:1.0.0
717d6b818db1c46a52dece759d9c70602024104180e6a5303dbe700c3d84a0d8
[root@ip-10-20-1-110 ~]# docker logs extenddb 2>&1 | grep -o -E "key_store=[a-z_ ]+|listening on [^ ]+ \(HTTPS\)"
key_store=memfd_secret
listening on 0.0.0.0:18443 (HTTPS)
[root@ip-10-20-1-110 ~]# aws dynamodb scan --profile extenddb --table-name orders \
    --query "{Count:Count,Items:Items[].[customer_id.S,order_id.S,status.S]}" --output json
{
    "Count": 4,
    "Items": [
        [
            "C001",
            "O-1001",
            "SHIPPED"
        ],
        ...
        [
            "C002",
            "O-2002",
            "CANCELLED"
        ]
    ]
}
4 件のアイテムが最後の状態(PartiQL で CANCELLED に更新した O-2002 を含む)のまま残っていました。ExtendDB 内のユーザーとアクセスキーもカタログ(RDS)に保存されているので、同じ extenddb プロファイルでそのまま操作できました。pg_stat_ssl で確認すると、再作成後の接続もカタログ用・データ用とも TLSv1.3 でした。データと認証情報が RDS 側にあるため、ExtendDB のコンテナは作り直せます。起動ログの key_store=memfd_secret は、カタログ鍵とキャッシュした署名鍵を memfd_secret で確保したメモリに置いていることを示します(v1.0.0 のリリースノートより)。
Web 管理コンソールを確認する
ExtendDB には Web 管理コンソール(extenddb Console)があり、README によると、ブラウザからアカウント、ユーザー、グループ、ロール、ポリシー、アクセスキーを管理できます。URL は https://<ExtendDB のアドレス>:18443/console/ です。今回の EC2 はインバウンドを閉じているので、手元の Mac から Systems Manager のポートフォワーディングで接続しました。
% aws ssm start-session --target i-0854be926f8c78898 --document-name AWS-StartPortForwardingSession \
    --parameters '{"portNumber":["18443"],"localPortNumber":["18443"]}'

Starting session with SessionId: ishikawa-qi3tpa2orolkvoiy2kee3t3uty
Port 18443 opened for sessionId ishikawa-qi3tpa2orolkvoiy2kee3t3uty.
Waiting for connections...
ブラウザで https://localhost:18443/console/ を開くと、自己署名証明書の警告が出ます。承認すると、ログイン画面が表示されます。
ログイン画面
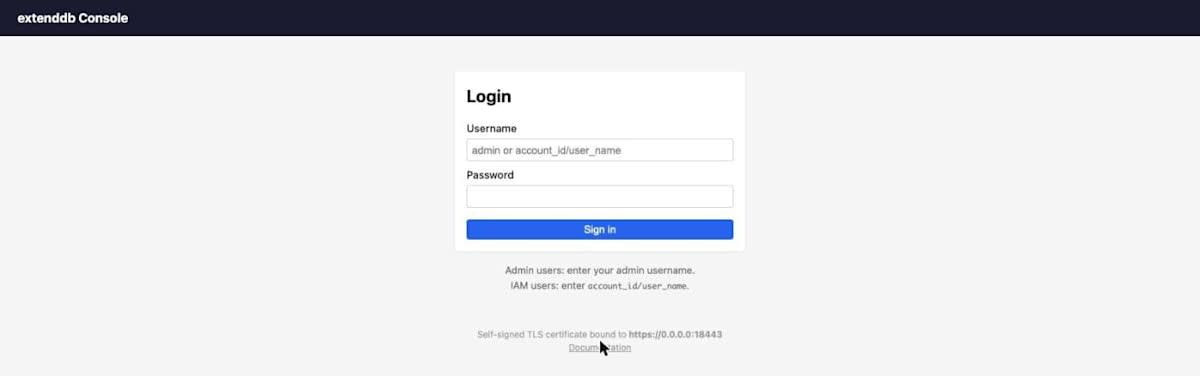
Username と Password を入力する画面です。画面の案内のとおり、管理者は管理者ユーザー名(今回は init で作成した admin)を、ExtendDB 内の IAM ユーザーは アカウント ID/ユーザー名(例: 784150648630/orders-app)を入力します。画面下部には、自己署名の TLS 証明書を使っていることが表示されます。
なお、AWS CLI でユーザー orders-app を作成したときに No console password set — this user cannot log into the management console. という警告が出ていました。コンソール用のパスワードを設定していないユーザーはログインできないので、今回は admin でログインしました。
ダッシュボード
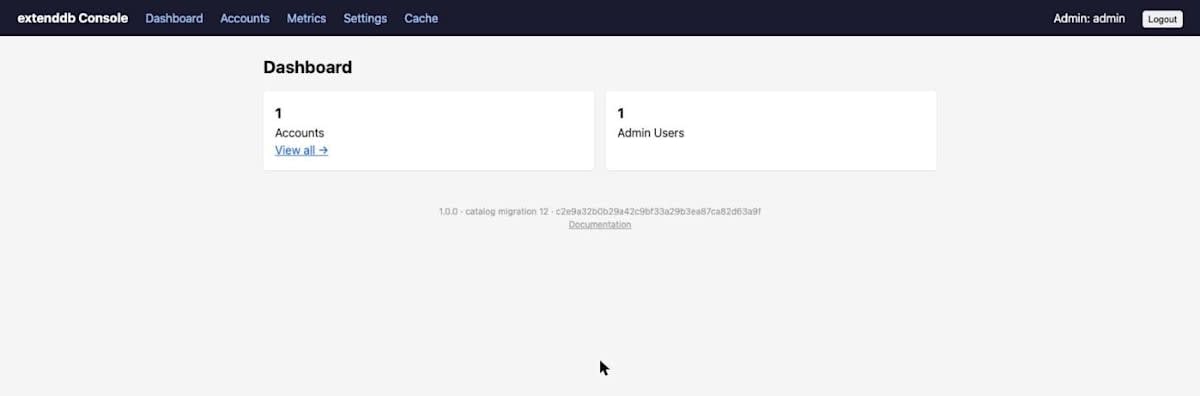
ログイン後のダッシュボードには、アカウント数(1)と管理者ユーザー数(1)が表示されます。上部のメニューは Dashboard、Accounts、Metrics、Settings、Cache の 5 つで、右上にはログイン中の管理者(Admin: admin)と Logout ボタンがあります。下部の 1.0.0 · catalog migration 12 · c2e9a32... は、コンテナで実行した extenddb version の結果と一致しています。
アカウント一覧(Accounts)
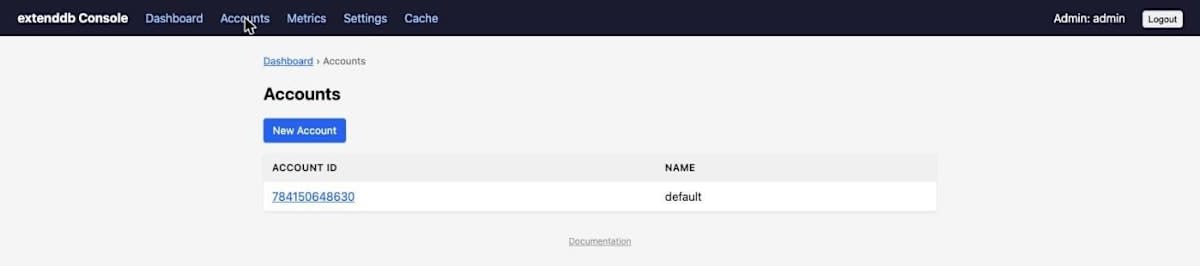
init で作られた既定のアカウント default(784150648630)だけが表示されています。アカウントはテーブルやユーザーを分ける単位です。
アカウントの詳細
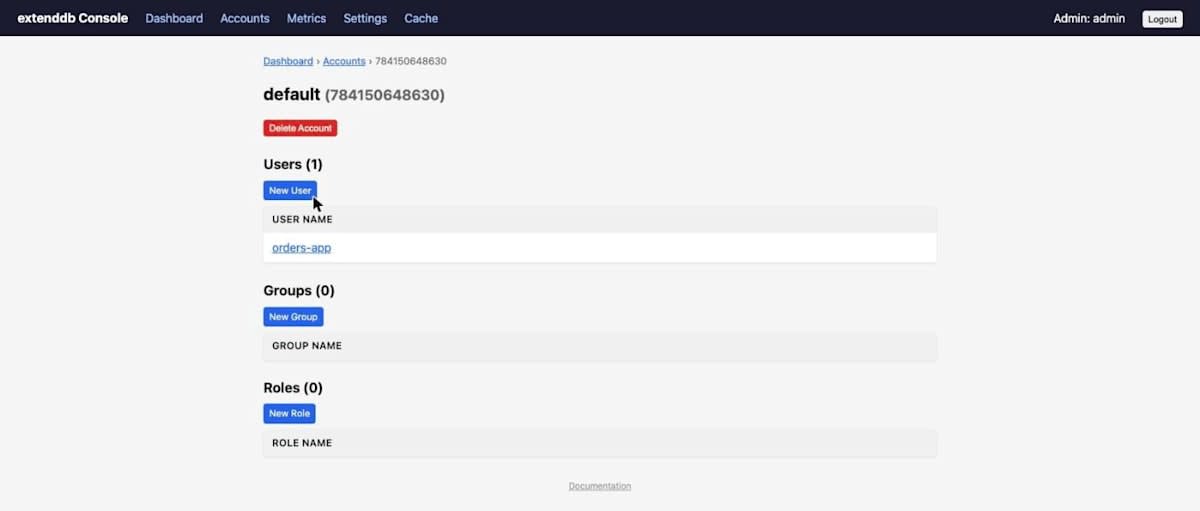
アカウント ID のリンクを開くと、そのアカウントのユーザー、グループ、ロールが一覧で表示されます。AWS CLI(extenddb manage)で作成したユーザー orders-app が Users に表示されていて、コンソールと CLI が同じカタログ(RDS)の内容を扱っていることがわかります。今回はグループとロールを作っていないので、どちらも 0 件です。各一覧には「New User」「New Group」「New Role」のボタンがあります。
ユーザーの詳細
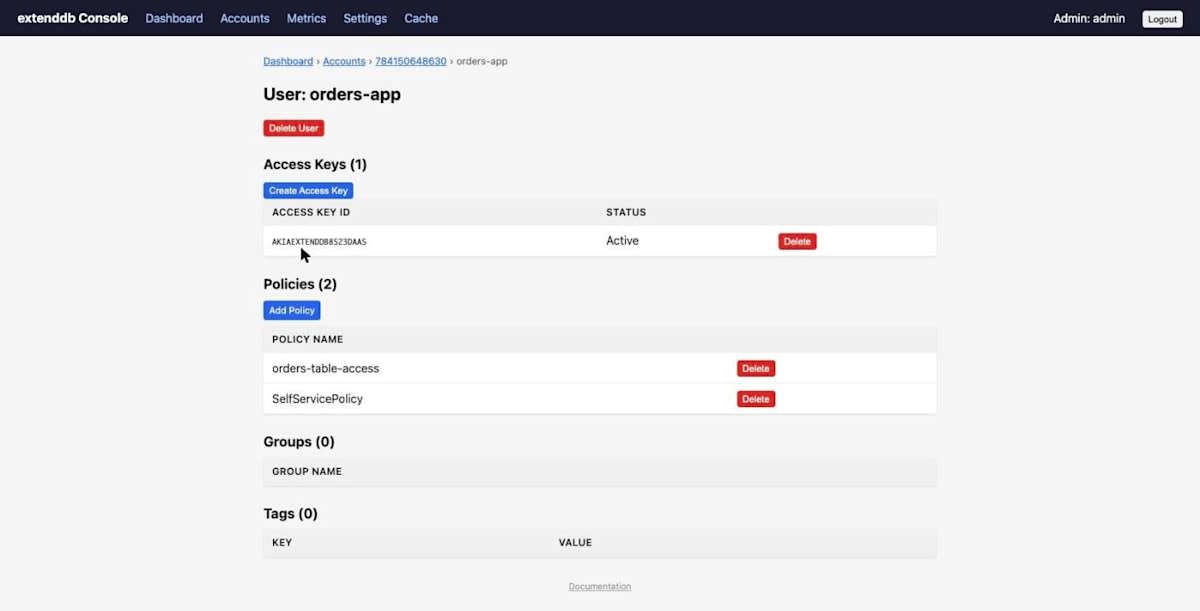
ユーザー orders-app の画面ではアクセスキー、ポリシー、所属グループ、タグを確認できます。
- Access Keys:
create-access-keyで発行したAKIAEXTENDDB8S23DAASが Active で表示されます。画面に出るのはアクセスキー ID とステータスだけで、シークレットアクセスキーは表示されません。 - Policies: AWS CLI で付けた
orders-table-accessと、ユーザー作成時に自動で付いたSelfServicePolicyの 2 つが表示されます。 - Groups と Tags: どちらも 0 件です。
メトリクス(Metrics)
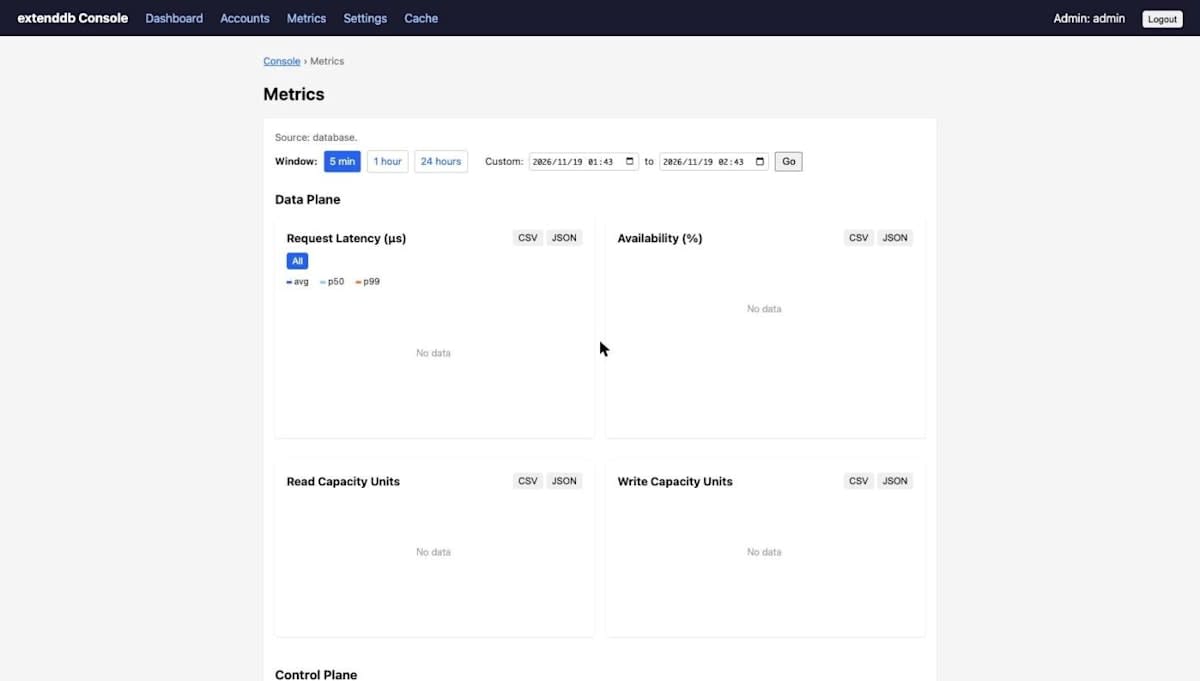
Metrics では DynamoDB の操作のメトリクスをグラフで確認できます。表示期間は「5 min」「1 hour」「24 hours」から選ぶか、Custom で開始と終了の日時を指定します。最初に開いた「5 min」では、直近 5 分間に操作がなかったため、すべてのグラフが「No data」でした。
「1 hour」に切り替えると、Data Plane の 4 つのグラフにデータが表示されました。
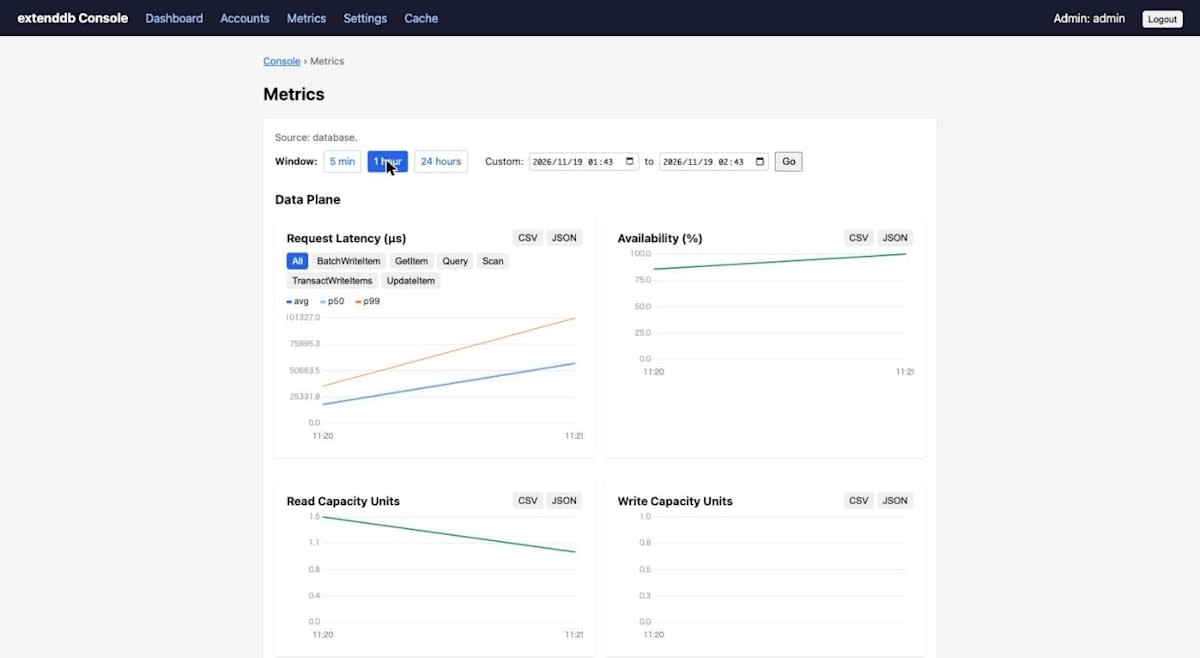
- Request Latency (µs): リクエストのレイテンシーを avg、p50、p99 で表示します。グラフの上のボタンで、今回実行した BatchWriteItem、GetItem、Query、Scan、TransactWriteItems、UpdateItem の操作ごとに絞り込めます。
- Availability (%): 可用性です。
- Read Capacity Units / Write Capacity Units: 読み込みと書き込みのキャパシティユニットです。
どのグラフにも「CSV」と「JSON」のボタンがあります。画面の下には Control Plane のグラフが続きます。
後片付け
検証後に、EC2 の終了と RDS の削除(最終スナップショットと自動バックアップは残さない)を実行し、その後に IAM ロールとインスタンスプロファイル、DB サブネットグループ、セキュリティグループ、サブネット、ルートテーブル、インターネットゲートウェイ、VPC の順に削除しました。
% aws ec2 terminate-instances --instance-ids i-0854be926f8c78898 \
    --query 'TerminatingInstances[].{Id:InstanceId,From:PreviousState.Name,To:CurrentState.Name}' --output table
...
|  running|  i-0854be926f8c78898  |  shutting-down  |
...
% aws rds delete-db-instance --db-instance-identifier extdb-verify-pg --skip-final-snapshot --delete-automated-backups \
    --query 'DBInstance.{Id:DBInstanceIdentifier,Status:DBInstanceStatus}' --output table
...
|  extdb-verify-pg |  deleting  |
...
RDS のマスターパスワードのシークレットは、RDS インスタンスの削除と同時に削除されていました。
考察
バックエンドとしての RDS for PostgreSQL
RDS for PostgreSQL 16.15 の既定のパラメータグループのまま、マスターユーザーで init を実行すると、アプリ用ユーザーと 2 つの DB が作られ、pgvector も使える状態になりました。デプロイガイドでも、Amazon RDS for PostgreSQL と Amazon Aurora PostgreSQL がマネージドの PostgreSQL として挙げられています。
RDS への TLS の設定箇所
init が生成する接続文字列には sslmode が付きません。今回の RDS は rds.force_ssl=1 で、sslmode を追加する前から ExtendDB の接続は TLSv1.3 でした(pg_stat_ssl で確認)。RDS の証明書とホスト名を検証させるには、sslmode=verify-full と CA バンドルの指定を、次の 2 か所に追加します。
- カタログ用 DB:
extenddb.tomlの[storage.postgres] connection_string - データ用 DB: カタログの
settingsテーブルのdata_database_connection_string(キーリングを使う場合はextenddb encryption-key set-data-connectionで書き換える)
[server] region の設定
[server] region は SigV4 の検証とテーブルなどの ARN に使われます。既定値は us-east-1 なので、クライアント側のリージョン設定と合わせる必要があります。admin ガイドには、この値がバックアップの ARN にも入り、バックアップがある環境で変更する前にはアップグレードマニュアルを確認するよう書かれています。運用を始める前に決めておくのがよさそうです。
ExtendDB の認証情報と AWS IAM
ExtendDB 内のユーザー、ポリシー、アクセスキーは ExtendDB のカタログに保存され、AWS IAM とは関係ありません。アクセスキー ID は AKIAEXTENDDB で始まり、ARN のアカウント ID も ExtendDB 内のものです。今回は AWS CLI のプロファイルに endpoint_url と ca_bundle を設定し、EC2 のインスタンスプロファイルの認証情報と分けました。ExtendDB 内のポリシーは評価され、許可していない操作は AccessDeniedException になりました。
本番運用で検討が必要なこと
README、デプロイガイド、Differences from DynamoDB に書かれている内容のうち、今回の構成に関係するものは次のとおりです。
- 1 つのカタログに対して動かす ExtendDB サーバーは 1 台です。RDS を Multi-AZ にしても、ExtendDB サーバーの可用性は別に考える必要があります。
/healthはストレージバックエンドを確認しない liveness 用のエンドポイントで、readiness 用のエンドポイントはまだありません。- 起動ログの警告のとおり、既定ではストレージに保存したシークレットを暗号化する鍵がカタログ内にあります。本番環境では、KEK ファイルに切り替える手順(
extenddb encryption-key switch)が案内されています。 - Import/Export の入出力先は S3 ではなくローカルファイルシステムです。
- テーブルのバックアップ先(
[backup.store])を設定しない場合、バックアップはカタログ内に作られます。本番環境では S3 などのバックアップストアを設定するよう、デプロイガイドに書かれています。
今後に期待したいこと
- ストレージバックエンドの状態を返す readiness エンドポイント
- 1 つのカタログに対する複数サーバーの構成への対応
- MongoDB バックエンドと Cassandra バックエンドの Stable への移行
最後に
ExtendDB 1.0 の公式コンテナイメージを EC2 で動かし、RDS for PostgreSQL 16 をバックエンドにして試しました。テーブル作成、アイテムの読み書き、GSI への Query、条件式、TransactWriteItems、PartiQL は、AWS CLI に --profile extenddb を付けるだけで実行できました。データとユーザー情報は RDS に保存されるため、ExtendDB のコンテナを作り直してもそのまま使えました。
DynamoDB の API で書いたアプリケーションを AWS の外で動かしたい場合や、データを永続化した開発・検証環境が必要な場合は、ExtendDB が選択肢になります。複数の AWS サービスを使うアプリケーションのローカルテストや CI で、毎回まっさらな状態から試したい場合は、AWS Emulator が向いています。
ExtendDB を本番運用する場合は、RDS への TLS の設定(2 か所)、[server] region、KEK ファイル、バックアップストア、ExtendDB サーバーの可用性を、構築の段階で決めておくことをおすすめします。