Amazon Bedrock AgentCore Policyでユーザーごとにツールの呼び出しを制御できるか検証してみた

はじめに
クラスメソッドテクノロジーズの武蔵です。
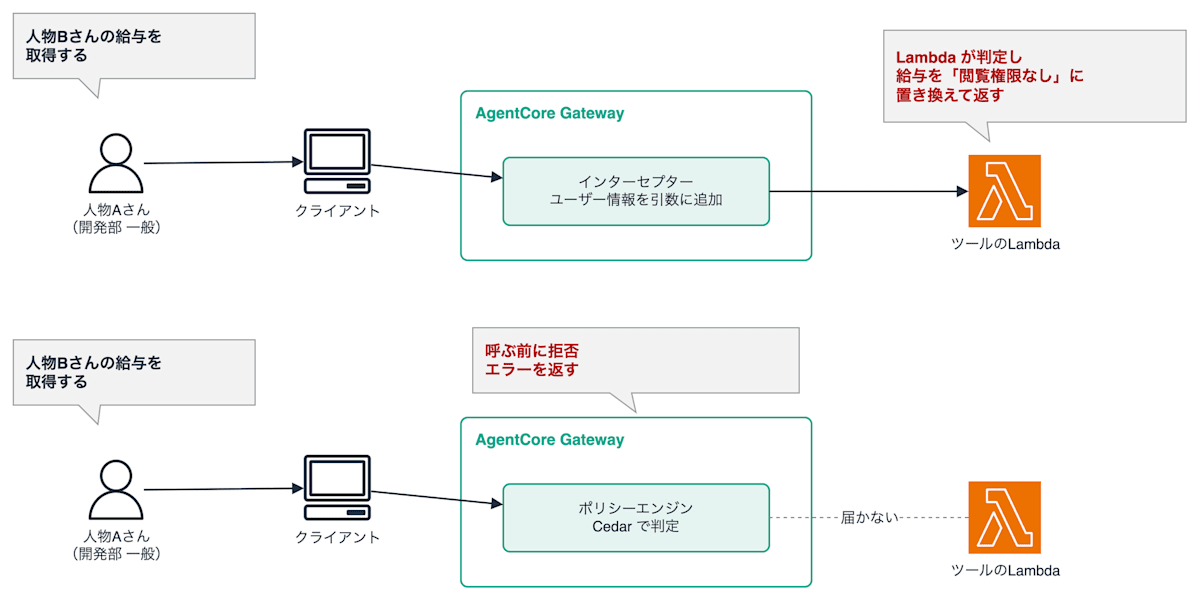
以前、AgentCore Gatewayのインターセプターでユーザーごとに回答を制御できるかを検証しました。
インターセプターがトークンのユーザー情報をツールの引数に書き込み、ツールのLambdaが返すデータを判定する検証でした。
今回はPolicy in Amazon Bedrock AgentCore(以下、AgentCore Policy)を使用して、リクエストしたユーザーに応じて、ツールの実行前に呼び出しを制御できるかを検証します。
AgentCore Policyとインターセプターの違い
インターセプターは、Amazon Bedrock AgentCore Gateway(以下、AgentCore Gateway)の呼び出しのたびに、Lambdaで任意のコードを実行する仕組みです。
ターゲットを呼ぶ前に動く REQUEST と、ターゲットの応答後に動く RESPONSE があります。
AgentCore Policyは、AgentCore Gatewayを通るリクエストを、ツールへのアクセスを許可する前にポリシーエンジンの Cedar のポリシーで評価する仕組みです。
| 項目 | インターセプター | AgentCore Policy |
|---|---|---|
| 実体 | Lambda | ポリシーエンジンの Cedar のポリシー |
| 動くタイミング | REQUEST: ターゲットを呼ぶ前 RESPONSE: ターゲットの応答後、呼び出し元に返す前 |
ツールへのアクセスを許可する前 |
前回は REQUEST インターセプターでユーザー情報を引数に追加し、返すデータはツールのLambdaで判定しました。ツールは実行され、見せない値だけが置き換わります。今回は AgentCore Policyで判定し、拒否するとツールは実行されません。
それぞれの使い分け
呼び出しの可否をユーザーと引数だけで決められる場合は AgentCore Policy、返すデータを加工する場合や、判定にコードが必要な場合はインターセプターを選びます。
| やりたいこと | 選ぶ仕組み |
|---|---|
| グループなどのクレームで、呼べるツールを制限する | AgentCore Policy |
返すデータの一部を隠す・書き換える(例: 給与を 閲覧権限なし にする) |
インターセプター(RESPONSE) |
| リクエストに情報を追加してツールに渡す(例: ログインユーザーの情報) | インターセプター(REQUEST) |
目標
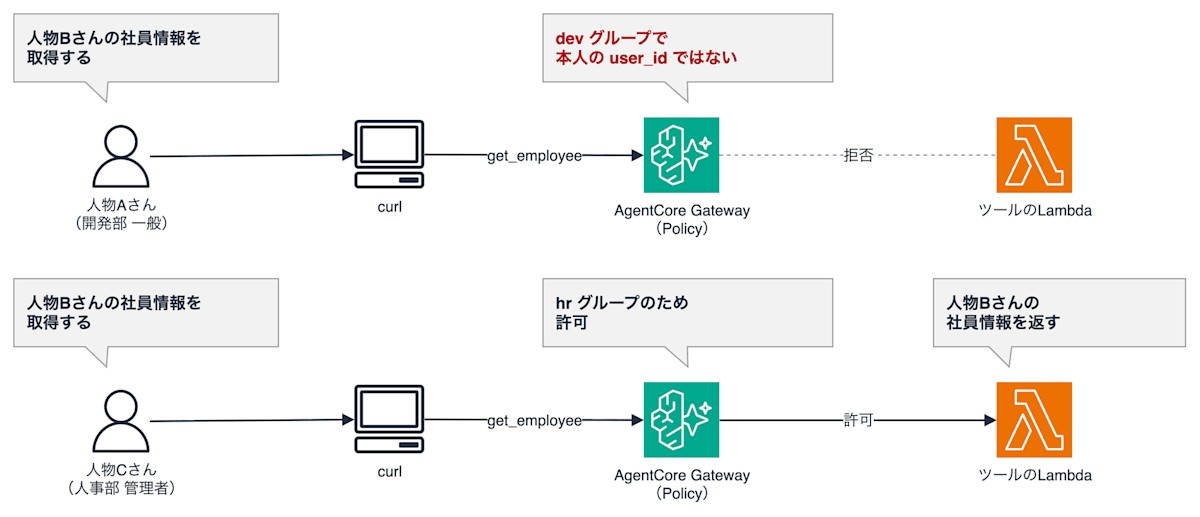
AgentCore Policyで、Cognito のグループとツールの引数に応じて、ツールの呼び出しを許可・拒否できるかを確かめます。強制モードで、実際に呼び出しが止まるかも確認します。
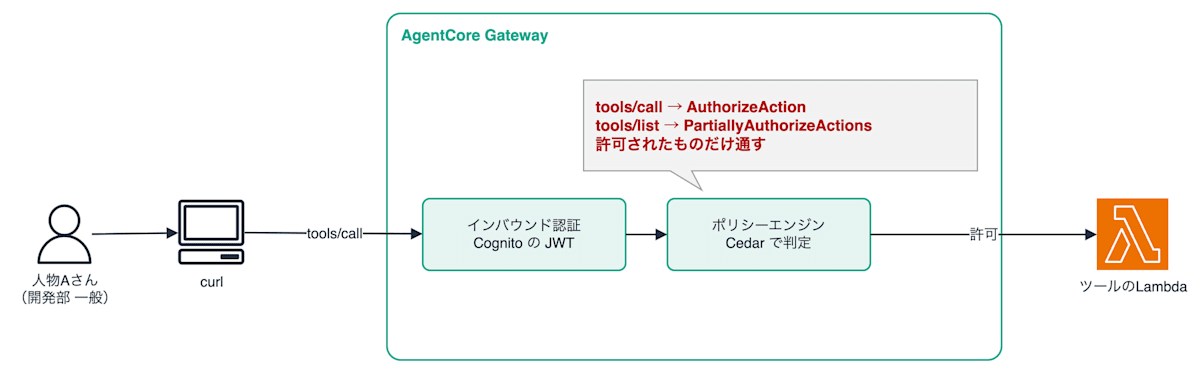
処理の流れ
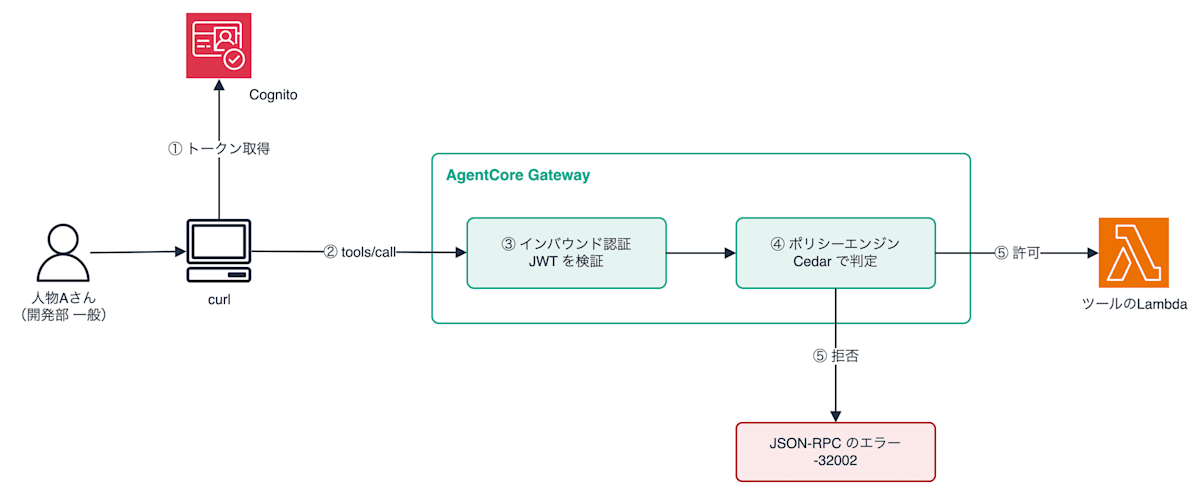
① Cognito でログインし、アクセストークン(JWT)を受け取る。
② トークン付きでツールを呼ぶ。
③ トークンを検証する(インバウンド認証)。
④ トークンのクレームとツールの引数を、Cedar のポリシーで判定する。
⑤ 許可されればツールのLambdaを呼び、拒否されれば JSON-RPC のエラーを返す。
事前準備
次の検証用リソースを使います。
| リソース | 名前 |
|---|---|
| AgentCore Gateway | saito-sandbox-multiuser-gw |
| ツールのLambda | saito-sandbox-multiuser-tools |
| Cognito のユーザープール | saito-sandbox-multiuser-pool |
| AgentCore Gatewayのサービスロール | saito-sandbox-multiuser-gw-role |
ツールは次の3つです。
| ツール | 内容 | 引数 |
|---|---|---|
search_faq |
社内FAQを検索する | keyword |
get_employee |
社員の部署・役職・給与を取得する | user_id |
list_salaries |
全社員の給与一覧を取得する | なし |
ユーザーは次の3人です。グループは Cognito のグループで管理しています。
| ユーザー | ユーザー名 | グループ |
|---|---|---|
| 人物Aさん(開発部 一般) | user-a |
dev |
| 人物Bさん(開発部 一般) | user-b |
dev |
| 人物Cさん(人事部 管理者) | user-c |
hr / admin |
ツールの利用可否は次のとおりにします。
| ツール | 人物Aさん | 人物Bさん | 人物Cさん |
|---|---|---|---|
search_faq |
○ | ○ | ○ |
get_employee |
自分の情報のみ | 自分の情報のみ | ○ |
list_salaries |
× | × | ○ |
AgentCore Policyを設定する
ポリシーエンジンを作成する
AgentCoreコンソールの左メニューで「ポリシー」を開きます。
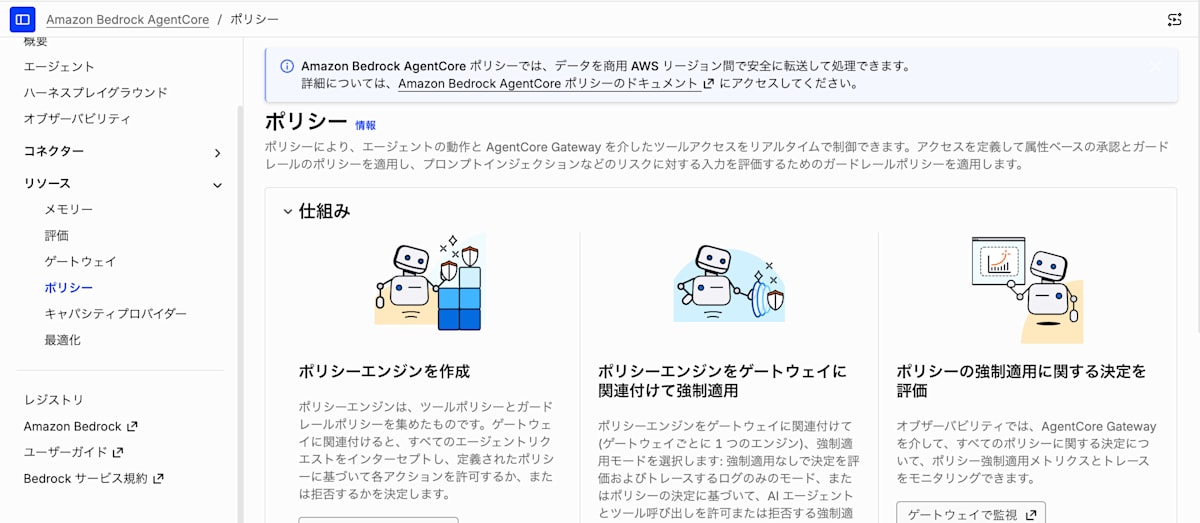
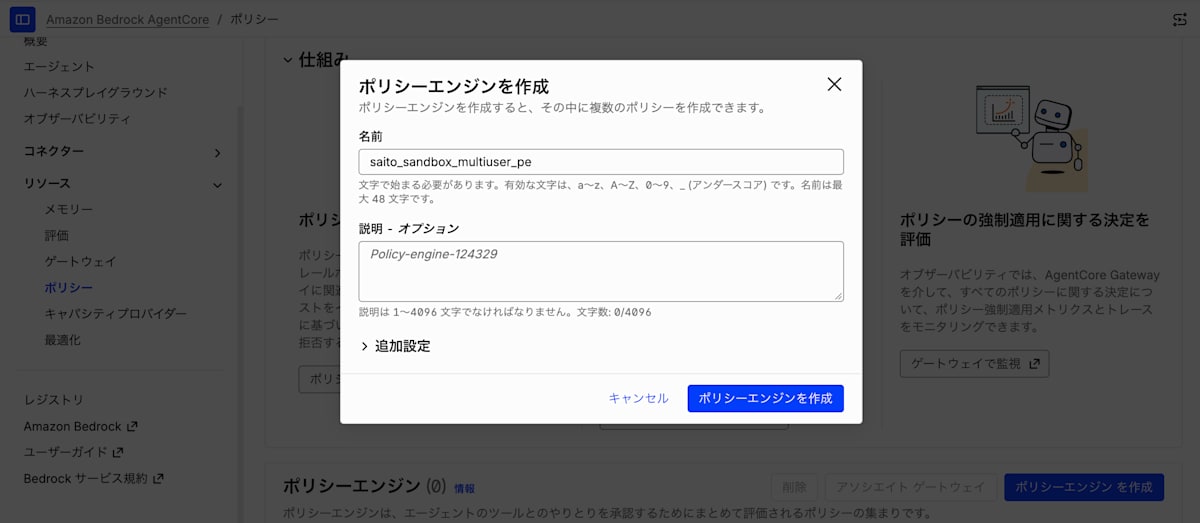
「ポリシーエンジンを作成」から saito_sandbox_multiuser_pe を作成しました。
サービスロールに権限を追加する
AgentCore Gatewayのサービスロールには、次の権限が必要です。
| 権限 | 用途 |
|---|---|
bedrock-agentcore:GetPolicyEngine |
ポリシーエンジンの設定を取得する |
bedrock-agentcore:AuthorizeAction |
ツールの呼び出しを許可するかを判定する |
bedrock-agentcore:PartiallyAuthorizeActions |
呼び出せるツールの一覧を判定する |
AWSのドキュメントでは、権限がないと既存のゲートウェイへの関連付けで InternalServerException になり、許可するポリシーがあってもツールの呼び出しはすべて拒否されるとされています。
saito-sandbox-multiuser-gw-role にインラインポリシー policy-engine を追加しました。
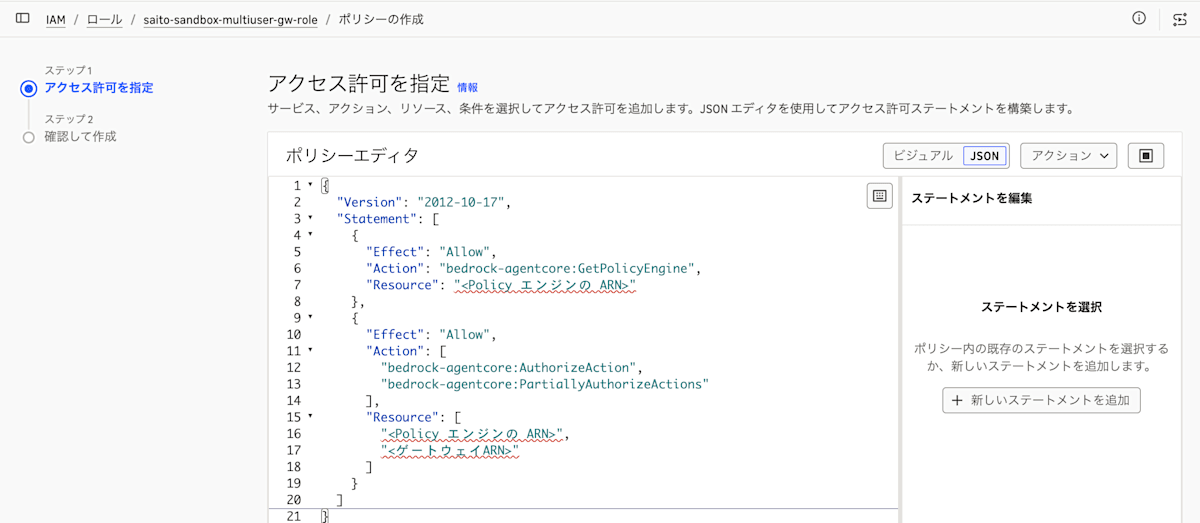
サービスロールに追加したインラインポリシー
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "bedrock-agentcore:GetPolicyEngine",
      "Resource": "<ポリシーエンジンのARN>"
    },
    {
      "Effect": "Allow",
      "Action": [
        "bedrock-agentcore:AuthorizeAction",
        "bedrock-agentcore:PartiallyAuthorizeActions"
      ],
      "Resource": [
        "<ポリシーエンジンのARN>",
        "<ゲートウェイARN>"
      ]
    }
  ]
}
AgentCore Gatewayに関連付ける
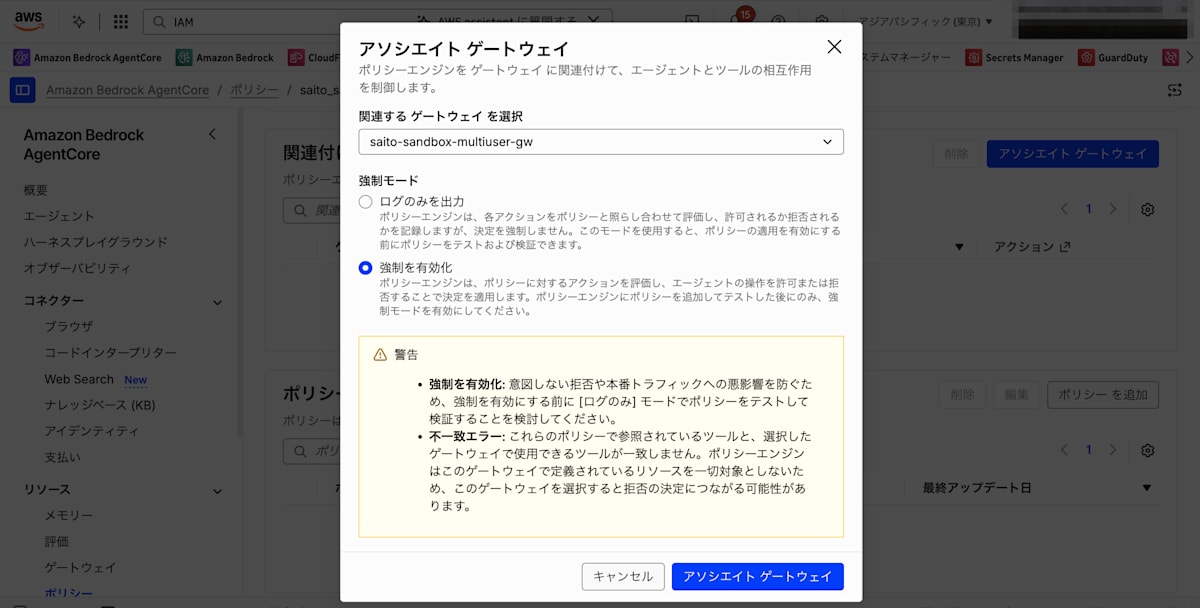
「アソシエイト ゲートウェイ」から次の内容で関連付けました。
| 項目 | 設定値 |
|---|---|
| 関連する ゲートウェイ を選択 | saito-sandbox-multiuser-gw |
| 強制モード | 強制を有効化 |
「ログのみを出力」は判定をログに出すだけで、呼び出しは止めません。実際の拒否を確かめるため「強制を有効化」を選びました。
関連付けの画面には、ポリシーとゲートウェイのツールが一致せず拒否につながる可能性がある、という警告が表示されました。
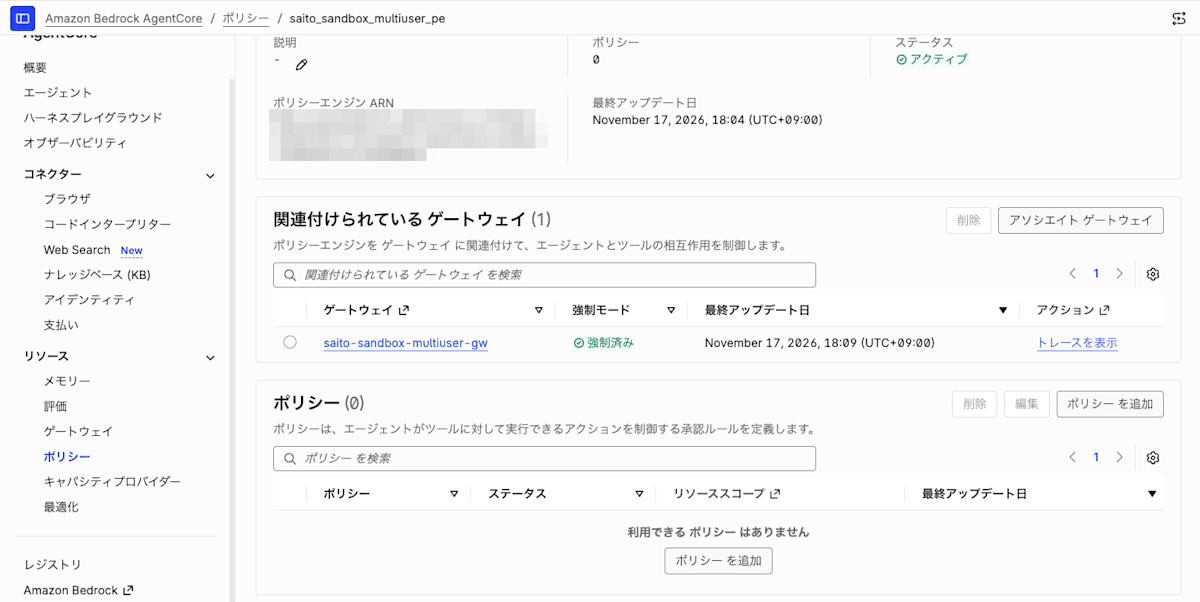
強制モードは「強制済み」になりました。
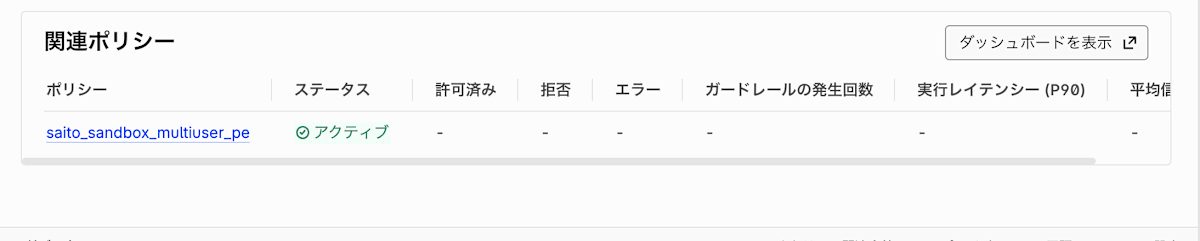
ゲートウェイ側にも「関連ポリシー」として表示されます。
ポリシーなしで呼んでみる
ポリシーエンジンを関連付けただけの状態で、ツールを呼んでみます。まず3人のアクセストークンを取得します。
アクセストークンを取得するコマンド
REGION='ap-northeast-1'
CLIENT_ID='<クライアントID>'
PASSWORD='<ユーザーのパスワード>'
GW_URL='<ゲートウェイリソースURL>'
COGNITO_URL="https://cognito-idp.${REGION}.amazonaws.com/"

TOKEN_A="$(curl -sS "$COGNITO_URL" \
  -H 'Content-Type: application/x-amz-json-1.1' \
  -H 'X-Amz-Target: AWSCognitoIdentityProviderService.InitiateAuth' \
  -d "$(jq -n --arg c "$CLIENT_ID" --arg p "$PASSWORD" '{AuthFlow:"USER_PASSWORD_AUTH",ClientId:$c,AuthParameters:{USERNAME:"user-a",PASSWORD:$p}}')" \
  | jq -r .AuthenticationResult.AccessToken)"

TOKEN_B="$(curl -sS "$COGNITO_URL" \
  -H 'Content-Type: application/x-amz-json-1.1' \
  -H 'X-Amz-Target: AWSCognitoIdentityProviderService.InitiateAuth' \
  -d "$(jq -n --arg c "$CLIENT_ID" --arg p "$PASSWORD" '{AuthFlow:"USER_PASSWORD_AUTH",ClientId:$c,AuthParameters:{USERNAME:"user-b",PASSWORD:$p}}')" \
  | jq -r .AuthenticationResult.AccessToken)"

TOKEN_C="$(curl -sS "$COGNITO_URL" \
  -H 'Content-Type: application/x-amz-json-1.1' \
  -H 'X-Amz-Target: AWSCognitoIdentityProviderService.InitiateAuth' \
  -d "$(jq -n --arg c "$CLIENT_ID" --arg p "$PASSWORD" '{AuthFlow:"USER_PASSWORD_AUTH",ClientId:$c,AuthParameters:{USERNAME:"user-c",PASSWORD:$p}}')" \
  | jq -r .AuthenticationResult.AccessToken)"
トークンの username と cognito:groups を確認します。以降のコマンドは TOKEN_A をユーザーごとに置き換えて実行しています。
echo "$TOKEN_A" | jq -Rc 'split(".")[1] | gsub("-";"+") | gsub("_";"/") | @base64d | fromjson | {username, groups: ."cognito:groups"}'
人物Aさん(TOKEN_A)のレスポンス
{"username":"user-a","groups":["dev"]}
人物Bさん(TOKEN_B)のレスポンス
{"username":"user-b","groups":["dev"]}
人物Cさん(TOKEN_C)のレスポンス
{"username":"user-c","groups":["admin","hr"]}
cognito:groups は配列です。
ツールの一覧(tools/list)を取得します。
curl -sS -X POST "$GW_URL" \
  -H 'Content-Type: application/json' \
  -H "Authorization: Bearer $TOKEN_A" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list"}' \
  | jq -c '.error // [.result.tools[].name]'
人物Aさん(TOKEN_A)のレスポンス
[]
人物Bさん(TOKEN_B)のレスポンス
[]
人物Cさん(TOKEN_C)のレスポンス
[]
FAQ を検索(search_faq)します。
curl -sS -X POST "$GW_URL" \
  -H 'Content-Type: application/json' \
  -H "Authorization: Bearer $TOKEN_A" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"Tools___search_faq","arguments":{"keyword":"休暇"}}}' \
  | jq -c '.error // .result'
人物Aさん(TOKEN_A)のレスポンス
{"code":-32002,"message":"Tool Execution Denied: Tool call not allowed due to policy enforcement [No policy applies to the request (denied by default).]"}
人物Bさん(TOKEN_B)のレスポンス
{"code":-32002,"message":"Tool Execution Denied: Tool call not allowed due to policy enforcement [No policy applies to the request (denied by default).]"}
人物Cさん(TOKEN_C)のレスポンス
{"code":-32002,"message":"Tool Execution Denied: Tool call not allowed due to policy enforcement [No policy applies to the request (denied by default).]"}
一覧は空になり、呼び出しは denied by default で拒否されました。関連付けた時点で、許可したツール以外は使えなくなります。
作成するCedarのポリシー
「ポリシー を追加」から「Code」を選び、Cedar で次の4つを作成しました。検証モードは「Strict validation mode」と「Permissive mode」から選べます。
| ポリシー | ツール | 許可する条件 |
|---|---|---|
search_faq_all |
search_faq |
Cognito のユーザー |
get_employee_self |
get_employee |
引数の user_id が自分のユーザー名 |
get_employee_hr |
get_employee |
hr グループ |
list_salaries_hr |
list_salaries |
hr グループ |
クレームは principal.getTag("クレーム名")、引数は context.input.引数名 で参照します。
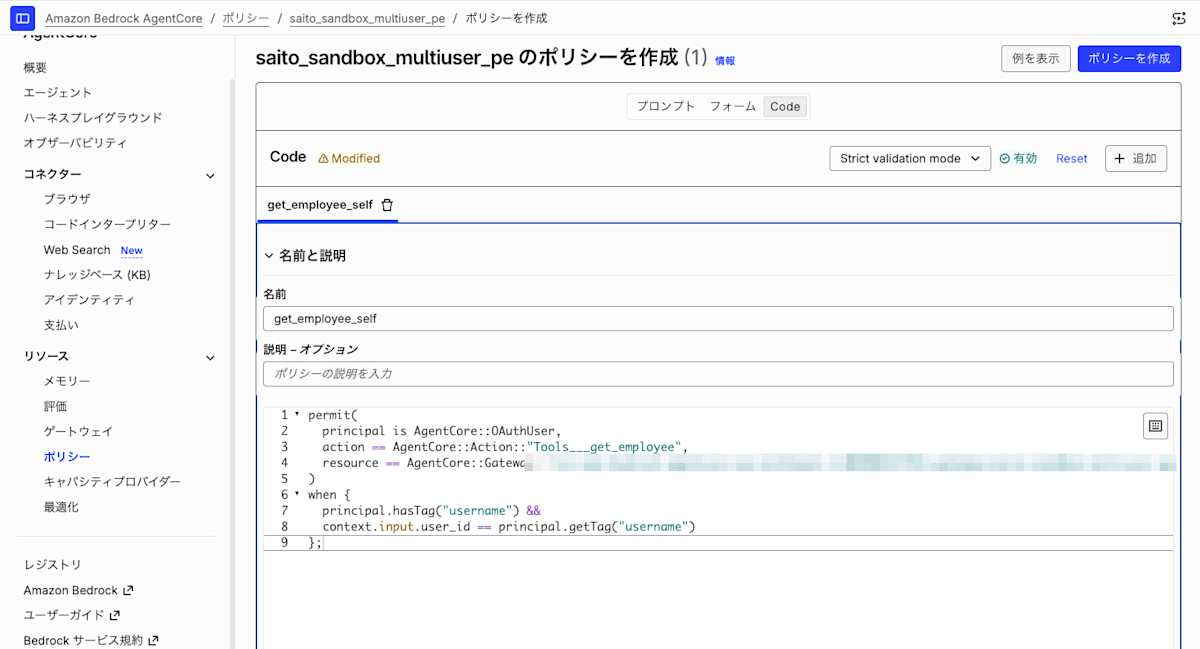
get_employee_selfを作成する
permit(
  principal is AgentCore::OAuthUser,
  action == AgentCore::Action::"Tools___get_employee",
  resource == AgentCore::Gateway::"<ゲートウェイARN>"
)
when {
  principal.hasTag("username") &&
  context.input.user_id == principal.getTag("username")
};
Strict validation mode で作成できました。
get_employee_hrとlist_salaries_hrを作成する
AWSのドキュメントでは、配列のクレームは JSON の文字列としてタグに入るとされています。cognito:groups は ["admin","hr"] という文字列になるため、like で判定します。hrx などに当たらないよう、ダブルクォートごと探します。
permit(
  principal is AgentCore::OAuthUser,
  action == AgentCore::Action::"Tools___get_employee",
  resource == AgentCore::Gateway::"<ゲートウェイARN>"
)
when {
  principal.hasTag("cognito:groups") &&
  principal.getTag("cognito:groups") like "*\"hr\"*"
};
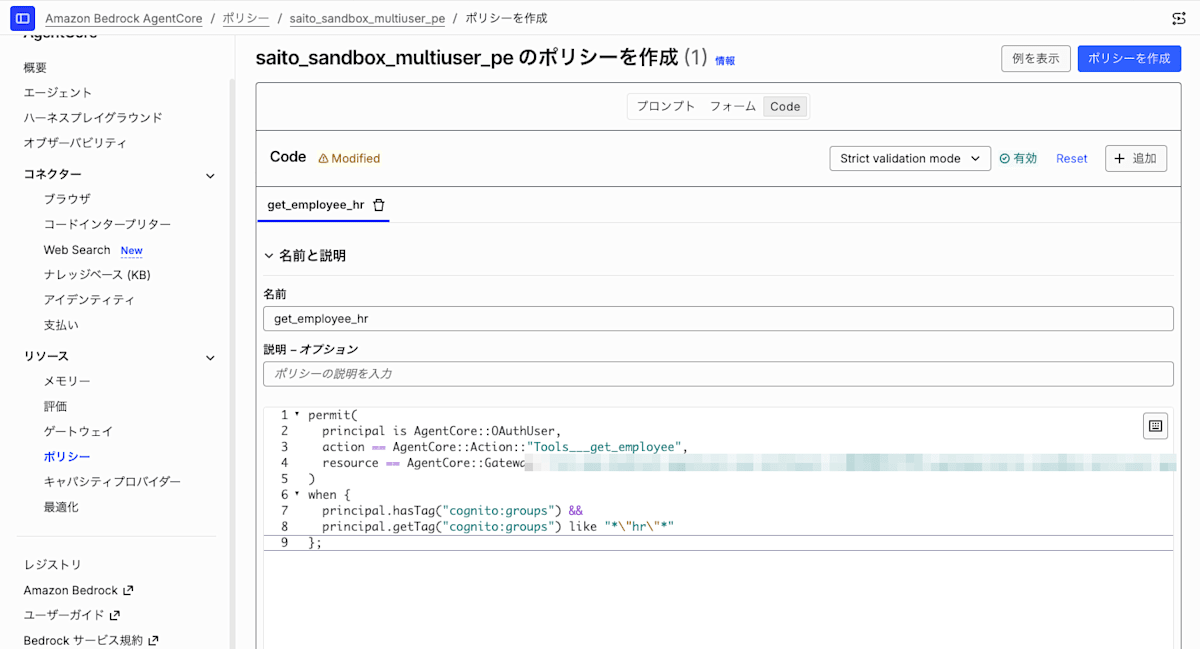
list_salaries_hr は action だけが異なります。
list_salaries_hr
permit(
  principal is AgentCore::OAuthUser,
  action == AgentCore::Action::"Tools___list_salaries",
  resource == AgentCore::Gateway::"<ゲートウェイARN>"
)
when {
  principal.hasTag("cognito:groups") &&
  principal.getTag("cognito:groups") like "*\"hr\"*"
};
search_faq_allを作成する
username の存在を条件にし、Permissive mode で作成しました。
permit(
  principal is AgentCore::OAuthUser,
  action == AgentCore::Action::"Tools___search_faq",
  resource == AgentCore::Gateway::"<ゲートウェイARN>"
)
when {
  principal.hasTag("username")
};
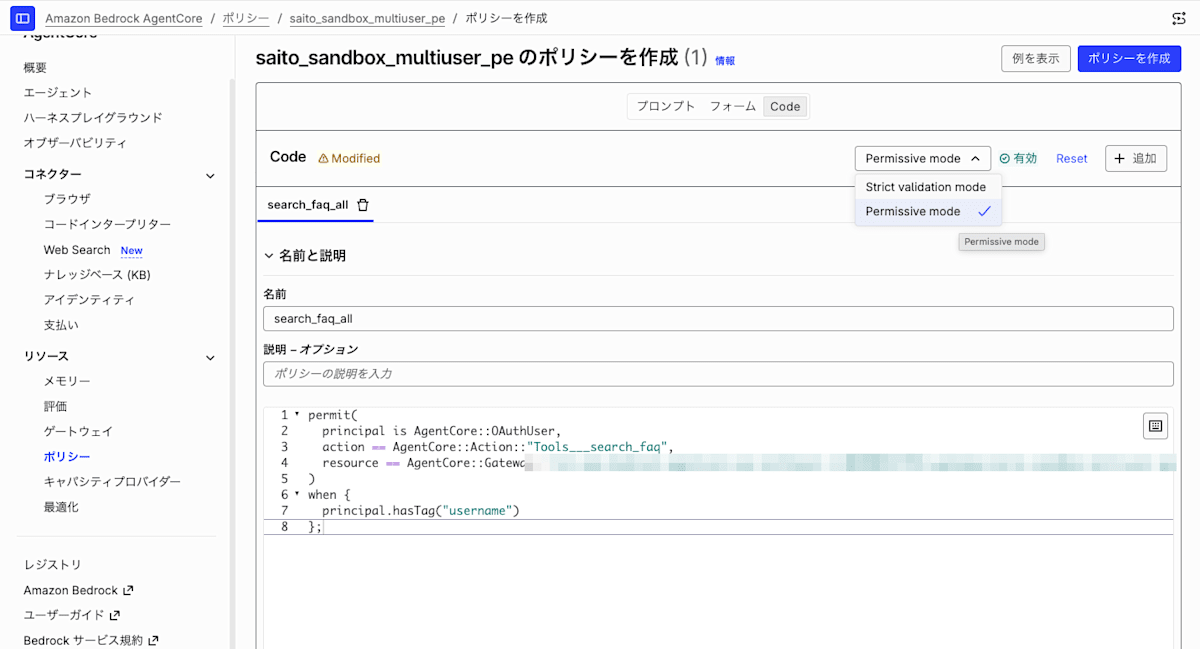
作成したポリシーの一覧です。
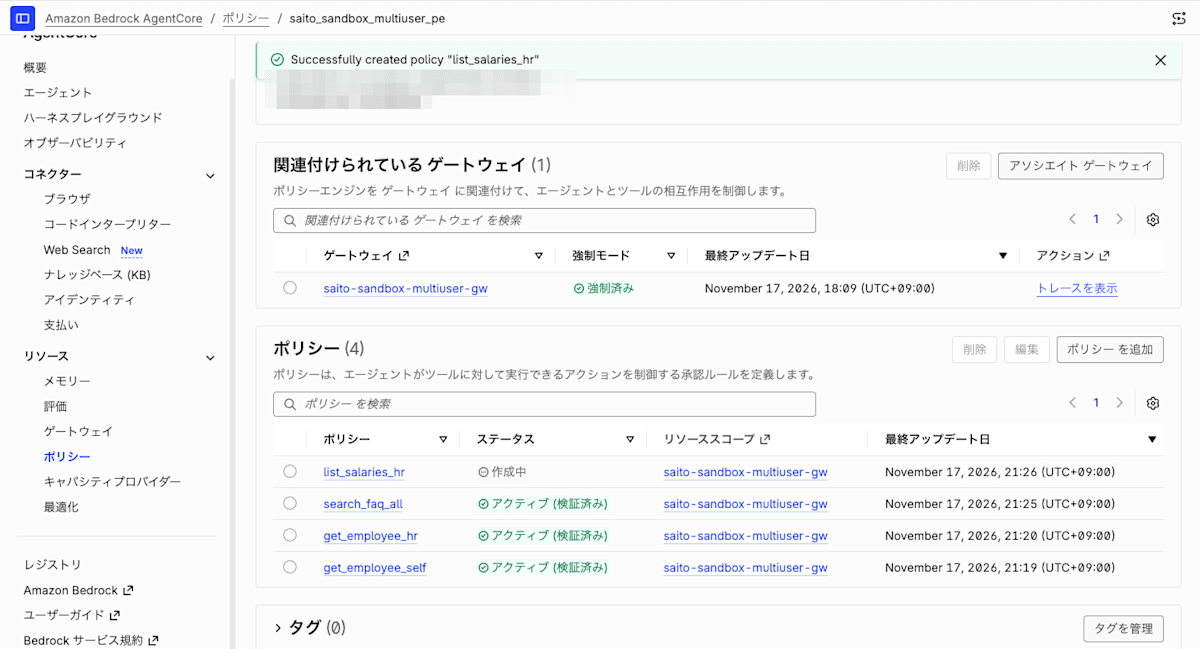
検証
アクセストークンを取得し直し、3人でツールを呼びました。
ツールの一覧を取得する
curl -sS -X POST "$GW_URL" \
  -H 'Content-Type: application/json' \
  -H "Authorization: Bearer $TOKEN_A" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list"}' \
  | jq -c '.error // [.result.tools[].name]'
人物Aさん(TOKEN_A)のレスポンス
["Tools___get_employee","Tools___search_faq"]
人物Bさん(TOKEN_B)のレスポンス
["Tools___get_employee","Tools___search_faq"]
人物Cさん(TOKEN_C)のレスポンス
["Tools___get_employee","Tools___list_salaries","Tools___search_faq"]
人物Aさんと人物Bさんの一覧からは list_salaries が消えました。AWSのドキュメントでは、一覧は引数を含めずに判定され、呼び出しが許可される可能性があるツールは表示されるとされています。そのため、引数次第で許可される get_employee は表示されます。
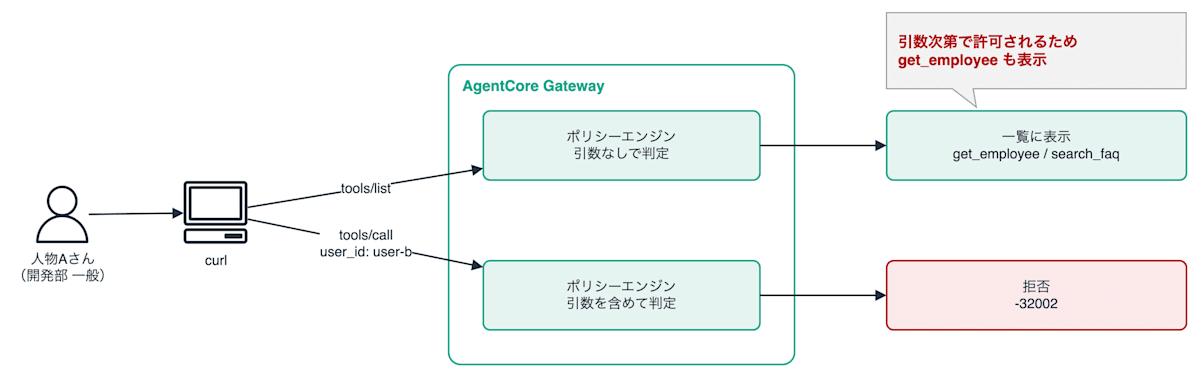
FAQを検索する
curl -sS -X POST "$GW_URL" \
  -H 'Content-Type: application/json' \
  -H "Authorization: Bearer $TOKEN_A" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"Tools___search_faq","arguments":{"keyword":"休暇"}}}' \
  | jq -c '.error // .result'
人物Aさん(TOKEN_A)のレスポンス
{"content":[{"type":"text","text":"{\"items\": [{\"category\": \"休暇\", \"question\": \"リフレッシュ休暇はいつ取得できますか?\", \"answer\": \"勤続3年ごとに5日付与されます。\"}]}"}]}
人物Bさん(TOKEN_B)のレスポンス
{"content":[{"type":"text","text":"{\"items\": [{\"category\": \"休暇\", \"question\": \"リフレッシュ休暇はいつ取得できますか?\", \"answer\": \"勤続3年ごとに5日付与されます。\"}]}"}]}
人物Cさん(TOKEN_C)のレスポンス
{"content":[{"type":"text","text":"{\"items\": [{\"category\": \"休暇\", \"question\": \"リフレッシュ休暇はいつ取得できますか?\", \"answer\": \"勤続3年ごとに5日付与されます。\"}]}"}]}
3人とも取得できました。
人物Aさんの社員情報を取得する
user_id に user-a を指定します。
curl -sS -X POST "$GW_URL" \
  -H 'Content-Type: application/json' \
  -H "Authorization: Bearer $TOKEN_A" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"Tools___get_employee","arguments":{"user_id":"user-a"}}}' \
  | jq -c '.error // .result'
人物Aさん(TOKEN_A)のレスポンス
{"content":[{"type":"text","text":"{\"item\": {\"user_id\": \"user-a\", \"name\": \"人物A\", \"department\": \"開発部\", \"title\": \"一般\", \"salary\": 5000000}}"}]}
人物Bさん(TOKEN_B)のレスポンス
{"code":-32002,"message":"Tool Execution Denied: Tool call not allowed due to policy enforcement [No policy applies to the request (denied by default).]"}
人物Cさん(TOKEN_C)のレスポンス
{"content":[{"type":"text","text":"{\"item\": {\"user_id\": \"user-a\", \"name\": \"人物A\", \"department\": \"開発部\", \"title\": \"一般\", \"salary\": 5000000}}"}]}
| ユーザー | 結果 | 当てはまったポリシー |
|---|---|---|
| 人物Aさん(開発部 一般) | 許可 | get_employee_self |
| 人物Bさん(開発部 一般) | 拒否 | なし |
| 人物Cさん(人事部 管理者) | 許可 | get_employee_hr |
人物Bさんの社員情報を取得する
user_id に user-b を指定します。
curl -sS -X POST "$GW_URL" \
  -H 'Content-Type: application/json' \
  -H "Authorization: Bearer $TOKEN_A" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"Tools___get_employee","arguments":{"user_id":"user-b"}}}' \
  | jq -c '.error // .result'
人物Aさん(TOKEN_A)のレスポンス
{"code":-32002,"message":"Tool Execution Denied: Tool call not allowed due to policy enforcement [No policy applies to the request (denied by default).]"}
人物Bさん(TOKEN_B)のレスポンス
{"content":[{"type":"text","text":"{\"item\": {\"user_id\": \"user-b\", \"name\": \"人物B\", \"department\": \"開発部\", \"title\": \"一般\", \"salary\": 5500000}}"}]}
人物Cさん(TOKEN_C)のレスポンス
{"content":[{"type":"text","text":"{\"item\": {\"user_id\": \"user-b\", \"name\": \"人物B\", \"department\": \"開発部\", \"title\": \"一般\", \"salary\": 5500000}}"}]}
| ユーザー | 結果 | 当てはまったポリシー |
|---|---|---|
| 人物Aさん(開発部 一般) | 拒否 | なし |
| 人物Bさん(開発部 一般) | 許可 | get_employee_self |
| 人物Cさん(人事部 管理者) | 許可 | get_employee_hr |
人物Aさんと人物Bさんは自分の情報だけを取得できました。
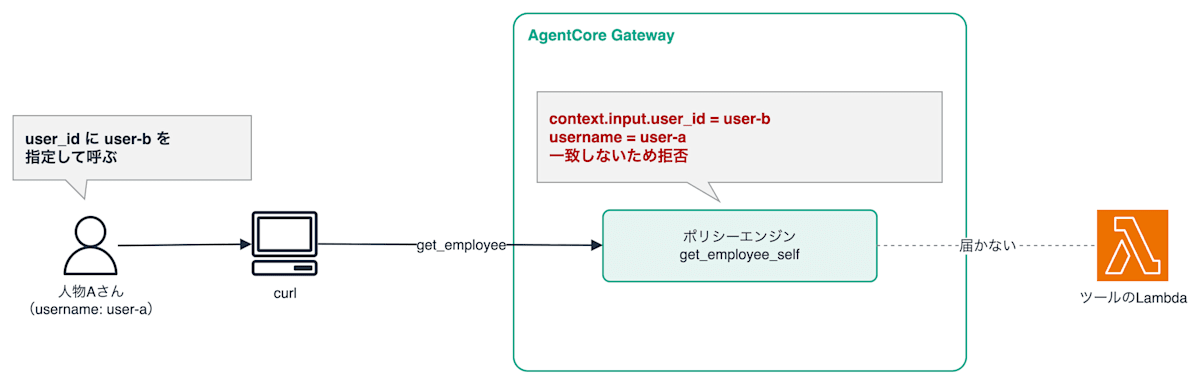
全社員の給与一覧を取得する
curl -sS -X POST "$GW_URL" \
  -H 'Content-Type: application/json' \
  -H "Authorization: Bearer $TOKEN_A" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"Tools___list_salaries","arguments":{}}}' \
  | jq -c '.error // .result'
人物Aさん(TOKEN_A)のレスポンス
{"code":-32002,"message":"Tool Execution Denied: Tool call not allowed due to policy enforcement [No policy applies to the request (denied by default).]"}
人物Bさん(TOKEN_B)のレスポンス
{"code":-32002,"message":"Tool Execution Denied: Tool call not allowed due to policy enforcement [No policy applies to the request (denied by default).]"}
人物Cさん(TOKEN_C)のレスポンス
{"content":[{"type":"text","text":"{\"items\": [{\"user_id\": \"user-a\", \"name\": \"人物A\", \"salary\": 5000000}, {\"user_id\": \"user-b\", \"name\": \"人物B\", \"salary\": 5500000}, {\"user_id\": \"user-c\", \"name\": \"人物C\", \"salary\": 8000000}]}"}]}
hr グループの人物Cさんだけが取得できました。
拒否されたときのレスポンスを確認する
HTTP ステータスとレスポンス全体を確認します。
curl -sS -w '\nHTTP %{http_code}\n' -X POST "$GW_URL" \
  -H 'Content-Type: application/json' \
  -H "Authorization: Bearer $TOKEN_A" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"Tools___list_salaries","arguments":{}}}'
人物Aさん(TOKEN_A)のレスポンス
{"jsonrpc":"2.0","id":1,"error":{"code":-32002,"message":"Tool Execution Denied: Tool call not allowed due to policy enforcement [No policy applies to the request (denied by default).]"}}
HTTP 200
拒否は HTTP 200 で、JSON-RPC の error(-32002)として返ります。
まとめ
AgentCore Policyで、Cognito のグループとツールの引数に応じて、ツールの呼び出しを制御できました。
配列のクレーム cognito:groups は like で判定でき、引数とトークンの username を比べることで、本人の情報だけを取得させられました。
ポリシーエンジンを関連付けた時点で、許可していないツールはすべて拒否されます。また、ツールの一覧は引数なしで判定されるため、引数で制御するツールは呼べないユーザーの一覧にも表示されます。
今回は curl での確認です。Claude などのクライアントから呼んだときの見え方は、別途確認が必要です。









