[アップデート] Azure Front Door の WAF で HTTP DDoS ルールセットが GA になっていたので確認してみた

いわさです。
Azure Front Door の WAF で、HTTP DDoS ルールセットが一般提供(GA)になりました。
このルールセットを割り当てた WAF ポリシーを Front Door のプロファイル(Front Door のリソース)に関連付けると、プロファイルごとに、普段のリクエスト数の目安(基準値)を自動で計算します。
プロファイル全体のリクエスト数がこの基準値を超えて、そのうえで送信元 IP アドレスごとの基準値も超えている送信元に、ルールの動作(Log や Block など)を適用します。
固定のしきい値を自分で決めなくても、普段の通信量を使って自動で調整くれるようで良いですね。
公式ドキュメントでは、IP フィルターや地域フィルター、固定のレート制限は、分散したボットネットに追いつけないことが多いと書かれていたので、そういった時にこのルールセットはプロファイル全体の量が普段より増えたかを見てくれるので効果を発揮してくれそうです。
今回こちらを確認してみたので紹介します。
ただし、本日時点ではポータルの割り当て画面でルールセット名に「HTTP DDoS Rule Set 1.0 (プレビュー)」と表示されていました。一般提供の発表と表示が食い違っていました。まだ...なのか?
設定してみる
検証用に、Front Door Premium の WAF ポリシーを作成しました。
ブロックモードで作成しています。
ポリシーに HTTP DDoS ルールセットを割り当てました。
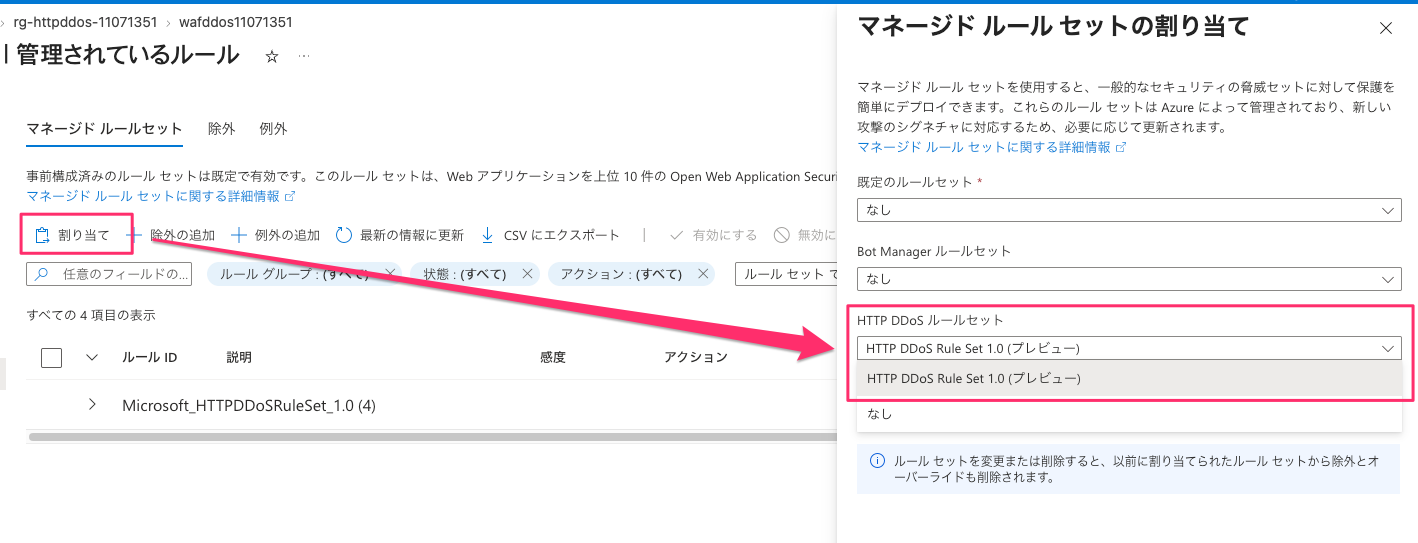
ただ、本日時点でまだプレビュー表記になってました。なんでだろう。
アップデートアナウンスだと GA とのことでしたが。
設定後こんな感じです。
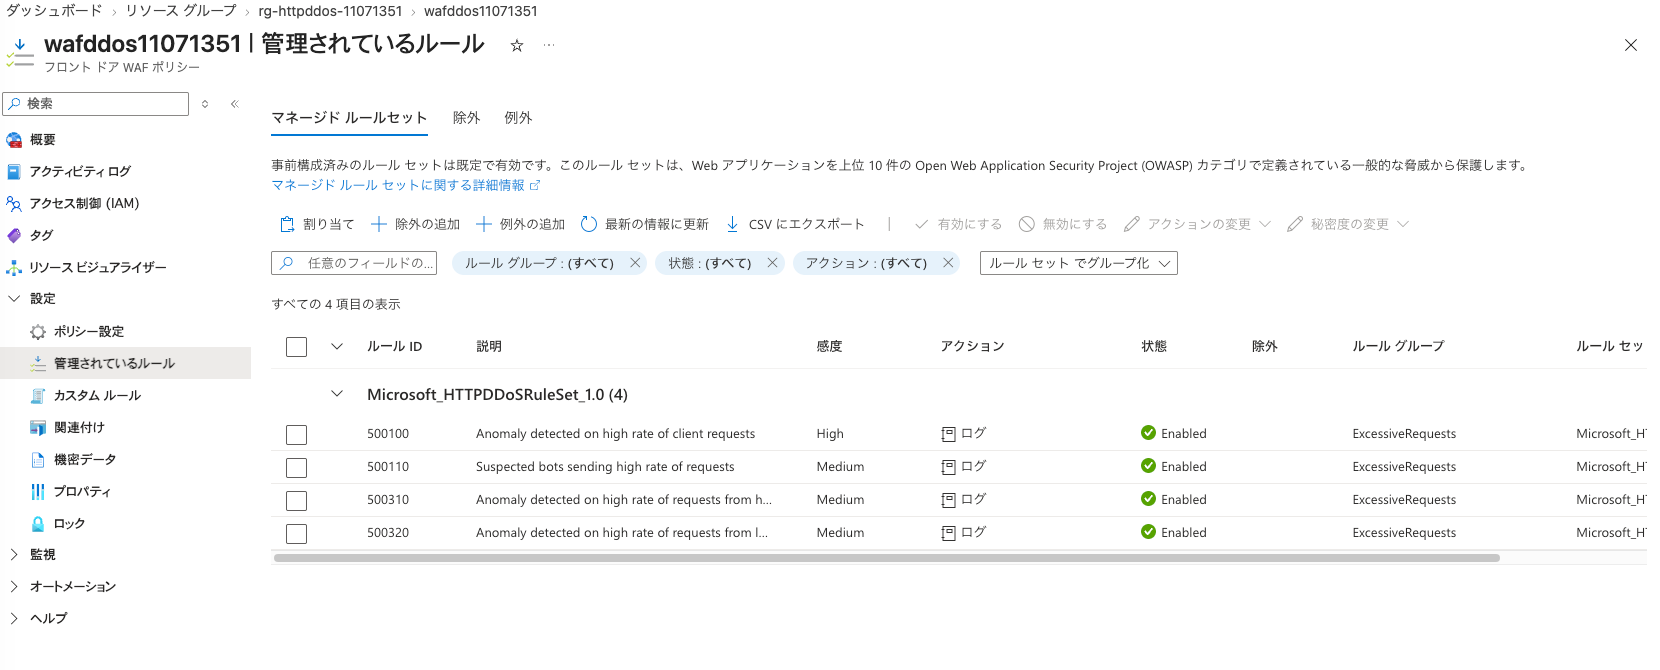
Microsoft_HTTPDDoSRuleSet_1.0 に ExcessiveRequests というルールグループがあり、ルール 500100、500110、500310、500320 が入っていました。
このうち 500100 は、クライアントの IP アドレスごとのリクエスト数が基準値を超えたことを検出するルールです。
感度は 3 段階あり、既定は Medium です。
このルールの感度を High に変更しました。動作は、記録だけを行う Log のままです。
ドキュメントでは、感度について次のように書かれています。
感度を高くすると、ルールのしきい値が下がり、低くすると、しきい値は上がるようです。
A higher sensitivity setting applies a lower threshold for that rule, while a lower sensitivity setting applies a higher threshold.
ルールセットには他に、国や地域ごとのリクエスト数を基準にする 500310 と 500320 も含まれます。
ドキュメントでは、この 2 つはプレビュー扱いで、ルールセット全体は GA らしい。よくわからないです。
どちらも既定の動作は Log です。
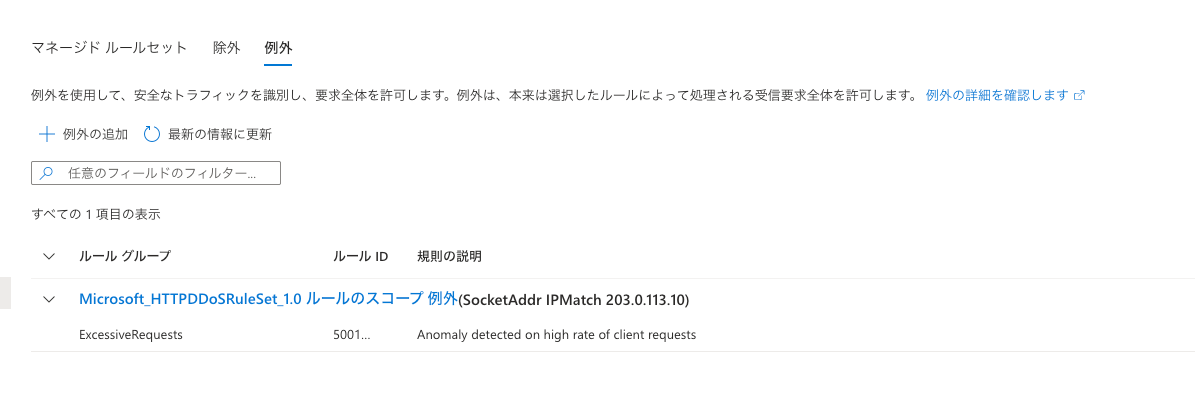
また、ドキュメントによると、信頼できる送信元は例外で除外できるようです。
ドキュメントでは、例外の範囲は、できるだけ狭くすることが推奨されていました。
Scope exceptions as narrowly as possible.
今回は、ルール ID 500100 だけを対象に設定してみました。
あとは実際の攻撃をさせて遮断の様子も確認したかったのですが、どうやら基準値の計算でドキュメントよると過去 7 日のうち 50% 以上の期間でトラフィックを受けている必要があるとされているので今日明日で確認出来なさそうです。
しばらく放置して様子を見てみたいと思います。
さいごに
本日は Azure Front Door の WAF で HTTP DDoS ルールセットが GA になっていたので確認してみました。
効果まで測定できなかったので少し時間をおいて観測結果をまとめれたらいいなと思ってます(うまく遮断とかしてくれたら...)
また、ルールセットにプレビュー表記が残っていたので気になりますね。もう数日たつと外れたりするのだろうか。こちらもたまに確認してみたいと思います。