Claude Code と Wiz を連携して、マルチアカウント環境のリソース棚卸しと脆弱性調査をやってみた

こんにちは
財布の口はインバウンドのみ全開放
運用イノベーション部のかわいです
Organizations 環境等で複数AWSアカウントを運用していると、アカウントを横断したリソース管理が往々にして必要になります。
例えば特定リソースを棚卸ししたいとなった場合に、コード管理できていればよいですが、マネジメントコンソールから1アカウントずつ見ていくのは現実的ではないので、欲しい時に欲しい情報がリスト化できると良いなーと思っていました。
そんな時に Claude Code から Wiz 連携できることを聞き、リソースの棚卸しに使えそうだと思い試してみました。
本記事では、Claude Code を Wiz に接続する方法と、実際にリソース棚卸しや脆弱性の調査に使ってみた内容を紹介します。
Wiz をコネクタとして接続する
Wiz は公式の MCP サーバを提供しており、Claude Desktop や Claude Code からコネクタとして接続が可能です。
事前準備
事前にwiz管理者にて、Settings → Tenant → AI Features の Remote MCP Server を有効にしておく必要があります。
※要ログイン
https://docs.wiz.io/docs/connect-remote-wiz-mcp-server
接続方法
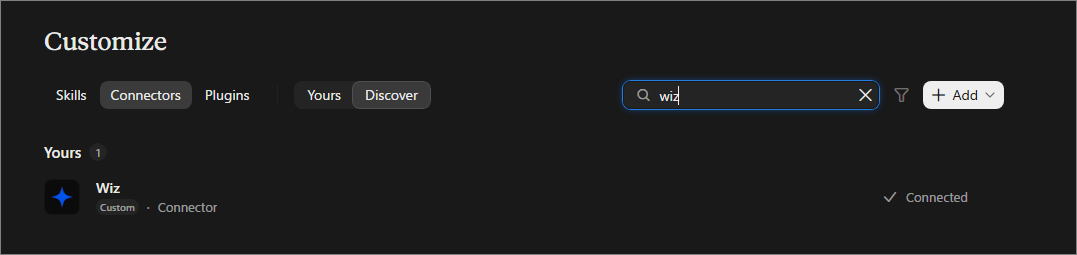
Claude Desktop の【カスタマイズ】→【コネクタ】から Wiz を検索し、【Connect】を押下します。
認証時にブラウザで Wiz のログイン画面が開くので、テナント名を確認して許可します。
(今回権限を付与するアクションは読み取りのみにしました)
Claude in Chrome 経由で使ってみる
接続できたので、早速 Claude in Chrome から Wiz の画面を操作してみます(ブラウザからそのまま使える)。
指示の出し方はすごくシンプルで、Wiz にログインした状態で、Claude Code に「Wizでxxを調べて」とプロンプトを投げるだけです。
Claude が Security Graph(リソース同士の関係性を辿って検索できる機能)や Findings の画面で検索条件を組んで、結果を読み取ってくれます。
リソースを棚卸ししてみる
ここからは実際に、Wiz で何が取れて、どんな用途に使えそうかを紹介していきます。
Claude Code との対話から依頼するだけで知りたいリソースをリストアップしたり、関連付けたい情報を組み合わせることができるので、すごく便利でした。
Security Group
まずは一般的に件数が多くなりがちで、GUIからは中身の確認に時間のかかる Security Group(以降SG)を見ていきます。
Security Graph から SG → ルール → IP範囲 の関係を辿ることができるので、例えば「送信元が 0.0.0.0/0 で開いている受信ルールを持つSG」のような条件でそのまま検索してもらえます。
▼ Security Graph から一覧表示した例
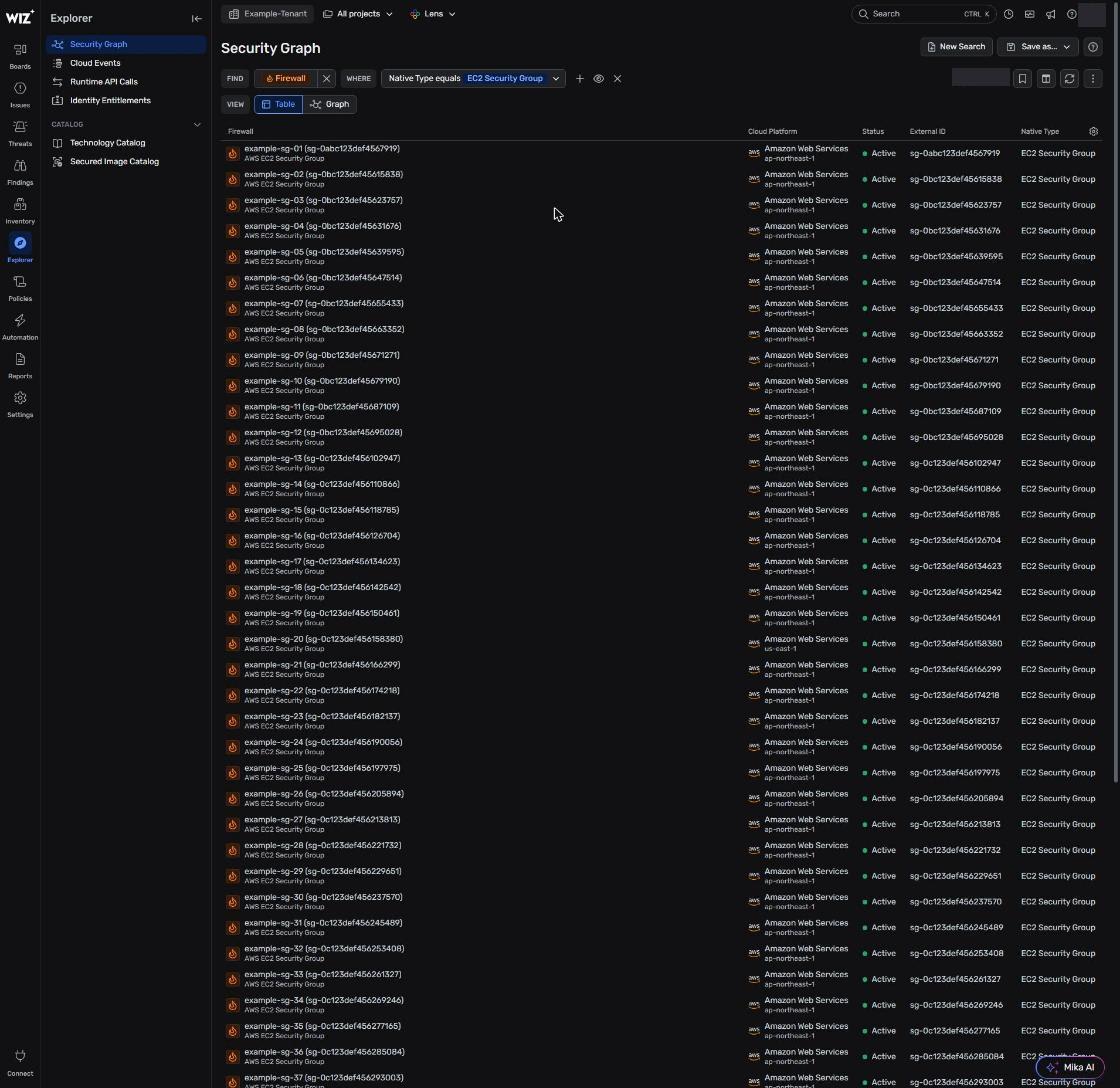
取れる情報は以下。
| 対象 | 内容 |
|---|---|
| SG | 名前、ID、アカウント、リージョン |
| ルール | 受信/送信、許可/拒否、プロトコル、ポート範囲 |
| IP範囲 | CIDR、開始アドレスと終了アドレス |
もちろんブラウザ経由以外にも、直接データを取得させ、csvファイルに出力させたりすることも可能です。
考えられる用途としては、インターネット側に SSH や RDP を開放している SG の洗い出しや、サーバ移行等でIPに変更が発生するケースで旧IP宛てのルールを持つ SG を全アカウントから抽出する、といった使い方もできそうです。
加えて、確認した SG が実際にどのリソースにアタッチされているかも調べておけば、担当者がより把握しやすいリストが作成できそうです。
Lambda
次に Lambda です。
想定されるケースとして、AWSから「xxランタイムバージョンのサポートが終了します」旨の通知があった際、対象の関数を全アカウントから探すことができます。
Wiz では、Lambda関数ごとにサポートが切れているかどうか?という情報を持っているので、条件を絞り込みやすいです。
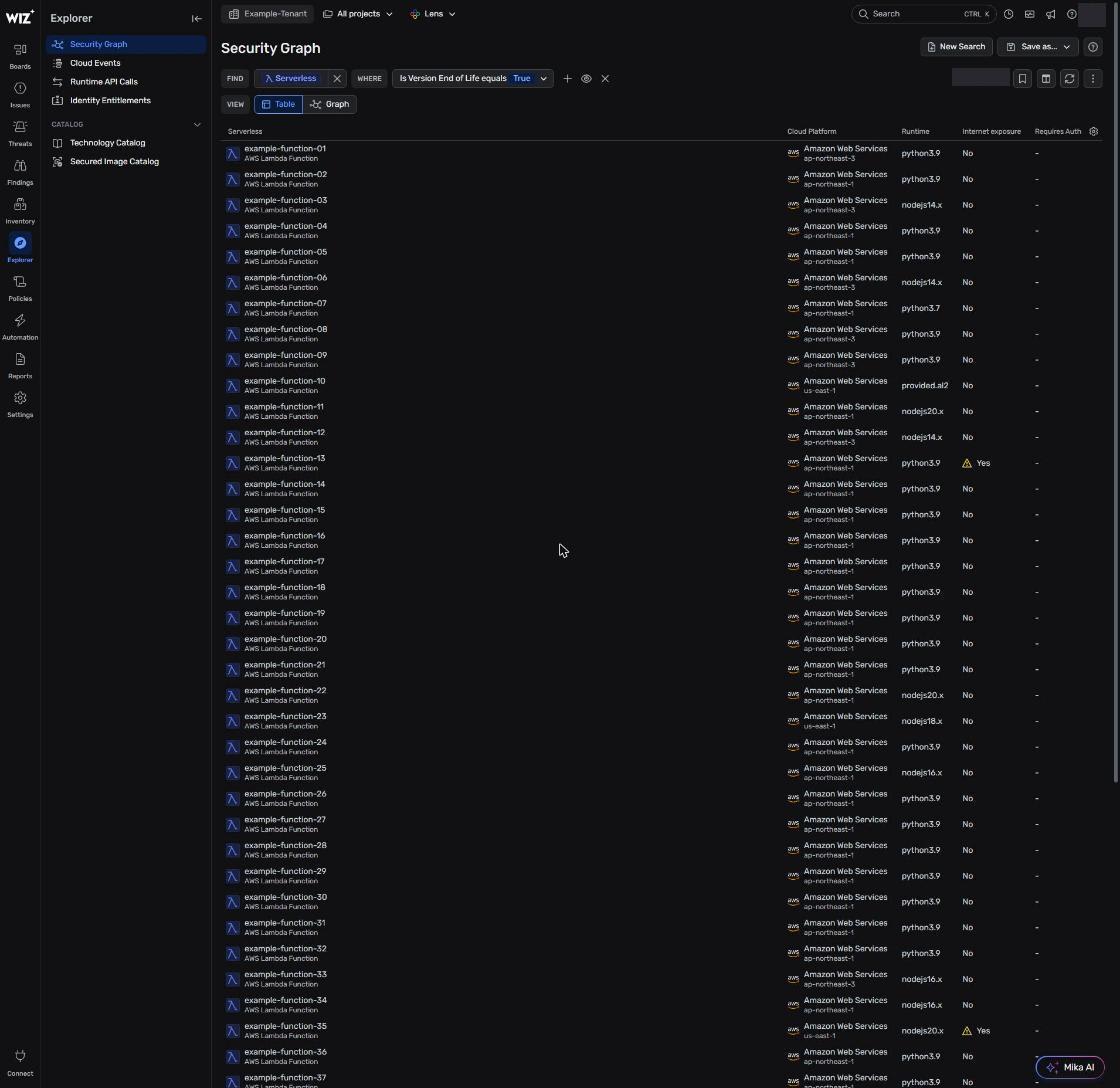
※ Is Version End of Life = True で絞り込んだ Lambda関数 の表示例
取得できる情報は以下。
もちろん Claude Code 経由で指示すれば、これらの情報を一元的に取得し、リスト化などが可能です。
| 項目 | 内容 |
|---|---|
| ランタイムバージョン | python3.9、nodejs20.x など |
| サポート状況 | EOL済みかどうか?(isVersionEndOfLife)、サポート終了日、最新から何バージョン遅れているか |
| 構成 | ハンドラ名、レイヤ、IaC(CloudFormationなど)で管理されているか? |
| リスク | インターネットから到達できるか?、強い権限を持っているか? |
| ライブラリ | デプロイパッケージやレイヤに含まれるライブラリ(requirements.txt や .jar の中身)と、その脆弱性 |
サポート終了日も取れるので、既に期限切れのものだけでなく、期限の近いものを先に洗い出して計画に入れておく、といった使い方ができます。インターネットから到達できるか、権限が強いかも一緒に見られるので、対応の優先度も付けやすいです。
※ コードそのものや処理の中身は Wiz からは見えないので、AWS側でデプロイパッケージを取得する必要があります。
脆弱性を調べてみる
最後に脆弱性の調査についてです。
直近で話題性の大きかった PHP の CVE-2026-115560 含む、関連脆弱性について調べてみます。
Claude にお願いし、Wiz の Vulnerability Findings から、Technology を PHP に絞り込んでもらいました。
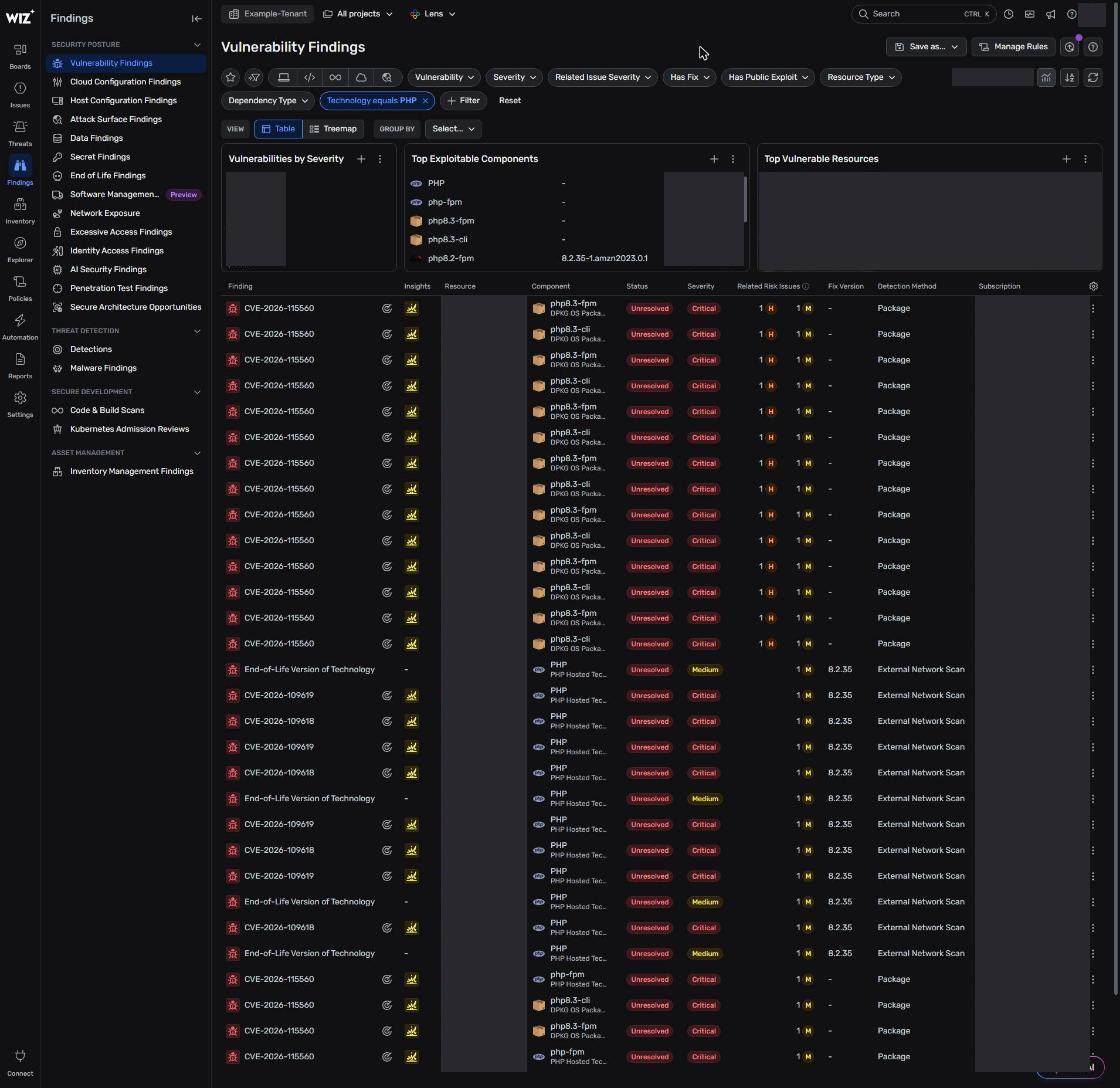
取れる情報は以下。
| 項目 | 内容 |
|---|---|
| 脆弱性 | CVE番号、説明、重大度(CVSS)、公開日 |
| 対応 | 修正バージョン、更新コマンドの例(yum update php8.2-fpm など) |
| 悪用状況 | 公開エクスプロイトの有無、CISA KEV への掲載有無、EPSS |
| 影響範囲 | 影響を受けるリソース(仮想マシン、コンテナイメージ、外部公開のエンドポイント等)、インターネットから到達できるか? |
| 検出方法 | OS パッケージ、ファイルパス(PHP本体)、外部ネットワークスキャン |
※ CISA KEV;アメリカの CISA が公開している「実際に攻撃で悪用された脆弱性」のカタログ
※ EPSS:脆弱性が今後30日以内に悪用される確率を示す指標
Claude Code を使ったユースケースとして
- CISA KEV に載っていて修正版があるものは、すぐバージョンを上げる
- 修正版がまだないものは、インターネットから到達できるリソースを優先して、WAF などの回避策を検討する
- サポートが終わったバージョンは更新計画に含める
という風に、優先順位までを組み立ててもらったり、
対応計画という形でスプレッドシートやスライド形式で作成してもらうことも可能です。
また、同じリリースでまとめて対応可能な CVE もグループ化してくれるので、どの脆弱性に対し対応ができるのか?まで把握することができます。
まとめ的な
Wiz に全アカウントの情報が集約されている場合であれば、Claude から使えるようにしておくだけ、「全アカウントでxxを調べて」系の依頼が爆裂効率化できそうです。何より人間が目視で確認するのに比べ、データをそのまま取得してきているため信頼性もあります。
Claude Code 経由で指示を投げる場合、取得したいリソースやデータが意図した形や範囲で返るように意識することは大事ですが、読み取り権限のみ付与していれば破壊的アクションは発生しないので、比較的安全に使用することができて便利です。
両サービスが使用できる環境にある場合は、ぜひ連携を試してみてください。
参考
※ Wiz のドキュメント閲覧にはログインが必要
完