『A2B攻撃(App-to-Backend Attack)への対処を考える』というタイトルでクラメソさっぽろIT勉強会 (仮) #16で登壇しました #cm_sapporo_study

いわさです。
2026年11月10日に、クラスメソッド札幌オフィスでクラメソさっぽろIT勉強会 (仮) #16が開催されました。テーマは「最近のインシデントから学び直すセキュリティ」で、LTとその後のワイワイガヤガヤを楽しむビアバッシュ形式の勉強会です。私もLTで登壇しました。
この記事ではスライドやイベントの様子を共有したいと思います。
登壇資料
発表スライドはこちらになります。
昨今のセキュリティ情勢から様々な学びがあると思いますが、私はその中で A2B 攻撃について取り上げてみました。
以前はモバイルアプリケーションの開発をしていて、この A2B 攻撃のあたりを調べているうちに、「あー、これは確かに最近の AI の進歩で狙われやすくなってそうだなぁ」と思いながら準備を進めていました。
勉強会の様子
私の発表内容はスライドを見てもらえれば良いかなと思うので、ここではイベントの様子を少しだけお伝えしたいと思います。
会場はクラスメソッド札幌オフィスのカフェスペースです。札幌ブリックキューブの10階にあります。
登壇枠が4つあったのですが、当日に1枠あいてしまいました。「飛び込みLT歓迎します」とオープニングで呼びかけたところ、クラスメソッドの中川氏が飛び込み登壇してくれました。
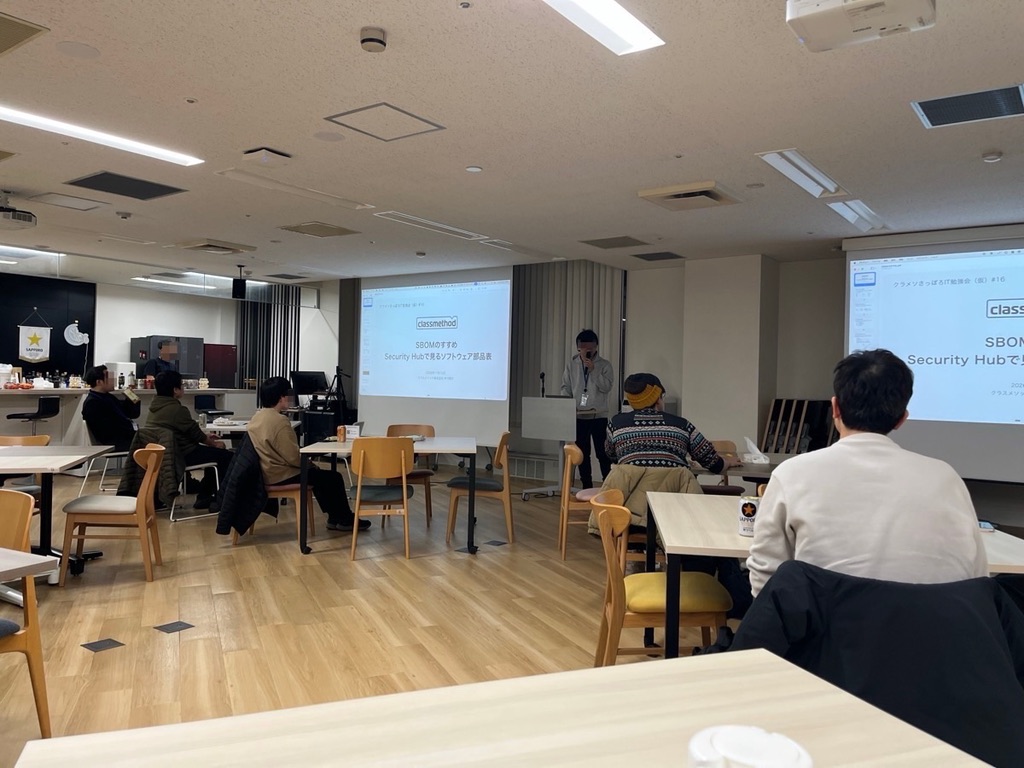
飛び込み登壇する中川氏「この SBOM + Security Hub が意外に良くって」
他にも AI エージェントを活用したセルフの脆弱性診断の導入例や、CVE やセキュリテイ傾向からの幅広いセキュリティ運用・意識の見直しなど、非常にセキュリティに関する学びの多い会でした。
直近4四半期くらいの CVE 数の伸びがエグかったです。
さいごに
本日は『A2B攻撃(App-to-Backend Attack)への対処を考える』というタイトルでクラメソさっぽろIT勉強会 (仮) #16で登壇したので、そのレポートでした。
12 月は re:Growth 札幌という AWS re:Invent の振り返りイベントがあるので、おそらく次回は年明けの 1 月だと思います。テーマを考えておきますが、良いアイディアある方はぜひコメントをください。