[アップデート] Kiro Crew v0.8.0 で Redaction でブロックされたリンクにアクセスできるようになりました

いわさです。
今朝 Kiro Crew を起動したところ v0.8.0 がリリースされていました。やったぜ。
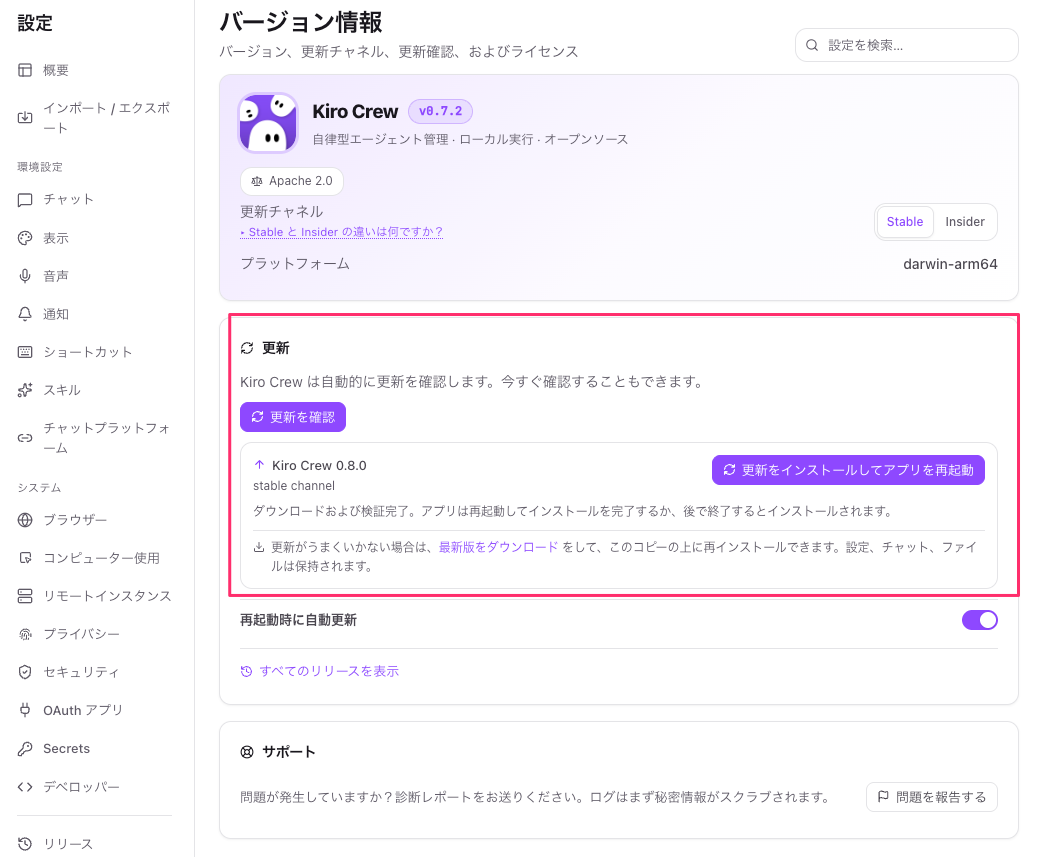
アップデート内容は以下から確認できます。盛りだくさんです。すごい。
目玉機能はいくつもあるのですが、個人的には「Redaction you can read」が嬉しいです。
Kiro Crew では独自のセキュリティ機能で、クレデンシャルやトークンを含む可能性のある長めのリンクなどがあるとチャット欄やファイルプレビュー時にブロックしてくれます。
ただ、私は普段よく AWS Pricing Calculator を扱うのですが、その URL などもブロックされちゃうと困る時があります。
今回のアップデートではそのあたりをコントロールできるようになっていそうです。
見てみましょう!!
使ってみる
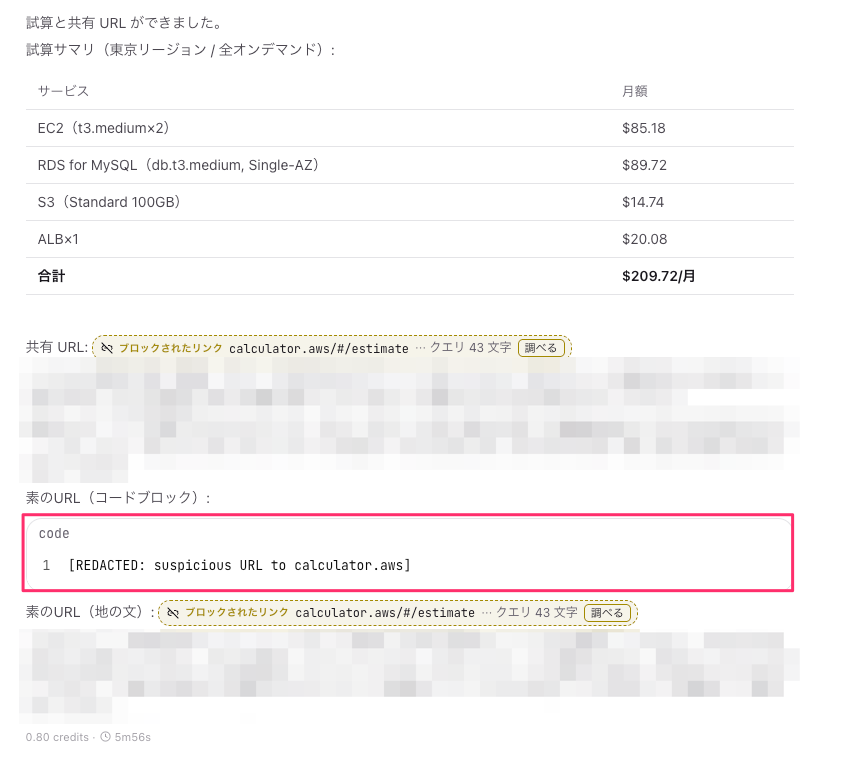
従来のように AWS Pricing Calculator の URL を出力されてみると、いままでのように「REDACTED: suspicious URL to hogehog」という形で生 URL が表示されないのは一緒です。
ただし、その下に素の URL という表示とボタンみたいなものが表示されていますね。
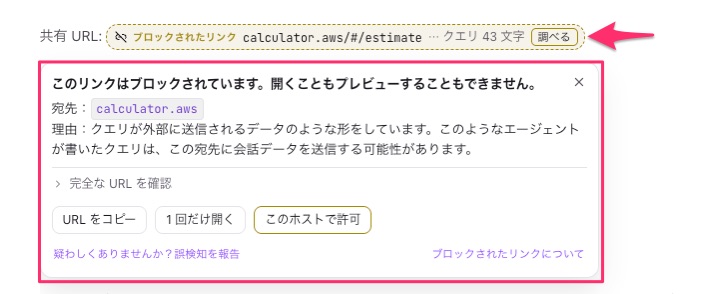
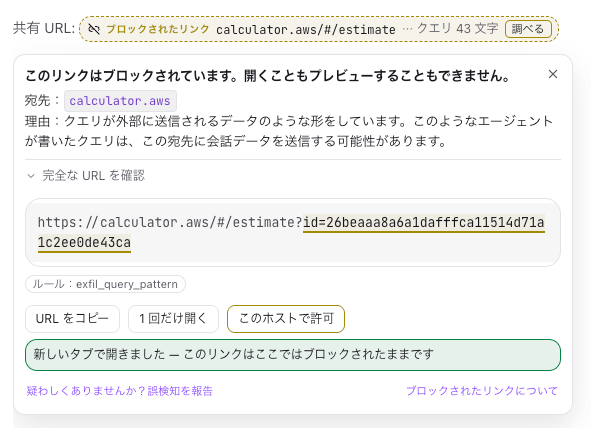
調べるボタンを押してみると次のように「このリンクはブロックされています。開くこともプレビューすることもできません。」という表示がされて、宛先と理由、完全なURL、処理ボタンが表示されています。
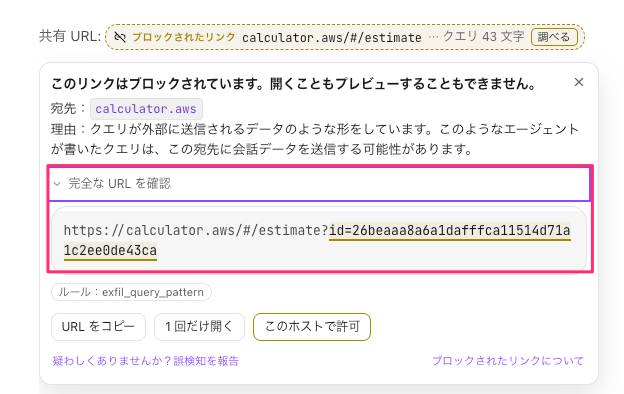
「完全な URL を確認」を開いてみると、次のように URL が展開されました。おお、これはありがたい。
「1回だけ開く」を押してみると、次のように確認ダイアログをがj表示されます。
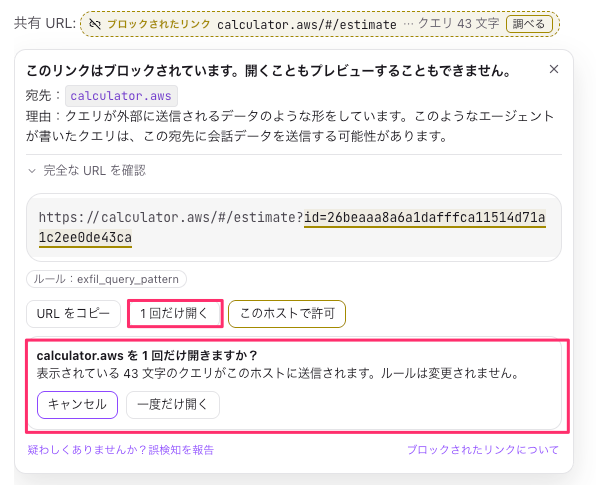
ここで「一度だけ開く」を押すと次のように表示が変わり、ブラウザで URL が開かれました。
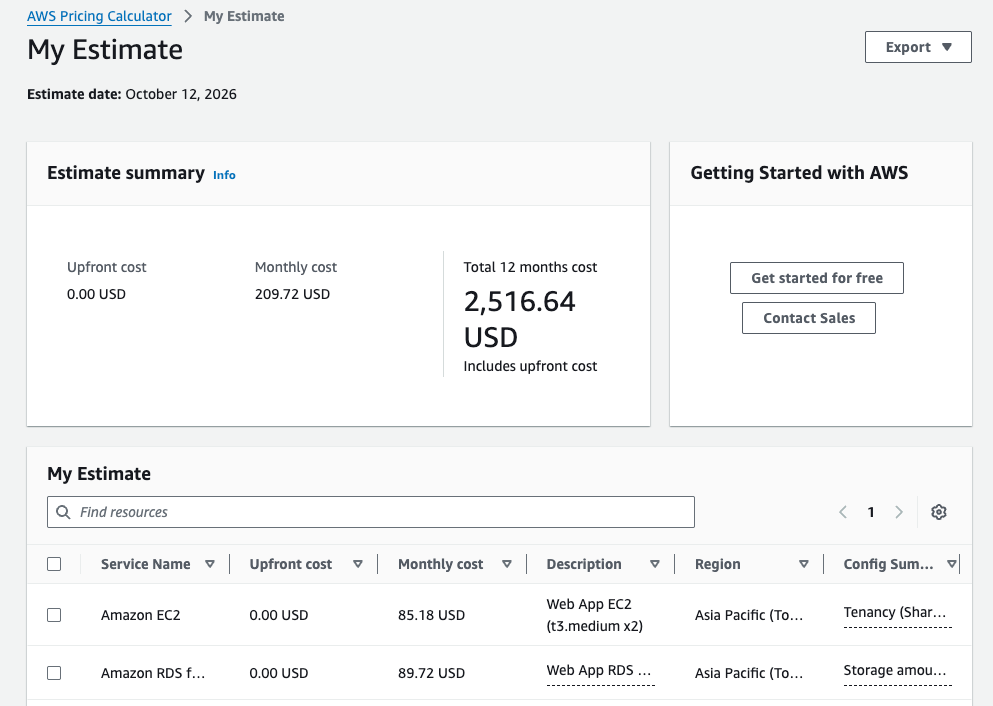
良いですね!!
チャット上ではこのように扱いやすくなったのですが、ファイル機能でのプレビュー時には従来どおりの表示で、こちらは一時的に表示することも出来ませんでした。
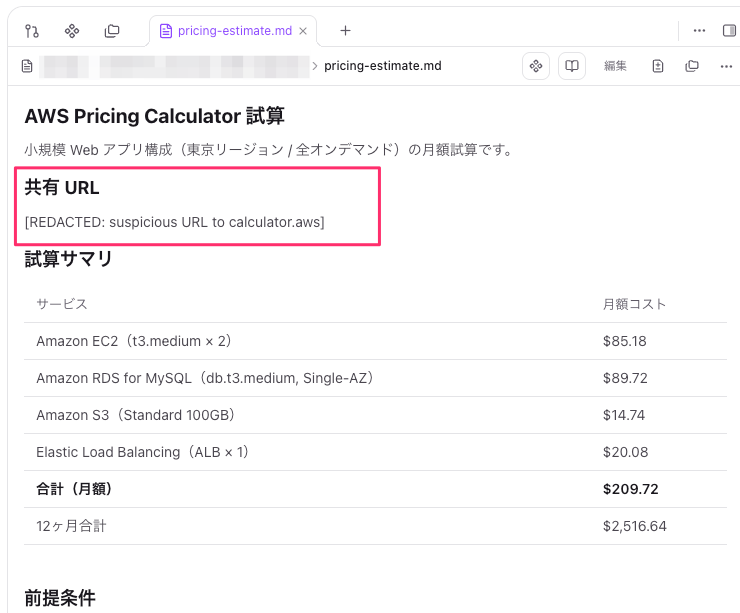
ファイルプレビュー時も一時的に表示できるようになると良いなぁ。
「このホストで許可」はうまく動作確認ができなかった
次に「このホストで許可」を押してみます。
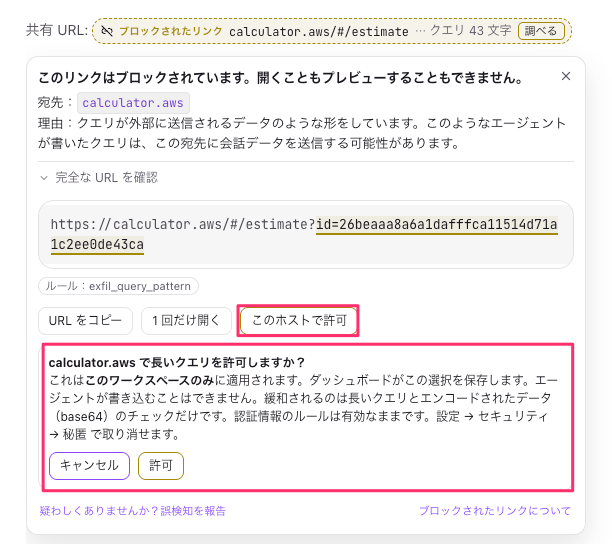
確認ダイアログには、このワークスペースにのみ適用されること、緩和されるのは長いクエリとエンコードされたデータ(base64)のチェックだけで、認証情報のルールは有効なままであることが明記されていました。
上記で「許可」ボタンを押すと、設定の「セキュリティ」→「秘匿」→「許可されたリンクホスト」に calculator.aws が追加されていました。
ここから許可を取り消すこともできるようです。
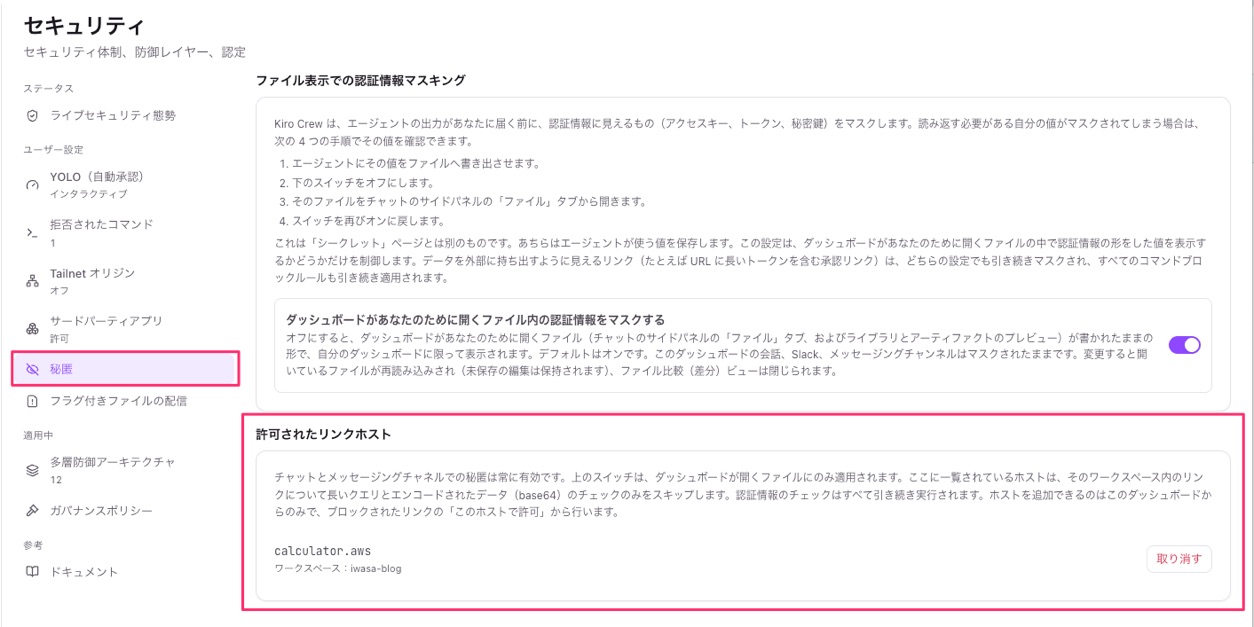
ただし、上記を設定した後もチャット欄やファイルプレビュー上での挙動は変わりませんでした。
新しいセッションでやり直したり、Kiro Crew やゲートウェイを再起動したのですがこんな感じ。
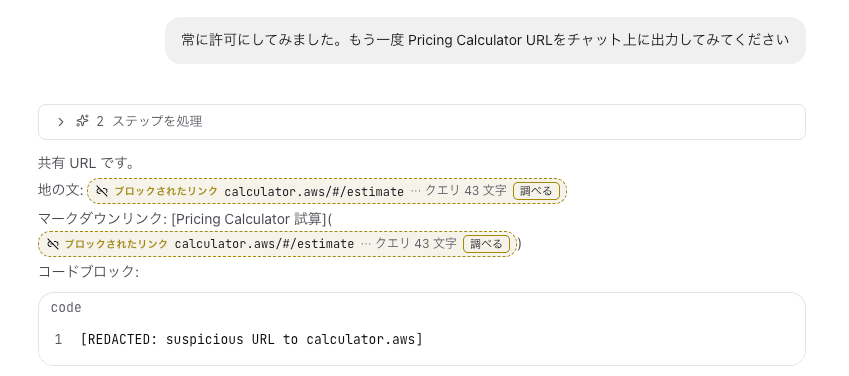
Kiro Crew のコードから実装を少し追ってみたのですが、たぶん該当処理は以下のあたり。
exfil_query_pattern で、クエリに含まれる base64 や連続した英数字などの「外部に持ち出すデータっぽい文字列」を検出する仕組みになっています。
AWS Pricing Calculator だとおそらくここのヒットしたんでしょうね。
exfil_query_pattern は、ホスト許可で外れる対象に入っていました。
ソースを読む限り、calculator.aws を許可していれば復元されるように読めます。
動きそうなんですけどね。なんでだろう。
さいごに
本日は Kiro Crew v0.8.0 で Redaction でブロックされたリンクにアクセスできるようになったので試してみました。
Kiro Crew の強すぎるセキュリティ設定が不便になるケースがたまにあり、今回のように調整できる機能追加は嬉しいです。
「このホストで許可」が機能したり、ファイルプレビューでうまく表示されるようになるともっと嬉しいですね。
他のアップデートも気になるので試して、また紹介しますね。