AWS Organizations の SCP を Config から確認してみた

2026/9/2、AWS Config が新たなリソースタイプのサポートを開始し、その中に AWS::Organizations::Policy が含まれていました。
そこで、Config から SCP(サービスコントロールポリシー)を確認できるか試してみました。
Config で SCP を記録する設定を行う
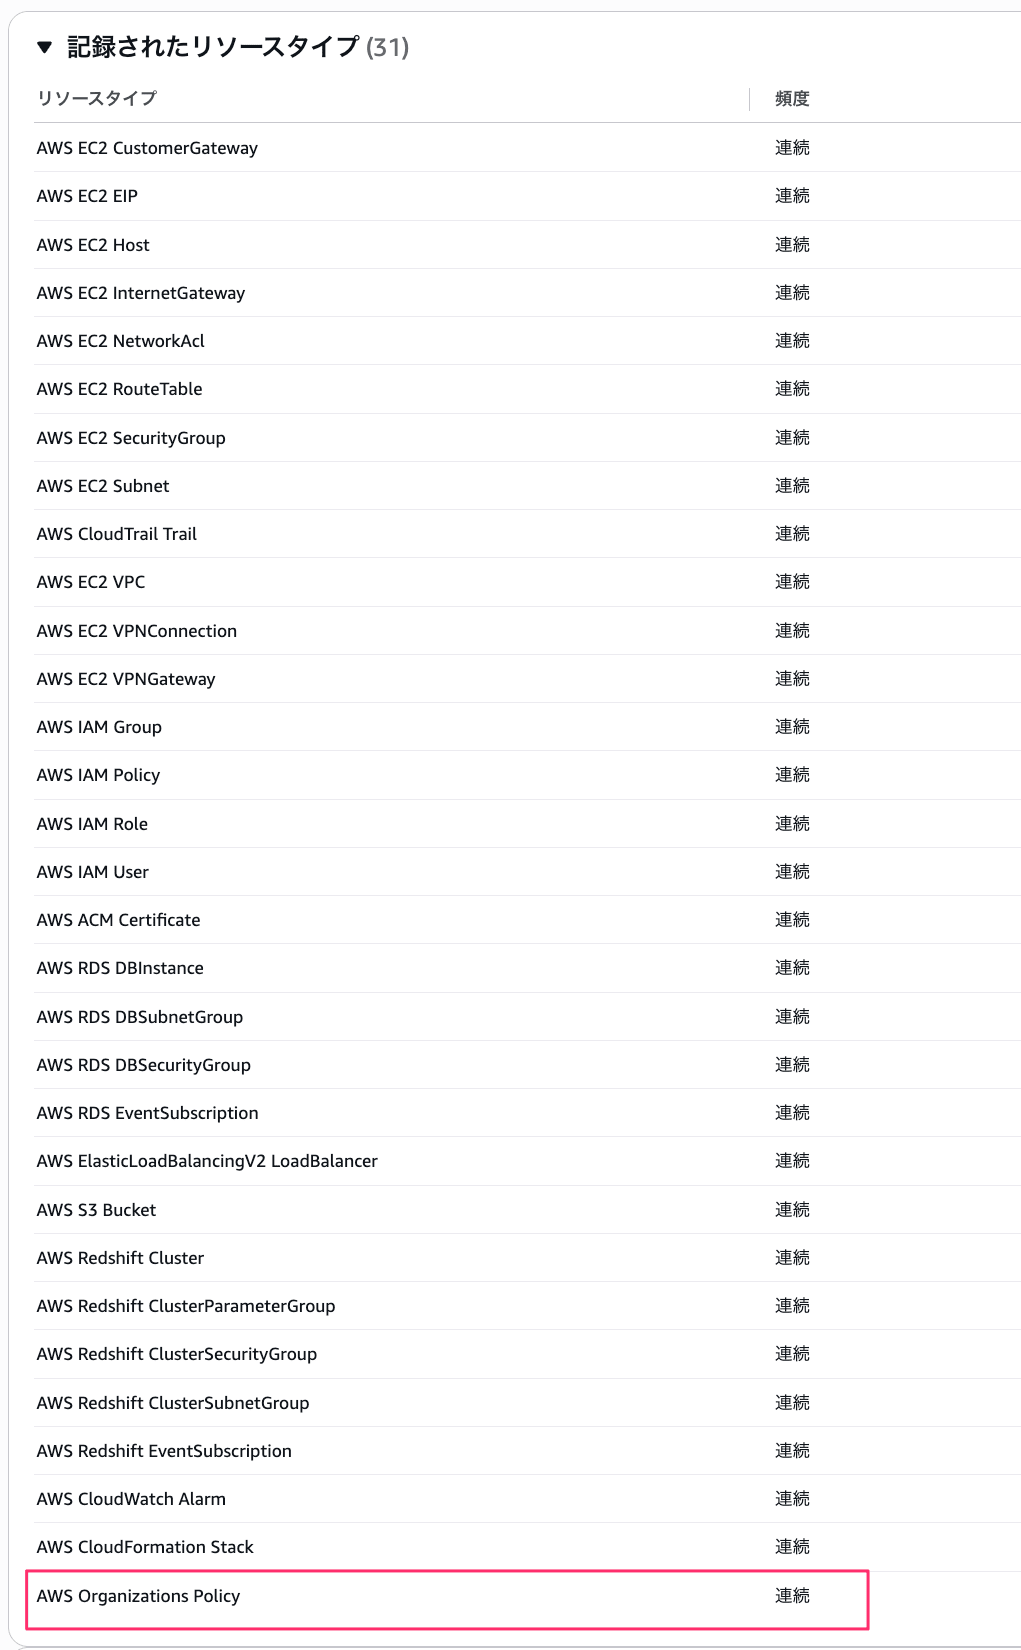
まず、バージニア北部リージョンの Config において、「記録されたリソースタイプ」に AWS::Organizations::Policy を含めるように設定します。
SCP を作成する
次に、任意の SCP を作成します。
この時、Config で確認する際に備えて作成した SCP の ID をメモしておきます。
私の場合は p-rpnjv3pw でした。
{
  "Statement": [
    {
      "Sid": "Statement1",
      "Effect": "Deny",
      "Action": [
        "ec2:DescribeRegions"
      ],
      "Resource": [
        "*"
      ]
    }
  ]
}
Config から SCP を確認する
少し時間を置いて、Config から対象の SCP を確認します。
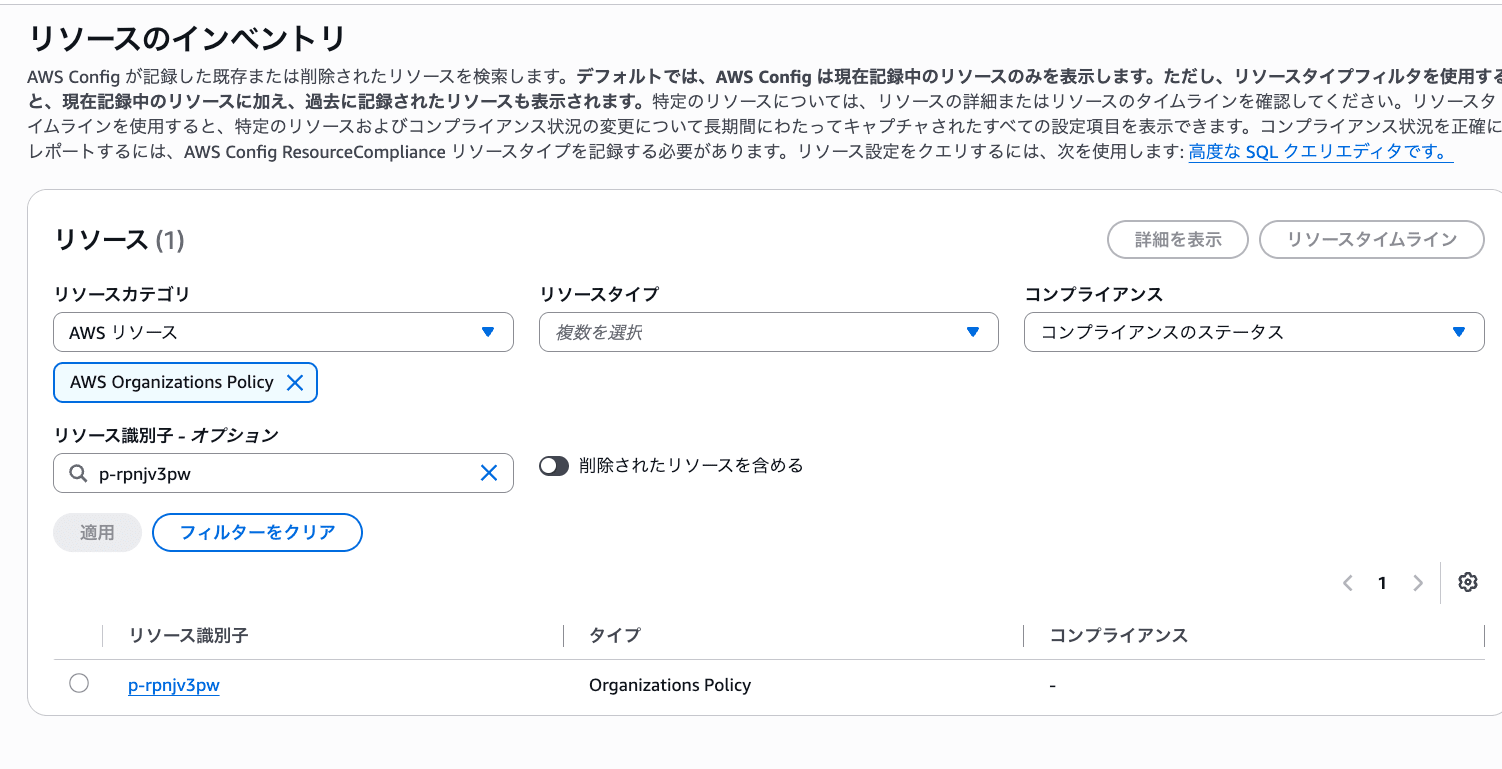
設定項目を確認したところ、以下のとおり Config で SCP が記録されていることを確認できました。
{
  "version": "1.3",
  "accountId": "xxx",
  "configurationItemCaptureTime": "2026-09-14T00:19:57.088Z",
  "configurationItemStatus": "ResourceDiscovered",
  "configurationStateId": "1789345197088",
  "configurationItemMD5Hash": "",
  "arn": "arn:aws:organizations::xxx:policy/o-xxx/service_control_policy/p-rpnjv3pw",
  "resourceType": "AWS::Organizations::Policy",
  "resourceId": "p-rpnjv3pw",
  "resourceName": "test-config-policy",
  "awsRegion": "us-east-1",
  "availabilityZone": "Not Applicable",
  "tags": {},
  "relatedEvents": [],
  "relationships": [],
  "configuration": {
    "Arn": "arn:aws:organizations::xxx:policy/o-xxx/service_control_policy/p-rpnjv3pw",
    "AwsManaged": false,
    "Content": {
      "Statement": [
        {
          "Action": [
            "ec2:DescribeRegions"
          ],
          "Effect": "Deny",
          "Resource": [
            "*"
          ],
          "Sid": "Statement1"
        }
      ]
    },
    "Description": "REDACTED",
    "Id": "p-rpnjv3pw",
    "Name": "test-config-policy",
    "Tags": [],
    "TargetIds": [],
    "Type": "SERVICE_CONTROL_POLICY"
  },
  "supplementaryConfiguration": {}
}
おまけ:短時間に複数回変更した場合
気になったので、連続して SCP の設定内容を変更した場合、すべての SCP の設定内容が Config において記録されるか確認してみました。
30 秒間の間に、SCP の Sid のみ 5 回変更しました。
結果としては、p-rpnjv3pw の Config リソースタイムラインを確認すると、以下のとおり最後の変更のみ記録されていました。
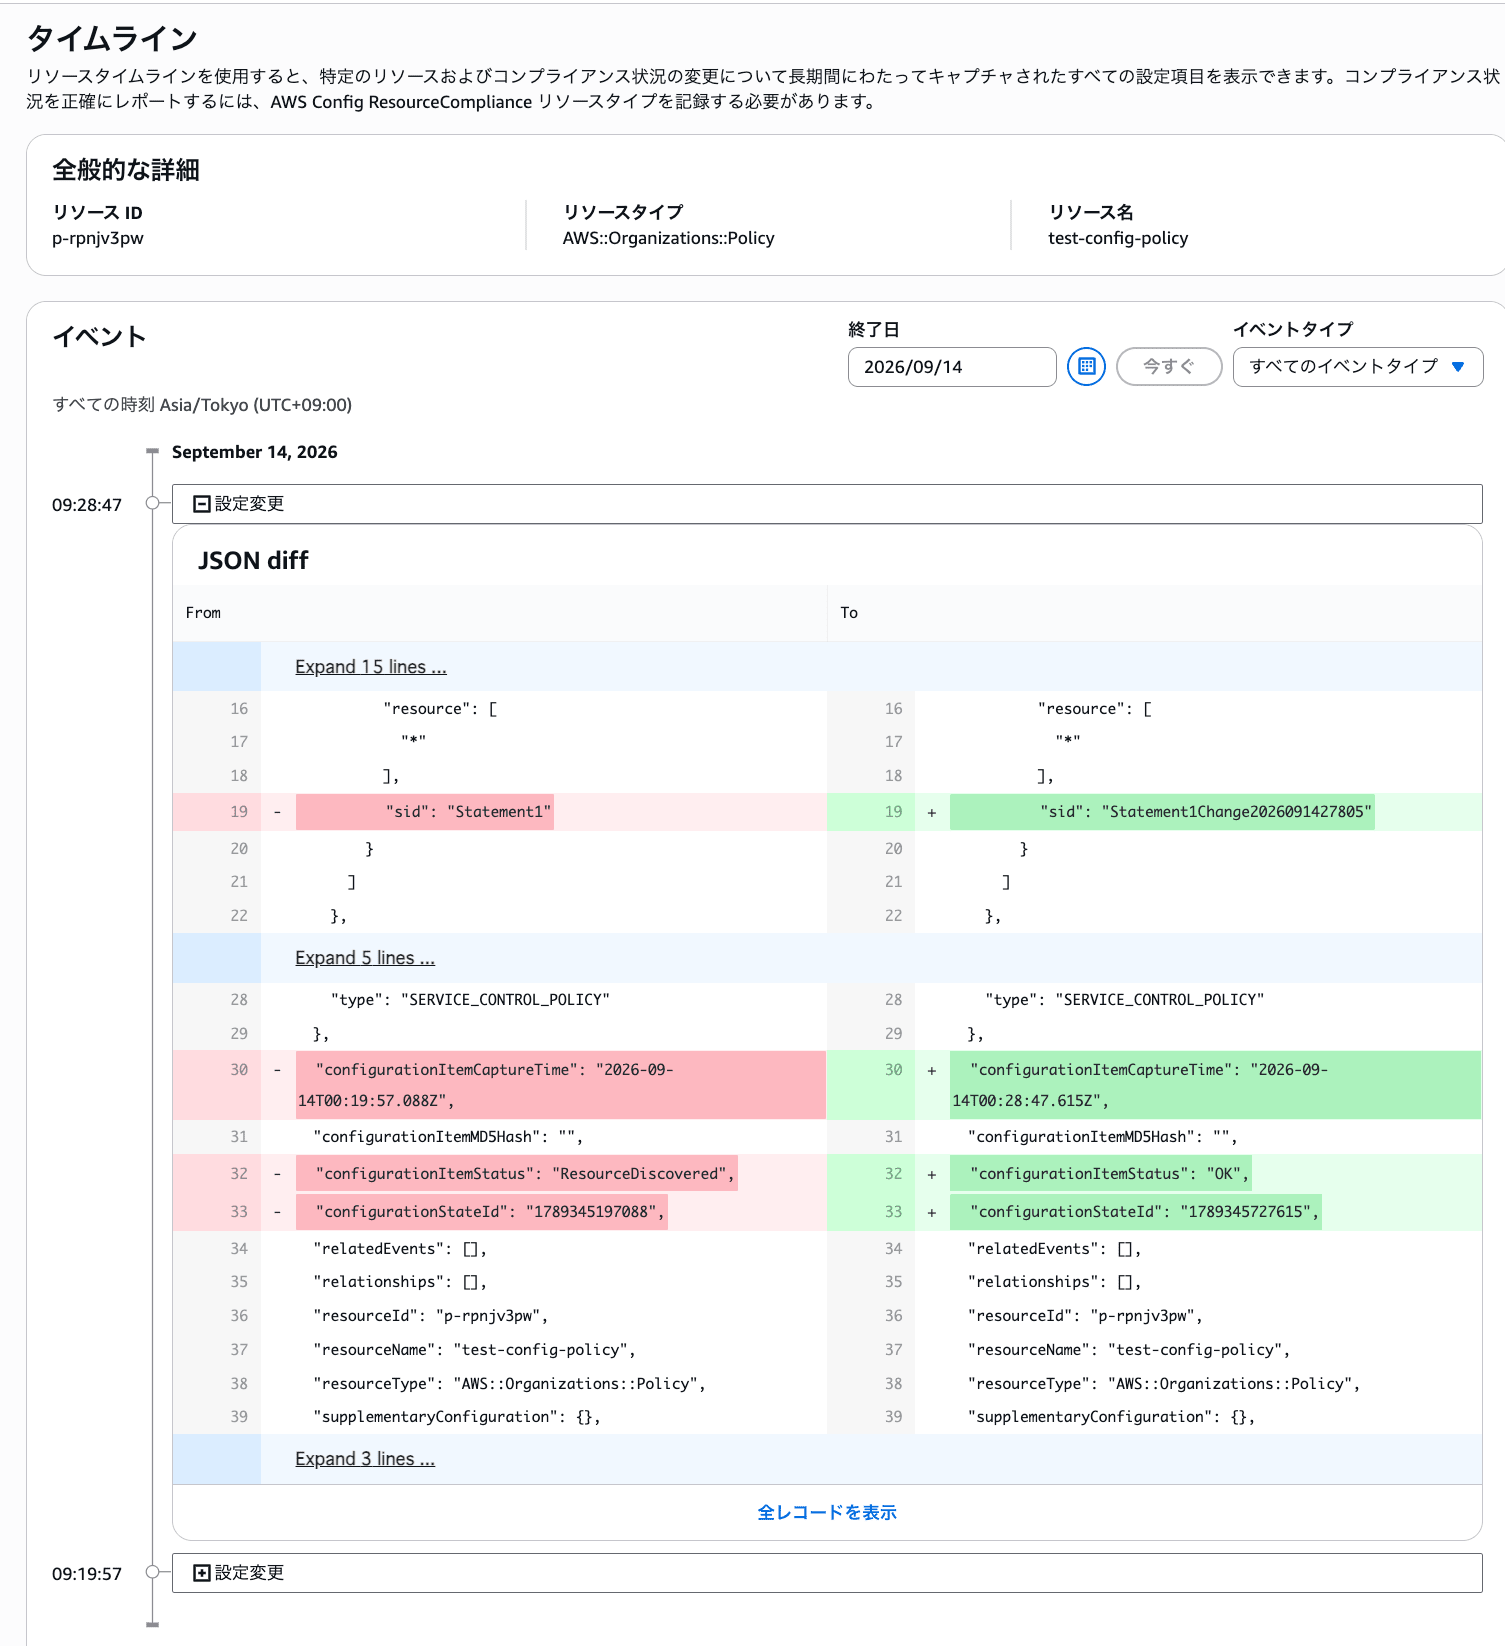
実際には、その前に Sid を Statement1Change2026091427801 ~ 04 と設定変更しましたが、それらは Config においては記録されませんでした。
(なお、上記の Sid は本来なら変更日に合わせた構成とする予定でしたが、誤って 278 を追加してしまいました。この数字について意図はないので気にしないでください。)
少なくとも今回の検証では、短時間に連続して変更した場合、途中の変更は記録されず最後の状態のみが記録される結果となりました。
クラスメソッドオペレーションズ株式会社について
クラスメソッドグループのオペレーション企業です。
運用・保守開発・サポート・情シス・バックオフィスの専門チームが、IT・AIをフル活用した「しくみ」を通じて、お客様の業務代行から課題解決や高付加価値サービスまでを提供するエキスパート集団です。
当社は様々な職種でメンバーを募集しています。
「オペレーション・エクセレンス」と「らしく働く、らしく生きる」を共に実現するカルチャー・しくみ・働き方にご興味がある方は、クラスメソッドオペレーションズ株式会社 採用サイト をぜひご覧ください。※2026年1月 アノテーション㈱から社名変更しました