[アップデート]AWS Security Hub CSPMにて、10個のコントロールで重要度が変更されました(2025/11/13)

こんにちは!クラウド事業本部のおつまみです。
AWS Security Hub CSPM 活用していますか?
今回、AWS Security Hub CSPMにて、10個のコントロール にて重要度が変更されるアップデートがありました!
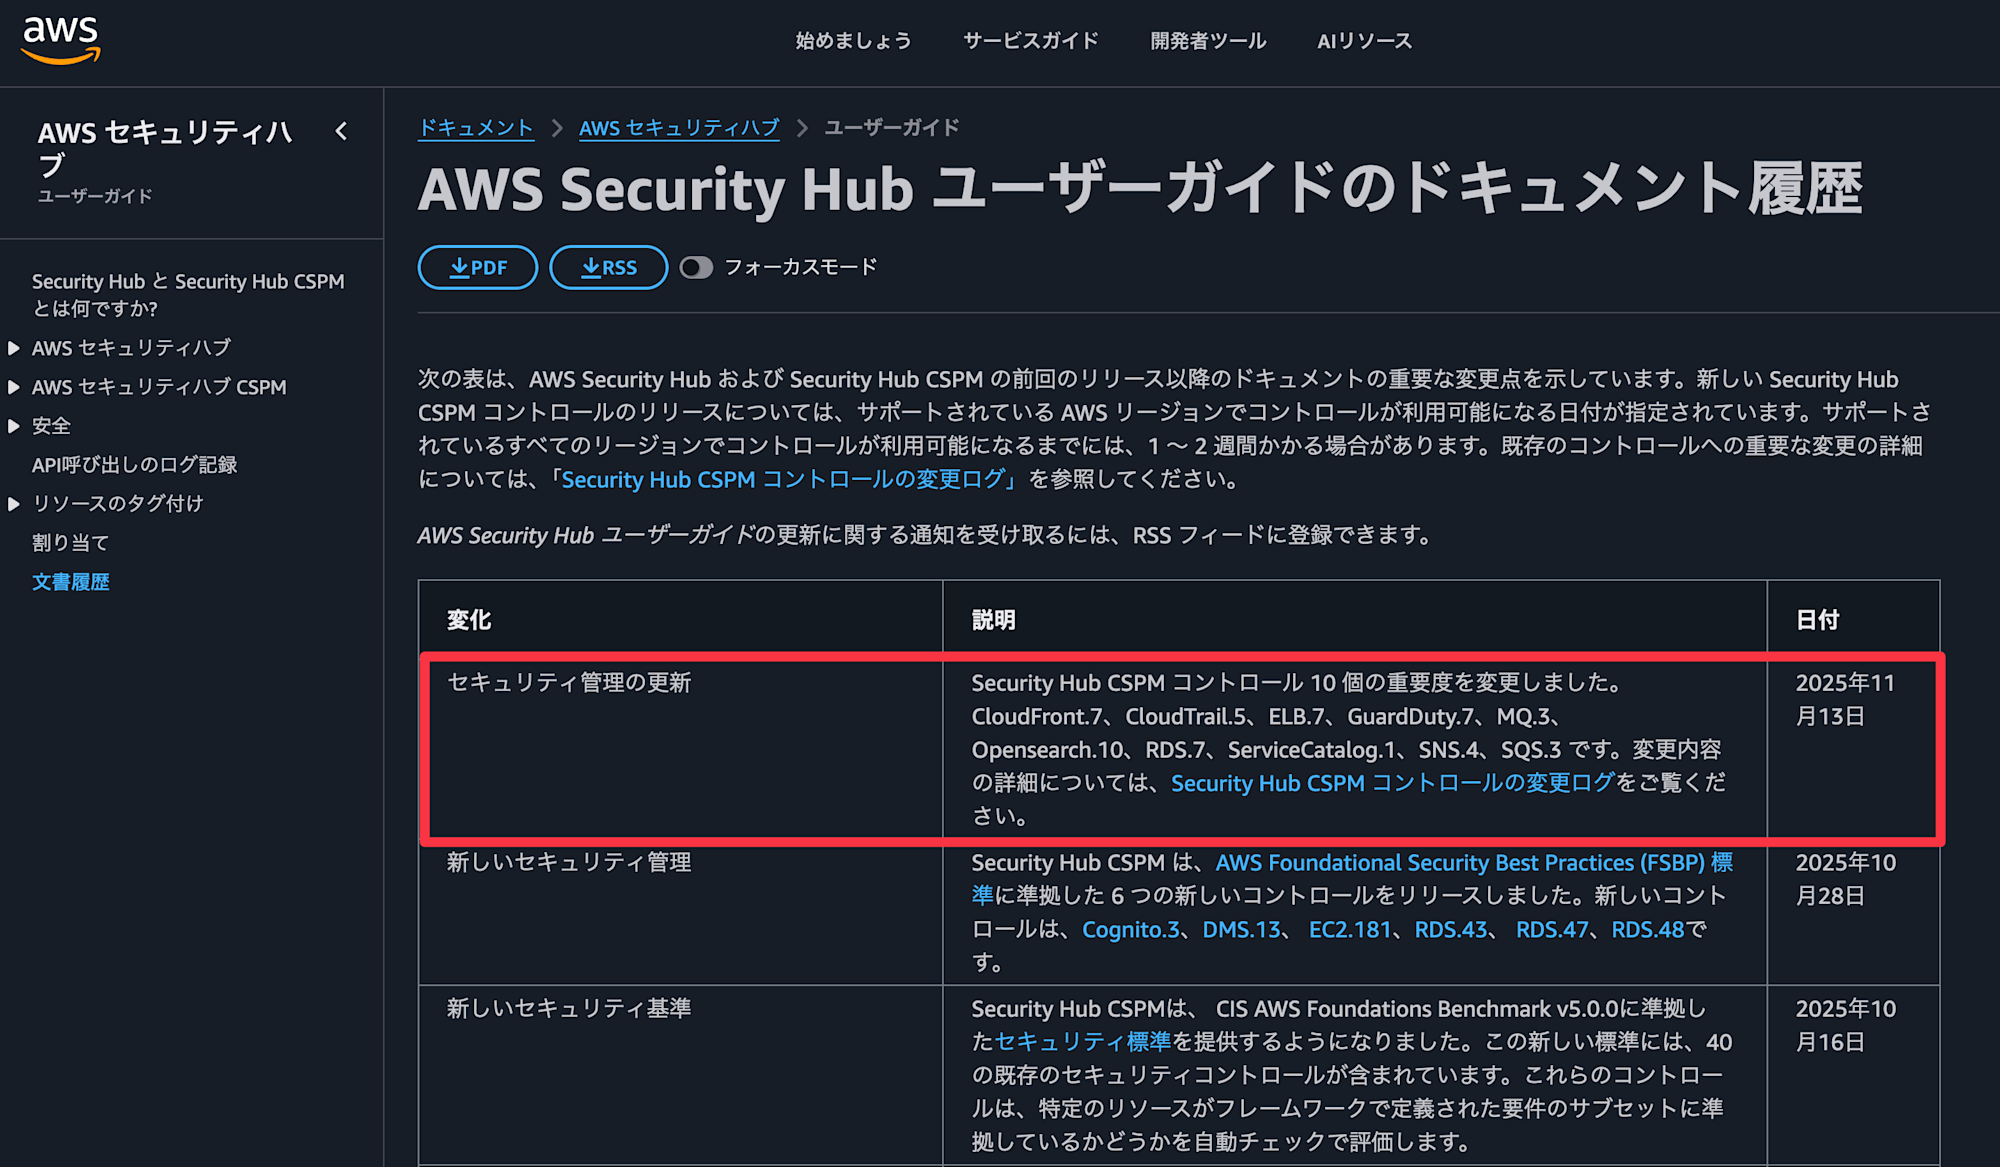
AWS セキュリティハブ ユーザーガイドのドキュメント履歴 - AWS セキュリティハブ
Security Hubを運用されている方にとっては、影響が大きいアップデートなので、早速内容を確認していきましょう。
3行まとめ
- AWS Security Hub CSPMで10個のコントロールの重要度が変更されました
- SNS.4とSQS.3はHIGHからCRITICALに引き上げられ、より厳格な対応が必要になります
- 各変更には明確な理由があり、適切なリスク評価に基づいた運用改善に役立ちます
アップデート内容
AWS Security Hubのコントロール重要度は、セキュリティリスクの優先順位付けに直結する重要な指標です。
今回のアップデートでは、実際のセキュリティリスクの深刻度をより正確に反映するために、10個のコントロールの重要度が見直されました。早速変更されたコントロールを見ていきましょう。
変更されたコントロール一覧
今回変更されたコントロールは以下の10個です。
| コントロールID | コントロール名 | 変更前 | 変更後 | FSBP v1.0.0 |
|---|---|---|---|---|
| SNS.4 | SNS topic access policies | HIGH | CRITICAL | ✓ |
| SQS.3 | SQS queue access policies | HIGH | CRITICAL | ✓ |
| GuardDuty.7 | GuardDuty EKS Runtime Monitoring | MEDIUM | HIGH | ✓ |
| MQ.3 | Amazon MQ brokers minor version upgrades | LOW | MEDIUM | ✓ |
| Opensearch.10 | OpenSearch domains software updates | LOW | MEDIUM | ✓ |
| RDS.7 | RDS clusters deletion protection | LOW | MEDIUM | ✓ |
| CloudTrail.5 | CloudTrail trails CloudWatch Logs integration | LOW | MEDIUM | ✓ |
| ServiceCatalog.1 | Service Catalog portfolio sharing | HIGH | MEDIUM | ✓ |
| CloudFront.7 | CloudFront custom SSL/TLS certificates | MEDIUM | LOW | ✓ |
| ELB.7 | ELB connection draining | MEDIUM | LOW | ✓ |
※ FSBP v1.0.0 = AWS Foundational Security Best Practices (基礎セキュリティのベストプラクティス) v1.0.0
これら10個すべてのコントロールが「AWS 基礎セキュリティのベストプラクティス v1.0.0」に含まれています。このセキュリティ標準を有効化している環境では、今回の重要度変更が直接影響します。
各コントロールの変更詳細
重要度が引き上げられたコントロール
1. [SNS.4] SNS topic access policies(HIGH → CRITICAL)
変更理由:Amazon SNSトピックへのパブリックアクセスを許可することは、重大なセキュリティリスクをもたらします。
パブリックアクセスが可能な場合、機密情報の漏洩や、不正なメッセージの送信による悪用のリスクが高まります。このため、最高レベルの重要度であるCRITICALに引き上げられました。
対応方針:SNSトピックのアクセスポリシーを見直し、必要最小限の権限に制限することが重要です。
2. [SQS.3] SQS queue access policies(HIGH → CRITICAL)
変更理由:Amazon SQSキューへのパブリックアクセスを許可することは、重大なセキュリティリスクをもたらします。
機密データの不正アクセスや、キューへの悪意のあるメッセージ送信によるシステム障害のリスクがあるため、CRITICALに引き上げられました。
対応方針:SQSキューのアクセスポリシーを厳格に管理し、特定のプリンシパルのみにアクセスを制限する必要があります。
3. [GuardDuty.7] GuardDuty EKS Runtime Monitoring(MEDIUM → HIGH)
変更理由:このランタイムモニタリング機能は、Amazon EKSリソースに対する高度な脅威検出を提供します。
コンテナ環境における脅威検出の重要性が増していることから、HIGHに引き上げられました。
対応方針:EKSクラスターを使用している場合、GuardDutyのランタイムモニタリング機能を有効化することを強く推奨します。
4. [MQ.3] Amazon MQ brokers minor version upgrades(LOW → MEDIUM)
変更理由:マイナーバージョンアップグレードには、Amazon MQブローカーのセキュリティを維持するために必要なセキュリティパッチが含まれています。
対応方針:自動マイナーバージョンアップグレードを有効化し、定期的にセキュリティパッチを適用する運用を確立しましょう。
5. [Opensearch.10] OpenSearch domains software updates(LOW → MEDIUM)
変更理由:ソフトウェアアップデートには、OpenSearchドメインのセキュリティを維持するために必要なセキュリティパッチが含まれています。
対応方針:OpenSearchドメインのソフトウェアアップデートを定期的に適用する運用プロセスを整備しましょう。
6. [RDS.7] RDS clusters deletion protection(LOW → MEDIUM)
変更理由:削除保護機能は、RDSデータベースの誤削除や、不正なエンティティによる削除を防止します。
データ損失のリスクを考慮し、MEDIUMに引き上げられました。
対応方針:本番環境のRDSクラスターには削除保護を有効化し、意図しないデータ損失を防ぎましょう。
7. [CloudTrail.5] CloudTrail trails CloudWatch Logs integration(LOW → MEDIUM)
変更理由:CloudTrailログをCloudWatch Logsに統合することで、監査活動、アラーム設定、その他の重要なセキュリティ運用が可能になります。
対応方針:CloudTrailとCloudWatch Logsを統合し、リアルタイムなログ監視とアラート体制を構築しましょう。
重要度が引き下げられたコントロール
8. [ServiceCatalog.1] Service Catalog portfolio sharing(HIGH → MEDIUM)
変更理由:AWS Service Catalogポートフォリオを特定のアカウントと共有することは意図的な場合があり、必ずしもポートフォリオがパブリックアクセス可能であることを示すわけではありません。
対応方針:共有設定が意図したものであることを確認し、不要な共有は削除しましょう。
9. [CloudFront.7] CloudFront custom SSL/TLS certificates(MEDIUM → LOW)
変更理由:デフォルトのCloudFront SSL/TLS証明書でも、適切なセキュリティレベルを提供できます。
カスタム証明書の使用は推奨されますが、緊急性は低いと判断されました。
対応方針:長期的には独自ドメインでのカスタム証明書使用を検討しましょう。
10. [ELB.7] ELB connection draining(MEDIUM → LOW)
変更理由:接続ドレイニングは主に可用性に関する機能であり、セキュリティへの直接的な影響は限定的です。
対応方針:可用性要件に応じて設定を検討しましょう。
まずどれを対応すればいいのか?
今回CRITICALに引き上げられたSNS.4とSQS.3は、最優先で対応すべきコントロールです。
検知したリソースは可能な限り対応するようにしましょう。
おまけ:コントロールの変更ログ履歴を通知しておこう
今回のような重要度の変更があると、「重大(CRITICAL)」レベルのみを通知対象にしていた場合、突然大量の通知が来てびっくりすることがあります。
同様の重要度変更は他のコントロールでも発生する可能性がございますので、RSSなどで定期的に以下のコントロールの変更ログ履歴をご確認いただくことを推奨いたします。
Change log for Security Hub CSPM controls - AWS Security Hub
最後に
今回はAWS Security Hub CSPMで実施された10個のコントロールの重要度変更についてご紹介しました。
特にSNS.4とSQS.3がCRITICALに引き上げられたことは、パブリックアクセスのリスクに対するAWSの認識を示しています。
また、今回変更された10個のコントロールすべてが「AWS 基礎セキュリティのベストプラクティス v1.0.0」に含まれているため、このセキュリティ標準を有効化している環境では、重要度変更の影響を直接受けることになります。
この変更を機に、自社のSecurity Hub CSPM コントロールを見直し、より効果的なセキュリティ運用を実現していきましょう!
最後までお読みいただきありがとうございました!
以上、おつまみ(@AWS11077)でした!