Security Hub修復手順】[Redshift.15] Redshift セキュリティグループは、制限されたオリジンからのみクラスターポートへの入力を許可する必要があります

こんにちは!クラウド事業本部のグムです。
皆さん、お使いのAWS環境のセキュリティチェックはしていますか?
本記事では、AWS Security HubによるAWS環境のセキュリティ状況スコアリングに該当する項目についての修復手順をご紹介します。
本記事の対象コントロール
[Redshift.15] Redshift セキュリティグループは、制限されたオリジンからのみクラスターポートへの入力を許可する必要があります
[Redshift.15] Redshift security groups should allow ingress on the cluster port only from restricted origins
前提条件
本記事はAWS Security Hubで「AWS基礎セキュリティのベストプラクティススタンダード」を利用されている方向けの内容となります。
AWS Security Hubの詳細についてはこちらのブログをご覧ください。
対象コントロールの説明
本コントロールは、Amazon Redshiftクラスターに関連付けられたセキュリティグループの受信(インバウンド)ルールに、インターネット(0.0.0.0/0 または ::/0)からクラスターポート(デフォルトは5439)への通信を許可する設定がないかをチェックします。
セキュリティグループの受信ルールから、クラスターポートに対するインターネット全体(0.0.0.0/0 または ::/0)からのアクセスを許可するルールを削除、または特定の送信元に制限すると、このコントロールは成功します。
なお、クラスターの「パブリックアクセス可能」設定が無効(プライベート)になっている場合でも、セキュリティグループのルールだけで本コントロールは判定されます。パブリックアクセス不可だから安全、とは判断できない点に注意してください。
Redshiftクラスターのポートへのアクセスを無制限に許可していると、インターネット上の第三者からの接続試行にさらされ続けることになります。クラスターに脆弱な認証情報が設定されていた場合、総当たり攻撃や不正ログインの成功によって、保存されているデータの窃取や改ざんにつながるおそれがあります。そのため、クラスターへのアクセスを許可する送信元は、業務上アクセスが必要な範囲(社内ネットワークのグローバルIPアドレスや、同一VPC内の踏み台サーバーなど)に限定することが必須です。
修復手順
ステークホルダーに確認
修復を行う前に、以下の点をステークホルダーに確認してください。
- クラスターへの接続元(アプリケーションサーバー、BIツール、開発者の作業端末など)のIPアドレス範囲をすべて洗い出せているか
- インバウンドルールを制限することで、現在正常に稼働している接続が遮断されないか
- 洗い出した接続元以外からのアクセスを本当に遮断してよいか(運用上、想定外の接続元がないか)
修復手順
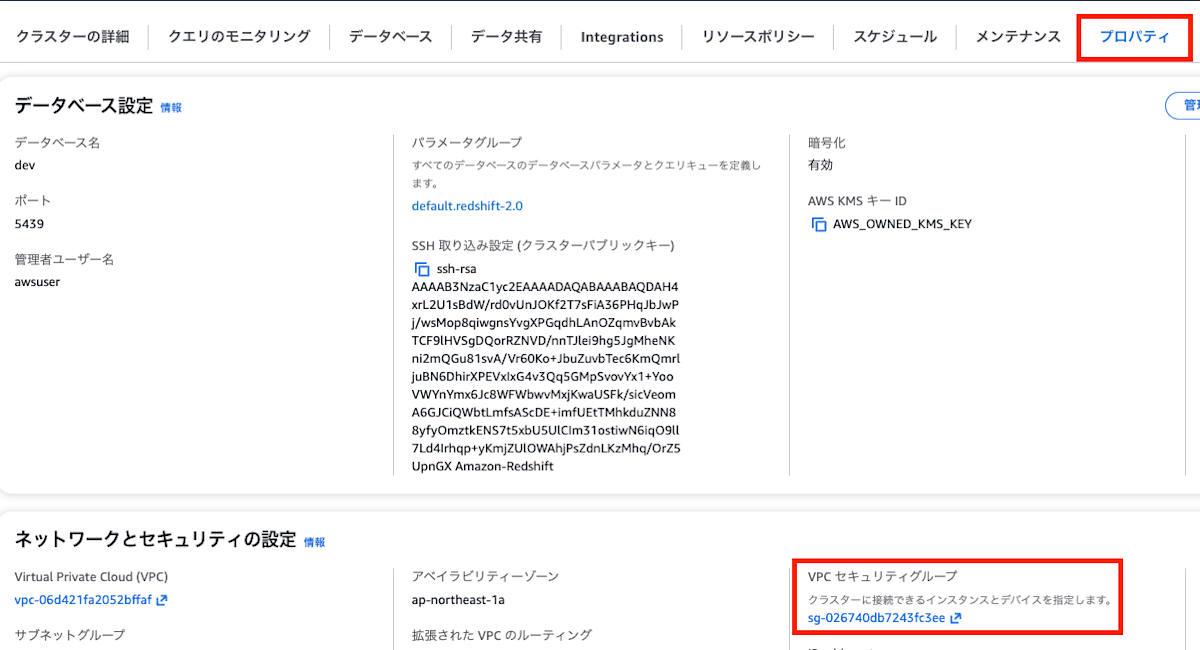
- Amazon Redshiftコンソールを開き、対象クラスターを選択する。
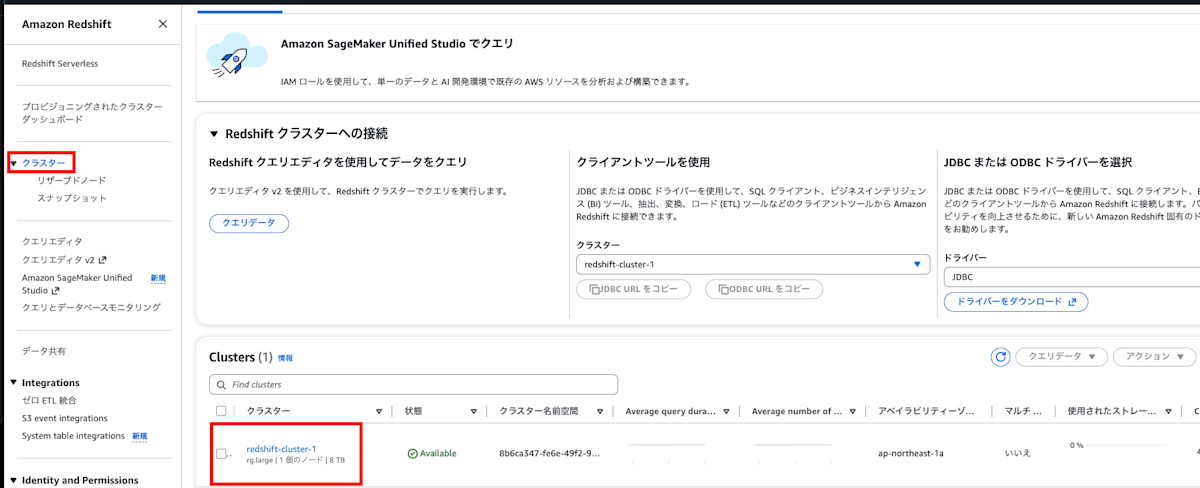
- 「プロパティ」タブの「ネットワークとセキュリティ」から、関連付けられているVPCセキュリティグループを確認する
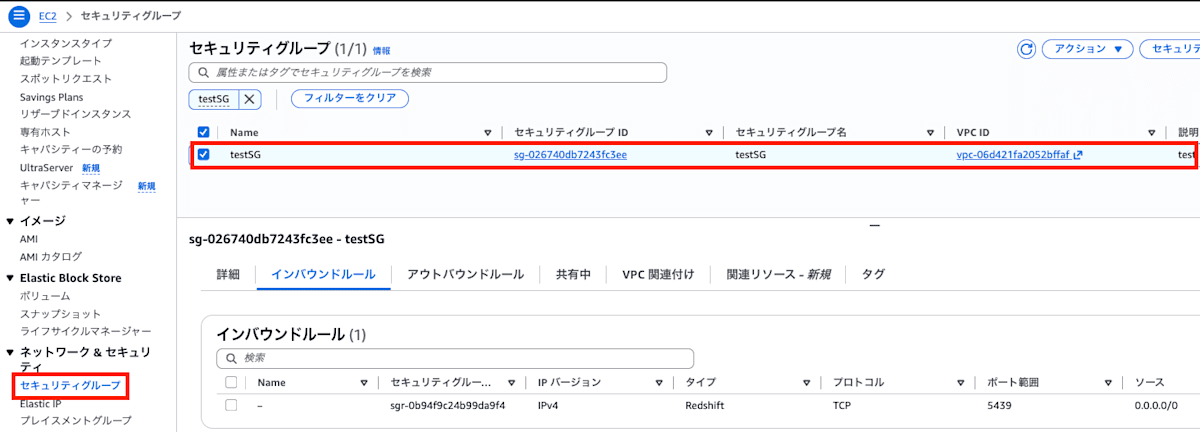
- Amazon VPCコンソール(またはAmazon EC2コンソール)を開き、左メニューから「セキュリティグループ」を選択し、手順2で確認したセキュリティグループを選択する
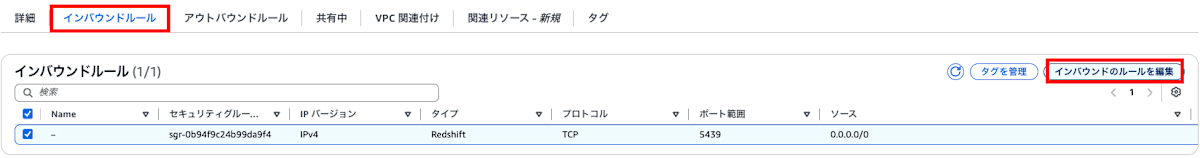
- 「インバウンドルール」タブを選択し、「インバウンドルールを編集」を選択する
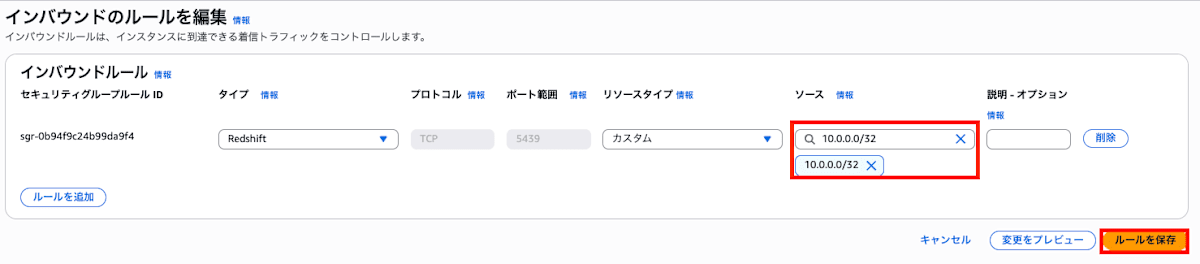
- クラスターポート(デフォルトは5439)に対して、送信元が「0.0.0.0/0」または「::/0」になっているルールを、業務上アクセスが必要な特定のCIDRブロック、IPアドレス、または別のセキュリティグループIDに変更して「ルールを保存」を選択する
最後に
今回は、AWS Security HubによるAWS環境のセキュリティ状況スコアリングに該当する項目についての修正手順をご紹介しました。
コントロールを修正して、お使いのAWS環境のセキュリティをパワーアップさせましょう!
最後までお読みいただきありがとうございました!どなたかのお役に立てれば幸いです。
以上、グムでした!