2026年10月にリリースされたSnowflakeの新機能・変更点のまとめ #SnowflakeDB

2026年10月にリリースされた Snowflake の新機能・変更点のまとめ記事になります。
※注意事項:本記事ではすべての情報についての記述はせず、特筆すべきだと感じた情報だけピックしております。基本的には以下の情報を参考にしておりますので、全ての最新情報を確認したい場合は下記の URL からご確認ください。
セキュリティに関する通知
Snowflake から、以下のセキュリティアドバイザリが公開されています。いずれもユーザー側での対応が必要になるケースがあるため、先に記載します。
Nov 2, 2026: Linux カーネルの IPv4 TCP における use-after-free(CVE-2026-98432)
Linux カーネルが IPv4 の TCP 接続を処理する際の use-after-free の脆弱性です。IPv4 の TCP で待ち受けている Linux サーバーに対して、リモートの攻撃者が root 権限を取得できる可能性があるとされています。
以下の通り記載されています。
- Snowflake はサービス全体でネットワークレベルの緩和策を実施済みで、悪用の形跡は確認されていない
- Snowflake のサービスについて、ユーザー側での対応は不要
- ユーザー自身の環境については、セキュリティコミュニティの一般的なガイダンスに従って保護することが推奨されている
Oct 30, 2026: Brotli ライブラリの脆弱性「Node2Shell」(CVE-2026-111497)
Google が開発している圧縮ライブラリ Brotli の脆弱性です。細工された圧縮データにより、コードを実行される可能性があり、Brotli に依存するライブラリや製品も対象となります。業界全体の問題ですが、CoCo や Observe CLI を含む Snowflake の一部のソフトウェアにも、影響を受けるバージョンが含まれています。Snowflake のサービスやインフラで、悪用の形跡は確認されていません。
推奨されている対応は以下の通りです。
- CoCo CLI は 1.2.33、CoCo Desktop は 1.23.1 に更新する
- Observe CLI は 1.0.3 以降、Observe Agent は v2.19.1、Observe Agent の Helm chart(observe/agent)は 0.96.3 に更新する
- Python の
brotliパッケージは 1.2.1、brotlicffiパッケージは 1.2.1.0、Java のbrotli4jは 1.24.0 に更新する - そのほか Brotli を組み込んでいるランタイムやツールは、提供元の更新を適用する
Snowpark Container Services(SPCS)上で作成・運用するサービスやアプリケーションは、ユーザーの責任範囲です。なお、下記の eMudhra の件とは無関係とされています。
Oct 30, 2026: eMudhra 認証局(CA)の中間 CA 証明書の侵害(CVE-2026-111943、CVE-2026-113470、CVE-2026-113812)
認証局 eMudhra の中間 CA 証明書8枚が、公開されている証明書から誰でも秘密鍵を復元できる弱い鍵で作られていた件です。eMudhra は2026年10月18日にこれらを失効させています。
これらの CA が発行した証明書は、サーバーやサービスの身元確認において信頼できなくなります。業界全体の問題で Snowflake 固有のものではありません。なお、上記の Node2Shell とは無関係とされています。
Snowflake は、これらの証明書への信頼をサービスとソフトウェアから取り消す更新をリリースしました。証明書はインフラ、OS、ランタイム、パッケージリポジトリなど多くの箇所に組み込まれているため、多数のコンポーネントで更新が必要となり、残りのインフラについても対応を続けています。悪用の形跡は確認されていません。
推奨されている対応と、主なコンポーネントの修正バージョンは以下の通りです。
| コンポーネント | 修正バージョン・対応 |
|---|---|
| CoCo CLI / CoCo Desktop | 1.2.33 / 1.23.1 |
| Snowflake Connector for Kafka | v4 は 4.2.3、v3 は 3.5.6(v3 は更新済みの JDK を使うか、JVM と OS の信頼ストアから該当証明書を削除) |
| Snowpipe Streaming SDK | 高性能アーキテクチャは 1.9.1、クラシックアーキテクチャは 4.4.6 |
| Snowflake CLI / SnowSQL | 3.31.0 / 1.5.4 または 1.6.5 |
| Python コネクタ | v4 系は 4.8.1、v5 系は 5.1.0 |
| ODBC ドライバー | v3 系は 3.22.0(ドライバー付属の CA バンドルを使う場合)、v4 系は 4.2.0 |
| JDBC ドライバー | ドライバー自体は影響なし。JRE の CA バンドルが更新されたリリースへ更新する |
| Go(gosnowflake) / Node.js / .NET | 各ランタイム・OS を更新(Go は 1.27.3 または 1.26.10、Node.js は 26.12.1、24.22.1、22.23.4 のいずれか) |
| PHP ドライバー | 4.3.1(あわせてpdo_snowflake.cacertに、新しいドライバー付属の証明書ファイルを設定) |
ドライバに関するリリースはいかにまとまっているので、こちらもご参照ください。
ユーザーが作成・運用するコードについては、以下の対応が示されています。
- Openflow:Runtime Server 2026.10.22.2、Snowflake Deployment 1.56.0 に更新する
- Python の UDF・UDTF・ストアドプロシージャで
certifiやca-certificatesを使う場合:certifi2026.10.19 以降、ca-certificates2026.10.20 以降を解決するよう、CREATE OR REPLACEで再作成する(古いバージョンをピン留めしている場合は更新し、外部アクセス統合を使うものを優先する) - dbt:最新バージョンが公開され次第、更新する(アドバイザリに追記予定とされています)
- Observe by Snowflake:Observe Agent v2.19.0 以降、Helm chart 0.96.2 以降、Terraform provider v0.14.73 以降、Observe CLI v1.0.3 以降などへ更新する
- SPCS:自前のコンテナイメージを、修正済みの CA 証明書バンドルを使うよう更新する
- OS、ブラウザ、そのほかの依存ソフトウェアも最新の状態にする
Oct 22, 2026: PHP のリモートコード実行の脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)
PHP ランタイムに見つかった2件の重大なリモートコード実行の脆弱性です。
Snowflake のデータプラットフォームは影響を受けないとされています。プラットフォーム内に PHP は使われておらず、プラットフォーム外の Snowflake 管理の資産(コーポレートサイトや社内ツールなど)で PHP が見つかったものは、更新・削除や追加の保護対策が行われています。
上記より以下の対応となります。
- Snowflake のデータプラットフォームについて、ユーザー側での対応は不要
- SPCS 上で動かしている PHP のアプリケーションや、Snowflake PHP PDO ドライバーで接続するアプリケーションは、ユーザーが PHP ランタイムを管理する立場にあるため、PHP プロジェクトのアナウンスを確認し、必要な更新を適用する
Oct 30, 2026: Cortex Training がプレビュー
オープンウェイトの LLM をカスタマイズするためのサーバーレスサービスである Cortex Training がパブリックプレビューとなりました。
GPU クラスターのプロビジョニングや基盤の管理を不要としつつ、モデルをトレーニングできます。Cortex Training クライアントをインストールしトレーニングジョブを作成します。
トレーニングが完了したら、チェックポイントとして保存でき、推論を実行できます。
2026年10月時点では AWS の商用リージョンのみで利用可能で、有効化にはアカウントチームへの問い合わせが必要です。
詳細は以下をご参照ください。
Oct 30, 2026: CREATE OR ALTER SECRET、DCM Projects の DEFINE SECRET、環境変数がパブリックプレビュー
シークレット管理に関する以下の機能がパブリックプレビューとなりました。
DEFINE SECRET:DCM Projects の定義ファイルでシークレットを宣言的に管理できる- 実行時もログでシークレットの値がマスクされる
CREATE OR ALTER SECRET:シークレットが存在しなければ作成し、存在する場合は文の定義に合わせて変更する
機密性の高い値を定義ファイルやリポジトリ、デプロイ成果物に含めないように構成できるようになります。
詳細は以下をご参照ください。
hhttps://docs.snowflake.com/en/user-guide/dcm-projects/dcm-projects-supported-entities#label-dcm-projects-object-type-secret
October 30, 2026: Tri-Secret Secure for Snowflake storage for Apache Iceberg tables が一般提供
AWS または Microsoft Azure でホストされているアカウントで Snowflake storage を使用する Apache Iceberg テーブル対する Tri-Secret Secure が一般提供となりました。
AWS Key Management Service (KMS) または Azure Key Vault で作成した顧客管理キー (CMK) を使用して、Snowflake storage を使用する Iceberg テーブルのデータを暗号化できるようになります。
制約として、Business Critical Edition 以上が必要です。また、本機能はデフォルトでは有効化されておらず、有効化には Snowflake サポートへの問い合わせが必要です。
詳細は以下をご参照ください。
October 30, 2026: Snowflake CoWork の Deep Research が Web 調査に対応
Snowflake CoWork の Deep Research が、Web 上の情報も調査対象に含められるようになりました。
エージェントで Web 検索が有効になっている場合、Deep Research は調査の一環として Web リサーチも実施し、Web で得られた知見がレポート内で、自社データから得られた知見と並べて記載されます。Web 検索が無効の場合は、これまで通りデータのみを使って調査が行われます。
詳細は以下をご参照ください。
Oct 30, 2026: Hybrid table で UUID データ型が一般提供
Hybrid table で UUID データ型の使用が一般提供となりました。
UUID 型の列は、主キー、外部キー、セカンダリインデックスとして利用できます。
詳細は以下をご参照ください。
Oct 29, 2026: Snowflake Horizon Catalog 経由での externally managed Apache Iceberg tables へのアクセスが一般提供
Snowflake Horizon Catalog を通じた外部管理の Apache Iceberg テーブル の読み取り・書き込みが一般提供となりました。
これにより、既存の Snowflake 管理の Iceberg テーブルに加えて、カタログリンクデータベースによる外部管理の Apache Iceberg テーブルも1つのエンドポイントでカバーできるようになります。
いずれもアクセス制御に Snowflake の RBAC が適用されます。
詳細は以下をご参照ください。
Oct 29, 2026: Horizon Iceberg REST Catalog telemetry が一般提供
外部クエリエンジンが Horizon Iceberg REST Catalog API に送信したリクエストを、アカウントのイベントテーブルに記録できるようになりました。
イベントテーブルの記録には HTTP ステータスコードが含まれているため、失敗したリクエストも確認できます。記録されたイベントは以下のような用途に利用できます。
- カタログへのトラフィックの監視
- 外部エンジンとの連携時のトラブルシューティング
- カタログのアクティビティとアクセス履歴の突き合わせ
詳細は以下をご参照ください。
Oct 28, 2026: AI_PARSE_DOCUMENT に AGENTIC mode が追加(パブリックプレビュー)
AI_PARSE_DOCUMENT関数に AGENTIC mode が追加されパブリックプレビューとなりました。
AGENTIC mode では、文書内のチャート・図・スクリーンショット・表などの視覚要素を識別・分類し、意味的な要約(summary)と構造化データ(details)を抽出できます。
視覚要素の分類や処理方法の選択といったワークフローは Snowflake 側で管理されるため、モデルの振り分けや推論処理を自前で組む必要はなく、1回の SQL 呼び出しで実施できます。
想定される用途として「テキストと視覚情報の両方を対象にした検索・RAG」が挙げられています。
AI_PARSE_DOCUMENTには以前より以下のモードがあり、AGENTIC mode が3つ目のモードとして加わった形です。
LAYOUT:テキストと文書構造(表、見出し、レイアウト関係)の抽出向けOCR:スキャン文書やテキスト中心の文書から、レイアウトを保持せずに高速にテキストを抽出する用途向けAGENTIC:チャート・ダイアグラム・スクリーンショット・フォームなどの視覚要素を識別・分類し、要約や構造化データの抽出を行う
詳細は以下をご参照ください。
October 28, 2026: Cortex Agents Coding Agent に thinking effort、system instructions、stage mounts が追加
Cortex Agents Coding Agent のagent:run API で、code_toolset_allツールを含むリクエストに対して、新たに3つのコントロールを指定できるようになりました。
thinking_effort:オーケストレーションモデルの推論の強度を指定する。指定可能な値はminimal/low/medium/high/xhigh/maxで、省略した場合はモデルのデフォルトが使われるinstructions.system:マネージドなコーディングエージェントのプロンプトに、追加のシステム指示を加えるstage_mounts:tool_resources内のcode_toolset_allエントリのフィールドで、Snowflake のステージまたはバージョン付きステージ(ノートブック、Streamlit アプリ、ワークスペース、エージェントなど)をサンドボックスにマウントする
詳細は以下をご参照ください。
Oct 28, 2026: Apache Iceberg tables の Time Travel(プレビュー)
Apache Iceberg テーブルで、過去のスナップショットに対してクエリを実行できる Time Travel がプレビューとなりました。
クエリ時には Iceberg のスナップショット ID、バージョンタグ(テーブルの特定のスナップショットへの名前付き参照)なども指定できます。
GET_TABLE_VERSIONSでスナップショットを、GET_TABLE_VERSION_REFSでバージョンタグやブランチなどの参照を確認できます。
公式ドキュメントからの引用ですが、以下のようにバージョンタグを作成し、そのタグを指定してクエリを実行できます。
ALTER ICEBERG TABLE my_iceberg_table
  CREATE VERSION_TAG audit_2026_q1 AS OF VERSION 3821550127947089009 RETAIN 7 DAYS;

SELECT * FROM my_iceberg_table AT(VERSION_TAG => 'audit_2026_q1');
詳細は以下をご参照ください。
Oct 28, 2026: MY_BUDGET_SUMMARY で自分に適用されるクォータを確認可能に(一般提供)
SNOWFLAKE.LOCALスキーマのテーブル関数MY_BUDGET_SUMMARYが一般提供となりました。Budgets の Per-user quotas の一機能で、自分に適用されているクォータの上限・使用量・ブロック状態を確認できます。
自分に適用されるクォータやユーザーごとの上限が設定されているサイクルごとに1行が返され、各行には使用量、上限、消費率、サイクルがリセットされる時刻が含まれます。
呼び出したユーザー自身の情報のみが返され、どのユーザーでも実行できます。管理者による追加の権限付与も不要です。
SELECT * FROM TABLE(SNOWFLAKE.LOCAL.MY_BUDGET_SUMMARY());
以下のような出力となります。
-- AI Functions を対象に、ユーザーごとの日次上限を30クレジットとしたクォータを作成
CREATE SNOWFLAKE.CORE.QUOTA my_quota();
CALL my_quota!ADD_SHARED_RESOURCE('AI FUNCTION');
CALL my_quota!SET_PER_USER_LIMIT(30, 'DAILY');

-- 反映後に`MY_BUDGET_SUMMARY`を実行すると、以下のように1行が返る
>SELECT * FROM TABLE(SNOWFLAKE.LOCAL.MY_BUDGET_SUMMARY());
+----+----------+-----------------+-------+-------------------------------+-------------------------------+----------------+-------+------------+------------------+---------------------------+--------+
| ID | NAME     | DOMAINS         | CYCLE | START_TIME                    | END_TIME                      | PER_USER_LIMIT | USAGE | USAGE_UNIT | PERCENT_CONSUMED | BLOCK_ENFORCEMENT_ENABLED | STATUS |
|----+----------+-----------------+-------+-------------------------------+-------------------------------+----------------+-------+------------+------------------+---------------------------+--------|
|  4 | MY_QUOTA | [               | DAILY | 2026-11-02 16:00:00.000 -0800 | 2026-11-03 16:00:00.000 -0800 |             30 |     0 | AI_CREDITS |                0 | False                     | NULL   |
|    |          |   "AI FUNCTION" |       |                               |                               |                |       |            |                  |                           |        |
|    |          | ]               |       |                               |                               |                |       |            |                  |                           |        |
+----+----------+-----------------+-------+-------------------------------+-------------------------------+----------------+-------+------------+------------------+---------------------------+--------+
上限([PER_USER_LIMIT])に対する使用量([USAGE])と消費率([PERCENT_CONSUMED])、サイクルがリセットされる時刻([END_TIME])を確認できます。今回はブロックを有効にしていないため、[BLOCK_ENFORCEMENT_ENABLED]はfalseで、[STATUS]はNULLです。
詳細は以下をご参照ください。
Oct 28, 2026: Request Access in Workspaces が一般提供
Snowsight からアクセス権限のリクエストを送信できる Request Access in Workspaces が一般提供となりました。
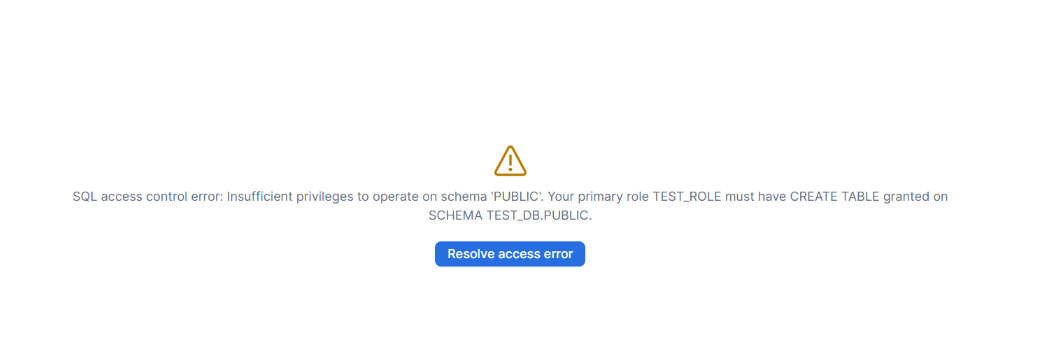
権限不足でクエリが失敗し、ロールの切り替えでも解決できない場合に、ユーザーが理由を添えてアクセスをリクエストできます。ACCOUNTADMINまたはSECURITYADMINロールのユーザーに通知が届き、Requests & Approvals ページから、承認・却下・外部で承認済みとしてマークのいずれかの対応ができます。
利用するにはアカウントで機能を有効化する必要があります。
ALTER ACCOUNT SET FEATURE_ENABLE_REQUEST_ACCESS_FOR_WORKSPACES = 'ENABLED';
パラメータ有効化後にクエリ実行時にエラーとなった際の結果ウィンドウ:
詳細は以下をご参照ください。
Oct 27, 2026: COPY = ( … ) でコメント・タグ・権限を引き継げるように
CREATE OR REPLACE文でオブジェクトを置き換える際に、置き換え前のオブジェクトのメタデータを引き継ぐCOPY = ( … )パラメータが追加されました。
COPY = ( … )には引き継ぎたいメタデータの種類を以下のように指定できます。1つのパラメータで複数の種類を指定できます。
COPY = ( COMMENTS ):置き換え前のオブジェクトコメントとカラムコメントを保持COPY = ( TAGS )/COPY = ( GRANTS ):既存の COPY TAGS / COPY GRANTS パラメータと同様に、タグ・権限を引き継ぐ
以下のように使用できます。この場合、テーブルコメント・カラムコメント・タグ・権限が維持されます。
-- テーブルを定義
CREATE OR REPLACE TABLE customers (
  id NUMBER COMMENT '顧客ID',
  name VARCHAR COMMENT '顧客名'
) COMMENT = '顧客マスタ' WITH TAG (pii_level = 'high');

GRANT SELECT ON TABLE customers TO ROLE copy_demo_role;

-- コメント・タグ・権限をいずれも指定せずに COPY = ( COMMENTS, TAGS, GRANTS ) で置き換え
CREATE OR REPLACE TABLE customers (
  id NUMBER,
  name VARCHAR,
  email VARCHAR
) COPY = ( COMMENTS, TAGS, GRANTS );
注意点として、以下の制約・挙動があります。
- カラムコメントはカラム名とデータ型が置き換え前と同じ場合のみ引き継がれる:カラム名を変更した場合や、データ型を変更した場合はそのカラムのコメントは引き継がれない
- 置き換え前のコメントが優先される:置き換え後の文でテーブルコメントやカラムコメントを新たに指定しても、置き換え前にコメントがあれば置き換え前の内容が保持される
- カラム名を変更した場合、そのカラムに直接付与していたタグは引き継がれない
詳細は以下をご参照ください。
Oct 27, 2026: DCM Projects で DEFINE TASK GRAPH がパブリックプレビュー
DCM Projects の定義ファイル内で、タスクグラフを宣言的に管理できるDEFINE TASK GRAPHがパブリックプレビューとなりました。
これにより、タスクグラフとそのメンバータスクを DCM Projects の定義ファイルに記述できるようになります。タスクグラフ単位で、スケジュール・オーバーラップポリシー・リトライ動作・メンバータスクのデフォルト設定といったグラフ全体のオプションを一箇所で指定できます。
公式ドキュメントからの引用ですが、以下のように定義できます。
DEFINE TASK MY_DB.MY_SCHEMA.T_ROOT
AS SELECT 1;

DEFINE TASK MY_DB.MY_SCHEMA.T_TRANSFORM
  AFTER MY_DB.MY_SCHEMA.T_ROOT
AS SELECT 2;

DEFINE TASK GRAPH MY_DB.MY_SCHEMA.MY_PIPELINE
  SCHEDULE = 'USING CRON 0 * * * * UTC'
  ROOTS = (MY_DB.MY_SCHEMA.T_ROOT)
  TASK_DEFAULTS (
    WAREHOUSE = 'MY_WH',
    LOG_LEVEL = 'INFO'
  )
  SUSPENDED
;
詳細は以下をご参照ください。
Oct 27, 2026: Continuous and bulk file loading with CoCo が一般提供
ロードしたいファイルを指定することで、CoCo がロード処理を構築してくれる機能が一般提供となりました。CoCo CLI、CoCo Desktop、Snowsight 上の CoCo で利用できます。
モードは2種類あり、いずれも標準テーブルまたは Snowflake マネージドの Apache Iceberg テーブルにロードできます。
- 継続的な取り込み(Snowpipe):クラウドストレージに到着した新しいファイルを、到着後まもなくロード
- バルクロード:すでに配置済みのファイルに対して、1回限りの
COPY INTOを実行
継続的な取り込みは Amazon S3、Azure Blob Storage、Google Cloud Storage に対応しており、CoCo がスキーマを推論したうえで、パイプラインの設定と検証まで行います。セットアップ方法は以下の3つから選べます。
- Snowflake マネージドのクラウドセットアップ(Amazon S3 のみ):一時的なアクセスリクエストを1回承認すると、Snowflake が IAM ロール・バケット通知・Snowflake オブジェクトを作成します。長期有効な AWS アクセスキーは不要です
- Infrastructure as code:対応するすべてのクラウドサービスについて、パイプライン全体の Terraform を CoCo が生成
- 再利用・引き渡し:既存のストレージ統合を使い続ける、または生成されたデプロイメントファイルをクラウドチームに渡すことでデプロイ
詳細は以下をご参照ください。
October 27, 2026: Cortex Code skills for interactive analytics
インタラクティブ分析(Interactive warehouse)の利用を支援する Cortex Code のスキルが2つ追加されました。
snowflake-interactive:Interactive warehouse の利用開始、クエリがインタラクティブな用途に適しているかの判断、クラスタリングキーの選定、ウェアハウスの管理、トラブルシューティングを支援する。Cortex Code CLI、Cortex Code Desktop、Snowsight で利用可能interactive-benchmark:Interactive warehouse 上でクエリの負荷テストを行い、同時実行時に P95 などのレイテンシ目標を満たせるかを確認する。Cortex Code CLI と Cortex Code Desktop で利用可能
詳細は以下をご参照ください。
Oct 26, 2026: Secondary indexes が一般提供
Secondary indexes が一般提供となりました。
選択性の高いポイント検索や範囲クエリを、カラムまたは式に対して高速化する仕組みです。各インデックスは値と、その値を含むマイクロパーティションを対応付けるため、クエリ時に不要なデータをスキップできます。インデックスは Snowflake により自動的にメンテナンスされます。
注意点は以下の通りです。
- 標準テーブルに対しては、複数の Secondary indexes を作成可能
- Iceberg テーブルでは Secondary indexes はサポートされていない
- ハイブリッドテーブルの Secondary indexes とは別の機能
- インデックスのメンテナンスコストは、検索最適化サービスの一部として課金される
既存のクラスタリングキーがテーブル自体を1つのアクセスパターン向けに整理する仕組みであるのに対し、Secondary indexes はテーブルとは別にインデックスを作成します。
そのため、クラスタリングキーに選ばなかった別の絞り込み条件も後から追加できます。
詳細は以下をご参照ください。
Oct 26, 2026: Trust Center の Data Security scanner package が一般提供
Trust Center に、アカウント内での不正または異常なデータ移動(外部・内部ステージへのエクスポートなど)の検知を支援する Data Security scanner package が一般提供となりました。
このパッケージを有効化すると、以下の2つのイベント駆動型スキャナーが追加されます。
- Users with anomalous amount of data unloaded to external stage
- 直近24時間で、過去のベースラインと比べて異常に大量のデータを外部ステージへ出力したユーザーを検出
- Users with anomalous amount of data unloaded to internal stage
- 直近24時間で、過去のベースラインと比べて異常に大量のデータを内部ステージへ出力したユーザーを検出。アンロード後に GET 操作が行われたケースも検出対象
詳細は以下をご参照ください。
Oct 23, 2026: Retrieve Cortex Search がパブリックプレビュー
RAG、チャットボット、アプリ内検索といったリアルタイム用途を想定した Retrieve Cortex Search がパブリックプレビューとなりました。
CORTEX_SEARCH_RETRIEVEテーブル関数により、SQL から低レイテンシーな Cortex Search クエリを実行できます。テーブル関数のため、結果を結合や集計など他の SQL と組み合わせて利用できます。
SELECT *
FROM TABLE(CORTEX_SEARCH_RETRIEVE(
    service_name => 'my_db.my_schema.my_search_service',
    query => 'how do I file an expense report',
    limit => 10
));
詳細は以下をご参照ください。
October 23, 2026: Coding agent MCP tool
Snowflake マネージド MCP サーバーから、エージェントオブジェクトを必要とせずにコーディングエージェントを公開できるようになりました。
MCP サーバーの定義にCODING_AGENTタイプのツールを追加すると利用できます。モデルや指示などのエージェントの設定は、この定義のconfigに記述します実行のたびに Snowflake がcode_toolset_allツールを追加するため、会話スレッドに紐づくマネージドなコーディング用サンドボックスが利用できます。
詳細は以下をご参照ください。
Oct 23, 2026: Atomic deployments, centralized configuration, and advanced branching for task graphs(プレビュー)
タスクグラフの設定の一元管理、パイプラインを停止せずに更新できるアトミックデプロイ、上流タスクの結果に応じた実行制御機能がパブリックプレビューとなりました。
これまで、タスクグラフ自体にはオブジェクトが存在せず、各種設定はルートタスクで行う形でした。今回のアップデートでタスクグラフオブジェクトが追加され、新しいTASK GRAPH関連の SQL コマンドも追加されています。
これにより、以下が可能になります。
- スケジュール、リトライ動作、メンバータスクのデフォルト設定を一箇所で定義
- パイプラインを一時停止せずに、グラフとメンバータスクを更新
- 変更をステージングし、まとめて新しいバージョンとしてコミット
- 以降の実行にはコミットされた新しいバージョンが使われ、実行中のものは開始時のバージョンのまま継続します
公式ドキュメントからの引用ですが、以下のようにメンバータスクを作成したうえで、CREATE OR REPLACE TASK GRAPHでタスクグラフを作成します。スケジュールやフィナライザー、ウェアハウスなどのメンバータスク共通の設定は、タスクグラフ側のSCHEDULE、FINALIZER、TASK_DEFAULTSで定義します。
-- メンバータスク(ウェアハウスやログレベルなどは、グラフの TASK_DEFAULTS から適用される)
CREATE OR REPLACE TASK t_root AS SELECT 1;
CREATE OR REPLACE TASK t_a    AFTER t_root AS SELECT 2;
CREATE OR REPLACE TASK t_b    AFTER t_root AS SELECT 3;
CREATE OR REPLACE TASK t_leaf AFTER t_a, t_b AS SELECT 4;
CREATE OR REPLACE TASK t_finalizer AS SELECT 'cleanup';

-- タスクグラフオブジェクト(スケジュールとフィナライザーはここで定義し、
-- ウェアハウス・コメント・ログレベルは TASK_DEFAULTS 経由でメンバータスクに引き継がれる)
CREATE OR REPLACE TASK GRAPH my_pipeline
  SCHEDULE = 'USING CRON 0 * * * * UTC'
  ROOTS = ( t_root )
  FINALIZER = t_finalizer
  TASK_DEFAULTS (
    WAREHOUSE = etl_wh,
    COMMENT = 'Hourly ETL pipeline',
    LOG_LEVEL = 'INFO'
  );
作成直後のタスクグラフは開始されていないためALTER TASK GRAPH ... COMMITでコミットし、ALTER TASK GRAPH ... RESUMEで再開すると、スケジュールに従って実行されます。
ライフサイクルの管理にはALTER TASK GRAPHを使います。
また、既定では子タスクはすべての先行タスクが成功した場合のみ実行されますが、Advanced branching により、先行タスクがすべて失敗した場合、1つ以上成功した場合、特定の上流タスクが特定の状態になった場合など、他の結果に応じてタスクを実行できます。エラーハンドリング、フォールバック経路、クリーンアップ処理などに活用できます。タスクのWHEN句で使う、以下のシステム関数が追加されています。
- SYSTEM$PREDECESSORS_STATE:先行タスクの完了状態を
ALL_FAILEDやALL_DONEなどの条件で評価 - SYSTEM$TASK_COMPLETION_STATE:グラフ内の特定タスクの完了状態(
SUCCEEDED/FAILED/SKIPPEDなど)を返す
詳細は以下をご参照ください。
10.38 Release Notes: Oct 17, 2026 - Oct 22, 2026
IPADDRESS data type がプレビュー
IPADDRESSデータ型がプレビューとなりました。
IPv4 または IPv6 アドレスをネイティブな128ビット値として格納します。挿入・ロード時にアドレスが検証され、正規形で保存され、値は数値のアドレス順で比較されます。そのため、サブネットは連続した値の範囲として扱え、BETWEENでのフィルタや結合が可能です。
データ型とあわせて、以下の関数群が追加されています。
TO_IPADDRESS/TRY_TO_IPADDRESS:文字列をIPADDRESS値に変換IPADDRESS_TRUNC:指定したプレフィックス長のネットワークアドレスを返す。サブネット単位でのグループ化、ホスト部のマスク、ネットワークアドレスとプレフィックス長で保持しているネットワークとの照合に利用できる
詳細は以下をご参照ください。
Oct 22, 2026: Ingress policies がパブリックプレビュー
ネットワーク送信元・認証方式・クライアント・ジオロケーションなど複数の条件をまとめて評価し、リクエストを許可またはブロックできる Ingress policies がプレビューとなりました。
これまでは、ネットワークポリシーが接続元のネットワークやプライベート接続を、認証ポリシーが認証方式・クライアント・セキュリティ統合・多要素認証を、それぞれ別々に制御していました。Ingress policies は、これらに加えてジオロケーションや PrivateLink ID、エンドポイントパスといった複数の要素を1つのポリシーでまとめて判断できます。
主な特徴は以下の通りです。
- 条件は
AND/OR/NOTで組み合わせられる- 例:社内ネットワークからのドライバー接続は許可しつつ特定アプリケーションはブロックする構成や、承認済みの国からのシングルサインオンのみを許可
- ユーザーのログイン時に加え、ドライバーや API を通じた認証済みの後続リクエストのたびに評価される
- アカウント全体、または個別ユーザーに適用できる
詳細は以下をご参照ください。
Oct 22, 2026: Pipeline Builder がパブリックプレビュー
Workspaces 上で Snowflake Notebooks、Python ファイル、ML Jobs、SQL を組み合わせたパイプラインを設計できる Pipeline Builder がパブリックプレビューとなりました。
各パイプラインは DCM プロジェクトとして扱われるため、デプロイ前に変更内容を計画でき Git でも管理できます。
主な特徴は以下の通りです。
- ノートブック、Python ファイル、
.sqlファイルからドラッグ&ドロップでタスクを作成し、タスク同士を接続して実行順序を決める - タスク同士を接続するとタスクグラフが自動で作成され、グラフ全体にスケジュール、実行ポリシー、タスクのデフォルト設定を適用できる
- デプロイ時は、DCM プロジェクトの Plan、Plan された変更の表示、デプロイを一括で実施する
詳細は以下をご参照ください。
Oct 22, 2026: Skill and plugin sharing in CoCo が一般提供
CoCo(Cortex Code)で作成したスキルやプラグインを共有できる Skill and plugin sharing が一般提供となりました。
スキルやプラグインを Cortex Extension オブジェクトとして公開することで、特定のロールやアカウント全体などで検索・インストールできるようになります。
詳細は以下をご参照ください。
Oct 20, 2026: dbt Projects on Snowflake updates
dbt Projects on Snowflake に関するアップデートがありました。以下一部抜粋です。
- dbt State
- dbt Labs のサービスである dbt State を dbt Projects on Snowflake からも利用できるようになりました
- 実行時に再構築が必要なモデルと再利用できるモデルを自動的に判定し、不要なモデルの実行をスキップできます
- dbt State 認証のために dbt platform アカウントを必要とします。また追加でコストがかかる可能性があるためご注意ください
- ソースの鮮度(Source freshness)
- Workspaces のコマンドリスト、dbt プロジェクトオブジェクトの詳細画面、スケジュール設定から
source freshnessを実行できるようになりました
- Workspaces のコマンドリスト、dbt プロジェクトオブジェクトの詳細画面、スケジュール設定から
- DAG 上のプロジェクト間参照
dbt depsでプライベート Git パッケージとして取り込んだ別プロジェクトを、2引数のref('project', 'model')で参照した場合に、依存関係が DAG に表示されるようになりました
- 実行履歴での環境表示:Snowsight の実行履歴に、各実行で選択された
env.ymlの環境が表示されるようになりました
October 20, 2026: Iceberg テーブルの目標ファイルサイズ引き上げ後のデータ再コンパクト
Snowflake 管理の Iceberg テーブルについて、データコンパクションの動作が変わり、小さい目標サイズで作られた古いファイルも新しい目標サイズに合わせて再コンパクトされるようになりました。例えば 64 MB でコンパクトされたファイルは、目標サイズが 128 MB になると 128 MB に再コンパクトされます。
TARGET_FILE_SIZEパラメータで制御できます。
詳細は以下をご参照ください。
Oct 20, 2026: Snowflake-provided tags が一般提供
コストセンターや機密レベルなど、よくあるガバナンス用途向けのタグをアカウント側であらかじめ用意しておいてくれる Snowflake-provided tags が一般提供となりました。
これまでは、コストセンターやデータ分類などのタグをアカウントごとに個別に作成・管理する必要がありましたが、SNOWFLAKE.TAGS スキーマ配下に組み込みタグが最初から用意されます。
権限については、直接タグのオブジェクト権限を付与するのではなく、Snowflake が提供するアプリケーションロールを使います。
- SNOWFLAKE.OOB_TAG_READ:タグの参照(デフォルトで PUBLIC に付与)
- SNOWFLAKE.OOB_TAG_APPLY:タグの付与
- SNOWFLAKE.OOB_TAG_ADMIN:値・コメント・伝播設定の変更
詳細は以下をご参照ください。
Oct 19, 2026: Tools for Cortex AI Gateway がパブリックプレビュー
Model Context Protocol(MCP)を通じて、AI クライアントを組織がすでに使っている業務ツールに接続できる Tools for Cortex AI Gateway がプレビューとなりました。
対応クライアントは CoCo Desktop、CoCo CLI、Claude、Cursor です。主な特徴は以下の通りです。
- Atlassian、GitHub、Google Workspace、Salesforce、Slack、Snowflake などの MCP サーバーをカタログから有効化できる。有効化前に提供元ごとの事前設定が必要
- 管理者が MCP サーバーを有効化し、MCP サーバーにアクセスできる各アカウントロールに
SNOWFLAKE$OPS.MCP$USERデータベースロールを付与することで、有効化されたサーバーを自動的に検出できる - サーバーが公開するツールを設定でき、読み取り専用ツールのみ許可し、書き込み・削除ツールは利用不可などの設定が可能
- カタログにないサーバーを URL 指定で追加できる
- アクティビティの確認:
AGENT_TRACE_TABLEテーブル関数、または Activity カタログでツール呼び出しの履歴を確認できる
現時点では、ACCOUNTADMINロールのユーザーのみが Tools で MCP サーバーを管理できます。Snowsight の「AI & ML > AI Gateway > MCP & Tools」から利用を開始できます。
詳細は以下をご参照ください。
Oct 19, 2026: Schema variables が一般提供
スキーマにスコープされた、名前付き・型付きの永続的なスカラー値である Schema variables が一般提供となりました。
セッション変数と異なりセッション終了後も残り、権限を持つユーザーが参照できます。参照・更新には、それぞれ変数に対するREAD・WRITE権限が必要です。
以下のように使用できます。
-- スキーマ変数を作成(スキーマ名で修飾して指定)
CREATE VARIABLE s.tax_rate FLOAT DEFAULT 0.08;

CREATE VARIABLE s.api_version VARCHAR
  DEFAULT 'v2'
  COMMENT = 'REST API version used by all stored procedures in this schema';

-- 値の参照は $スキーマ名.変数名
>SELECT $s.tax_rate AS tax_rate, $s.api_version AS api_version;
+----------+-------------+
| TAX_RATE | API_VERSION |
|----------+-------------|
| 0.08     | v2          |
+----------+-------------+
詳細は以下をご参照ください。
October 16, 2026: Apache Iceberg™ v3 テーブルのアップグレードと式ベースのデフォルト値が一般提供
Iceberg v3 テーブルへのアップグレードと、Snowflake 管理の v3 テーブルでの式ベースのデフォルト値が一般提供となりました。
これまでは、v3 の機能(デフォルト値、行リネージ、削除ベクトル、v3 のデータ型など)を使うにはテーブルの再作成が必要でしたが、今回のアップデートで、既存の v2 テーブルをテーブル名・権限・下流の参照を維持したまま v3 へ移行できます。
アップグレードには ALTER ICEBERG TABLE … UPGRADE TO ICEBERG VERSION 3を使用します。アップグレード対象は、Snowflake 管理テーブルと CATALOG_SOURCE = ICEBERG_RESTの外部管理テーブル(カタログリンクデータベース内のテーブル)となります。
アップグレードは元に戻せないもののタイムトラベルの保持期間内であれば v2 テーブルを復元できます。
詳細は以下をご参照ください。
Oct 16, 2026: Parquet Direct がパブリックプレビュー
クラウドオブジェクトストレージ上の既存の Apache Parquet ファイルから Snowflake で読み取り専用の Apache Iceberg テーブルを作成できる Parquet Direct がパブリックプレビューとなりました。データのコピーや書き換えせずにクエリでき、外部テーブルより高いクエリ性能が得られるとされています。
主な特徴は以下の通りです。
- スキーマの推論と進化
- Parquet ファイルから列定義を自動推論できる。
ENABLE_SCHEMA_EVOLUTION = TRUEを指定すると、列の追加や型の拡張に合わせてテーブルスキーマも更新される
- Parquet ファイルから列定義を自動推論できる。
- Hive パーティションの推論
TABLE_FORMAT = HIVEのカタログ統合を使うと、Hive 形式のkey=valueパスからパーティション列を推論できる
- イベント駆動の自動更新
- 利用するには、クラウドストレージ側のイベント通知機能により、ファイルの追加・変更・削除があった際に、テーブルを同期するように構成できる
詳細は以下をご参照ください。
Oct 15, 2026: Data mirroring for Snowflake Postgres が一般提供
Snowflake Postgres インスタンス上のテーブルを Snowflake のデータベースへ継続的にレプリケートする Data mirroring が一般提供となりました。
Data mirroring によりソース(Postgres)側で発生した挿入・更新・削除、スキーマ変更をターゲット側に自動的に反映するように構成できます。
仕組みとしては、Postgres の論理レプリケーションを使った CDC です。ここに Snowflake が公開している Postgres 拡張の pg_lake が組み合わさっています。
pg_lake は、Postgres から Iceberg テーブルを直接作成・書き込みできる拡張です。Postgres 側が pg_lake 経由で書いた Iceberg テーブルは Snowflake 側からも同じ Iceberg テーブルとして読み取れます。この仕組みを変更履歴の受け渡しに使っています。流れは以下の通りです。
- 初回はテーブルの全データをスナップショットとして取り込む
- 以降は、ソース側の CDC worker が約15秒ごとに変更をバッチとして、pg_lake 経由で Iceberg 形式の変更履歴テーブル(
<table>$changes)に書き出す - Snowflake 側のサーバーレスタスクが、
refresh_interval(デフォルトは10分)ごとに変更履歴を読み取り、ターゲットのテーブルへ反映する
ターゲットの Snowflake データベースは自動で作成されます。
詳細は以下をご参照ください。
Oct 14, 2026: Document generation in Snowflake CoWork が一般提供
Snowflake CoWork で分析結果からドキュメントを生成できる Document generation が一般提供となりました。
CoWork に依頼することで、分析内容をもとに PDF、Word ドキュメント(.docx)、PowerPoint プレゼンテーション、HTML ファイルを生成できます。ファイルの生成が完了すると、CoWork 内でそのままインライン表示して確認できます。
利用にあたっては、関連付けられたエージェントで Cortex Agent code execution tool を有効にしておく必要があります。
詳細は以下をご参照ください。
Oct 13, 2026: Cortex Agent SDK がパブリックプレビュー
Cortex Agent SDK が Python と TypeScript 向けにパブリックプレビューとなりました。
Cortex Agents や Cortex Code を実行するアプリケーション構築に利用できます。以下のことが可能とされています。
- 会話やスレッドの維持
- 永続的なターン(durable turns)の監視
- 長時間実行される処理への再接続
詳細は以下をご参照ください。
Oct 12, 2026: Horizon Context がパブリックプレビュー
Horizon Catalog の拡張として、Snowflake の外部にまで範囲を広げる Horizon Context がパブリックプレビューとなりました。
外部プラットフォームのメタデータを、Horizon Catalog カタログから管理できるようにする機能です。
主な機能は以下の通りです。
- Metadata connectors
- Power BI、Tableau、dbt、Databricks、BigQuery、SQL Server、Oracle、PostgreSQL など 18 の外部ソースと Horizon Catalog を接続し、外部アセットの参照・検索、プラットフォームをまたいだカラムレベルのリネージの追跡、タグや説明の管理ができるようにする
- External metadata management
- Power BI や Tableau のダッシュボードに対して、説明の編集やタグ・コンタクトの付与を Horizon Catalog から直接実行できる
- Metadata-only editing access
APPLY COMMENT権限により、MODIFYやOWNERSHIPを持たなくてもオブジェクトの説明を編集できるように構成できる
- Lineage through temporary tables
- 中間の一時オブジェクトが削除されても、ソースと宛先のテーブルのリネージが維持されるように
現在、本機能を利用できるのは AWS と Azure の商用リージョンのみです
詳細は以下をご参照ください。
Oct 12, 2026: Share Streamlit in Snowflake apps with individual users が一般提供
Streamlit in Snowflake アプリをロールだけでなく個別のユーザーに対して直接共有できるようになりました。
これまで共有先はロールだけだったため、特定のユーザーにだけダッシュボードを見せたい場合でも専用ロールを作る運用が必要でしたが、これを不要とできます。
ユーザーに対してアプリを共有すると、アプリに対する権限がユーザーへ直接GRANTされます。
詳細は以下をご参照ください。
Oct 8, 2026: Stable egress IP addresses on Azure が一般提供
送信元 IP アドレスが Azure で一般提供となりました。
Snowflake が外部サーバーへリクエストを送る際の送信元 IP アドレス範囲を CIDR 形式で取得し、外部サーバーの許可リストに追加できる機能です。
IP アドレの範囲は SYSTEM$GET_SNOWFLAKE_EGRESS_IP_RANGES で取得できます。
なお、各 IP アドレスには有効期限があります。返されるリストには、IP アドレスとその有効期限の日時が含まれるため、継続的なアクセスを許可するには有効期限が切れていないアドレスで許可リストを更新します。
詳細は以下をご参照ください。
Oct 07, 2026: Claude Haiku 5.5 model in the Cortex REST API がパブリックプレビュー
Cortex REST API は、Anthropic、OpenAI、Meta、Mistral などの主要なモデルに接続できる API です。推論は Snowflake の境界内で実行されます。
今回claude-haiku-5-5モデルが Cortex REST API でパブリックプレビューとして利用可能になりました。
AWS_JPを含むクロスリージョン推論にも対応しています。
詳細は以下をご参照ください。
Oct 7, 2026: Zero-copy integration for Workday Data Cloud が一般提供
Workday Data Cloud と Snowflake の Zero-copy integration が一般提供となりました。ETL パイプラインの構築不要で Snowflake アカウントから Workday Data Cloud のテーブルを直接クエリできます。
Workday テナントへアウトバウンドで認証する Zerocopy Connector を作成することで、Workday Data Cloud のカタログをカタログリンクデータベースとしてマウントすることができます。参照の度に Snowflake が Workday へアクセスするため最新のデータが返されます。
詳細は以下をご参照ください。
Oct 6, 2026: Data lineage for storage integrations, external tables, model monitors, and Cortex Search services
データリネージで、新たに以下のオブジェクト間の関係が記録されるようになりました。
- ストレージ統合 → ステージ(そのストレージ統合を使用するステージ)
- ステージ → 外部テーブル(そのステージ上に作成された外部テーブル)
- モデルバージョン → モデルモニター(そのモデルバージョンを監視するモデルモニター)
- ステージ → 処理済みコンテンツを保持するテーブル(またはダイナミックテーブル) → Cortex Search サービス
- Snowsight でステージから作成したサービスが対象
関係はオブジェクトの作成時に記録されるため、リリース前に作成したオブジェクトには表示されません。
詳細は以下をご参照ください。
Oct 05, 2026: Enforce CoCo policy with MDM がパブリックプレビュー
管理者が Mobile Device Management(MDM)を使って CoCo のポリシーを強制できるようになりました。
MDM では、接続先アカウントの制限、許可する認証方式、クライアントの最小バージョン要件を設定でき、これらは CoCo CLI と CoCo Desktop の両方に適用されます。配布方法は以下の通りです。
- macOS の構成プロファイル
- Windows のグループポリシーまたは Intune
managed-settings.jsonファイル
MDM 経由で配布されたポリシーは、一般ユーザーが変更・削除することはできません。
詳細は以下をご参照ください。
October 5, 2026: Cortex Agent code execution tool が一般提供
Cortex Agent のツールとして、サンドボックス環境で Python コードを生成・実行できる Code execution tool を指定できる機能が一般提供になりました。
Cortex Agent でコード実行を扱うツールは、用途に応じて以下の2種類があります。
code_execution:サンドボックスで Python を実行する単一のツール- Cortex Analyst や Cortex Search などの他のツールと組み合わせて、基本的なコード実行を使いたい場合に向いている
code_toolset_all:Cortex Code のサンドボックスのツールセット一式(bash、ファイルの読み書き・編集、grep、glob、Web 検索、SQL 実行、スキル)- 開発用のツール一式を備えた、自律的なコーディングエージェントとして使いたい場合に向いている
今回一般提供となったのは、前者のcode_executionです。後者のcode_toolset_all(Coding Agent)は、すでに一般提供となっています。なお、この2つは同時には指定できません。
詳細は以下をご参照ください。
Oct 5, 2026: WITH GRANT OPTION for role grants
ロールを別のロールに付与する際にWITH GRANT OPTIONを指定できるようになりました。
アカウントロール、データベースロール、アプリケーションロールのいずれにも対応しています。
付与を受けたロールは、そのロールをさらに別のロールへ付与できWITH GRANT OPTION付きでの付与も可能です。ロールの所有者(OWNERSHIP)やMANAGE GRANTS権限を持たなくてもWITH GRANT OPTION付きで付与されたロールであれば再付与できます。
なお、WITH GRANT OPTIONが使えるのはロール宛ての付与のみでユーザーへの付与では指定できません。
詳細は以下をご参照ください。
Behavior Change Log
2026_08 バンドルが提供開始 ※デフォルトは無効化
10.37リリース(2026年10月8日〜16日)で、2026_08 バンドルが提供開始となりました。先に挙動を確かめたい場合には手動でバンドルを有効化してテスト可能です。
このバンドルは、以降のリリースでデフォルトで有効化される予定となっています。
2026_07 バンドルがデフォルトで有効化
10.37リリース(2026年10月8日〜16日)で、2026_07 バンドルがデフォルトで有効化されました。
以降のリリースで、このバンドルは一般的に有効化される予定です。
Modern Data Stack 全般の最新情報
Snowflake も含め、Modern Data Stack 全般の最新情報についても、定期的にブログにまとめて投稿されています!こちらもぜひご覧ください。