【26新卒】情シスの OJT を振り返ってみて
はじめに
こんにちは。クラスメソッドオペレーションズ 2026 年度新卒の藤瀨です。
この記事では、2 か月間の情シスでの OJT で学んだことを振り返り、特に印象深かった内容を自分なりにまとめています。
クラスメソッドオペレーションズの新卒研修の様子が気になる方、またこれから OJT を受ける未来の新卒の皆さんの参考になれば幸いです。
まず前提として、当社の情シスは Tier1 Unit と Tier2 Unit の 2 チーム体制となっています。
それぞれの主な役割の違いは以下の通りです。
- Tier1 Unit(T1U): 社内ヘルプデスク用の Slack チャンネル(#01-help-me)で一次対応を行う
- Tier2 Unit(T2U): お問い合わせの中で難易度が高いものや、より高度な権限が必要なものの対応を行う
私たちが参加したのは、T1U での OJT になります。
T1U での業務や #01-help-me チャンネルでの対応、社内で利用している SaaS やネットワークについて、また、実際に PC の初期セットアップを行う研修など、幅広い内容を学習しました。
今回はその中でも、特に印象的だった「ゼロトラストセキュリティと関連する SaaS」「PC セットアップ研修」「#01-help-me」の 3 つを中心にまとめていきます。
ゼロトラストセキュリティとは
ゼロトラストとは、社内外を問わずすべてのネットワークを信用せず、監視を行うという考え方です。
コロナ禍でリモートワークが主流になったことで、それ以前の「社内のネットワークは安全、社外は危険」というような物理的な境界で区切ることが難しくなったことを背景に普及しました。
「すべてを信用しない」の「すべて」とは
ゼロトラストにおいて信用していないのは何であるのか、すなわちゼロトラストに基づいて保護しなければいけない対象は、大きく分けて以下の 3 つになります。
- エンドポイント(PC などの端末): MDM・EDR
- ネットワーク(エンドポイントとサービスの間): SASE / SSE
- サービスプロバイダー(SaaS などのサービス): IdP による認証・アクセス制御による認可
各項目の右側は、それぞれをどのような手段で保護しているかを表しています。
全体像を図にすると、以下のようになります。
各項目の右側は、それぞれを保護するための代表的な仕組みです。
全体像を図にすると、以下のようになります。
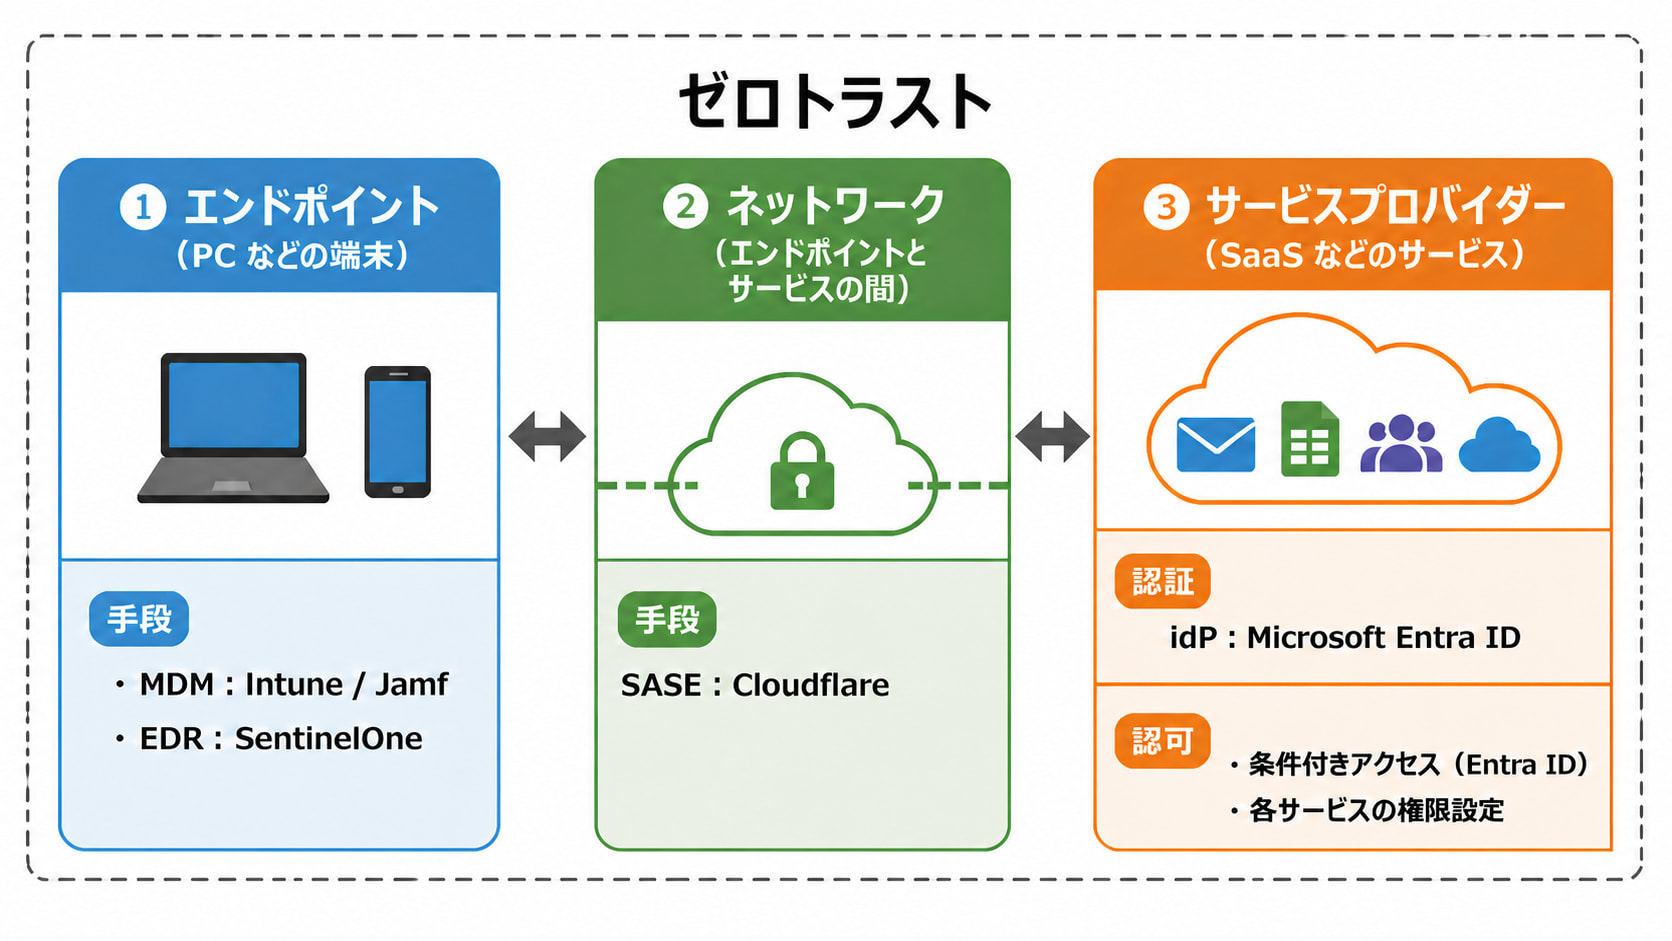
以降、これらについて社内で用いられている具体的な SaaS と合わせて、深掘りしていきます。
1. エンドポイント(PC などの端末)
まず、エンドポイントである PC などの端末を保護するために用いられるのが、MDM と EDR です。
- MDM(Mobile Device Management): PC などの端末を、会社が定めた正しい状態に保ち、アプリケーションや設定を配布する仕組み
- EDR(Endpoint Detection and Response): 端末の状態を常時記録・分析し、マルウェア対策を行うシステム
Intune と Jamf
クラスメソッドグループでは、MDM として Intune と Jamf を使用しています。
これらの管理画面を実際に見せていただき、次のようなことができるとわかりました。
- 配布する設定項目の編集
- 各ユーザーのデバイスが、ポリシー・プロファイルに準拠しているかどうかの確認
- リモート操作
- リモートでの初期化
など
リモートデスクトップやリモートワイプなど、遠隔から自分の使っている PC を操作することができる仕組みが印象的でした。
リモートワークが多い当社では、情シスの方が直接 PC を見に行くことはできませんが、遠隔から状況を確認してサポートすることができます。また、PC を紛失したり盗難にあったりした場合でも、リモートワイプで中のデータを守ることができます。端末の管理のためだけでなく、サポートと保護の観点においても、MDM は欠かせない仕組みなのだと理解しました。
Intune と Jamf は、機能としては同じ MDM ですのでそれほど大きく違いはありませんが、いくつかの点で使い分けられています。
最もわかりやすい違いは対象デバイスで、Windows・Android デバイスは Intune、Mac・iPhone・iPad 等の Apple 社のデバイスは Jamf で管理しています。
■Intune
Intune は、社員が使用しているすべてのデバイスが、Google Workspace をはじめとした社内の様々な SaaS にアクセスするためにポリシーに準拠しているか、一元的に管理しています。
すべてのデバイスと書いた通り、macOS の場合も、Intune 統合という操作を通して Jamf が収集したデバイスの状態を Intune に反映させます。
■Jamf
Intune にはない特徴として、Apple のデバイス登録ポータルである ABM(Apple Business Manager)と連携している点が挙げられます。
社用の Apple 製品は、原則として購入時に ABM へ自動登録され、初回起動時に Jamf にも自動で登録される仕組みです。ただし当社の場合、海外で調達したデバイスは手動で登録する必要があります。
SentinelOne
次に、クラスメソッドグループで利用されている EDR である、SentinelOne についてです。
EDR は、既知のパターン(シグネチャ)との照合だけに頼らず、パスワードなどの重要情報にアプリがアクセスしようとするといった「振る舞い」を継続的に監視・分析して脅威を検知する仕組みです。
既知のパターンと照合してウイルスを判定する従来型のウイルス対策(シグネチャ型)に比べ、未知のマルウェア(新種)にも対応しやすいという特徴があります。
SentinelOne もこの方式を備えたセキュリティ製品であり、エンドポイント(PC・サーバー)上でマルウェアを検出してくれます。
実際の運用では、SentinelOne が異常な動作を検出するとアラートを発行し、人間が内容を確認した上で削除するのが基本です。ただし、危険度が高いと判断されたものについては SentinelOne が自動で削除することもあります。
ウイルス対策ソフトでは、検知漏れによって被害が発生するより、誤検知が多少あっても防御を優先するという考え方になります。そのため SentinelOne でも誤検知が一定数発生し、最近だと AI エージェントによる操作をマルウェアによるものだと誤検知してしまうこともあるようです。
AI エージェントの普及がセキュリティ製品の運用にも影響しているという話は、まさに今ならではの課題だと感じ、印象に残りました。
2. ネットワーク(エンドポイントとサービスの間)
続いて、エンドポイントとサービスプロバイダーの間のネットワークを保護するのが SASE や SSE というモデルです。
- SASE(Secure Access Service Edge): クラウドサービス利用時のネットワークとセキュリティを融合させた新たなネットワークセキュリティモデル
- SSE(Security Service Edge): SASE のセキュリティ機能の部分を抽出したモデル
クラスメソッドグループでは SASE の仕組みとして Cloudflare を使用しています。
Cloudflare
Cloudflare は様々な機能を持つ SaaS です。当社においては、以下の 3 つの機能を組み合わせて通信を保護する仕組みを構築しています。
- Gateway: セキュア Web ゲートウェイ機能。DNS・HTTP・ネットワークの各ポリシーで通信の許可・拒否を設定することができる
- Access: 後述する Entra ID と連携し、認証・認可された社員だけが社内アプリケーションにアクセスできるようにしている
- WARP: 端末にインストールするクライアント。端末と Cloudflare の間を暗号化トンネルで接続し、通信を Gateway 経由にする
個人的に、WARP をオンにすると、名前解決にも Cloudflare の DNS リゾルバーが使われ、DNS の通信も暗号化されるという機能に驚きました。
こうした通信保護の仕組みがあるからこそ、当社の特徴であるリモートワークでの働き方が成り立っているのだと実感しました。
3. サービスプロバイダー(SaaS などのサービス)
SaaS などのサービスを安全に利用するには、アクセスしてきたのが正しい人間であるかを確認する認証、そしてその人がどのサービスにどこまでアクセスしてよいかを判断する認可の、2 つの仕組みが必要です。
クラスメソッドグループでは、認証を IdP(Identity Provider) である Microsoft Entra ID が担っています。
一方で認可は、Entra ID の条件付きアクセスによって「どの条件ならアクセスを許可するか」を制御するとともに、各サービス側でもユーザーやグループごとに権限を設定することで実現しています。
Entra ID
Entra ID は、社内の主要な SaaS にアクセスするための認証の基盤となっています。
Entra ID の認証情報を SAML 認証という仕組みを通して各アプリケーションに連携し、シングルサインオンを提供しています。
その他、Entra ID には認証を強化する機能や、認可に関わる以下のような機能もあります。
- 多要素認証: 知識認証、所有物認証、生体認証など、異なる要素を複数組み合わせる認証方式。ID やパスワードが漏えいした場合でも、不正ログインのリスクを軽減できる
- 条件付きアクセス: ユーザー、端末、アクセス元の場所、アプリケーションなどの条件に応じて、アクセスを制御する仕組み。複数のポリシーを設定でき、いずれかのポリシーに違反した場合には、アクセスをブロックしたり、多要素認証を要求したりできる
- SCIM(System for Cross-domain Identity Management): 異なるシステム間でユーザー情報やグループ情報などを連携するための仕組み。Entra ID とアプリケーションを SCIM で連携することでユーザーの追加・変更・削除などの情報を自動的に反映でき、アプリケーション側のアカウントや権限を効率的に管理できる
普段何気なく SaaS にアクセスしている裏側で、ユーザーや端末などの条件がチェックされ、安全に使える環境が守られていたのだと知り、利用者としての目線も変わりました。
PC セットアップ研修
検証用の Mac と Windows が 1 台ずつ配布され、入社時に自身の社用 PC で行う初期セットアップを実践しました。
それまでの研修で 2 つの MDM や Entra ID について学んでいたため、手順の意味や目的を考えながらセットアップすることができたと感じます。
私は Mac・Windows どちらのセットアップでもトラブルが発生してしまったので、そちらについても言及しておきます。
まず、Mac のセットアップのときは Intune 統合に失敗するという事象が発生しました。
これは、Intune の Mac のユーザーグループに登録されていなかったことが原因でした。
私が普段使っている社用 PC は Windows なので、Windows のユーザーグループにしか登録されておらず、Mac からの Intune 統合が実行されなかったということです。
その後、担当者の方に Mac のユーザーグループに登録していただいたことで、無事にセットアップを完了しました。
Intune でユーザーをグループで管理しながら必要な権限を付与する運用を確認でき、とてもいい学びになりました。
Windows のセットアップ時は、手順の最後にある Cloudflare へのデバイス登録がうまくいきませんでした。
何度か再起動を試みたことで登録することができましたが、こちらについては明確な原因がわかっていません。
#01-help-me
社内ヘルプデスク用の Slack チャンネルである #01-help-me についての講義では、実際にお問い合わせ対応をしている現場の目線からのお話を聞くことができました。
特に印象的だったのは、似た内容のお問い合わせが多いため一見ワークフローなどで仕組み化できそうに思えるものの、実際に仕組み化すると今度は仕組み自体に関するお問い合わせが来てしまうという話です。
ワークフローは現在どこの承認待ちかなどのステータスがわかりにくいという問題を抱えているという話もあり、仕組み化=効率化とは必ずしも言えないというのは新しい視点でした。
模擬対応
いくつか過去に実際に来たお問い合わせの回答を考えてみるという、実践形式の講義もありました。
#01-help-me の一次対応では、「早く・わかりやすく・簡潔に」が重視されています。
それにならい、1 件のお問い合わせにつき 10 分以内、100〜200 文字程度を目安に回答を考えました。
短時間でわかりやすい回答文を作るのはとても難しかったですが、何度か回答文を考えていくと、過去のお問い合わせを検索して参照することで、限られた時間でも精度の高い回答を書けるようになっていきました。
実際の回答を確認していくなかで、質問者の属性を考慮することの大切さについても学びました。
社歴の長さ・役職などから判断して適切な粒度で説明することも、短い時間で最適な対応をするのに重要な要素だと感じました。
おわりに
本記事では、T1U OJT での学びを振り返り、いくつかのトピックを抜粋してまとめました。
日常的に使っている SaaS や、セキュリティがどのように守られているか、そして今回は触れていませんが社内のネットワーク構造についても知ることができ、幅広い知識を得ることができました。
今後もし何か自分の環境で問題が発生した場合にも、原因の切り分けや推測といった最初の一歩を、自分で踏み出せるくらいには成長できたのではないかと感じます。
また、社内ネットワークについては、11 月にオフライン研修でさらに学ぶ機会もあるようなので、それと合わせてまたブログで振り返る予定です。
最後までお読みいただきありがとうございました。
クラスメソッドオペレーションズ株式会社について
クラスメソッドグループのオペレーション企業です。
運用・保守開発・サポート・情シス・バックオフィスの専門チームが、 IT・AI をフル活用した「しくみ」を通じて、お客様の業務代行から課題解決や高付加価値サービスまでを提供するエキスパート集団です。
当社は様々な職種でメンバーを募集しています。
「オペレーション・エクセレンス」と「らしく働く、らしく生きる」を共に実現するカルチャー・しくみ・働き方にご興味がある方は、クラスメソッドオペレーションズ株式会社 コーポレートサイトをぜひご覧ください。
※2026 年 1 月 アノテーション㈱から社名変更しました。