Amazon Inspector の脆弱性データベース検索が「AccessDeniedException」エラーになったときの対処方法
AWS CLI で Inspector の脆弱性検索が AccessDeniedException で失敗する場合、IAM ポリシーの権限不足ではなく、Amazon Inspector がアクティブになっていない可能性があります。

2026.10.27
困っていた内容
AWS CLI を使って Inspector の脆弱性データベースを検索したいです。
IAM ユーザにはAdministratorAccessを付与していますが、AccessDeniedExceptionで失敗します。どうしたら良いでしょうか?
$ aws inspector2 search-vulnerabilities \
    --filter-criteria vulnerabilityIds=CVE-2026-109618

aws: [ERROR]: An error occurred (AccessDeniedException) when calling the SearchVulnerabilities operation: Invoking account is not enabled.
どう対応すればいいの?
Inspector をアクティブにしてください。
脆弱性データベースを使用するには、事前に Amazon Inspector をアクティブにする必要があります。アクティブにしていない場合、IAM ポリシーで許可されていても脆弱性データベースの検索はAccessDeniedExceptionで失敗します。
そのため、Amazon Inspector をアクティブにして改めて検索を行ってください。
なお、Amazon Inspector はリージョナルサービスです。アクティブの設定はリージョンごとに必要なため、ご注意ください。
やってみた
Amazon Inspector コンソールを開き、「使用を開始する」をクリックします。
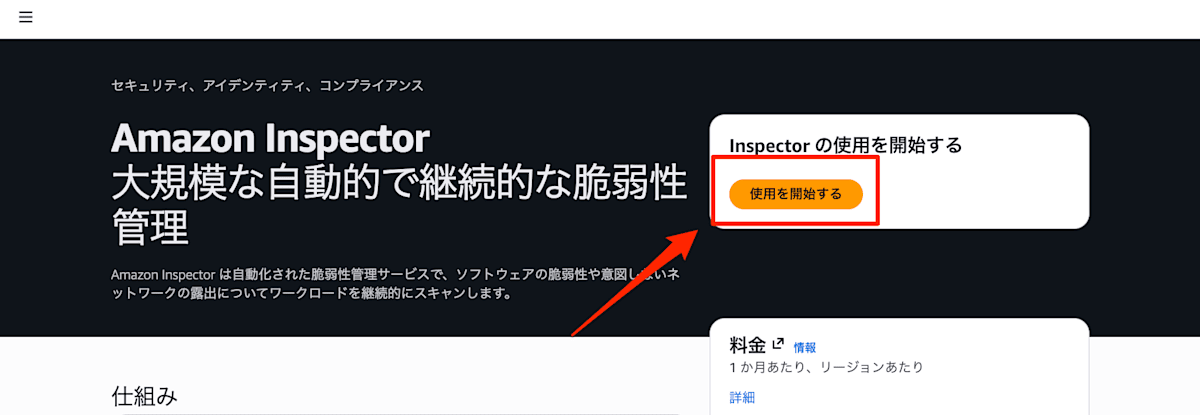
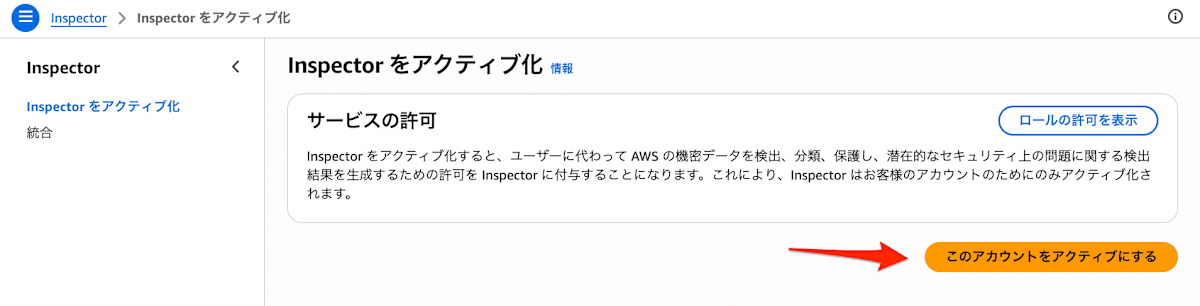
「このアカウントをアクティブにする」をクリックします。
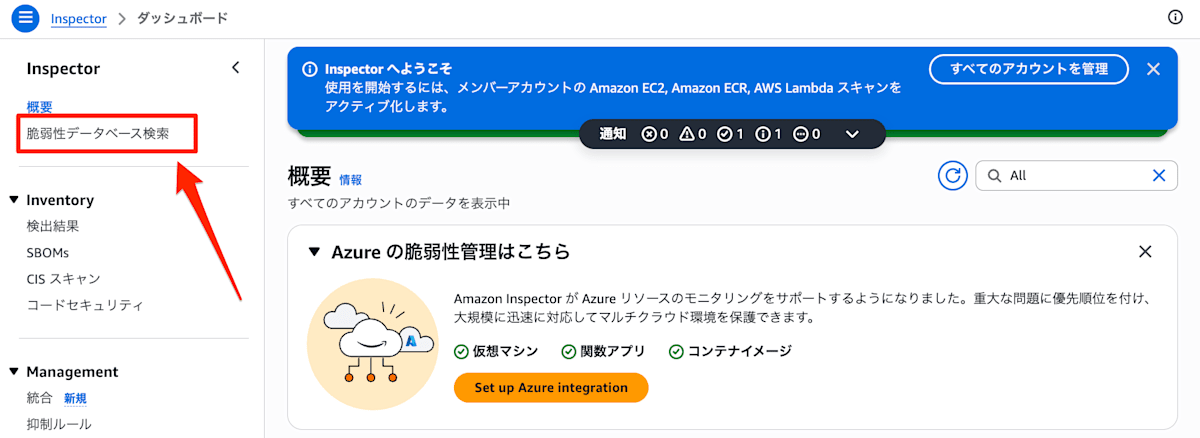
Inspector が正常にアクティブになったことを確認します。
なお、脆弱性データベースは左上からアクセスできます。
参考資料
Amazon Inspector はリージョナルサービスです
Note
You must activate Amazon Inspector in your current AWS Region before you can search the vulnerability database.