VPC Route ServerとFRRoutingで、BGPによるフローティングIPのフェイルオーバーを試してみた

こんにちは。
ゲームソリューション部/業務効率化ソリューション部の西川です。
今回はVPC Route ServerとEC2上のFRRoutingを組み合わせて、BGPで広告したフローティングIPがスタンバイ側のEC2に切り替わるまでを試してみました。
はじめに
背景
VPC内で2台のEC2をアクティブ・スタンバイにする構成では、障害時にルートテーブルの向き先を書き換える仕組みが必要です。これまでは、障害を検知したらAWS CLIやLambdaでルートテーブルのターゲットを書き換えるスクリプトを自前で用意するのが一般的でした。
VPC Route Serverを使うと、EC2がBGPで経路を広告するだけで、ルートテーブルの向き先をAWS側が更新します。今回は、FRRoutingを入れたEC2を2台用意し、片方を止めたときに経路が切り替わる様子を、ルートテーブルとpingの両方で確認しました。
VPC Route Serverとは
公式ドキュメント(Dynamic routing in your VPC with VPC Route Server)によると、VPC Route Serverは、VPC内の機器とBGPで経路を交換し、その中から選んだ経路をルートテーブルに入れる機能です。構成要素は次の4つです。
- ルートサーバー:VPCに関連付ける本体で、Amazon側のAS番号を持つ
- ルートサーバーエンドポイント:サブネットの中に作るBGPの接続先
- ルートサーバーピア:エンドポイントとBGPで話す機器(今回はEC2)の定義
- 伝播:受け取った経路を入れる先のルートテーブルの指定
公式ドキュメントでは、エンドポイントからBGPセッションを始めることはなく、ピアの機器の側から始める必要があると説明されています(Initiate BGP sessions from your devices)。
フローティングIPとは
今回は、VPCのCIDRとは別に10.99.0.1/32というアドレスを1つ決め、クライアントはこのアドレス宛てに通信します。
アクティブとスタンバイの両方のEC2がこのアドレスをBGPで広告し、Route Serverが選んだ一方のEC2のENIが、ルートテーブルの向き先になります。アクティブ側の広告が消えると、スタンバイ側の経路がルートテーブルに入り、通信先が切り替わります。
試した環境
- リージョン:アジアパシフィック(東京)、2026年11月時点
- VPC:
10.0.0.0/16、パブリックサブネット10.0.1.0/24を1つ - EC2(t3.micro)3台
- アクティブ:
10.0.1.10、Ubuntu 24.04、FRRoutingのAS番号は65001 - スタンバイ:
10.0.1.20、Ubuntu 24.04、FRRoutingのAS番号は65002 - クライアント:
10.0.1.30、Amazon Linux 2023(pingを打つだけ)
- アクティブ:
- ルートサーバー:Amazon側のAS番号65000、エンドポイントは1つ
- EC2への接続はSession Managerを使用
構成を図にすると次のとおりです。
2台のEC2がエンドポイントとBGPで経路を交換し、ルートサーバーが選んだ経路をルートテーブルに伝播します。クライアントのpingは、ルートテーブルに従ってアクティブ側に届き、切り替え後はスタンバイ側に届きます。
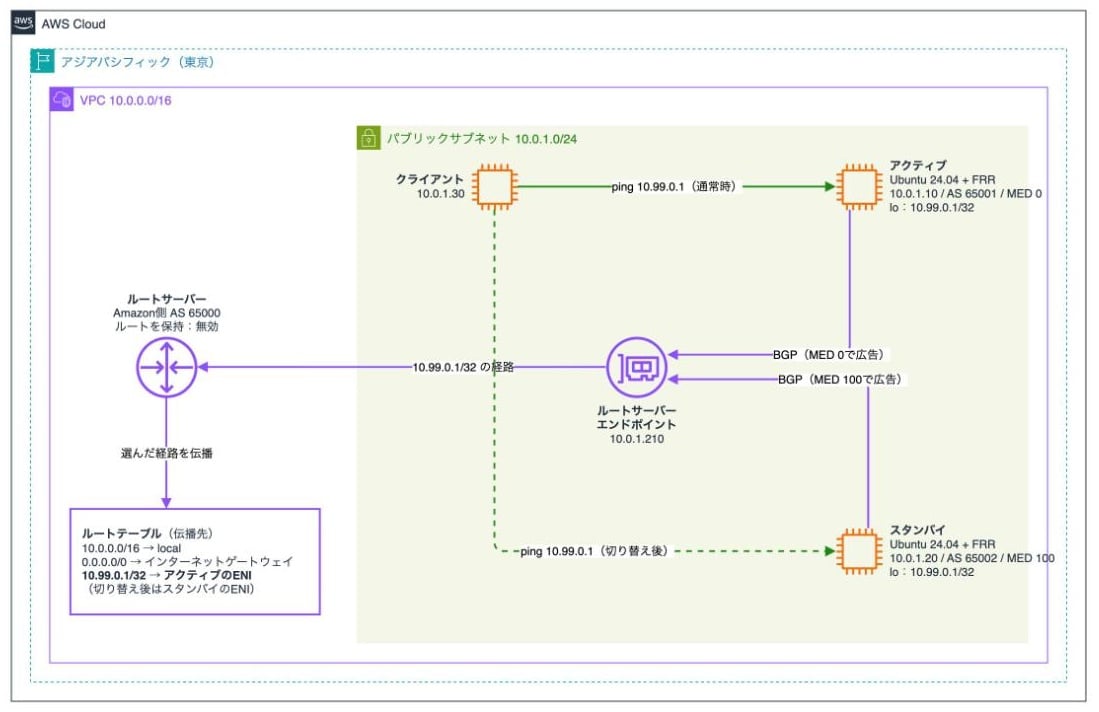
VPC、サブネット、セキュリティグループ、EC2、Session Manager用のIAMロールは、AWS CLIで先に作っています。ルートサーバーの設定はマネジメントコンソールで行い、その手順を画像付きで載せています。
画像に写るAWSアカウントIDは123456789012に、各リソースのIDはxに置き換えています。切り替え後のルートテーブルの画像では、切り替えの前後を見分けられるように、ENIのIDの末尾4文字だけを残しています。
料金はルートサーバーエンドポイントの時間課金が中心です。
執筆時点(2026年11月)のAmazon VPCの料金では、東京リージョンでエンドポイント1つあたり1時間USD 1.03でした。月に換算すると約750ドルになります。
やってみた
EC2の準備
ルーター役の2台では、BGPのTCP 179番をVPC内から受けられるようにし、送信元/送信先チェックを無効にしておきます。フローティングIP宛ての通信は、ENIに付いていないアドレス宛てのパケットとして届くので、このチェックが有効なままだと破棄されます。
フローティングIPは、2台ともループバックに付けます。
sudo ip addr add 10.99.0.1/32 dev lo
当初はAmazon Linux 2023でdnf install -y frrを実行しましたが、No match for argument: frrとなり、インストールできませんでした。本検証環境のAmazon Linux 2023の標準リポジトリには、FRRoutingのパッケージが見つかりませんでした。
そこで、ルーター役の2台はUbuntu 24.04で作り直し、標準リポジトリのFRRoutingを入れています。
sudo apt-get update
sudo apt-get install -y frr
sudo sed -i 's/^bgpd=no/bgpd=yes/' /etc/frr/daemons
sudo systemctl restart frr
ルートサーバーを作成する
VPCコンソールの「ルートサーバー」から「ルートサーバーを作成」を開きます。名前、Amazon側のASN、ルートを保持、SNS通知の4項目です。
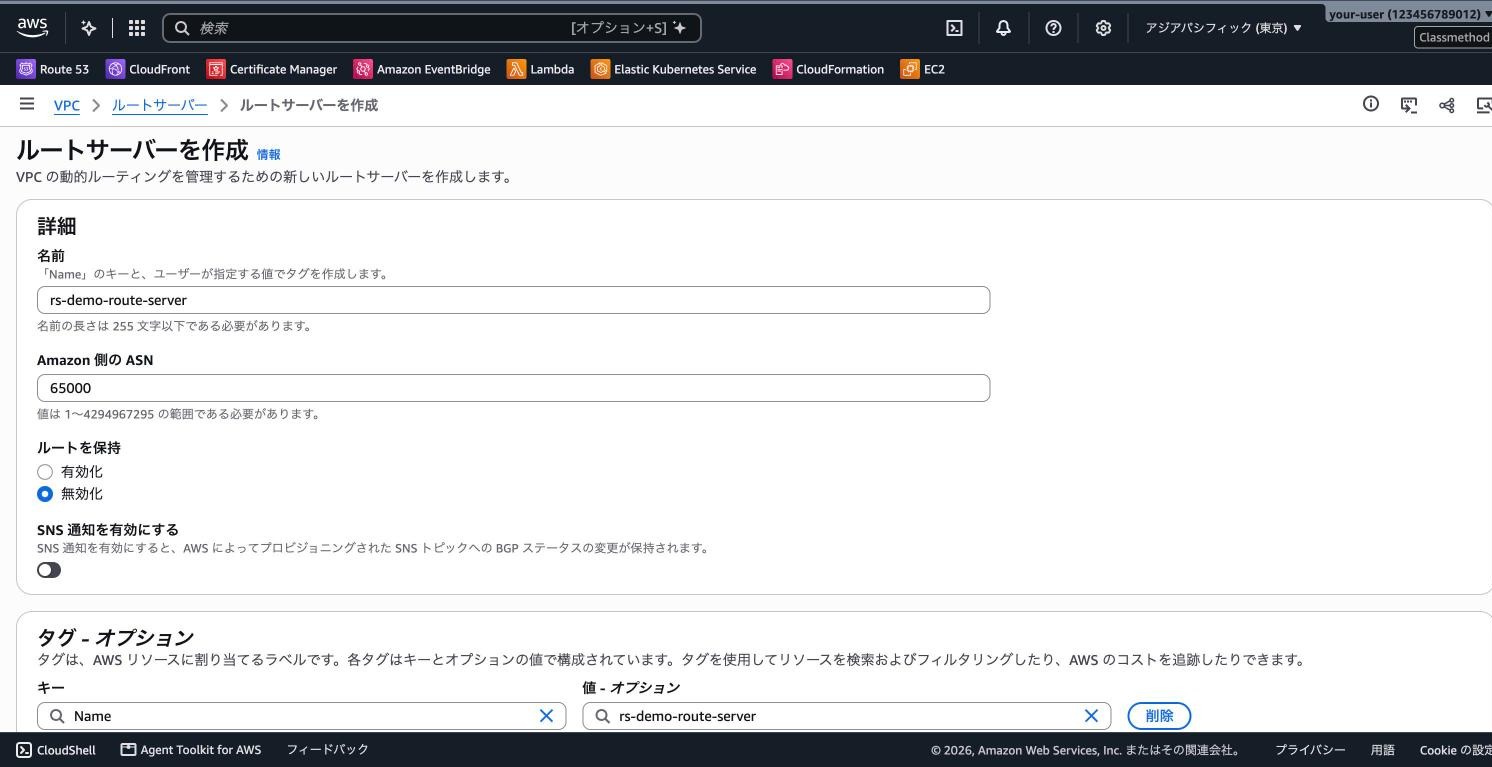
Amazon側のASNは、画面の説明どおり1〜4294967295の範囲で指定します。公式ドキュメント(Create a route server)では、64512〜65534などのプライベートAS番号を使うことが勧められているので、今回は65000にしました。
「ルートを保持」は、既定で「有効化」が選ばれていました。公式ドキュメントによると、有効にすると、すべてのBGPセッションが切れても経路を残します。
今回は、BGPが切れたら経路が消えることを確かめたいので「無効化」を選んでいます。
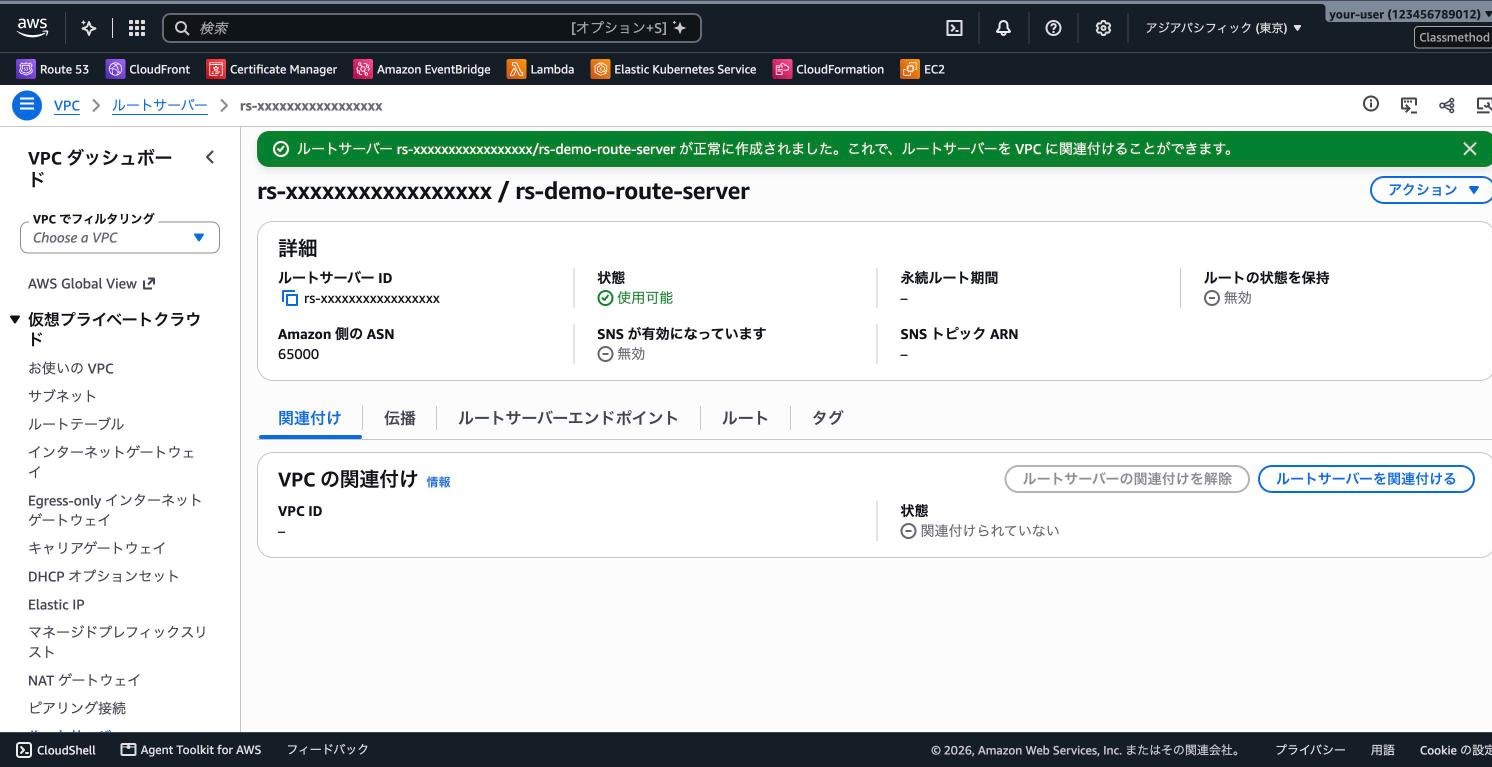
作成すると、詳細画面に「VPCに関連付けることができます」と表示されます。
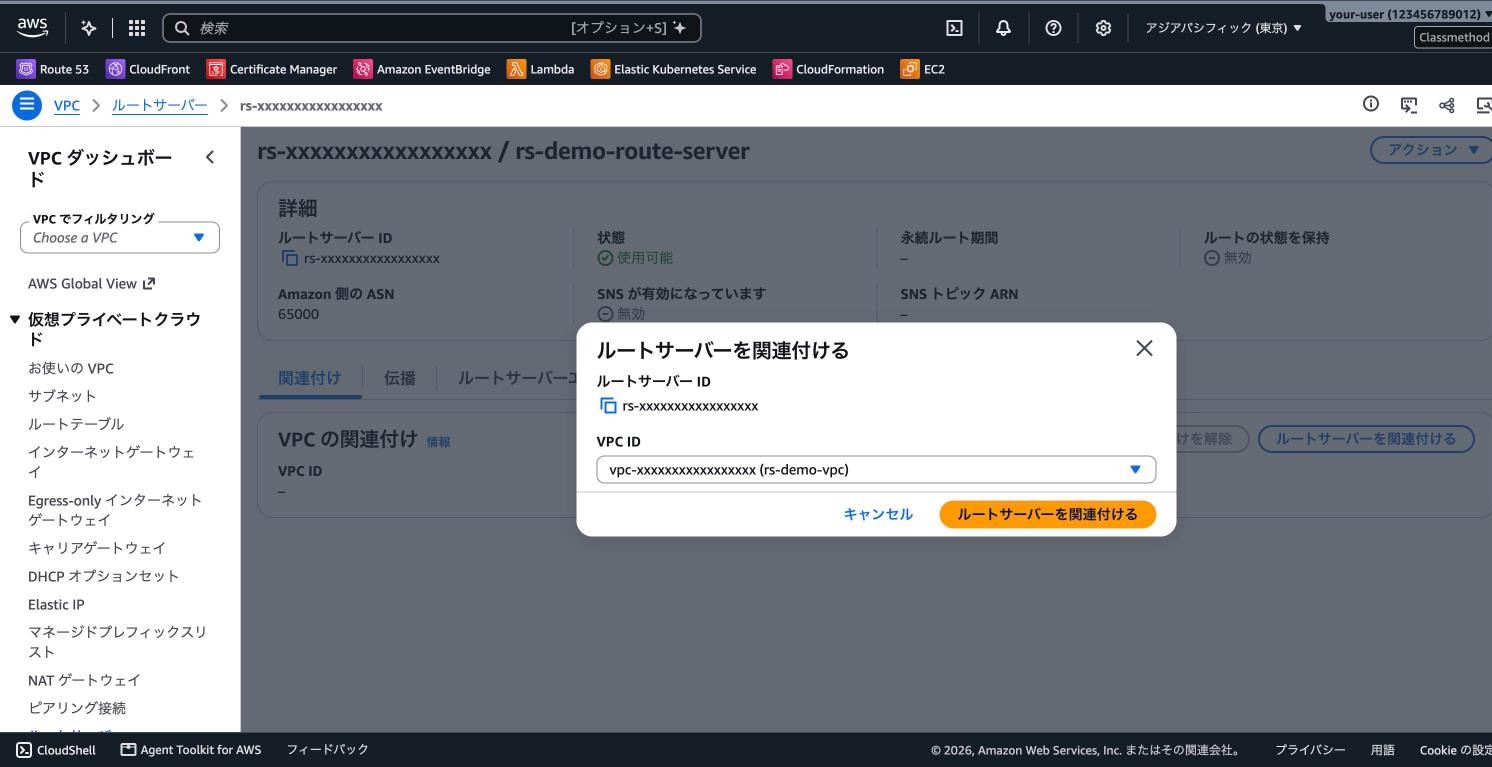
VPCに関連付ける
「関連付け」タブの「ルートサーバーを関連付ける」から、検証用のVPCを選びます。
ルートテーブルへの伝播を有効にする
「伝播」タブの「伝播を有効にする」で、経路を入れる先のルートテーブルを選びます。今回は、3台のEC2がいるサブネットのルートテーブルを指定しました。
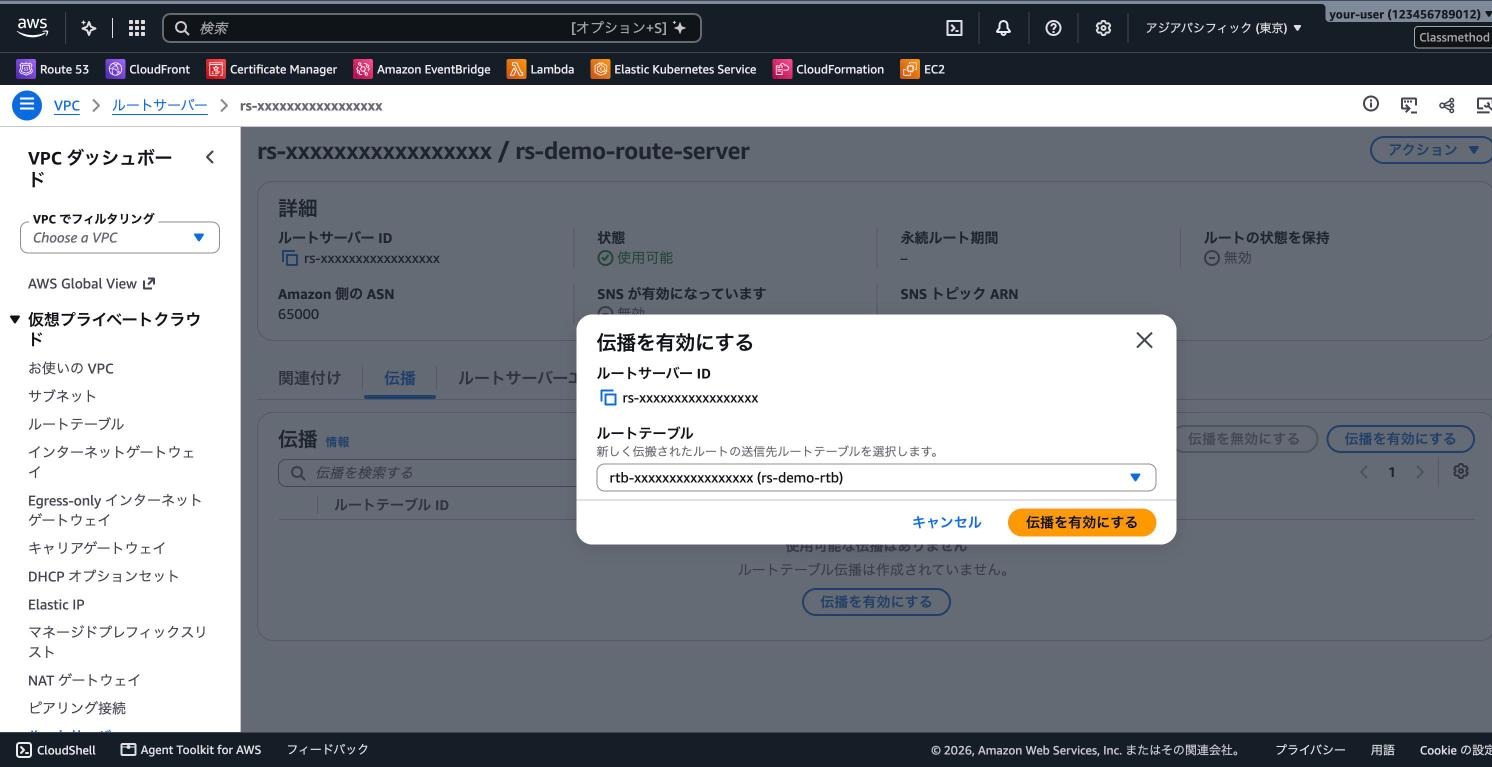
ここまでの3つ(ルートサーバー、関連付け、伝播)は、料金ページに課金の項目がありません。課金が始まるのは次のエンドポイントからなので、EC2の準備が終わってから作るほうが無駄がありません。
ルートサーバーエンドポイントを作成する
「ルートサーバーエンドポイント」タブから、サブネットを選んでエンドポイントを作ります。
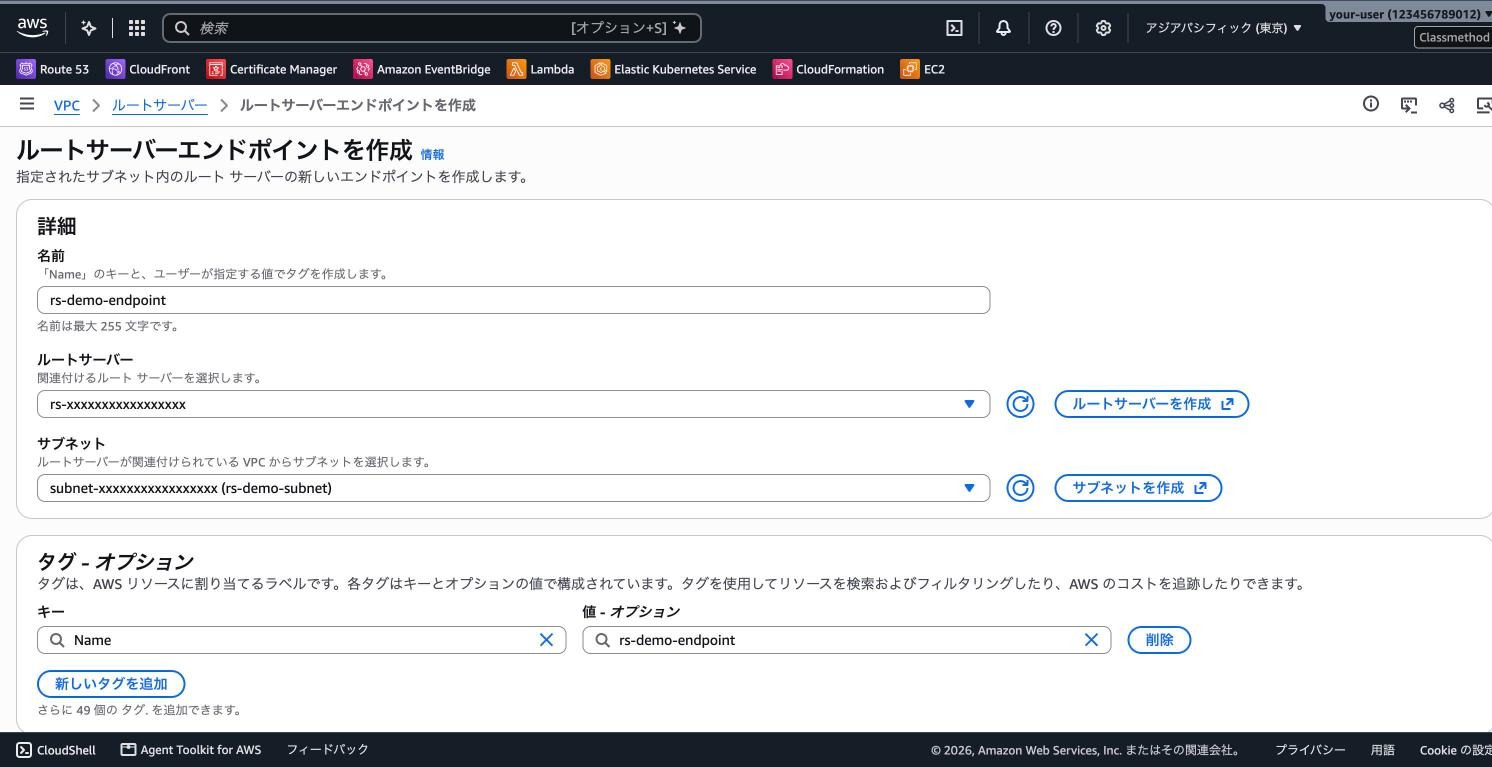
作成直後の状態は「保留中」で、本検証環境では数分後に「使用可能」になり、ENIアドレス10.0.1.210が割り当てられました。このアドレスが、EC2から見たBGPの接続先です。
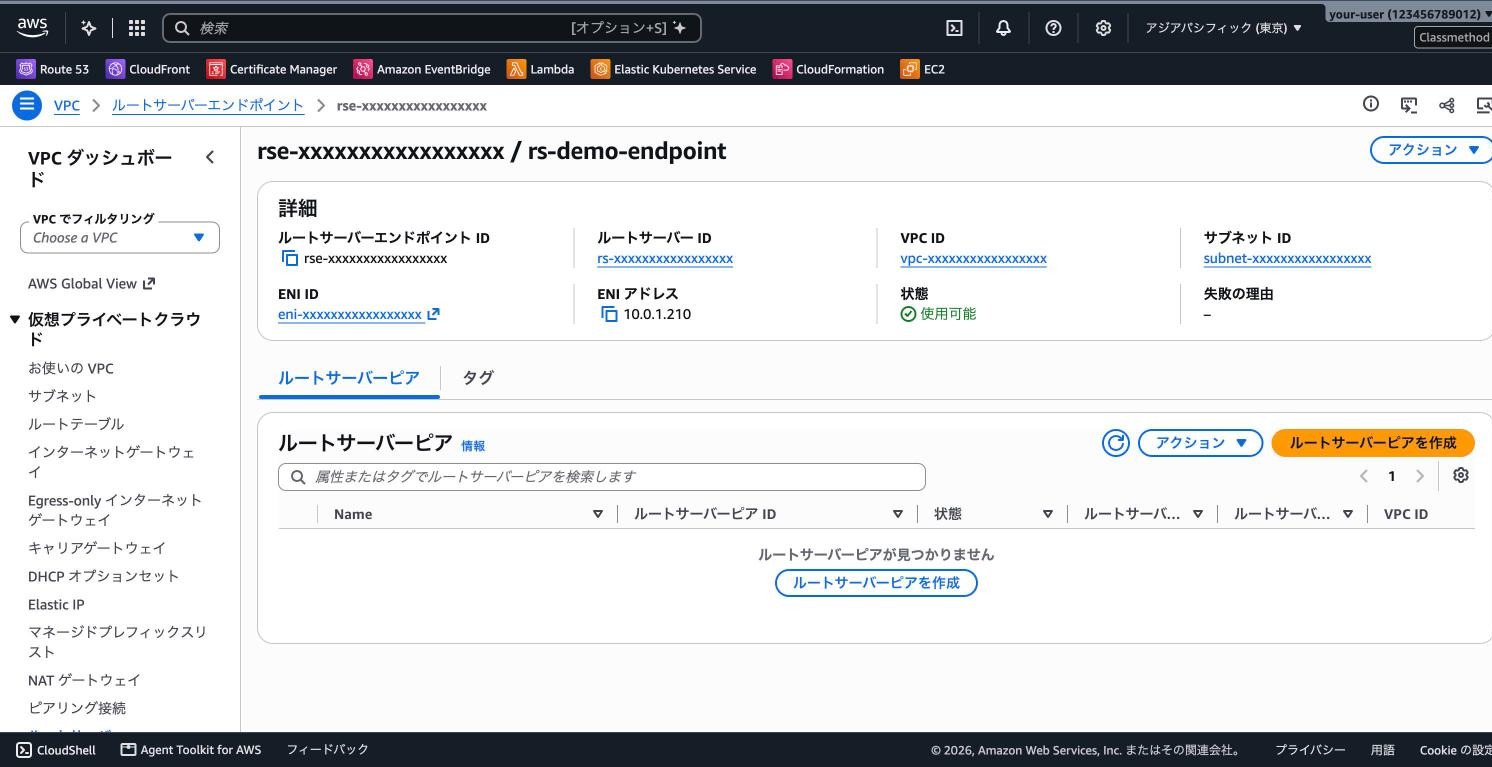
公式ドキュメント(Create route server endpoints)では、冗長化のためにサブネットごとにエンドポイントを2つ作るよう勧めています。今回は費用を抑えるために1つにしましたが、本番で使う場合は2つにして、EC2側も両方とBGPを張る構成になります。
ルートサーバーピアを作成する
エンドポイントの詳細画面の「ルートサーバーピアを作成」から、EC2ごとにピアを作ります。ピアアドレスにはEC2のプライベートIPアドレスを、ピアASNにはFRRoutingで使うAS番号を入れます。
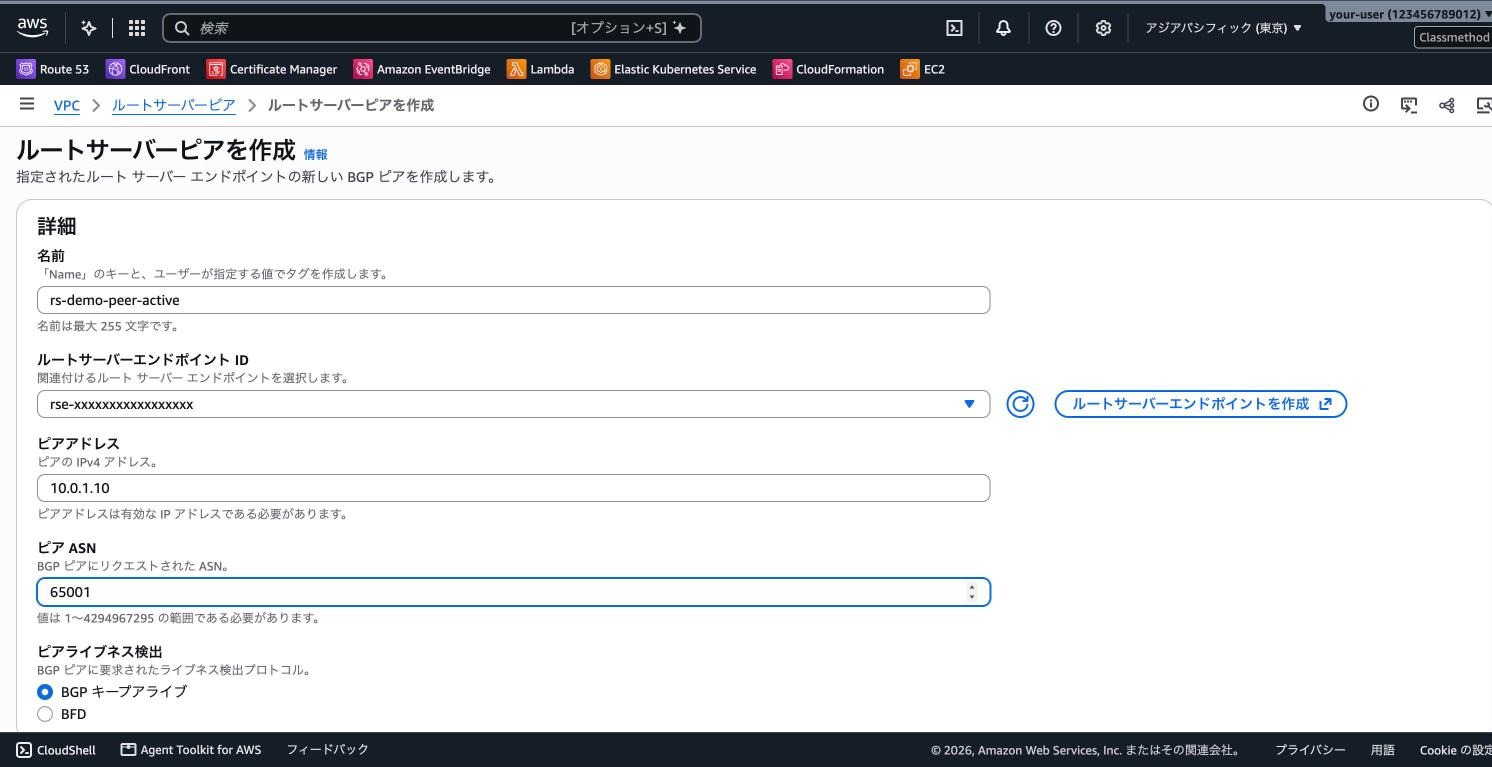
ピアのライブネス検出は「BGPキープアライブ」と「BFD」から選べます。今回は既定の「BGPキープアライブ」にしました。
スタンバイ側も、ピアアドレス10.0.1.20、ピアASN 65002で同じように作ります。
FRRoutingにBGPを設定する
アクティブ側では、エンドポイントのアドレスをネイバーにしてフローティングIPを広告します。
sudo vtysh
configure terminal
router bgp 65001
 bgp router-id 10.0.1.10
 no bgp ebgp-requires-policy
 neighbor 10.0.1.210 remote-as 65000
 address-family ipv4 unicast
  network 10.99.0.1/32
 exit-address-family
end
write memory
FRRoutingでは、eBGPのピアにはポリシーを当てないと経路を送受信しないbgp ebgp-requires-policyが既定で有効です(FRRoutingのBGPのドキュメント)。今回はルートマップを使わないアクティブ側の広告が止まらないように、無効にしています。
設定を入れずに試した場合の挙動は、本検証では確認していません。
スタンバイ側では、ルートマップでMEDを100にして広告します。
configure terminal
route-map SET-MED permit 10
 set metric 100
exit
router bgp 65002
 bgp router-id 10.0.1.20
 no bgp ebgp-requires-policy
 neighbor 10.0.1.210 remote-as 65000
 address-family ipv4 unicast
  network 10.99.0.1/32
  neighbor 10.0.1.210 route-map SET-MED out
 exit-address-family
end
write memory
公式ドキュメント(How route server works)では、MEDの値が小さい機器が優先される例が示されています。
2台が同じ条件で広告すると、どちらが選ばれるかはRoute Server側の比較の順番しだいになります。選ばれる側を設定で決めておくために、スタンバイ側のMEDを大きくしています。
EC2とエンドポイントは同じサブネットにあるので、ebgp-multihopは設定していません。それでもセッションは確立しました。
BGPセッションと経路を確認する
アクティブ側でshow bgp summaryを実行すると、エンドポイントとのセッションが確立し、経路を1つ送っていました。
Neighbor        V         AS   MsgRcvd   MsgSent   TblVer  InQ OutQ  Up/Down State/PfxRcd   PfxSnt Desc
10.0.1.210      4      65000        15        16        0    0    0 00:01:07            0        1 N/A
本検証環境では、FRRoutingの側でセッションが確立してからしばらくの間、AWS CLIで見たピアの状態は「pending」、BGPの状態は「down」のままでした。1回だけの観測なので、時間は環境によって異なる可能性があります。
05:29:50の時点ではまだ「down」、05:30:12の時点で両方のピアが「up」になり、同じ時点でルートテーブルに経路が入っていました。
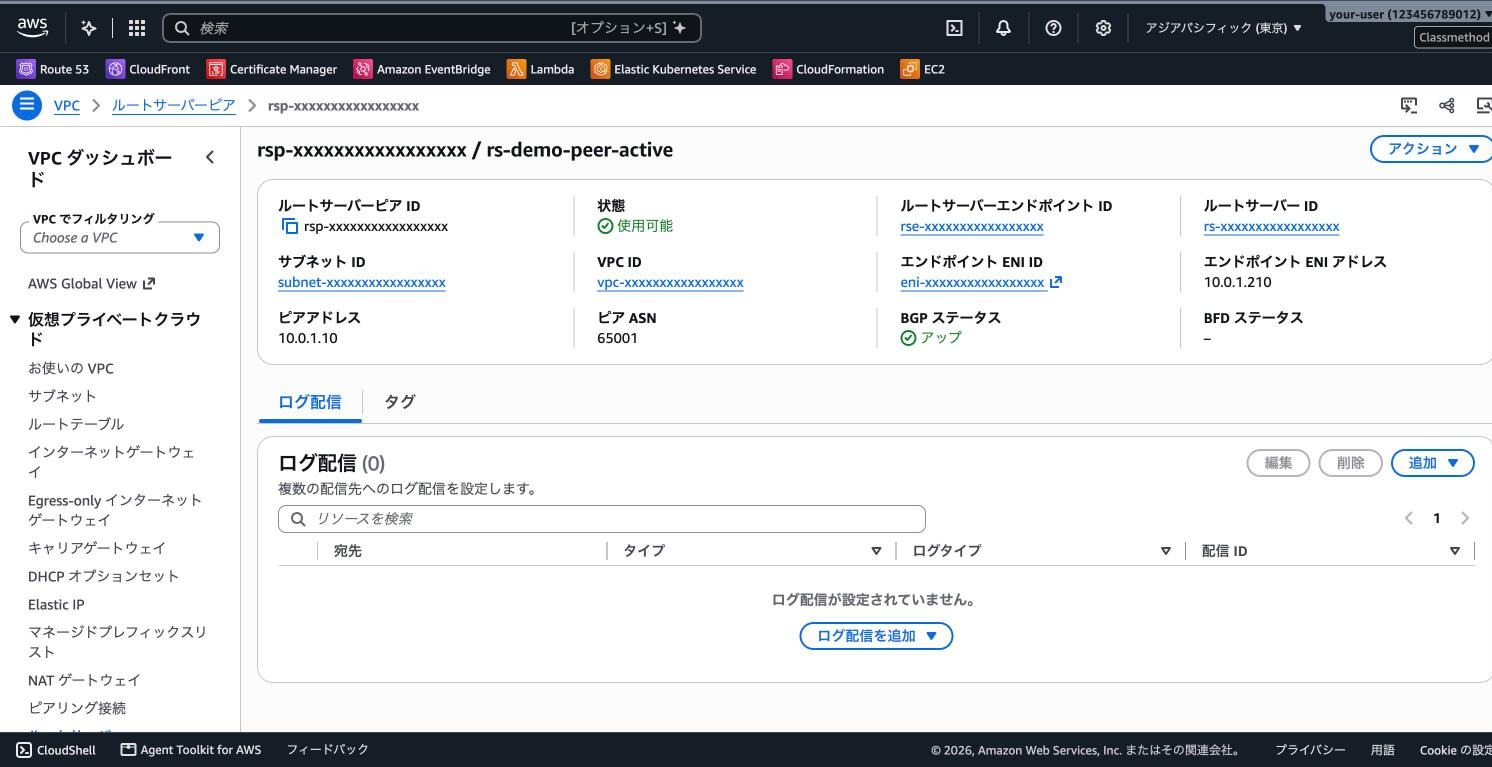
コンソールのピアの詳細画面でも、BGPステータスが「アップ」になっています。
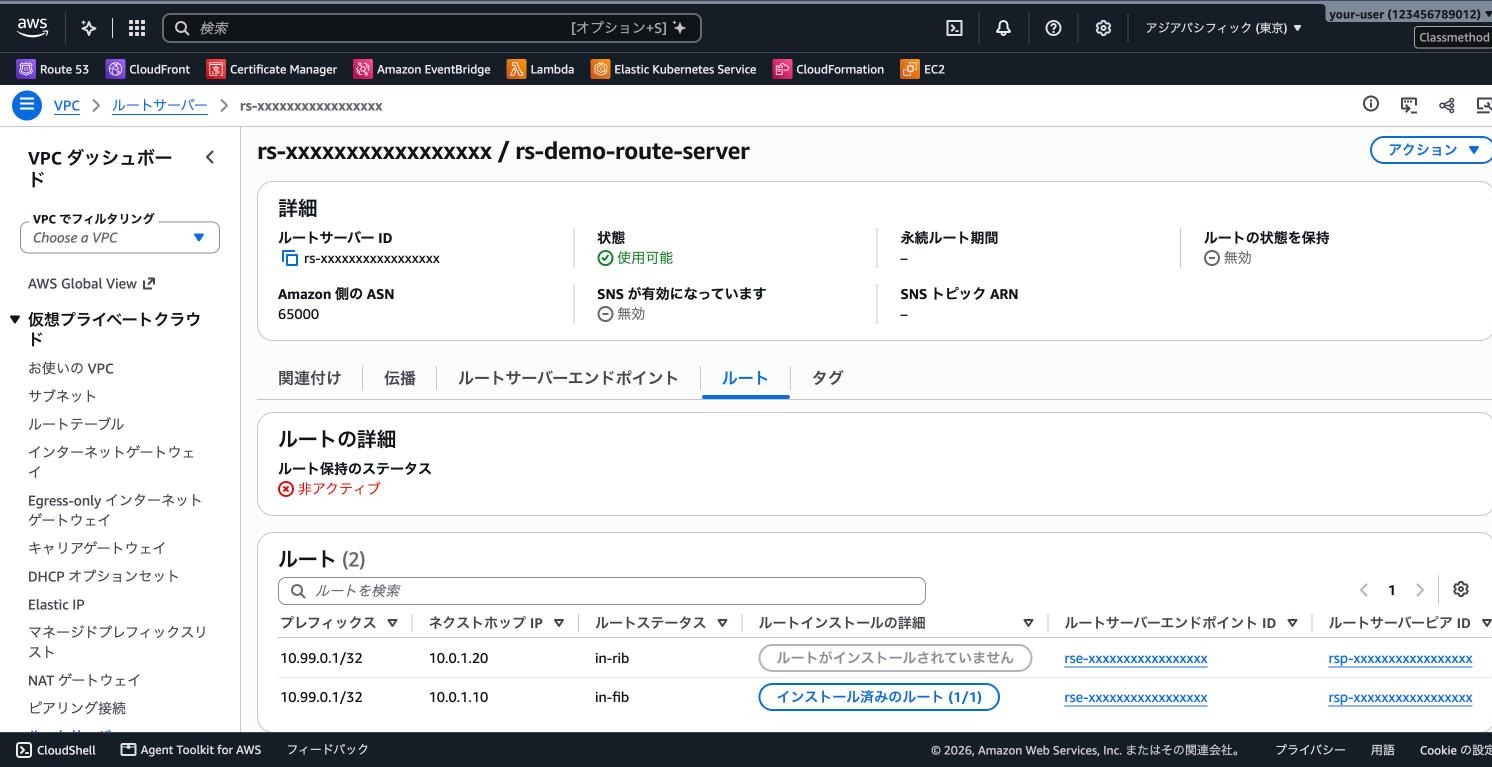
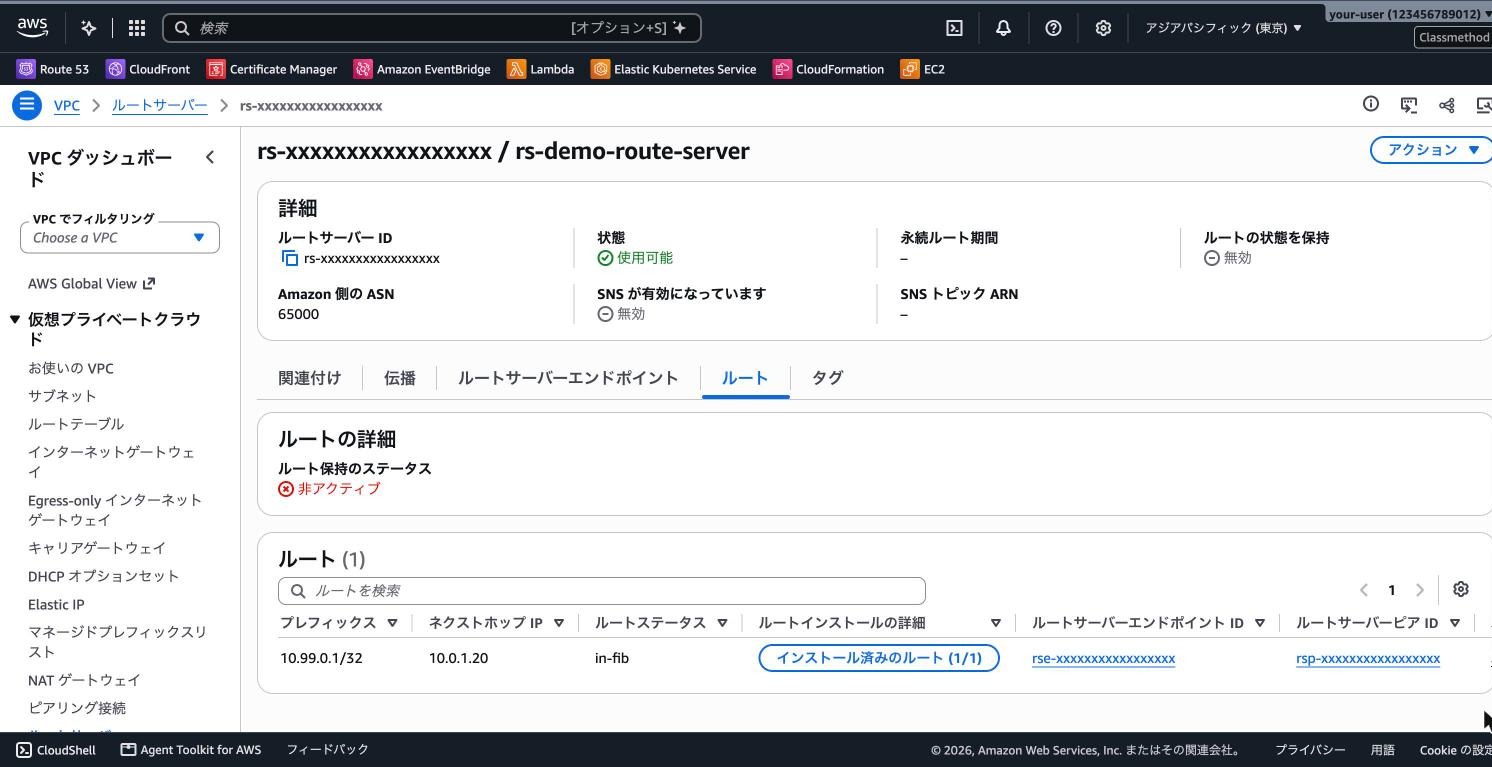
ルートサーバーの「ルート」タブには、2台から受け取った同じプレフィックスの経路が並びます。
アクティブ(ネクストホップ10.0.1.10)の経路がin-fibで、ルートテーブルに入っています。スタンバイ(10.0.1.20)の経路はin-ribで、受け取ってはいるもののルートテーブルには入っていない状態です。
AWS CLIのget-route-server-routing-databaseでも、アクティブ側がAS番号65001・MED 0、スタンバイ側がAS番号65002・MED 100で受け取られていることを確認できました。
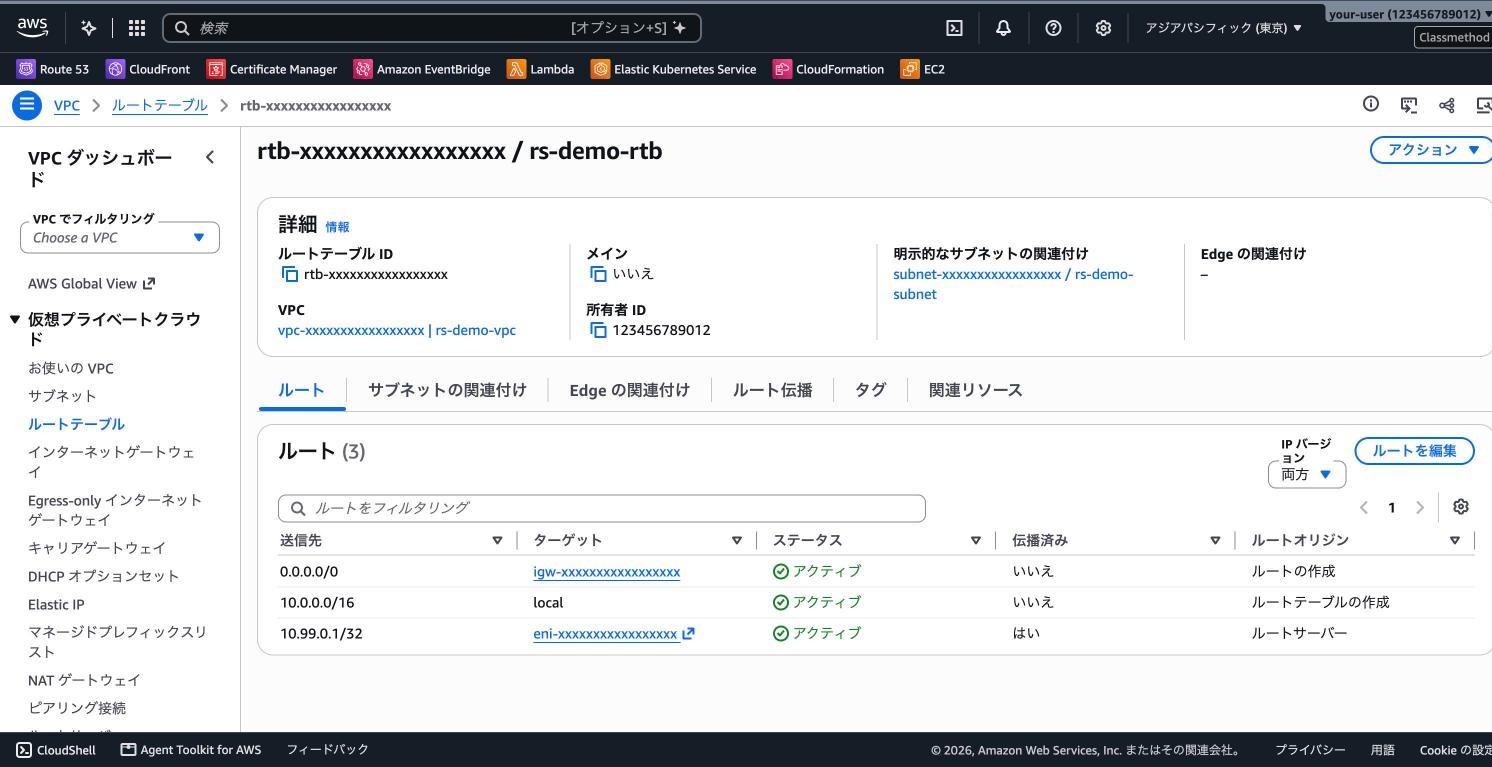
ルートテーブルには、10.99.0.1/32の経路がアクティブのENIを向いて入っています。伝播済みが「はい」、ルートオリジンが「ルートサーバー」です。
この画像ではENIのIDをすべて置き換えていますが、AWS CLIで確認すると、向き先はアクティブのENI(末尾2b2c)でした。
アクティブ側のFRRoutingを止める
まず、BGPが正しく切断される場合として、アクティブ側でFRRoutingを停止しました。クライアントからはフローティングIPに0.2秒間隔でpingを打ち、別の端末からルートテーブルの向き先を1〜3秒ごとに記録しています。
sudo systemctl stop frr
停止コマンドが実行されたのは05:37:17.230で、直後の05:37:17の記録では、ルートテーブルの向き先がすでにスタンバイのENI(末尾de36)に変わっていました。アクティブ側のピアは「down」になっています。
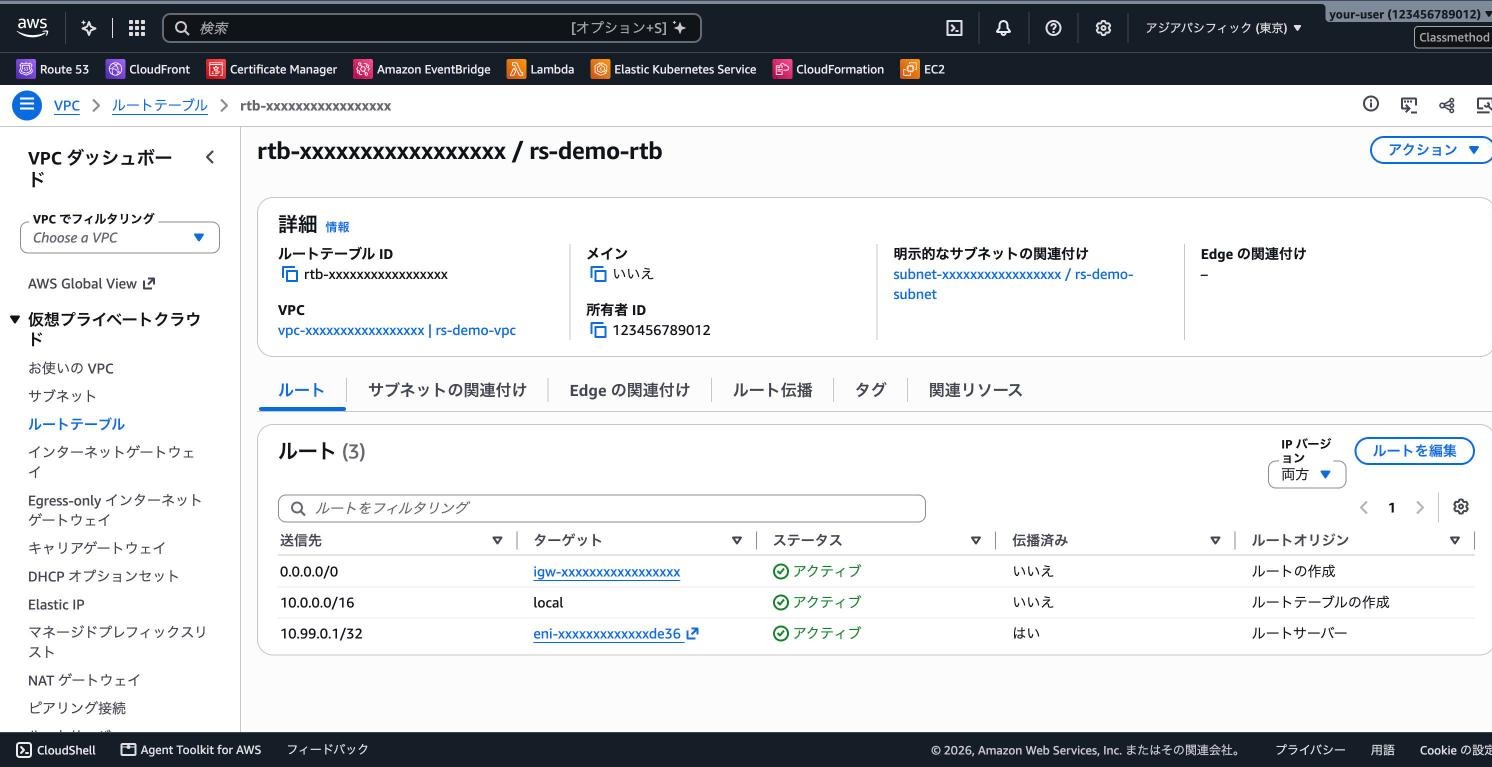
ルートサーバーの「ルート」タブでも、残っているのはスタンバイの経路だけで、in-fibになっています。
この試験では、pingは1つも失われませんでした。
ただし、FRRoutingを止めてもアクティブのEC2自体は動いており、ループバックのフローティングIPにも応答します。そのため、この試験のpingの結果からは、切り替えにかかった時間は分かりません。切り替えの速さは、ルートテーブルの記録で判断しています。
アクティブ側のFRRoutingを起動し直す
続けて、05:39:07にアクティブ側でFRRoutingを起動し直しました。ルートテーブルの向き先は05:39:26の記録まではスタンバイのままで、05:39:29の記録でアクティブに戻っていました。
MEDの小さいアクティブ側の経路が戻ると、自動でアクティブ側に切り戻ることになります。本検証環境では、起動から約20秒で戻りました。
アクティブ側のEC2を強制停止する
次に、BGPが正しく切断されない場合として、アクティブのEC2を強制停止しました。
aws ec2 stop-instances --instance-ids <アクティブのインスタンスID> --force
強制停止を実行したのは05:41:21.666です。経過は次のとおりでした。
| 時刻 | 観測したこと |
|---|---|
| 05:41:21.666 | 強制停止を実行 |
| 05:41:29 | アクティブ側のピアが「down」。ルートテーブルはまだアクティブを向いている |
| 05:41:30.733 | 停止前の最後のpingの応答 |
| 05:41:31.153 | 次のpingの応答(スタンバイ側からと考えられる) |
| 05:41:35 | ルートテーブルの向き先がスタンバイに変わっている |
pingが返らなかったのは05:41:30.733から05:41:31.153までの0.42秒で、失われたのは1パケットだけでした。停止を実行してからもEC2は約9秒間応答し続けていたので、OSの停止にかかった時間のぶん、切り替えの開始が遅れたと考えられます。
BGPキープアライブで切断を検知する場合、ホールドタイムが切れるまで経路が残る可能性があります。今回の強制停止では、そのような長い待ち時間は観測されませんでした。
強制停止でもFRRoutingが切断を通知できたのか、Route Server側がEC2の停止を検知したのかは、本検証では切り分けていません。1回だけの観測なので、OSが応答しなくなるような障害では、結果が異なる可能性があります。
分かったこと
Amazon Linux 2023で使えるBGPソフトウェア
本検証環境では、Amazon Linux 2023の標準リポジトリにFRRoutingのパッケージがなく、dnf install frrは失敗しました。同じリポジトリでは、BIRDやQuaggaのパッケージも見つかりませんでした。
Ubuntu 24.04では、標準リポジトリからそのままインストールできました。
アクティブとスタンバイの決め方
2台が同じプレフィックスを同じ条件で広告すると、どちらの経路がルートテーブルに入るかはRoute Server側の比較の順番しだいになります。今回はスタンバイ側のMEDを100にし、アクティブ側(MED 0)の経路がin-fib、スタンバイ側の経路がin-ribになることを確認しました。
ただし、今回はアクティブ側の方がピアアドレスも小さいので、MEDの差とアドレスの差のどちらで決まったのかは切り分けていません。2台のAS番号が異なる場合でもMEDが比較されるかどうかも、公式ドキュメントには明記がありません。
本番で使う前には、MEDを入れ替えて経路が切り替わるかを確かめておくと確実です。
アクティブ側が復旧したときの切り戻し
アクティブ側のBGPが戻ると、MEDの小さい経路がふたたび選ばれるので、本検証環境では約20秒でアクティブに切り戻りました。アクティブ側が不安定で起動と停止を繰り返す場合は、そのたびに経路が切り替わる可能性があります。
さいごに
VPC Route ServerとFRRoutingで、BGPによるフローティングIPの切り替えを試してみました。経路の広告を止めるだけでルートテーブルの向き先が変わり、切り替えのためのスクリプトを書かずに済むのは便利だと感じました。
今回のポイントをまとめると次の通りです。
- ルートサーバー、VPCの関連付け、伝播、エンドポイント、ピアの順に作り、EC2側からBGPセッションを張る
- 「ルートを保持」は既定で有効なので、BGPが切れたら経路を消したい場合は無効にする
- アクティブ・スタンバイにするには、スタンバイ側のMEDを大きくするなどの差を付ける
- 本検証環境では、FRRoutingの停止では停止の直後に、EC2の強制停止ではpingが0.42秒途切れただけで、スタンバイ側へ切り替わった
- Amazon Linux 2023の標準リポジトリにはFRRoutingがなかったので、Ubuntu 24.04を使った
- 料金はエンドポイントの時間課金が中心で、東京ではエンドポイント1つあたり1時間USD 1.03
導入するときは、エンドポイントを2つにした構成で、EC2側も両方のエンドポイントとセッションを張れているかを確認しておくと安心です。
本記事がVPC Route Serverを検討中の方のご参考になっていれば幸いです。