Amazon Quick on Desktop から Windows 共有フォルダとネットワークドライブのファイルを参照する方式を検証してみた

クラウド事業統括本部の石川です。Amazon Quick のデスクトップ版には、許可したローカルフォルダのファイルを Quick が直接読み書き・検索できる機能があります。この参照先として、Windows 共有フォルダとネットワークドライブを指定できるのかを検証しました。
Windows 共有フォルダにアクセスできる範囲は、サインインしている Windows ユーザーと、共有アクセス許可および NTFS アクセス許可によって決まります。一方で Amazon Quick デスクトップ版は、OS のサンドボックスを通じて、明示的に許可したフォルダだけにアクセスします。この2つを組み合わせれば、ユーザーごとに閲覧が許可されている文書だけを生成 AI で分析できることになります。
この検証に至った背景
直近2回にわたり、Amazon S3 上のドキュメント(非構造化データ)に対してユーザー単位でアクセス制御を効かせ、Quick Chat から利用する方法を検証していました。
これらはいずれも、Amazon Quick の S3 ナレッジベースや Amazon Bedrock Managed Knowledge Base にデータを取り込む、いわゆる「RAG」の構成です。質問に対して関連度の高い順に横断的に検索できる一方で、ドキュメントの更新や ACL の変更のたびに再取り込みが必要になります。そのため、内容や権限が頻繁には変わらないデータに向いた構成といえます。
今回は、データを RAG に取り込むのではなく、すでにアクセス制御が効いているデータ(Windows 共有)へアドホックにアクセスする方法を検証しました。
最初に結論
どちらもできました。 UNC パス(\\コンピューター名\パス)を指定してのローカルフォルダ登録が可能で、チャットからそのフォルダのファイル一覧と中身を参照できました。ネットワークドライブに割り当てた場合も、「Z ドライブ」という指示で共有フォルダの中身が返ってきました。
ただし後者については、割り当て前に同じ共有を UNC パスでローカルフォルダに登録済みの状態で確認しています。詳細は「考察」に記載します。
検証環境
- クライアント: Windows 11、Amazon Quick デスクトップ版
- 共有元ホスト名:
F35B - 共有フォルダ:
\\F35B\Users\ishik\share(配下にcontext-ontology-acceleratorフォルダが1つ)
Amazon Quick デスクトップ版のローカルフォルダとは
Amazon Quick デスクトップ版(macOS / Windows)の「ローカルフォルダ」は、指定したフォルダ内のファイルを Quick が直接読み書き・検索できるようにする機能です。ブラウザ版のようにチャットへファイルをアップロードする必要がなく、許可したフォルダのファイルをそのまま参照させられます。
追加は、チャット入力欄の「+(Add context)」から Local folders > Manage folders、または Customize の Knowledge タブから行います。登録済みフォルダごとに、フォルダ名とパス、ファイル数、最終インデックス作成日時が表示されます。
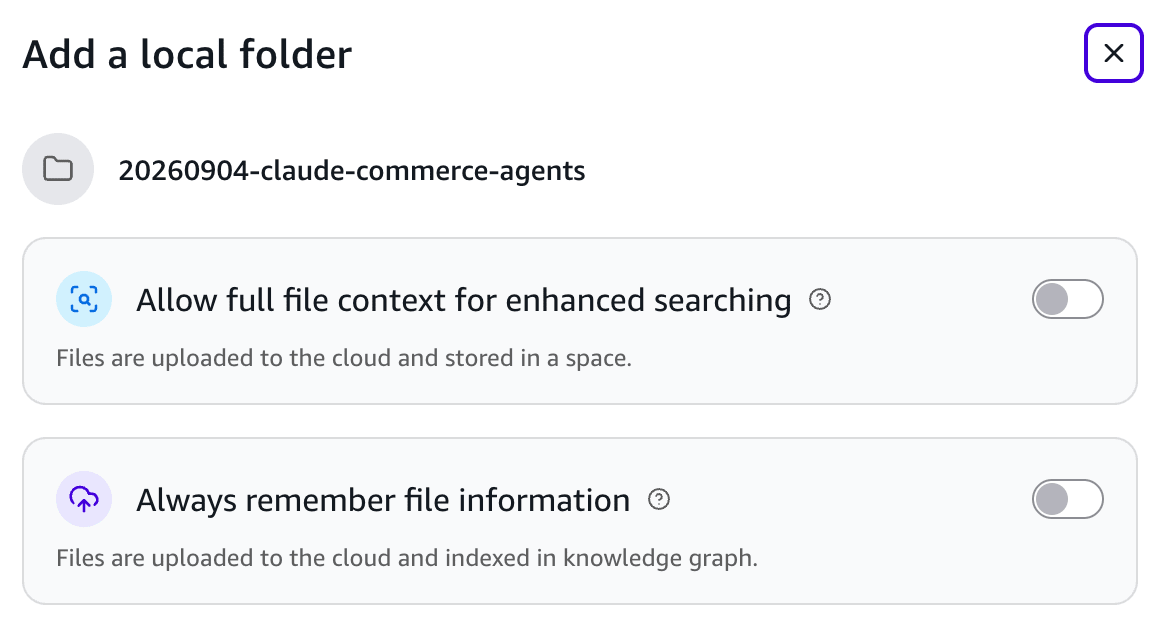
上記はフォルダを登録するときのダイアログです。フォルダの追加はアクセス許可を与えるだけの操作で、インデックス作成は自分でオンにするまで動きません。2つのトグルはどちらもオフのまま登録でき、後から Customize の Knowledge タブでフォルダの詳細ペインを開き、Settings の Indexing から変更できます。
Allow full file context for enhanced searching
このフォルダのファイルをアップロードしてインデックス化し、全文を対象に検索できるようにします。スケジュール実行やバックグラウンドの処理からも参照されます。オンにすると、月間インデックス予算に対する推定使用率がパーセンテージで表示されます。説明文の「stored in a space」は、アップロード先が自分の Quick アカウント内のスペースであるという意味です。
Always remember file information
ファイルをアップロードしたうえで、人物・プロジェクト・日付といった情報を抽出してナレッジグラフに取り込みます。こちらも月間の抽出予算に対する推定使用率が表示されます。Details タブの Entities extracted は、これをオンにするまでハイフン表示のままです。
なお、フォルダごとに Manage permissions からアクセスレベル(Full Access / Read Only / Ask Each Time)を設定でき、読み取り・書き込みの個別操作単位でも調整できます。
以降では、この仕組みと Windows 共有フォルダを組み合わせられるのかを確認します。
Windows 共有フォルダを Amazon Quick on Desktop から参照する
Windows 共有フォルダを参照するには、UNC 表記のパスをローカルフォルダとして登録する必要があります。まずこの設定ができるのかを確認します。
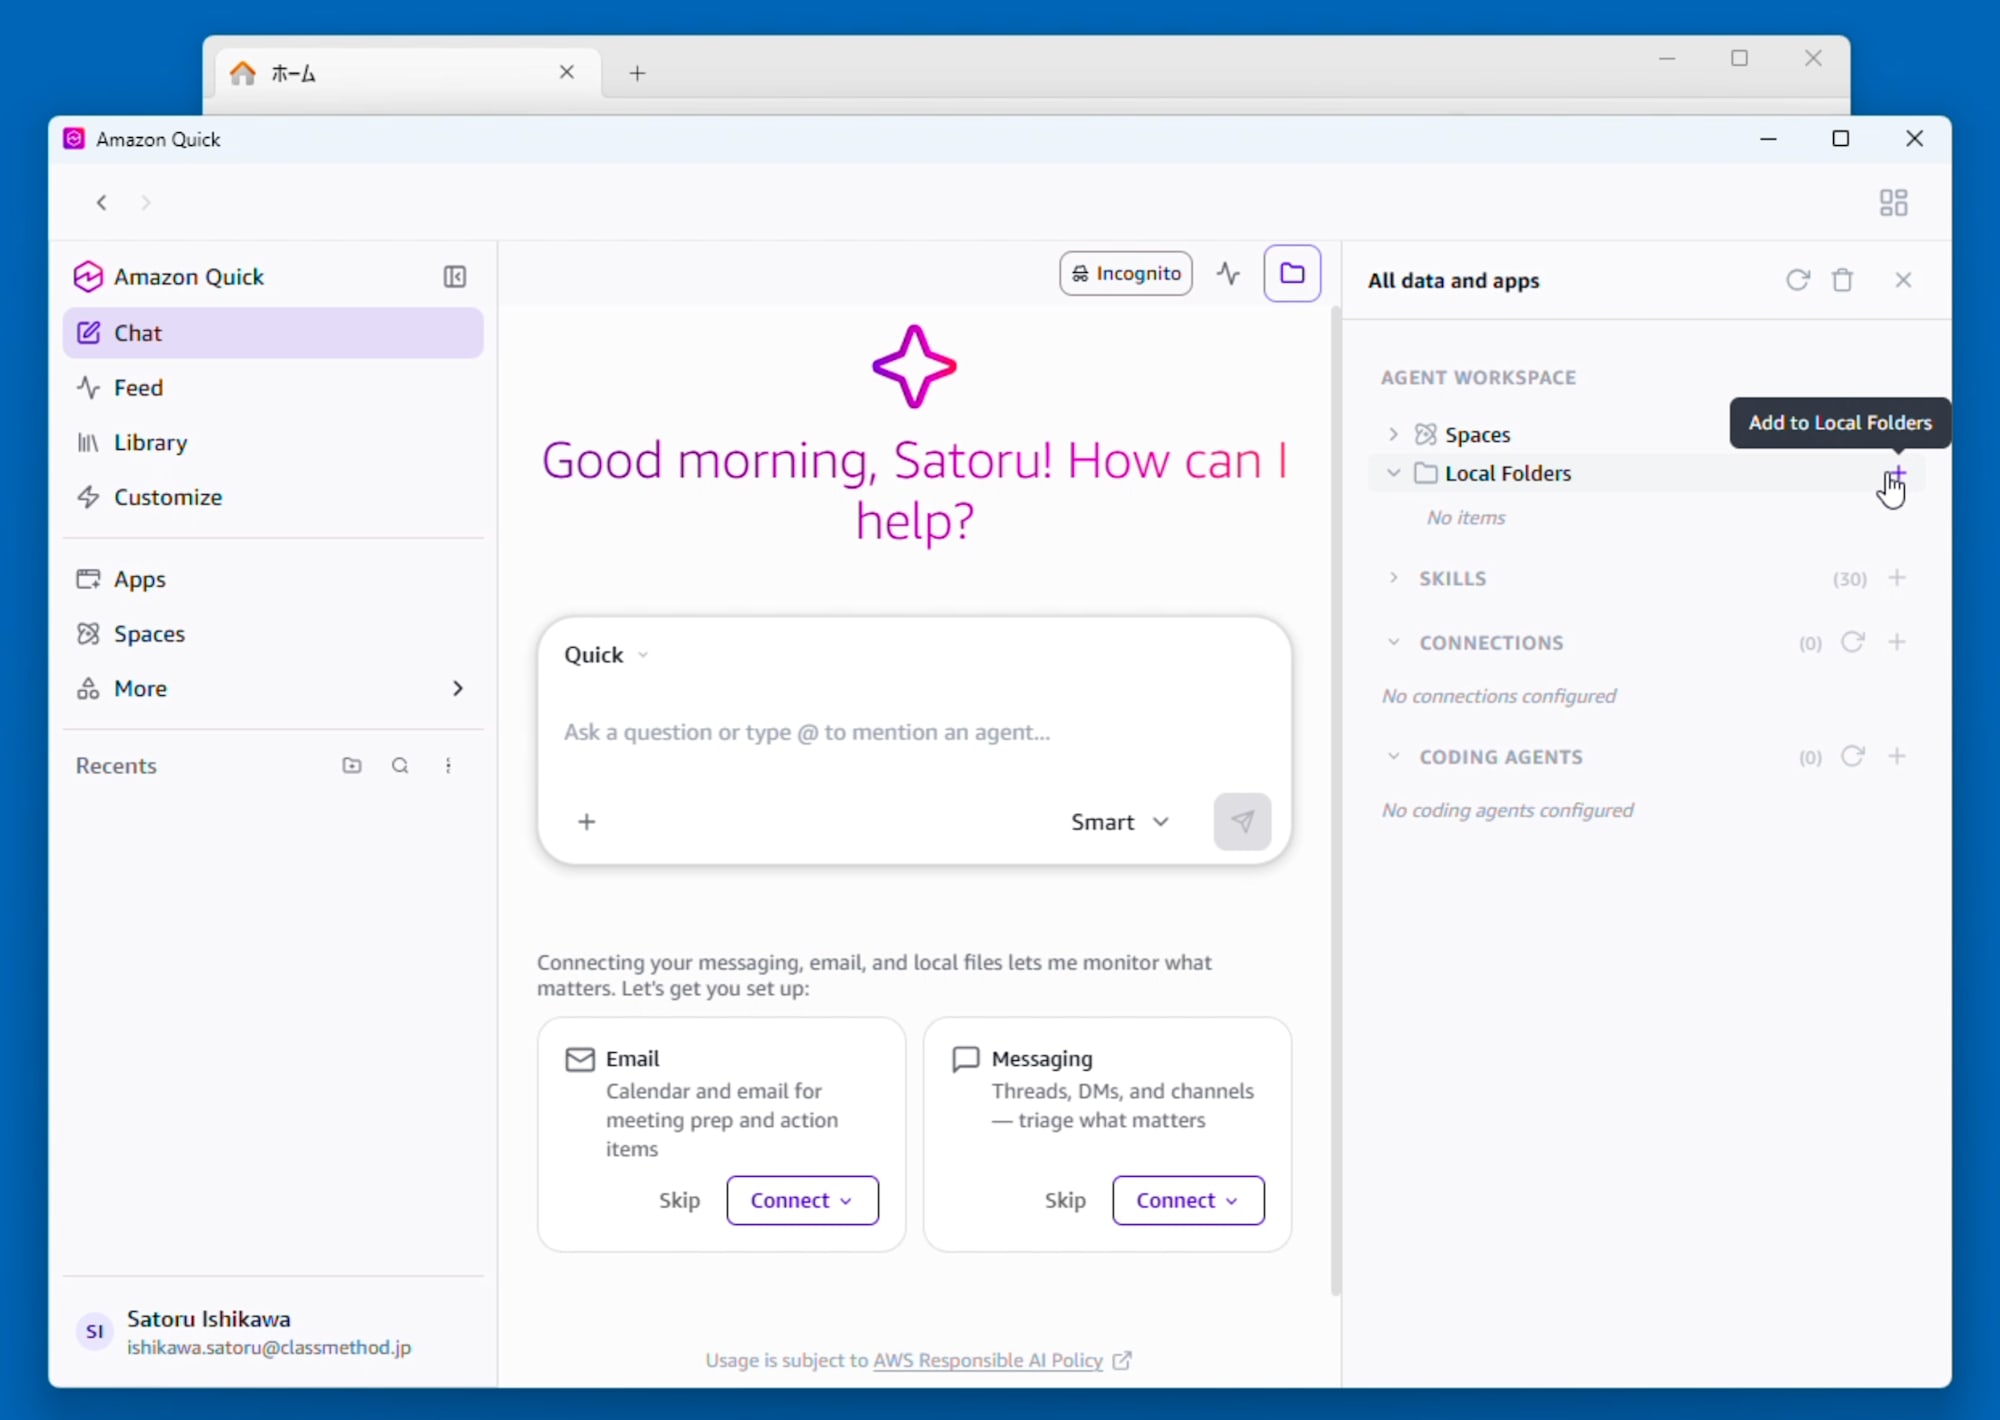
右パネル「All data and apps」の Local Folders にある「+(Add to Local Folders)」を選択します。
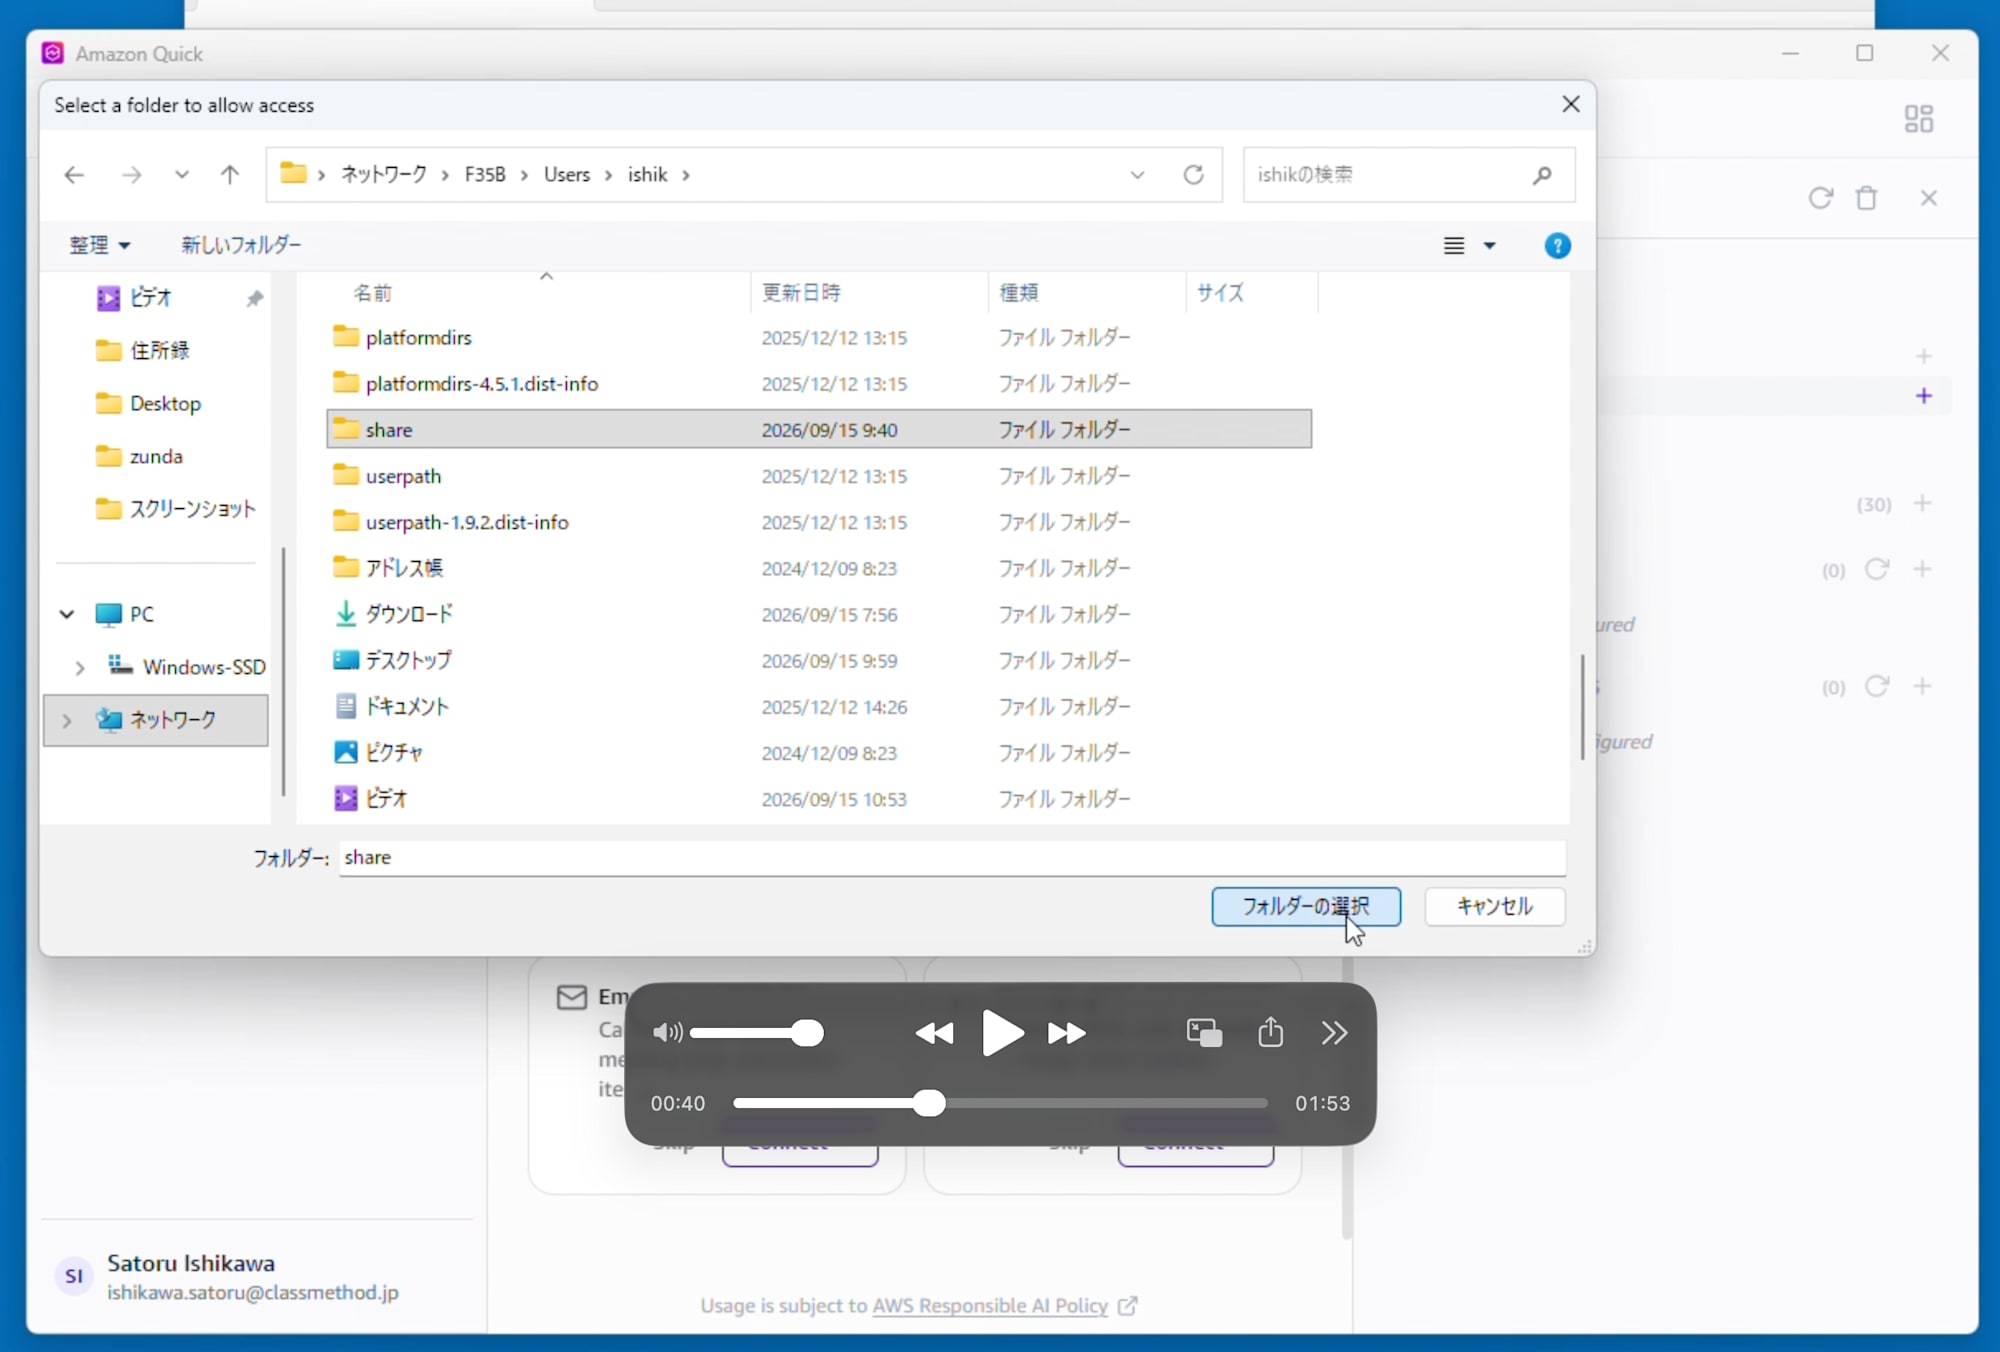
「Select a folder to allow access」が開きます。フォルダー欄に \\F35B のように \\ とコンピューター名を入力すると、ネットワーク配下のそのコンピューターに移動します。あとは通常のエクスプローラーと同じようにたどり、参照したいフォルダ(今回は Users > ishik > share)を選んで「フォルダーの選択」を押します。
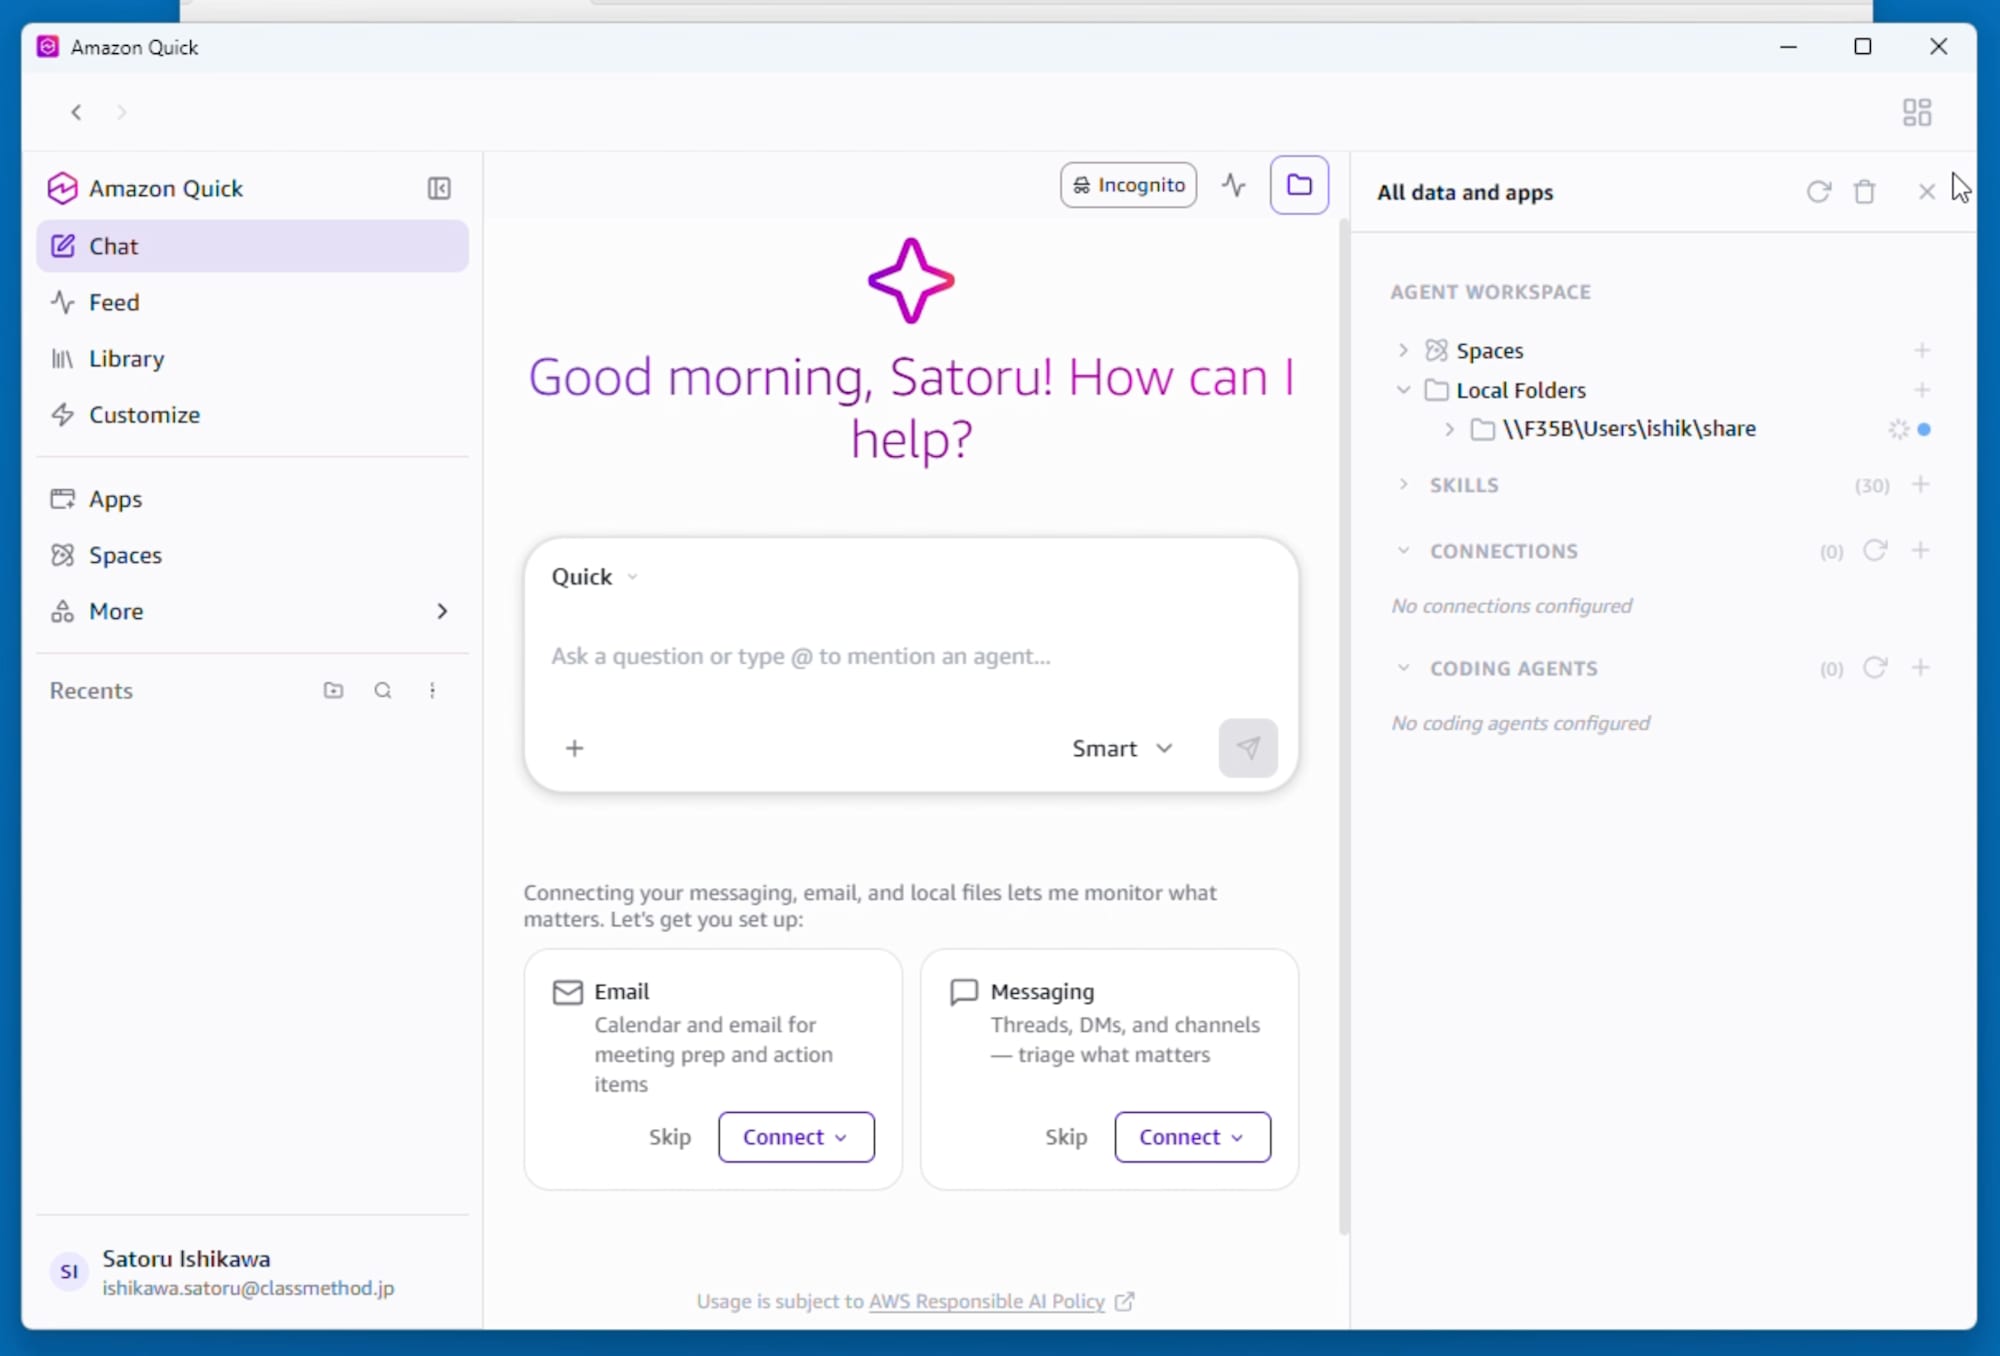
Local Folders に \\F35B\Users\ishik\share が UNC 表記のまま登録されました。共有フォルダをローカルフォルダとして定義できています。
実際にチャットから参照できるかを確認します。shareフォルダの内容について教えてください とプロンプトを入力しました。
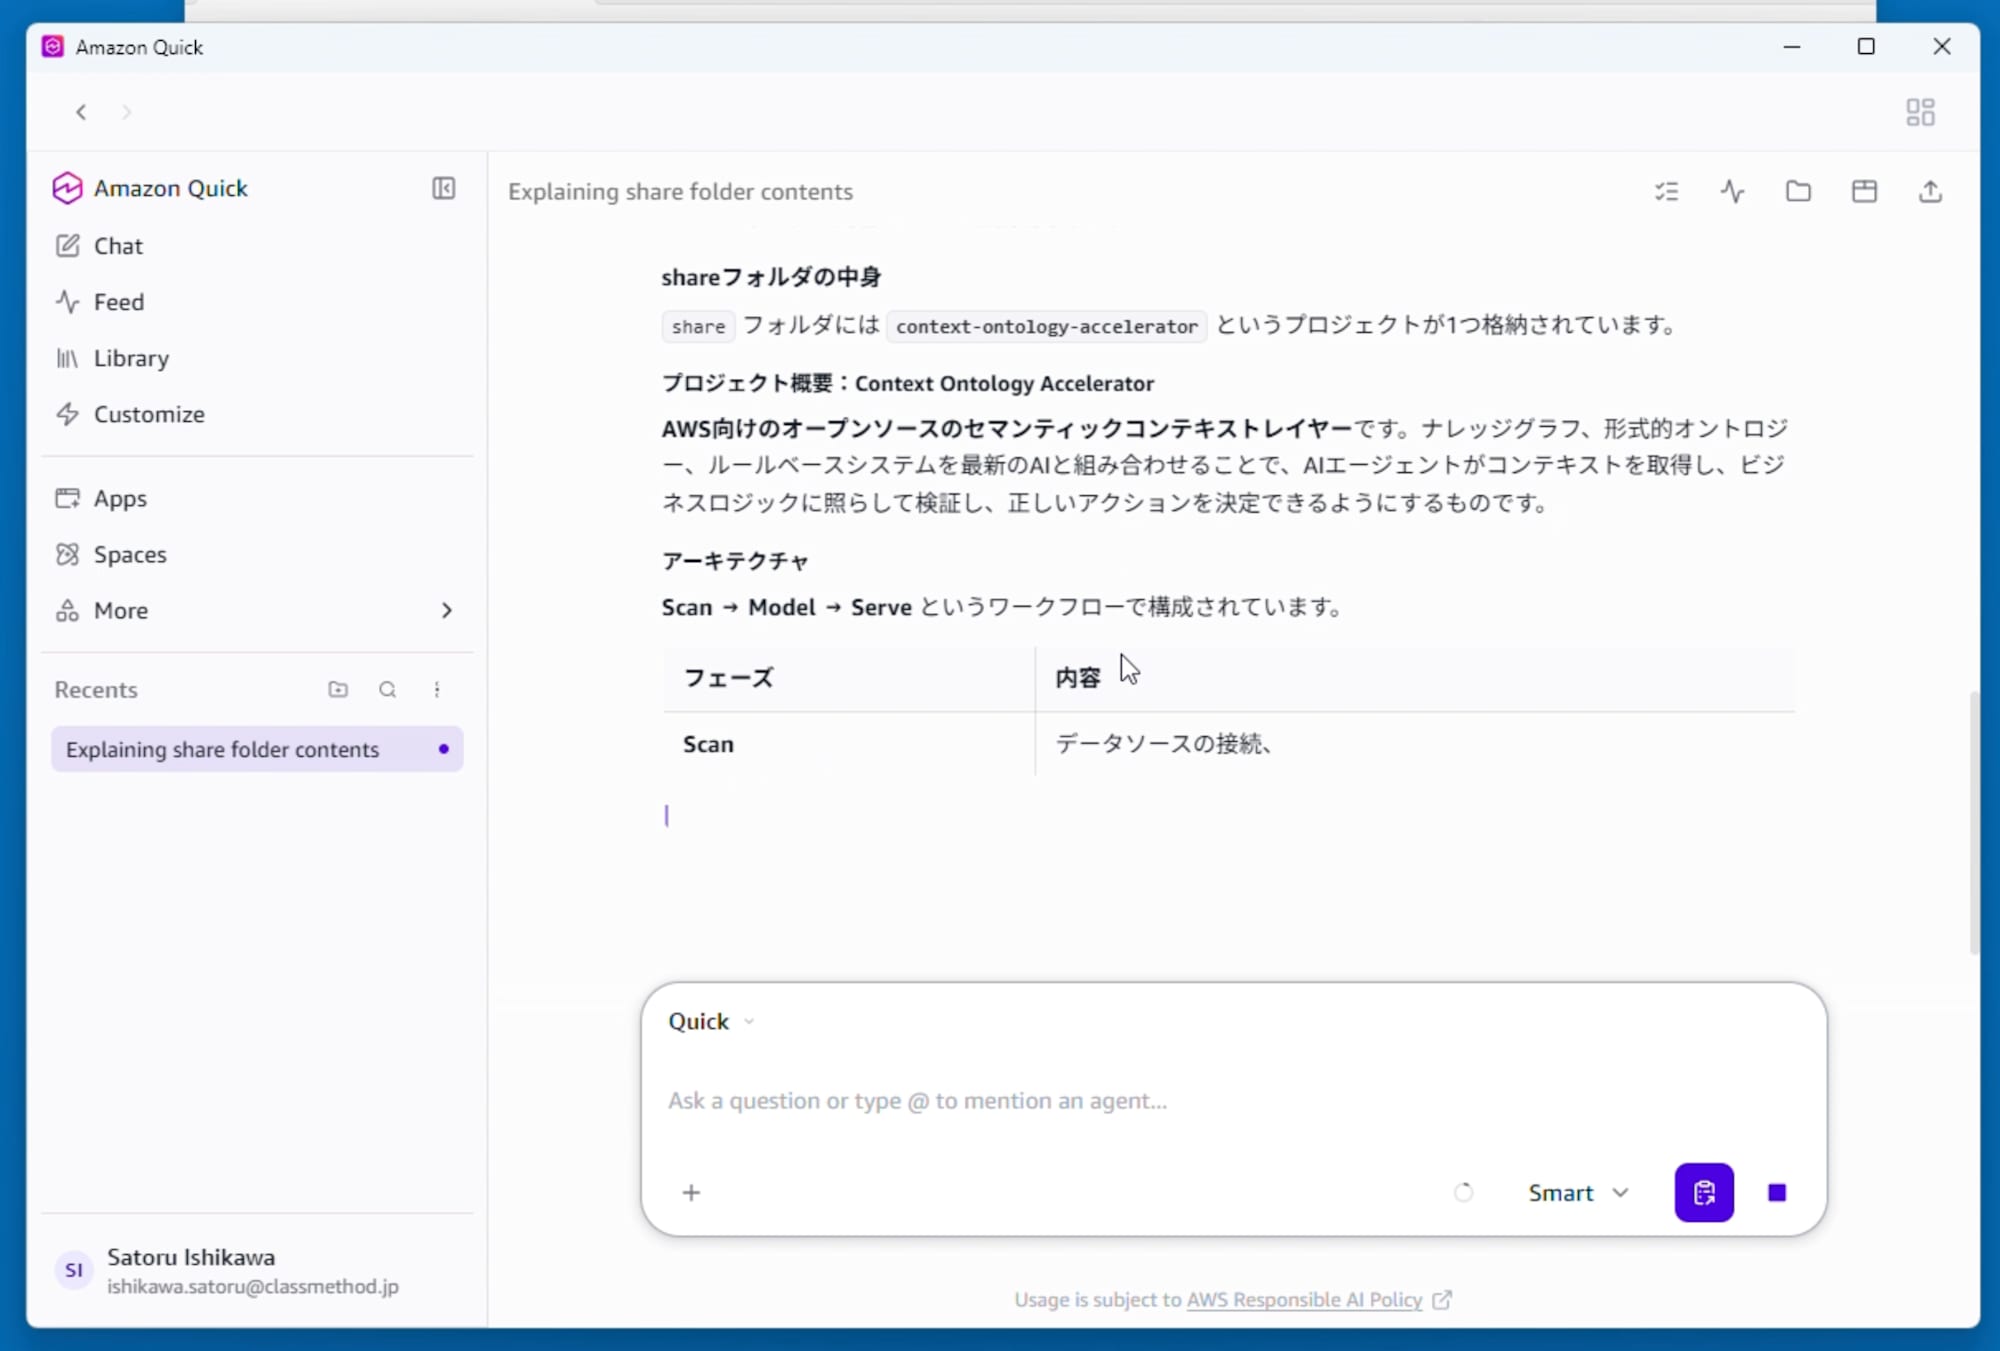
share フォルダ配下の context-ontology-accelerator が1つ見つかり、その内容の説明まで返ってきました。回答に至るまでのツール実行は「Listing folder — share」「Listing folder — context-ontology-accelerator」「Reading file(s) — README.md」と表示され、共有フォルダをたどってファイルを読んだうえで回答していることが確認できます。
Windows 共有をネットワークドライブとして参照する
次に、共有フォルダをドライブ文字に割り当てた場合を確認します。まず Windows 側でネットワークドライブの割り当てを行います。
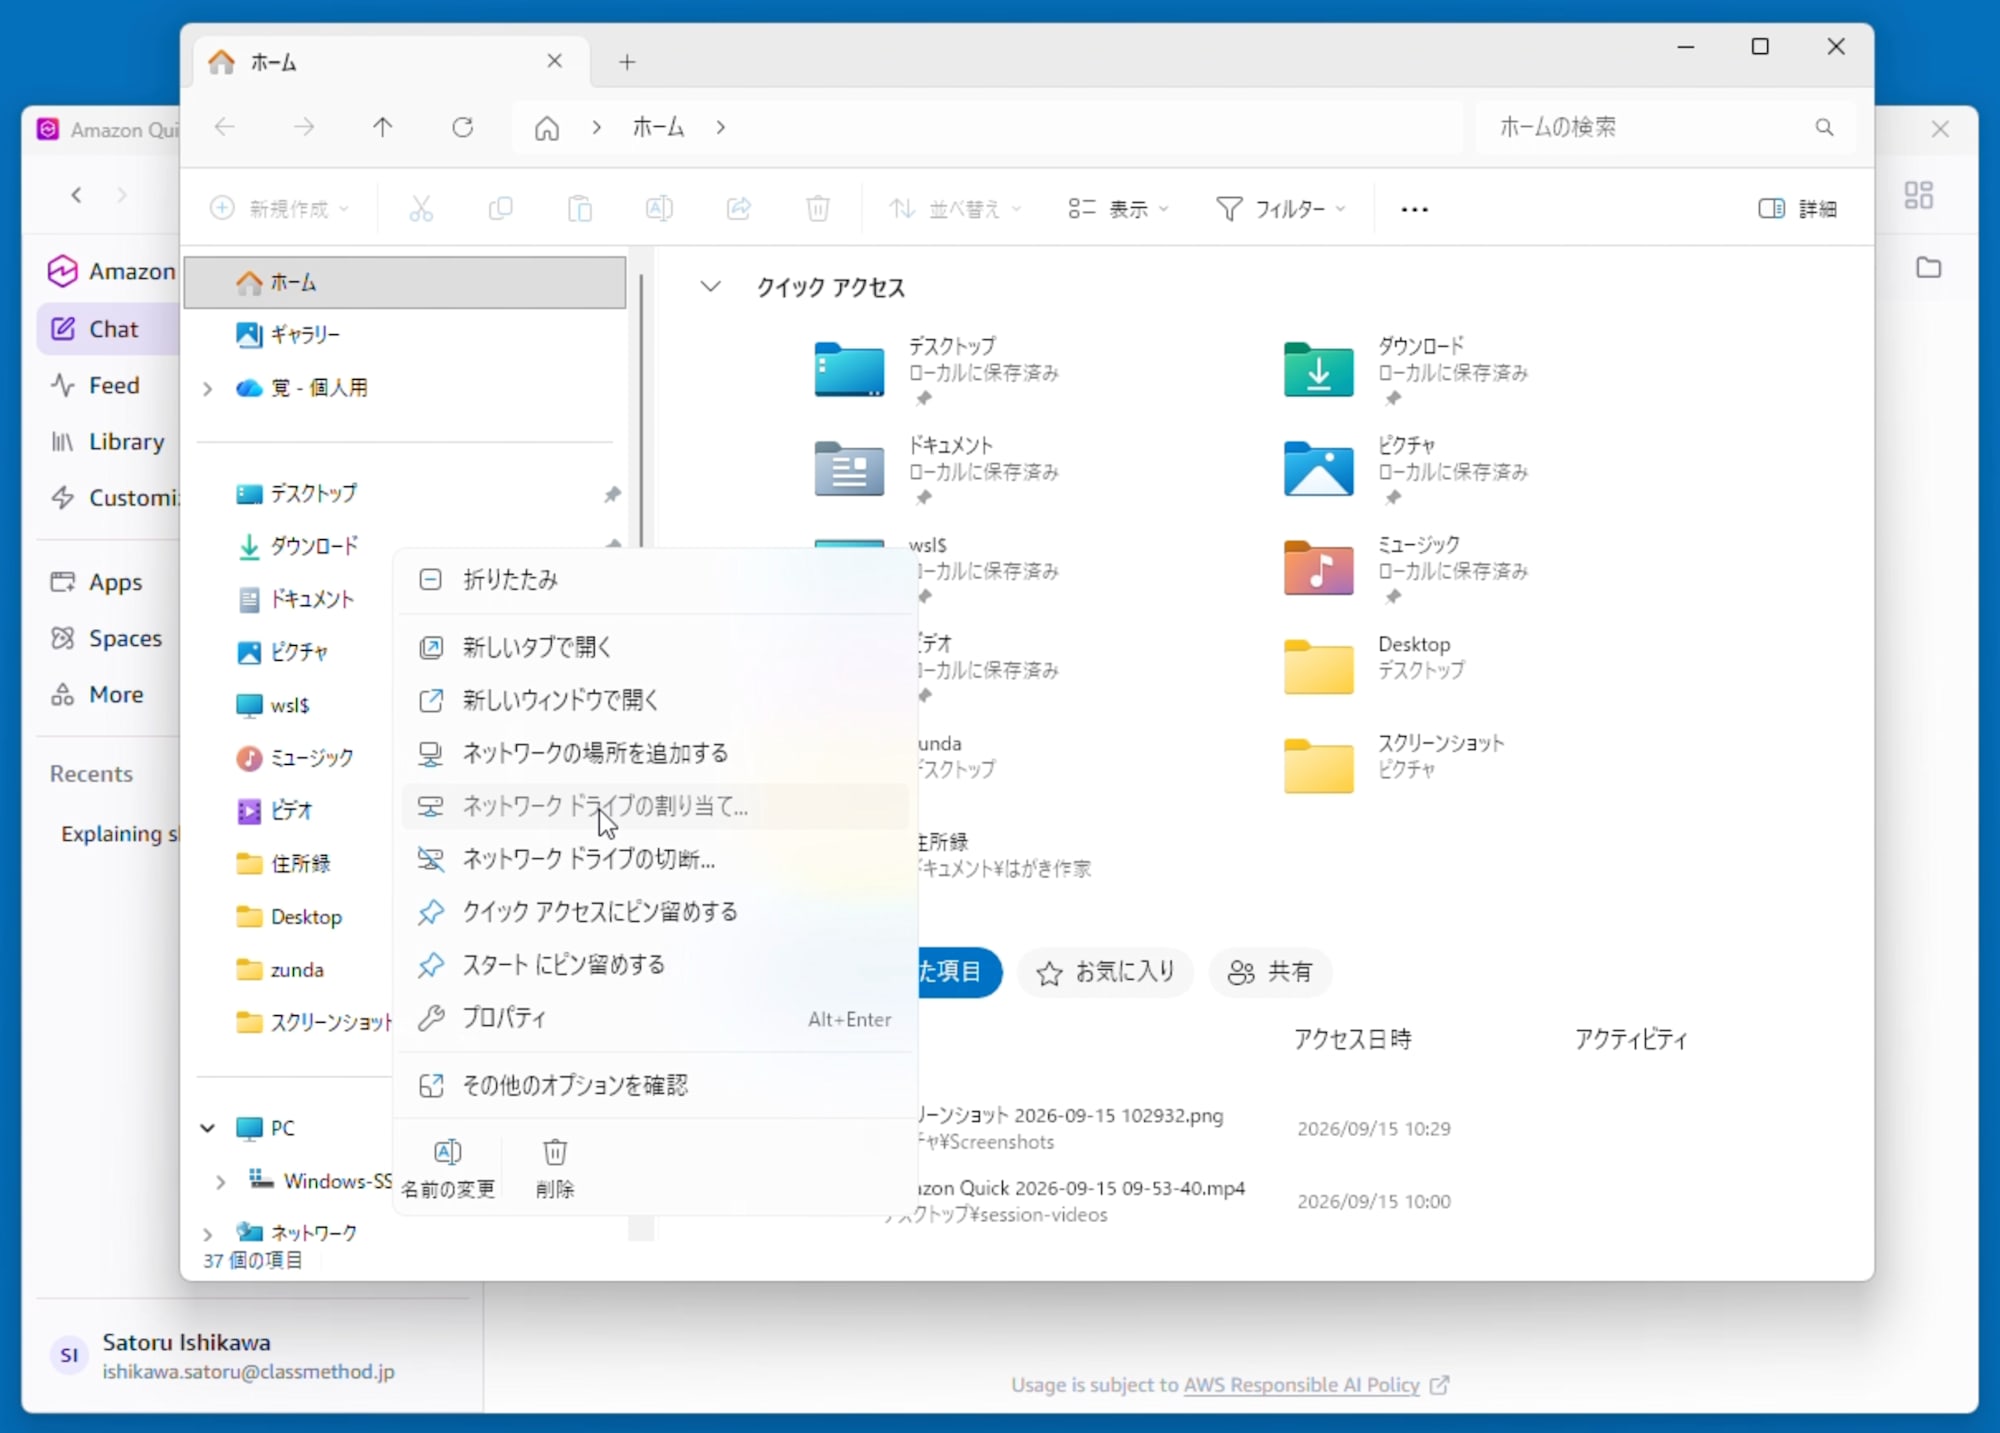
エクスプローラーでホーム(PC)を右クリックし、「ネットワーク ドライブの割り当て...」を選択します。
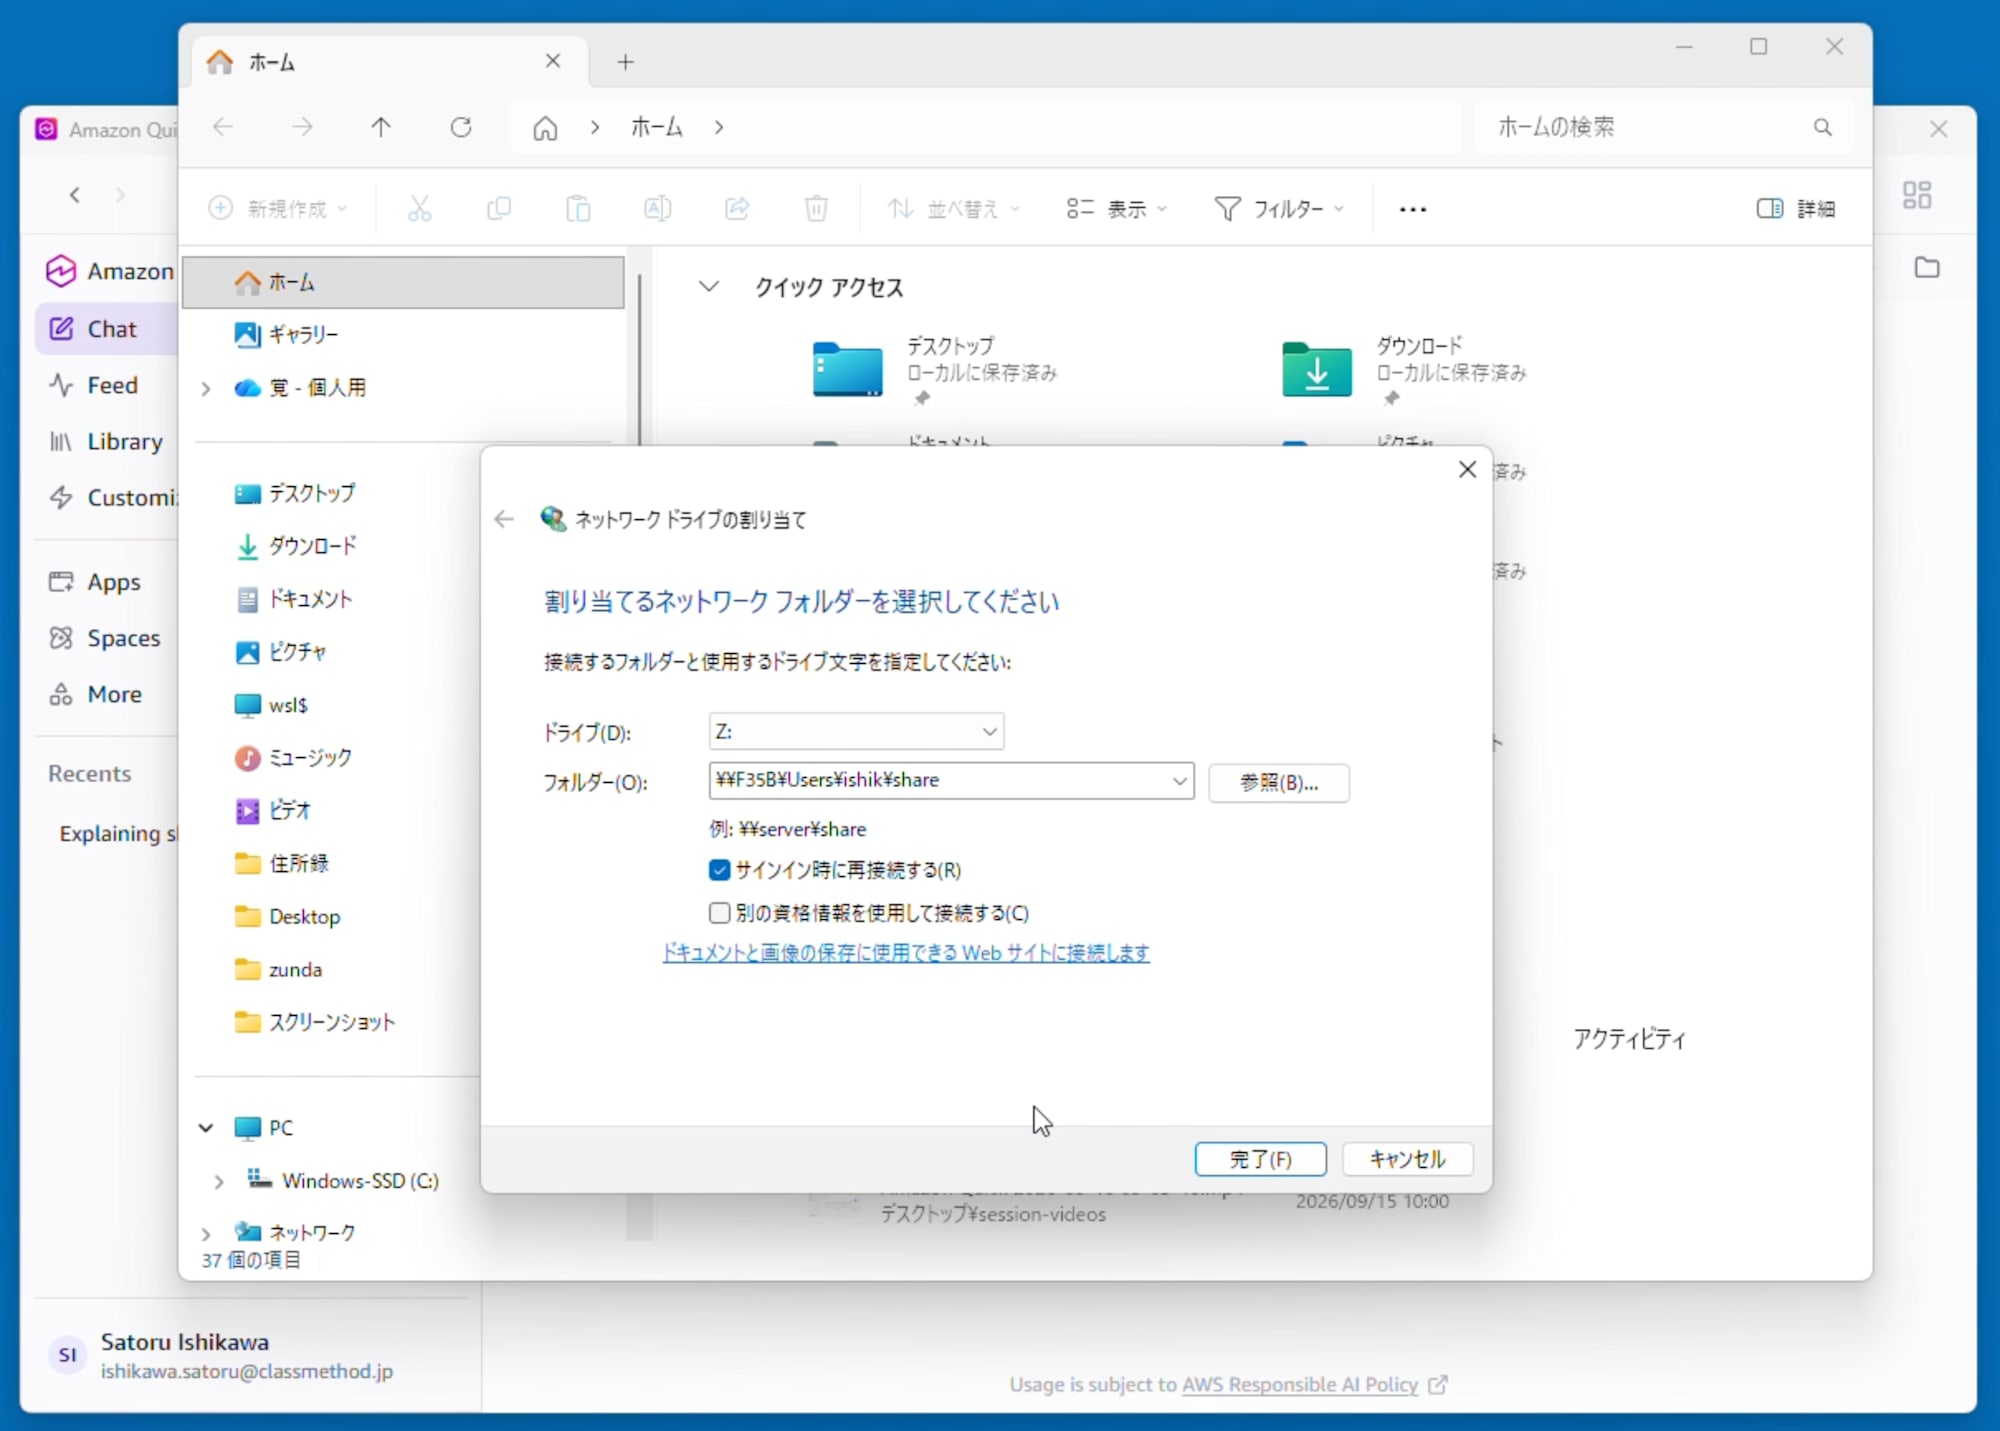
ドライブに Z:、フォルダーに \\F35B\Users\ishik\share を指定し、「サインイン時に再接続する」をオンにして完了を押します。
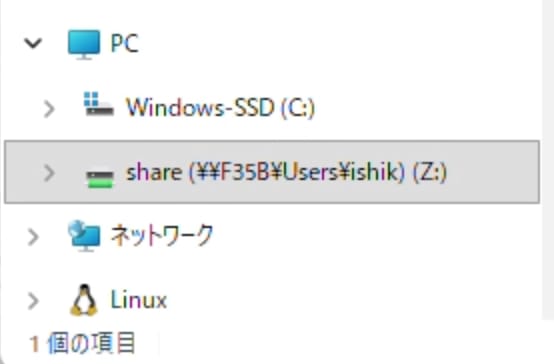
PC の直下に share (\\F35B\Users\ishik) (Z:) が追加されました。
この状態で、チャットから Zドライブの内容について教えてください。 とプロンプトを入力します。
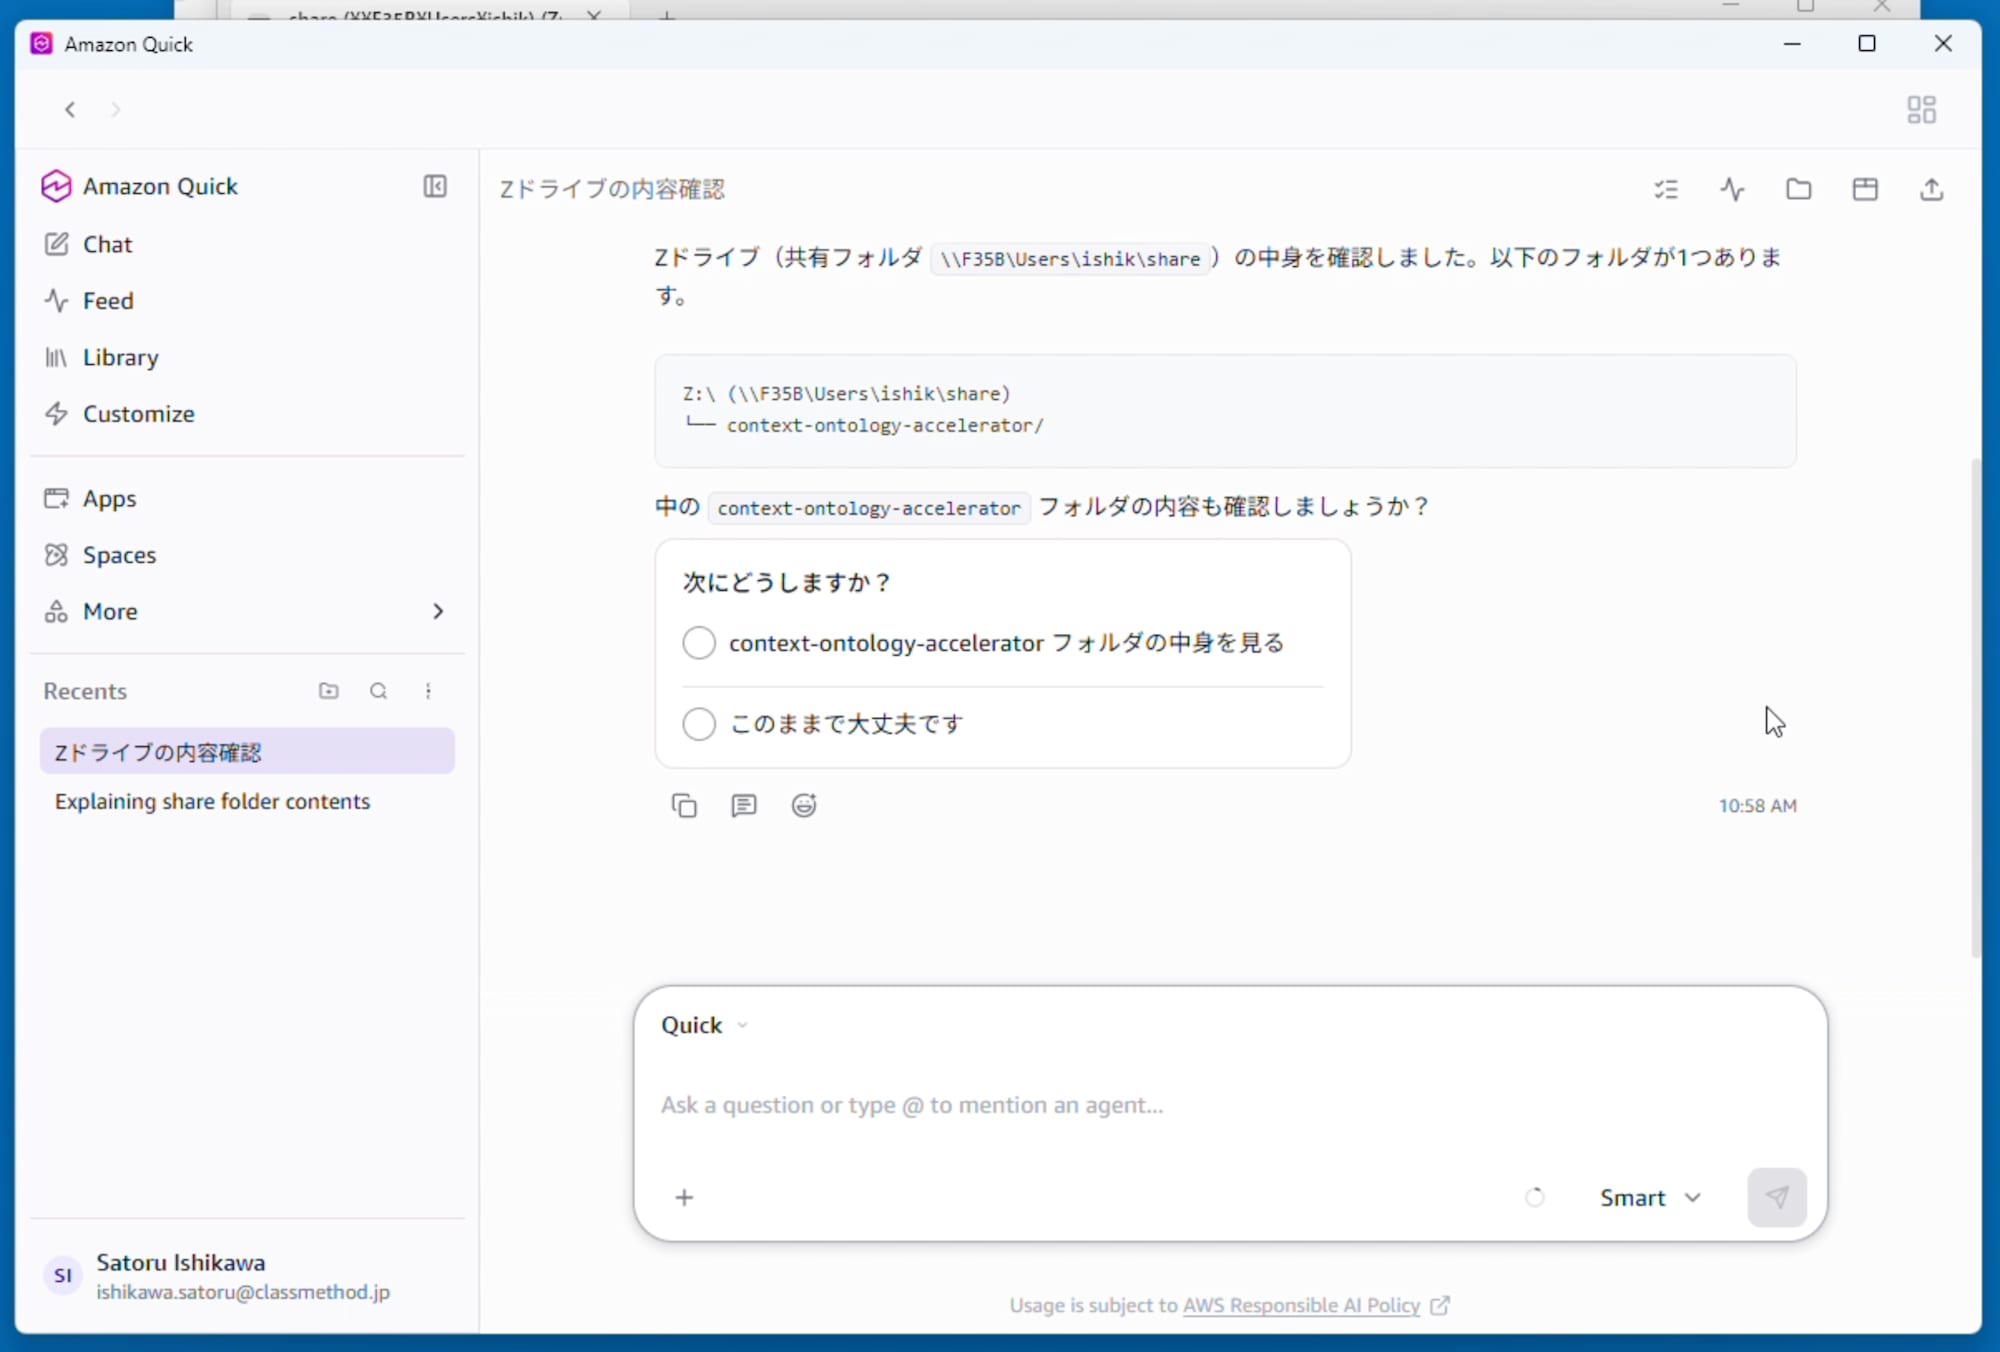
「Z ドライブ(共有フォルダ \\F35B\Users\ishik\share)の中身を確認しました」と、ドライブ文字を UNC パスに解決したうえで、ツリー表示で内容が返ってきました。ドライブ文字での指示が通ることを確認できています。
考察
UNC パスはローカルフォルダとして登録できる
Amazon Quick のドキュメントには、ローカルフォルダにネットワークパスを指定できるという記述はありません。今回の検証では、フォルダ選択ダイアログで UNC パスを入力すればそのまま登録でき、登録後もパスは UNC 表記のまま保持されました。チャットからのファイル読み取りも動作しています。
ドライブ文字での指示は UNC パスに解決された
Z ドライブについての質問に対する回答は、Zドライブ(共有フォルダ \\F35B\Users\ishik\share) という表記でした。この検証では、ドライブ割り当てを行う前に同じ共有を UNC パスでローカルフォルダに登録済みです。したがって確認できたのは「登録済みの共有フォルダに対してドライブ文字で指示しても意図どおり解決される」ところまでで、Z:\ を直接ローカルフォルダとして登録した場合の挙動は確認していません。ドライブ文字は割り当て設定に依存して変わるため、登録は UNC パスで行っておくほうが安定します。
アクセス制御は Windows 側に委ねられる
Amazon Quick デスクトップ版は OS のサンドボックスを通じてファイルにアクセスするため、共有フォルダに対する認証・認可は Windows の共有アクセス許可と NTFS アクセス許可がそのまま効きます。ユーザーごとに参照できる範囲が異なる共有フォルダであれば、Quick から見える範囲もユーザーごとに変わることになります。既存のファイルサーバーの権限設計を作り直さずに、そのまま生成 AI の参照範囲として使えるという点が実務上の利点です。
インデックス作成をオンにする場合はアップロード先を確認する
「Allow full file context for enhanced searching」と「Always remember file information」をオンにすると、ファイルは Quick アカウント内のスペースにアップロードされます。共有フォルダに機密文書が含まれる場合、この2つをオンにするかどうかは、アップロードの可否を判断したうえで決める必要があります。オフのままでもチャットからの参照自体は今回のとおり動作します。
なお、インデックス作成のスキャン間隔は30分で、Advanced 設定から最大ファイルサイズ・拡張子・除外パターンなどを指定できます。共有フォルダは容量が大きくなりがちなため、対象を絞ってから有効化するほうが扱いやすいと考えられます。
最後に
Amazon Quick デスクトップ版のローカルフォルダに Windows 共有フォルダを登録し、チャットからファイルを参照できました。UNC パスでの登録、ネットワークドライブに割り当てたドライブ文字での指示、どちらでも共有フォルダの中身が返ってきています。
Amazon Quick から S3 ナレッジベースや Amazon Bedrock Managed Knowledge Base といった「RAG」の構成は、データエンジニアが作成して、利用者に対して一元的に共有が可能ですが、Amazon Quick on Desktop の ローカルファイルは、利用者毎に設定する必要があり、リテラシーが低い利用者は設定できずに活用できない可能性もあります。
ファイルサーバー上の資産を生成 AI で分析したい場合、データを別の場所に移したりアップロードしたりせずに、Windows 側の権限設計をそのまま引き継いだ形で始められます。インデックス作成をオンにするとファイルがクラウドにアップロードされる点だけ、対象フォルダの機密度に応じて判断してください。