【アップデート】 AWS Config で新たに 77 種類のリソースタイプがサポートされました

こんにちは!クラウド事業本部のおつまみです。
みなさん、AWS Config 使っていますか?リソースの設定変更履歴を追跡して、コンプライアンスチェックに活用されている方も多いと思います。
今回 AWS Config で、なんと 77 個 の新しいリソースタイプがサポートされました!今年 1 月の 21 個、8 月の 15 個と比べてもかなり大規模な拡張です。
https://aws.amazon.com/jp/about-aws/whats-new/2026/10/aws-config-new-resource-types/
早速確認してみよう!とのことで、今回は概要と注目リソースタイプについてご紹介します。
3行まとめ
- AWS Config で 77 個の新しいリソースタイプがサポート
- Amazon EC2・Amazon S3 Files・Amazon Q Business・Amazon GuardDuty・AWS Systems Manager など幅広いサービスが対象
- 既に「すべてのリソースタイプを記録」設定を有効化している場合は自動的に追跡され、Config ルールと Config アグリゲーターでも利用可能
アップデートにより何が嬉しくなったのか
AWS Config は、AWS リソースの設定変更を継続的に記録・評価するサービスです。リソースの設定変更履歴の保管、Config ルールによるコンプライアンス評価、変更の追跡などに活用できます。
しかし、AWS Config がサポートしていないリソースタイプについては、設定の追跡や履歴管理ができませんでした。
今回のアップデートにより、以下のメリットがあります。
- カバレッジの大幅な拡大: 77 個ものリソースタイプが一度に追加され、より広範囲のリソースを発見・評価・監査・修正できるようになった
- 新しめのサービスにも対応: Amazon S3 Files・Amazon Bedrock AgentCore・AWS Security Agent・AWS Parallel Computing Service など比較的新しいサービスのリソースも対象に
- セキュリティ設定の変更管理がしやすく: GuardDuty のエンティティセット、Amazon Inspector のコードセキュリティスキャン設定、ECR のレジストリスキャン設定などが追跡可能に
- 自動適用: 「すべてのリソースタイプを記録」設定を有効化している場合、これらの新しいリソースタイプは自動的に追跡対象になる
追加された 77 個のリソースタイプ
今回サポートされた新しいリソースタイプは以下の通りです。
| No. | リソースタイプ | サービス |
|---|---|---|
| 1 | AWS::ApplicationAutoScaling::ScalableTarget | Application Auto Scaling |
| 2 | AWS::ApplicationSignals::Discovery | Amazon CloudWatch Application Signals |
| 3 | AWS::APS::AnomalyDetector | Amazon Managed Service for Prometheus |
| 4 | AWS::APS::ResourcePolicy | Amazon Managed Service for Prometheus |
| 5 | AWS::ARCRegionSwitch::Plan | Amazon Application Recovery Controller(Region switch) |
| 6 | AWS::Batch::QuotaShare | AWS Batch |
| 7 | AWS::Batch::ServiceEnvironment | AWS Batch |
| 8 | AWS::BedrockAgentCore::PaymentConnector | Amazon Bedrock AgentCore |
| 9 | AWS::BedrockAgentCore::ResourcePolicy | Amazon Bedrock AgentCore |
| 10 | AWS::Braket::SpendingLimit | Amazon Braket |
| 11 | AWS::CleanRooms::IdMappingTable | AWS Clean Rooms |
| 12 | AWS::CleanRoomsML::ConfiguredModelAlgorithm | AWS Clean Rooms ML |
| 13 | AWS::CloudWatch::AlarmMuteRule | Amazon CloudWatch |
| 14 | AWS::Connect::UserHierarchyStructure | Amazon Connect |
| 15 | AWS::ConnectCampaignsV2::Campaign | Amazon Connect(アウトバウンドキャンペーン) |
| 16 | AWS::CUR::ReportDefinition | AWS Cost and Usage Report |
| 17 | AWS::DataSync::LocationAzureBlob | AWS DataSync |
| 18 | AWS::DataSync::LocationFSxONTAP | AWS DataSync |
| 19 | AWS::DataSync::LocationFSxOpenZFS | AWS DataSync |
| 20 | AWS::EC2::TransitGatewayMeteringPolicy | Amazon EC2(Transit Gateway) |
| 21 | AWS::EC2::VPCCidrBlock | Amazon EC2(VPC) |
| 22 | AWS::ECR::RegistryScanningConfiguration | Amazon ECR |
| 23 | AWS::EKS::Capability | Amazon EKS |
| 24 | AWS::ElementalInference::Feed | AWS Elemental Inference |
| 25 | AWS::EntityResolution::IdNamespace | AWS Entity Resolution |
| 26 | AWS::Glue::Blueprint | AWS Glue |
| 27 | AWS::GuardDuty::ThreatEntitySet | Amazon GuardDuty |
| 28 | AWS::GuardDuty::TrustedEntitySet | Amazon GuardDuty |
| 29 | AWS::HealthLake::DataTransformationProfile | AWS HealthLake |
| 30 | AWS::InspectorV2::CodeSecurityScanConfiguration | Amazon Inspector |
| 31 | AWS::IoT::Logging | AWS IoT Core |
| 32 | AWS::IoTWireless::WirelessDeviceImportTask | AWS IoT Wireless |
| 33 | AWS::LicenseManager::Grant | AWS License Manager |
| 34 | AWS::LicenseManager::License | AWS License Manager |
| 35 | AWS::Lightsail::DatabaseSnapshot | Amazon Lightsail |
| 36 | AWS::MediaConnect::RouterInput | AWS Elemental MediaConnect |
| 37 | AWS::MediaConnect::RouterNetworkInterface | AWS Elemental MediaConnect |
| 38 | AWS::MediaLive::Multiplex | AWS Elemental MediaLive |
| 39 | AWS::MediaLive::Node | AWS Elemental MediaLive |
| 40 | AWS::MediaLive::SdiSource | AWS Elemental MediaLive |
| 41 | AWS::MediaPackageV2::ChannelPolicy | AWS Elemental MediaPackage v2 |
| 42 | AWS::MediaPackageV2::OriginEndpointPolicy | AWS Elemental MediaPackage v2 |
| 43 | AWS::MediaTailor::ChannelPolicy | AWS Elemental MediaTailor |
| 44 | AWS::NeptuneGraph::GraphSnapshot | Amazon Neptune Analytics |
| 45 | AWS::Notifications::EventRule | AWS User Notifications |
| 46 | AWS::Notifications::NotificationHub | AWS User Notifications |
| 47 | AWS::Omics::Configuration | AWS HealthOmics |
| 48 | AWS::Omics::WorkflowVersion | AWS HealthOmics |
| 49 | AWS::OpenSearchServerless::CollectionGroup | Amazon OpenSearch Serverless |
| 50 | AWS::PCAConnectorAD::ServicePrincipalName | AWS Private CA Connector for Active Directory |
| 51 | AWS::PCS::Cluster | AWS Parallel Computing Service |
| 52 | AWS::PCS::ComputeNodeGroup | AWS Parallel Computing Service |
| 53 | AWS::PCS::Queue | AWS Parallel Computing Service |
| 54 | AWS::QBusiness::DataSource | Amazon Q Business |
| 55 | AWS::QBusiness::Index | Amazon Q Business |
| 56 | AWS::QBusiness::Permission | Amazon Q Business |
| 57 | AWS::QBusiness::Plugin | Amazon Q Business |
| 58 | AWS::QBusiness::Retriever | Amazon Q Business |
| 59 | AWS::QBusiness::WebExperience | Amazon Q Business |
| 60 | AWS::QuickSight::OAuthClientApplication | Amazon QuickSight |
| 61 | AWS::RTBFabric::InboundExternalLink | AWS RTB Fabric |
| 62 | AWS::RTBFabric::RequesterGateway | AWS RTB Fabric |
| 63 | AWS::S3Files::AccessPoint | Amazon S3 Files |
| 64 | AWS::S3Files::FileSystem | Amazon S3 Files |
| 65 | AWS::S3Files::FileSystemPolicy | Amazon S3 Files |
| 66 | AWS::S3Files::MountTarget | Amazon S3 Files |
| 67 | AWS::SecurityAgent::Application | AWS Security Agent |
| 68 | AWS::SecurityAgent::TargetDomain | AWS Security Agent |
| 69 | AWS::SES::MailManagerAddressList | Amazon SES(Mail Manager) |
| 70 | AWS::SSM::MaintenanceWindow | AWS Systems Manager |
| 71 | AWS::SSO::Application | AWS IAM Identity Center |
| 72 | AWS::Timestream::InfluxDBCluster | Amazon Timestream for InfluxDB |
| 73 | AWS::Timestream::InfluxDBInstance | Amazon Timestream for InfluxDB |
| 74 | AWS::Transcribe::VocabularyFilter | Amazon Transcribe |
| 75 | AWS::Wisdom::AIGuardrail | Amazon Connect(Wisdom) |
| 76 | AWS::Wisdom::Assistant | Amazon Connect(Wisdom) |
| 77 | AWS::WorkSpacesWeb::NetworkSettings | Amazon WorkSpaces Secure Browser |
注目のリソースタイプ
数が多いので、公式アナウンスで名前が挙がっているサービスと、運用・セキュリティの観点で影響が大きそうなものをピックアップしてご紹介します。
AWS::S3Files::FileSystem / AccessPoint / FileSystemPolicy / MountTarget
概要
Amazon S3 Files のファイルシステム、アクセスポイント、ファイルシステムポリシー、マウントターゲットの 4 つのリソースタイプが追加されました。公式アナウンスでも主要サービスとして名前が挙がっています。
重要性
ファイルシステムポリシーやアクセスポイントはデータへのアクセス制御に関わる設定です。これらの変更履歴を Config で残せるようになったことで、S3 Files を本番利用する際のガバナンスが効かせやすくなりました。
ユースケース
- ファイルシステムポリシーが意図せず緩和された場合の検出
- マウントターゲットの追加・削除など、ネットワーク到達性に関わる変更の監査
- 複数アカウントにまたがる S3 Files リソースの棚卸し(Config アグリゲーター)
AWS::EC2::VPCCidrBlock / AWS::EC2::TransitGatewayMeteringPolicy
概要
EC2 関連では、VPC の CIDR ブロックと Transit Gateway のメータリングポリシーが追加されました。1 月のアップデートで追加された AWS::EC2::SubnetCidrBlock に続き、今回は VPC 側の CIDR ブロックも追跡できるようになっています。
重要性
VPC への CIDR ブロックの追加・削除は、ルーティングやピアリング、IP アドレス設計に影響する重要な変更です。Config で個別リソースとして追跡できると、ネットワーク構成の変更管理がしやすくなります。
ユースケース
- 想定外の CIDR ブロックが VPC に追加された場合の検出
- IP アドレス設計(重複防止など)に関するルールでの評価
- Transit Gateway 周りの設定変更の監査
セキュリティ関連のリソースタイプ
今回はセキュリティサービスの設定系リソースも多く追加されています。
| リソースタイプ | 追跡できるようになった設定 |
|---|---|
| AWS::GuardDuty::ThreatEntitySet / TrustedEntitySet | GuardDuty の脅威エンティティセット・信頼済みエンティティセット |
| AWS::InspectorV2::CodeSecurityScanConfiguration | Amazon Inspector のコードセキュリティスキャン設定 |
| AWS::ECR::RegistryScanningConfiguration | ECR のレジストリ単位のスキャン設定 |
| AWS::SSO::Application | IAM Identity Center のアプリケーション |
| AWS::SecurityAgent::Application / TargetDomain | AWS Security Agent のアプリケーション・ターゲットドメイン |
特に GuardDuty の信頼済みエンティティセットは、登録内容によって検出結果に影響する設定です。こういった「セキュリティ対策の効き方を変えてしまう設定」の変更を記録・検知できるのは嬉しいポイントです。
https://dev.classmethod.jp/articles/introduction-2024-amazon-guardduty/
また、運用面では AWS::SSM::MaintenanceWindow(Systems Manager のメンテナンスウィンドウ)や AWS::CloudWatch::AlarmMuteRule(CloudWatch アラームのミュートルール)も追加されています。メンテナンスウィンドウやアラームのミュート設定は、意図せず変更されると監視・パッチ運用に影響するため、地味ながら追跡できると助かるリソースです。
設定方法
すべてのリソースタイプを記録している場合
「すべてのリソースタイプを記録」を有効化している場合、追加の設定は不要です。新しいリソースタイプは自動的に追跡されます。
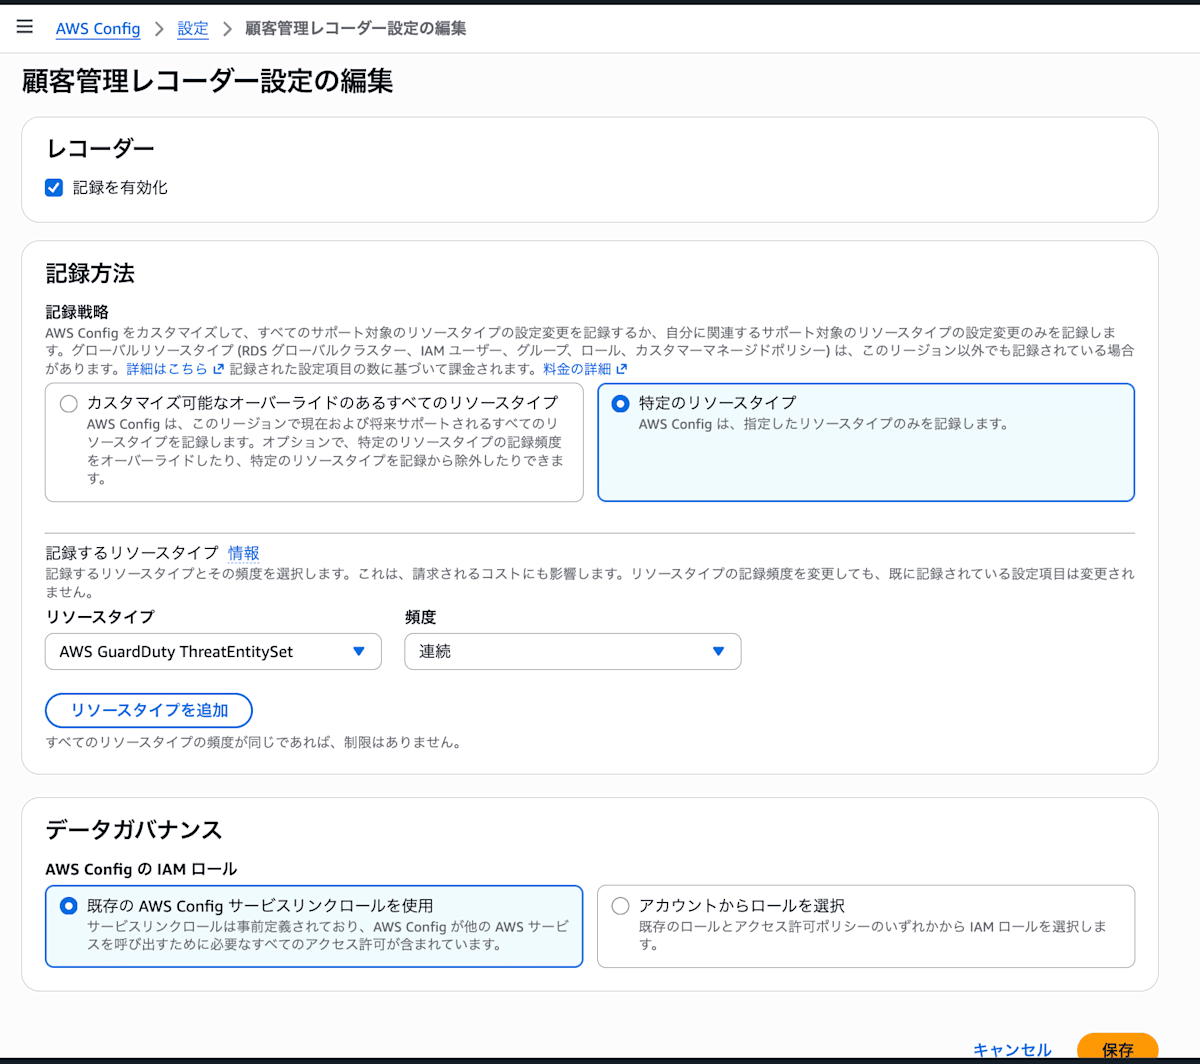
特定のリソースタイプのみを記録している場合
- AWS Config コンソールにアクセス
- 「設定」からレコーダーの[編集]を選択
- 追跡したい新しいリソースタイプを選択して保存
または、AWS CLI で設定
aws configservice put-configuration-recorder \
  --configuration-recorder name=default,roleARN=arn:aws:iam::123456789012:role/config-role \
  --recording-group allSupported=false,resourceTypes=AWS::S3Files::FileSystem,AWS::S3Files::FileSystemPolicy,AWS::EC2::VPCCidrBlock
put-configuration-recorder は記録対象のリソースタイプを上書きする点に注意してください。既存の記録対象も含めて指定する必要があります。
Config ルールでの活用
これらの新しいリソースタイプは、Config ルールや Config アグリゲーターでも利用できます。
例えば、以下のようなカスタムルールを作成できます。
- S3 Files のファイルシステムポリシーが想定外の Principal を許可していないかを確認
- ECR のレジストリスキャン設定が組織の基準(スキャン方式など)を満たしているかをチェック
対応リージョン
今回追加されたリソースタイプは、各リソースが利用可能なすべての AWS リージョンでサポートされています。
注意点
コスト
- AWS Config は記録される設定項目の数と Config ルールの評価数に基づいて課金されます
- 「すべてのリソースタイプを記録」を有効化している場合、今回追加された 77 個のリソースタイプも自動的に追跡対象となり、該当リソースが存在する場合は記録コストが発生します
- 今回は追加数が多いため、特に利用サービスが多い環境では、アップデート後しばらくは Config のコスト推移を確認しておくと安心です
記録対象を絞りたい場合
- 「すべてのリソースタイプを記録」を使いつつ、不要なリソースタイプだけを除外する設定も可能です
- 監査要件上不要なリソースタイプがある場合は、除外設定でコストをコントロールしましょう
既存環境への影響
- 「すべてのリソースタイプを記録」を有効化している場合、自動的に新しいリソースタイプが追跡されます
- 大量のリソースがある場合、初回の設定記録に時間がかかる可能性があります
まとめ
今回は AWS Config が Amazon EC2・Amazon S3 Files・Amazon Q Business など 77 個の新しいリソースタイプに対応したアップデートをご紹介しました。
今年に入ってからの追加の中でも最大規模で、新しめのサービスやセキュリティ・運用系の設定リソースまで幅広くカバーされたのは嬉しいアップデートです。「すべてのリソースタイプを記録」を有効にしている場合は追加設定なしで対応されるので、ぜひ Config のリソースインベントリを確認しつつ、コストへの影響もあわせてチェックしてみてください。
最後までお読みいただきありがとうございました!
どなたかのお役に立てれば幸いです。
以上、おつまみ(@AWS11077)でした!