Entra IDの「アプリの登録」と「エンタープライズアプリ」は何が違う?

どうも!オペ部の西村祐二です!
Microsoft Entra IDには、「アプリの登録」と「エンタープライズ アプリケーション」(以下、エンタープライズアプリ)があります。同じアプリが両方に表示されますが、設定する内容が異なります。
- アプリの登録:ログイン後に戻るURLなど、アプリの情報を設定する
- エンタープライズアプリ:利用ユーザーの割り当てなど、組織での利用を設定する
社内Webアプリを例に、実際の画面で見ていきます。
画面は2026年10月21日のEntra管理センターです。Entra ID Freeでテスト用アプリを登録し、確認後に削除しました。メールアドレス・テナント名・IDは伏せ、赤枠を追記しています。今回は管理画面の確認のみで、Webアプリのログイン・アクセス制御は検証していません。
ログイン後の戻り先は「アプリの登録」で設定する
Entra IDでサインインしたあと、Webアプリへ戻るURLをリダイレクトURIと呼びます。例として、http://localhost:5000/auth/redirectを登録します。
「Entra ID」→「アプリの登録」で対象アプリを開きます。
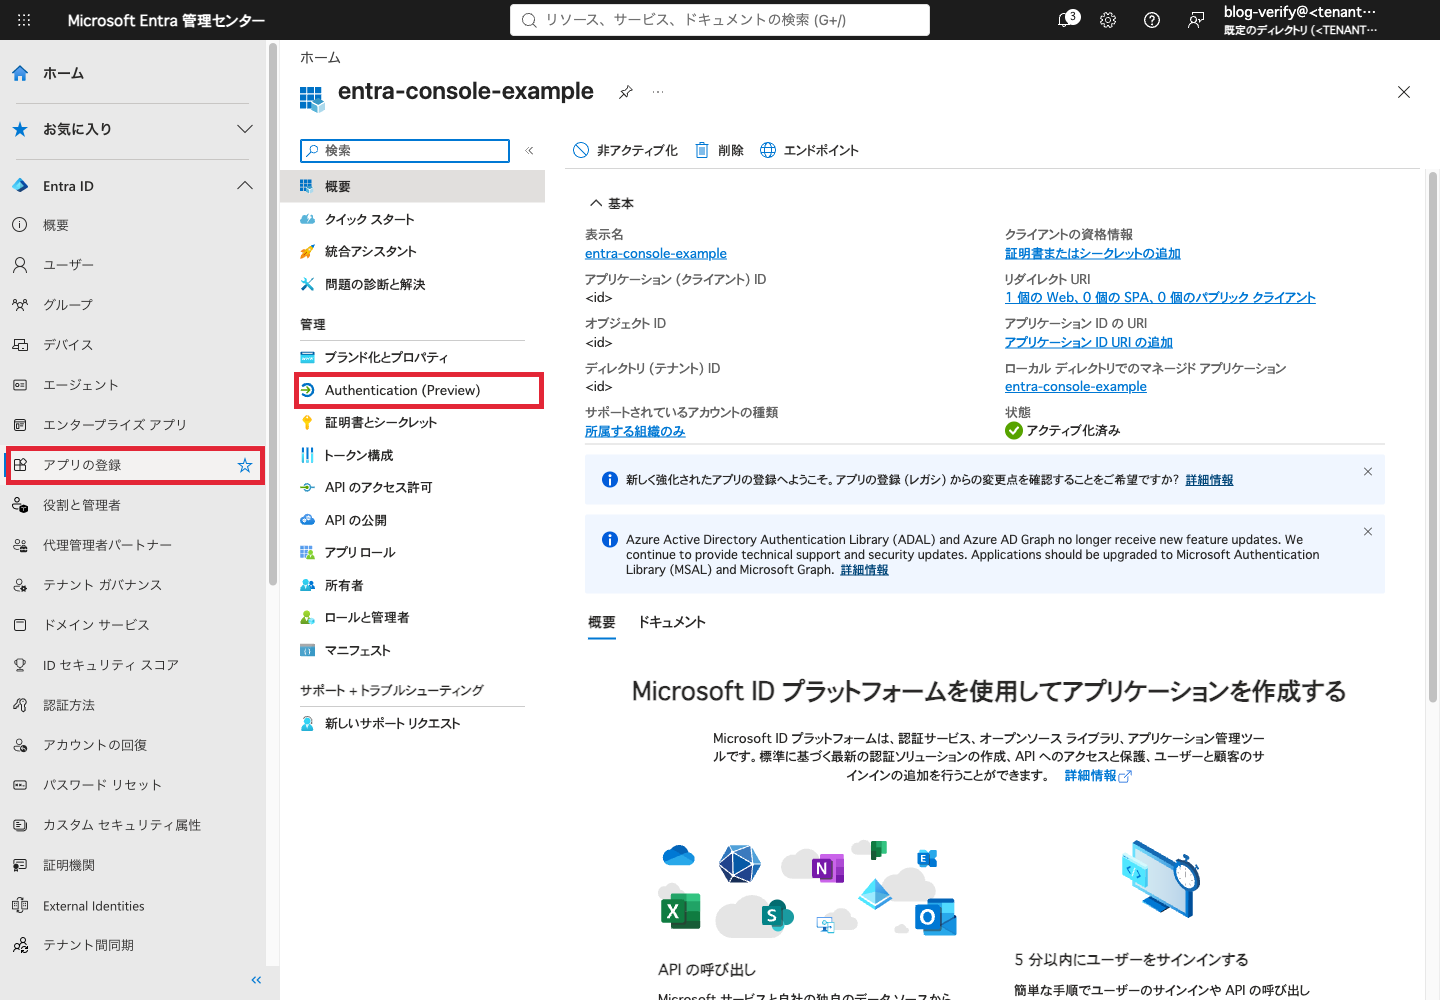
赤枠の「Authentication (Preview)」が認証メニューです。Web用のリダイレクトURIを追加すると、一覧に表示されました。
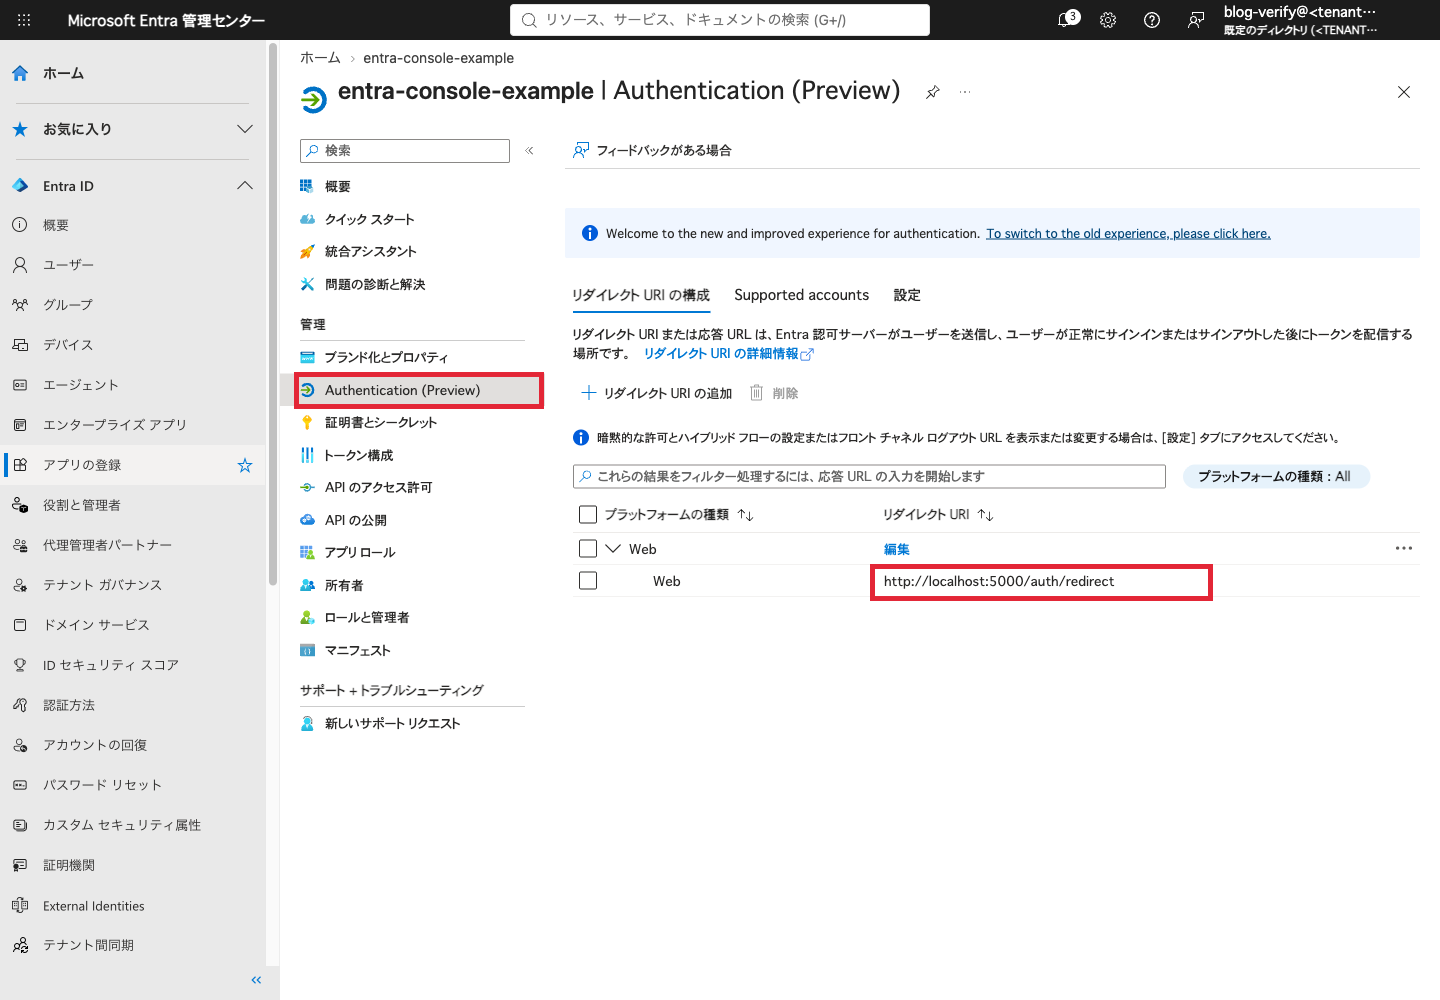
赤枠のURLが戻り先です。実際には、アプリでログイン結果を受け取る処理を実装したURLを指定します。
使う人の割り当ては「エンタープライズアプリ」で設定する
利用ユーザーの割り当ては、エンタープライズアプリで管理します。アプリ登録の概要にある「ローカル ディレクトリでのマネージド アプリケーション」のリンクから移動できます。
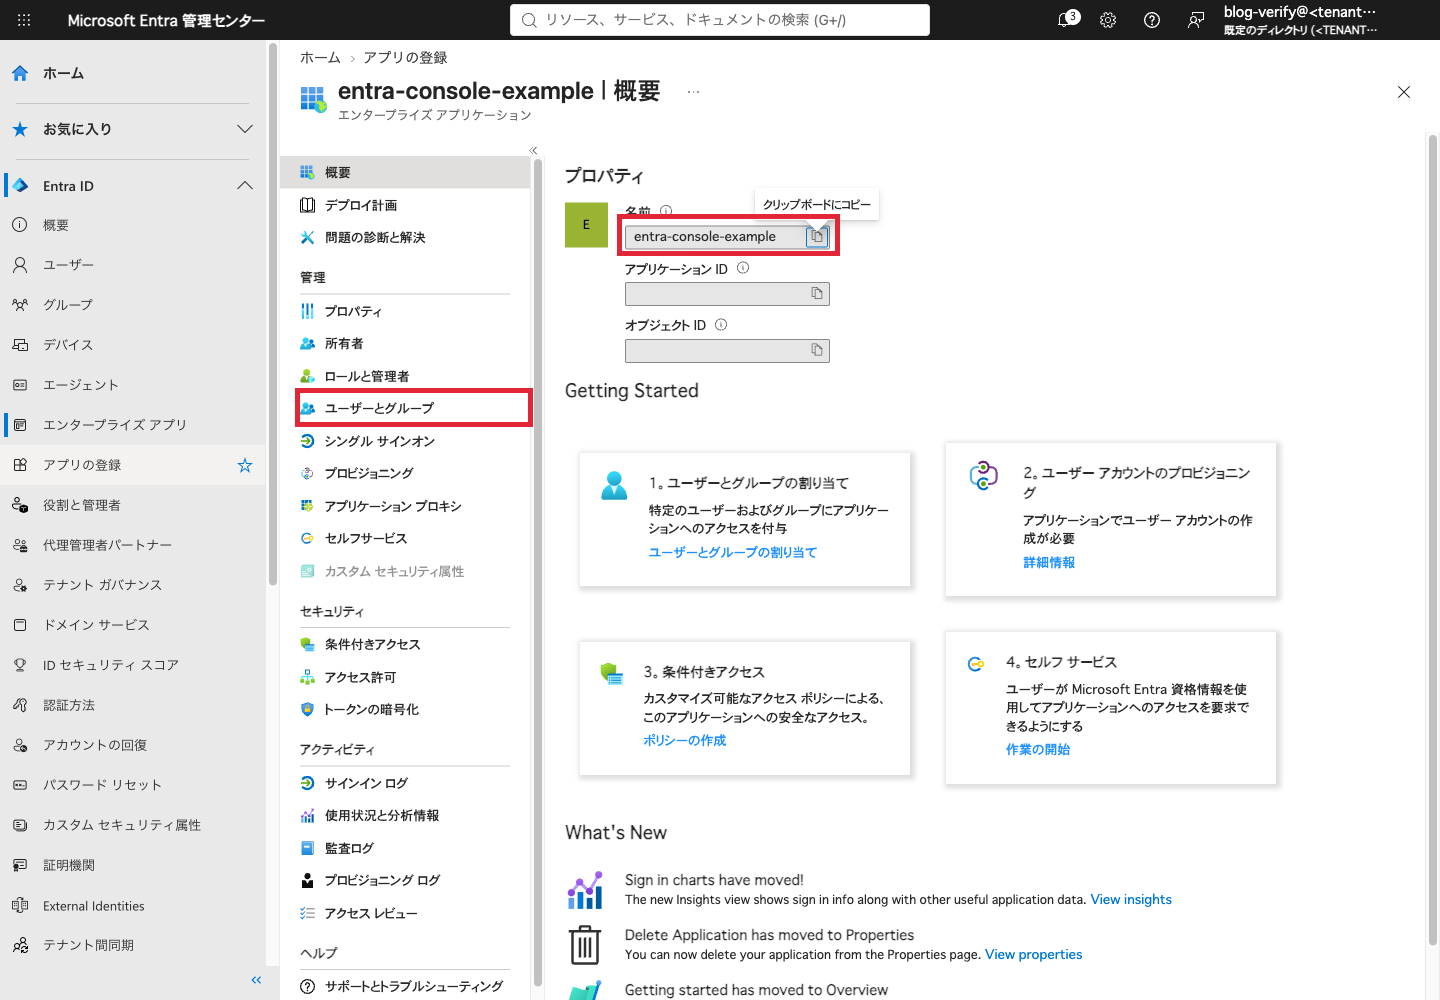
同じentra-console-exampleでも、設定メニューが変わりました。赤枠の「ユーザーとグループ」を開きます。
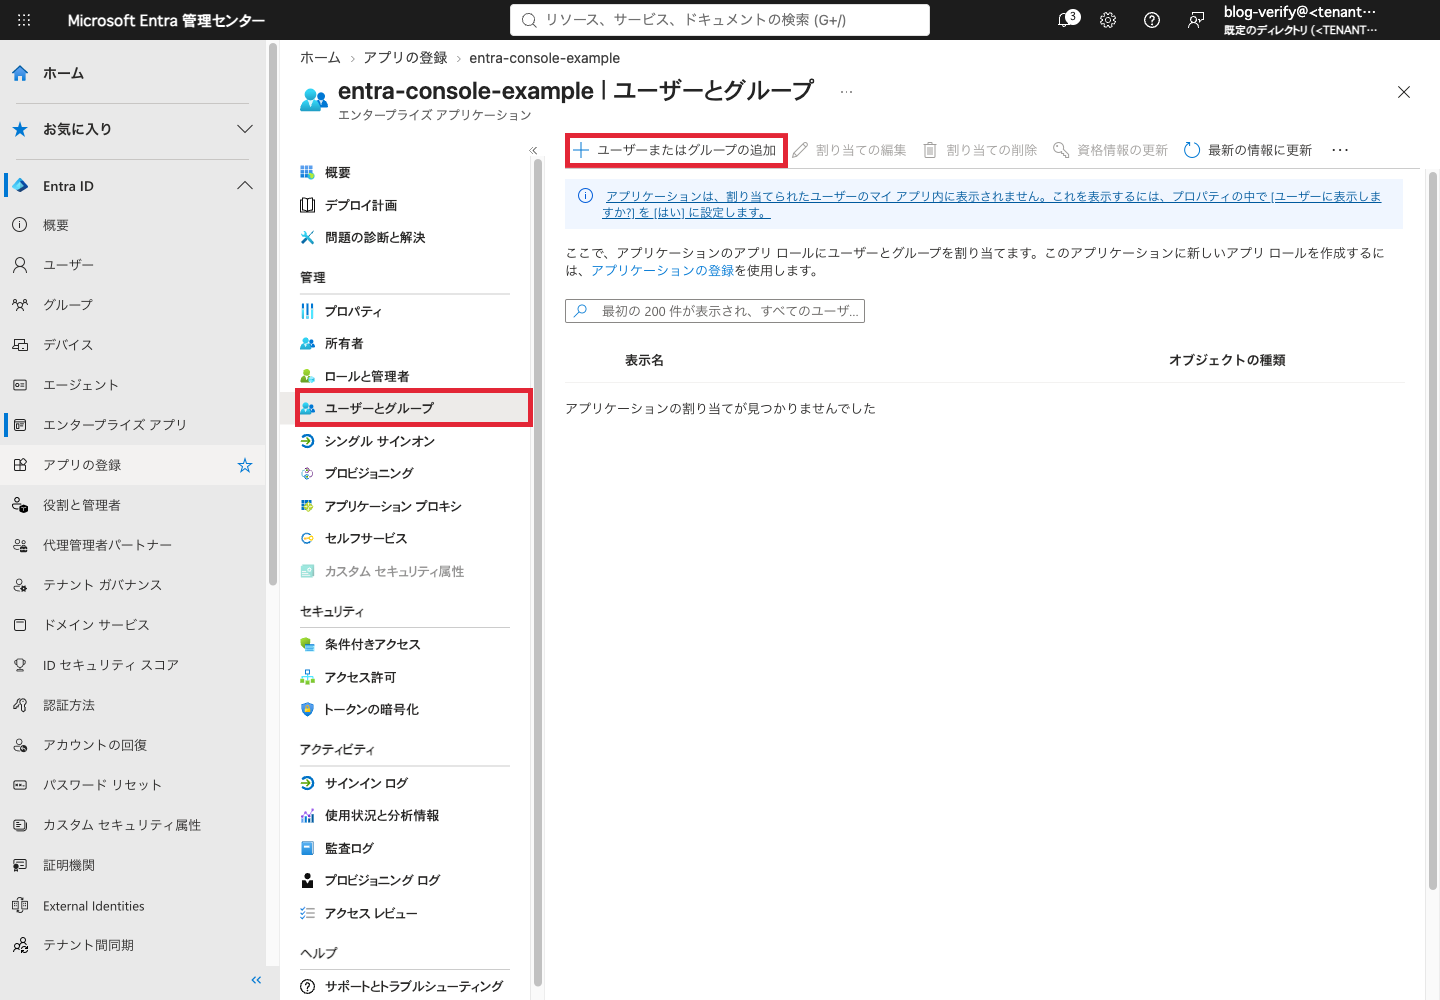
赤枠の「ユーザーまたはグループの追加」が割り当ての入口です。今回は割り当てていないため、一覧は空です。
割り当てた人だけに利用を制限するには、「プロパティ」でユーザーの割り当てを必須にする設定も必要です。公式のアクセス管理の説明
Freeでは個別ユーザーを割り当てられます。グループ単位の割り当てにはP1またはP2が必要です。公式の割り当て手順
なぜ同じ名前のアプリが2つあるのか
内部では、次の2つのオブジェクトを管理しています。
| オブジェクト | 役割 | 管理する画面 |
|---|---|---|
| アプリケーションオブジェクト | アプリ共通の情報 | アプリの登録 |
| サービスプリンシパル | テナント内でそのアプリを表すもの | エンタープライズアプリ |
テナントは、ユーザーやアプリを管理するEntra IDのディレクトリです。今回のように管理センターで自分のテナント用のアプリを登録すると、両方のオブジェクトが作られます。二重登録ではなく、管理する情報が分かれています。
AWSでEC2のプログラムにIAMロールを使わせる場合も、プログラム本体と権限を与える対象を分けて考えます。Entra IDでも、アプリ本体とは別に権限を与える対象がある、と捉えると理解の助けになります。ただし、IAMロールとサービスプリンシパルは同じ仕組みではありません。
別の組織で使う場合
複数の会社が同じWebアプリを使う場合、共通のアプリ情報は提供元で、ユーザーの割り当ては利用先ごとに管理します。そのため、1つのアプリケーションオブジェクトに対して、テナントごとのサービスプリンシパルが作られます。
下図は自作の概念図です。矢印はオブジェクト同士の関係を示し、アプリのコードのコピーを示すものではありません。
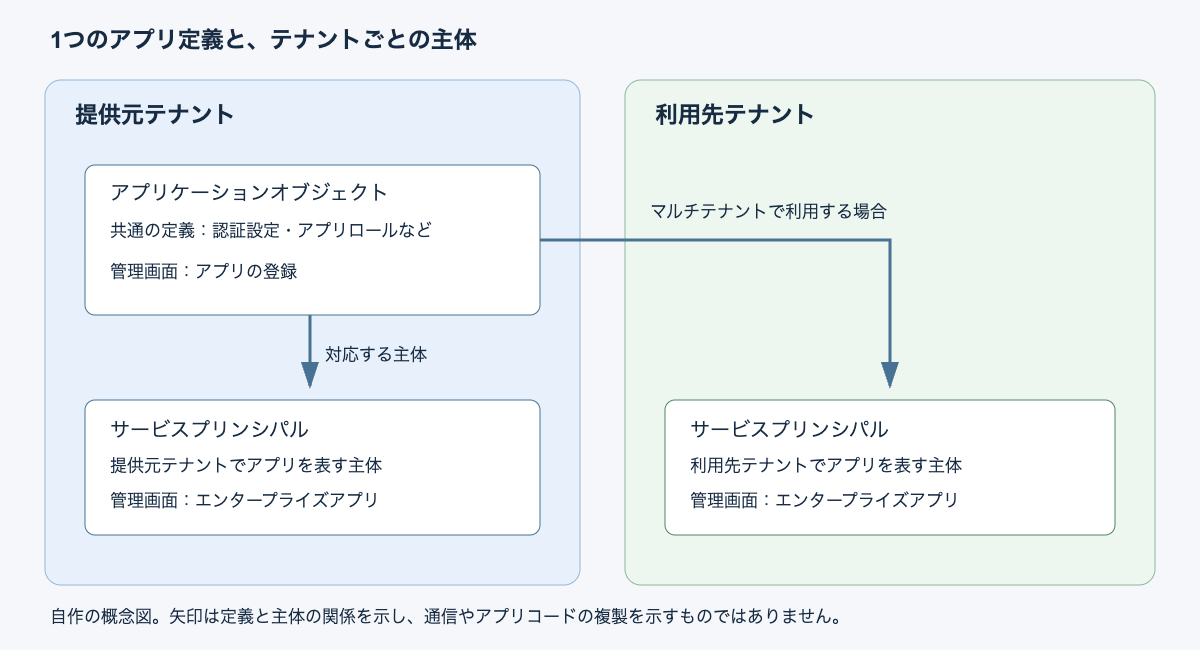
複数テナントの関係は公式資料に基づく説明です。今回の画面確認は単一テナントで行いました。
迷ったときに見る設定先
| 設定したいこと | 主な設定先 |
|---|---|
| ログイン後の戻り先URL | アプリの登録 → Authentication (Preview) |
| アプリ認証用の証明書・シークレット | アプリの登録 → 証明書とシークレット |
| 閲覧者など、アプリ内の役割を作る | アプリの登録 → アプリ ロール |
| ユーザーを閲覧者などに割り当てる | エンタープライズアプリ → ユーザーとグループ |
アプリロールでは、「閲覧者という役割を作る」と「この人を閲覧者にする」で設定先が分かれます。実際の操作の許可・拒否は、受け取ったロールをアプリ側で判定します。
また、両方の概要画面では、アプリケーションIDは共通、オブジェクトIDは別でした。APIで指定する際は区別が必要です。Graphのapplication・servicePrincipal
まとめ
アプリの情報は「アプリの登録」、組織での利用設定は「エンタープライズアプリ」で管理します。戻り先URLと利用ユーザーの割り当てを例に考えると、設定先を選びやすくなります。
ユーザー作成からWebアプリへのサインインまでの流れは、前の記事で紹介しています。