【Security Hub修復手順】[CloudFront.15] CloudFrontディストリビューションは推奨されるTLSセキュリティポリシーを使用する必要があります

こんにちは!SREチームの乃万です。
皆さん、お使いのAWS環境のセキュリティチェックはしていますか?
本記事では、AWS Security HubによるAWS環境のセキュリティ状況スコアリングに該当する項目についての修復手順をご紹介します。
本記事の対象コントロール
[CloudFront.15] CloudFrontディストリビューションは推奨されるTLSセキュリティポリシーを使用する必要があります
[CloudFront.15] CloudFront distributions should use recommended TLS security policy
前提条件
本記事はAWS Security Hubで「AWS基礎セキュリティのベストプラクティススタンダード」を利用されている方向けの内容となります。
AWS Security Hubの詳細についてはこちらのブログをご覧ください。
対象コントロールの説明
このコントロールは、CloudFrontディストリビューションのTLSセキュリティポリシーが以下の推奨ポリシーのいずれかに設定されているかをチェックします。
- TLSv1.2_2021
- TLSv1.2_2025
- TLSv1.3_2025
カスタムSSL証明書を使用しているディストリビューションで、上記以外のポリシー(TLSv1.2_2019、TLSv1.2_2018、TLSv1.1_2016 など)が設定されている場合、このコントロールはFAILEDとなります。
TLSセキュリティポリシーは、CloudFrontがビューワー(ブラウザ等のクライアント)との通信に使用できる最小TLSバージョンと暗号スイートの組み合わせを定義します。古いTLSバージョン(TLSv1.0, TLSv1.1)にはPOODLEやBEASTといった既知の脆弱性が存在しており、攻撃者によるTLSダウングレード攻撃を通じてコンテンツの盗聴や改ざんが行われるリスクがあります。古い暗号スイートも同様に、解読可能なアルゴリズムが含まれる場合があります。
本番・本番以外の環境問わず、推奨セキュリティポリシーへの対応が必須です。現代のブラウザはいずれもTLSv1.2以上をサポートしているため、推奨ポリシーへの変更による影響は基本的に発生しません。
修復手順
コントロールの確認方法
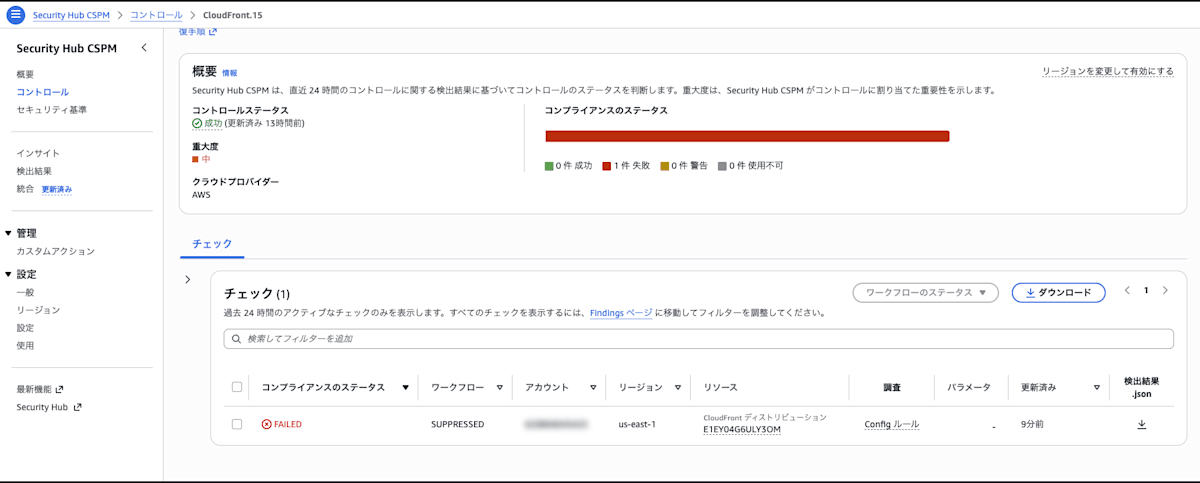
- AWS Security Hubコンソールを開く
- 左メニューから「検出結果」を選択
- フィルターで「コンプライアンスのセキュリティコントロールID」に「CloudFront.15」を入力して検索
検出結果のリソース列にFAILEDとなっているCloudFrontディストリビューションが表示されます。
ステークホルダーに確認
修復を行う前に、以下の点をステークホルダーに確認してください。
- TLSv1.0またはTLSv1.1のみをサポートする古いクライアント(レガシーブラウザ、組み込みデバイス等)からのアクセスがあるか
- TLSv1.2_2021以上への変更後、これらのクライアントからのアクセスは失敗するようになります
- 現在使用しているTLSセキュリティポリシーと、推奨ポリシーへの変更によって影響を受ける暗号スイートを把握しているか
- 各ポリシーがサポートする暗号スイートの一覧はビューワーとCloudFront間でサポートされているプロトコルと暗号を参照してください
修復手順
修復方法は、ディストリビューションがカスタムSSL証明書を使用しているかどうかによって異なります。
ケース1: カスタムSSL証明書を使用している場合
セキュリティポリシーを変更するだけで修復できます。
- CloudFrontコンソールを開く
- 対象のディストリビューションのIDをクリック
- 「設定」タブを選択
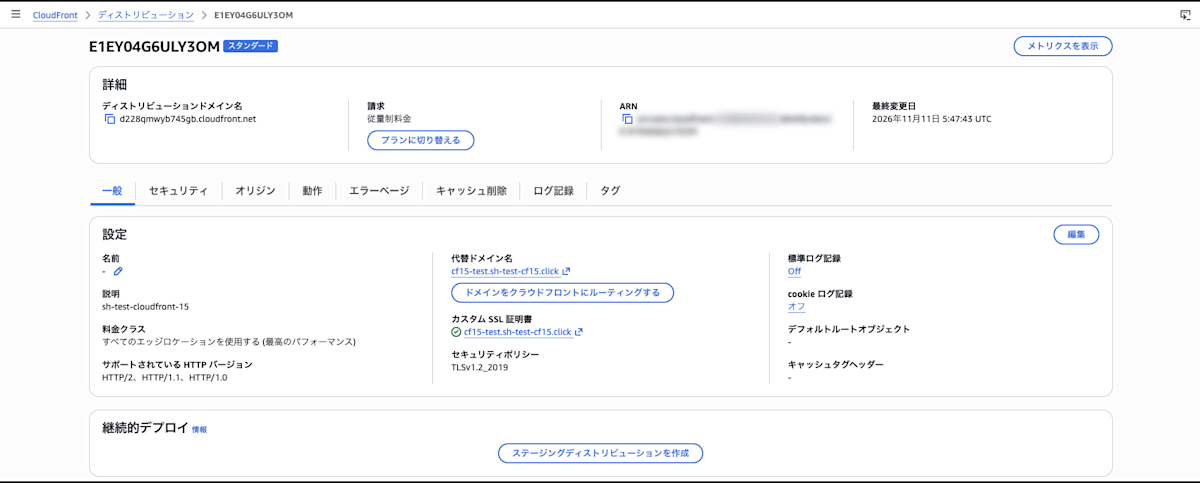
- 「全般」セクションの「編集」ボタンをクリック
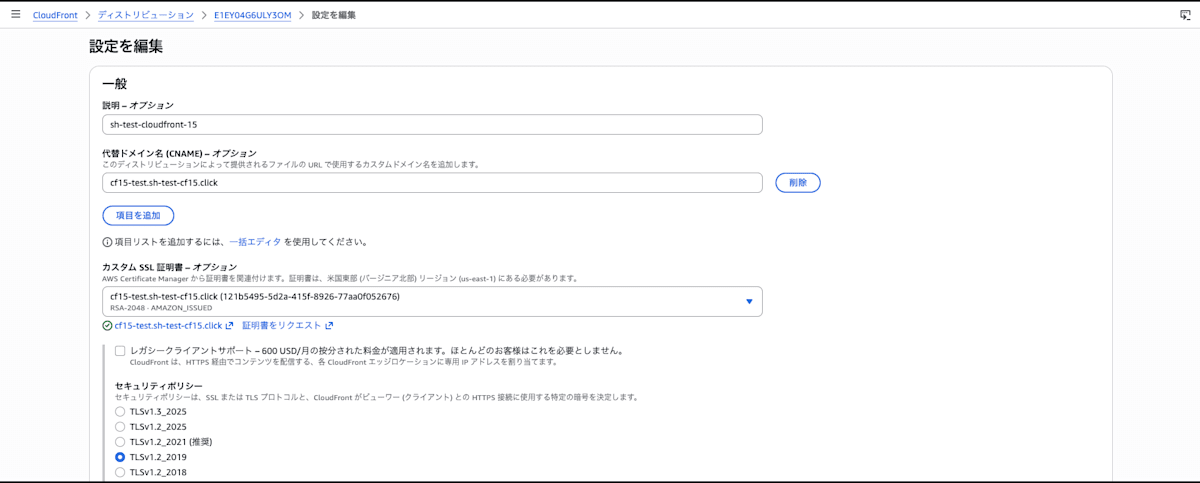
- 「セキュリティポリシー」ドロップダウンを「TLSv1.2_2021(推奨)」に変更する
- より厳格な設定を求める場合は「TLSv1.2_2025」または「TLSv1.3_2025」を選択できます
- TLSv1.3_2025はTLSv1.3のみをサポートするため、TLSv1.2クライアントからのアクセスを許可したい場合はTLSv1.2_2021を選択してください
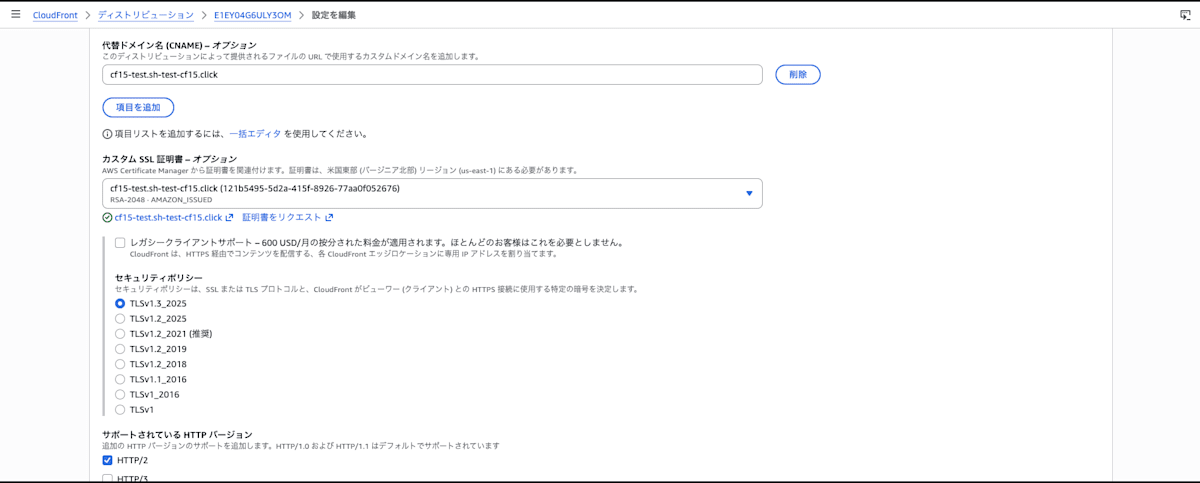
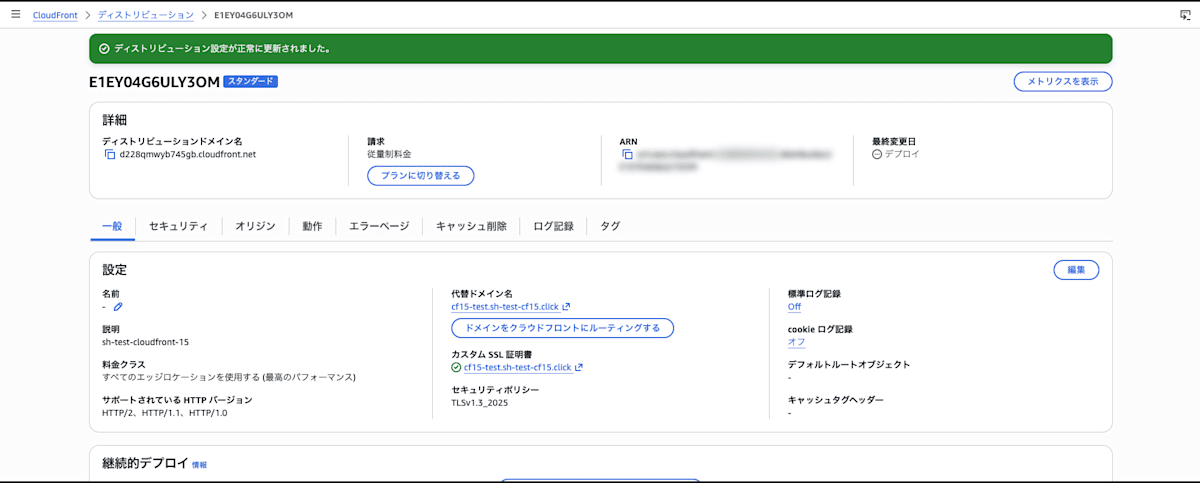
- 「変更を保存」ボタンをクリック
ケース2: デフォルトCloudFront証明書(*.cloudfront.net)を使用している場合
デフォルト証明書を使用する場合、TLSセキュリティポリシーはTLSv1に固定されており変更できません。
なお、検証したところ、デフォルト証明書を使用しているディストリビューションは、このコントロールの評価対象にならず、Security Hubで検出されませんでした。ただし、TLSv1は古いプロトコルバージョンであり、セキュリティ上のリスクがあるため、検出の有無にかかわらず、カスタムドメインとACM証明書を設定して推奨ポリシーに変更することをおすすめします。
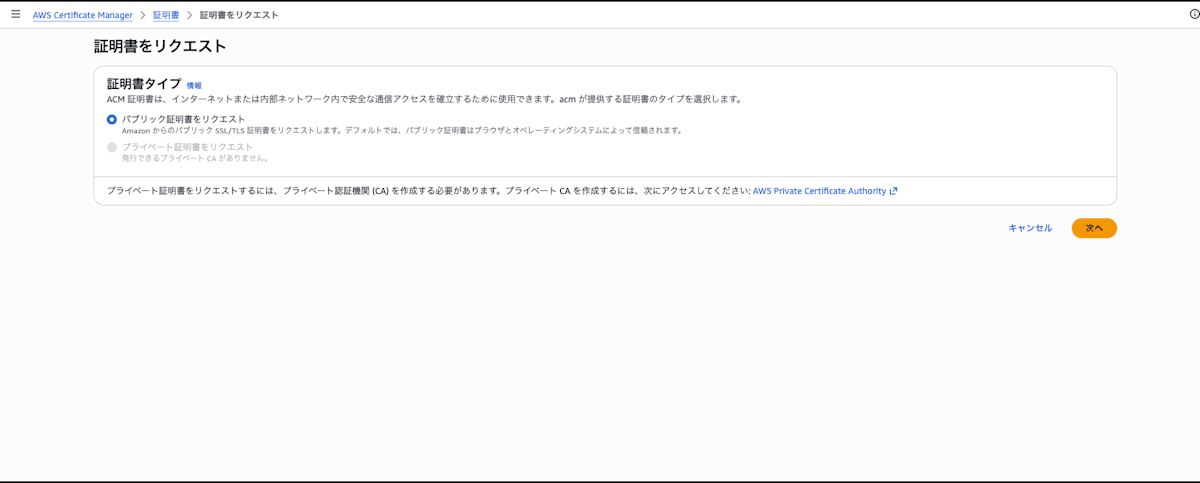
- AWS Certificate Manager(ACM)の**バージニア北部リージョン(us-east-1)**で、ディストリビューションに使用するドメインのSSL証明書をリクエストする
- CloudFrontで使用するACM証明書はus-east-1で発行する必要があります
- 証明書の検証が完了したら、CloudFrontコンソールで対象のディストリビューションを開く
- 「設定」タブ → 「全般」セクションの「編集」ボタンをクリック
- 「カスタムSSL証明書」ラジオボタンを選択し、ドロップダウンから手順1で作成した証明書を選択する
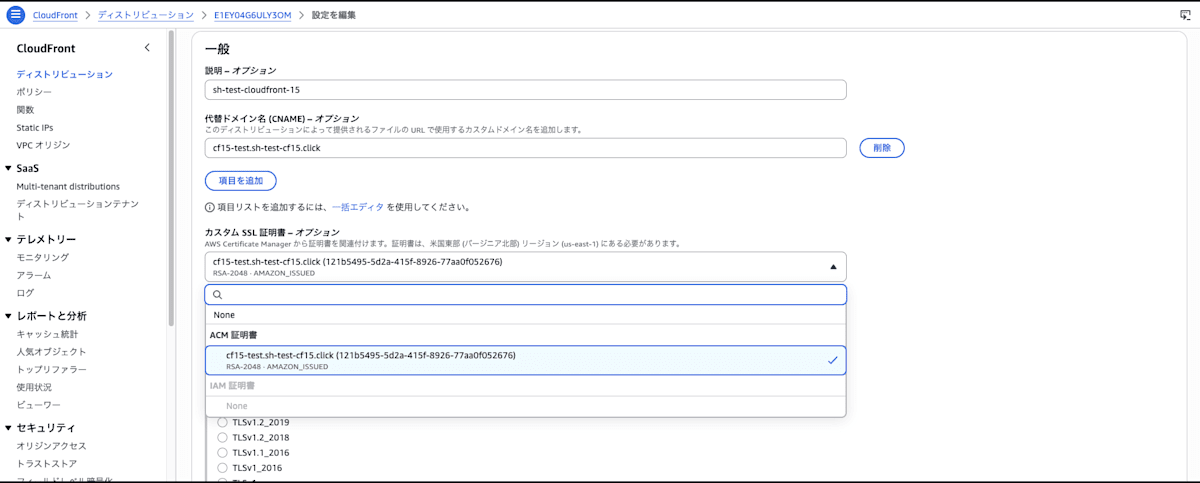
- 「代替ドメイン名(CNAME)」にカスタムドメイン名を入力する
- 「セキュリティポリシー」を「TLSv1.2_2021(推奨)」に設定する
- 「変更を保存」ボタンをクリック
- DNSの設定でカスタムドメインをCloudFrontのドメイン名(xxxxx.cloudfront.net)にCNAMEで向ける
修復確認
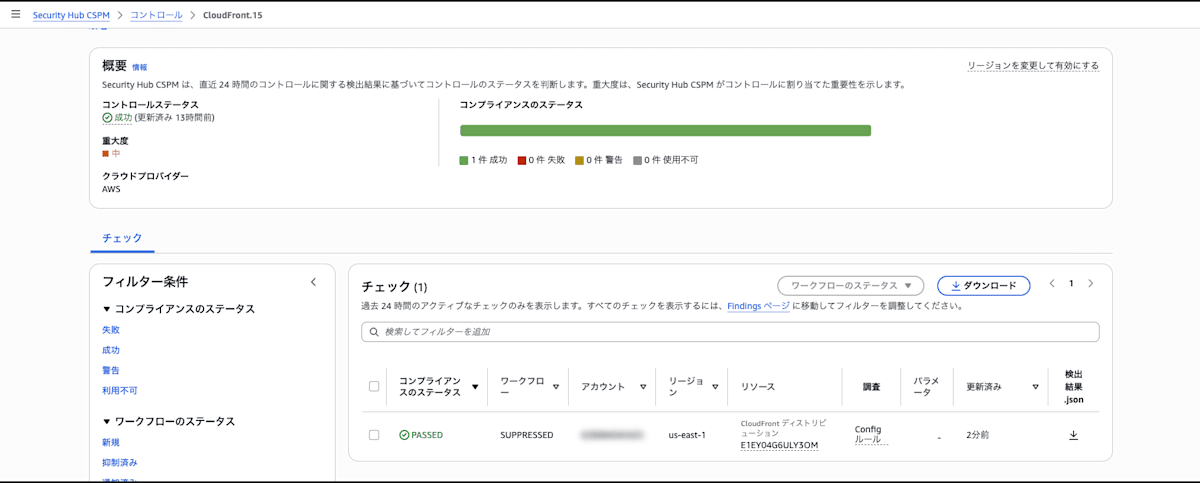
修復後、Security Hubで検出結果が「PASSED」になることを確認します。
- 変更を保存後、CloudFrontコンソールのディストリビューション詳細画面で「最終更新日時」が更新されていることを確認する
- Security Hubコンソールで対象のコントロール「CloudFront.15」の検出結果を確認する
最後に
今回は、AWS Security HubによるAWS環境のセキュリティ状況スコアリングに該当する項目についての修正手順をご紹介しました。
コントロールを修正して、お使いのAWS環境のセキュリティをパワーアップさせましょう!
最後までお読みいただきありがとうございました!どなたかのお役に立てれば幸いです。
以上、乃万でした!