【Security Hub修復手順】[NetworkFirewall.6] ステートレス Network Firewall のルールグループを空にしないでください

こんにちは、クラスメソッドの長澤です。
皆さん、お使いのAWS環境のセキュリティチェックはしていますか?
本記事では、AWS Security HubによるAWS環境のセキュリティ状況スコアリングに該当する項目についての修復手順をご紹介します。
本記事の対象コントロール
[NetworkFirewall.6] ステートレス Network Firewall のルールグループを空にしないでください
[NetworkFirewall.6] Stateless Network Firewall rule group should not be empty
前提条件
本記事はAWS Security Hubで「AWS基礎セキュリティのベストプラクティススタンダード」を利用されている方向けの内容となります。
AWS Security Hubの詳細についてはこちらのブログをご覧ください。
対象コントロールの説明
このコントロールは、AWS Network Firewallのステートレスルールグループにルールが含まれているかチェックします。ルールグループ内にルールが1つも定義されていない場合、コントロールはFAILEDになります。
ステートレスルールグループは、ファイアウォールポリシーに関連付けることで、VPC内のトラフィックをフィルタリングするために使用します。空のステートレスルールグループがファイアウォールポリシーに含まれていると、一見トラフィックが処理されるように見えますが、実際にはトラフィックは処理されません。意図しないトラフィックの通過につながる可能性があるため、対応が必須です。
修復手順
コントロールの確認方法
- Security Hubコンソールを開く
- 左メニューから「検出結果」を選択
- フィルターで対象のコントロールID「NetworkFirewall.6」を検索
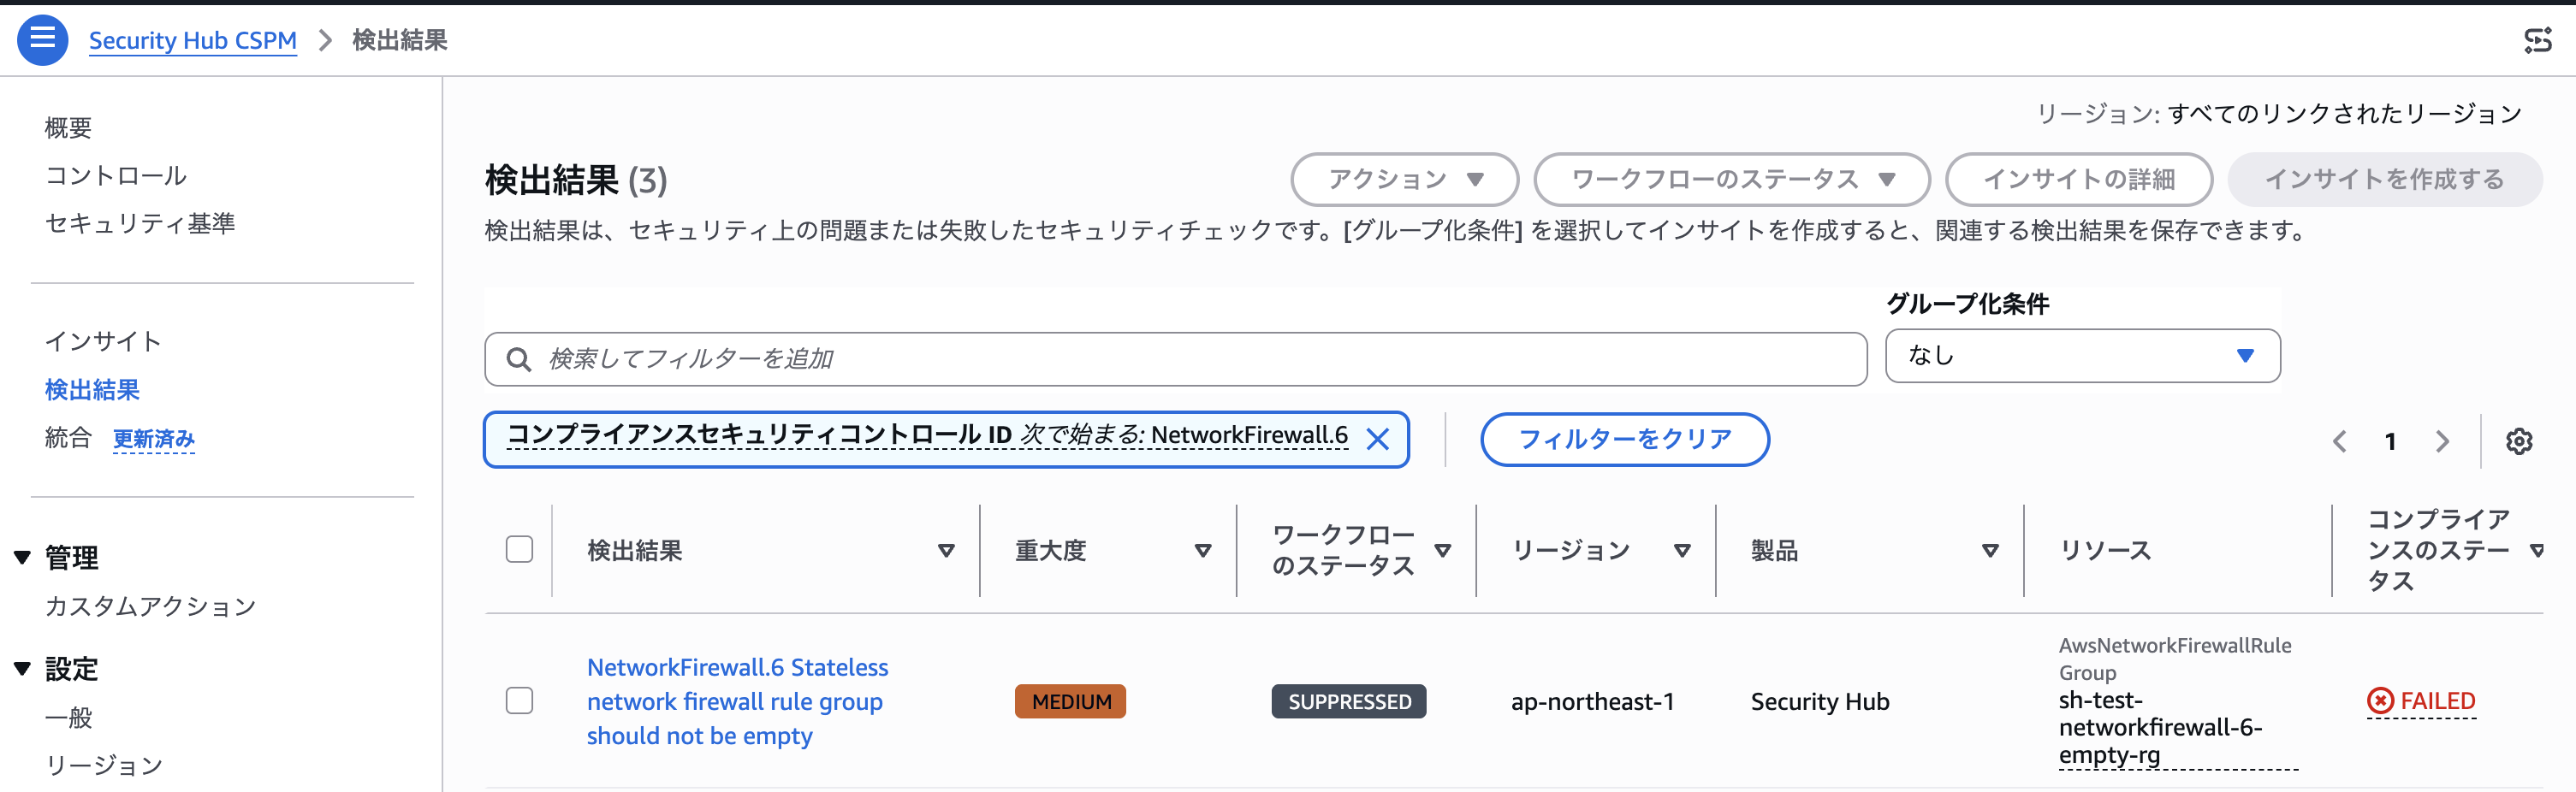
検出結果から、空のステートレスルールグループのリソースIDを確認します。
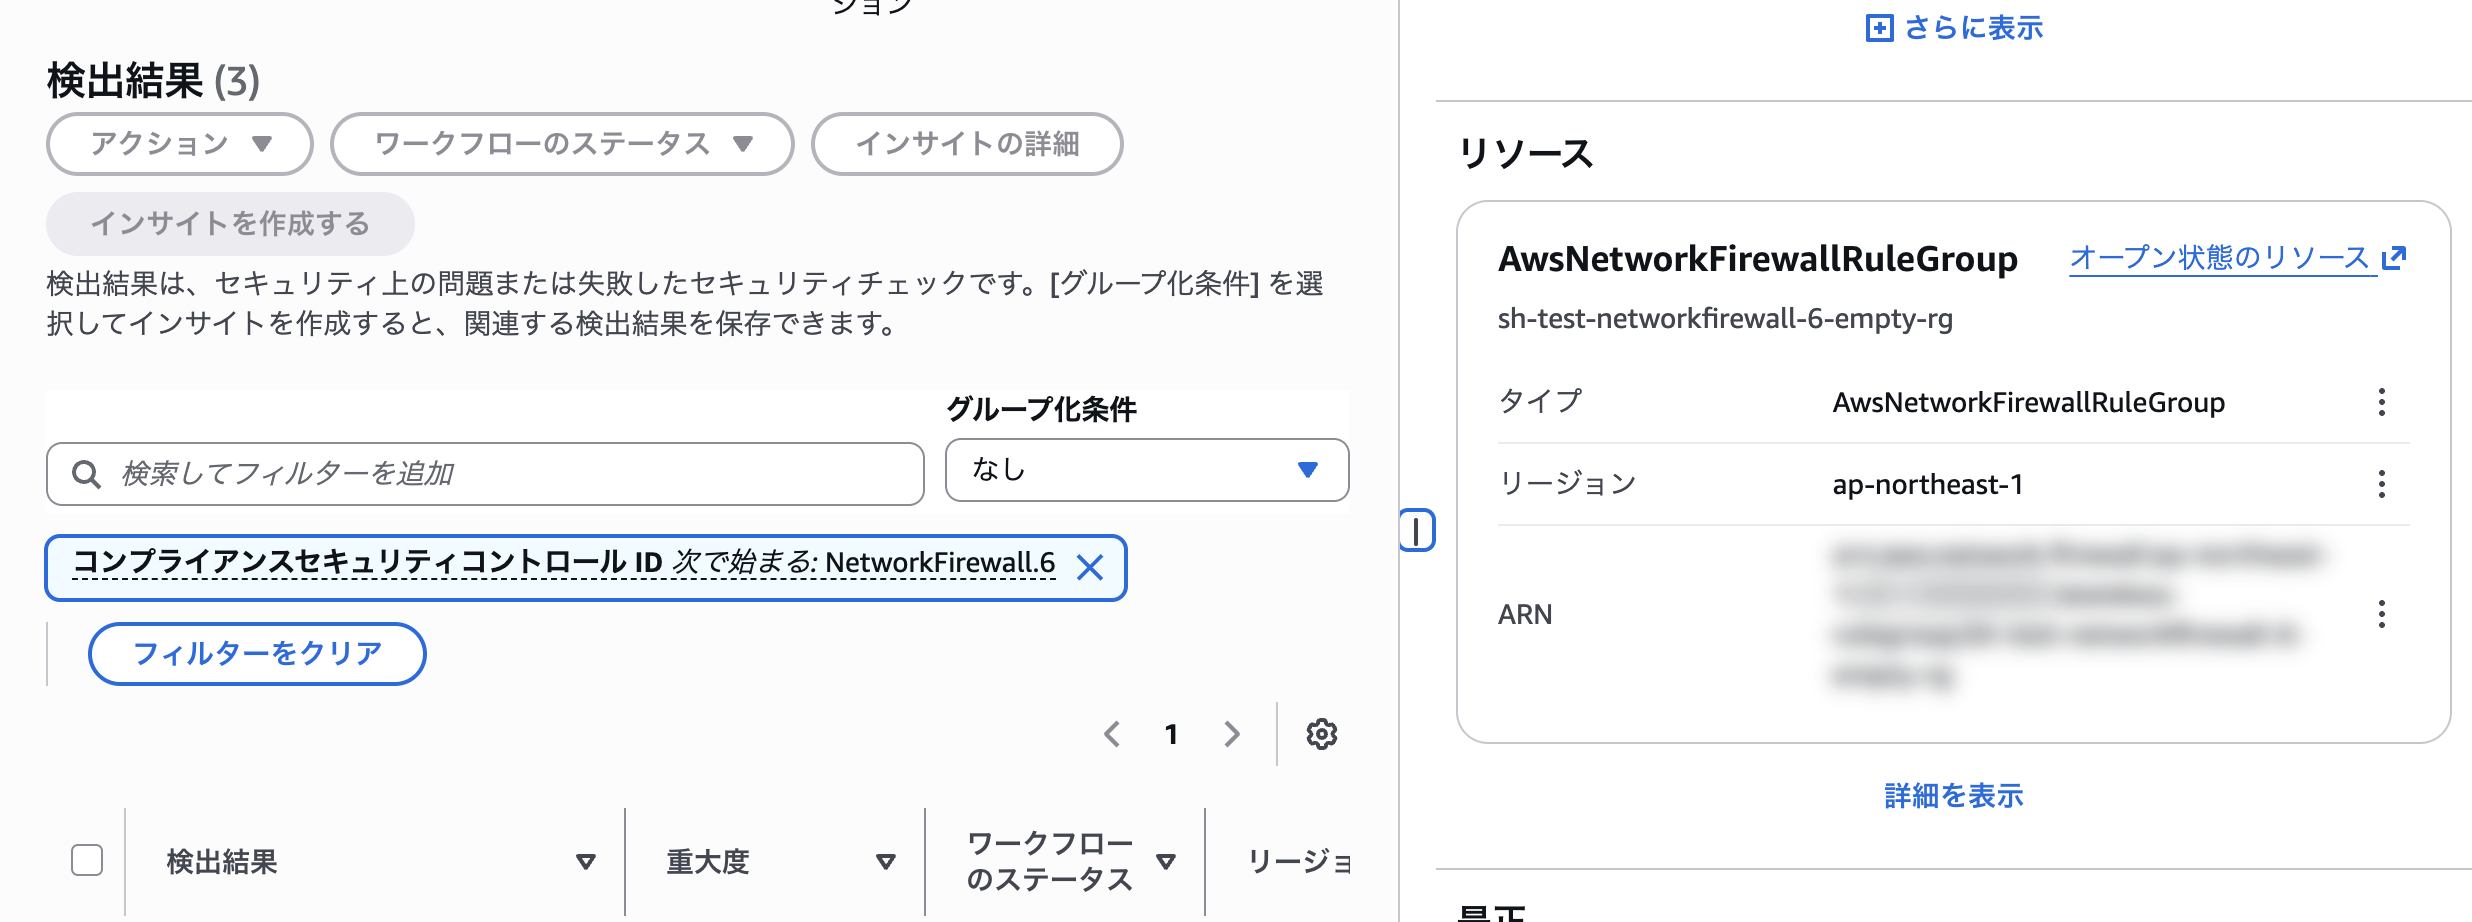
ステークホルダーに確認
修復を行う前に、以下の点をステークホルダーに確認してください。
- 対象のステートレスルールグループは現在使用されているか(ファイアウォールポリシーに関連付けられているか)
- ルールグループにどのようなルールを追加すべきか(フィルタリング対象のプロトコル、送信元/送信先、アクションなど)
- ルールグループが不要な場合、削除しても問題ないか
修復手順
修復方法は、対象のステートレスルールグループの状況に応じて2つあります。
方法1: ルールグループにルールを追加する
ステートレスルールグループにルールを追加します。
- Amazon VPCコンソール(https://console.aws.amazon.com/vpc/)を開く
- ナビゲーションペインから「Network Firewall」>「Network Firewallのルールグループ」を選択
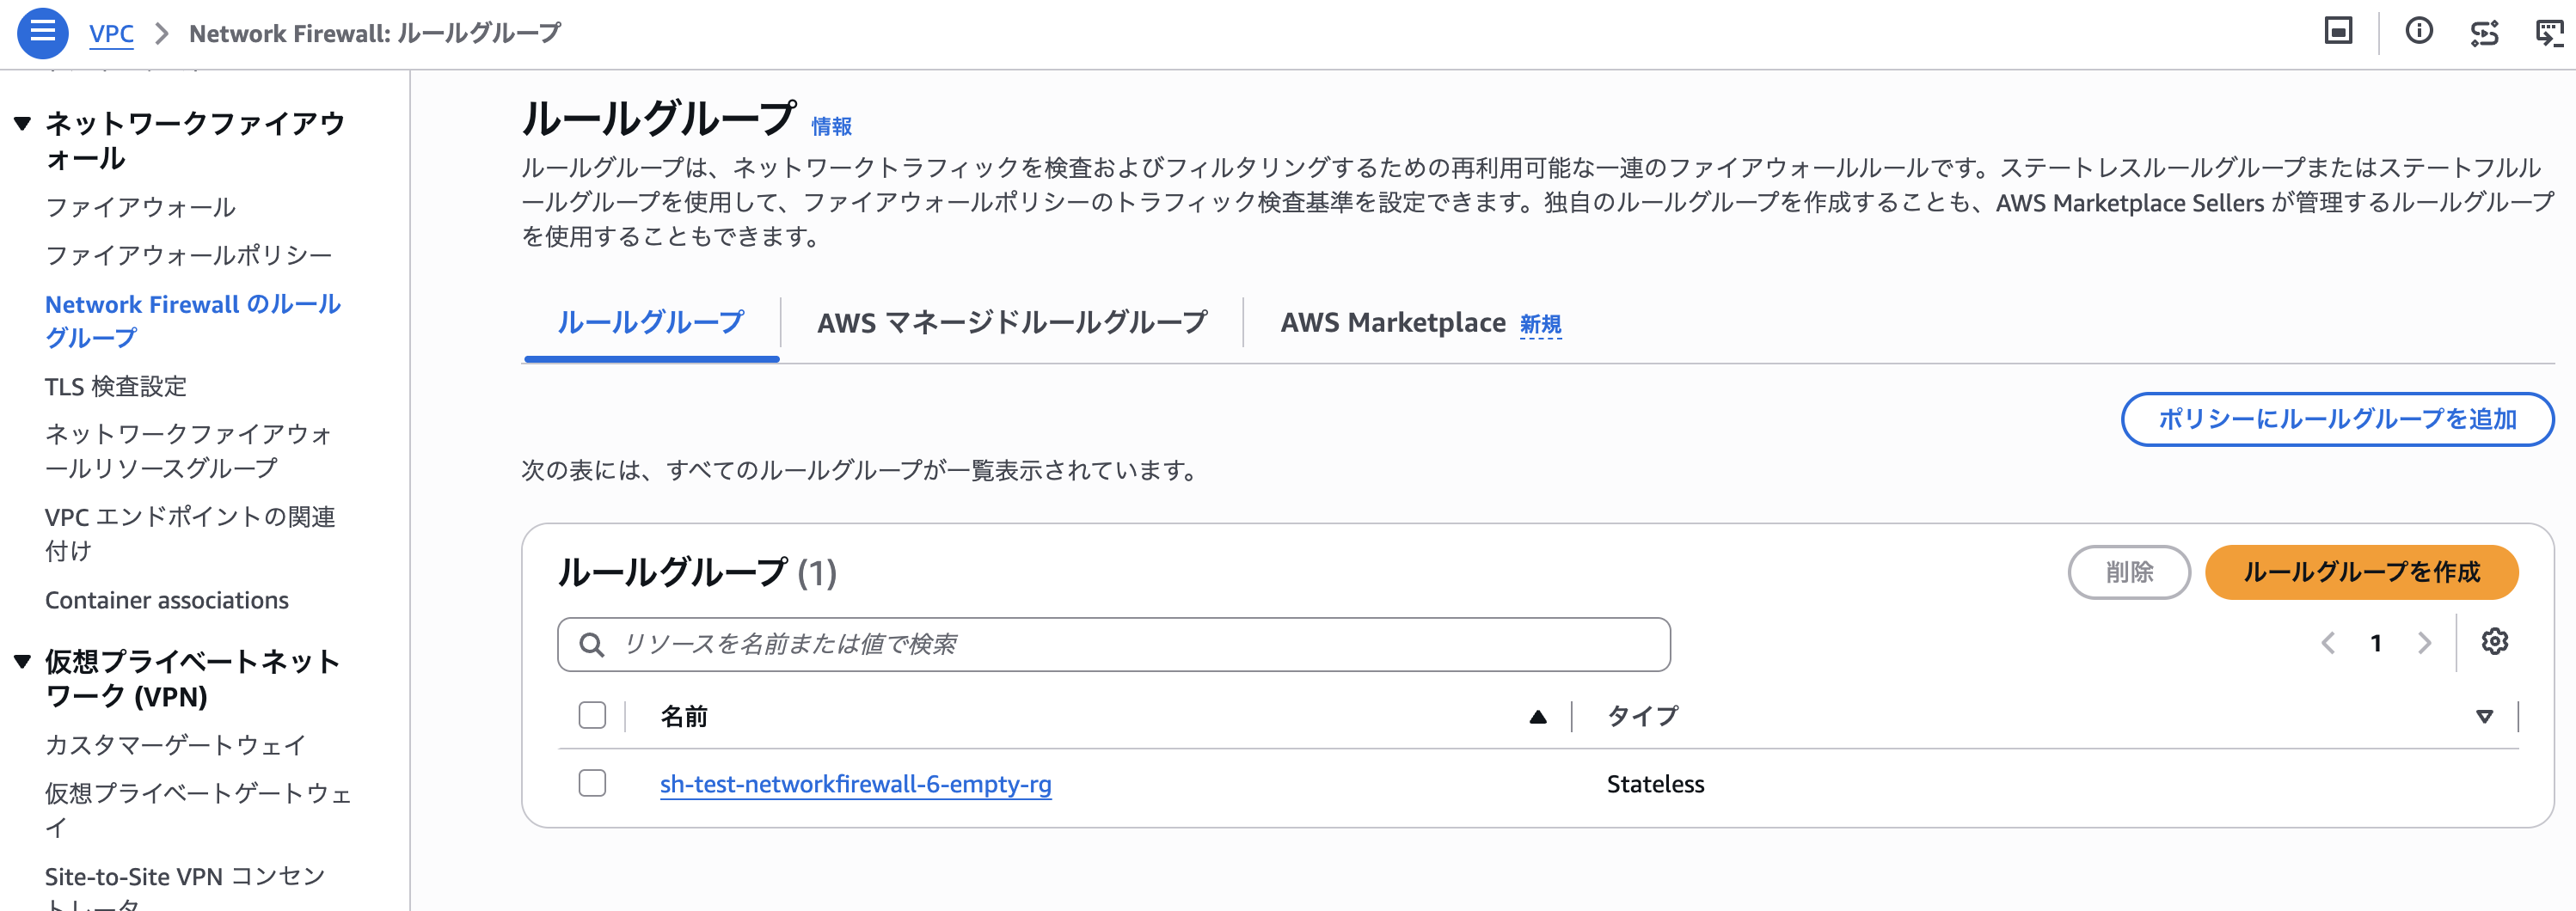
- 対象のステートレスルールグループ名をクリック
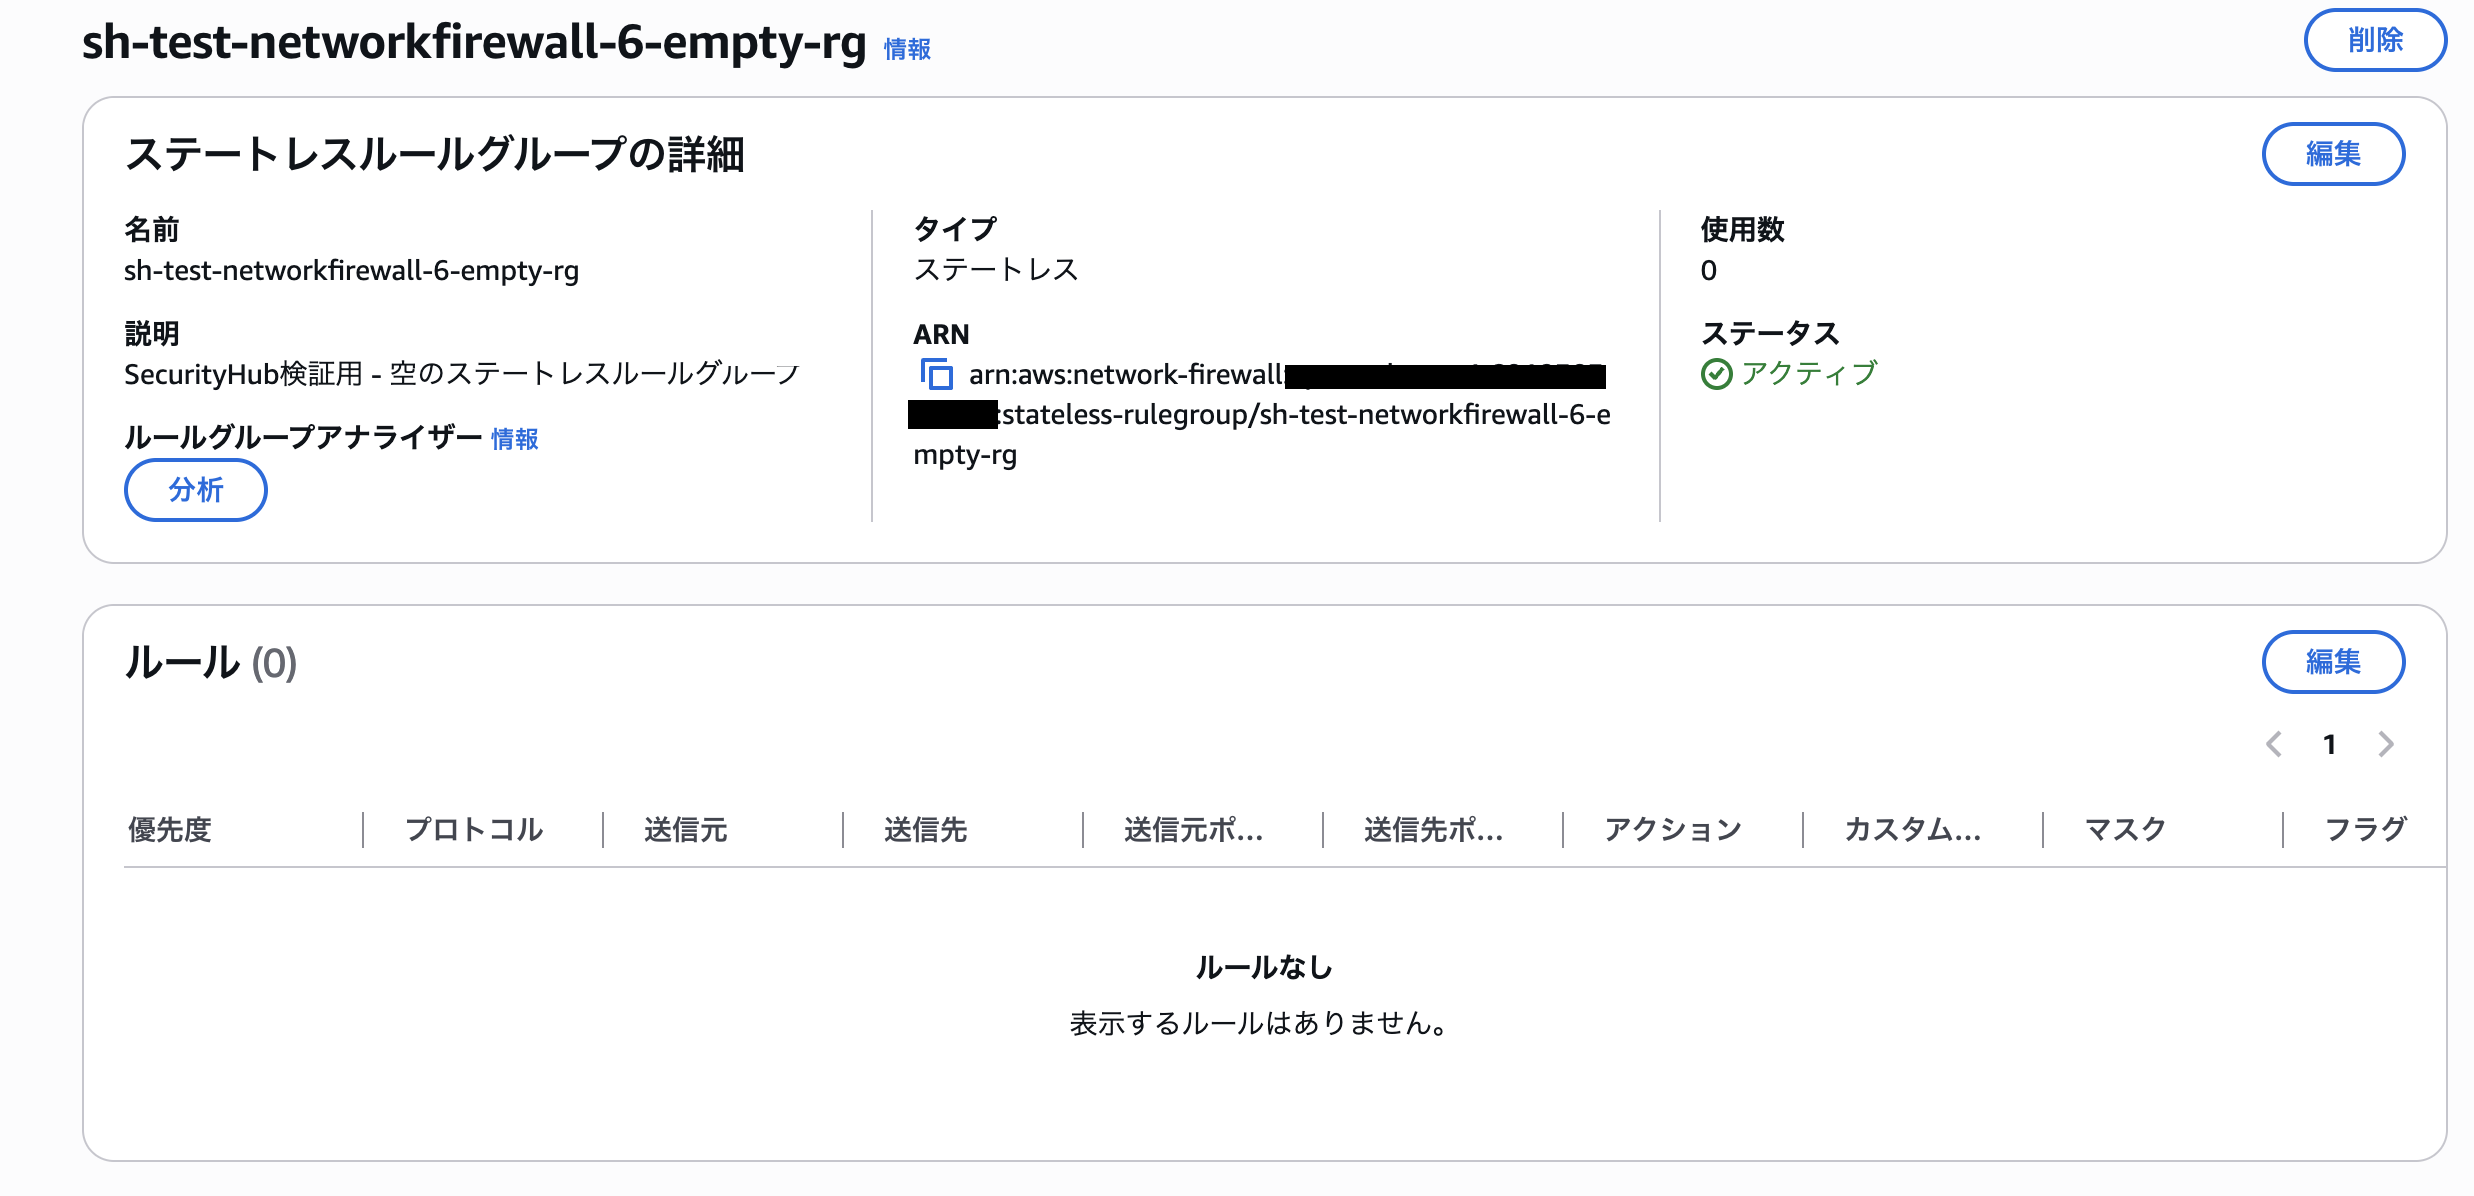
- 「ルール」セクションで「編集」をクリック
- 「ルールの追加」をクリックし、以下の項目を設定する
- 優先度: ルールの評価順序を指定する正の整数(例: 100)。数値が小さいほど優先的に処理される
- プロトコル: フィルタリング対象のプロトコル(TCP、UDPなど)
- 送信元/送信先: IPアドレスやポートの条件
- アクション: 条件に一致したパケットへのアクション(Pass、Drop、Forward to stateful rule groupsのいずれか)
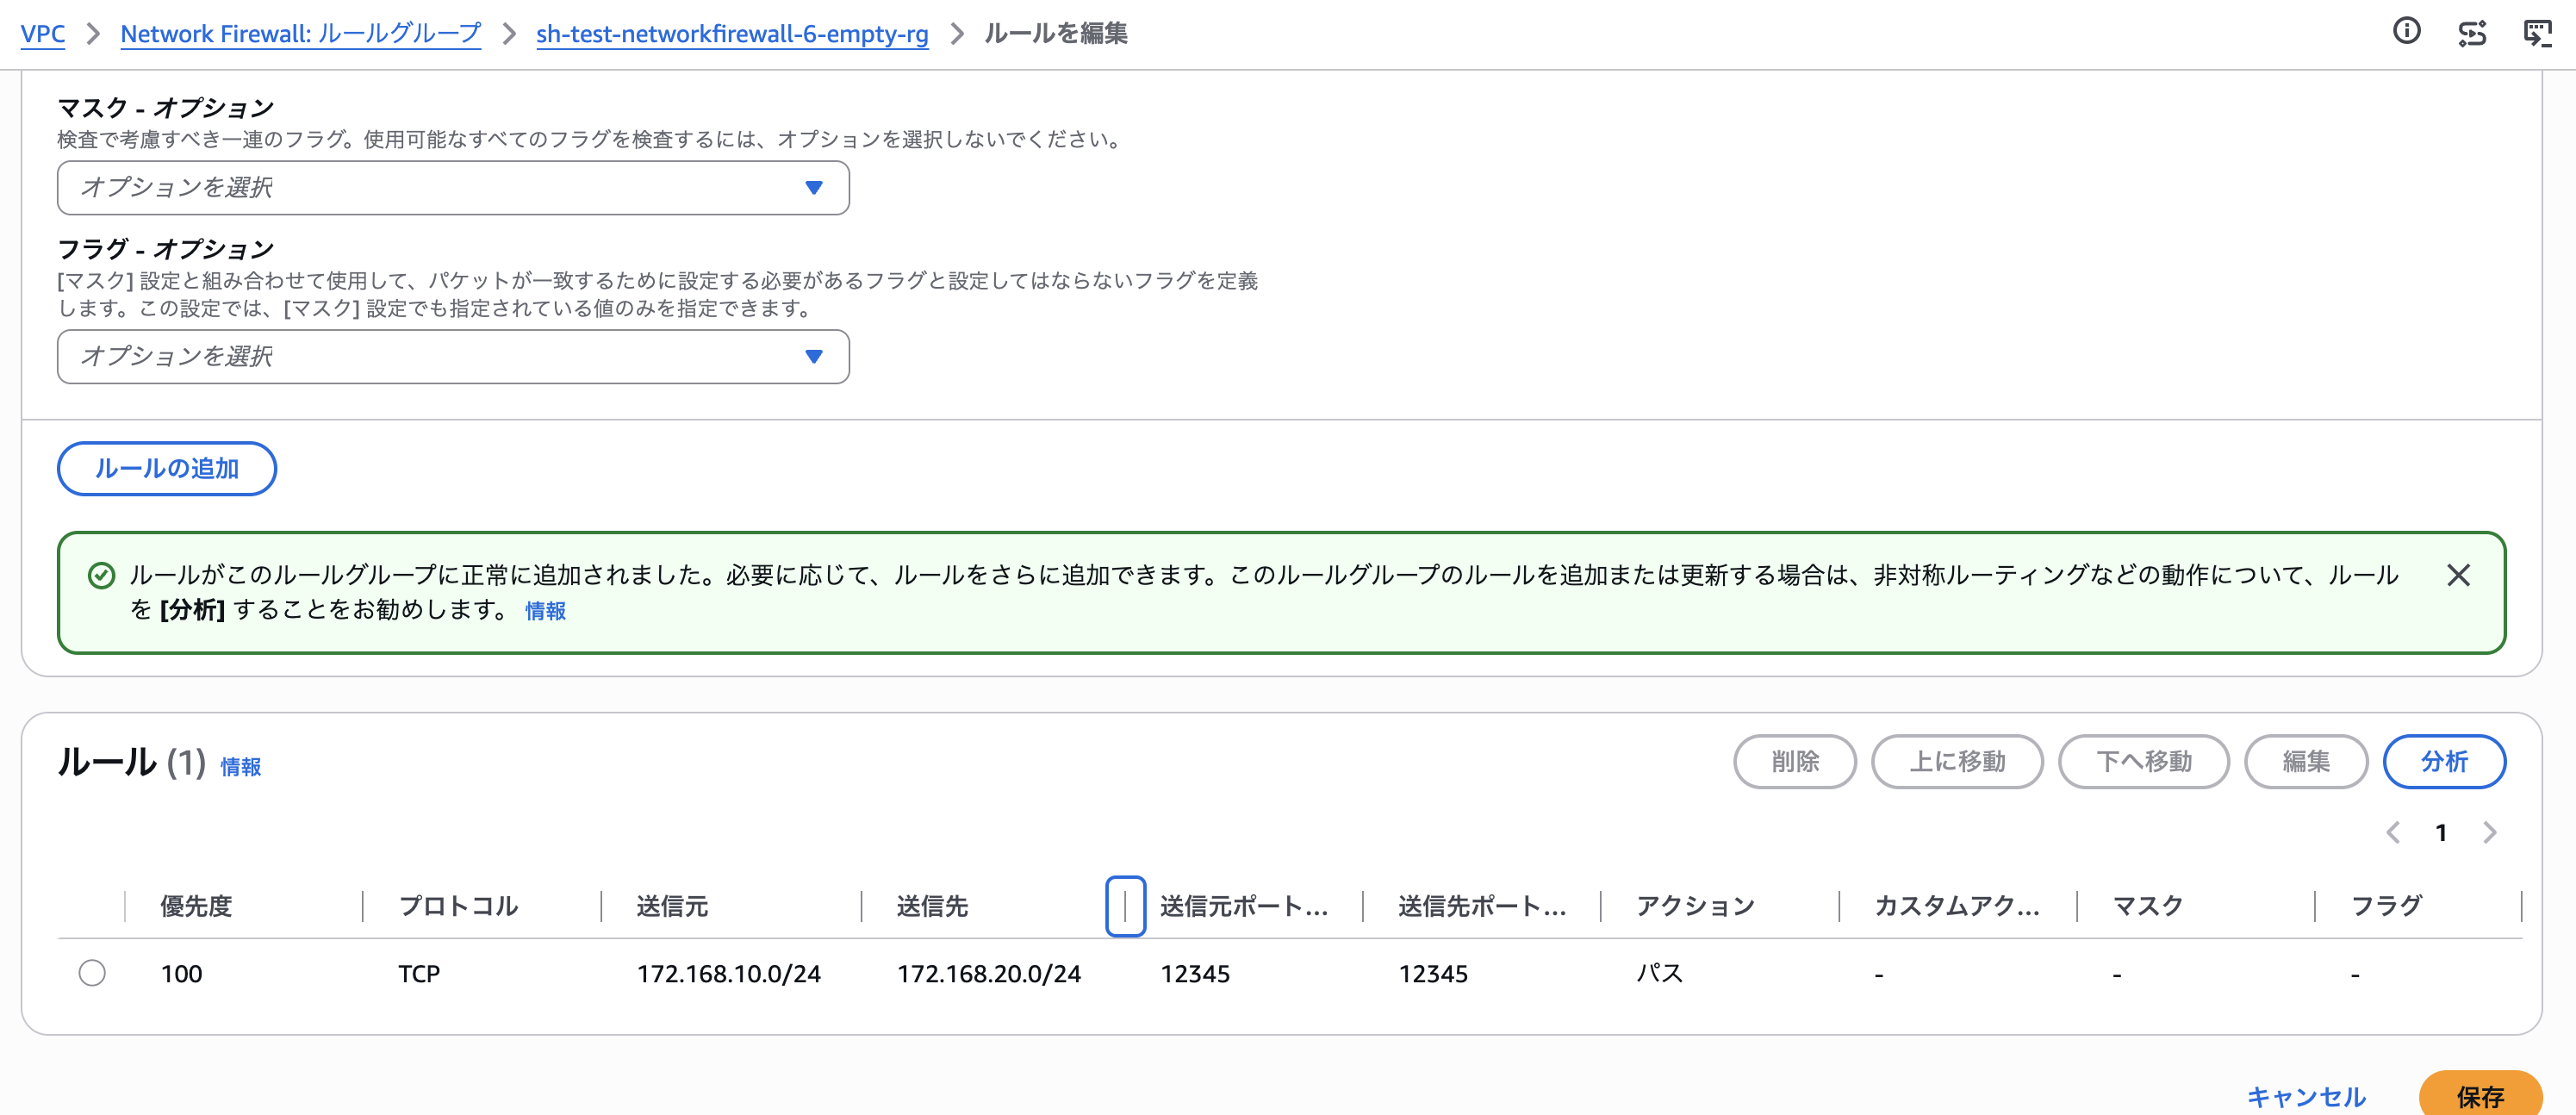
- 「ルールの追加」をクリックしてルールをリストに追加
- 「保存」をクリック
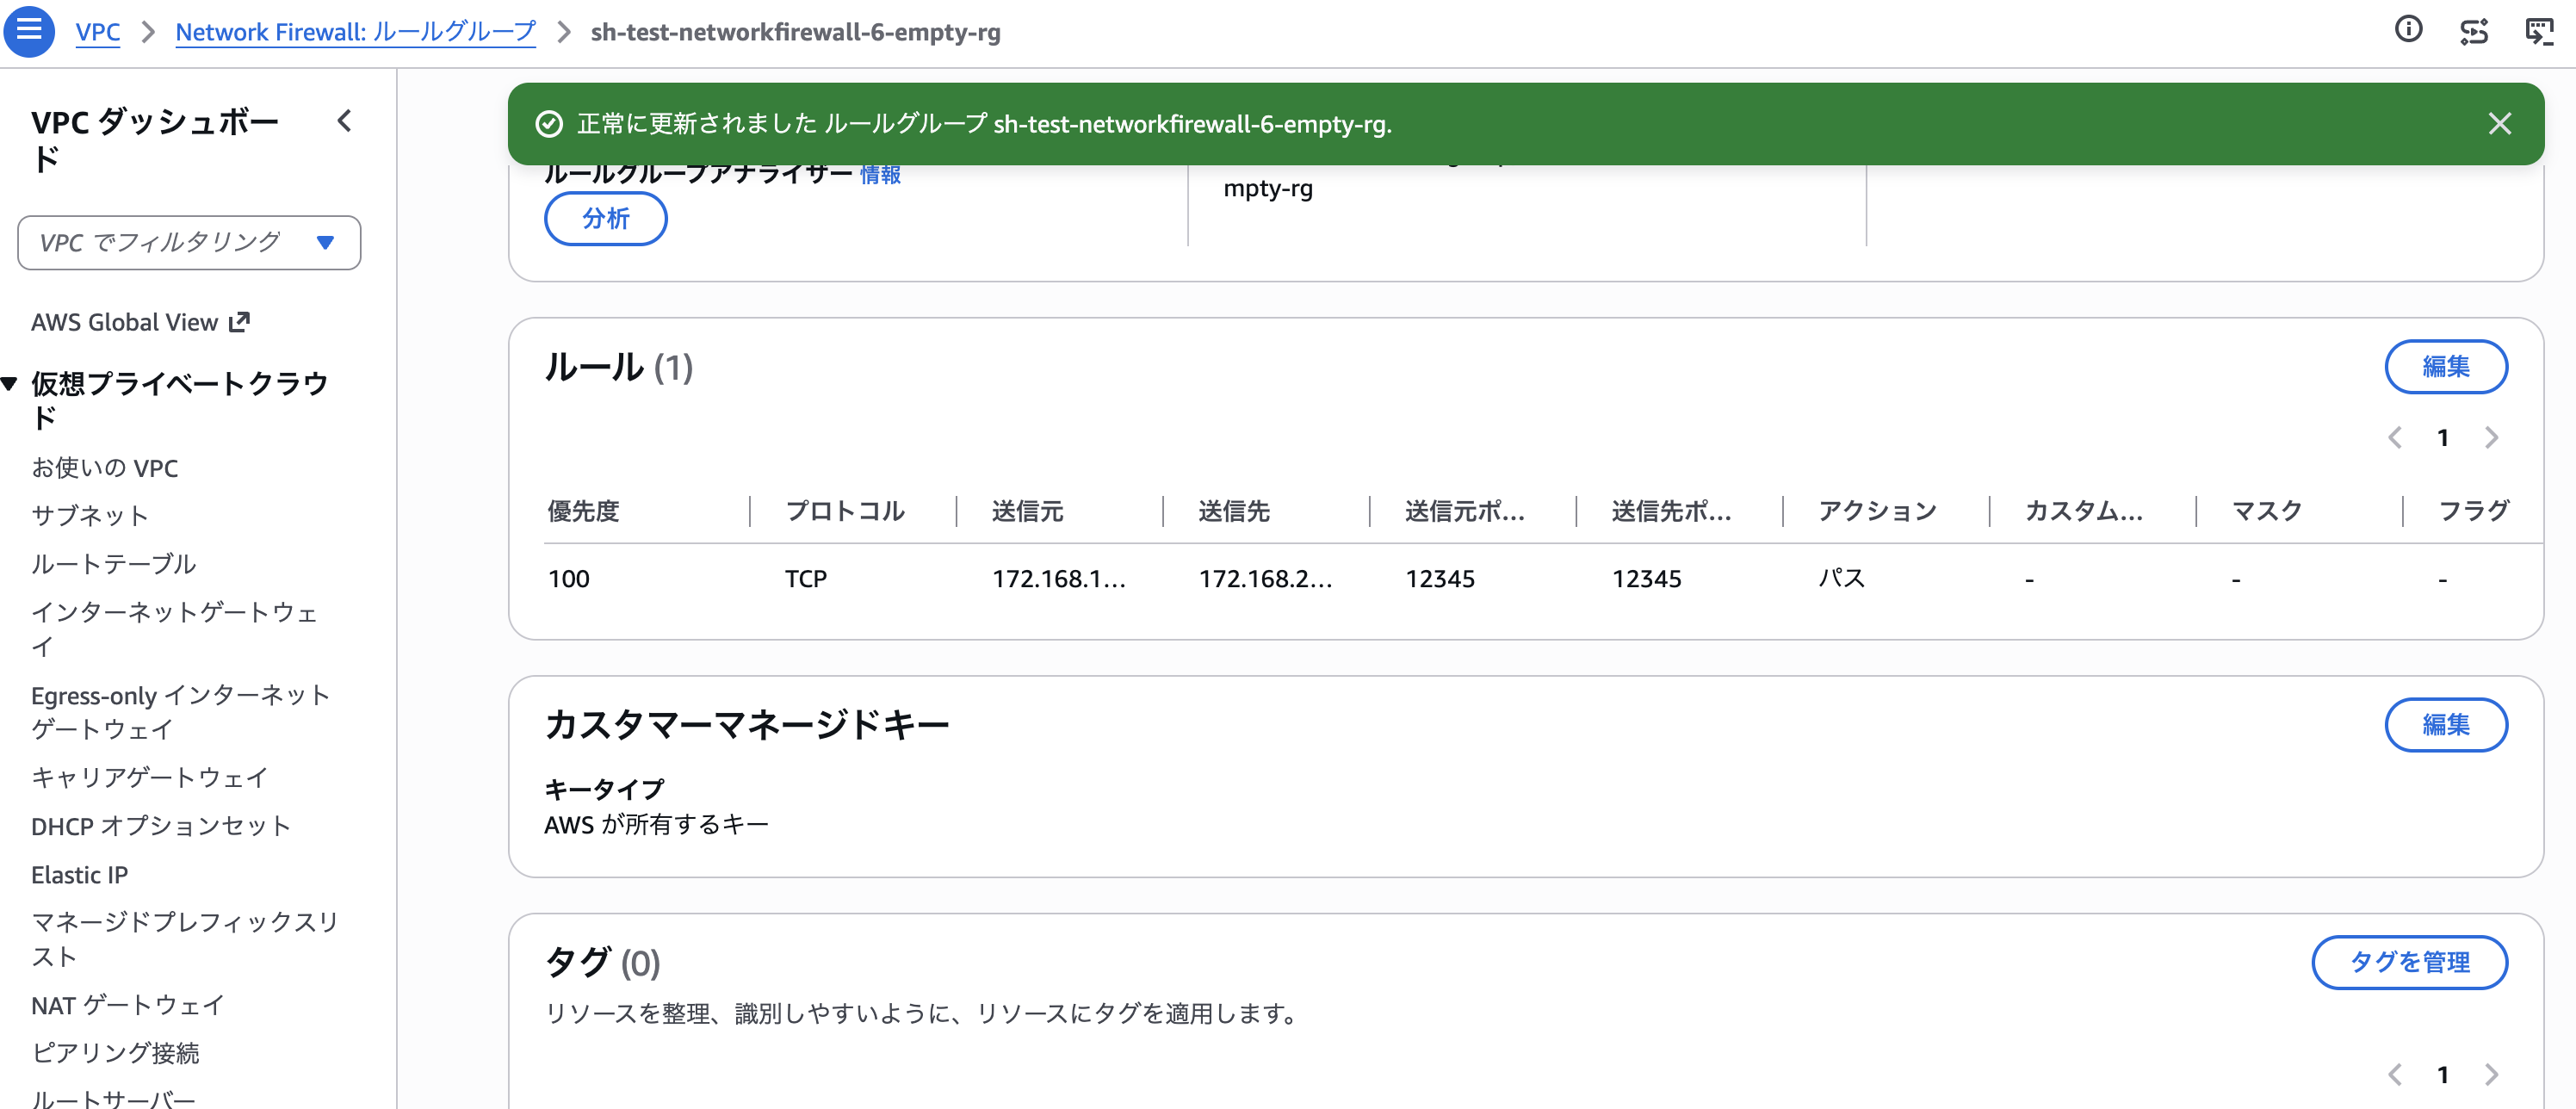
方法2: 不要なルールグループを削除する
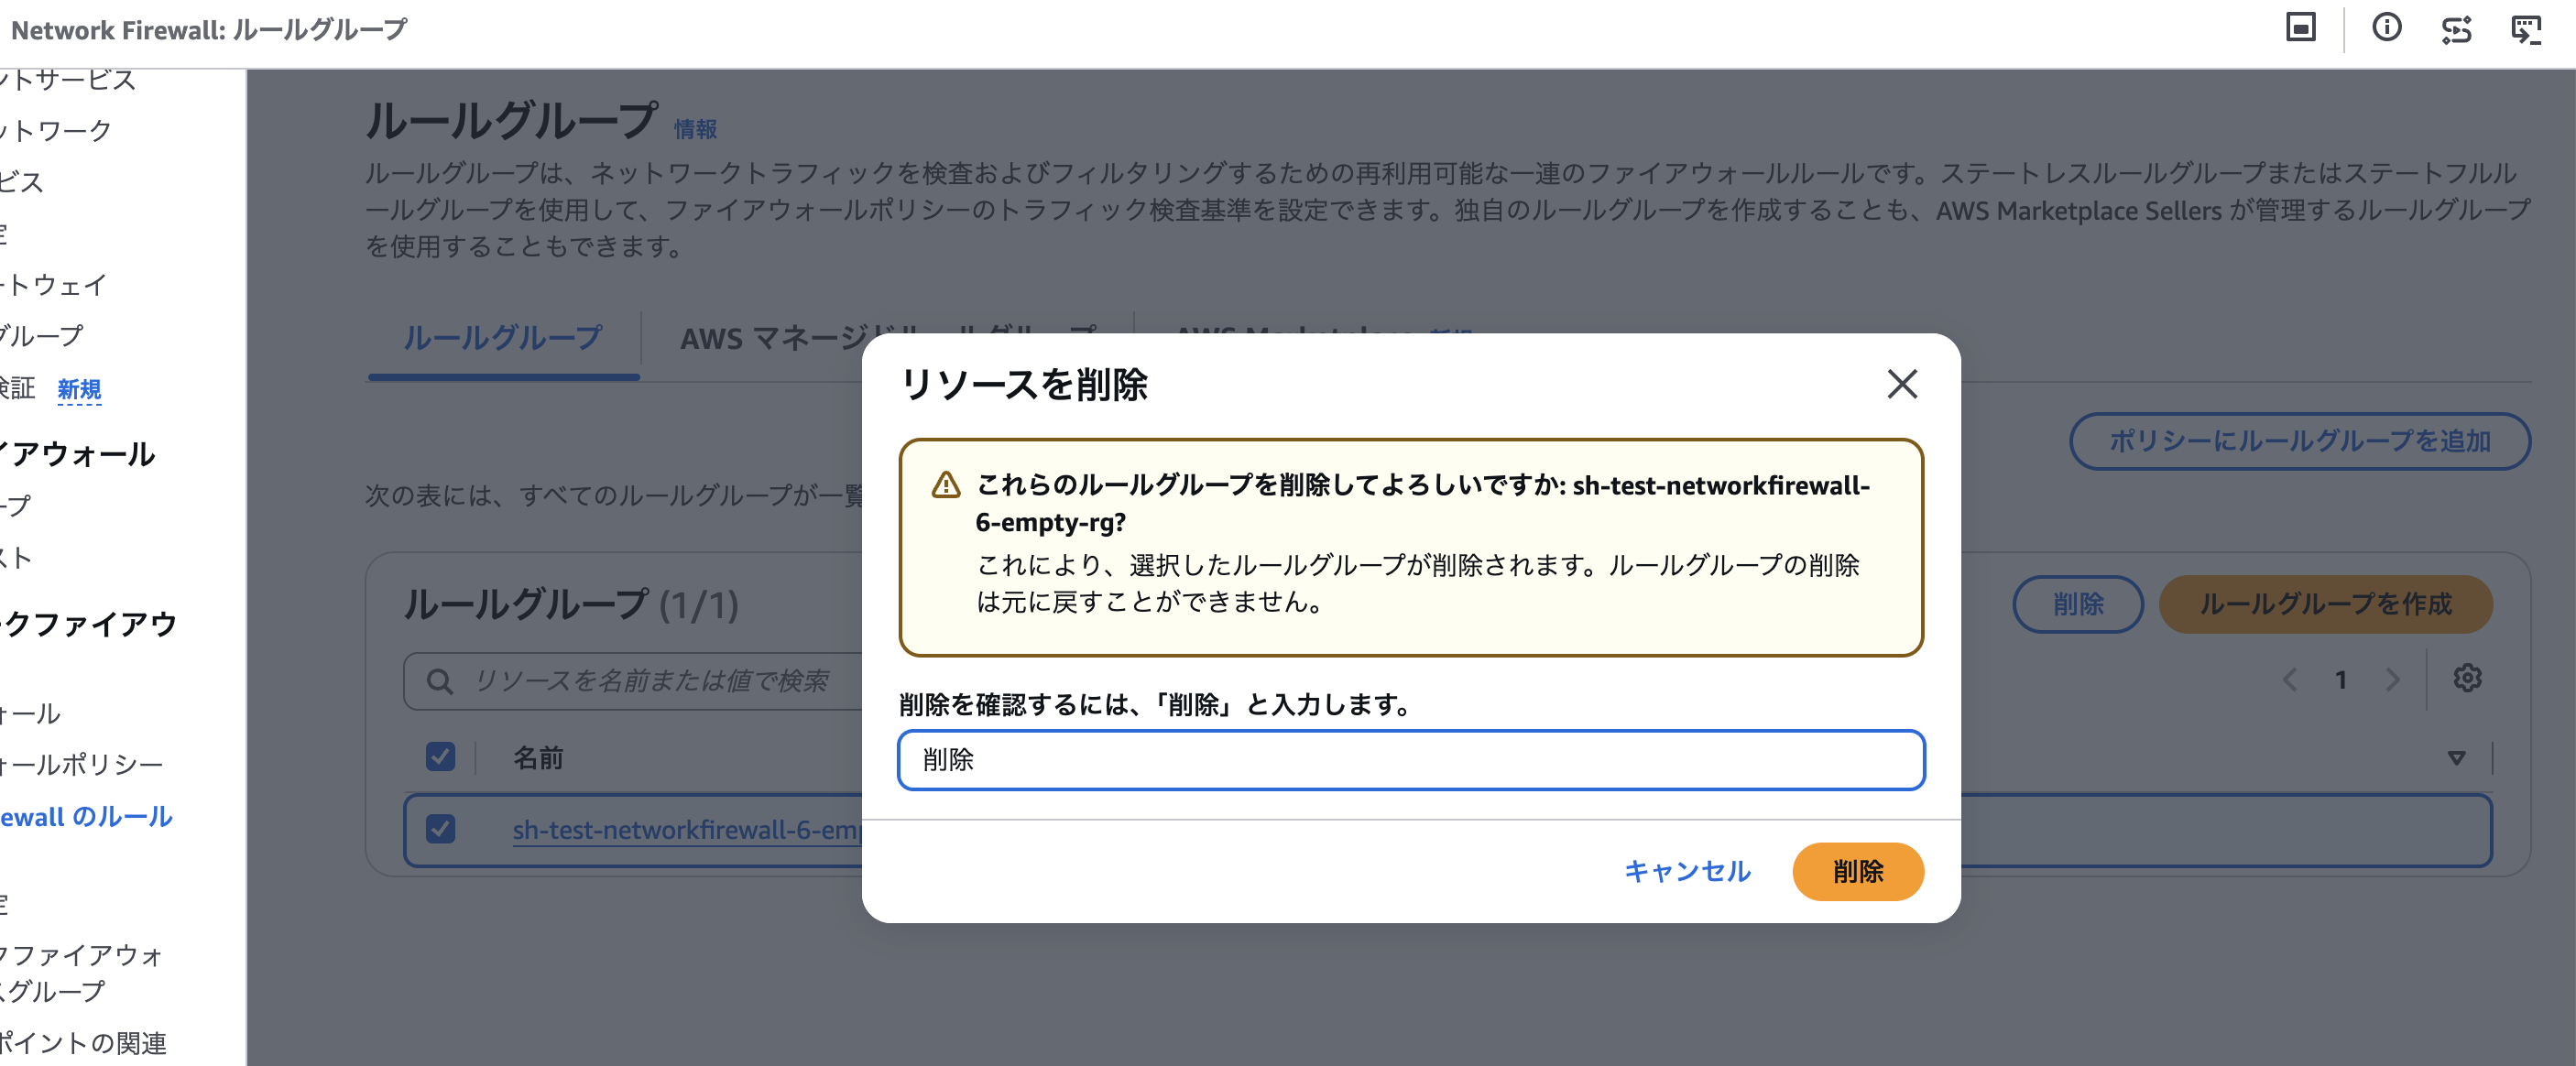
空のルールグループが不要な場合は、削除することでもコントロールを解消できます。
- ルールグループがファイアウォールポリシーに関連付けられている場合は、先にファイアウォールポリシーから関連付けを解除する
- Amazon VPCコンソールから「Network Firewall」>「Network Firewallのルールグループ」を選択
- 対象のステートレスルールグループを選択し、「削除」をクリック
修復確認
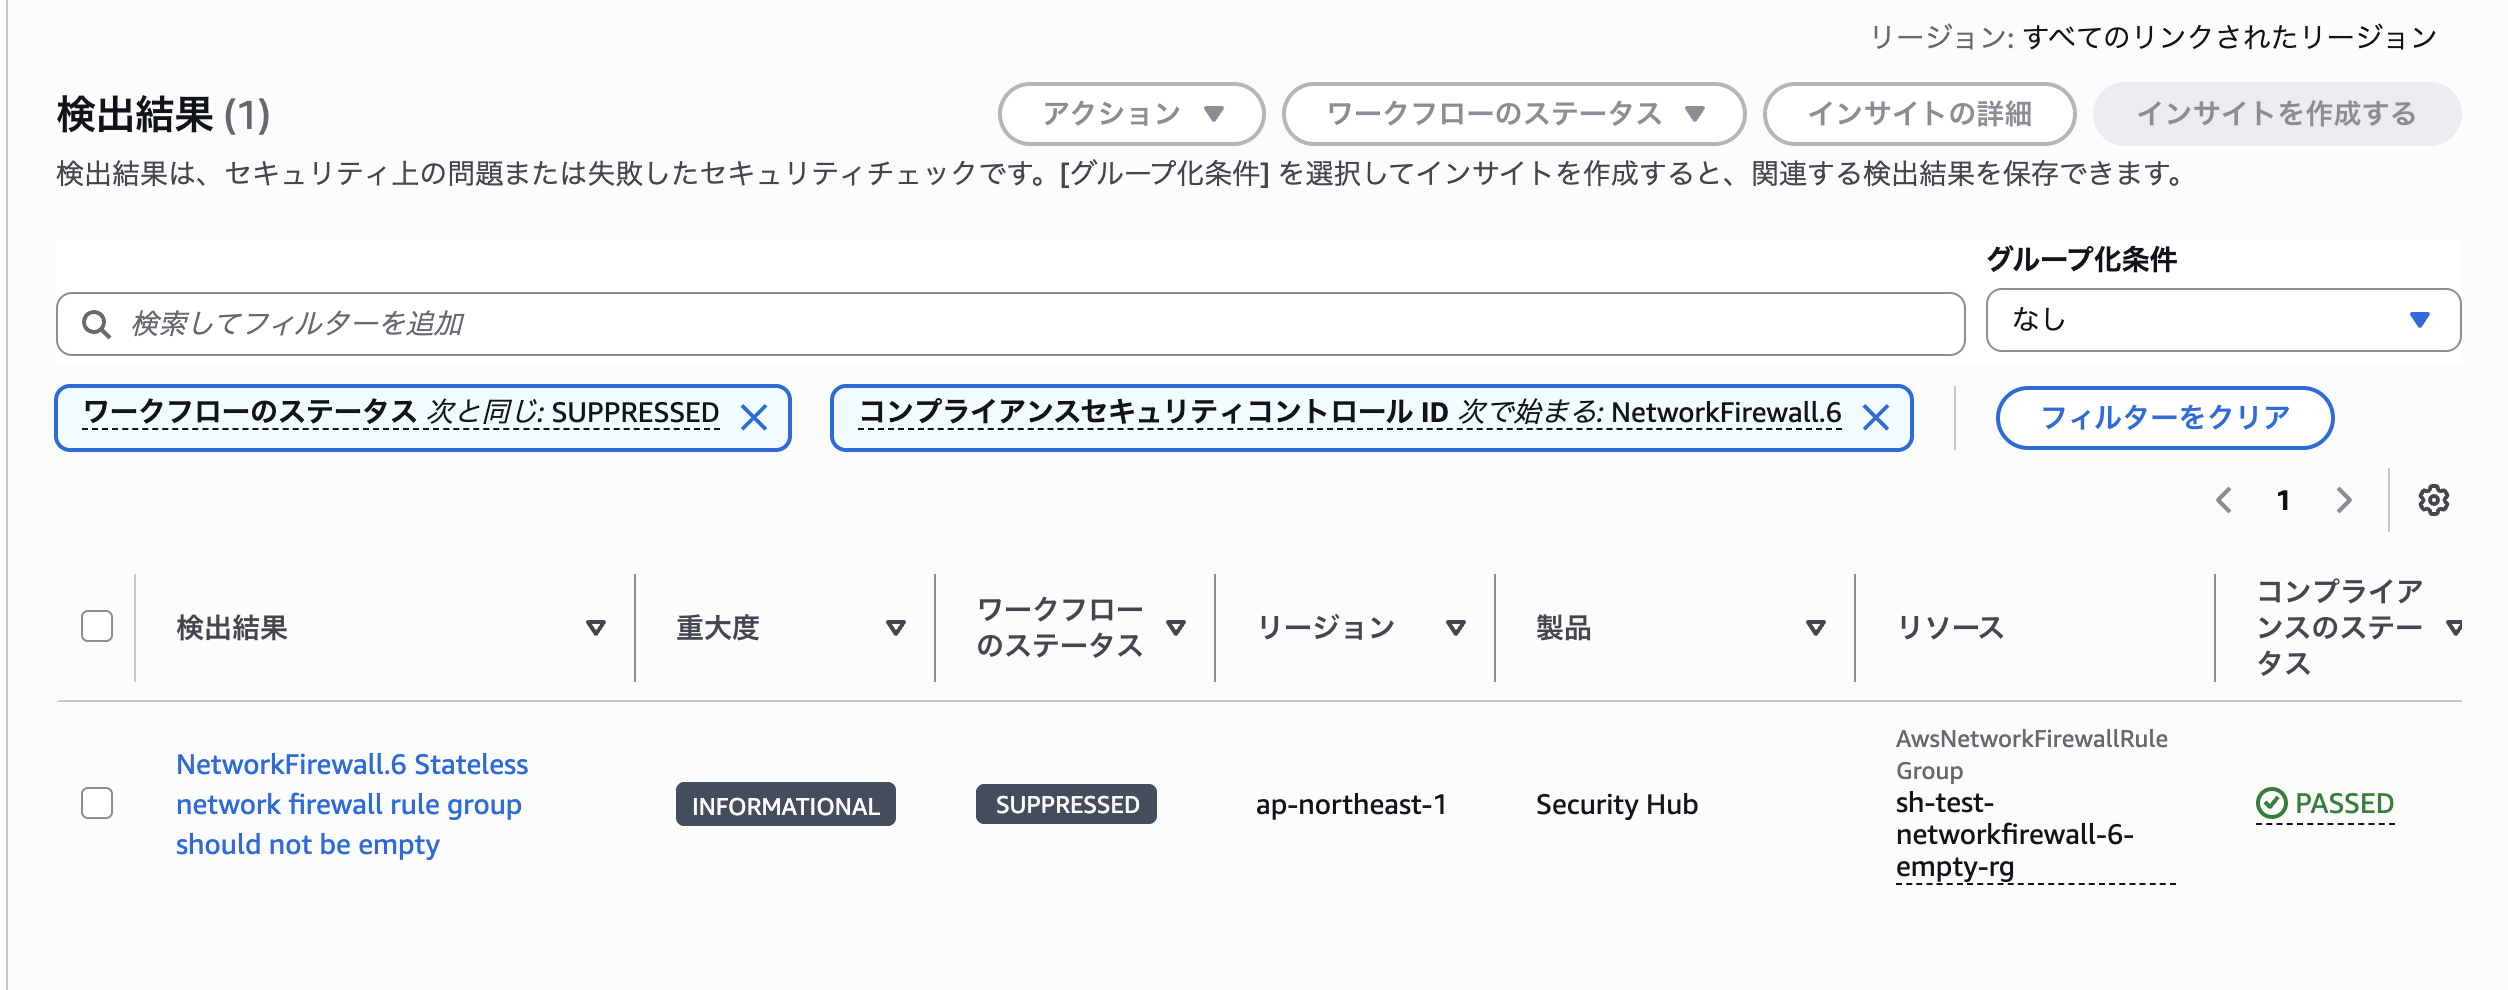
修復後、Security Hubで検出結果が「PASSED」になることを確認します。
このコントロールのAWS Configルール(netfw-stateless-rule-group-not-empty)はChange triggered(変更トリガー)のため、ルールグループの変更後に評価が実行されます。Security Hubの検出結果に反映されるまで数時間かかる場合があります。
最後に
今回は、AWS Security HubによるAWS環境のセキュリティ状況スコアリングに該当する項目についての修正手順をご紹介しました。
コントロールを修正して、お使いのAWS環境のセキュリティをパワーアップさせましょう!
最後までお読みいただきありがとうございました!どなたかのお役に立てれば幸いです。