ACCOUNT_USAGEの履歴はACCOUNTADMINでなくても見られる。SNOWFLAKEデータベースロールで付与する方法

はじめに
データ事業本部の荒木です。
Snowflakeのクエリ履歴やクレジットの使用量を確認したいとき、ACCOUNTADMINに切り替えて見ていませんか。
私もSNOWFLAKE.ACCOUNT_USAGEにある履歴系のビューは、ACCOUNTADMINでしか見られないものだと思っていました。
ACCOUNT_USAGEのビューは、SNOWFLAKEデータベースに用意されている「SNOWFLAKEデータベースロール」をアカウントロールに付与すれば、ACCOUNTADMIN以外のロールでも見られます。データベースロールは用途ごとに分かれていて、たとえばUSAGE_VIEWERを付与するとMETERING_HISTORYなどの使用量のビューを、GOVERNANCE_VIEWERを付与するとQUERY_HISTORYなどを読めるようになります。
以降では、SNOWFLAKEデータベースロールの概要、ロールごとに見られるビュー、付与のしかたを順に説明します。
SNOWFLAKEデータベースロールとは何か
SNOWFLAKEデータベースロールとは、Snowflakeがあらかじめ用意しているデータベースロールで、SNOWFLAKEデータベースの特定のビューに対するSELECT権限などを持っています。自分で作る必要はなく、アカウントロールに付与するだけで、そのロールは対応するビューを読めるようになります。
公式ドキュメント (Account Usage) では、ACCOUNT_USAGEの権限をACCOUNTADMIN以外のロールに与える方法として、SNOWFLAKEデータベースにIMPORTED PRIVILEGESを付与する方法と、SNOWFLAKEデータベースロールを付与する方法の2つが挙げられています。そのうえで、次のように書かれています。
To avoid unintentionally granting access to organization-level data, consider using SNOWFLAKE database roles
IMPORTED PRIVILEGESはSNOWFLAKEデータベースの多くのスキーマをまとめて見せることになるため、必要なビューだけを見せたい場合はデータベースロールを使うことが勧められています。
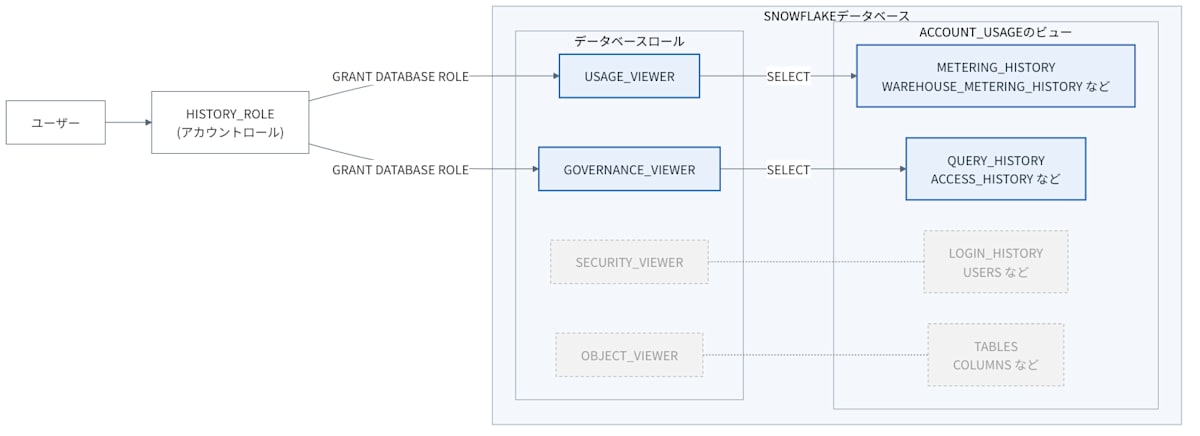
図では、HISTORY_ROLEにUSAGE_VIEWERとGOVERNANCE_VIEWERを付与した状態を表しています。付与していないSECURITY_VIEWERとOBJECT_VIEWERに対応するビューは、灰色の点線で示したとおり見られません。
ACCOUNT_USAGEのビューはどのデータベースロールで見られるのか
ACCOUNT_USAGEには、4つのデータベースロールが用意されています。公式ドキュメントにはビューとロールの対応表があり、主なビューを抜き出すと次のとおりです。
| データベースロール | 対象 | 主なビュー |
|---|---|---|
OBJECT_VIEWER |
オブジェクトのメタデータ | DATABASES、SCHEMATA、TABLES、COLUMNS、VIEWS |
USAGE_VIEWER |
使用量の履歴 | METERING_HISTORY、WAREHOUSE_METERING_HISTORY、STORAGE_USAGE、TASK_HISTORY、COPY_HISTORY |
GOVERNANCE_VIEWER |
データガバナンス | QUERY_HISTORY、ACCESS_HISTORY、MASKING_POLICIES、TAG_REFERENCES |
SECURITY_VIEWER |
セキュリティ | LOGIN_HISTORY、USERS、ROLES、GRANTS_TO_ROLES |
履歴系のビューでも、使用量の履歴はUSAGE_VIEWER、クエリの履歴はGOVERNANCE_VIEWER、ログインの履歴はSECURITY_VIEWERと、対応するロールが分かれています。見せたい履歴に合わせて、付与するロールを選びます。すべての対応は参照に載せた公式ドキュメントで確認できます。
ACCOUNT_USAGE以外のスキーマにも、専用のデータベースロールがあります。
| スキーマ | データベースロール |
|---|---|
ORGANIZATION_USAGE |
ORGANIZATION_USAGE_VIEWER、ORGANIZATION_BILLING_VIEWER、ORGANIZATION_ACCOUNTS_VIEWER |
READER_ACCOUNT_USAGE |
READER_USAGE_VIEWER |
DATA_SHARING_USAGE |
SHARING_USAGE_VIEWER |
MONITORING |
MONITORING_VIEWER |
SNOWFLAKEデータベースロールの付与のしかた
付与はGRANT DATABASE ROLEで行います。データベースロール名にはSNOWFLAKE.を付けます。次の例では、HISTORY_ROLEというアカウントロールに使用量の履歴とクエリの履歴を見せています。
USE ROLE ACCOUNTADMIN;

-- 使用量の履歴 (METERING_HISTORYなど) を見せる
GRANT DATABASE ROLE SNOWFLAKE.USAGE_VIEWER TO ROLE HISTORY_ROLE;

-- クエリの履歴 (QUERY_HISTORYなど) を見せる
GRANT DATABASE ROLE SNOWFLAKE.GOVERNANCE_VIEWER TO ROLE HISTORY_ROLE;
HISTORY_ROLEにUSAGE_VIEWERだけを付与して試したところ、METERING_HISTORYは読めて、GOVERNANCE_VIEWERに対応するQUERY_HISTORYは次の権限エラーになりました。付与したロールに対応するビューだけが見られることが分かります。
SQL compilation error: Object 'SNOWFLAKE.ACCOUNT_USAGE.QUERY_HISTORY' does not exist or not authorized.
Your primary role HISTORY_ROLE must have at least one privilege granted on TABLE SNOWFLAKE.ACCOUNT_USAGE.QUERY_HISTORY.
データベースロールは重ねて付与できるので、複数の用途のビューを見せたい場合は、必要なロールをそれぞれ付与します。
まとめ
ACCOUNT_USAGEの履歴系のビューは、ACCOUNTADMINでなくても、SNOWFLAKEデータベースロールを付与したロールで見られます。データベースロールは使用量・ガバナンス・セキュリティ・オブジェクトのメタデータという用途ごとに分かれているため、見せたい履歴に合わせて必要なロールだけを付与できます。履歴を確認するためだけにACCOUNTADMINを使っている場合は、データベースロールの付与を検討してみてください。