AzureのマネージドID、システム割り当てとユーザー割り当てはどう選ぶ?削除と作り直しで確かめた

どうも!オペ部の西村祐二です!
Azure上のアプリからStorageなどへ接続するとき、マネージドIDを使うと、アプリに認証用のシークレットを持たせずにMicrosoft Entra IDのトークンを取得できます。設計時に迷うのが、システム割り当てとユーザー割り当てのどちらを選ぶかです。
「アプリが1つならシステム割り当て、複数ならユーザー割り当て」とアプリの数だけで決めるより、「作り直した後も同じIDを残すか」「同じ権限を共有してよいか」を考えると選びやすくなります。
この2軸を具体例に当てはめて整理し、IDの寿命とロールの割り当ての扱いを実機で確かめました。2026年11月10日に、東日本リージョンでAzure CLI 2.91.0を使っています。ストレージアカウント自体もマネージドIDを持てるので、作成と削除が速い利用元として、Webアプリの実行基盤の代わりに使いました。アプリの実行基盤(App ServiceやVMなど)での動作、トークンの取得、アクセスの許可・拒否は試していません。
削除と作り直しで、IDとロールの割り当てはどうなったか
結果の表に出てくるプリンシパルIDは、ロールを割り当てるときに、権限を与える相手を識別する値です。
| 試したこと | 結果 |
|---|---|
| システム割り当てのIDを付けた利用元を削除し、同じ名前で作り直す | 別のIDになった(プリンシパルIDが b1ffeba1-… から d0ffd147-… に変わった) |
| ユーザー割り当てのIDを付けた利用元を削除する | IDは残った(プリンシパルID 7eea9e16-… のまま) |
| 残ったユーザー割り当てのIDを、別の利用元に付ける | 付けられ、プリンシパルIDも同じ 7eea9e16-… だった |
| ロールを割り当てたシステム割り当てのIDを、利用元ごと削除する | ロールの割り当ては残った。CLIでは名前が空になり、ポータルでは「不明」と表示された |
最初に、IDの寿命と共有範囲を分ける
公式の比較表とベストプラクティスをもとに整理すると、両方式の違いは次のとおりです。
| 観点 | システム割り当て | ユーザー割り当て |
|---|---|---|
| 作成単位 | 利用元のAzureリソースに対して有効化する | 独立したAzureリソースとして作成する |
| IDの寿命 | 利用元リソースを削除するとIDも削除される | 利用元リソースを削除してもIDは残る。不要になったら別途削除する |
| 共有範囲 | そのリソース専用 | 複数のリソースで共有できる |
| 先にアクセス許可を準備する | リソースとIDができてから付与する(事前にロールを割り当てられない) | 利用元リソースを作る前に、IDとそのアクセス許可を用意できる |
「ユーザー割り当て」のユーザーは、サインインする人を指しているわけではありません。ユーザー割り当ては、アプリなどが使うIDを独立したリソースとして管理する方式です。
開発者向けガイドは、多くのシナリオでユーザー割り当てを推奨しています。どちらの方式も、利用元のサービスが対応していることが前提です。
AWSでいえば、EC2インスタンスにインスタンスプロファイルでIAMロールを渡す使い方に近い役割を持ちます。IAMロールとインスタンスプロファイルはインスタンスとは別に作り、動いているインスタンスにも付け外しできます。例えが当てはまるのは、シークレットを持たせずに権限を渡す点と、IDを利用元とは別に管理できる点(ユーザー割り当ての側)までです。
アプリが1つでも、作り直した後に同じIDを残したいか
たとえば、1つのWebアプリの実行基盤を削除して作り直す設計を考えます。ここでいう作り直しは、アプリコードの更新や通常の再起動ではなく、IDが結び付いたAzureリソース自体の削除を伴うものです。リソースグループは作成済みとします。
システム割り当ては、作り直すと別のIDになった
システム割り当てのIDを付けたストレージアカウントを作り、削除してから、同じ名前で作り直しました。
az storage account create --resource-group <resource-group> --name <storage-account> --location japaneast \
  --sku Standard_LRS --identity-type SystemAssigned --query '{type:identity.type, principalId:identity.principalId}'
az storage account delete --resource-group <resource-group> --name <storage-account> --yes
# 同じ名前で、同じ create コマンドをもう一度実行
1回目のプリンシパルIDは b1ffeba1-…-e217、作り直した後は d0ffd147-…-5419 でした。利用元の名前が同じでも、IDは別のものになっています。Azure RBACのトラブルシューティングにも、マネージドIDを削除して作り直すと、新しいIDのプリンシパルIDは別のものになると書かれています。前のIDに付けた権限は、新しいIDには引き継がれません。
ユーザー割り当ては、利用元を削除しても残った
次に、ユーザー割り当てのIDを先に作り、それを付けたストレージアカウントを削除しました。
az identity create --resource-group <resource-group> --name id-app --location japaneast
ID_APP=$(az identity show --resource-group <resource-group> --name id-app --query id -o tsv)

az storage account create --resource-group <resource-group> --name <storage-account-1> --location japaneast \
  --sku Standard_LRS --identity-type UserAssigned --user-identity-id "$ID_APP"
az storage account delete --resource-group <resource-group> --name <storage-account-1> --yes
az identity show --resource-group <resource-group> --name id-app --query '{name:name, principalId:principalId}'

# 別のストレージアカウントに、同じ id-app を付ける
az storage account create --resource-group <resource-group> --name <storage-account-2> --location japaneast \
  --sku Standard_LRS --identity-type UserAssigned --user-identity-id "$ID_APP" \
  --query "identity.userAssignedIdentities.*.principalId"
利用元を削除した後も id-app は残り、プリンシパルIDは 7eea9e16-…-883f のままでした。別のストレージアカウントに同じ id-app を付けると、そのプリンシパルIDも 7eea9e16-…-883f でした。ロールの割り当てはプリンシパルIDに対して付くので、id-app に付けた権限は、入れ替えた後の利用元からも使える構成になります(今回は id-app にロールを付けておらず、アクセスは試していません)。なお、公式の説明どおりなら、ユーザー割り当てでもID自体を削除して作り直せば、別のIDになります(今回、ユーザー割り当ての作り直しは試していません)。
図は自作した概念図で、公式の構成図ではありません。利用元を削除したときに、IDも削除されるか、独立して残るかを示しています。
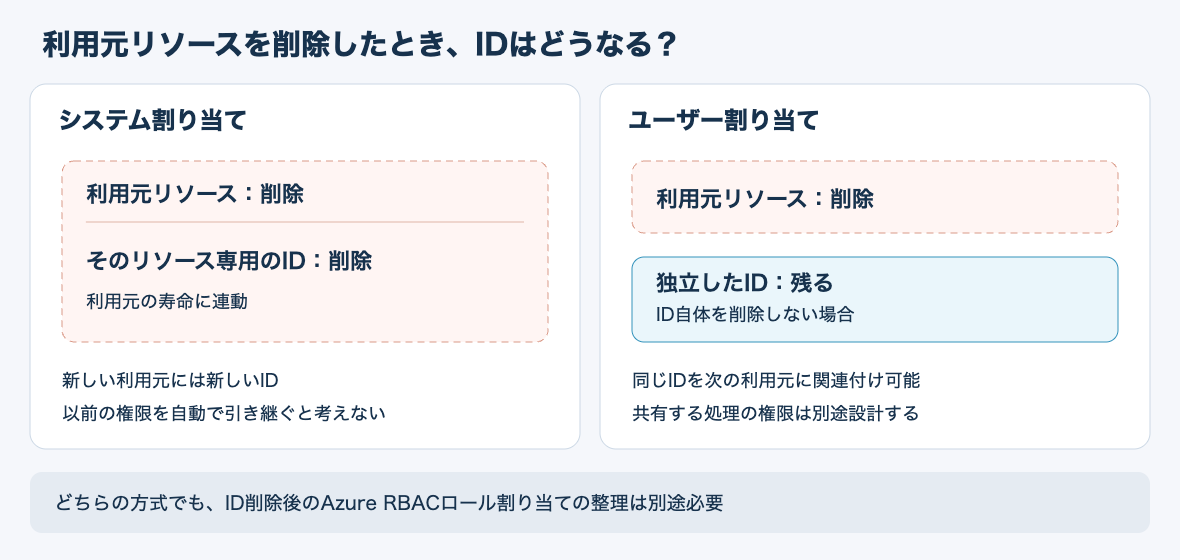
ベストプラクティスでは、利用元と一緒に権限を消したい場合にはシステム割り当てを挙げています。この結果を踏まえ、自分なら、IDを利用元と一緒に廃棄してよい単独の処理にはシステム割り当てを、実行基盤を作り直してもIDを維持したいアプリにはユーザー割り当てを検討します。
複数の処理があっても、同じ権限を共有してよいか
次は、同じStorageを使うWebアプリとバッチ処理の例です。Webアプリは読み取り、バッチは書き込みが必要だとします。ここからは公式の説明をもとにした設計上の整理で、1つのIDを複数の利用元に同時に付ける共有は試していません。
Azure RBACのロール割り当ては、権限を与える相手、ロール、適用するスコープを組み合わせて設定します。共有する1つのIDに読み取りと書き込みを付与すれば、そのIDを使うWebアプリも書き込みができる構成になります。
この場合、自分ならWeb用とバッチ用でIDを分け、それぞれに必要な権限を付与する設計にします。独立した寿命が必要なら、ユーザー割り当てIDを用途ごとに作る選択肢があります。ユーザー割り当てを選ぶことと、すべての処理に1つのIDを共有させることは別の判断です。
逆に、同じ処理を担う複数の実行基盤が同じ権限を必要とするなら、共有IDによってロール割り当ての管理数を減らせます。ベストプラクティスも、この用途を挙げています。
共有範囲を決めるときは、IDを使う処理だけでなく、そのリソース上でコードを変更・実行できる担当者まで同じ権限を使えてよいかを確認する必要があります。公式FAQのセキュリティ境界の項目では、そのリソース上でコードを実行できる主体が、関連付けられたIDを利用できると説明しています。
IDを削除しても、ロールの割り当ては残った
システム割り当てを選んでも、後片付けがすべて自動になるわけではありません。公式のメンテナンス項目では、システム割り当て・ユーザー割り当てのどちらでも、IDを削除したときにロールの割り当てが自動では削除されないと説明しています。
これを確かめるため、作り直したストレージアカウントに付いたシステム割り当てのID(d0ffd147-…)に、「ストレージ BLOB データ閲覧者」を割り当てました。スコープはリソースグループです。この操作には、サブスクリプションの所有者ロールを持つアカウントを使いました。その後、ストレージアカウントを削除しました。
az role assignment create --assignee-object-id <システム割り当てのプリンシパルID> --assignee-principal-type ServicePrincipal \
  --role "Storage Blob Data Reader" --scope /subscriptions/<subscription-id>/resourceGroups/<resource-group>
az storage account delete --resource-group <resource-group> --name <storage-account> --yes
az role assignment list --resource-group <resource-group> \
  --query "[].{role:roleDefinitionName, principalId:principalId, principalName:principalName}"
削除の60秒後に一覧を取得すると、ロールの割り当ては残っていました。プリンシパルIDはそのままで、名前(principalName)は空になっていました。割り当て先のIDの名前が引けなくなったので、システム割り当てのIDは利用元と一緒に消えたと判断しています。
[
  {
    "principalId": "d0ffd147-…-5419",
    "principalName": "",
    "role": "Storage Blob Data Reader"
  }
]
ポータルの「アクセス制御 (IAM)」の「ロールの割り当て」では、名前と種類が「不明」と表示されました(赤枠は追記)。
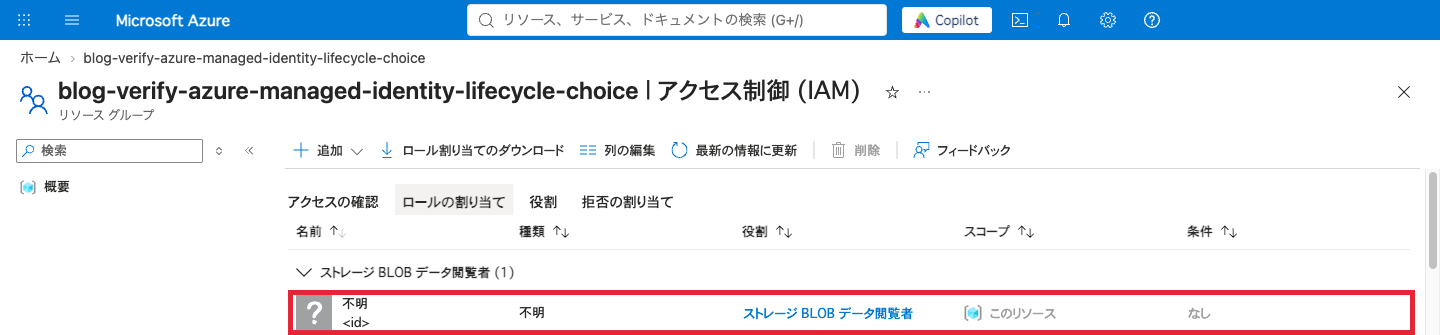
RBACの公式資料では、IDを削除した後のロールの割り当ては、英語のポータルで名前が「Identity not found」、種類が「Unknown」と表示されると書かれています。今回の日本語のポータルでは、どちらも「不明」でした。ただし、作成直後のプリンシパルがリージョン間でレプリケーション中の場合も、同じ表示になります。表示だけを理由に削除せず、対象のプリンシパルIDと、廃止したリソースを対応付ける必要があります。
今回は、削除したストレージアカウントのシステム割り当てIDと、残ったロールの割り当てのプリンシパルID(d0ffd147-…)が一致することを確かめてから、所有者のアカウントで削除しました。
az role assignment list --resource-group <resource-group> --query "[?principalName==''].{id:id, principalId:principalId}"
az role assignment delete --ids <ロールの割り当てのID>
ユーザー割り当てのIDを削除した場合も、公式の説明ではロールの割り当ては残るとされています(今回は試していません)。
どちらを選ぶか
ここまでの結果と公式の説明をまとめると、次のように選べます。
| 条件 | 選ぶ方式 | 理由 |
|---|---|---|
| IDを利用元と一緒に廃棄してよく、ほかの処理と共有しない | システム割り当て | 利用元を削除するとIDも消える(作り直すと別のIDになった) |
| 実行基盤を作り直しても、同じIDと権限を残したい | ユーザー割り当て | 利用元を削除してもIDが残り、同じプリンシパルIDのまま別の利用元に付けられた |
| 同じ権限で動く複数の実行基盤がある | ユーザー割り当てを共有 | ロールの割り当ての管理数を減らせる。権限が違う処理とは共有しない |
まとめ
マネージドIDは、「作り直した後も同じIDを残すか」「同じ権限を共有してよいか」の2軸で考えると選びやすくなります。寿命の軸では、実機でも、システム割り当ては作り直すと別のIDになり、ユーザー割り当ては利用元を削除しても残って、同じプリンシパルIDのまま別の利用元に付けられました。共有の軸では、ユーザー割り当てを選んでも、必要な権限が違う処理とはIDを分けるのが良さそうです。
どちらの方式でも、IDを削除した後にロールの割り当ては残ります(今回はシステム割り当てで確かめました)。「不明」と表示されたロールの割り当ては、プリンシパルIDを廃止したリソースと照合してから削除する手順を、運用に含めておく必要がありそうです。