Azure Policyのdenyで既存リソースは止まる?更新拒否・タグ変更・修復を実機で確かめた

どうも!オペ部の西村祐二です!
Azure Policyで、利用できるリージョンやリソースの設定を制限したいとき、すでに稼働しているリソースへの影響が気になります。denyを割り当てたら、ルールに違反する既存のリソースは止まるのでしょうか。
実機で確かめたところ、既存のストレージアカウントは止まらず、Blobのアップロードもできました。評価では不適合(Non-compliant)として記録されただけです。一方、その既存リソースの設定を変える更新は拒否され、タグだけの変更は通りました。
denyの割り当てで既存リソースに何が起きるかを、作成・更新・タグ変更・評価・修復の順に試し、最後に拒否する前の影響評価に使う DoNotEnforce と audit を比べました。その結果をもとに、稼働中の環境へPolicyを導入するときの判断材料を整理します。2026年11月10日に、東日本リージョンでAzure CLI 2.91.0を使って試した結果です。Azureリソースの管理操作を評価するResource Managerモードのポリシーを対象とし、Kubernetesなどを対象にするResource Providerモード(ポリシー定義のモードの1つ)は扱いません。
試した結果の一覧
許可するリージョンを西日本(japanwest)だけにしたポリシーを、東日本のストレージアカウントを含むリソースグループに割り当てました。時間はすべて、今回1回試したときの値です。
| 試したこと | 結果 |
|---|---|
| 東日本にネットワーク セキュリティ グループ(NSG)を新規作成 | 拒否(RequestDisallowedByPolicy)。割り当ての12秒後に試した時点で拒否された |
| 既存のストレージアカウントを使う | 止まらない。キーの取得もBlobのアップロードもできた |
| 既存のストレージアカウントのアクセス層を変える | 拒否(RequestDisallowedByPolicy) |
| 既存のストレージアカウントにタグだけを付けるPATCH | 通った |
| 同じPATCHにアクセス層の変更を混ぜる | 拒否 |
| 準拠状況の評価 | 既存のストレージアカウントは NonCompliant |
deny の割り当てに修復タスクを作る |
作成は成功したが、修復のデプロイは0件 |
割り当てを DoNotEnforce にして作成 |
通った。アクティビティログに拒否も監査も記録されない |
効果を audit にして作成 |
通った。アクティビティログに監査の記録が残り、評価で不適合になった |
場所を絞るカスタム定義をリソースグループに割り当てた
ポリシーは、組み込みの「許可されている場所」(Allowed locations)とほぼ同じ条件のカスタム定義を作りました。組み込み定義もバージョン1.1.0では効果を Audit / Deny / Disabled から選べ、条件には Azure AD B2C のディレクトリを除外する行が加わっています。今回は、効果と許可するリージョンだけをパラメーターにした最小限の定義にしました。
{
  "if": {
    "allOf": [
      { "field": "location", "notIn": "[parameters('allowedLocations')]" },
      { "field": "location", "notEquals": "global" }
    ]
  },
  "then": { "effect": "[parameters('effect')]" }
}
{
  "allowedLocations": { "type": "Array", "metadata": { "displayName": "Allowed locations" } },
  "effect": { "type": "String", "allowedValues": ["Audit", "Deny", "Disabled"], "defaultValue": "Deny" }
}
az policy definition create --name allowed-locations-test --display-name "allowed locations (test)" \
  --mode Indexed --rules @rule.json --params @params.json
az policy assignment create --name pol-deny --display-name "allowed locations (Deny)" \
  --policy allowed-locations-test --resource-group <resource-group> \
  --params '{"allowedLocations": {"value": ["japanwest"]}, "effect": {"value": "Deny"}}'
- 割り当ての範囲はリソースグループ。
enforcementModeは何も指定しない(Default) - 割り当ての前に、同じリソースグループの東日本にストレージアカウント(Standard_LRS、アクセス層 Hot)を作成
- 操作したのは、「共同作成者」と「リソース ポリシーの共同作成者」の2つのロールを持つサービスプリンシパル
検証では、定義名や表示名に検証用の名前を使いました。記事のコマンドでは読みやすい名前に置き換えていますが、後に載せるスクリーンショットには検証時の名前が写っています。
新規作成は拒否され、既存のリソースは動き続けた
割り当てから12秒後に、同じリソースグループの東日本にNSGを作ろうとすると、拒否されました。アクティビティログには Microsoft.Authorization/policies/deny/action が記録されています。
Code: RequestDisallowedByPolicy
Message: Resource 'nsg-new-1' was disallowed by policy. Policy identifiers: '[{"policyAssignment":{"name":"<割り当ての表示名>", ...
denyの説明では、Resource Managerモードの作成・更新リクエストを、Resource Provider(各Azureサービスのリソース管理を担う仕組み)へ渡す前に拒否するとされています。応答は 403 (Forbidden) です。今回は12秒後の1回目で拒否されましたが、反映のタイミングは保証されたものではありません。
一方、割り当ての前からあるストレージアカウントは止まりませんでした。az storage account show で見た状態は Succeeded、プライマリの状態は available のままでした。アカウントキーの取得、コンテナーの作成、Blobのアップロードもすべて成功しました。
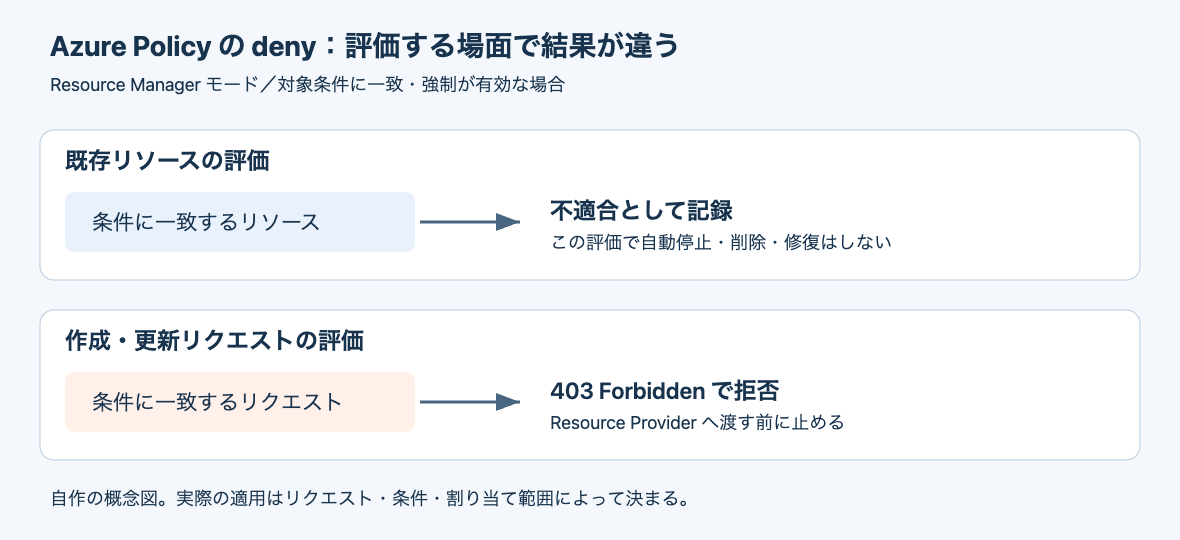
次の図は自作した概念図で、公式の構成図ではありません。同じdenyでも、既存リソースの評価では不適合を記録するだけで、条件に一致する作成・更新リクエストはResource Providerに渡す前に拒否します。次の節のとおり、タグだけを変えるリクエストには例外があります。
既存リソースの設定変更は拒否され、タグだけの変更は通った
既存のストレージアカウントのアクセス層を、Hot から Cool に変えようとしました。
az storage account update --resource-group <resource-group> --name <storage-account> --access-tier Cool --yes
結果は新規作成と同じ RequestDisallowedByPolicy で、アクセス層は Hot のままでした。既存のリソースでも、条件に一致する状態での更新リクエストは拒否されます。
また、タグだけを付けるPATCHも送りました({subscriptionId} は az rest が現在のサブスクリプションIDに置き換えます)。
az rest --method patch \
  --url "/subscriptions/{subscriptionId}/resourceGroups/<resource-group>/providers/Microsoft.Storage/storageAccounts/<storage-account>?api-version=2023-05-01" \
  --body '{"tags": {"owner": "test"}}'
こちらは成功し、タグが付きました。ところが、同じPATCHにアクセス層の変更を混ぜると({"tags": {...}, "properties": {"accessTier": "Cool"}})、拒否されました。
効果の評価順序の説明には、タグに関するフィールドだけを変更するPATCHリクエストでは、タグに関係する条件を持つポリシーだけを評価するという例外が書かれています。今回のポリシーは場所(location)だけを条件にしているので、タグだけのPATCHは評価の対象にならず、通ったと考えられます。「不適合なリソースへの更新はすべて拒否される」とは言い切れません。拒否されるかどうかは、実際のリクエストの中身とポリシーの条件の組み合わせで決まります。
評価では不適合として記録された
既存リソースの準拠状況は、評価を実行して確かめました。
az policy state trigger-scan --resource-group <resource-group>
az policy state list --resource-group <resource-group> --query "[].{resource:resourceId, state:complianceState}"
評価の結果、既存のストレージアカウントは NonCompliant になりました。その後に修復タスクを作った後も、アクセス層は Hot のままで、ストレージアカウントの設定は変わっていません。denyの説明でも、評価で条件に一致した既存リソースは不適合として記録されるとされています。評価で不適合になったこと自体が、停止や削除の要求になるわけではありません。
denyの不適合は、修復タスクでは直らなかった
deny の割り当てに対して、修復タスクを2回作りました。不適合を確認する前(rem-deny)と、NonCompliant を確認した後(rem-deny-2)です。
az policy remediation create --name rem-deny-2 --resource-group <resource-group> --policy-assignment pol-deny
az policy remediation show --name rem-deny-2 --resource-group <resource-group> \
  --query '{provisioningState:provisioningState, deploymentStatus:deploymentStatus}'
どちらも状態は Succeeded で、修復のデプロイは0件でした。ストレージアカウントは何も変わりませんでした。
{
  "deploymentStatus": { "failedDeployments": 0, "successfulDeployments": 0, "totalDeployments": 0 },
  "provisioningState": "Succeeded"
}
修復タスクが対象にするのは、modify または deployIfNotExists による既存の不適合です。deny のルールは、修復時に何を書き換えるかを定義していません。たとえば「許可したリージョン以外を拒否する」という条件だけでは、既存リソースの移行先や移行方法までは決まりません。
modify と deployIfNotExists は試していません。どちらも、修復に使うマネージドIDへのロールの割り当てが必要で(修復のアクセス制御)、今回の検証用サービスプリンシパルにはロールを割り当てる権限がないためです。そのため、既存の不適合を修復タスクで実際に直せるかは確かめていません。
DoNotEnforceとauditでは作成が通り、記録のされ方が違った
最後に、拒否を有効にする前の影響評価に使える2つの方法を試しました。
まず、deny の割り当てをenforcementMode: DoNotEnforceに変えました。
az policy assignment update --name pol-deny --resource-group <resource-group> --enforcement-mode DoNotEnforce
変更から5秒後に東日本へNSGを作成すると、成功しました。アクティビティログには、拒否も監査も記録されていません。
次に、deny の割り当てを削除し、同じ定義で効果を Audit にした割り当てを作りました。
az policy assignment create --name pol-audit --display-name "allowed locations (Audit)" \
  --policy allowed-locations-test --resource-group <resource-group> \
  --params '{"allowedLocations": {"value": ["japanwest"]}, "effect": {"value": "Audit"}}'
割り当てから24秒後に東日本へNSGを作成すると、こちらも成功しました。アクティビティログには、そのNSGの作成について Microsoft.Authorization/policies/audit/action が記録されていました。
| 割り当て | 東日本への作成 | アクティビティログ |
|---|---|---|
deny(Default) |
拒否 | Microsoft.Authorization/policies/deny/action |
deny(DoNotEnforce) |
通った | 記録なし |
audit |
通った | Microsoft.Authorization/policies/audit/action |
その後、audit の割り当てで評価すると、3つのリソースが不適合になりました。最初からあったストレージアカウント、DoNotEnforce の間に作ったNSG、audit で作ったNSGです。ポータルで audit の割り当てを開くと、「修復タスクの作成」は押せない状態でした(赤枠は追記)。
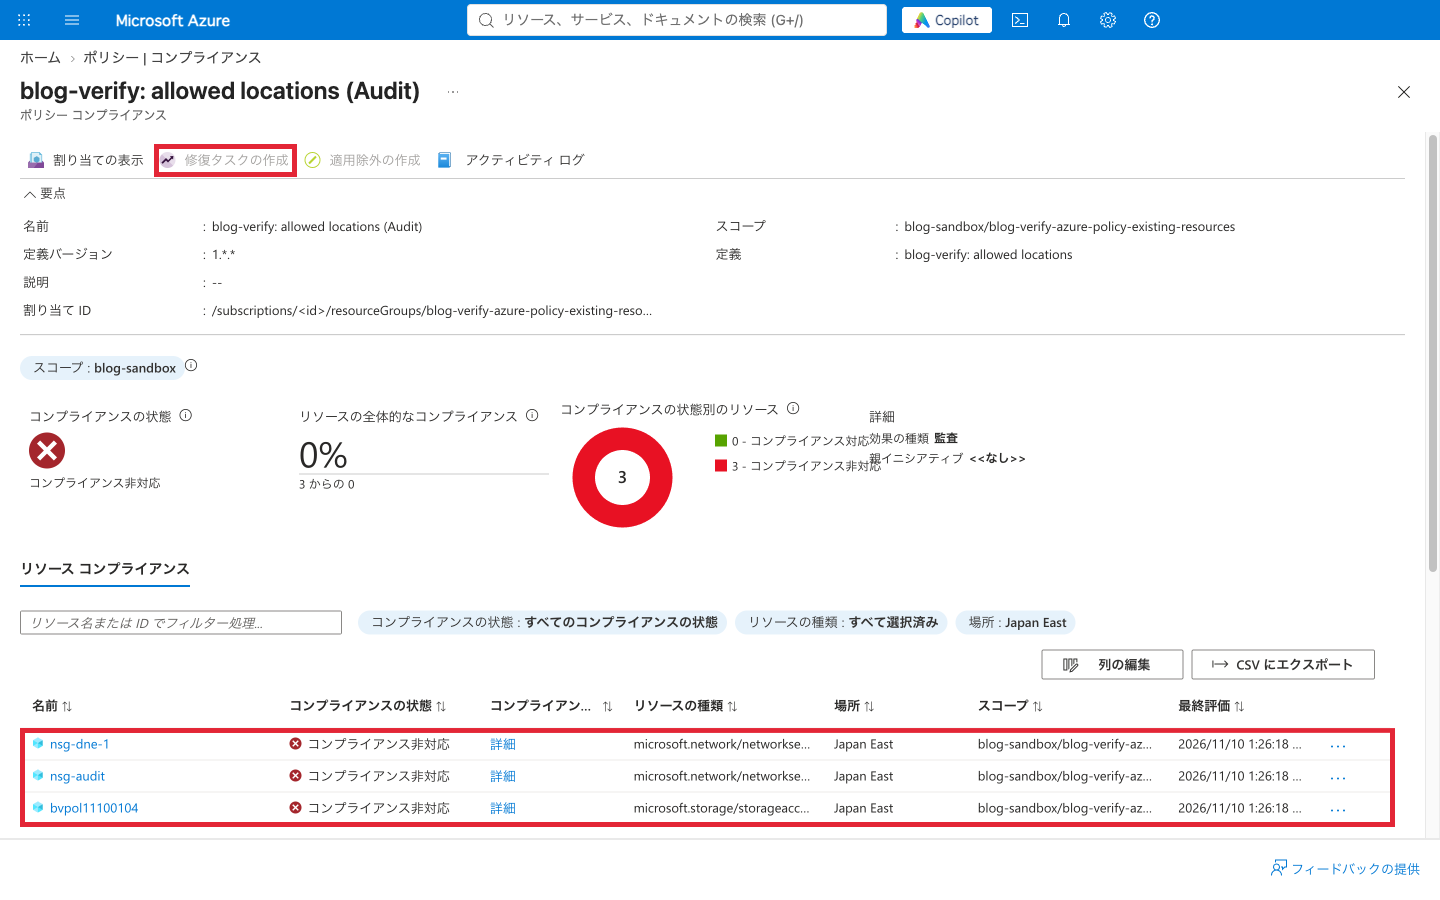
DoNotEnforce の割り当てで評価した結果は、今回は見ていません(評価の前に割り当てを削除したため)。公式の説明では、DoNotEnforce は強制する前に割り当てを評価したいときに使うモードで、準拠状況への影響の確認に役立つとされています。どちらも作成を止めずに条件に一致するリソースを洗い出す方法で、今回確かめた違いは、作成のたびにアクティビティログへ監査の記録が残るかどうかでした。
稼働中の環境では「禁止するルール」と「既存の是正方針」をセットにする
新しいポリシーの影響評価では、既存リソースに対する評価を検証し、対象範囲を徐々に広げ、作成・更新リクエストへの影響も評価する流れが紹介されています。
今回の結果を踏まえると、自分なら本番でdenyを有効にする前に、次の3点を導入方針として決めます。
| 判断すること | 決めておきたい内容 |
|---|---|
| 何を不適合とするか | 条件と対象範囲が意図どおりか。DoNotEnforce か audit で評価し、適合するはずのリソースを誤検出していないか |
| 既存の不適合をどう扱うか | deny の修復タスクでは直らないので、手作業や別の自動化で是正するか、移行するか、理由と期限を管理して適用除外にするか |
| 更新をいつから拒否するか | 既存リソースの設定変更(保守や構成変更)も拒否されるので、その影響を評価し、是正・例外対応の準備ができているか |
作成のたびに監査の記録を残したいなら audit、効果を変えられない定義なら割り当てを DoNotEnforce にして評価する、という使い分けが考えられます。ただし、audit に切り替えて評価する場合も、すべての効果を相互に置き換えられるわけではありません。既存の定義がどの効果を許しているか、関連リソースの条件を含むかまで見て選ぶ必要があります。
まとめ
Azure Policyのdenyを割り当てても、既存のストレージアカウントは止まらず、評価で不適合として記録されただけでした。一方、その既存リソースの設定を変える更新は拒否され、タグだけを変えるPATCHは通りました。deny の修復タスクは、作成できても何も直しませんでした。
denyを稼働中の環境に入れるときは、既存リソースが動き続けることだけで影響を判断せず、保守や構成変更の更新が拒否されることも含めて評価する必要があります。DoNotEnforce ではアクティビティログに記録が残らず、audit では作成のたびに監査の記録が残りました。どちらかで不適合のリソースを先に洗い出し、禁止ルールと一緒に、既存リソースの是正・例外・更新の方針まで決めるのが良さそうです。