[アップデート] AWS Security Hub CSPM の中央設定を AWS Organizations の宣言型ポリシーへ移行してみた

はじめに
先日のアップデートで、AWS Security Hub CSPM の組織全体の設定を、AWS Organizations の宣言型ポリシーで管理できるようになりました。
私はこれまで、Organizations 配下の Security Hub CSPM を中央設定(Central Configuration)の設定ポリシーで管理していました。
今回のアップデートでは Organizations の宣言型ポリシーでの管理が推奨になり、既存の中央設定を変換する移行ツールも一緒に提供されています。
公式に移行が推奨されているので、中央設定を使っている検証用の組織で移行してみました。
移行前の状態の確認から移行後の確認までをまとめます。
中央設定そのものについては、以下の記事が参考になります。
GuardDuty の有効化を Organizations の宣言型ポリシーで管理する話は、以前こちらの記事に書きました。
アップデートの概要
Security Hub CSPM が、AWS Organizations の宣言型ポリシー(ポリシータイプ SECURITYHUB_CSPM_POLICY)に対応しました。
ポリシーを組織のルート、OU、アカウントのいずれかにアタッチすると、アタッチ先のアカウントで次の設定が適用されます。
- Security Hub CSPM を有効化するリージョン
- 有効化するセキュリティ標準
- 有効化、無効化するコントロールと、コントロールのカスタムパラメータ
宣言型ポリシー(declarative policies)は、AWS サービスの設定を組織全体に適用するためのポリシーです。
以前は EC2 向けだけでしたが、対応するサービスが増え、サービスごとにポリシータイプが分かれています。
名前の似たものがあるので、取り違えないようにしましょう。今回の対象は 3 つ目です。
| ポリシータイプ | 対象 | 管理できる内容 |
|---|---|---|
DECLARATIVE_POLICY_EC2 |
Amazon EC2、Amazon VPC、Amazon EBS | AMI のブロックパブリックアクセスなど、アカウント単位の設定 |
SECURITYHUB_POLICY |
新しい Security Hub | 新しい Security Hub の有効化とリージョン |
SECURITYHUB_CSPM_POLICY |
Security Hub CSPM | Security Hub CSPM の有効化、標準、コントロール |
以降、この記事では SECURITYHUB_CSPM_POLICY の宣言型ポリシーを「Security Hub CSPM ポリシー」と呼びます。
中央設定はドキュメント上でレガシー機能と位置づけられ、Security Hub CSPM ポリシーが推奨になりました。
ただし、執筆時点で中央設定の廃止時期は示されておらず、移行するまでは中央設定をそのまま使い続けられます。
対応リージョンは、商用リージョン、AWS GovCloud (US) リージョン、中国リージョンです。
中央設定と何が変わるのか
中央設定と比べると、次のようになります。
| 項目 | 中央設定 | Security Hub CSPM ポリシー |
|---|---|---|
| ポリシーの置き場所 | Security Hub CSPM の設定ポリシー | AWS Organizations の宣言型ポリシー |
| 操作できるアカウント | 委任管理者アカウント | 管理アカウント。委任ポリシーを設定すれば委任管理者アカウントも可 |
| ホームリージョン | あり。ホームリージョンとリンクリージョンに適用される | なし。有効化するリージョンをポリシーに書く |
| リージョンごとの設定 | 分けられない | リージョン別に標準とコントロールを上書きできる |
| グローバルリソースを評価するコントロール | ホームリージョンだけで有効になる | 1 つのリージョンに絞るなら、リージョン別の上書きで自分で書く |
| 併用 | - | 中央設定とは併用できない |
他のセキュリティサービスと同じ仕組みで管理できる
Amazon GuardDuty や Amazon Inspector も、組織全体の有効化を Organizations の宣言型ポリシーで管理できるようになっています。
Security Hub CSPM だけ別の仕組み(中央設定)で管理していたものが、宣言型ポリシーという同じ仕組みで管理できるようになります。
リージョンごとに設定を変えられる
中央設定はホームリージョンとリンクリージョンに同じ設定が適用されていました。
Security Hub CSPM ポリシーでは、default に全体の設定を書き、リージョン名のブロックでそのリージョンだけ設定を変えられます。
リージョン名のブロックを書いたリージョンには、default の内容が引き継がれません。
たとえば default で無効化したコントロールは、リージョン名のブロックにも書かないと、そのリージョンでは有効になります。
検証環境
登場するアカウントは次の 3 種類です。
| 呼び方 | 役割 |
|---|---|
| 管理アカウント | AWS Organizations の管理アカウント |
| 委任管理者アカウント | Security Hub CSPM の委任管理者に指定しているアカウント |
| メンバーアカウント | 上の 2 つ以外の、組織に所属するアカウント |
組織には管理アカウントを含めて 7 つのアカウントがあります。
中央設定のホームリージョンは東京で、リンクリージョンを 16 個指定しています。
移行前の状態を確認する
まず、委任管理者アカウントで中央設定の状態を確認してみます。
> aws securityhub describe-organization-configuration

{
    "AutoEnable": false,
    "MemberAccountLimitReached": false,
    "AutoEnableStandards": "NONE",
    "OrganizationConfiguration": {
        "ConfigurationType": "CENTRAL",
        "Status": "ENABLED",
        "StatusMessage": "Central configuration has been enabled successfully."
    }
}
この環境で利用されている設定ポリシーは 3 つありました。
| 設定ポリシー | 適用先 | 標準 | 無効化しているコントロール |
|---|---|---|---|
| ルート用 | ルート | AWS 基礎セキュリティのベストプラクティス v1.0.0 | なし |
| 開発 OU 用 | 開発用の OU | 同上 | 116 個 |
| 本番 OU 用 | 本番用の OU | 同上 | 67 個 |
Security Hub CSPM コンソールの「設定」でも確認できます。
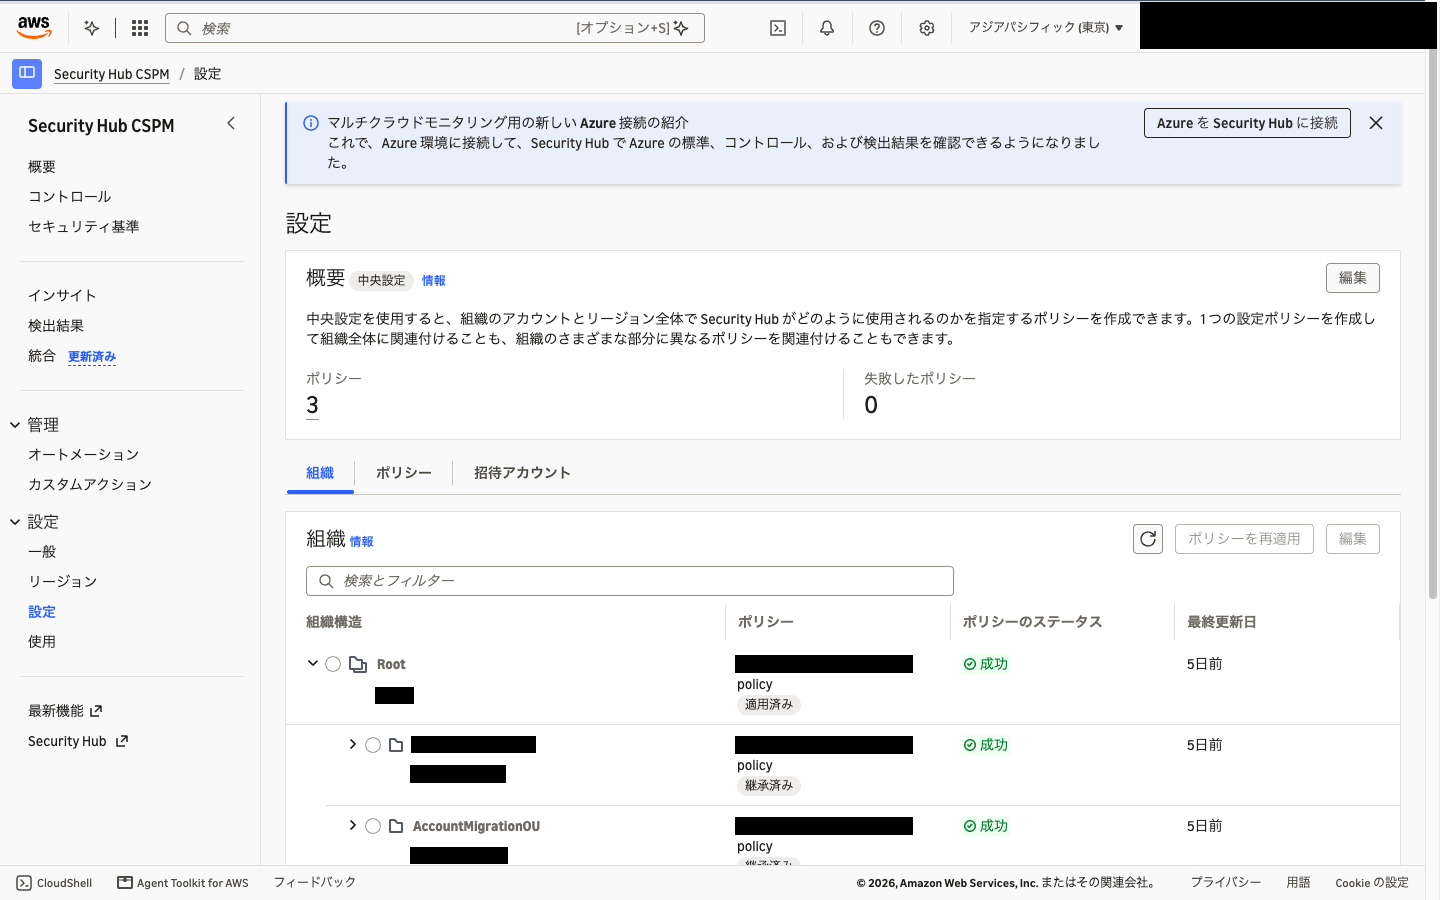
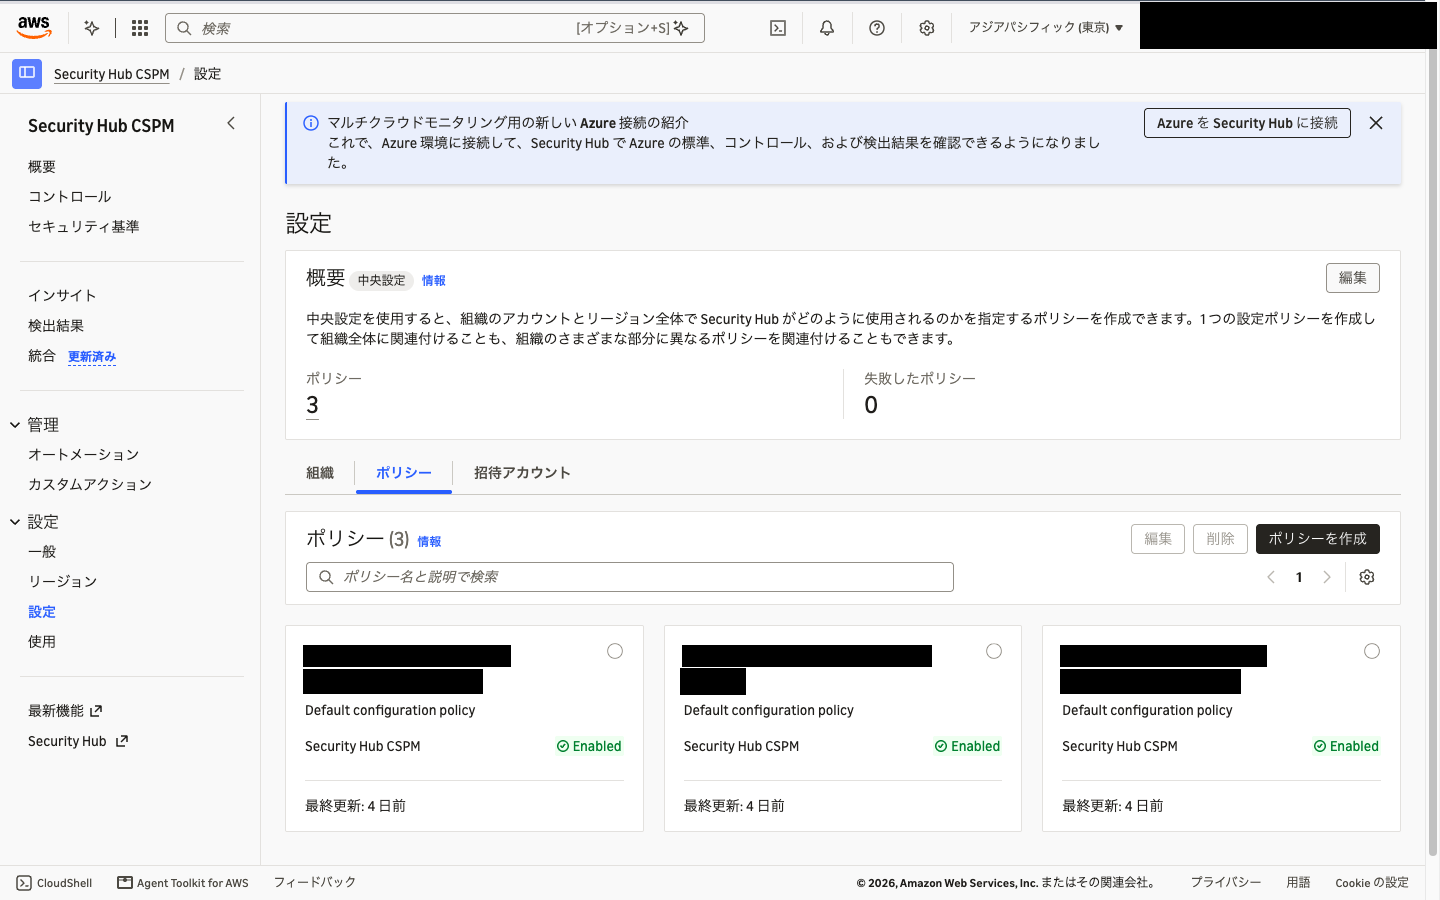
管理アカウントで Organizations 側も確認しておきます。
Security Hub CSPM ポリシーはまだ 1 つもありません。
> aws organizations list-policies --filter SECURITYHUB_CSPM_POLICY

{
    "Policies": []
}
手元の AWS CLI(2.38.3)ではヘルプの選択肢に SECURITYHUB_CSPM_POLICY が出てきませんでしたが、コマンドは実行できました。
移行ツールを開く
移行ツールは Security Hub CSPM コンソールではなく、新しい Security Hub コンソールにあります。
私は最初 Security Hub CSPM コンソールの「設定」を探していて、見つからなかったので注意してください。
委任管理者アカウントで Security Hub コンソールの「設定」を開くと、「中央設定ポリシーをインポートする」というバナーが表示されます。
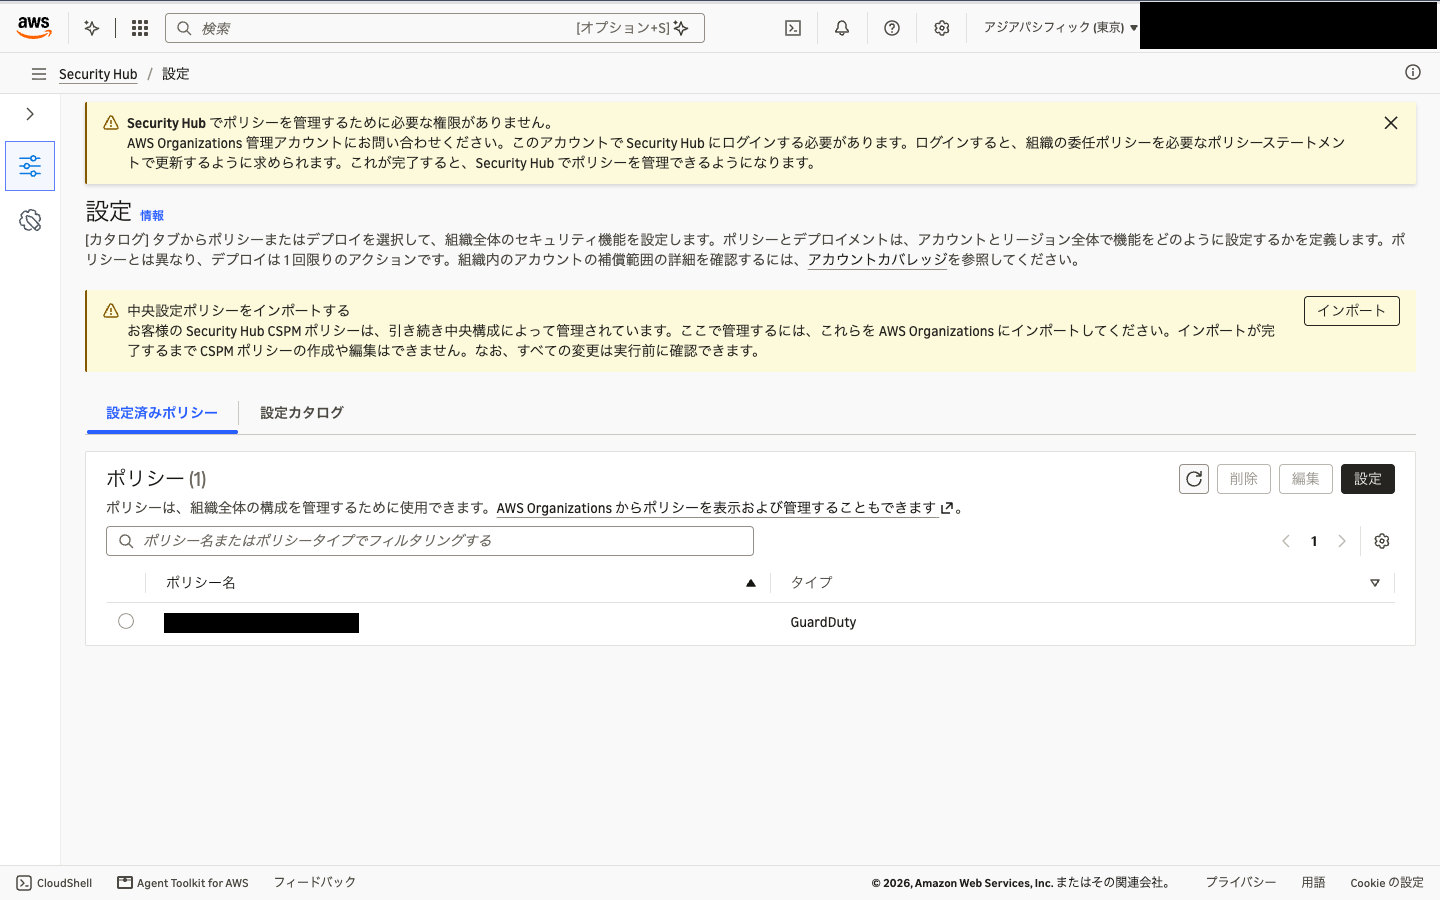
検証環境では Security Hub を有効化していませんが、この「設定」ページは開けました。
ナビゲーションからたどると紹介ページに戻されたので、URL の末尾を #/configuration にして直接開いています。
バナーの「インポート」を選択すると、3 ステップのウィザードが始まります。
ステップ 1 の「始める前に」では、インポート中に行われる処理と前提条件が表示されます。
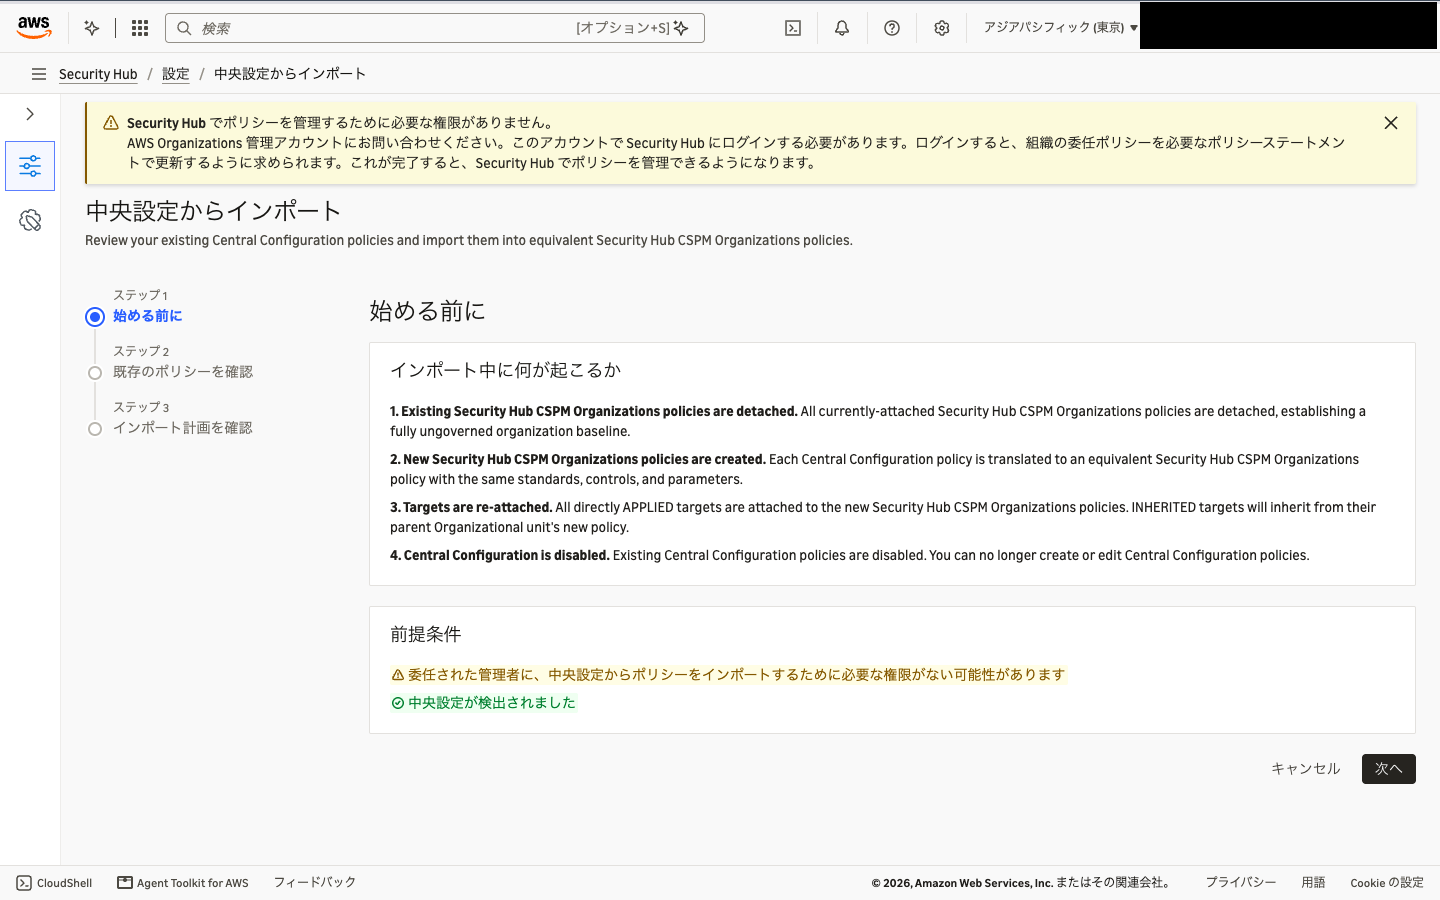
前提条件には、次の警告が表示されていました。
委任された管理者に、中央設定からポリシーをインポートするために必要な権限がない可能性があります
委任ポリシーを更新する
移行ツールは、委任管理者アカウントから Organizations の宣言型ポリシーを作成してアタッチします。
この作業はSecurity Hub CSPM の委任管理者に指定されているだけでは足りず、Organizations の委任ポリシーSecurity Hub CSPM ポリシーの操作を許可しておく必要があります。
この作業は管理アカウントで行います。
管理アカウントで新しい Security Hub コンソールの「一般」を開くと、同じ警告と「ポリシーの更新」ボタンが表示されます。
このボタンを選択すると、Security Hub が必要な権限をまとめて委任ポリシーに追加してくれます。
ただ、この方法では Security Hub CSPM 以外のポリシータイプの権限も一緒に委任されます。
今回は委任を最小限にしたかったので、AWS CLI で Security Hub CSPM ポリシーの分だけを追加しました。
{
  "Sid": "SecurityServicesDelegatingPolicyMutationActions",
  "Effect": "Allow",
  "Principal": {
    "AWS": "arn:aws:iam::<委任管理者アカウント ID>:root"
  },
  "Action": [
    "organizations:CreatePolicy",
    "organizations:UpdatePolicy",
    "organizations:DeletePolicy",
    "organizations:AttachPolicy",
    "organizations:DetachPolicy",
    "organizations:EnablePolicyType",
    "organizations:DisablePolicyType"
  ],
  "Resource": [
    "arn:aws:organizations::<管理アカウント ID>:policy/<組織 ID>/guardduty_policy/*",
    "arn:aws:organizations::<管理アカウント ID>:policy/<組織 ID>/securityhub_cspm_policy/*",
    "arn:aws:organizations::<管理アカウント ID>:root/<組織 ID>/*",
    "arn:aws:organizations::<管理アカウント ID>:account/<組織 ID>/*",
    "arn:aws:organizations::<管理アカウント ID>:ou/<組織 ID>/*"
  ],
  "Condition": {
    "StringEquals": {
      "aws:PrincipalOrgID": "<組織 ID>"
    }
  }
}
ポリシーの ARN のパスは、ポリシータイプ名を小文字にした securityhub_cspm_policy で通りました。
put-resource-policy は委任ポリシーの全文を置き換えます。
既存の内容を describe-resource-policy で取得し、追記した全文を渡します。
> aws organizations put-resource-policy --content file://delegation-policy.json
移行ツールを実行してみた
委任ポリシーを更新したあとで移行ツールを開き直しましたが、前提条件の警告は消えませんでした。
警告は、コンソールの「ポリシーの更新」で追加される権限がすべて揃っているかを見ているようです。
Security Hub CSPM ポリシーの分だけを足した今回の委任ポリシーでも「次へ」は選択でき、インポートも成功しました。
ウィザードを進めてみます。
ステップ 2 の「既存のポリシーを確認」では、対象のリージョンと、インポートされる設定ポリシーが表示されます。
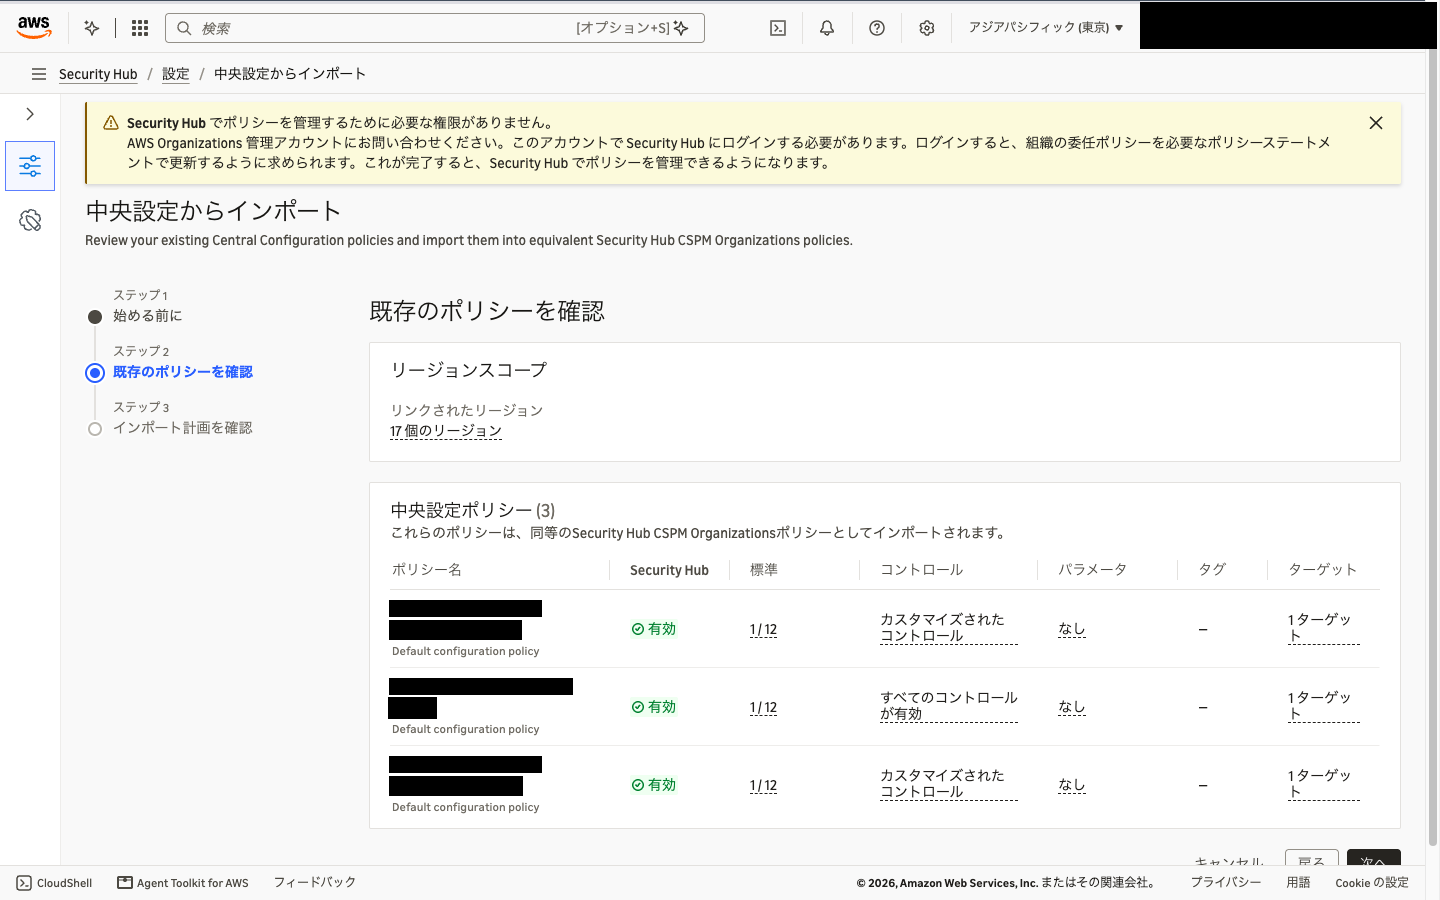
リージョンは 17 個(ホームリージョンとリンクリージョン 16 個)、設定ポリシーは 3 つで、移行前に確認した内容と一致しています。
ステップ 3 の「インポート計画を確認」では、設定ポリシーごとに、作成される Security Hub CSPM ポリシーが表示されます。
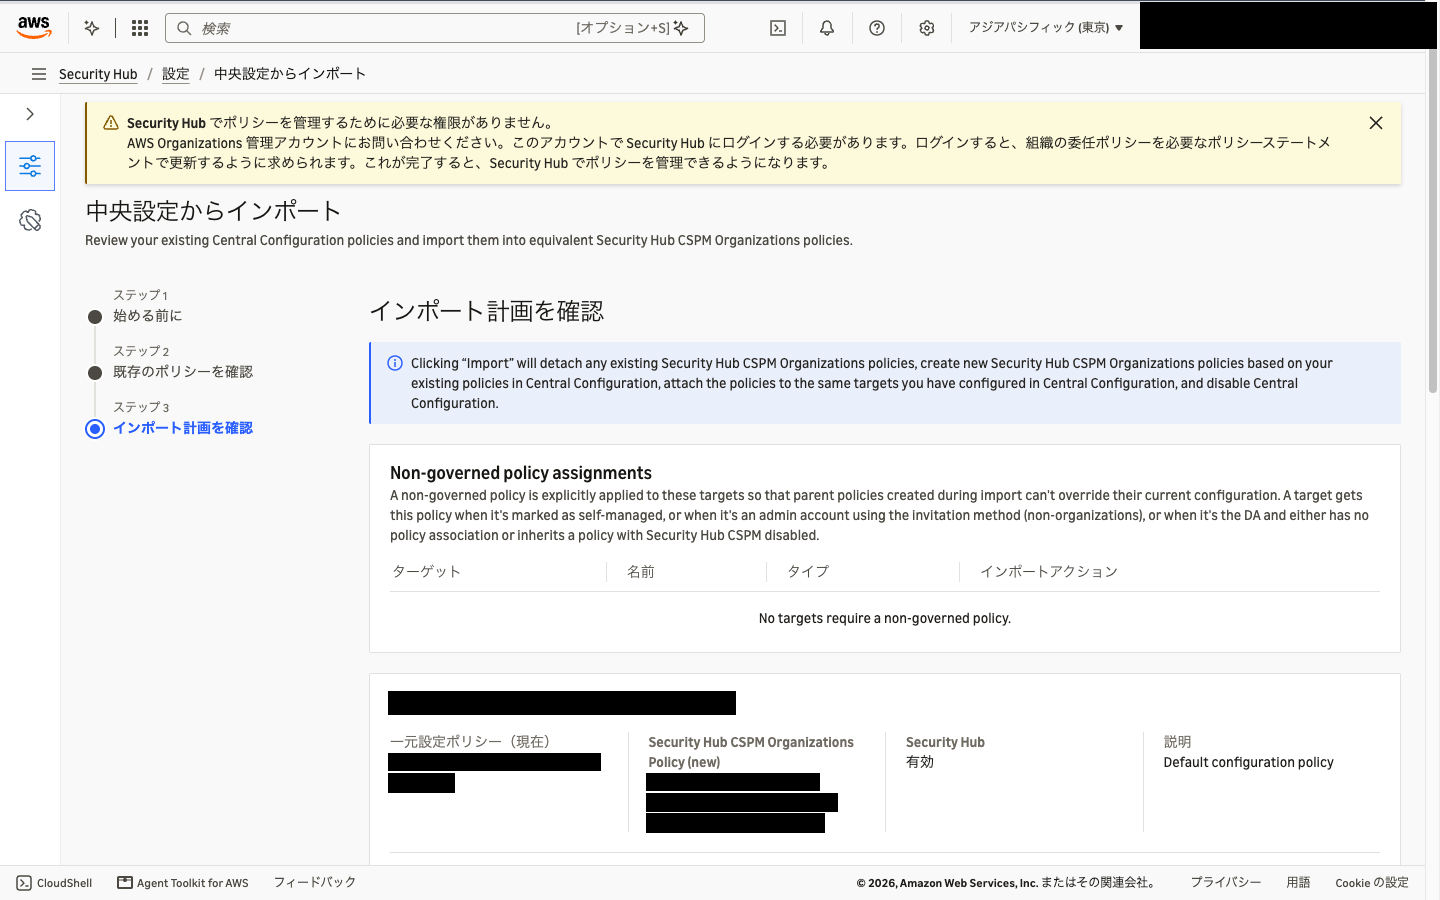
新しいポリシーの名前は <設定ポリシーの ID>_<元の設定ポリシー名> になります。
冒頭の「Non-governed policy assignments」は、どのリージョンも管理対象にしない空のポリシーを割り当てるターゲットの一覧です。
セルフマネージドにしているアカウントなどが対象になりますが、今回は該当がありませんでした。
ページの下部に、インポート後の状態と確認のチェックボックスがあります。
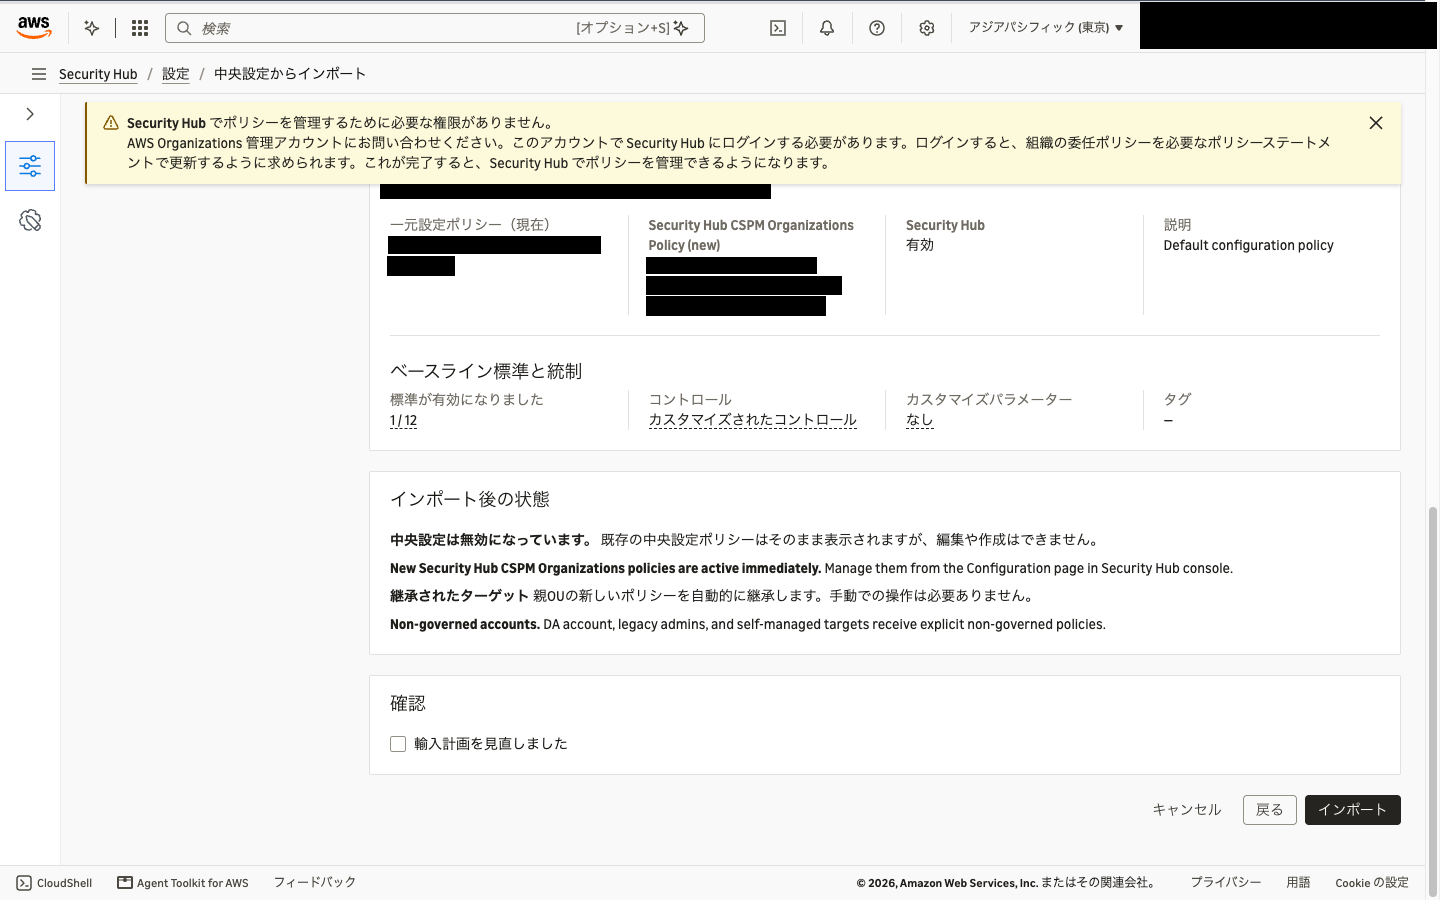
「インポート」を選択すると、次の処理が行われます。
- アタッチ済みの Security Hub CSPM ポリシーがあればデタッチする
- 設定ポリシーごとに Security Hub CSPM ポリシーを作成する
- 設定ポリシーを直接適用していたターゲットに、新しいポリシーをアタッチする
- 中央設定を無効化する
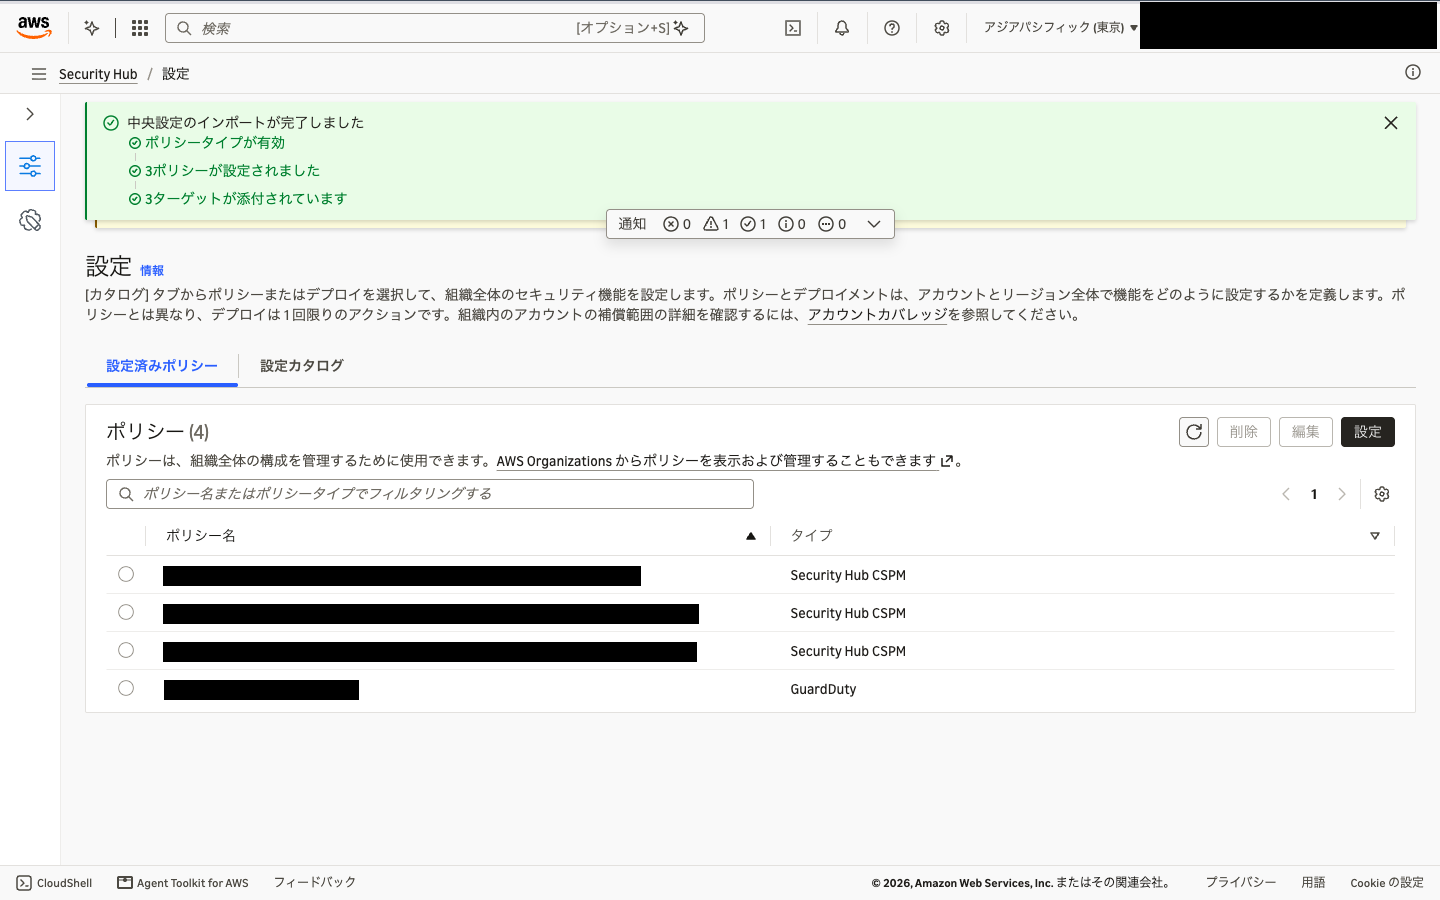
今回の規模(設定ポリシー 3 つ、ターゲット 3 つ)では、10 秒もかからずに完了しました。
ポリシータイプの有効化も移行ツールが行ってくれます。簡単に移行できるので助かりますね。
移行後の状態を確認する
作成された Security Hub CSPM ポリシー
管理アカウントで、作成されたポリシーとアタッチ先を確認してみます。
| 元の設定ポリシー | アタッチ先 | 移行前の適用先 |
|---|---|---|
| ルート用 | ルート | ルート |
| 開発 OU 用 | 開発用の OU | 開発用の OU |
| 本番 OU 用 | 本番用の OU | 本番用の OU |
ルート用のポリシーの中身は次のとおりです。
各キーに付く @@operators_allowed_for_child_policies は省略しています。
{
  "securityhub_cspm": {
    "cspm_enablement": {
      "enable_in_regions": {
        "@@assign": [
          "ap-northeast-1",
          "ap-northeast-2",
          "(中略。ホームリージョンとリンクリージョンの計 17 個)",
          "us-west-2"
        ]
      },
      "disable_in_regions": {
        "@@assign": []
      }
    },
    "cspm_standards_controls": {
      "default": {
        "controls_configuration": {
          "default_control_association_status": {
            "@@assign": "ENABLED"
          },
          "disabled_controls": {
            "@@assign": [
              "Account.1",
              "IAM.1",
              "IAM.2",
              "IAM.3",
              "IAM.4",
              "IAM.5",
              "IAM.6",
              "IAM.7",
              "IAM.8",
              "IAM.21",
              "KMS.1",
              "KMS.2",
              "RDS.51"
            ]
          }
        },
        "enabled_standards": {
          "@@assign": [
            "aws-foundational-security-best-practices/v/1.0.0"
          ]
        }
      },
      "ap-northeast-1": {
        "controls_configuration": {
          "default_control_association_status": {
            "@@assign": "ENABLED"
          }
        },
        "enabled_standards": {
          "@@assign": [
            "aws-foundational-security-best-practices/v/1.0.0"
          ]
        }
      }
    }
  }
}
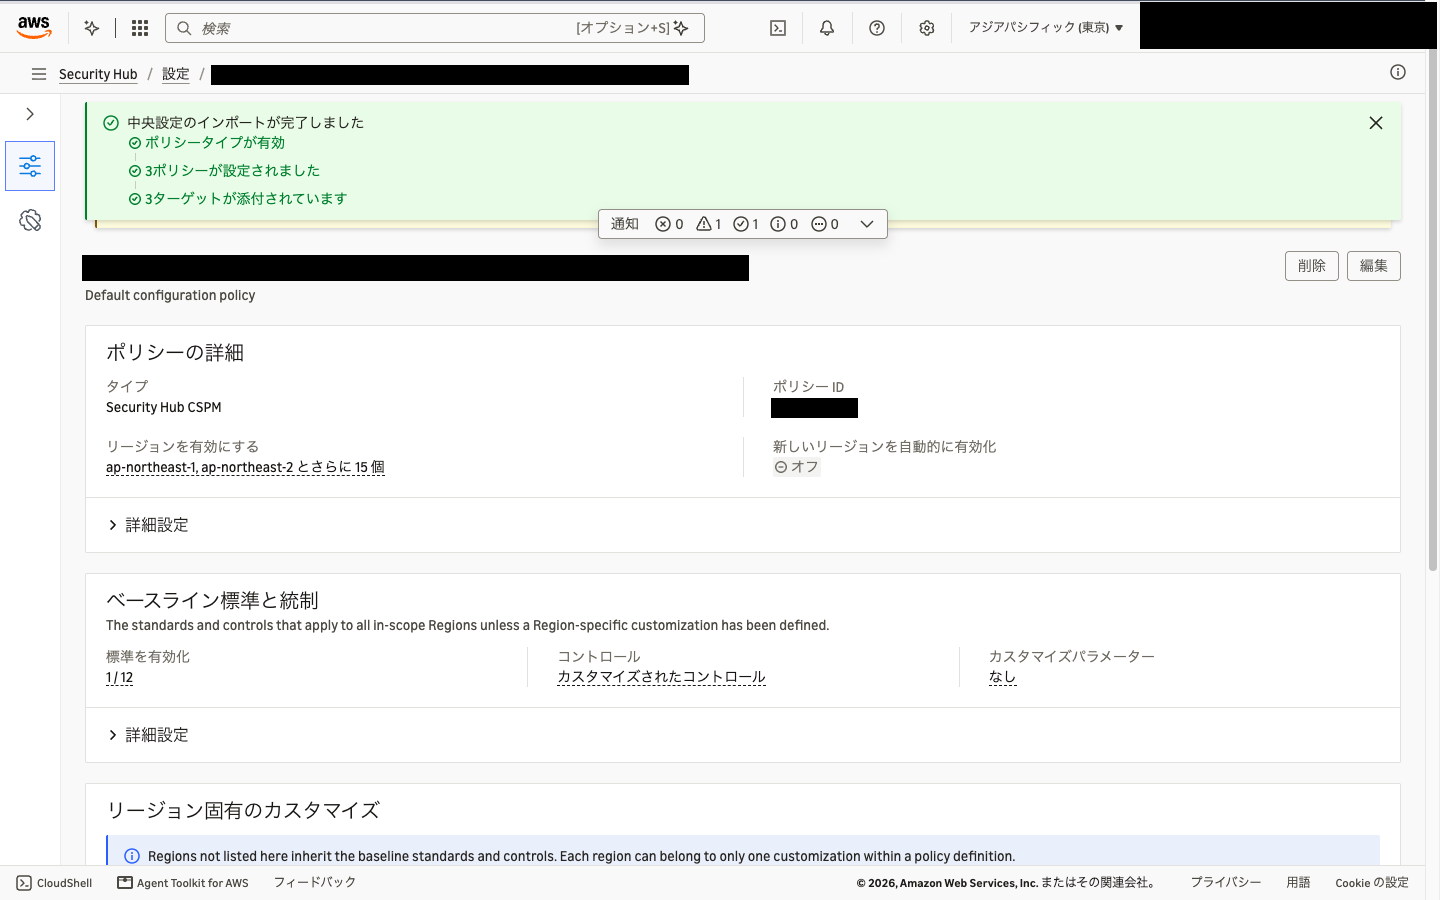
ルート用の設定ポリシーではコントロールを 1 つも無効化していませんでしたが、変換後の default には 13 個のコントロールが入っています。
これは、グローバルリソースを評価するコントロールの扱いを引き継ぐための変換です。
中央設定では、こうしたコントロールはホームリージョンだけで有効になっていましたが、Security Hub CSPM ポリシーにはホームリージョンがありません。
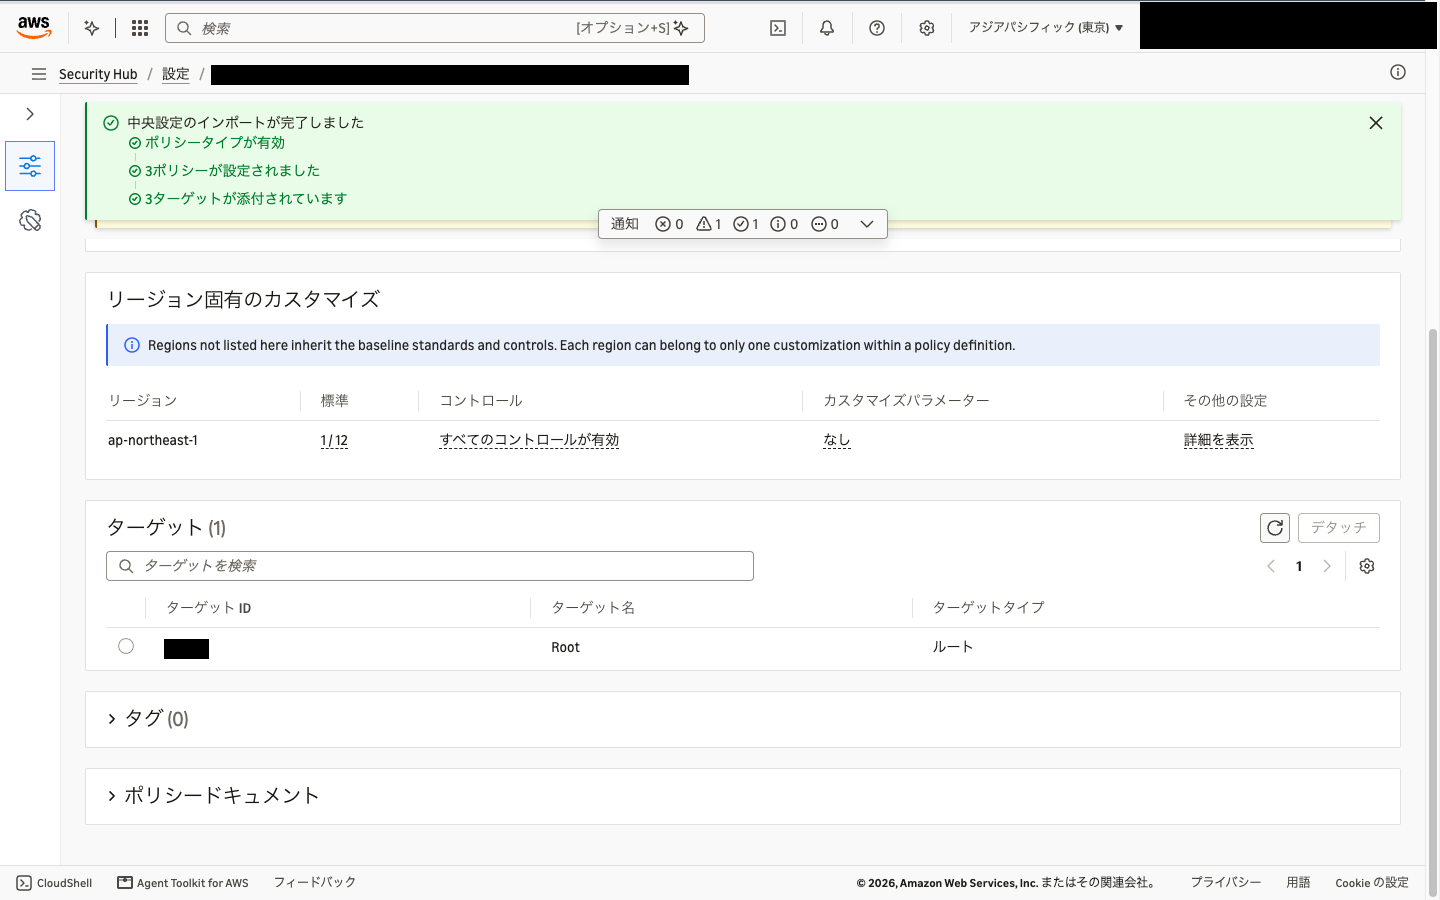
そのため移行ツールは、default で無効化し、ホームリージョン(ap-northeast-1)のブロックで有効に戻す形に書き換えています。
開発 OU 用のポリシーも同じ形で、default の無効化コントロールが 122 個、ap-northeast-1 のブロックが 116 個になっていました。
ap-northeast-1 側は、元の設定ポリシーと同じ数です。
有効化するリージョンとして、17 個のリージョンが列挙されています。
新しい Security Hub コンソールでポリシーの詳細を開くと、「新しいリージョンを自動的に有効化」はオフになっていました。
中央設定側の状態
委任管理者アカウントで、移行前と同じコマンドを実行してみます。
> aws securityhub describe-organization-configuration

{
    "AutoEnable": false,
    "MemberAccountLimitReached": false,
    "AutoEnableStandards": "NONE",
    "OrganizationConfiguration": {
        "ConfigurationType": "CENTRAL",
        "Status": "DISABLED",
        "StatusMessage": "Central Configuration has been disabled by Security Hub CSPM Organizations Policies."
    }
}
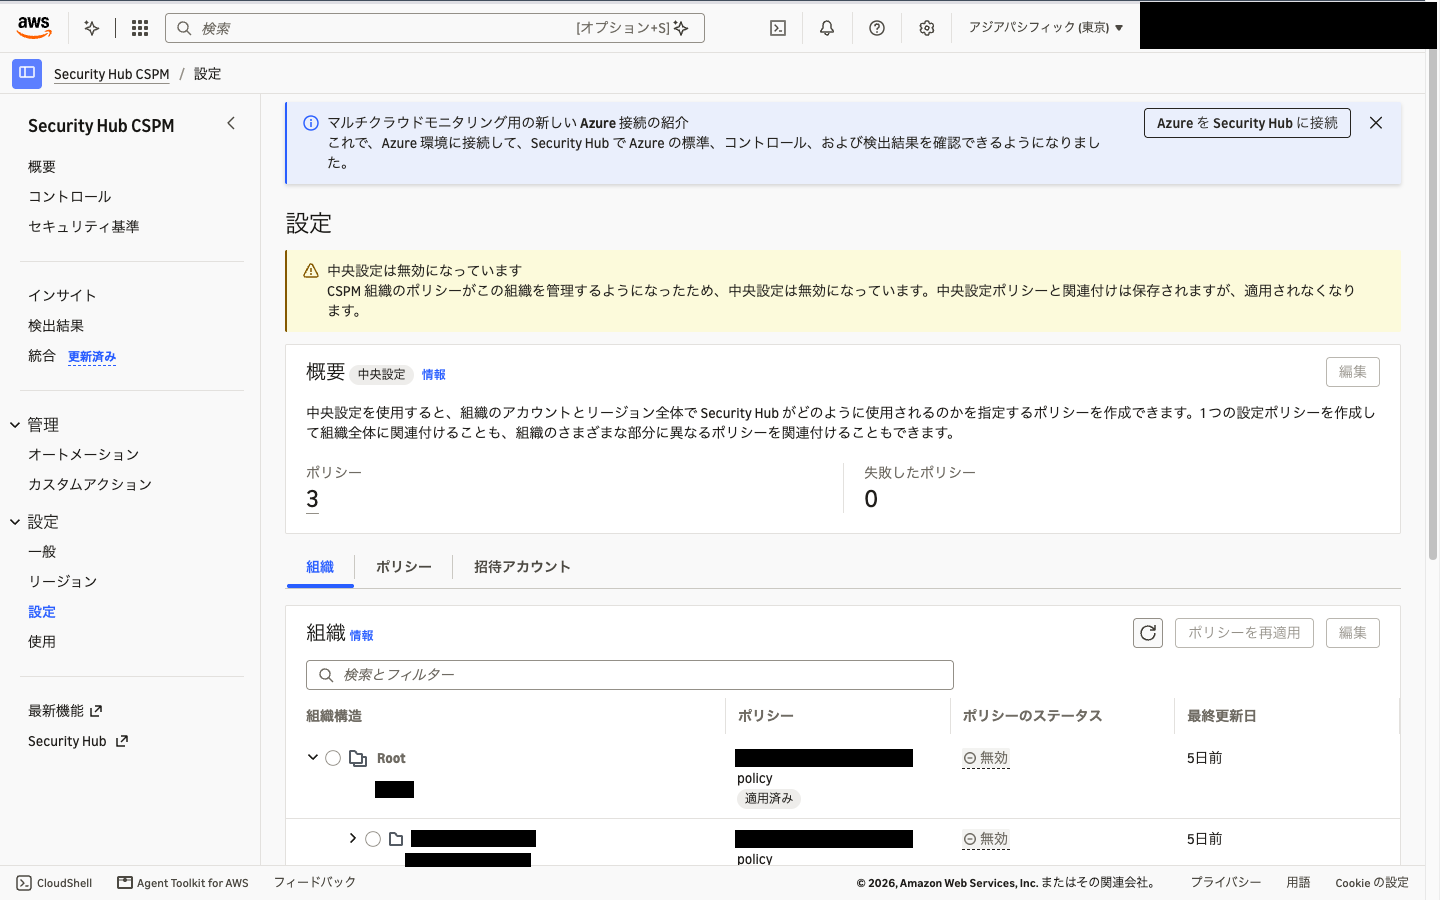
Status が DISABLED になりました。
設定ポリシーは 3 つとも残っていて、関連付けは 16 件すべて AssociationStatus が DISABLED になっています。
Security Hub CSPM コンソールの「設定」にも、中央設定が無効になったことが表示されます。
実効ポリシーとメンバーアカウントの状態
管理アカウントで、メンバーアカウントの実効ポリシーを確認してみます。
> aws organizations describe-effective-policy \
    --policy-type SECURITYHUB_CSPM_POLICY \
    --target-id <メンバーアカウント ID>
ルート用のポリシーと同じ内容が返ってきました。
委任管理者アカウントを指定しても同じ内容で、委任管理者アカウントも Security Hub CSPM ポリシーの管理対象になっています。
ドキュメントには、委任管理者アカウントには、どのリージョンも管理対象にしないポリシーがアタッチされてセルフマネージドになる、という記述があります。
今回は、移行前に委任管理者アカウントがルート用の設定ポリシーを継承していたため、他のアカウントと同じ扱いになったようです。
メンバーアカウント側の実際の設定も見てみます。
| 確認した項目 | 東京 | バージニア北部 |
|---|---|---|
| AWS 基礎セキュリティのベストプラクティス v1.0.0 | 有効 | 有効 |
| IAM.1(グローバルリソースを評価) | 有効 | 無効 |
| KMS.1(グローバルリソースを評価) | 有効 | 無効 |
| S3.1 | 有効 | 有効 |
ポリシーのとおり、グローバルリソースを評価するコントロールは東京だけで有効になっています。
委任管理者アカウント自身も、標準とコントロールは同じ状態でした。
委任管理者アカウントに関連付いている 6 つのアカウント(管理アカウントを含む)も、移行前と同じくすべて有効のままです。
注意点
一部のアカウントだけで試すことはできない
中央設定と Security Hub CSPM ポリシーは併用できません。
Security Hub CSPM ポリシーが組織内のアカウントを 1 つでも管理し始めると、組織全体の中央設定が無効化されます。
たとえば検証用のアカウント 1 つにだけ手動でポリシーをアタッチすると、その時点で中央設定が止まります。
ポリシーが届いていない残りのアカウントは、現在の設定を保ったままセルフマネージドになります。
既存の中央設定を崩さずに移すには、手動でポリシーを作るのではなく移行ツールを使うのがよさそうです。
中央設定に戻す場合
今回は試していませんが、ドキュメントには中央設定へ戻す手順も書かれています。
- 組織内のすべてのターゲットから Security Hub CSPM ポリシーをデタッチする
- 委任管理者アカウントのホームリージョンで、中央設定を再度有効にする
設定ポリシーと関連付けは残っているため、有効に戻すと以前の関連付けが再適用されます。
戻したあとで再び Security Hub CSPM ポリシーへ移る場合は、移行ツールをもう一度実行する必要があります。
まとめ
Security Hub CSPM の中央設定を、移行ツールで AWS Organizations の宣言型ポリシーへ移行してみました。
設定ポリシーの適用先や、グローバルリソースを評価するコントロールの扱いは、移行ツールがそのまま引き継いでくれます。
中央設定はすぐに使えなくなるわけではないので、急いで移行する必要はなさそうです。
一方で、リージョンごとに設定を変えられるようになるなど、管理の柔軟さは増します。
移行ツールを使えば数ステップで移行できるので、タイミングを見て試してみてください。
以上、鈴木純がお送りしました。
参考
- AWS Security Hub CSPM now supports centralized configuration with AWS Organizations declarative policies
- Declarative policies and central configuration in Security Hub CSPM - AWS Security Hub
- Managing accounts with declarative policies in Security Hub CSPM - AWS Security Hub
- How declarative policies work in Security Hub CSPM - AWS Security Hub
- Security Hub CSPM policies - AWS Organizations
- Security Hub CSPM policy syntax and examples - AWS Organizations
- Security Hubの中央設定(Central Configuration)で気になる部分を調べてみた
- [アップデート] Amazon GuardDuty の有効化を AWS Organizations の宣言型ポリシーで一元管理できるようになりました