AWS DevOps Agent の GitHub 連携方式として「カスタムアプリケーション」が追加されたので試してみた

こんにちは、製造ビジネステクノロジー部 モビリティチーム の若槻です。
AWS DevOps Agentのマネジメントコンソールで GitHub を登録しようとしたところ、GitHub アプリケーションのアクセス許可に「カスタムアプリケーション」という選択肢が増えていました。
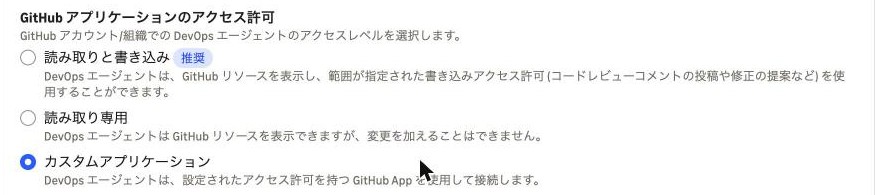
GitHub アプリケーションのアクセス許可に追加された「カスタムアプリケーション」
これまでのブログでは、AWS が所有する GitHub App(以下、AWS 所有の App)を使ったネイティブ連携や、筆者が GitHub 上で作成した GitHub App の OAuth で GitHub MCP サーバーに接続する方法を試してきました。今回はカスタムアプリケーションを Read-only と Read and write の両方で登録してみて、これまでの連携方法と比較してみました。
先に結論
- 何が変わるか — AWS 所有の App の代わりに、接続先の GitHub アカウント/組織が所有するプライベートな GitHub App で接続する
- できること — AWS 所有の App と同等の機能を利用できる。PR の自動レビューも利用できることを確認した
- 書き込み権限の用途 — Read and write で登録しても、調査チャットから Issue や PR を作成することはできない。書き込み権限は PR の自動レビューで利用される
- 使いどころ — 組織のポリシーで、リポジトリにアクセスする GitHub App を自組織で所有する必要がある場合
GitHub 連携のこれまでの方法
これまでのブログで試した連携方法と、今回追加された方法を整理すると、次のとおりです。
| 方法 | GitHub App の所有者 | 用途 | 試した記事 |
|---|---|---|---|
| アプリ登録(AWS 所有の App) | AWS | リポジトリの読み取り、GitHub のイベント(push・PR など)の受信、スキルのインポート | CDK で実装、複数アカウント/リージョン対応 |
| GitHub MCP サーバー(利用者が作成した App の OAuth 3LO) | 利用者の GitHub アカウント/組織 | PR 作成・Issue 起票などの書き込み | 修正 PR、Issue 起票 |
| アプリ登録(カスタムアプリケーション) | 利用者の GitHub アカウント/組織 | AWS 所有の App と同じ | 本記事 |
なお、GitHub の登録画面には、接続タイプとして GitHub App を使わずに個人用アクセストークンで接続する選択肢も追加されていますが、試してはいません。
表の OAuth 3LO(3-Legged OAuth)は、ユーザー、クライアント(DevOps Agent)、認可サーバー(GitHub)の 3 者が関わる OAuth の認可方式です。ユーザーがブラウザで GitHub の認可画面から許可すると、DevOps Agent はそのユーザーの代わりに GitHub を操作するためのトークンを受け取ります。
今回のカスタムアプリケーションは、ネイティブ連携(アプリ登録)の一種です。GitHub MCP サーバーのように別の機能プロバイダーとして登録するものではなく、AWS 所有の App の代わりに、接続先の GitHub アカウント/組織が所有する App を使う形になります。ドキュメントのカスタム GitHub アプリの節では、使いどころが次のように紹介されています。
このオプションは、組織がリポジトリにアクセスするすべての GitHub アプリの所有権を必要とする場合に使用します。
やってみた
カスタムアプリケーションでの登録(Read-only)
機能プロバイダーの GitHub の登録画面で、接続タイプに「アプリ登録」、GitHub アプリケーションのアクセス許可に「カスタムアプリケーション」を指定して、登録を開始しました。
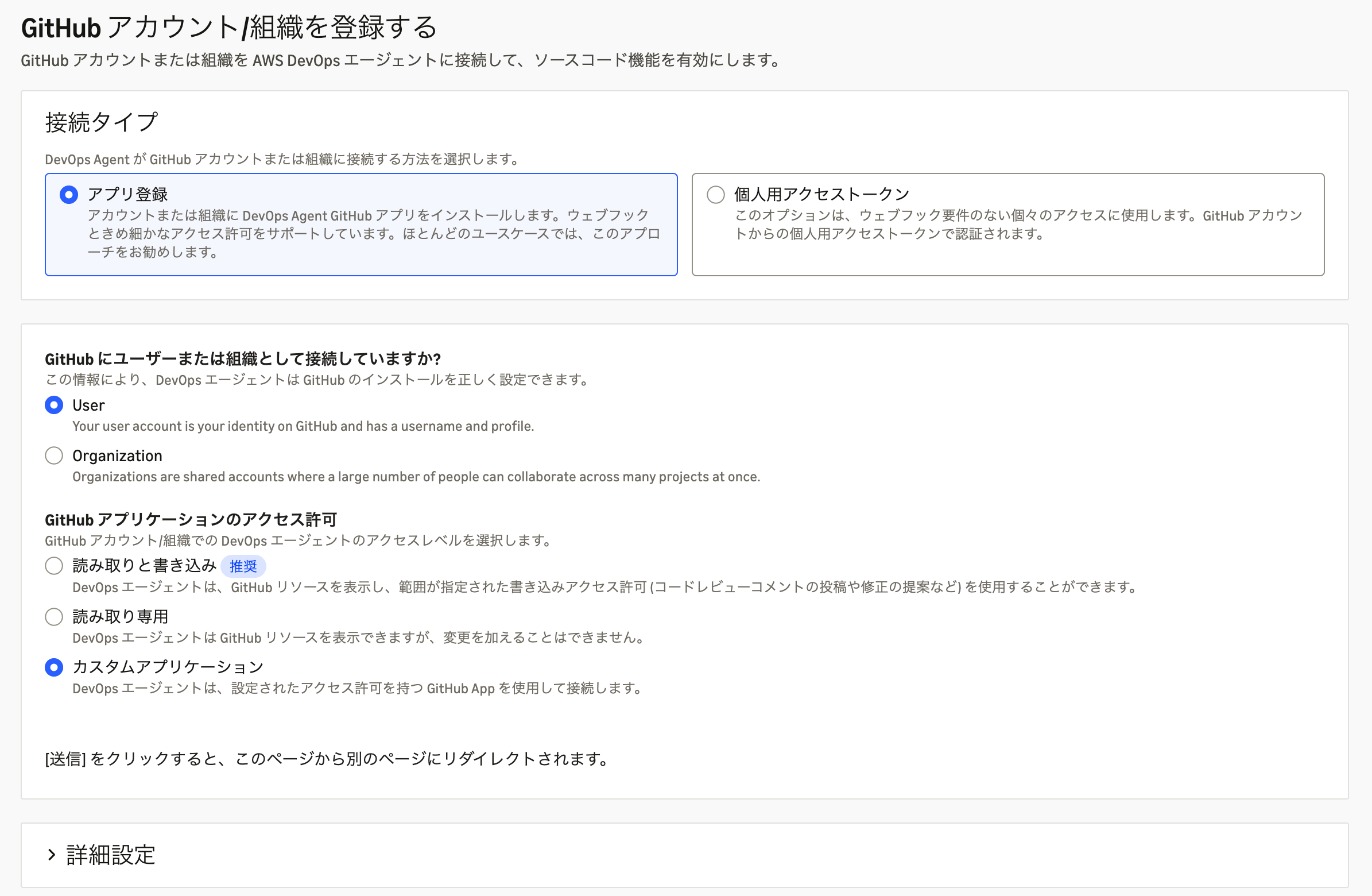
「カスタムアプリケーション」を指定した登録画面
登録を開始すると、アクセスレベルを指定する画面が表示されました。まず Read-only access を指定しました。
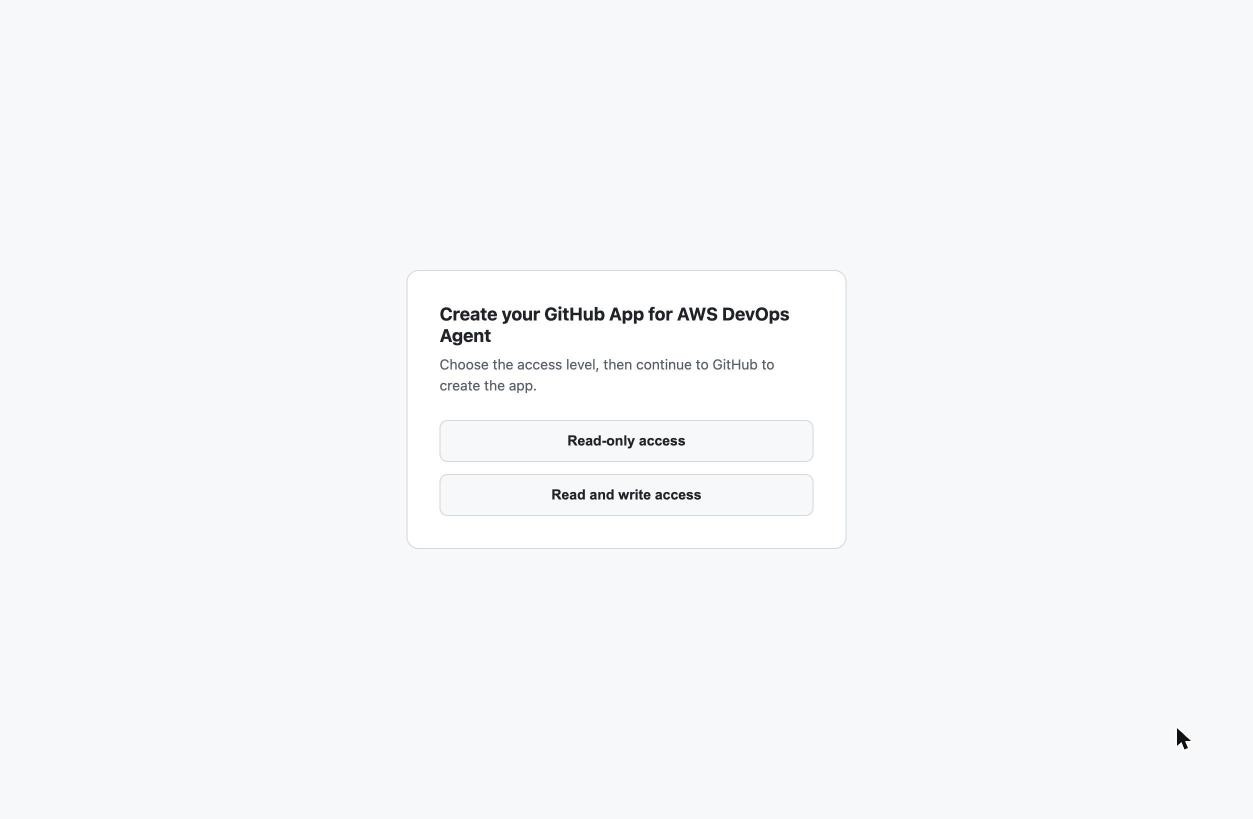
カスタム App のアクセスレベルを指定する画面
GitHub に遷移すると 2 要素認証を求められ、認証を済ませると Create GitHub App の画面が表示されました。App 名には DevOpsAgent-ap-northeast-1-<識別子> が入力済みになっています。
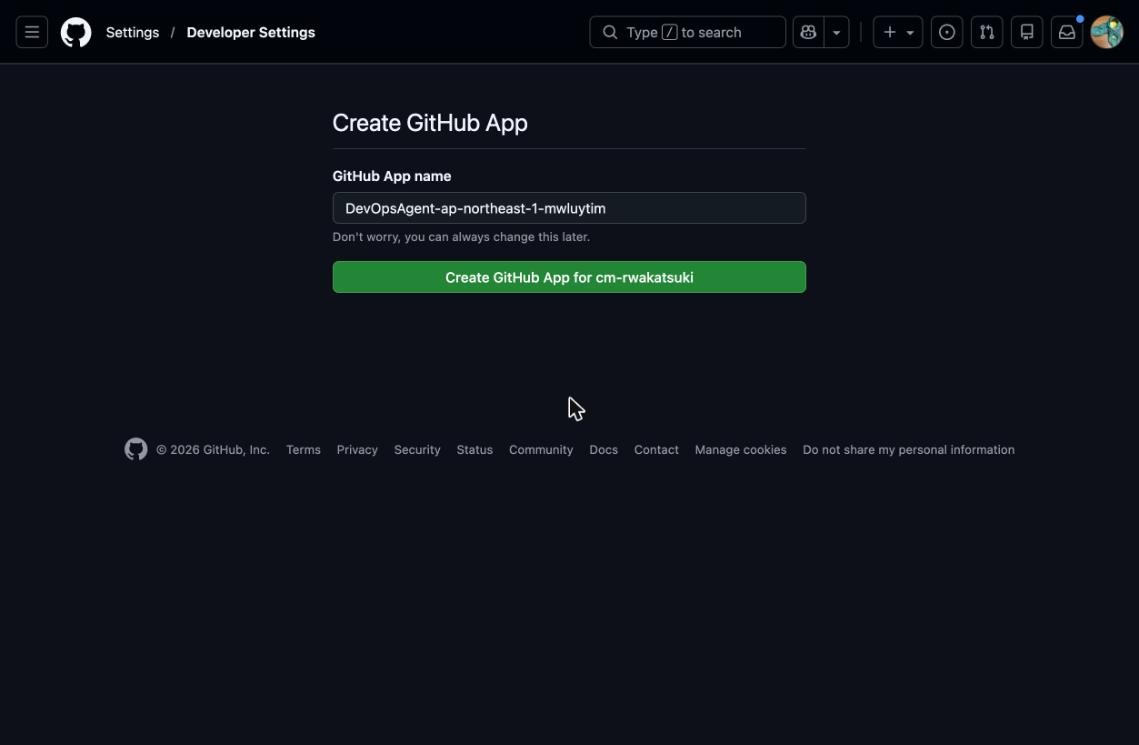
App 名が入力済みの Create GitHub App 画面
App 名が 34 文字を超える問題
そのまま Create GitHub App を押したところ、Name cannot be longer than 34 characters のエラーになりました。既定の App 名 DevOpsAgent-ap-northeast-1-mwluytim は 35 文字で、GitHub App の名前の上限である 34 文字を 1 文字超えています。
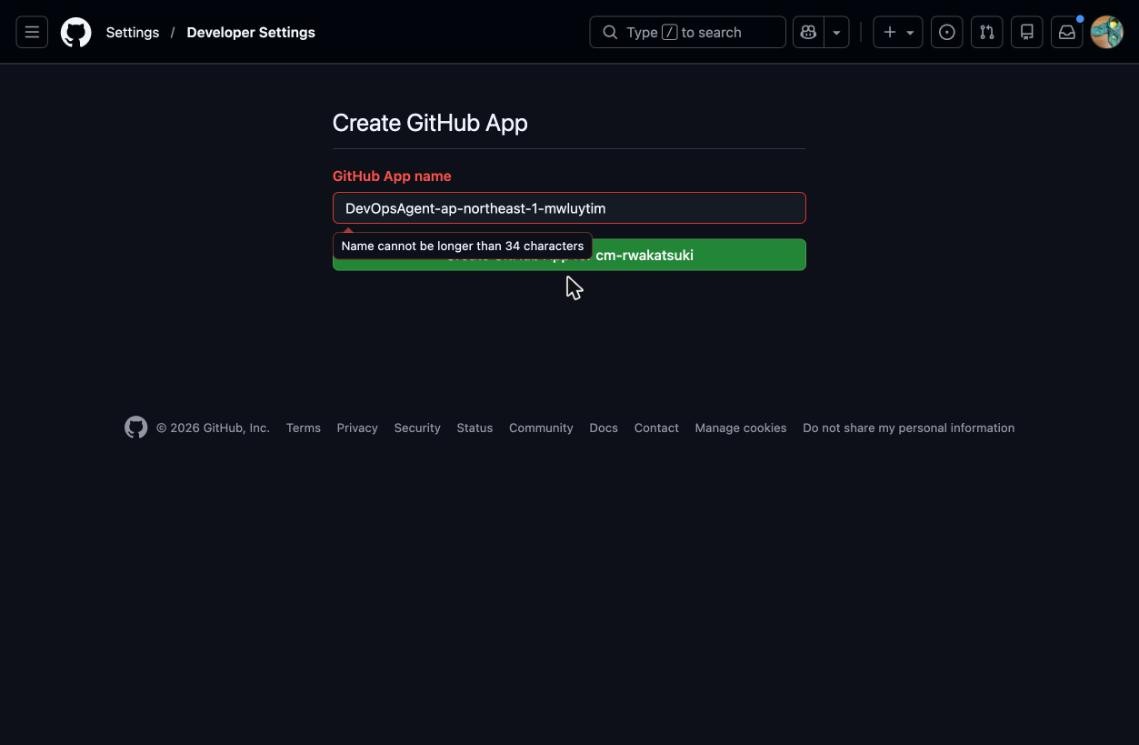
App 名が 34 文字を超えたときのエラー
App 名の入力欄を DevOpsAgent-apne1-mwluytim に短くして作成すると、Install & Authorize の画面に進みました。(us-east-1 でしかテストして無かったんですかね?)
インストール
App は cm-rwakatsuki のアカウントにインストールされます。App がアクセスできるリポジトリは、Only select repositories で security-infra の 1 件だけに絞りました。画面下部の権限の欄には、Read-only のアクセスレベルに対応する App の権限が表示されています。
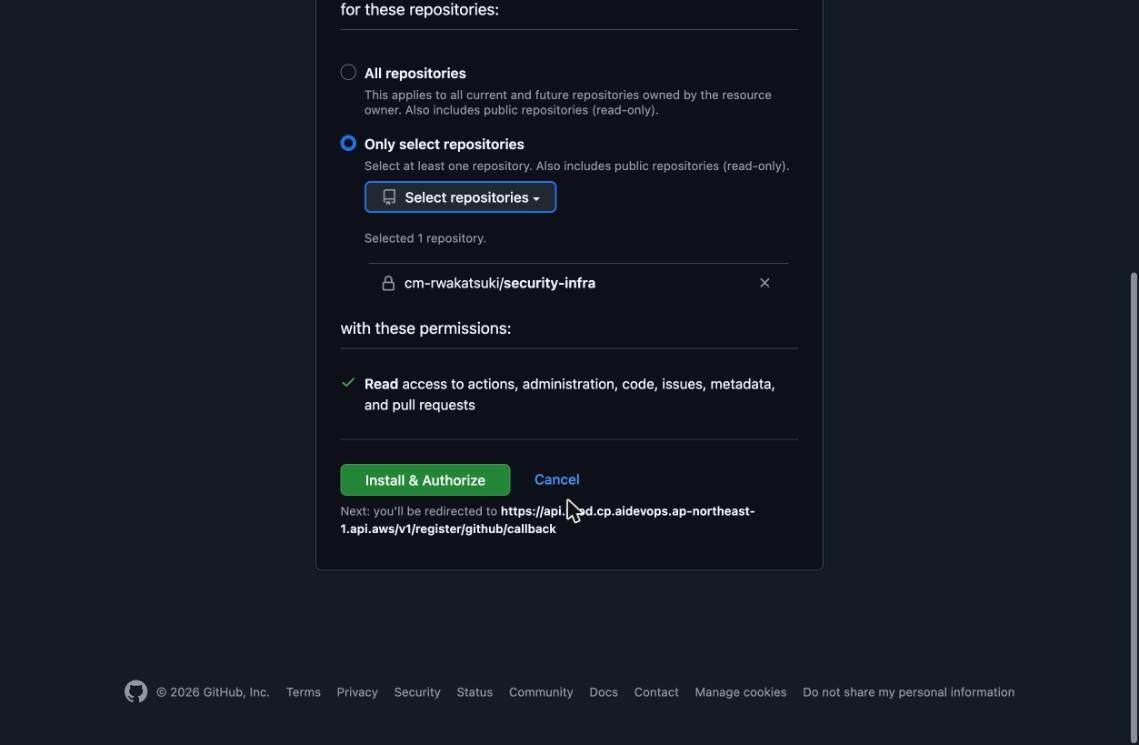
Read-only の App のインストール画面
Install & Authorize を押すとコンソールに戻り、登録が完了しました。登録一覧のアクセスレベルの列には「カスタムアプリケーション」と表示され、Read-only か Read and write かはコンソールからは分かりません。aws devops-agent list-services の出力にも App 名や権限は含まれず、owner と ownerType だけでした。
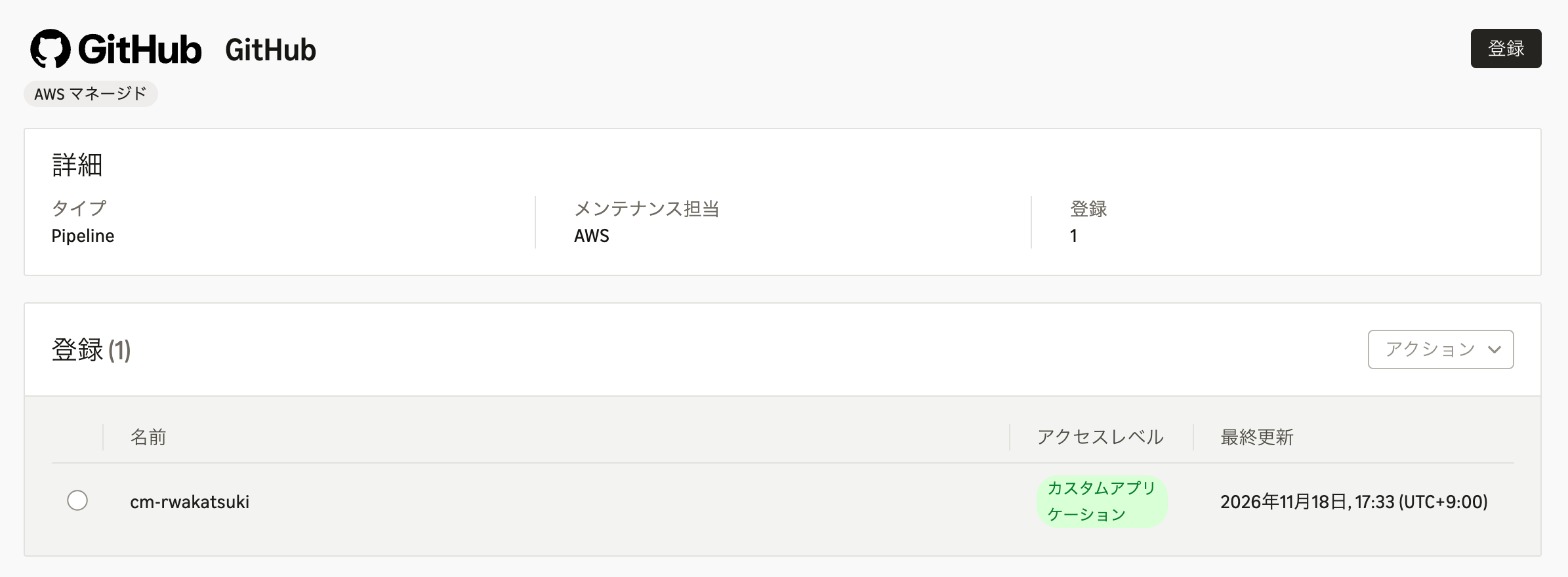
アクセスレベルは「カスタムアプリケーション」と表示される
aws devops-agent list-services --region ap-northeast-1 \
  --query "services[?serviceType=='github']"
# [
#     {
#         "serviceId": "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx",
#         "serviceType": "github",
#         "additionalServiceDetails": {
#             "github": {
#                 "owner": "cm-rwakatsuki",
#                 "ownerType": "user"
#             }
#         }
#     }
# ]
カスタムアプリケーションでの登録(Read and write)
続いて、Read-only の登録を解除し、同じ手順で Read and write access を指定して登録し直しました。App 名は別の識別子(DevOpsAgent-ap-northeast-1-mwlv5j3m)で入力済みになっており、登録のたびに新しい App が作成されます。
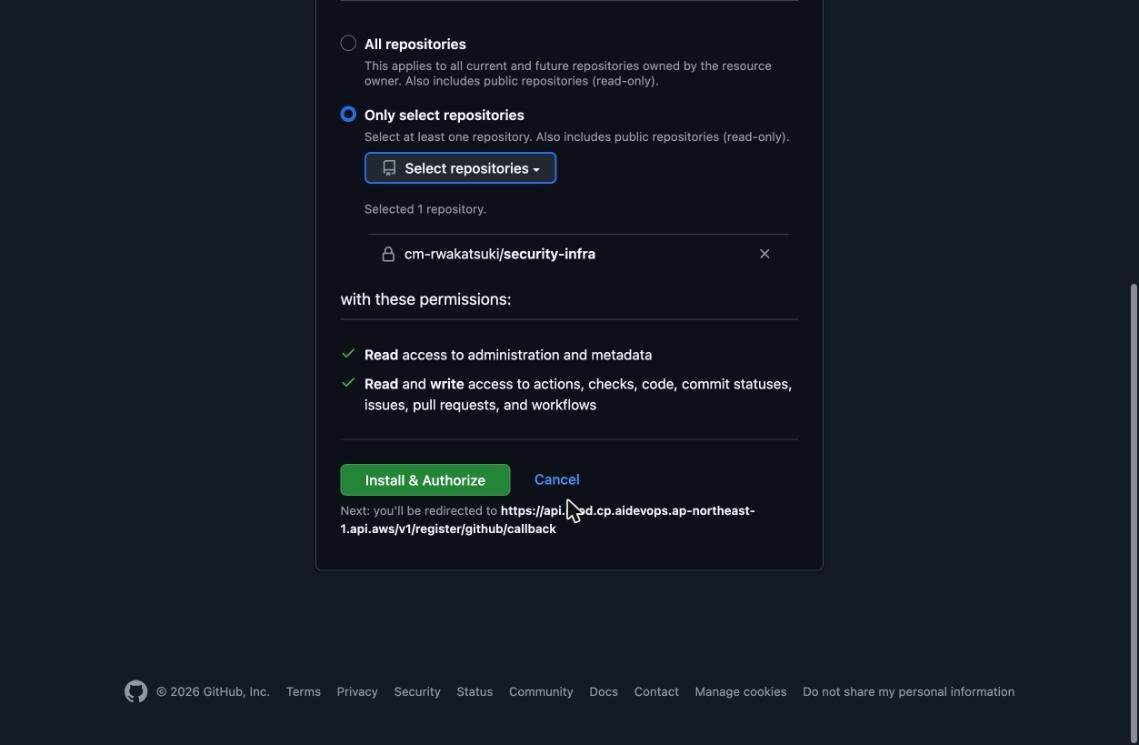
Read and write の App のインストール画面
作成された App の比較
GitHub の Installed GitHub Apps には、次の画像のとおり 4 件の App が並びました。上から次のとおりで、赤枠が今回作成した 2 件の App です。
AWS DevOps Agent (us-east-1)— 本記事の検証を始める前から、AWS 所有の App での登録に使っていた Appdevops-agent-github-mcp-rwakatsuki— GitHub MCP サーバーの接続に使っていた AppDevOpsAgent-apne1-mwluytim— 「カスタムアプリケーションでの登録(Read-only)」で作成した AppDevOpsAgent-apne1-mwlv5j3m— 「カスタムアプリケーションでの登録(Read and write)」で作成した App
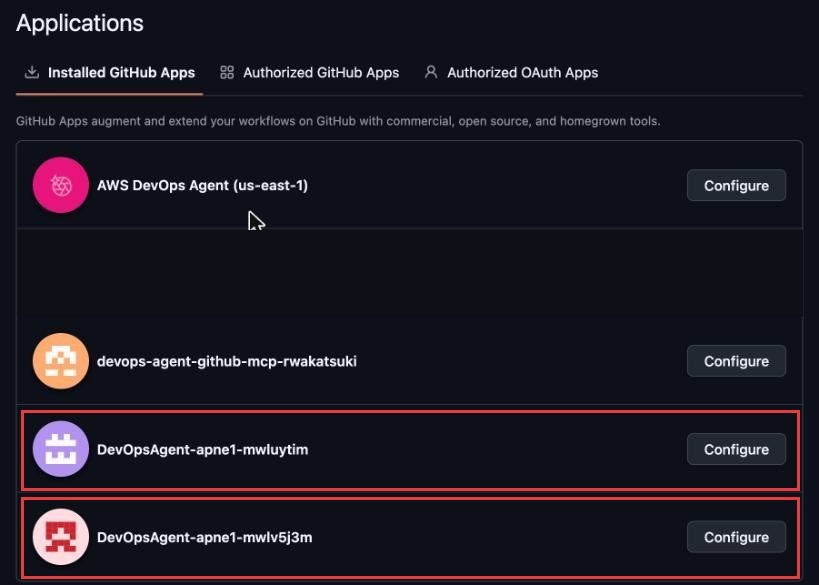
カスタム App が追加された Installed GitHub Apps
Create GitHub App の画面のフォームに含まれていた manifest と、インストール画面の表示をもとに、権限を比較すると次のとおりです。AWS 所有の App は、アクセスレベルごとに別の App が用意されており、「読み取りと書き込み」は AWS DevOps Agent (us-east-1)、「読み取り専用」は AWS DevOps Agent (Read-Only) です。AWS 所有の App の列は、GitHub の REST API(GET /apps/{app_slug})で取得した各 App の権限です。
| 権限 | AWS 所有の App (読み取り専用) |
AWS 所有の App (読み取りと書き込み) |
カスタム App (Read-only) |
カスタム App (Read and write) |
|---|---|---|---|---|
| Actions | Read | Read and write | Read | Read and write |
| Administration | なし | なし | Read | Read |
| Checks | Read | Read and write | なし | Read and write |
| Commit statuses | Read | Read and write | なし | Read and write |
| Contents | Read | Read and write | Read | Read and write |
| Issues | Read | Read and write | Read | Read and write |
| Metadata | Read | Read | Read | Read |
| Pull requests | Read | Read and write | Read | Read and write |
| Workflows | なし | Read and write | なし | Read and write |
読み取りのみの App どうしで比べると、AWS 所有の App には Checks と Commit statuses の Read 権限があり、カスタム App にはありませんでした。また、カスタム App では、Read-only・Read and write のどちらでも Administration の Read 権限が追加されていました。manifest には Organization administration の Read も含まれていましたが、ユーザーアカウントへのインストールでは表示されませんでした。Webhook で受け取るイベントは、push、pull_request、issues、workflow_run の 4 種類です。
そのほかの違いをまとめると、次のとおりです。
| 項目 | AWS 所有の App | カスタム App |
|---|---|---|
| App 名 | AWS DevOps Agent (us-east-1)(読み取りと書き込み)AWS DevOps Agent (Read-Only)(読み取り専用) |
DevOpsAgent-<リージョン>-<識別子> |
| 所有者 | AWS | 接続先の GitHub アカウント/組織 |
| 別アカウント/リージョンからの再利用 | 既存のインストールを再利用できる | 登録のたびに新しい App が作成される |
| 対応する GitHub | GitHub.com、GitHub Enterprise Server、GitHub Enterprise Cloud | GitHub.com のみ |
登録を解除した後の App
ドキュメントのとおり、コンソールで登録を解除しても、GitHub 側の App とインストールは削除されませんでした。Read-only の App の Advanced タブで Recent Deliveries を確認したところ、登録を解除した後にリポジトリへ push した際の Webhook も配信されていました。登録を解除した App は、GitHub の Developer settings から削除しておきましょう。
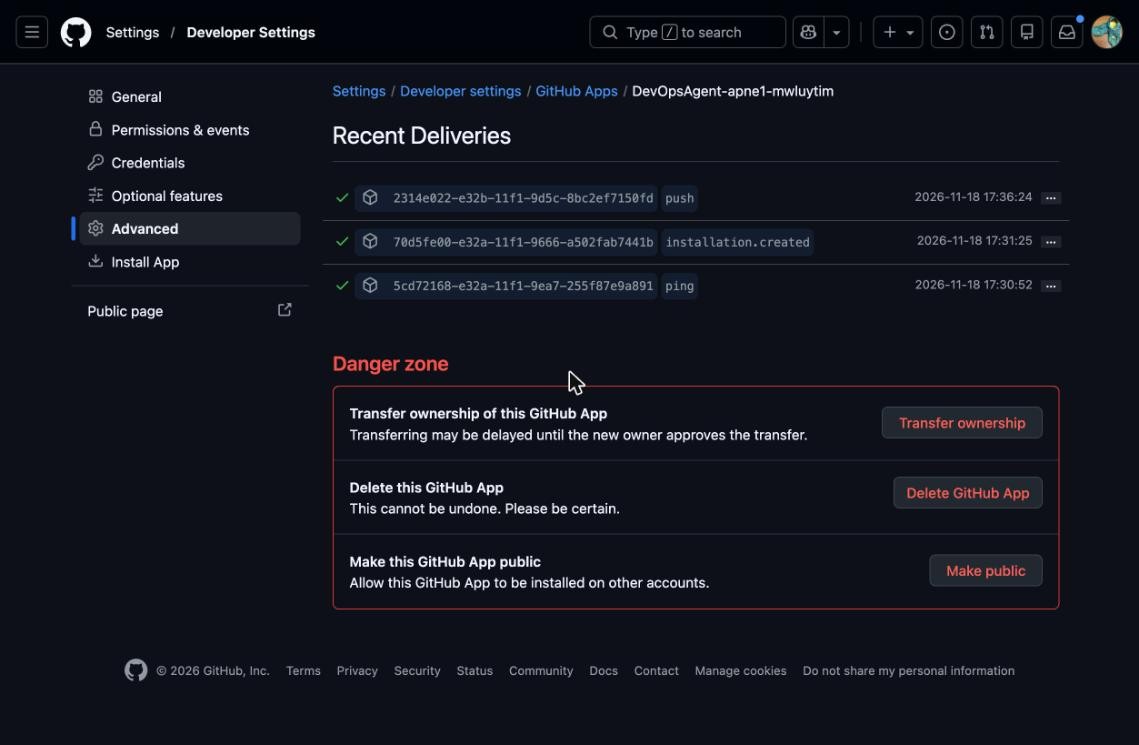
登録を解除した後も push の Webhook が配信されている
書き込み権限が使われる場面
Read and write のカスタム App の登録を Agent Space に関連付け、どのような書き込みをさせられるのかを確認しました。まず Agent Space の調査チャットに、利用できる GitHub のツールを一覧で回答してもらいました。
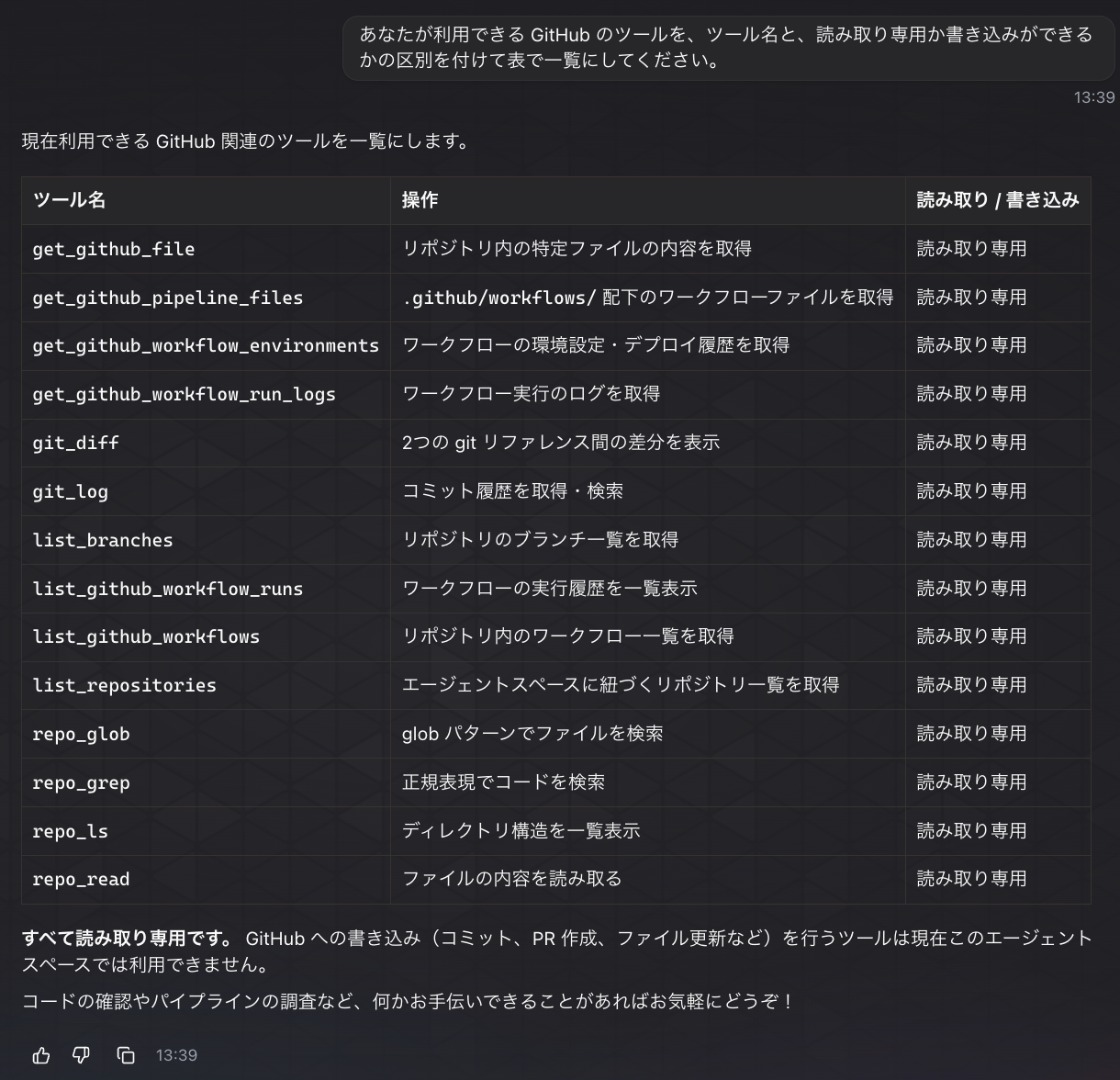
調査チャットが回答した GitHub のツールの一覧
回答されたネイティブの GitHub 連携のツールは 14 個で、AWS 所有の App で接続した場合(こちらの記事)と同様に、すべて読み取り専用でした。そのため、GitHub App の権限が Read and write であっても、チャットから Issue や PR を作成させることはできません。
GitHub の接続のドキュメントによると、Read and write の書き込み権限は、PR へのインラインのレビューコメントや検証結果の書き込みなど、Webhook のイベントをきっかけに DevOps Agent が自動で実行する処理に使われます。
書き込みアクセスを使用すると、検出結果と推奨される修正を含むインラインレビューコメントを投稿できます。
そこで、Agent Space の GitHub 接続の「コードレビューと自動テスト」で、リポジトリの「変更レビューの自動トリガー」を有効にしてみました。
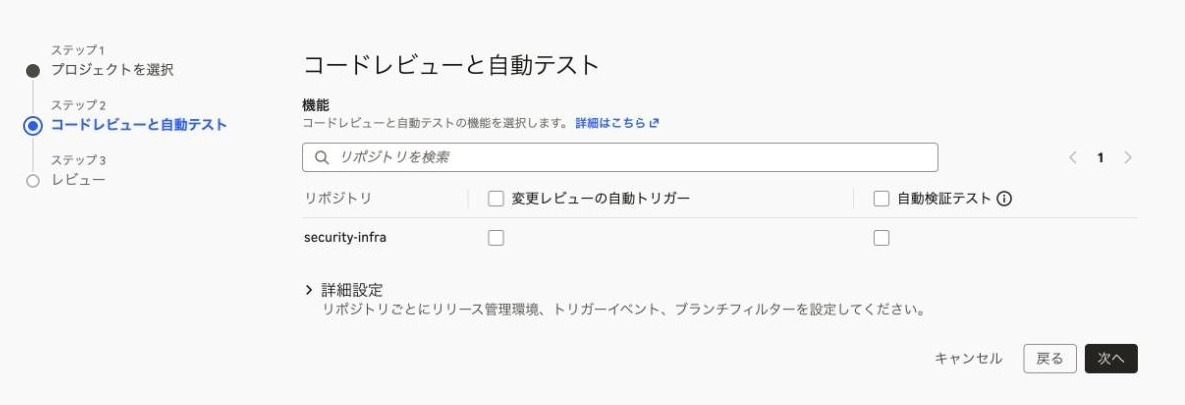
コードレビューと自動テストの設定
保存するには、「DevOps エージェントがこれらのリポジトリのプルリクエストをレビューすることを確認します」にチェックを入れる必要がありました。
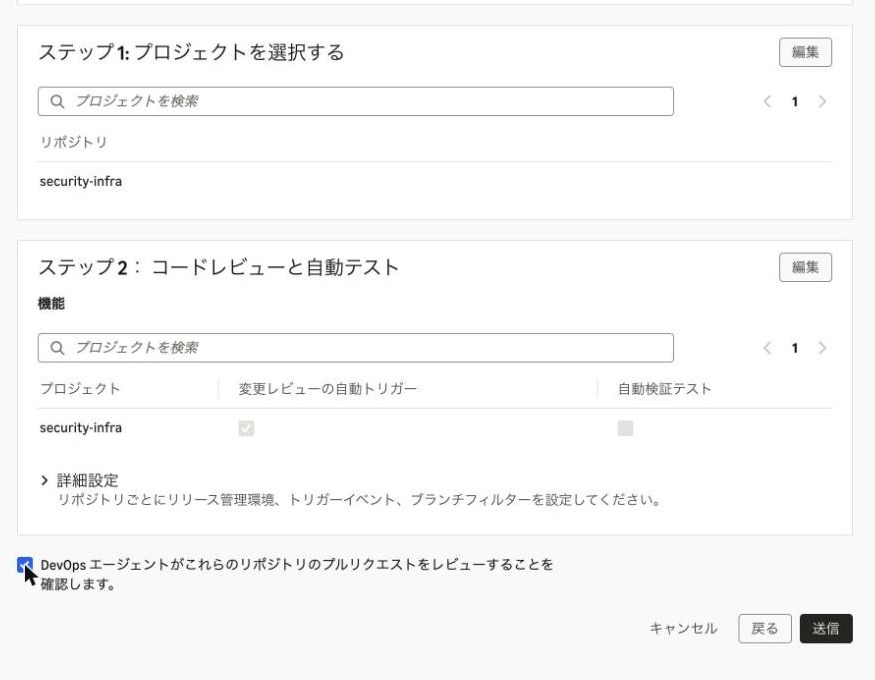
変更レビューの自動トリガーを有効にした設定の確認画面
この状態で、検証用の Lambda 関数に s3:* をすべてのリソースに対して許可する変更を加え、Draft の PR を作成しました。トリガーのフィルターは既定(すべてのイベント)のままで、Draft の PR もレビューの対象になりました。なお、PR を作成した時点で東京リージョンに登録していた GitHub の連携は、このカスタム App だけです(AWS 所有の App と GitHub MCP サーバーの登録は解除済み)。PR を作成すると、カスタム App の bot(devopsagent-apne1-mwlv5j3m[bot])が次の書き込みを行いました。
| PR の作成からの経過時間 | 書き込まれた内容 | 使われた権限 |
|---|---|---|
| 約 9 秒 | コミットステータス aws-devops-agent/code-change-risk-analysis を pending に設定 |
Commit statuses: write |
| 約 4 分 | レビュー(COMMENTED)と、変更行へのインラインコメント | Pull requests: write |
| 約 4 分 | コミットステータスを failure(change blocked - action required)に変更 | Commit statuses: write |
インラインコメントには「Blocking」のラベルが付いており、ハンドラーが S3 を呼び出していないにもかかわらず、すべての S3 操作をすべてのバケットに許可している点が指摘されていました。あわせて、対象のバケットに限定して s3:GetObject と s3:ListBucket だけを許可する修正案も提示されています。初めて使いましたがすごいですね、これ。
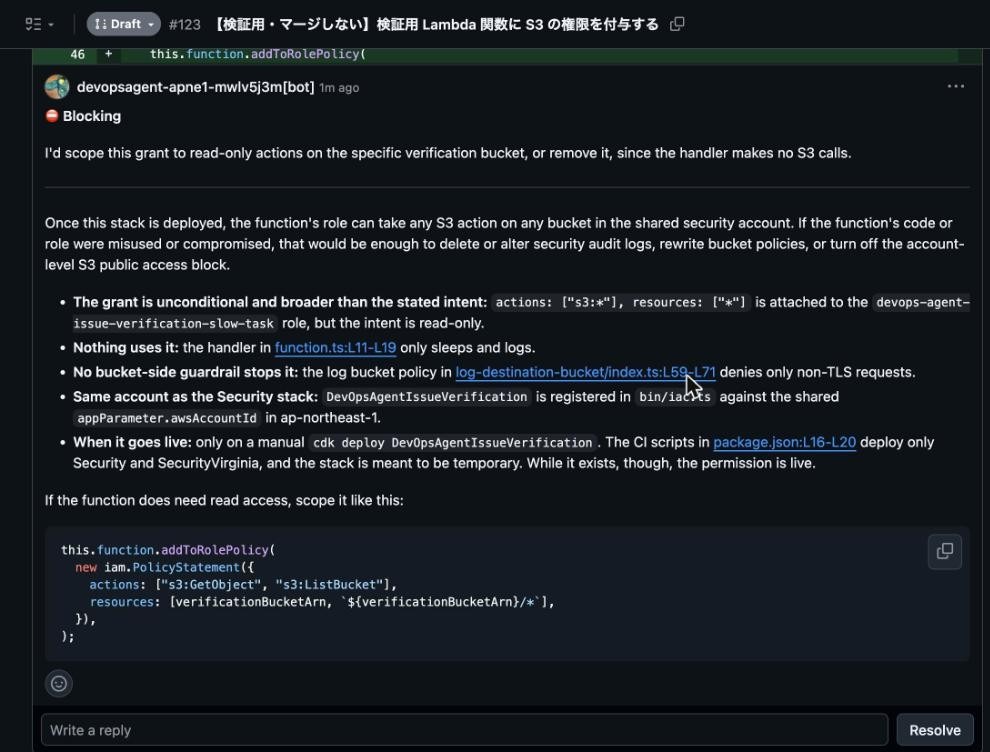
カスタム App の bot が付けたレビューコメント
このレビューの履歴は、Agent Space の Web アプリの「変更」ページにも記録されていました。一覧には、PR ごとにコード変更のリスク分析の結果が表示されます。
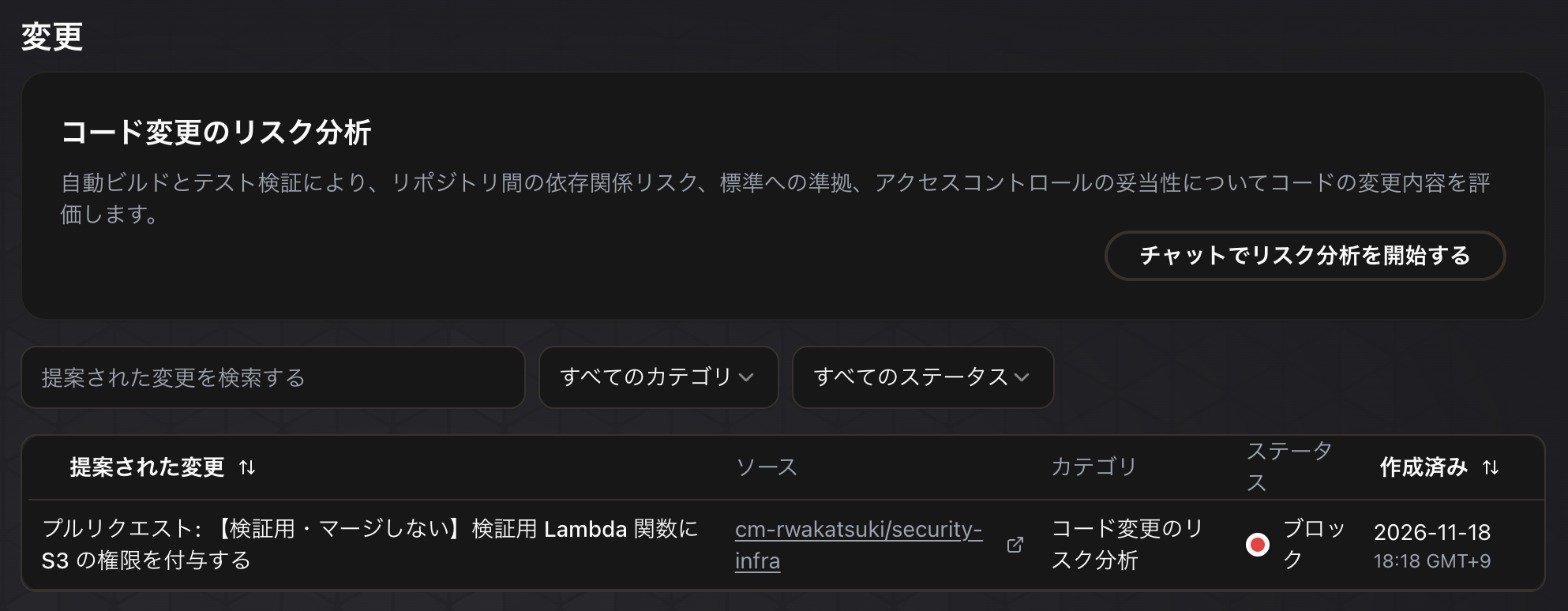
Web アプリの「変更」ページに記録されたコード変更のリスク分析
一覧の行を開くと、レビューのレポートが表示されます。推奨アクション(ブロック)、重大な問題の件数、対象の PR とコミット、分析の内容を確認できました。
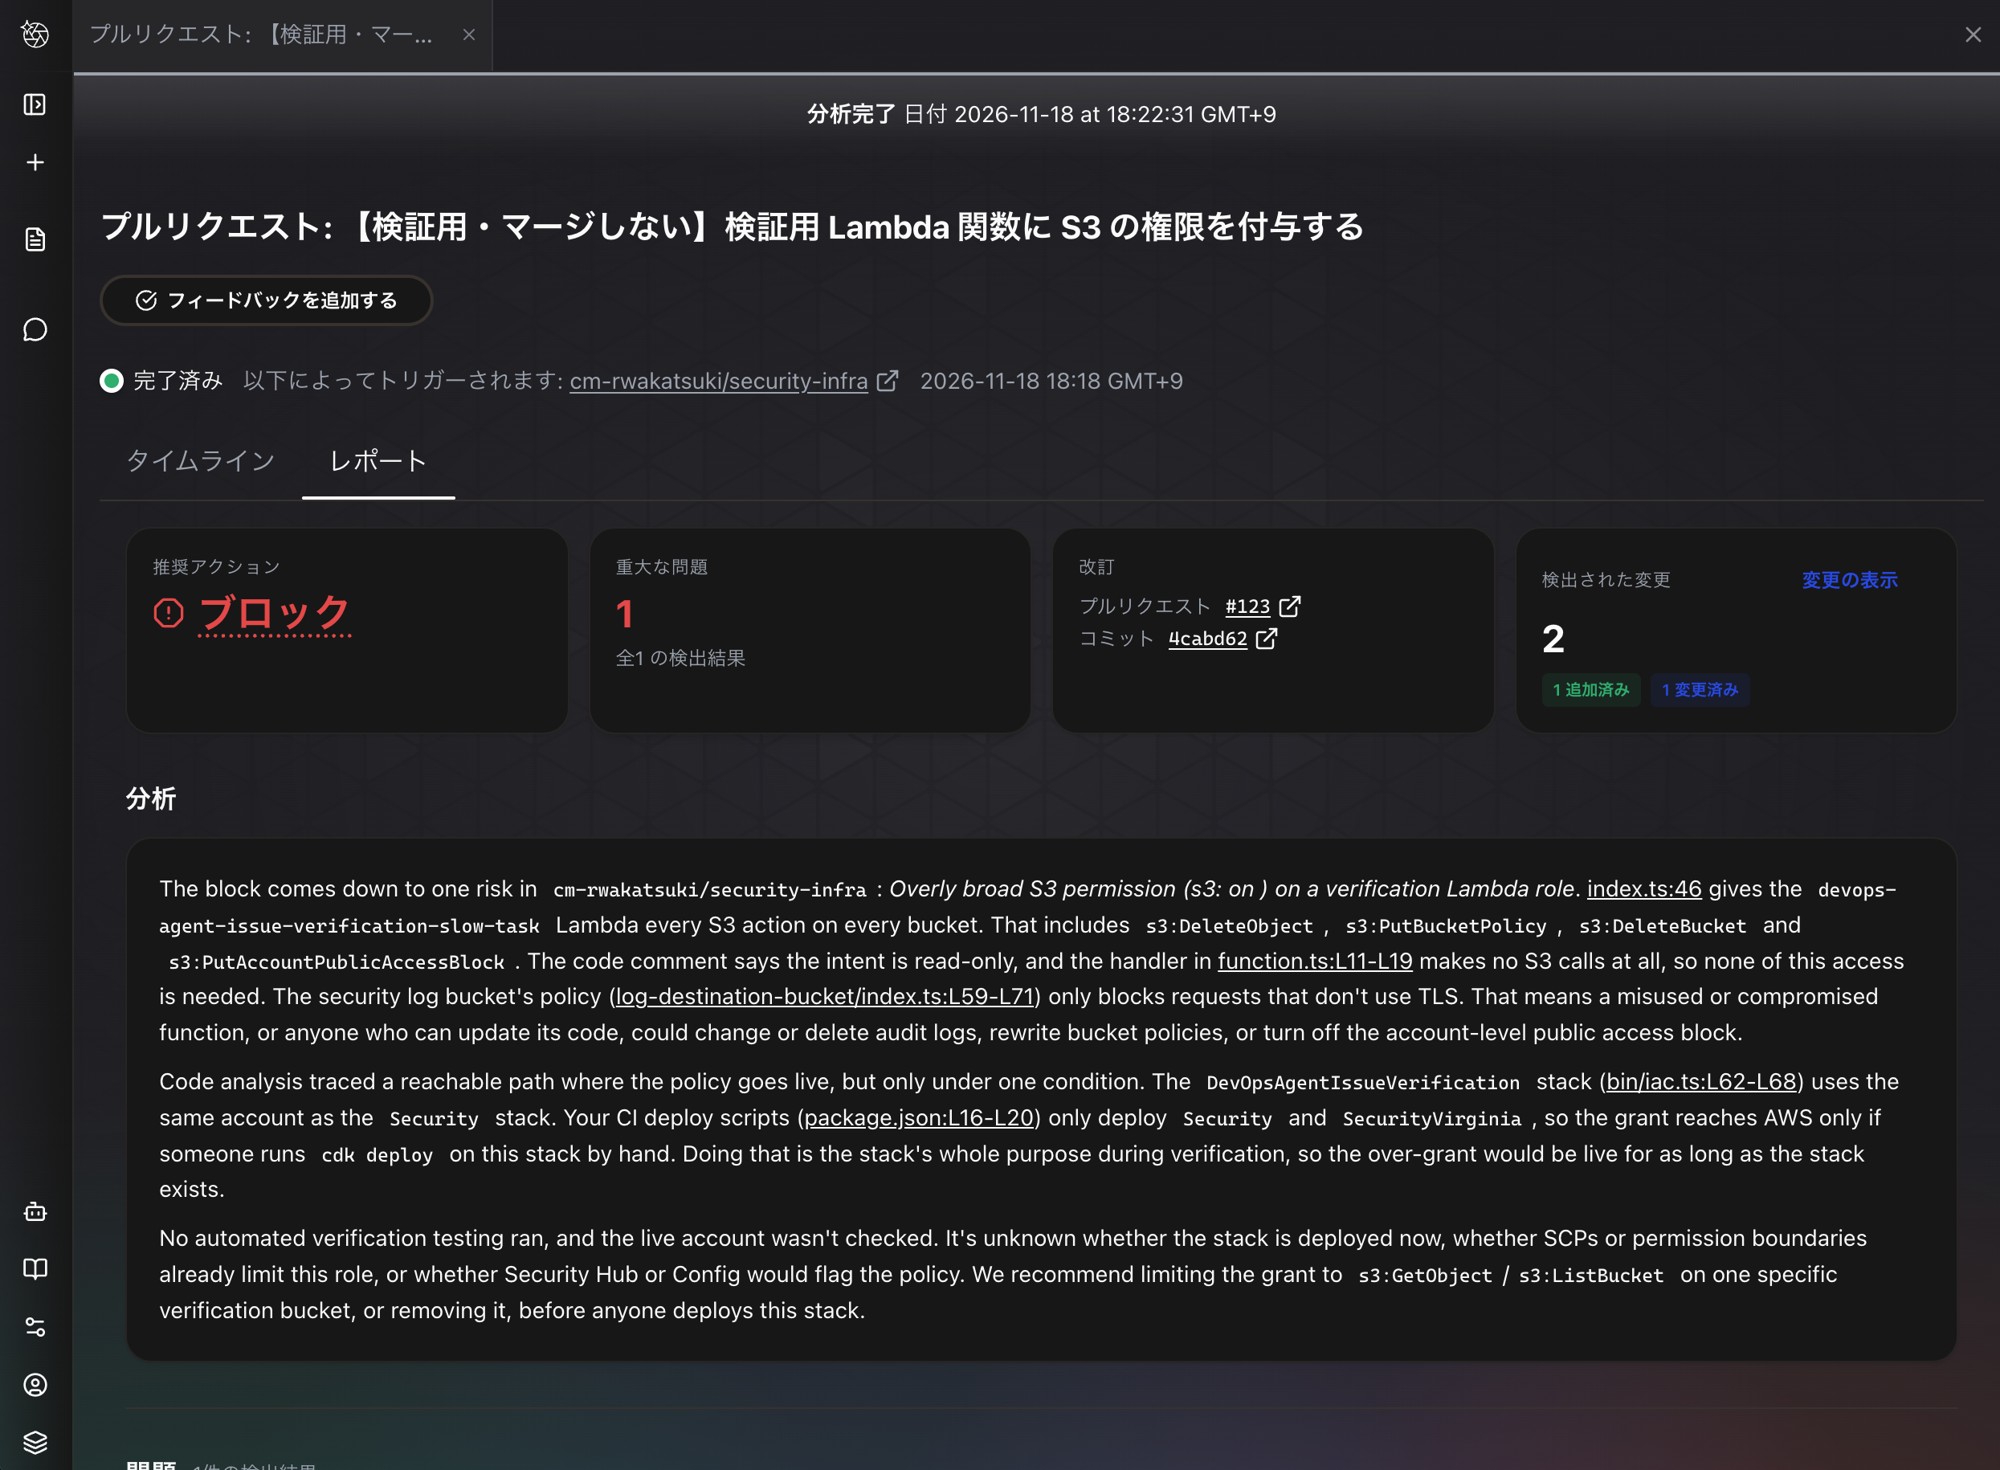
コード変更のリスク分析のレポート
Read and write のカスタム App の書き込み権限は、チャットではなく、このような PR の自動レビューで使われることを確認できました。チャットから Issue や PR を作成させたい場合は、GitHub MCP サーバーを別途接続する必要があります。
おわりに
AWS DevOps Agent の GitHub 連携に追加された「カスタムアプリケーション」を試してみました。GitHub App を接続先の GitHub アカウント/組織で所有できるため、組織のポリシーで外部の App を許可できない場合に使えます。また、App の権限は GitHub 側で後から編集できます。
Read and write のカスタム App では、PR の自動レビューでカスタム App の bot がレビューコメントを付けることも確認できました。
参考
以上