CloudWatch アラームのミュートルールをホスト一覧から一括作成・削除するシェルスクリプトを作ってみた

はじめに
メンテナンス作業のたびに対象サーバー・リソースの CloudWatch アラームを一時的に停止したい場面があります。
対象が数台であれば、コンソールからミュートルールを作れば済みますが、数十台以上になると 1 台ずつ「対象アラームを選んで、期間を入れて、保存する」作業は時間を要することがあります。
そこで、ホスト名を 1 行 1 件で書いたファイルと日付を渡すだけで、全ホスト分のミュートルールを一括で作成・削除するシェルスクリプトを作りました。
この記事では、そのスクリプトの使い方と仕組みを紹介します。
そもそもミュートルールとは
CloudWatch のアラームミュートルールは、指定した期間、指定したアラームのアクション (通知など) を一時的に止める機能です。
アラームそのものを無効化するのではなく、ルールで決めた期間だけアクションを抑止します。
ミュートルールの仕様についてはこちらをご確認ください。
今回のスクリプトでは、次の AWS CLI コマンドを使っています。
| 操作 | コマンド |
|---|---|
| 作成 | aws cloudwatch put-alarm-mute-rule |
| 削除 | aws cloudwatch delete-alarm-mute-rule |
| 一覧取得 (削除後の確認用) | aws cloudwatch list-alarm-mute-rules |
前提条件
| 必要なもの | 備考 |
|---|---|
| bash | Linux 環境 (AWS CloudShell など) を想定 |
| AWS CLI | ミュートルールのコマンドに対応したバージョン |
| jq | アラーム名の絞り込みに使用 |
| GNU date | 日付計算に使用。macOS 標準の date は -d オプションに対応していないため、そのままでは動きません |
AWS CloudShell であれば上記がそろっているので、手軽に試せます。
必要な IAM 権限は、cloudwatch:DescribeAlarms、cloudwatch:PutAlarmMuteRule、cloudwatch:DeleteAlarmMuteRule、cloudwatch:ListAlarmMuteRules などです。
正確な権限名は、お使いの環境の公式ドキュメントで確認してください。
やってみた
先に実行例から説明します。
現在ホスト名が ******14 という CloudWatch アラームが 18 件あります。
このホスト名のアラームにミュートルールを作成して、一時的にアラーム状態になってもアラームアクションが発生させないようにミュートルールを作成します。
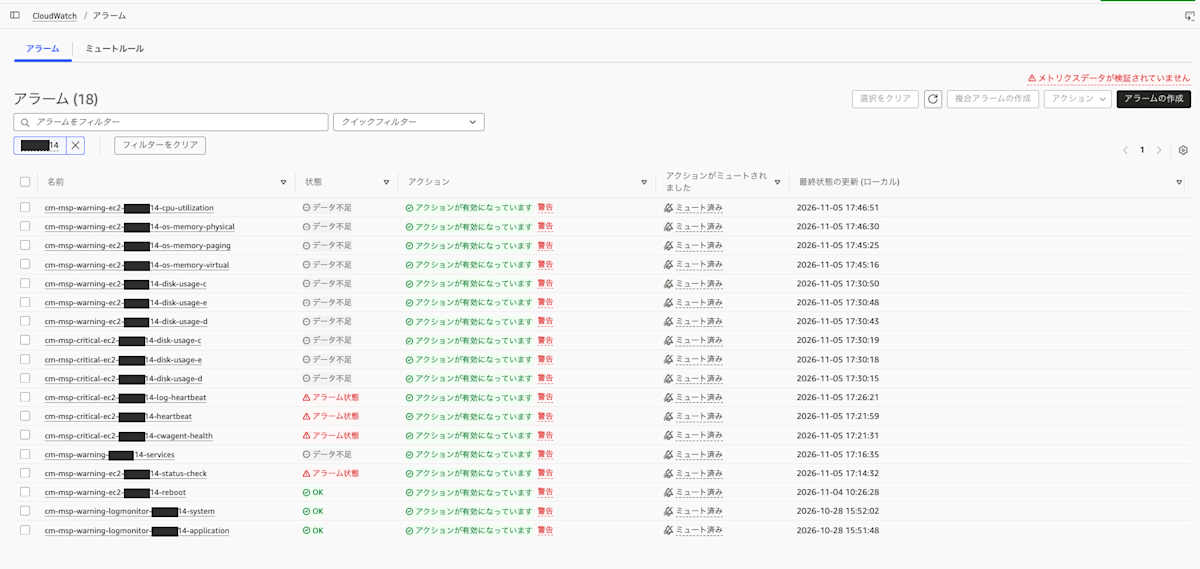
hosts ファイルに ******14 と記載したものを準備して、CloudShell などの環境でシェルを実行します。
今回は 2026/11/16 から 2026/11/17 までで日付を設定します。
$ cat hosts.txt
******14
$ ./create-mute-rules.sh create 20261116 hosts.txt -E 20261117
全アラーム名を取得しています...
取得したアラーム数: 50

--- 対象の確認 (1 ホスト) ---
  ******14: 対象アラーム 18 件

==================== 実行内容の確認 ====================
操作        : ミュートルールの【作成】
対象日      : 2026/11/16
期間(JST) : 2026/11/16 00:00〜2026/11/17 23:59 (1日23時間59分 / P1DT23H59M)
対象ホスト  : 1 件 (スキップ/エラー 0 件)
ルール名の例: cm-msp-mute-rule-temp-******14-20261116
========================================================

1件のミュートルールを【作成】します。よろしいですか? [y/N]: y

=== ******14 ===
  OK: 作成 cm-msp-mute-rule-temp-******14-20261116

===== 結果 =====
成功: 1 件
失敗/スキップ: 0 件
$
実行内容として対象アラームとして 18 件が確認できており、期間も想定通りの内容です。
成功しているのでマネジメントコンソールから確認してみます。
アラームの横にある「ミュートルール」のタブから確認することができます。
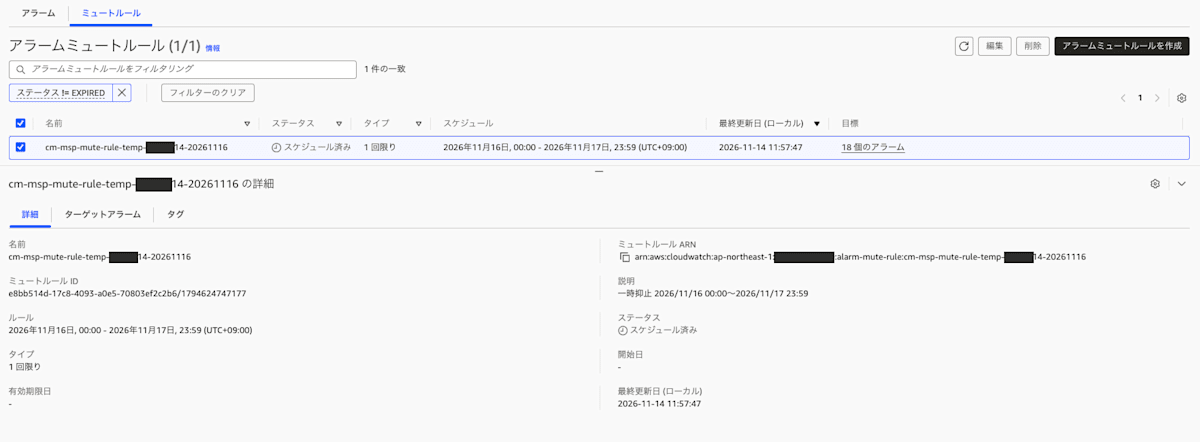
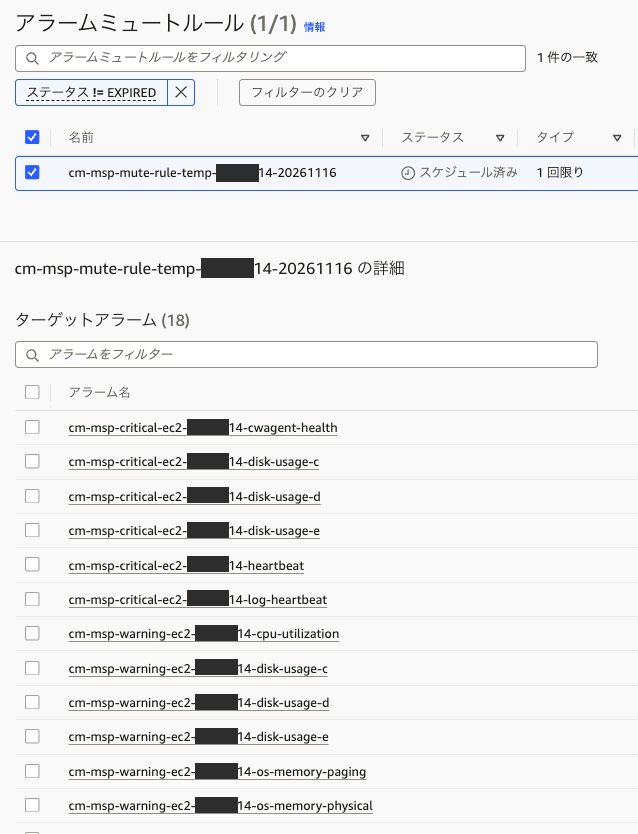
ミュートルールが設定時間、対象のアラームも問題なくされているのが確認できました。
create-mute-rules.sh
今回作成したスクリプトの全容です。
詳細な説明については スクリプトの概要 をご確認ください。
#!/usr/bin/env bash
#
# CloudWatch アラームのミュートルールを、ホスト一覧ファイルをもとに一括で「作成」または「削除」します。
#
# 使い方:
#   ./create-mute-rules.sh <create|delete> [日付 YYYYMMDD] <ホスト一覧ファイル> [オプション]
#   ※日付を省略すると、当日(JST)になります
#
# オプション:
#   -s, --start HH:MM   抑止開始時刻 (JST, 既定 00:00)        ※createのみ
#   -e, --end   HH:MM   抑止終了時刻 (JST, 既定 23:59)        ※createのみ
#                       開始以前の時刻を指定すると「翌日の終了時刻」として扱います
#   -E, --end-date YYYYMMDD  抑止終了日 (終了時刻は -e、既定 23:59)  ※createのみ
#                       最長 15日。--days とは同時に指定できません
#   -d, --days  N       開始時刻から N 日間 (1〜15) 抑止する    ※createのみ
#                       -e / -E とは同時に指定できません
#   -y, --yes           実行前の確認をスキップする
#   -n, --dry-run       AWS上では何も作成・削除せず、内容の確認だけ行う
#   -h, --help          この使い方を表示する
#
# ホスト一覧ファイル: 1行1ホスト名(Nameタグから「EC2-」を除いた値)
#   空行と # で始まる行は無視します。
#   アラーム名に「-<ホスト名>-」を含むもの、または「-<ホスト名>」で終わるものを対象にします。(複合アラームは対象外)
#
# 削除(delete)は、同じ「日付」と「ホスト名」から作られるルール名
#   cm-msp-mute-rule-temp-<ホスト名>-<日付>
# を対象にします。作成時と同じ日付・ホスト一覧を指定してください。

set -uo pipefail

export AWS_REGION=ap-northeast-1   # 変更しない

# ---- 固定設定(必要に応じて変更) ----
START_TIME="00:00"                 # 抑止開始時刻 (JST)  ※-s で上書き可
END_TIME="23:59"                   # 抑止終了時刻 (JST)  ※-e で上書き可
# --------------------------------------

ASSUME_YES=false
DRY_RUN=false
TIME_SPECIFIED=false
END_SPECIFIED=false
DAYS_SPECIFIED=false
DAYS=""
END_DATE=""
END_DATE_SPECIFIED=false

usage() {
  cat >&2 <<EOF
Usage: $0 <create|delete> [YYYYMMDD] <host_list_file> [options]
  (YYYYMMDD を省略すると当日(JST)になります)

Options:
  -s, --start HH:MM   抑止開始時刻 (JST, 既定 ${START_TIME})  ※createのみ
  -e, --end   HH:MM   抑止終了時刻 (JST, 既定 ${END_TIME})  ※createのみ
  -E, --end-date YYYYMMDD  抑止終了日 (終了時刻は -e)  ※createのみ。最長15日。--days とは併用不可
  -d, --days  N       開始時刻から N 日間 (1〜15) 抑止する  ※createのみ。-e / -E とは併用不可
  -y, --yes           実行前の確認をスキップする
  -n, --dry-run       何も作成・削除せず、内容の確認だけ行う
  -h, --help          この使い方を表示する
EOF
  exit "${1:-1}"
}

# ---- 引数の解析 ----
POSITIONAL=()
while [[ $# -gt 0 ]]; do
  case "$1" in
    -s|--start) [[ $# -ge 2 ]] || { echo "ERROR: $1 には値が必要です" >&2; usage; }
                START_TIME="$2"; TIME_SPECIFIED=true; shift 2 ;;
    -e|--end)   [[ $# -ge 2 ]] || { echo "ERROR: $1 には値が必要です" >&2; usage; }
                END_TIME="$2"; TIME_SPECIFIED=true; END_SPECIFIED=true; shift 2 ;;
    -E|--end-date) [[ $# -ge 2 ]] || { echo "ERROR: $1 には値が必要です" >&2; usage; }
                END_DATE="$2"; END_DATE_SPECIFIED=true; TIME_SPECIFIED=true; shift 2 ;;
    -d|--days)  [[ $# -ge 2 ]] || { echo "ERROR: $1 には値が必要です" >&2; usage; }
                DAYS="$2"; DAYS_SPECIFIED=true; TIME_SPECIFIED=true; shift 2 ;;
    -y|--yes)     ASSUME_YES=true; shift ;;
    -n|--dry-run) DRY_RUN=true; shift ;;
    -h|--help)    usage 0 ;;
    -*) echo "ERROR: 不明なオプションです: $1" >&2; usage ;;
    *)  POSITIONAL+=("$1"); shift ;;
  esac
done

# 引数は「操作 日付 ホスト一覧」の3つ。日付を省略した「操作 ホスト一覧」の2つなら、日付は当日(JST)になる
DATE_DEFAULTED=false
case ${#POSITIONAL[@]} in
  3) MODE="${POSITIONAL[0]}"; DATE="${POSITIONAL[1]}"; HOST_FILE="${POSITIONAL[2]}" ;;
  4) MODE="${POSITIONAL[0]}"; HOST_FILE="${POSITIONAL[1]}"
     DATE="$(TZ=Asia/Tokyo date +%Y%m%d)"; DATE_DEFAULTED=true ;;
  *) usage ;;
esac

# ---- 入力チェック ----
if [[ "$MODE" != "create" && "$MODE" != "delete" ]]; then
  echo "ERROR: 1つ目の引数は create か delete を指定してください: $MODE" >&2
  exit 1
fi

if ! [[ "$DATE" =~ ^[0-9]{8}$ ]] || ! date -d "$DATE" >/dev/null 2>&1; then
  echo "ERROR: 日付は YYYYMMDD の形式で正しい日付を指定してください: $DATE" >&2
  exit 1
fi

[[ -r "$HOST_FILE" ]] || { echo "ERROR: ホスト一覧ファイルを読み込めません: $HOST_FILE" >&2; exit 1; }

DATE_ISO="$(date -d "$DATE" +%Y-%m-%d)"   # 2026-10-06
DATE_SLASH="$(date -d "$DATE" +%Y/%m/%d)" # 2026/10/06

# 時刻 (HH:MM) を「0時からの分」に変換する
to_min() {
  local h="${1%%:*}" m="${1##*:}"
  echo $((10#$h * 60 + 10#$m))
}

DURATION=""
END_LABEL=""
DUR_MIN=0
PERIOD_TITLE="時間帯(JST)"
PERIOD_LABEL=""
PAST_WARN=false

if [[ "$MODE" == "create" ]]; then
  TIME_RE='^([01][0-9]|2[0-3]):[0-5][0-9]$'
  if ! [[ "$START_TIME" =~ $TIME_RE ]]; then
    echo "ERROR: 時刻は HH:MM (00:00〜23:59) の形式で指定してください: $START_TIME" >&2
    exit 1
  fi

  if $DAYS_SPECIFIED; then
    # ---- 日数指定: 開始時刻から N 日間 ----
    if $END_SPECIFIED; then
      echo "ERROR: --days と --end は同時に指定できません" >&2
      exit 1
    fi
    if $END_DATE_SPECIFIED; then
      echo "ERROR: --days と --end-date は同時に指定できません" >&2
      exit 1
    fi
    if ! [[ "$DAYS" =~ ^[0-9]+$ ]] || [[ $((10#$DAYS)) -lt 1 || $((10#$DAYS)) -gt 15 ]]; then
      echo "ERROR: --days は 1〜15 の整数で指定してください: $DAYS" >&2
      exit 1
    fi
    DAYS=$((10#$DAYS))
    DUR_MIN=$((DAYS * 1440))
    DURATION="P${DAYS}D"
    # 終了日時 = 開始日時 + N日。日本は夏時間がないため、秒数(N×86400)の加算で正確に求まる
    START_EPOCH="$(TZ=Asia/Tokyo date -d "${DATE_ISO} ${START_TIME}" +%s)"
    END_LABEL="$(TZ=Asia/Tokyo date -d "@$((START_EPOCH + DAYS * 86400))" +'%Y/%m/%d %H:%M')"
    PERIOD_TITLE="期間(JST)"
    PERIOD_LABEL="${DATE_SLASH} ${START_TIME}〜${END_LABEL} (${DAYS}日間 / ${DURATION})"
  elif $END_DATE_SPECIFIED; then
    # ---- 終了日指定: 開始日時〜(終了日 + 終了時刻)。最長 15日 ----
    if ! [[ "$END_DATE" =~ ^[0-9]{8}$ ]] || ! date -d "$END_DATE" >/dev/null 2>&1; then
      echo "ERROR: --end-date は YYYYMMDD の形式で正しい日付を指定してください: $END_DATE" >&2
      exit 1
    fi
    if ! [[ "$END_TIME" =~ $TIME_RE ]]; then
      echo "ERROR: 時刻は HH:MM (00:00〜23:59) の形式で指定してください: $END_TIME" >&2
      exit 1
    fi
    END_ISO="$(date -d "$END_DATE" +%Y-%m-%d)"
    END_SLASH="$(date -d "$END_DATE" +%Y/%m/%d)"
    START_EPOCH="$(TZ=Asia/Tokyo date -d "${DATE_ISO} ${START_TIME}" +%s)"
    END_EPOCH="$(TZ=Asia/Tokyo date -d "${END_ISO} ${END_TIME}" +%s)"
    DUR_MIN=$(( (END_EPOCH - START_EPOCH) / 60 ))
    if [[ "$DUR_MIN" -le 0 ]]; then
      echo "ERROR: 終了日時 (${END_SLASH} ${END_TIME}) が開始日時 (${DATE_SLASH} ${START_TIME}) 以前です" >&2
      exit 1
    fi
    if [[ "$DUR_MIN" -gt 21600 ]]; then
      echo "ERROR: 抑止期間は最長 15日です (指定: ${DUR_MIN}分)" >&2
      exit 1
    fi
    DD=$((DUR_MIN / 1440)); DR=$((DUR_MIN % 1440))
    DH=$((DR / 60)); DM=$((DR % 60))
    DURATION="P"
    [[ "$DD" -gt 0 ]] && DURATION+="${DD}D"
    if [[ "$DH" -gt 0 || "$DM" -gt 0 ]]; then
      DURATION+="T"
      [[ "$DH" -gt 0 ]] && DURATION+="${DH}H"
      [[ "$DM" -gt 0 ]] && DURATION+="${DM}M"
    fi
    END_LABEL="${END_SLASH} ${END_TIME}"
    PERIOD_TITLE="期間(JST)"
    PERIOD_LABEL="${DATE_SLASH} ${START_TIME}〜${END_LABEL} (${DD}日${DH}時間${DM}分 / ${DURATION})"
  else
    # ---- 時刻指定: 開始時刻〜終了時刻(最長 23時間59分) ----
    if ! [[ "$END_TIME" =~ $TIME_RE ]]; then
      echo "ERROR: 時刻は HH:MM (00:00〜23:59) の形式で指定してください: $END_TIME" >&2
      exit 1
    fi

    S_MIN="$(to_min "$START_TIME")"
    E_MIN="$(to_min "$END_TIME")"
    if [[ "$S_MIN" -eq "$E_MIN" ]]; then
      echo "ERROR: 開始時刻と終了時刻が同じです: $START_TIME" >&2
      exit 1
    fi

    DUR_MIN=$((E_MIN - S_MIN))
    END_LABEL="$END_TIME"
    if [[ "$DUR_MIN" -lt 0 ]]; then        # 終了が開始より前 → 翌日の終了時刻
      DUR_MIN=$((DUR_MIN + 1440))
      END_LABEL="翌${END_TIME}"
    fi

    DH=$((DUR_MIN / 60))
    DM=$((DUR_MIN % 60))
    DURATION="PT"
    [[ "$DH" -gt 0 ]] && DURATION+="${DH}H"
    [[ "$DM" -gt 0 ]] && DURATION+="${DM}M"
    PERIOD_LABEL="${START_TIME}〜${END_LABEL} (${DUR_MIN}分 / ${DURATION})"
  fi

  START_EPOCH="$(TZ=Asia/Tokyo date -d "${DATE_ISO} ${START_TIME}" +%s)"
  [[ "$START_EPOCH" -le "$(date +%s)" ]] && PAST_WARN=true
elif $TIME_SPECIFIED; then
  echo "WARN: delete では開始/終了時刻・日数の指定は使いません(無視します)" >&2
fi

# ---- ホスト一覧の読み込み ----
HOSTS=()
while IFS= read -r line || [[ -n "$line" ]]; do
  h="$(printf '%s' "$line" | sed 's/\r$//; s/^[[:space:]]*//; s/[[:space:]]*$//')"
  [[ -z "$h" || "$h" == \#* ]] && continue
  HOSTS+=("$h")
done < "$HOST_FILE"

if [[ ${#HOSTS[@]} -eq 0 ]]; then
  echo "ERROR: ホスト一覧ファイルに有効なホスト名がありません: $HOST_FILE" >&2
  exit 1
fi

# rule_name() { echo "cm-msp-mute-rule-temp-$1-${DATE}"; }
rule_name() { echo "mute-rule-temp-$1-${DATE}"; }

# 削除後の確認: 一時抑止ルール(名前に -temp- を含むもの)が残っていないかを一覧で確認する。
# 今回の削除対象がまだ残っていた場合は 1 を返す。
check_remaining() {
  echo
  echo "===== 残存する一時抑止ルールの確認 ====="
  local out remain total arn name still=()
  if ! out="$(aws cloudwatch list-alarm-mute-rules --region ap-northeast-1 \
        --query 'AlarmMuteRuleSummaries[].[AlarmMuteRuleArn,Status,MuteType,ExpireDate]' \
        --output text)"; then
    echo "WARN: ミュートルール一覧の取得に失敗しました。AWS コンソールで確認してください。" >&2
    return 0
  fi

  remain="$(printf '%s\n' "$out" | grep -- '-temp-' || true)"
  if [[ -z "$remain" ]]; then
    echo "一時抑止ルールの残存はありません。"
    return 0
  fi

  total="$(printf '%s\n' "$remain" | wc -l | tr -d ' ')"
  echo "残存している一時抑止ルール: ${total} 件  (ARN / Status / MuteType / ExpireDate)"
  printf '%s\n' "$remain" | sed 's/^/  /'

  # 今回の削除対象(ルール名)が残っていないかを照合する
  for HOST in "${valid_hosts[@]}"; do
    name="$(rule_name "$HOST")"
    while IFS= read -r arn; do
      arn="${arn%%[[:space:]]*}"
      if [[ "$arn" == *"$name" ]]; then
        still+=("$name")
        break
      fi
    done <<< "$remain"
  done

  if [[ ${#still[@]} -gt 0 ]]; then
    echo
    echo "WARN: 今回の削除対象のうち ${#still[@]} 件がまだ残っています:" >&2
    printf '  - %s\n' "${still[@]}" >&2
    return 1
  fi
  echo
  echo "(上記は今回の削除対象ではない一時抑止ルールです。日付やホストが別のものが残っていないか確認してください)"
  return 0
}

TMP_DIR="$(mktemp -d)"
trap 'rm -rf "$TMP_DIR"' EXIT

valid_hosts=()
failed=()

# ============================================================
# 準備: 対象の確認(ここまでは AWS 上の何も変更しない)
# ============================================================
if [[ "$MODE" == "create" ]]; then
  # 全アラーム名を最初に1回だけ取得(ホストごとの絞り込みは jq でローカル実行)
  ALL_ALARMS="${TMP_DIR}/all-alarms.json"
  echo "全アラーム名を取得しています..."
  if ! aws cloudwatch describe-alarms \
        --query "MetricAlarms[].AlarmName" \
        --output json > "$ALL_ALARMS"; then
    echo "ERROR: アラーム一覧の取得に失敗しました" >&2
    exit 1
  fi
  echo "取得したアラーム数: $(jq 'length' "$ALL_ALARMS")"
  echo
fi

echo "--- 対象の確認 (${#HOSTS[@]} ホスト) ---"
for HOST in "${HOSTS[@]}"; do
  if [[ "$MODE" == "create" ]]; then
    TARGETS="${TMP_DIR}/targets-${HOST}.json"
    if ! jq -c --arg h "$HOST" \
          'map(select(contains("-" + $h + "-") or endswith("-" + $h)))' \
          "$ALL_ALARMS" > "$TARGETS"; then
      echo "  ERROR: ${HOST}: アラームの絞り込みに失敗しました" >&2
      failed+=("$HOST")
      continue
    fi
    COUNT="$(jq 'length' "$TARGETS")"
    if [[ "$COUNT" -eq 0 ]]; then
      echo "  WARN : ${HOST}: 対象アラームが0件のためスキップします" >&2
      failed+=("$HOST (対象アラーム0件)")
      continue
    fi
    echo "  ${HOST}: 対象アラーム ${COUNT} 件"
    $DRY_RUN && echo "    targets=$(jq -c '.' "$TARGETS")"
  else
    echo "  ${HOST}: $(rule_name "$HOST")"
  fi
  valid_hosts+=("$HOST")
done
echo

if [[ ${#valid_hosts[@]} -eq 0 ]]; then
  echo "ERROR: 処理対象のホストがありません" >&2
  exit 1
fi

# ============================================================
# 確認画面
# ============================================================
if [[ "$MODE" == "create" ]]; then
  ACTION_LABEL="作成"
else
  ACTION_LABEL="削除"
fi

echo "==================== 実行内容の確認 ===================="
echo "操作        : ミュートルールの【${ACTION_LABEL}】"
echo "対象日      : ${DATE_SLASH}$($DATE_DEFAULTED && echo ' (日付の指定なし → 当日)')"
if [[ "$MODE" == "create" ]]; then
  echo "${PERIOD_TITLE} : ${PERIOD_LABEL}"
fi
echo "対象ホスト  : ${#valid_hosts[@]} 件 (スキップ/エラー ${#failed[@]} 件)"
echo "ルール名の例: $(rule_name "${valid_hosts[0]}")"
echo "========================================================"
if [[ "$MODE" == "create" ]] && $PAST_WARN; then
  echo "WARN: 開始日時 (${DATE_SLASH} ${START_TIME}) はすでに過去です。抑止されない可能性があります。" >&2
fi
if [[ "$MODE" == "delete" ]]; then
  echo "注意: 削除すると、ミュート中のアラームは直ちにミュート解除されます。"
  echo "      ALARM 状態のアラームは、設定済みのアクション(通知など)が実行されます。"
fi

if $DRY_RUN; then
  echo
  echo "[DRY-RUN] 実際の${ACTION_LABEL}は行いません。"
  echo "===== 結果 (dry-run) ====="
  echo "${ACTION_LABEL}対象: ${#valid_hosts[@]} 件"
  echo "失敗/スキップ: ${#failed[@]} 件"
  if [[ ${#failed[@]} -gt 0 ]]; then
    printf '  - %s\n' "${failed[@]}"
    exit 1
  fi
  exit 0
fi

if ! $ASSUME_YES; then
  echo
  printf '%s件のミュートルールを【%s】します。よろしいですか? [y/N]: ' "${#valid_hosts[@]}" "$ACTION_LABEL"
  ans=""
  read -r ans || true
  case "$ans" in
    y|Y|yes|YES) ;;
    *) echo "中止しました。何も${ACTION_LABEL}していません。"; exit 0 ;;
  esac
fi
echo

# ============================================================
# 実行
# ============================================================
success=()
for HOST in "${valid_hosts[@]}"; do
  RULE_NAME="$(rule_name "$HOST")"
  echo "=== ${HOST} ==="

  if [[ "$MODE" == "create" ]]; then
    TARGETS="${TMP_DIR}/targets-${HOST}.json"
    DESCRIPTION="一時抑止 ${DATE_SLASH} ${START_TIME}〜${END_LABEL}"
    RULE_JSON="{\"Schedule\":{\"Expression\":\"at(${DATE_ISO}T${START_TIME})\",\"Duration\":\"${DURATION}\",\"Timezone\":\"Asia/Tokyo\"}}"
    MUTE_TARGETS="$(jq -c '{AlarmNames: .}' "$TARGETS")"

    if aws cloudwatch put-alarm-mute-rule \
          --name "$RULE_NAME" \
          --description "$DESCRIPTION" \
          --rule "$RULE_JSON" \
          --mute-targets "$MUTE_TARGETS" \
          --tags Key=CmMspManaged,Value=True \
                 Key=CmBillingGroup,Value=ClassmethodManagedService \
                 Key=aws-apn-id,Value=pc:esmao2dmxldtaklxhevh1g4o1; then
      echo "  OK: 作成 ${RULE_NAME}"
      success+=("$HOST")
    else
      echo "  ERROR: ミュートルールの作成に失敗しました" >&2
      failed+=("$HOST")
    fi
  else
    if aws cloudwatch delete-alarm-mute-rule --alarm-mute-rule-name "$RULE_NAME"; then
      echo "  OK: 削除 ${RULE_NAME}"
      success+=("$HOST")
    else
      echo "  ERROR: ミュートルールの削除に失敗しました" >&2
      failed+=("$HOST")
    fi
  fi
done

echo
echo "===== 結果 ====="
echo "成功: ${#success[@]} 件"
echo "失敗/スキップ: ${#failed[@]} 件"
if [[ ${#failed[@]} -gt 0 ]]; then
  printf '  - %s\n' "${failed[@]}"
fi

# 削除のときは、最後に一時抑止ルールの残存を確認する
RC=0
if [[ "$MODE" == "delete" ]]; then
  check_remaining || RC=1
fi

if [[ ${#failed[@]} -gt 0 ]]; then
  RC=1
fi
exit "$RC"
スクリプトの概要
スクリプトは create と delete の 2 つの操作を持ちます。
| 操作 | 内容 |
|---|---|
create |
ホストごとに、対象アラームをまとめたミュートルールを 1 つ作る |
delete |
作成時と同じ名前のミュートルールを削除する |
主な特長は次のとおりです。
- ホスト名の一覧ファイルと日付を渡すだけで、全ホスト分を一括処理できる
- 実行前に確認画面を表示し、
yと答えるまで何も実行しない --dry-runで、AWS 上に何も作らずに対象アラームや期間を確認できる- 抑止期間を、時刻・日数・終了日のいずれかで指定できる
- 削除後に、一時抑止ルールが残っていないかを自動で確認する
詳細な使い方
ホスト一覧ファイル
1 行に 1 ホスト名を書きます。空行と # で始まる行は無視されます。
web01
web02
# この行はコメントです
db01
基本の書式
./create-mute-rules.sh <create|delete> [日付 YYYYMMDD] <ホスト一覧ファイル> [オプション]
日付は抑止を始める日です。省略すると、実行した日 (JST) になります。
| オプション | 内容 | 既定値 |
|---|---|---|
-s HH:MM |
抑止開始時刻 (JST) | 00:00 |
-e HH:MM |
抑止終了時刻 (JST) | 23:59 |
-E YYYYMMDD |
抑止終了日 (最長 15 日) | 指定なし |
-d N |
開始から N 日間 (1〜15) | 指定なし |
-y |
確認をスキップ | 確認する |
-n |
何も作成・削除せず内容だけ確認 | 本番実行 |
-d は -e / -E と同時に指定できません。終了時刻が開始時刻より前の場合は、翌日のその時刻までとして扱います。
実行の流れ
まず --dry-run で内容を確認します。
./create-mute-rules.sh create YYYYMMDD hosts.txt --dry-run
問題がなければ、--dry-run を外して本番実行します。
./create-mute-rules.sh create YYYYMMDD hosts.txt
期間を変えたい場合の例です。
# 22:00 から翌 02:00 まで
./create-mute-rules.sh create YYYYMMDD hosts.txt -s 22:00 -e 02:00

# 開始日の 0:00 から 7日間
./create-mute-rules.sh create YYYYMMDD hosts.txt -s 00:00 --days 7

# 開始日の 0:00 から終了日の 23:55 まで
./create-mute-rules.sh create 開始日 hosts.txt -E 終了日 -e 23:55
作業が終わったら、作成時と同じ日付とホスト一覧で削除します。
./create-mute-rules.sh delete YYYYMMDD hosts.txt
仕組み
対象アラームをホスト名から絞り込む
アラーム名の中に -<ホスト名>- を含むものと、-<ホスト名> で終わるものを、そのホストの対象にします。
jq -c --arg h "$HOST" \
  'map(select(contains("-" + $h + "-") or endswith("-" + $h)))' \
  "$ALL_ALARMS"
ホスト名の前後を - で区切って判定しているので、web01 を指定しても web011 のアラームは拾いません。
この絞り込みは、アラーム名が <任意の文字>-<ホスト名>-<任意の文字> という命名規則であることが前提です。名前の先頭がホスト名のものや、区切りが - 以外のものは対象になりません。自分の環境のアラーム名に合っているか、--dry-run で必ず確認してください。
なお、対象にするのは通常のメトリクスアラームだけです。複合アラーム (Composite Alarm) は対象外です。
アラーム一覧は最初に 1 回だけ取得する
ホストが多いと、ホストごとに AWS へアラーム一覧を問い合わせる方式では、API の呼び出しが増えます。そこで、実行の最初に全アラーム名を 1 回だけ取得し、ホストごとの絞り込みは手元の jq で行っています。
aws cloudwatch describe-alarms \
  --query "MetricAlarms[].AlarmName" \
  --output json > "$ALL_ALARMS"
--dry-run でも AWS への問い合わせは、この一覧取得の 1 回だけです。
抑止期間の計算
抑止時間は、指定された開始・終了 (または日数) から自動で計算します。AWS に渡す形式は ISO 8601 の期間表記です。
| 指定 | 抑止時間 |
|---|---|
| 指定なし (00:00〜23:59) | PT23H59M |
-s 22:00 -e 02:00 |
PT4H |
-d 7 |
P7D |
開始日時と終了日時を別々に指定するのではなく、片方から計算するようにしたので、「説明文の終了時刻と実際の抑止時間がずれる」ミスを防げます。
ミュートルールの作成
作成は、スケジュールと対象アラームを JSON で渡します。
aws cloudwatch put-alarm-mute-rule \
  --name "$RULE_NAME" \
  --description "$DESCRIPTION" \
  --rule '{"Schedule":{"Expression":"at(2026-10-06T00:00)","Duration":"PT23H59M","Timezone":"Asia/Tokyo"}}' \
  --mute-targets '{"AlarmNames":["web01-cpu","web01-disk"]}'
ルール名は mute-rule-temp-<ホスト名>-<日付> のように、ホスト名と日付から組み立てます。作成と削除で同じ関数を使うため、名前が食い違う心配がありません。
削除と残存確認
削除は、ルール名を指定して delete-alarm-mute-rule を実行します。削除が終わると、list-alarm-mute-rules で一時抑止ルールが残っていないかを一覧で確認します。
注意点
- 必ず
--dry-runで事前確認してください。 本番実行すると、ミュートルールが実際に作成・削除されます。 - 存在しないルール名を指定して削除しても、エラーにならずに成功と表示される場合があります。 日付やホスト名を間違えても、削除時のエラーでは気づけません。最後の残存確認の一覧で、消したいルールが残っていないかを確認してください。
- 1 つのルールで抑止できる期間は最長 15 日です。それより長い期間は、分けて作成する必要があります。
- 抑止期間が終わった時点でアラームが ALARM 状態のままだと、期間終了後にアクションが実行される可能性があります。
describe-alarmsで取得した一覧は、実行開始時点の状態です。実行中に増減したアラームは反映されません。
参考リンク
- https://docs.aws.amazon.com/AmazonCloudWatch/latest/monitoring/alarm-mute-rules.html
- https://docs.aws.amazon.com/AmazonCloudWatch/latest/monitoring/alarm-mute-rules-behaviour.html
- https://docs.aws.amazon.com/cli/latest/reference/cloudwatch/put-alarm-mute-rule.html
- https://docs.aws.amazon.com/cli/latest/reference/cloudwatch/delete-alarm-mute-rule.html
- https://docs.aws.amazon.com/cli/latest/reference/cloudwatch/list-alarm-mute-rules.html
おわりに
ホスト一覧と日付を渡すだけで、複数ホストのミュートルールをまとめて作成・削除できるようにしました。メンテナンス前に --dry-run で対象を確認できるので、「どのアラームが止まるか分からない」という不安も減らせます。
アラーム名の命名規則が異なる環境では、絞り込みの条件を調整する必要があります。今回のスクリプトを参考に、自分の環境に合わせて改造してみてください。この記事が運用の助けになれば幸いです。