[レポート][MS&ADインターリスク総研株式会社]サイバーインシデント発生!まずは何をするべきか?~弁護士と考える実務対応~ - CODE BLUE 2026 #codeblue_jp #codeblue_2026
CODE BLUE 2026で行われた「[MS&ADインターリスク総研株式会社]サイバーインシデント発生!まずは何をするべきか?~弁護士と考える実務対応~」というセッションのレポートです。

2026.11.18
今回はCODE BLUE 2026で行われた以下のセッションのレポートです。
サイバーセキュリティに精通したリスクコンサルタントと法務の専門家である弁護士が、対談形式で、最新の脅威動向やインシデント発生時の対応と責任について、実務的な観点から議論・解説します。
Speakers:
寺門 峻佑 TMI総合法律事務所 パートナー 弁護士・ニューヨーク州弁護士 情報処理安全確保支援士遠藤 宣孝 MS&ADインターリスク総研株式会社 リスクマネジメント第三部 サイバーリスクグループ スペシャリスト
松森 純 MS&ADインターリスク総研株式会社 リスクマネジメント第三部 サイバーリスクグループ 上席コンサルタント
レポート
- 弁護士(寺門氏)とスペシャリスト(遠藤氏)との対談セッション(司会:松森氏)
- 最新のサイバー攻撃の脅威動向について
- 遠藤氏:現場・顧客の声を紹介する
- 10月からセキュリティの脅威の話が増えた
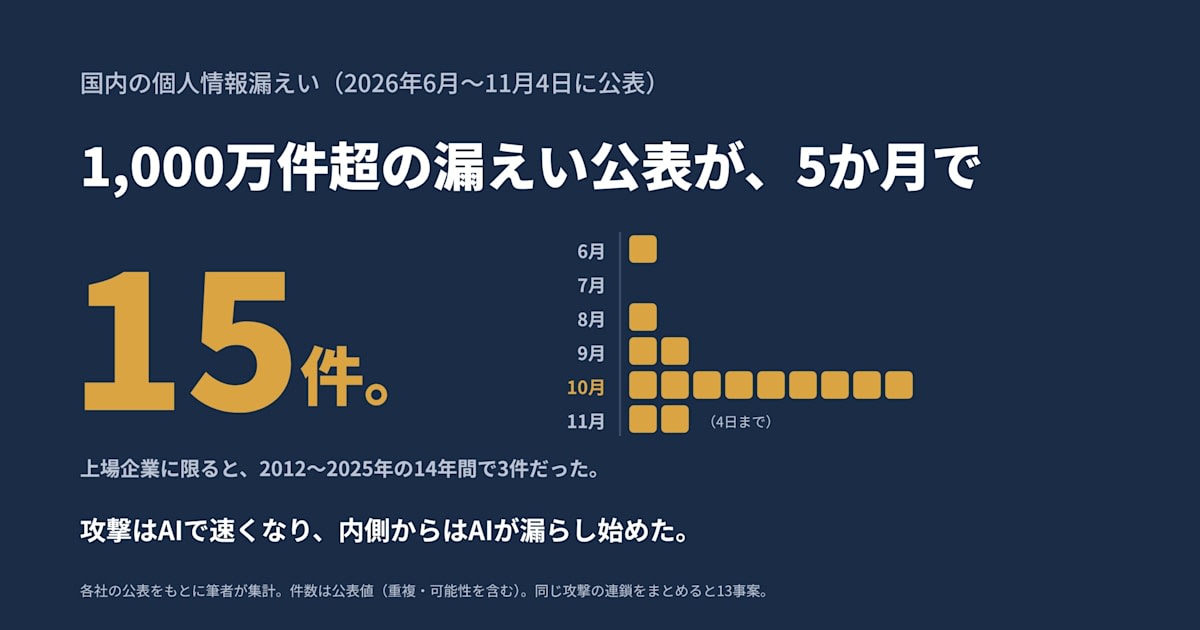
- AIの活用が進んでいる。高度化というよりは高速化
- 会社としてセキュリティ対策を進めているが、そのなかで対応できていなかった一部の問題が攻撃されている
- SOCやEDRでアラートは出ているが対応していない/対応している間に攻撃される、といったケースも見られる
- ではどういった対策を進めていけばいいのか?
- 防御側もAIを使う、ただそう簡単にはできない
- SOC/EDRを一次切り分けで使えるなら使う
- 基本的な対策を行うことが重要
- 自社のソースコードを持っていることは防御側の数少ない優位性の一つ
- 当然ソースコードの漏洩はリスクでもある
- 寺門氏:
- 上場企業にとって攻撃はどのように影響があるか?
- 企業はインシデントの被害者の側面はあるが、いっぽうで取引先から預かった情報を漏洩させることで加害者となる側面もある
- 迅速なインシデントレスポンスは損害賠償責任のうえで重要な位置づけ
- 損害賠償責任の範囲
- 情報漏洩による秘密保持義務違反
- インシデントにより取引先で発生した損害
- 損害賠償責任の範囲、発生した際の金額を把握することが重要
- 損害賠償責任を負わなくともインシデントの影響の評価が必要
- 平時からの整備が必要
- 上場企業にとって攻撃はどのように影響があるか?
- 遠藤氏:現場・顧客の声を紹介する
- 高まるサイバーリスクに対して、今後企業のリスクマネジメントにどんな変化が出るか?
- 遠藤氏:
- インシデントにより業務が3〜4ヶ月停止する場合がある
- その間どう業務継続するか、いかに早く復旧するかを気にする顧客が増えた
- 大規模な個人情報漏洩により、企業に対する集団訴訟に発展する場合も出てきた、その流れが気になる
- 株主代表訴訟に発展する場合もある。海外では聞かれるようになってきたので日本でどうなるか気になる
- 寺門氏:
- 損害賠償責任について注意すべき点
- 基本的にサイバーインシデントは契約違反(債務不履行)を問われる可能性が高い
- よく被害を受けたので不可抗力では?と質問を受けるが、脆弱性がある・対応の不備があることで攻撃されることが多いので不可抗力で責任がない、とみなされることはまれ、一定の責任をなんらかの形で取る
- 契約にどんな定めがあるのかは重要、契約を見直してみてほしい。どういったリスクがあるのか・どんな損害賠償責任が発生するのか平時の段階から精査すべき
- 損害賠償責任の損害額の考え方について
- 損害賠償責任の算出は難しい(金額の妥当感など)
- 一つの指標:重要な情報の漏洩やシステムへの影響の可能性
- なんらかの対応をせざるを得ないため損害と考えうる
- いっぽうで個人情報が漏れたときの損害額は算出しづらい
- どれだけの実害があるのか
- 個人情報でも情報の機微の度合いによって差がある
- 情報の重要度に応じて、情報の管理を検討すべき
- 一つの指標:重要な情報の漏洩やシステムへの影響の可能性
- 損害賠償責任の算出は難しい(金額の妥当感など)
- 損害額の上限が契約に入っていると安心なのか?
- 上限額はたしかに重要、できるだけ契約では定めておくべき
- ただ、重過失と認定された場合、契約の上限額を超えた損害請求が認められる場合もある
- どういったものが重過失か?
- 対策がそれほど大変ではないにも関わらず放置していた場合など
- 情報収集し必要な対応を一つ一つ行っていくことは、重過失と認められないための対応と捉えることができる
- 損害賠償責任について注意すべき点
- 遠藤氏:
感想
法務的な観点でインシデント対応のリスクを語る、という他と少し毛色が異なるセッションで面白かったです。日々のセキュリティ対応が、損害賠償責任の観点で重過失と認められるかや賠償額にも影響してくる(のでその側面でも重要)というメッセージも良いなと思いました。