AIによる情報漏えいを棚卸ししてみた。
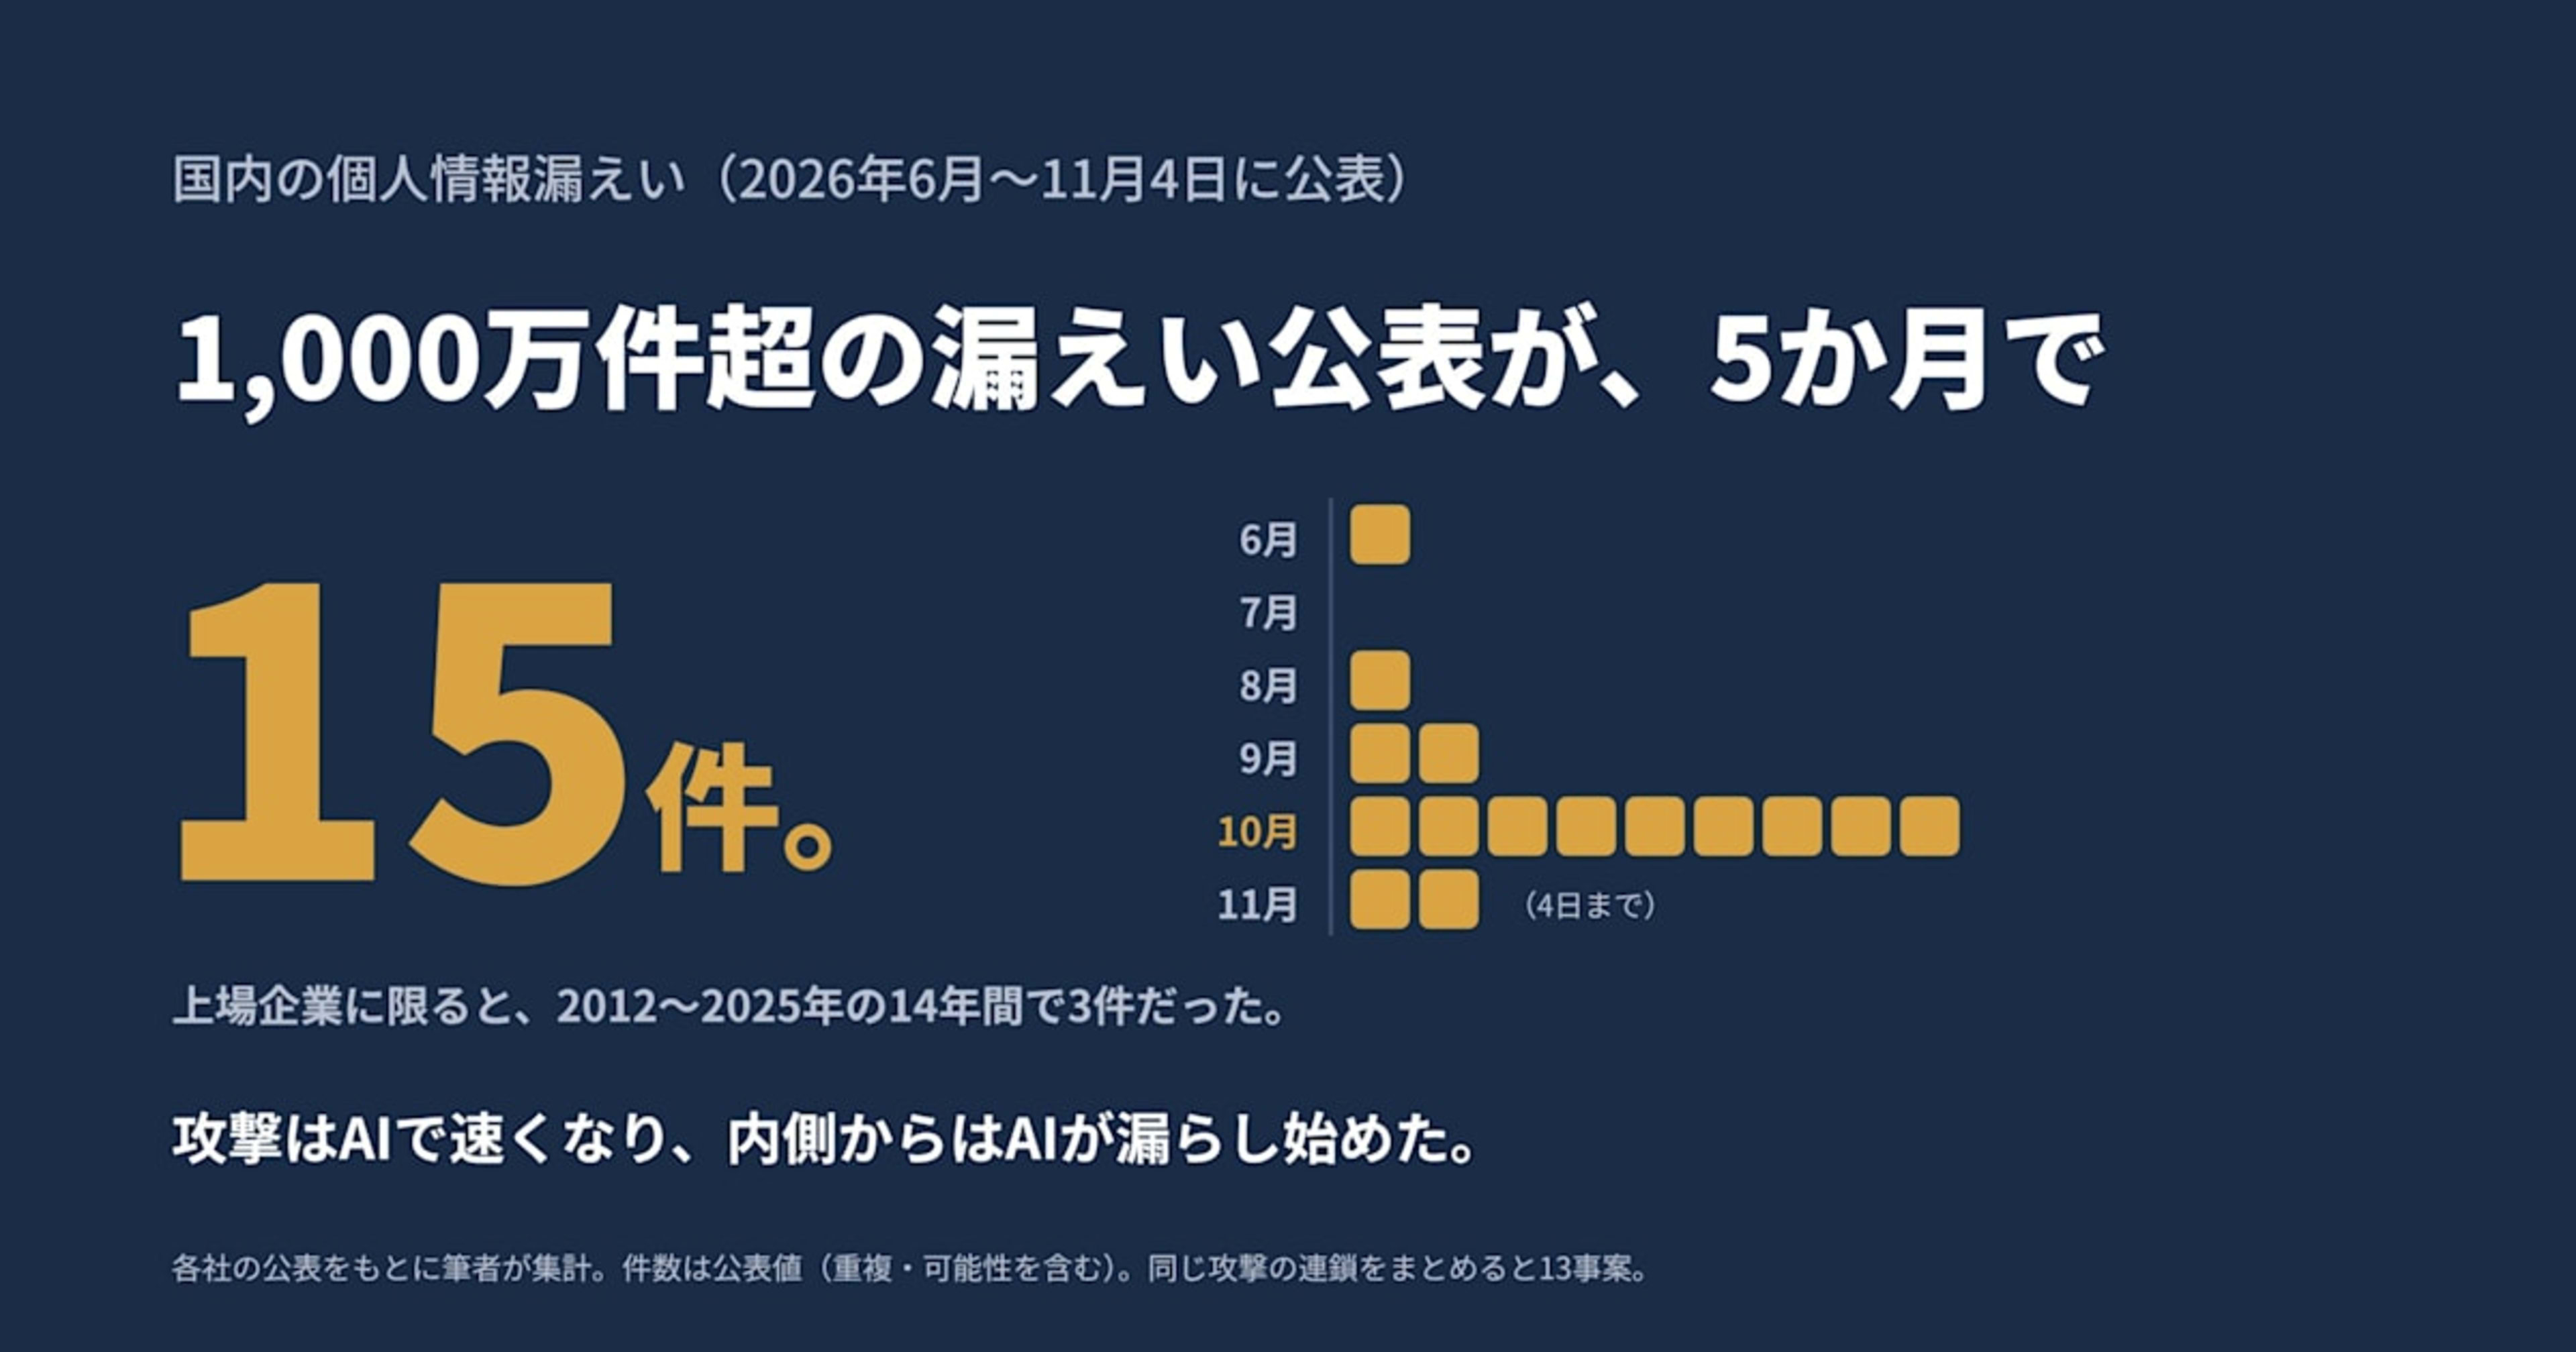
1,000万件を超える個人情報の漏えいが、この5か月で15件公表された。上場企業に限った集計では、同じ規模の漏えいは過去14年で3件だった。事例をたどると、AIは外からの攻撃を速く安くし、内側には新しい漏えいの経路を増やしている。
アクセスした先のサイトが止まっている。毎日のニュースで、どこかの情報漏えいが報じられている。
情報漏えいに絡んだ事故やインシデントが続いている。その背景には、AIの広がりがある。
おそらく私の住所も、クレジットカードの情報の一部も、どこかで漏れているのだろうと思う。恐ろしいのは、あまりに毎日起きているせいで、感覚が摩耗していることだ。
いま起きているセキュリティの変化は、大きな転換点だと考えている。コロナで働き方や社会活動が大きく変わったように、AIが前提になったいま、情報の扱い方もセキュリティのあり方もここから大きく変わっていくはずだ。
最近は、お客様とも日々お話しする事業者の方々とも、この話題で持ちきりだ。セキュリティに本気で向き合っている会社は、相次ぐ事案への対応で毎週のように野戦病院の様相になっている。一方で、気にはなっている、という段階の会社からは「でも、何をしたらいいのか分からない」という声をよく聞く。そこで改めて、漏えいは何がきっかけで起きているのか、その背景に何があるのかを、公表されている事故の報告や調査をたどって棚卸ししてみた。
情報が外に出る経路は、いくつあるのか
二つある。外から攻撃されて盗まれる経路と、内側から漏れてしまう事故だ。
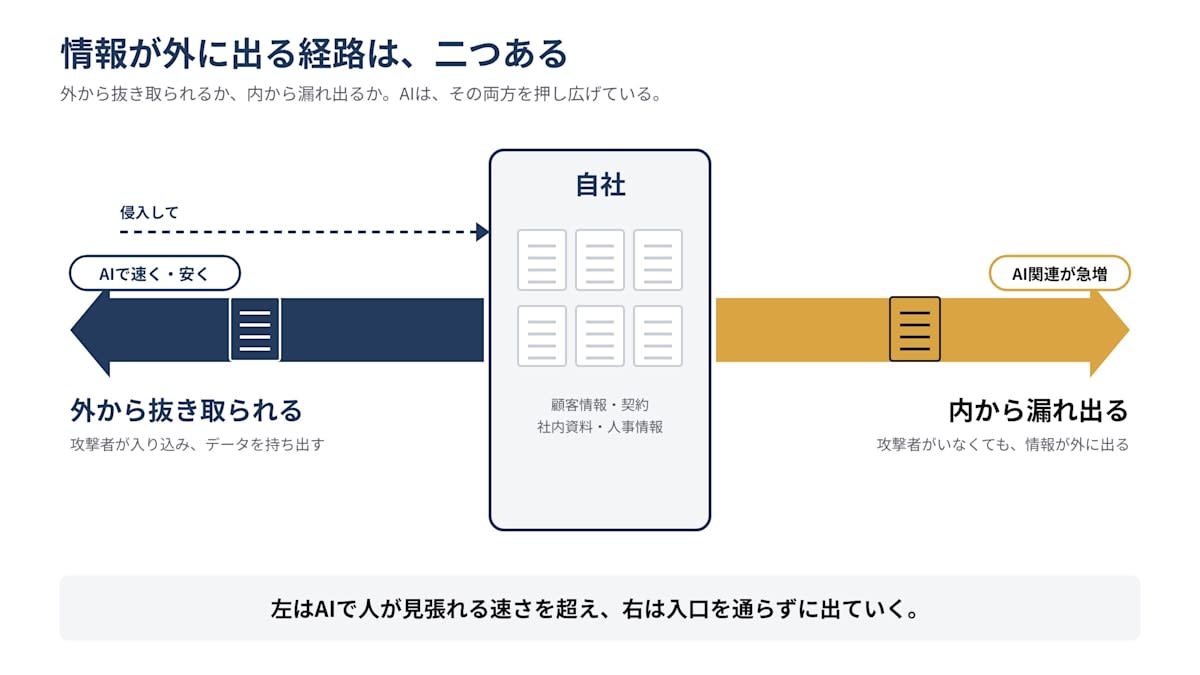
外からの攻撃には攻撃者がいる。侵入を見張り、入口を塞ぐという従来のセキュリティ対策は、こちらを相手にしてきた。
内からの漏えいには攻撃者がいない。社員が業務のデータを外部のAIに貼る。連携したサービスが用途外のデータまで読む。自律的に動くAIが自分の判断で外へ送る。誰にも悪意がないまま情報が外に出る。入口を通らずに出ていくので、侵入を見張る仕組みには映らない。
AIはこの両方を押し広げている。
外からの攻撃は、何が変わったのか
速くなり、必要な腕前が下がった。ただし、主役は変わっていない。
漏えいの主役は今も外からの攻撃で、1,000万件を超えた15件はいずれも外部からの不正アクセスによるものだった。公表された内容をたどると、狙われ方はだいたい4つに収まる。飲食や小売、旅行の公式アプリに登録された会員名簿が、1社で1,000万件単位で丸ごと抜かれる。メール配信やサーバーの貸し出しのように多くの企業が共通で使う委託先が破られ、その利用企業数百社の顧客情報までまとめて漏れる。公開サーバーの弱点や、社員・保守担当者のIDとパスワードを足がかりに入り込み、社内の別のサーバーへ横に広がってデータベースを持ち出す。そして、システムを暗号化して止め、身代金を要求し、盗んだデータを少しずつ公開して圧力をかける。アクセスした先のサイトが止まっているとき、裏ではこれが起きていることが多い。
委託先からの連鎖は、自社のシステムが無傷でも起きる。それでも、顧客への説明は自社に回ってくる。
公的な集計にも同じ傾向が出ている。個人情報保護委員会に届く不正アクセスによる漏えいの報告は、10月は半月だけで830件にのぼった。春からの半年で、漏えいした本人は延べ約2.6億人になる。2025年に国内で報告されたランサムウェアの被害は226件で、高い水準が続いている。フィッシングの報告は年245万件を超えた。
件数が増えただけではない。その上で変わったのが、攻撃の速さと、攻撃に必要な腕前だ。
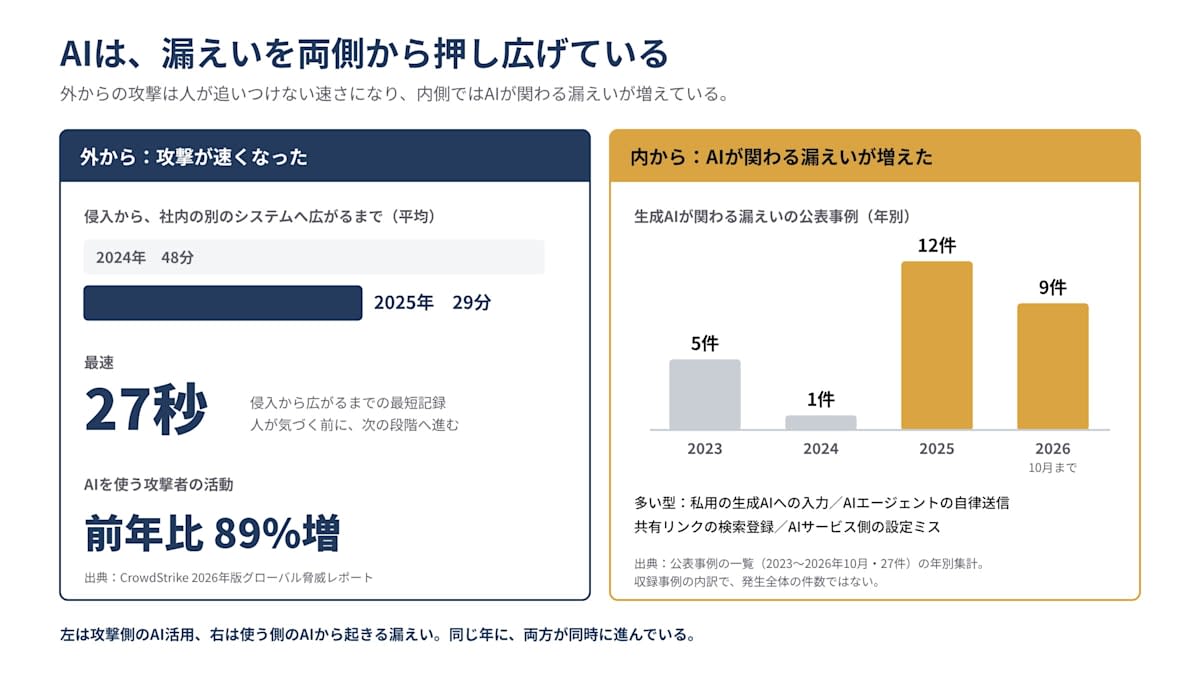
CrowdStrikeの年次報告によると、侵入した攻撃者が社内の別のシステムへ広がるまでの平均時間は、2024年の48分から2025年は29分に縮んだ。最速は27秒で、侵入から4分以内にデータの持ち出しが始まった例もある。AIを使う攻撃者の活動は前年より89%増えた。人が通知に気づいて確かめているあいだに、攻撃は次の段階に進んでいる。
攻撃に必要な腕前も下がった。国内では、高校生が生成AIを使ってネットカフェのアプリのサーバーに不正な命令を送り、会員の情報を流出させた事件が摘発されている。かつては専門の知識が要った攻撃が、AIに手伝わせればできてしまう。
内側からの漏えいは、本当に増えているのか
増えている。生成AIが関わる漏えいの公表事例を集めた一覧(2023年から2026年10月までの27件)を年ごとに数えると、2023年が5件、2024年が1件、2025年が12件、2026年が10月までで9件だった。収録された事例の内訳で、世の中で起きた漏えい全体の件数ではないが、2025年を境に増えている。
起き方にはいくつかの型がある。
私用の生成AIへの入力。会社が利用を認めていない外部の生成AIに、社員が業務のデータを上げた。国内でも、人事データや、委託元から預かった健康情報が入力された事案が公表された。
AIエージェントの自律送信。自律的に動くAIが、作業の途中で撮った画面や利用者の画像を外部のサイトへ送った。人間の誰も「送る」と決めていない。
共有リンクの検索登録。人に見せるために作った会話の共有用URLが、検索エンジンに登録された。共有したつもりでも、公開したつもりはなかった。
AIサービス側の設定ミス。利用していたAIサービスのデータベースの設定に誤りがあり、利用者の会話が外から読める状態だった。利用者が何に気をつけても防げない。
なぜ、従来の対策では見えないのか
見えない漏えいは二種類あり、どちらも「異常を見つける」型の対策では捕まらない。片方は異常に見えず、もう片方は動くまで何もしないからだ。
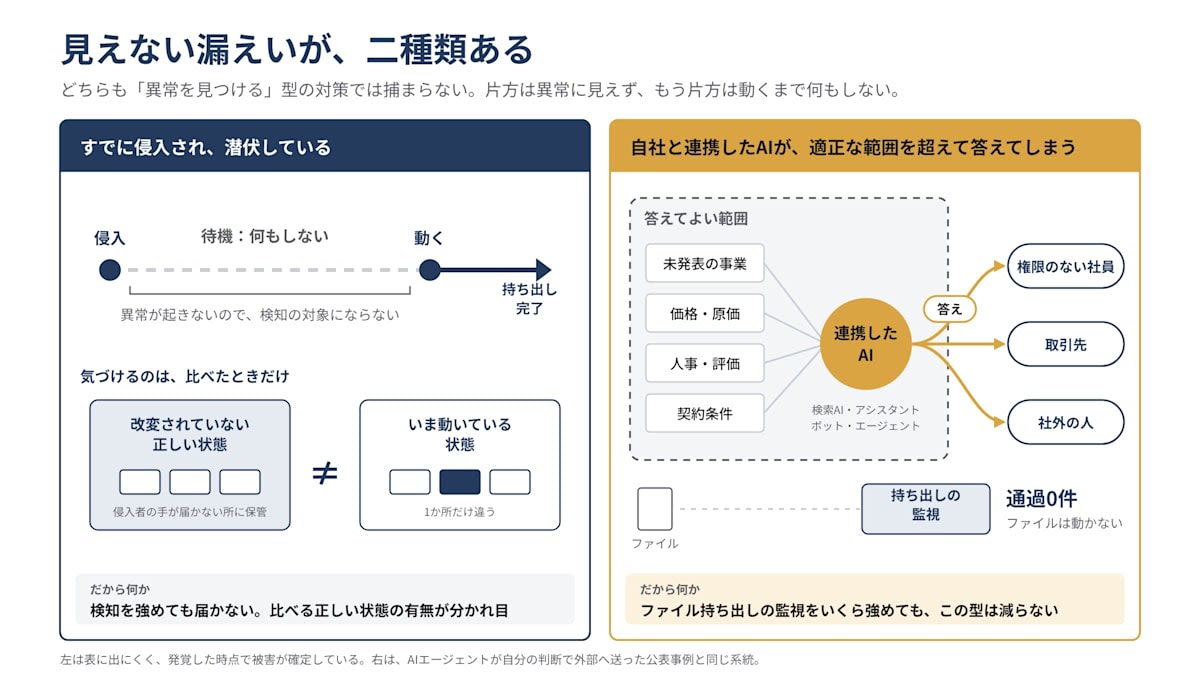
一つ目は、自社と連携したAIが適正な範囲を超えて答えてしまう漏えいだ。社内の検索AIや業務アシスタント、問い合わせボットが、答えてはいけない事柄(未発表の事業、価格、人事、契約条件)を、答えてはいけない相手(権限のない社員、取引先、社外)に答える。このときファイルは1枚も動かない。移動するのは「答え」で、答えはダウンロードされず、その場で生成される。ファイルの持ち出しを見張る従来の仕組みの前を誰も通らない。
二つ目は、すでに侵入され、潜伏している状態だ。侵入者やAIで作られた不正なコードが、書き換えや外部への通信の機会を何もせずに待っている。待機中は異常が起きないので、検知の対象にならない。攻撃が速くなったいま、動き出してから気づいたのでは間に合わない。気づけるとすれば改変されていない正しい状態と比べたときだけで、その正しい状態を別に持っていなければ比べようがない。
内側の漏えいは、どこから起きるのか
公表された事例と、日々の相談で出てくる話をあわせて、内からの漏えいが起きる経路を15に分けた。自社の状況に当てはめて読めるよう、それぞれ何がまずいかを一行で添えている。
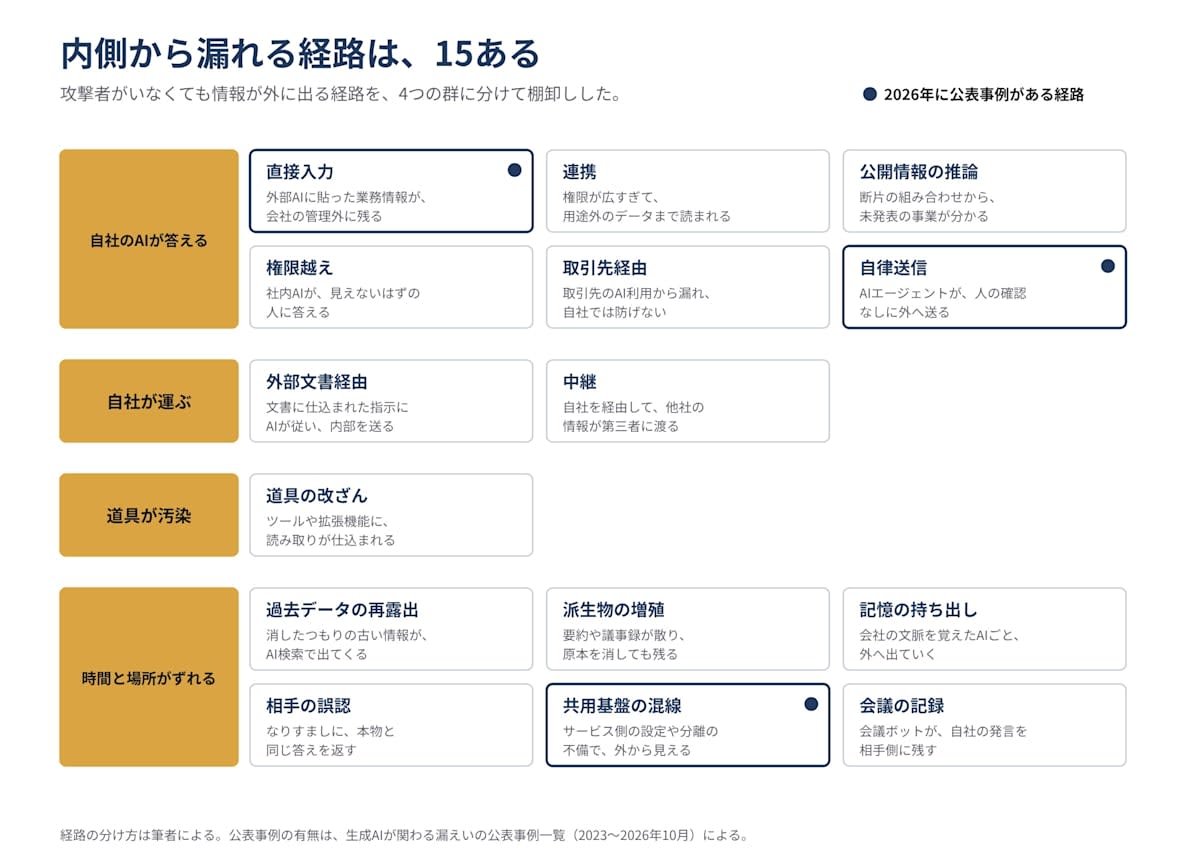
15のうち、2026年の公表事例が一覧に載っているのは3つだけだ。ほかの経路が表に出ていないのは、起きていないからとは限らない。攻撃者がいないぶん、本人や会社が気づかなければ表に出ない。
棚卸ししていて気づいたこと
外と内の境目があいまいになってきた。外部の文書に仕込まれた指示に社内のAIが従えば、攻撃者は侵入しなくても内側から情報を出させられる。
ファイルが動かない漏えいがある。AIが関わる事例の多くは、会話や答えや画像として外に出ている。持ち出しを見張る仕組みには映らない。
自社が何もしなくても起きる。利用しているサービス側の設定ミスや侵入、取引先のAI利用からの漏えいは、自社の注意では防げない。それでも、顧客に対して説明するのは自社になる。
ルールはあっても、測られていない。国内の調査では、AIを使える環境がある組織のうち、全社的な利用ルールを定めているのは約43%だった。業務に関わる内容を私用の生成AIに入力した経験がある人は約14%いる。ルールを決めた会社でも、自社のAIが何を答えてしまうかを実際に確かめている例はほとんど見かけない。
私自身、AIXC(クラスメソッドのAI事業部門)のDirectorであり、ghoost(ゴースト)というデジタルツインのプロダクトオーナーでもある。本人の判断を再現するAIを預かる立場として、連携したAIが適正な範囲を超えて答える漏えいはものすごく気にしている。だからこそ、対策の前に、まず何が起きているかを並べておきたかった。
FAQ
Q. AIによって、外からの攻撃はどう変わったのか?
A. 速くなり、必要な腕前が下がった。侵入から社内の別のシステムへ広がるまでの平均時間は2025年に29分まで縮み、最速は27秒だった。生成AIを使って専門知識のない人が不正アクセスに成功した事件も、国内で摘発されている。
Q. 学習に使わない設定にしておけば、内側からの漏えいは防げるのか?
A. 提供者側に残らないようにする効果はある。ただし、自社のAIが権限のない相手に答える、AIが自分の判断で外へ送る、といった経路は、学習の設定とは関係なく起きる。
Q. ghoostとは?
A. ベテランや"あの人"の、言語化されていない判断を、本人と一緒に引き出して組織に残す、本人の判断を再現するAIエージェントサービス。
まとめ
- 2026年は、1,000万件を超える漏えいの公表が6月からの5か月で少なくとも15件あり、委託先を破って利用企業へ連鎖する型が目立った
- AIは外からの攻撃を速く安くし、侵入から広がるまでの速さは人が追いつけないものになった
- 内側では、AIが関わる漏えいが2025年を境に増え、ファイルを動かさずに情報が外に出るようになった
AI分身を扱ううえでの権利と情報セキュリティの切り分けは、以前の記事で書いた。あわせてのぞいてみてください。
ghoostのサービスページはこちら。
参考
- satimo.org「2026年 国内の情報漏えい・サイバー攻撃一覧」(11月4日時点、1,000万件超の事案の集計に使用) https://satimo.org/2026/10/data-breach-list-2026/
- ITmedia ビジネスオンライン「情報漏えい2.6億人分……1000万件超続々」(2026年10月31日) https://www.itmedia.co.jp/business/articles/2610/31/news017.html
- 個人情報保護委員会 参考資料(2026年10月28日、不正アクセスによる漏えい等報告の集計) https://www.ppc.go.jp/files/pdf/261028_sankoushiryou-2.pdf
- MM総研「サイバー攻撃による漏えい情報は10月末までに約3.8億件」 https://www.m2ri.jp/release/detail.html?id=745
- 東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪ペース」(2026年10月、上場企業の14年間で3件の出典) https://www.tsr-net.co.jp/data/detail/1203305_1527.html
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(ScanNetSecurity、2026年3月24日) https://scan.netsecurity.ne.jp/article/2026/03/24/54888.html
- CrowdStrike「2026年版グローバル脅威レポート」(日本語版 2026年3月19日) https://www.crowdstrike.com/ja-jp/press-releases/2026-crowdstrike-global-threat-report/
- CrowdStrike「2025年版グローバル脅威レポート」(2025年2月27日、2024年の平均48分の出典) https://www.businesswire.com/news/home/20250227012922/en
- AI teller「生成AIの情報漏洩・個人情報流出の事例一覧|2023〜2026年の27件」 https://aiteller.jp/blog/seisei-ai-joho-rouei-jirei
- KPMGコンサルティング「AIの利活用・ガバナンス等の動向調査」(2026年7月) https://assets.kpmg.com/content/dam/kpmgsites/jp/pdf/2026/jp-ai-utilization-survey.pdf
- 本記事の経路の分け方(外と内の二つ、内側の15の経路)は筆者によるもので、出典元の公式な分け方ではない。