WAF AutomatorでURI例外・URI AI例外を設定する方法

はじめに
クラウド事業統括本部 プロフェッショナルサービス事業本部 コンサルティング2部の山﨑です。
今回は、WAF Automatorの管理画面からURI例外・URI AI例外を設定する方法をご紹介します。
URI例外とURI AI例外は、どちらもURIを指定して検査対象から除外する機能ですが、除外する検査やURIの一致条件が異なります。本記事では、それぞれの違いと登録・削除の手順を紹介します。
WAF運用自動化サービス(WAF Automator)とは
クラスメソッドでは、WAF運用自動化サービスとしてWAF Automatorを提供しています。
AIを活用したログ分析や不正アクセスの検知・対策、脅威情報の自動反映、レポート生成などにより、日々のWAF運用を自動化します。運用担当者の負担を軽減しながら、Webアプリケーションの継続的なセキュリティ対策を支援します。
サービスの詳細や導入に関するお問い合わせは、以下のサービス紹介ページをご覧ください。
URI例外・URI AI例外について
URI例外
URIと一致条件、対象のCyberNEO管理ルールグループを指定し、そのルールグループの検査から対象のリクエストを除外する機能です。
除外されるのは、指定したCyberNEO管理ルールグループの検査だけです。ほかのCyberNEO管理ルールやAWS管理ルール、IP・国・レート制限などの検査は引き続き行われます。
たとえば、取引先のシステムが api.example.com の /orders に XML を POST していて、クロスサイトスクリプティングのルールに誤検知される場合は、ホスト api.example.com・メソッド POST に絞って URI例外を登録します。
この場合、別のホスト名で公開しているサイトの同じパスは、この例外の対象にはなりません。また、送信元IPアドレスを条件にしていないため、取引先のIPアドレスが変わっても、この例外を登録し直す必要はありません。
URI AI例外
指定した文字列を含むURIを、AIによる悪性判定の対象から除外する機能です。
照合対象にはパスとクエリが含まれます。URI例外とは異なり、URI AI例外は AI の判定だけに作用し、WAF のルール(CyberNEO 管理ルール・AWS 管理ルールなど)による検知・ブロックには影響しません。
URI例外とURI AI例外の違い
| 項目 | URI例外 | URI AI例外 |
|---|---|---|
| 主な用途 | 特定のパスへの正常なリクエストが、CyberNEO管理ルールで誤検知される場合 | 正常なリクエストが、CyberNEOのAI検査で繰り返し悪性と誤判定される場合 |
| 除外する対象 | 指定したCyberNEOルールグループの検査 | AIによる悪性判定 |
| URIの照合対象 | パス部分のみ(クエリ文字列を除く) | パスとクエリ |
| 条件 | 「で始まる」「を含む」「で終わる」「完全一致」から選択 | 登録した文字列を含む |
| 適用範囲の限定 | ホスト・HTTPメソッドを任意で指定可能 | 登録したURI文字列で照合 |
| ほかの検査への影響 | 指定したルールグループ以外の検査は引き続き実施 | WAFルールによる検知・ブロックには影響しない |
URI例外で設定できる項目
URI例外では、以下の項目を設定します。
| 設定項目 | 内容 |
|---|---|
| URI | 例外にするパス。大文字・小文字を区別 |
| 位置条件 | 「で始まる」「を含む」「で終わる」「完全一致」から選択 |
| 対象ルールグループ | 検査から除外するCyberNEO管理ルールグループ |
| ホスト | 任意。ドメイン名を指定。大文字・小文字を区別せず、完全一致で照合 |
| HTTPメソッド | 任意。GET・POST・PUT・PATCH・DELETE・HEAD・OPTIONSから選択 |
ホスト・HTTPメソッドを両方指定した場合は、両方の条件を満たすリクエストが例外の対象になります。どちらも指定しない場合は、すべてのホスト・HTTPメソッドが対象です。
Hostヘッダーにポート番号が含まれる場合は、ホスト欄にもポート番号を含めて指定してください(例:example.com:8443)。
設定対象のWeb ACLを開く
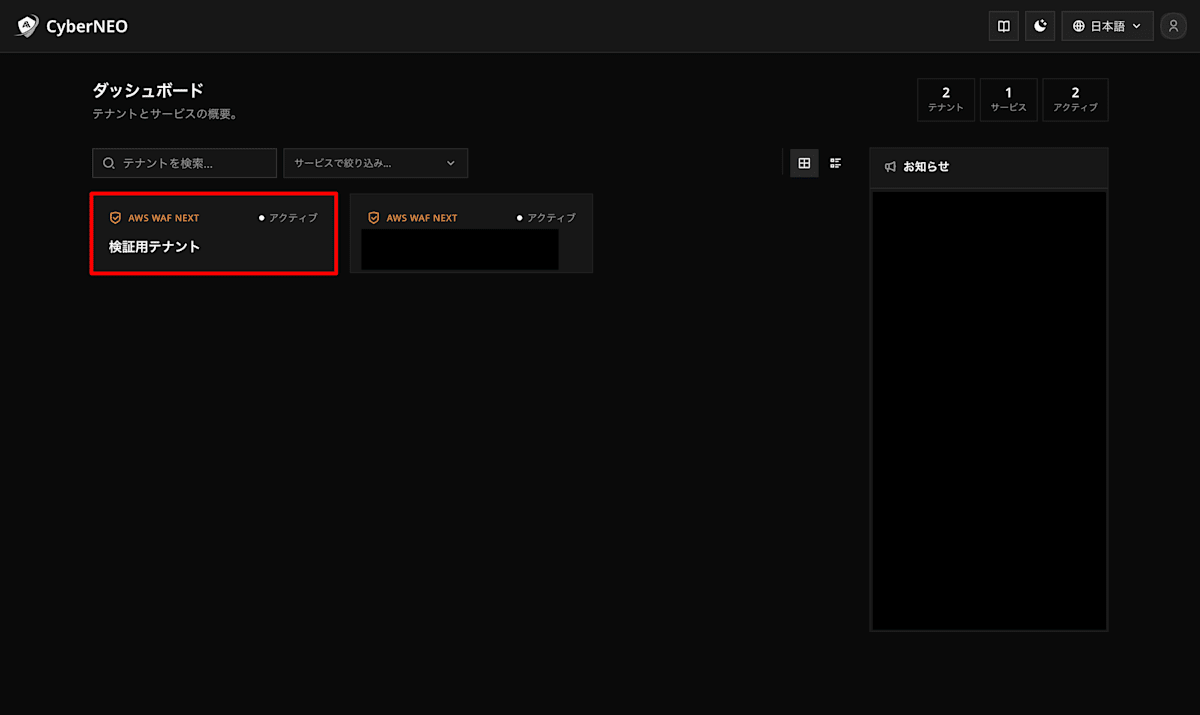
手順1:テナントを開く
CyberNEOコンソールにログインし、設定対象のテナントを選択します。
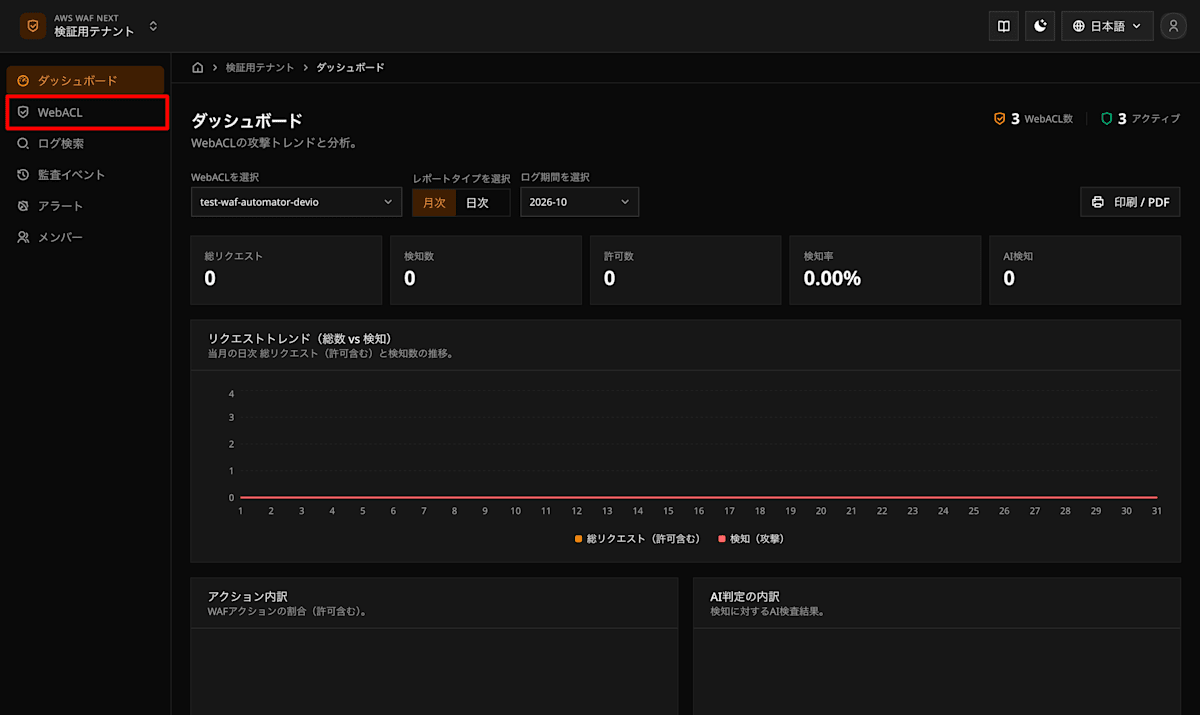
手順2:Web ACL一覧を開く
「Web ACL」をクリックします。
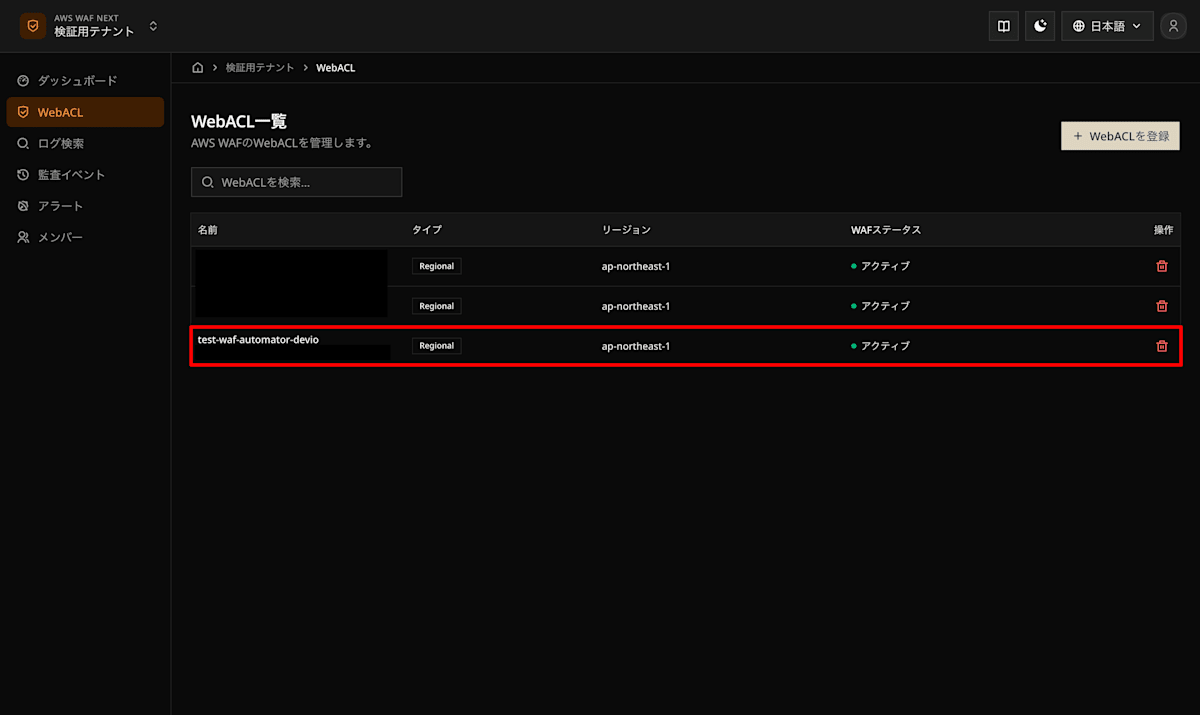
手順3:設定対象のWeb ACLを選択
Web ACLの一覧から、URI例外・URI AI例外を設定するWeb ACL名をクリックします。
URI例外の登録
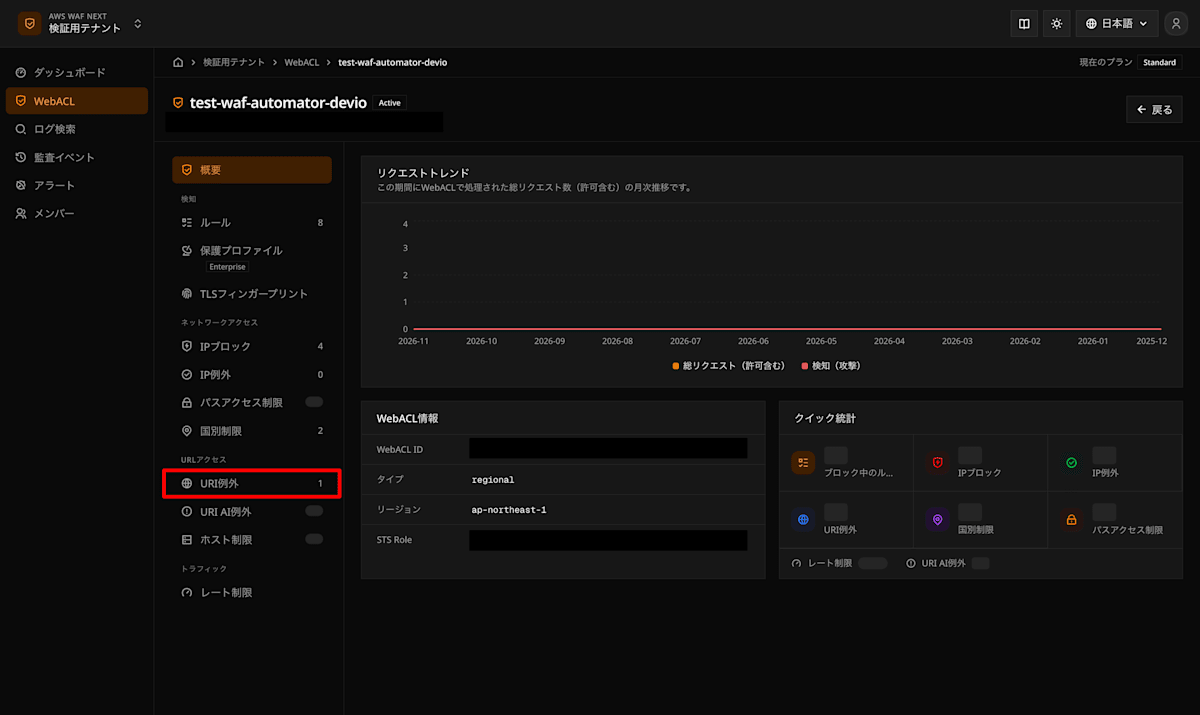
手順1:URI例外の一覧画面を開く
左メニューの「URI例外」をクリックします。
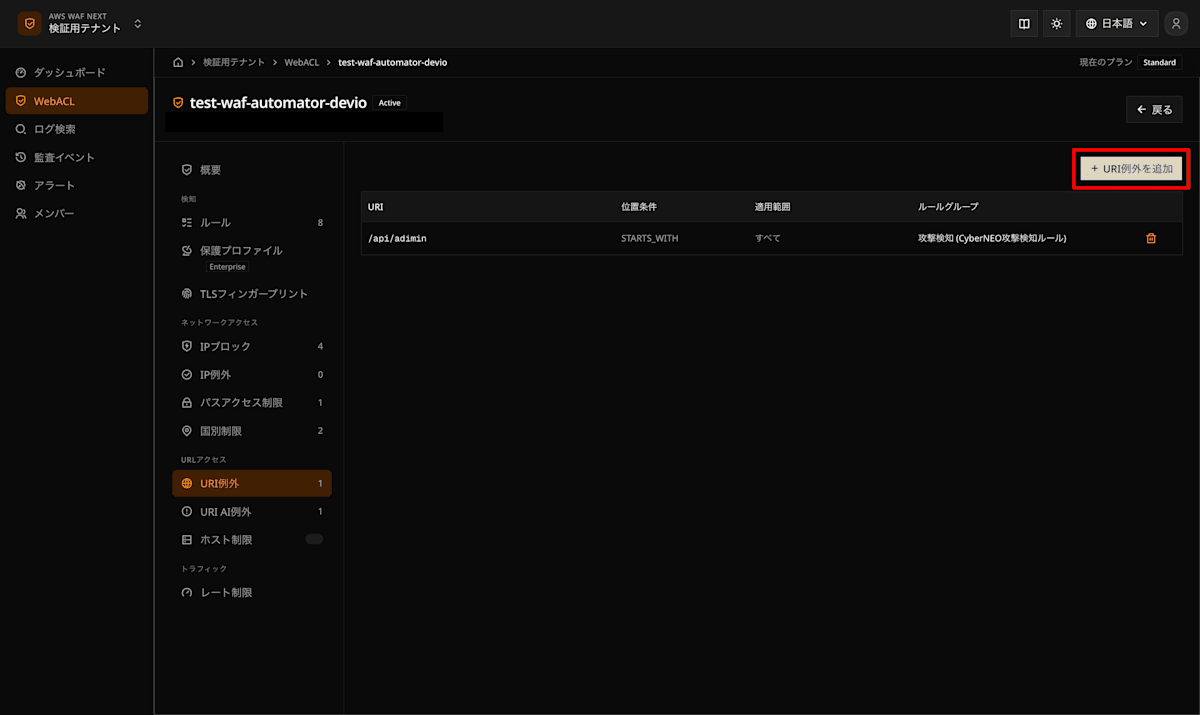
手順2:追加画面を開く
画面右上の「+ URI例外を追加」をクリックします。
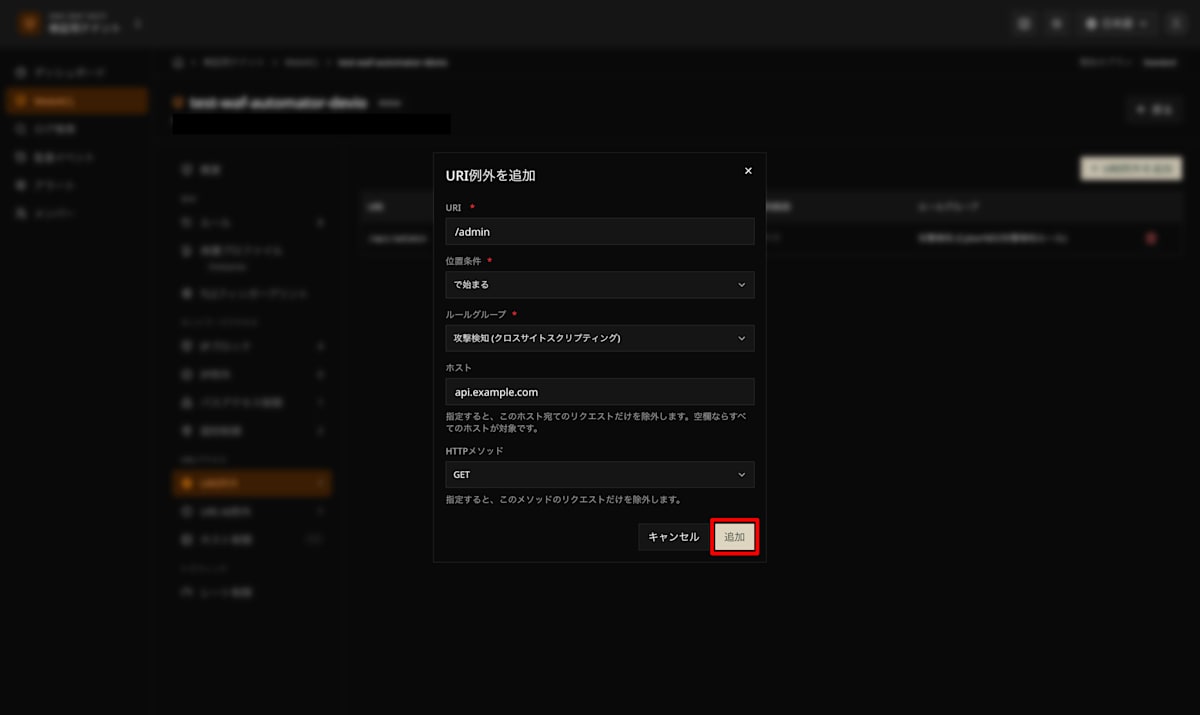
手順3:例外の条件を設定する
例外にするURI・位置条件・対象ルールグループを設定します。
今回は、以下の画面の条件で設定します。実際の運用では、誤検知の原因となったルールグループや対象のリクエストに合わせて設定してください。
入力内容を確認し、「追加」をクリックします。
手順4:登録結果を確認する
「URI例外を追加しました。」と表示されることを確認します。
一覧画面に戻り、URI・位置条件・対象ルールグループ・ホスト・HTTPメソッドが意図した内容になっていれば、設定完了です。
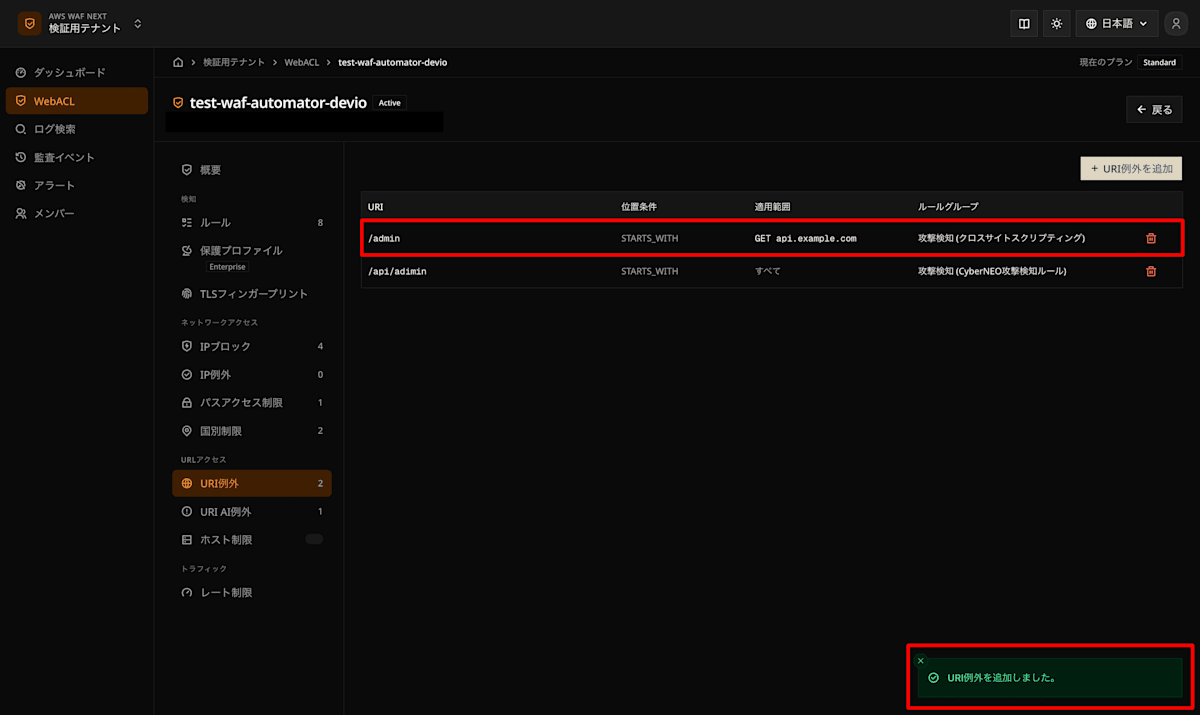
設定後は、対象の正常なリクエストが意図したとおりに処理されるか、アクセス結果やWAFログで確認してください。
URI例外の削除
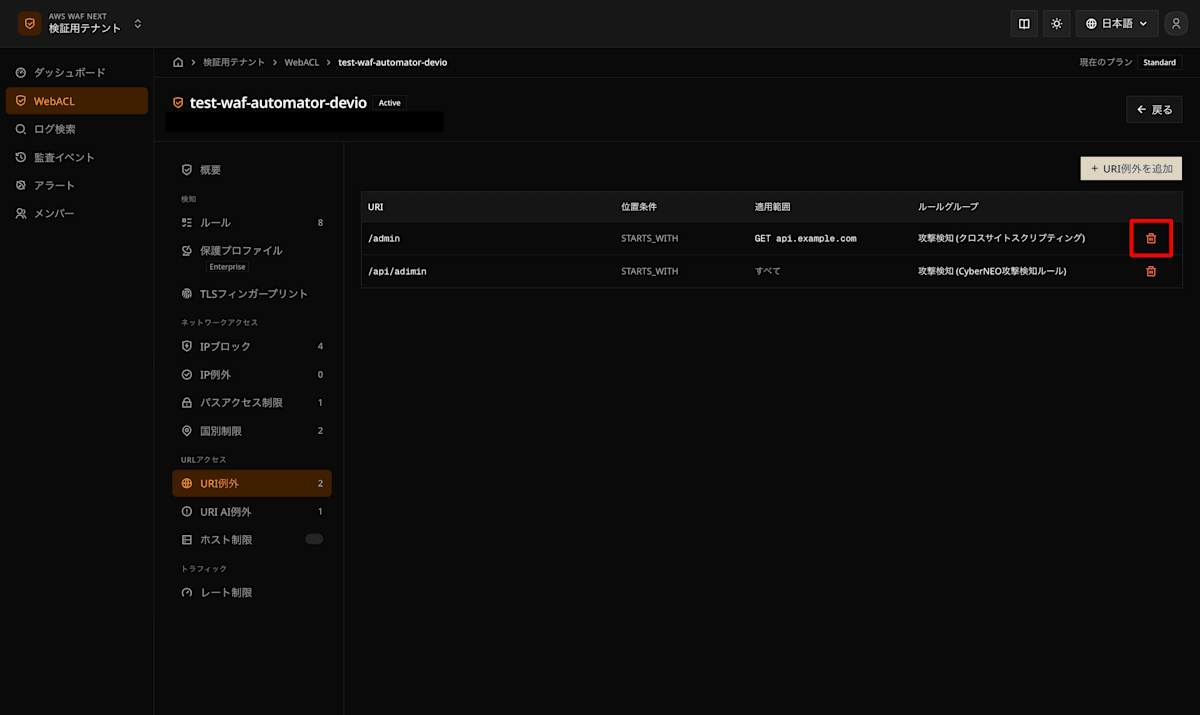
手順1:削除する例外を選択する
URI例外の一覧画面で、削除対象のルールを確認します。
対象の行にある、ごみ箱アイコンをクリックします。
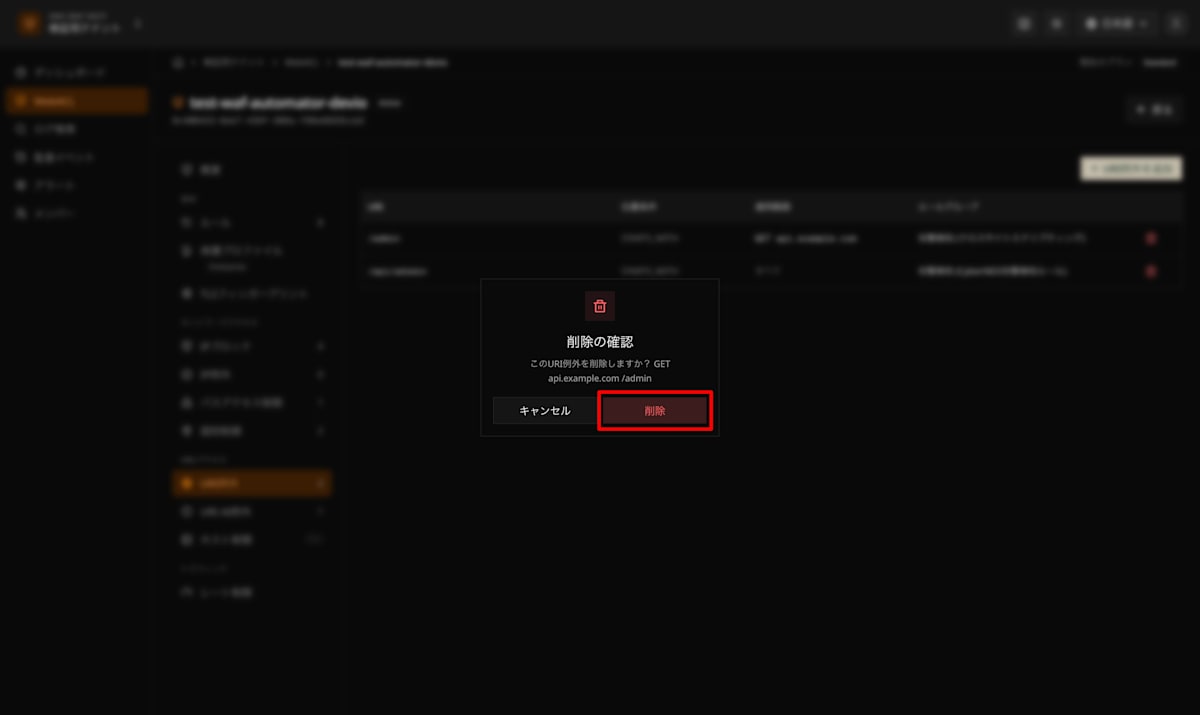
手順2:削除を実行する
削除対象に間違いがないことを確認し、「削除」をクリックします。
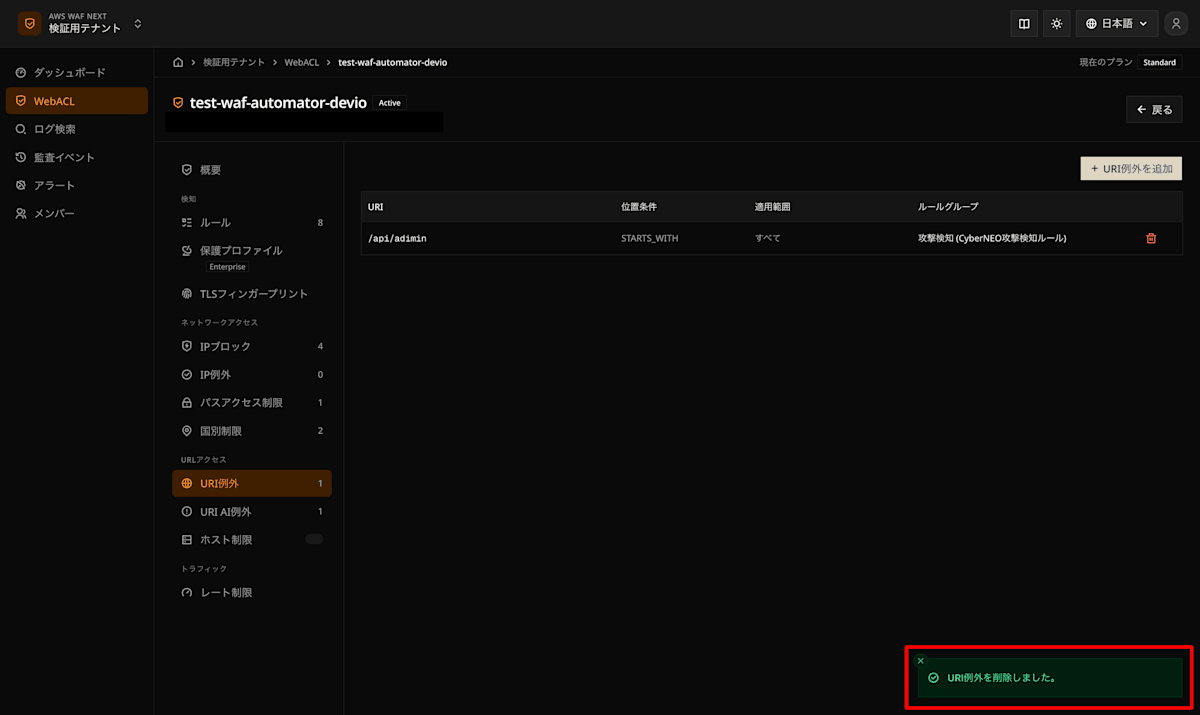
手順3:削除結果を確認する
「URI例外を削除しました。」と表示されることを確認します。
一覧画面に戻り、対象のルールが消えていれば、削除完了です。
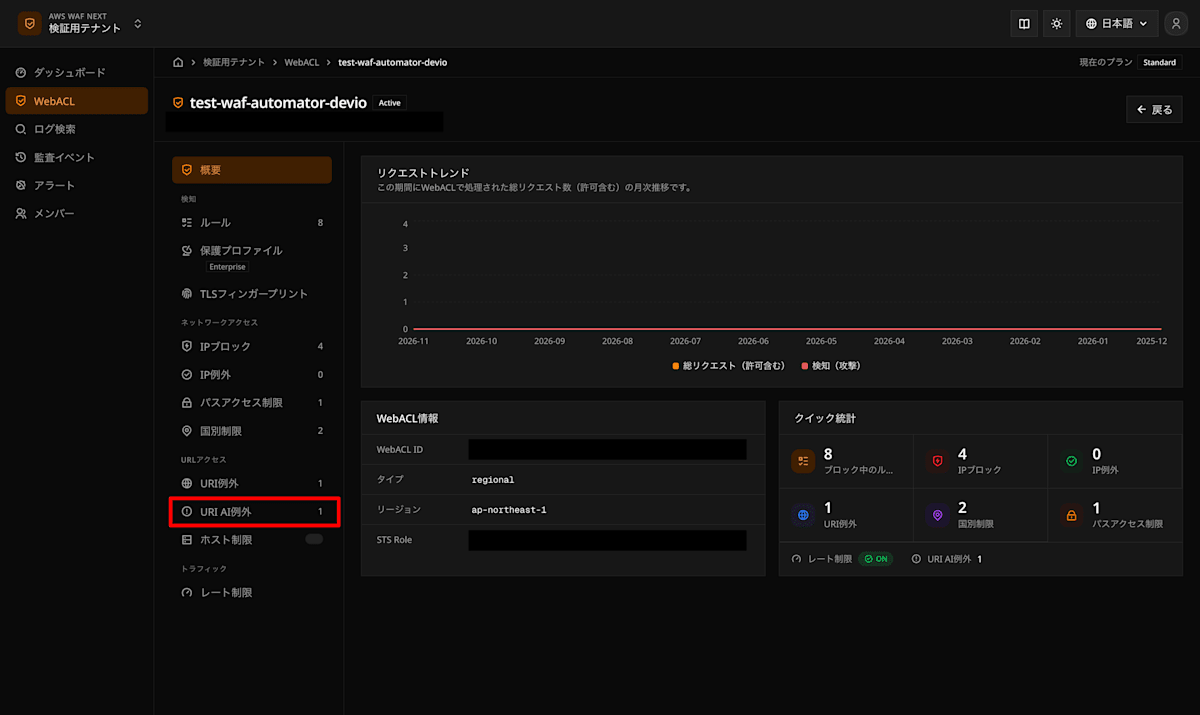
URI AI例外の登録
手順1:URI AI例外の一覧画面を開く
左メニューの「URI AI例外」をクリックします。
手順2:追加画面を開く
画面右上の「+ AI例外を追加」をクリックします。
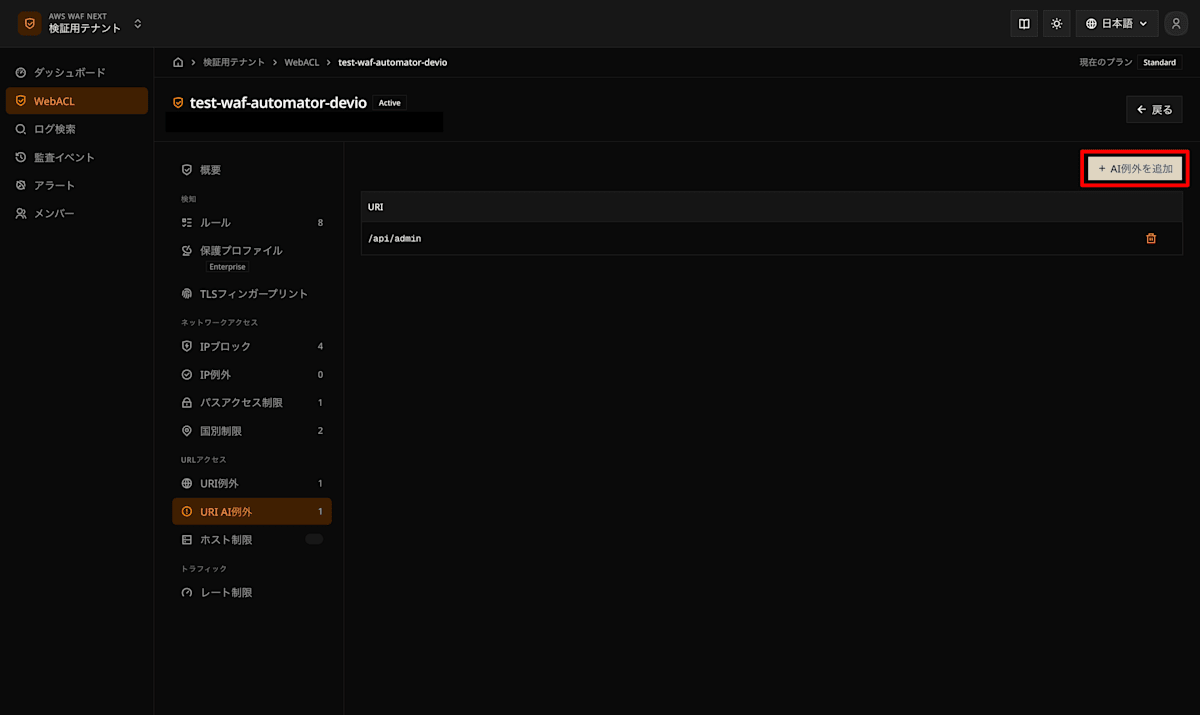
手順3:URIを入力する
AIによる悪性判定から除外するURIの文字列を入力します。
同じURI文字列を重複して登録することはできません。
URI AI例外は、パスとクエリを含むURIに対する部分一致で判定されます。短い文字列や汎用的な文字列では、意図しないリクエストまでAI検査の対象外になる可能性があるため、登録する文字列の範囲に注意してください。
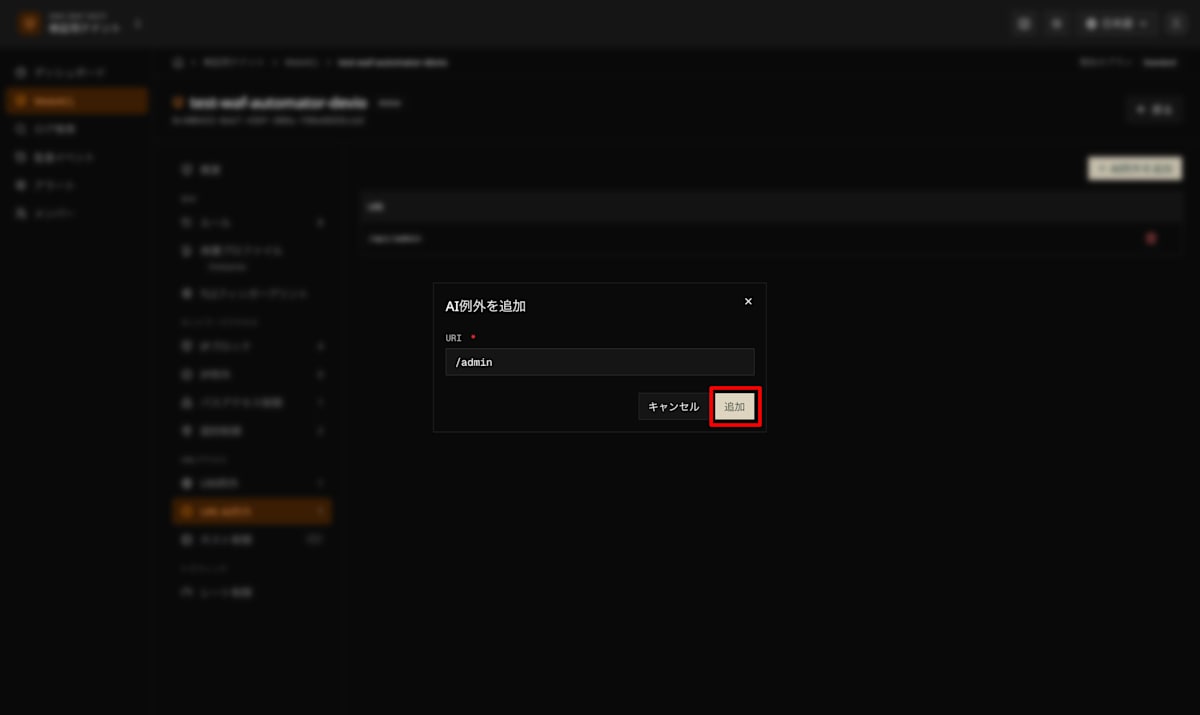
入力内容を確認し、「追加」をクリックします。
手順4:登録結果を確認する
「URI AI例外を追加しました。」と表示されることを確認します。
一覧画面に戻り、入力したルールが表示されていれば、設定完了です。
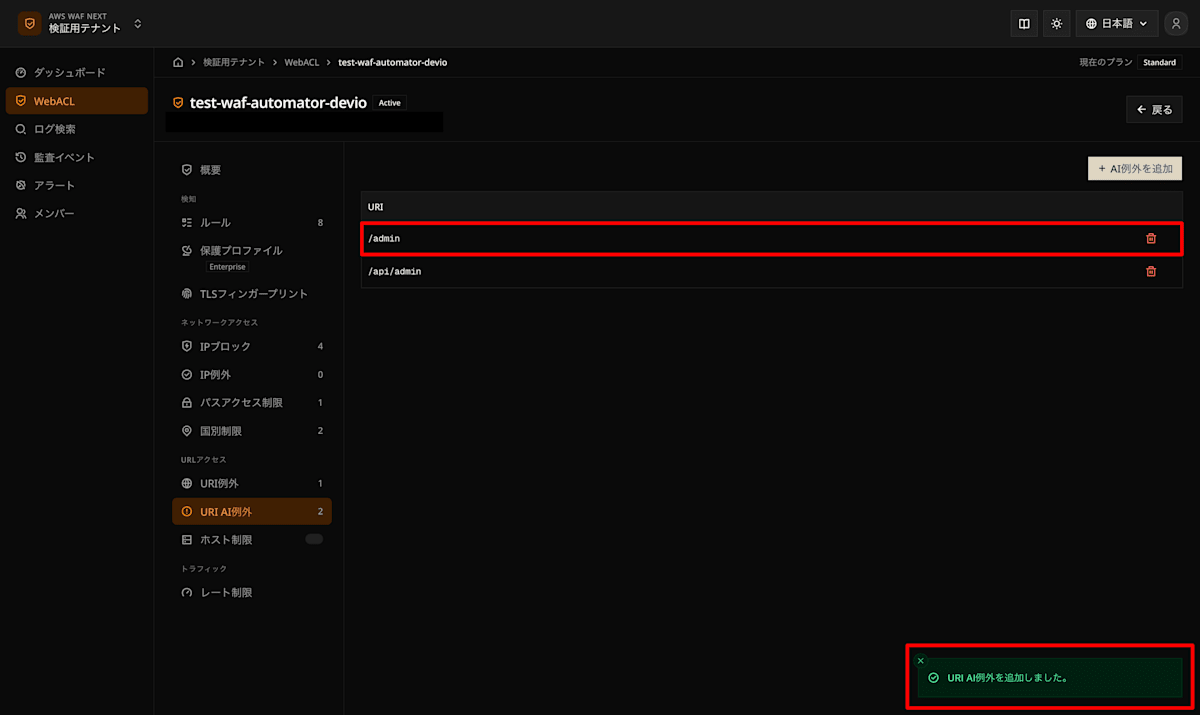
URI AI例外の削除
手順1:削除する例外を選択する
URI AI例外の一覧画面で、削除対象のルールを確認します。
対象の行にある、ごみ箱アイコンをクリックします。
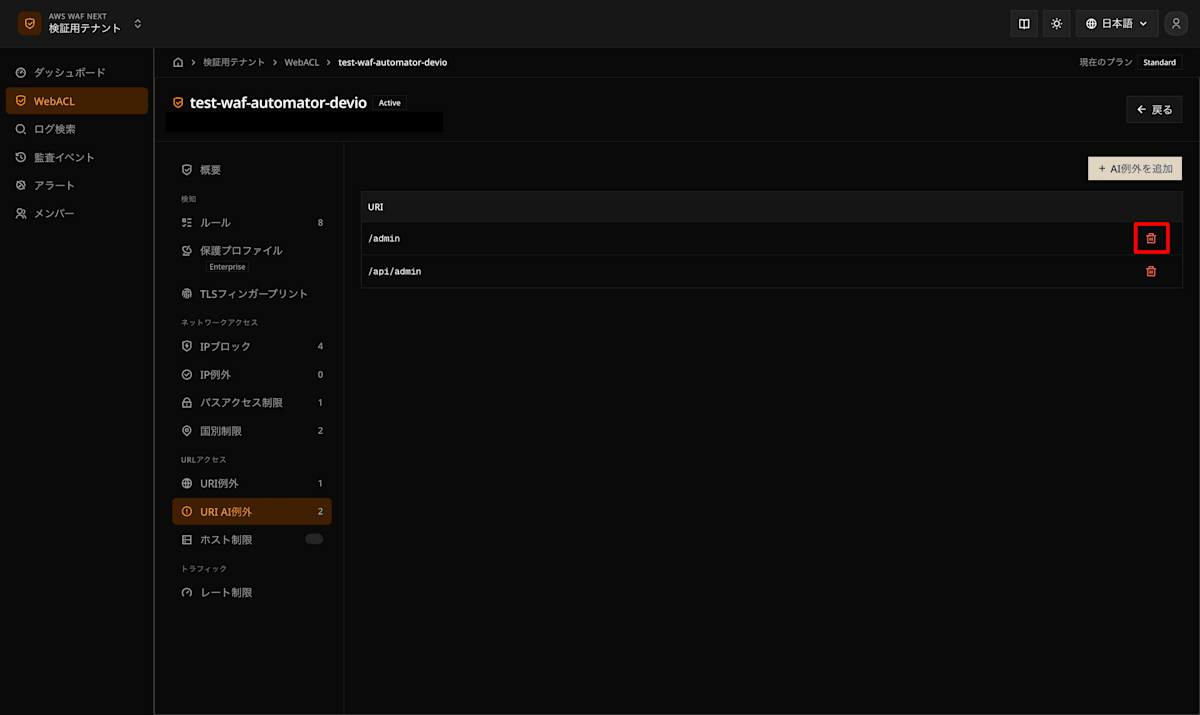
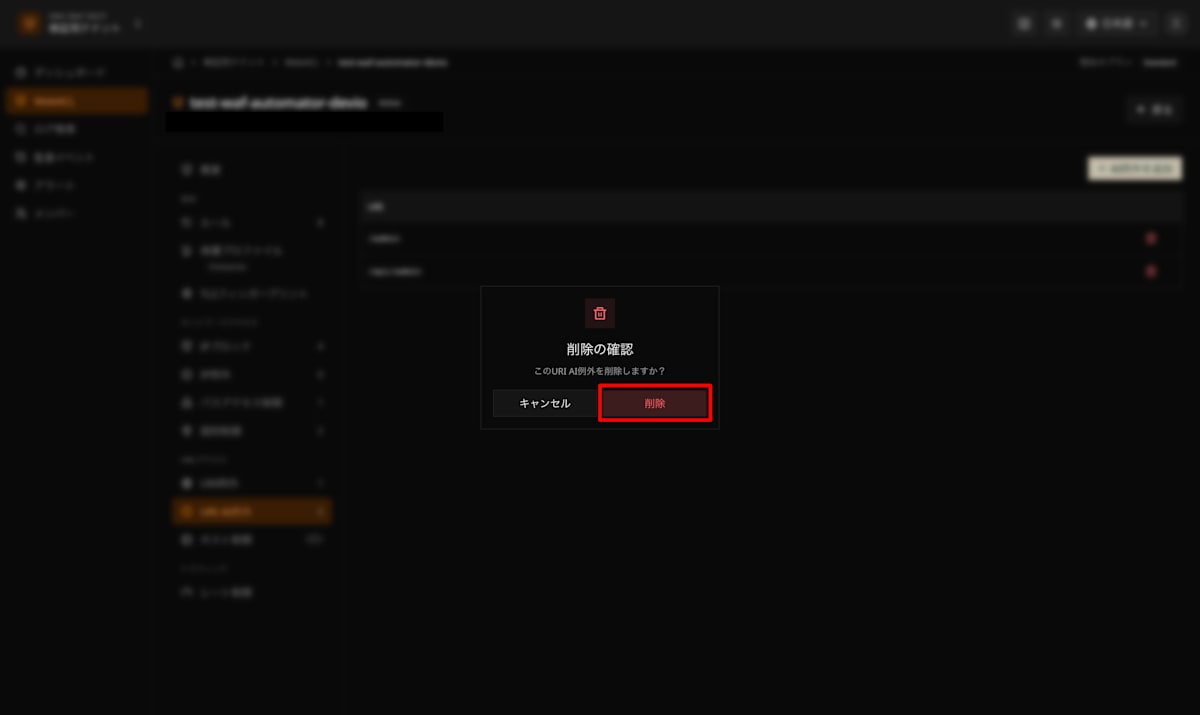
手順2:削除を実行する
削除対象に間違いがないことを確認し、「削除」をクリックします。
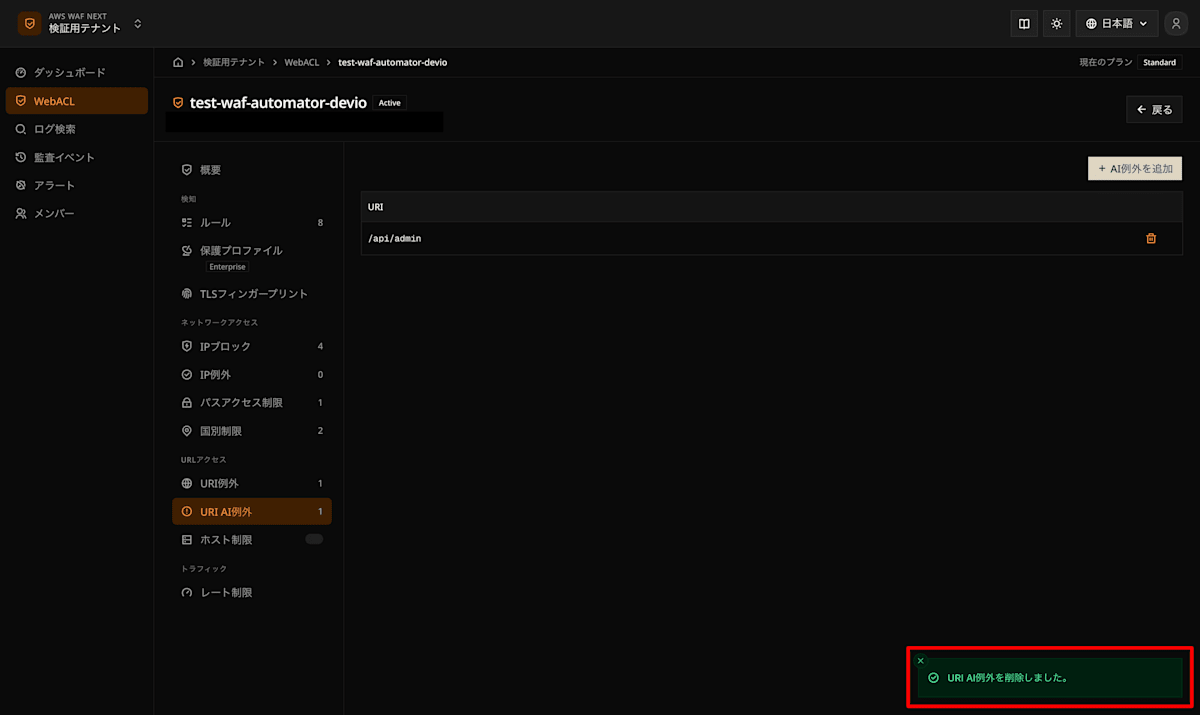
手順3:削除結果を確認する
「URI AI例外を削除しました。」と表示されることを確認します。
一覧画面に戻り、対象のルールが消えていれば、削除完了です。
まとめ
今回は、WAF Automatorの管理画面からURI例外・URI AI例外を設定する方法をご紹介しました。
URI例外では、指定したCyberNEO管理ルールグループの検査から、設定した条件に一致するリクエストを除外します。
URI AI例外では、登録した文字列を含むURIをAIによる悪性判定から除外します。
設定時は、除外する検査とURIの一致条件の違いを確認し、必要最小限の範囲で設定することが重要です。
WAF AutomatorでURI例外・URI AI例外を設定する際の参考になれば幸いです。