[アップデート] Amazon S3 Tables のレプリカを書き込み可能なテーブルに昇格できるようになったので試してみた

クラウド事業統括本部の石川です。Amazon S3 Tables のレプリケーションで作成した読み取り専用のレプリカを、その場で書き込み可能なテーブルに昇格できるようになりました。東京リージョンのテーブルを大阪リージョンにレプリケーションし、大阪のレプリカをマネジメントコンソールから切り離して、書き込みができるようになるまでを試してみました。
S3 Tables のレプリケーションは、Apache Iceberg テーブルの読み取り専用レプリカを、別のテーブルバケット、別のリージョン、別のアカウントに作成し、ソーステーブルと同期し続ける機能です。これまでレプリカには書き込めないため、レプリカのデータに書き込みたい場合は、レプリカを新しいテーブルにコピーする必要がありました。
今回のアップデートで、1 回の API 呼び出しでレプリカをレプリケーションから切り離し、書き込み可能なスタンドアロンテーブルにできるようになりました。切り離したテーブルは namespace とテーブル名を維持するため、アプリケーションの接続先を切り替えるだけで、クエリやパイプラインのコードをそのまま使えます。また、切り離したテーブルは自分で作成した S3 テーブルと同じように扱え、新しいレプリカのソースにもできます。
この機能は、S3 Tables レプリケーションをサポートするすべての AWS リージョンで利用でき、マネジメントコンソール、AWS CLI、AWS SDK、S3 Tables API から操作できます。
S3 Tables のレプリケーション自体の検証は、以下の記事をご覧ください。
レプリカテーブルの切り離しとは
S3 Tables レプリケーションが管理するレプリカテーブルは読み取り専用です。レプリカに書き込むには、レプリカをレプリケーションから切り離します(API は DisassociateTableReplication)。切り離したテーブルは、CreateTable で作成したテーブルと同じスタンドアロンのテーブルになり、テーブルバケット、namespace、テーブル名、レプリケーション済みのデータをそのまま維持します。
ドキュメントでは、リージョン障害時に別リージョンで書き込みを継続する用途や、本番テーブルの書き込み可能なコピーを別のチームやアカウントに渡す用途が例として挙げられています。
切り離したときの変化
ドキュメントには、切り離したときに以下の変化が起きると記載されています。
- ソーステーブルからのレプリケーションは恒久的に停止します。まだコミットされていない更新も含めて、以降の更新はコピーされません。元のソーステーブルに再び関連付けることはできません。
- ソーステーブルに対する
GetTableReplicationStatusは、切り離した宛先についてFAILEDを返し、The destination table has been detached from replication and is no longer accepting replicated dataというメッセージを返します。 GetTableのレスポンスからmanagedByServiceとmanagedTableInformationが、ListTablesのレスポンスからmanagedByServiceがなくなります。- 書き込めるようになるまで数分かかることがあり、その間の書き込みは 403(Access Denied)で失敗する場合があります。その場合はリトライします。
- レプリカの状態ではコンパクションがサポートされませんが、切り離した後は
PutTableMaintenanceConfigurationでコンパクションを有効にできます。
切り離す前に確認すること
- 切り離せるのは、S3 Tables レプリケーションが宛先テーブルバケットに作成したレプリカテーブルだけです。ソーステーブル、自分で作成したテーブル、切り離し済みのテーブルを指定すると
BadRequestExceptionになります。 - ソーステーブルに対して
GetTableReplicationStatusを実行し、宛先のlastSuccessfulReplicatedUpdateで、最後にレプリケーションされた更新を確認します。ソースの更新をすべて含めたい場合は、ソースへの書き込みを止め、宛先のステータスがCOMPLETEDになってから切り離します。 - 1 回のリクエストで切り離せるのは 1 つのレプリカテーブルです。複数の宛先にレプリケーションしている場合、ほかのレプリカはレプリケーションを継続します。バケットレベルのレプリケーション設定を使っている場合も、書き込みたいレプリカテーブルを 1 つずつ切り離します。
切り離しにはレプリカテーブルに対する s3tables:DisassociateTableReplication 権限が、事前のステータス確認にはソーステーブルに対する s3tables:GetTableReplicationStatus 権限が必要です。
AWS CLI では、以下のようにレプリカテーブルの ARN を指定します(AWS CLI 2.41.2 で追加されたコマンドです)。成功した場合は何も出力されません。今回の検証ではコンソールから切り離したため、このコマンドは実行していません。
% aws s3tables disassociate-table-replication \
    --table-arn arn:aws:s3tables:<region>:<account-id>:bucket/<destination-table-bucket>/table/<replica-table-id>
やってみた
東京リージョンのソーステーブルを大阪リージョンにレプリケーションし、大阪のレプリカを切り離して書き込むまでを、マネジメントコンソールで操作しました。CLI は、コンソールに表示されない JSON の確認に使っています。
検証の流れは以下のとおりです。
前提条件
- ソース: 東京リージョン(ap-northeast-1)
- 宛先: 大阪リージョン(ap-northeast-3)
- AWS CLI: 2.41.2(執筆時点の最新)
- クエリエンジン: Amazon Athena(エンジンバージョン 3)
- 両リージョンで、S3 Tables と AWS 分析サービスの統合(Glue Data Catalog の
s3tablescatalog)を Lake Formation のアクセス制御で有効にしている - 大阪リージョンの Athena では、マネージドクエリ結果を使うワークグループ
promote-demo-wgを作成して使用 - コマンド出力内のアカウント ID は
123456789012に置き換えています
% aws --version
aws-cli/2.41.2 Python/3.14.10 Darwin/25.6.0 exe/arm64
テーブルバケットを作成する
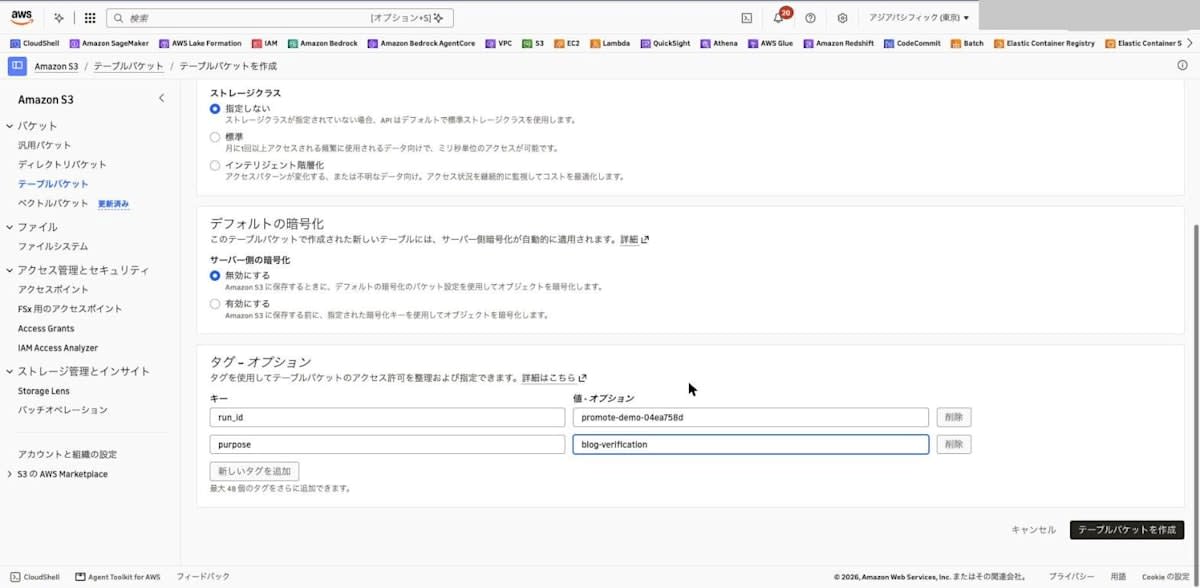
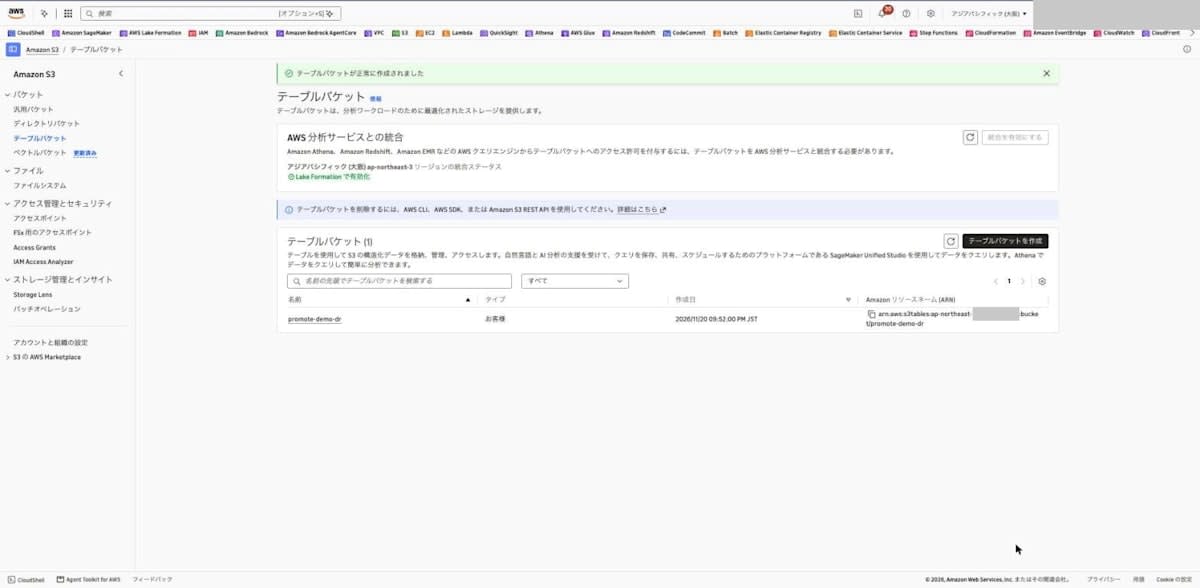
S3 コンソールの「テーブルバケット」から、東京リージョンに promote-demo-source、大阪リージョンに promote-demo-dr を作成しました。設定はテーブルバケット名とタグのみで、ほかは既定値のままです。
ソーステーブルを作成してデータを投入する
東京の promote-demo-source で「Athena でテーブルを作成」を選び、namespace sales を作成しました。続けて「Athena でテーブルを作成」を選ぶと、カタログ s3tablescatalog/promote-demo-source とデータベース sales が選択された状態で Athena のクエリエディタが開きます。
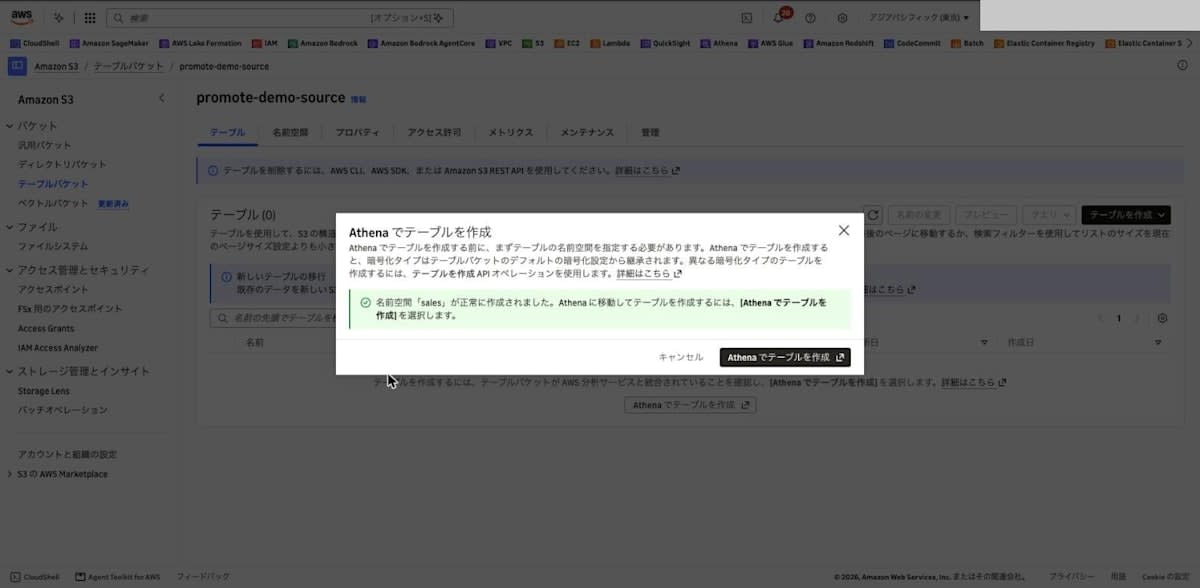
以下の SQL でテーブルを作成しました。written_region 列は、どちらのリージョンで書き込んだ行かを区別するための列です。
CREATE TABLE `sales`.orders (order_id int, item string, amount int, written_region string) TBLPROPERTIES ('table_type' = 'iceberg')
最初の実行は、以下のエラーで失敗しました。
Iceberg cannot access the requested resource: Forbidden: Insufficient Lake Formation permission(s): Required Create Table on sales
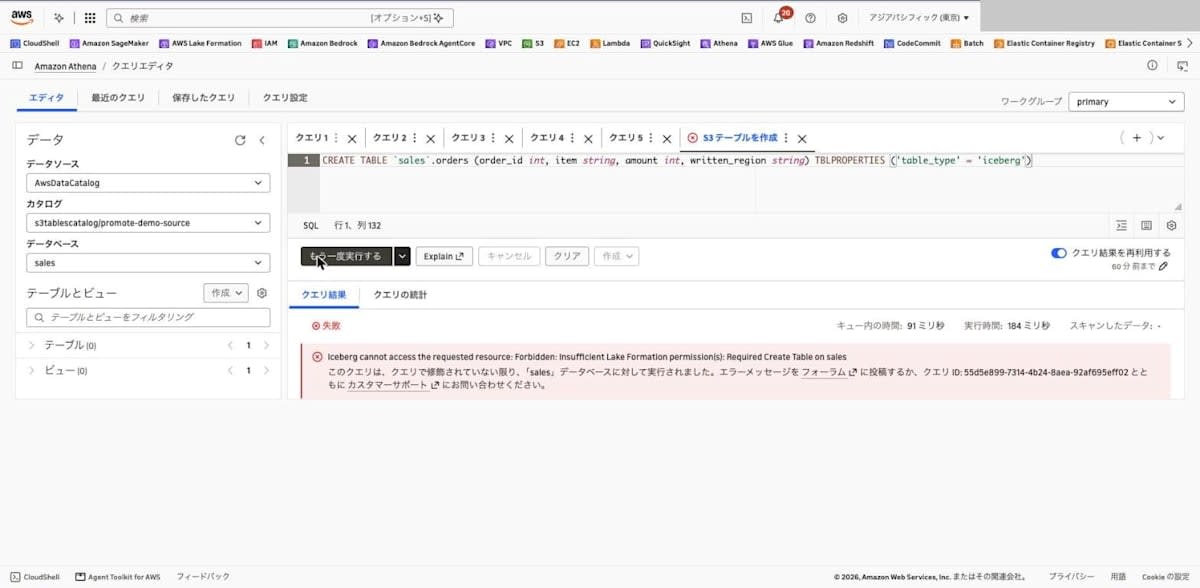
今回の環境では s3tablescatalog を Lake Formation のアクセス制御で統合しているため、Lake Formation の権限が必要でした。Lake Formation コンソールの「Data permissions」から、自分の IAM ロールにカタログ s3tablescatalog/promote-demo-source のデータベース sales に対する「Create table」と「Describe」を付与したところ、CREATE TABLE が成功しました。続く INSERT と SELECT は、追加の権限付与なしで実行できました。
INSERT INTO orders VALUES (1, 'apple', 100, 'ap-northeast-1'), (2, 'banana', 200, 'ap-northeast-1'), (3, 'cherry', 300, 'ap-northeast-1')
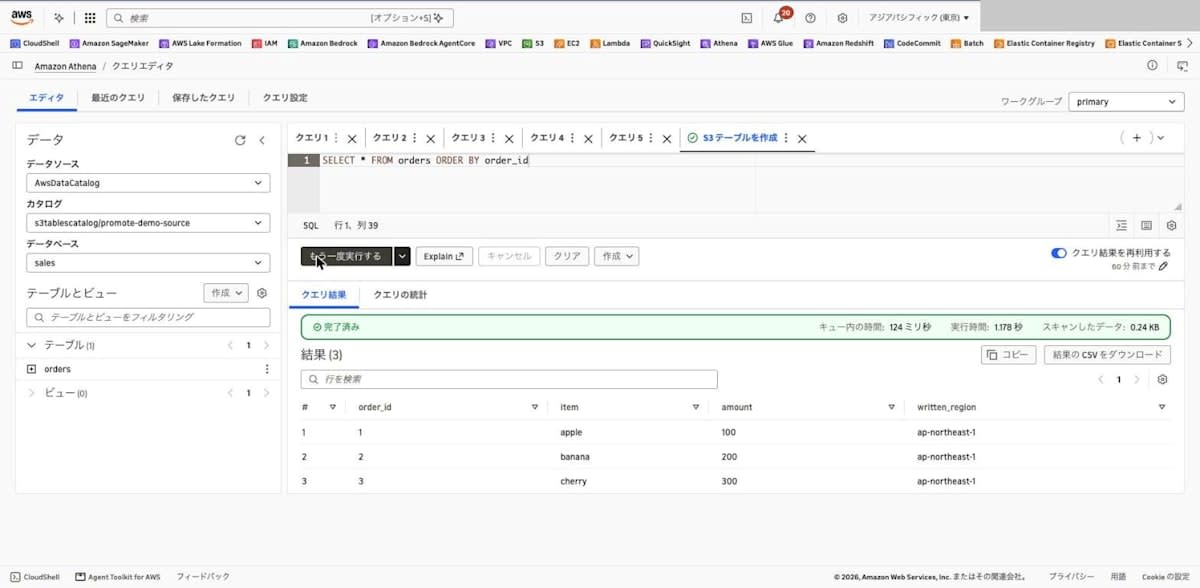
SELECT * FROM orders ORDER BY order_id
| order_id | item | amount | written_region |
|---|---|---|---|
| 1 | apple | 100 | ap-northeast-1 |
| 2 | banana | 200 | ap-northeast-1 |
| 3 | cherry | 300 | ap-northeast-1 |
レプリケーションを設定する
東京の orders テーブルの「管理」タブで「テーブルレプリケーション設定の作成」を選び、宛先に大阪のテーブルバケット ARN を指定しました。IAM ロールは「新しい IAM ロールを作成」を選んでいます。
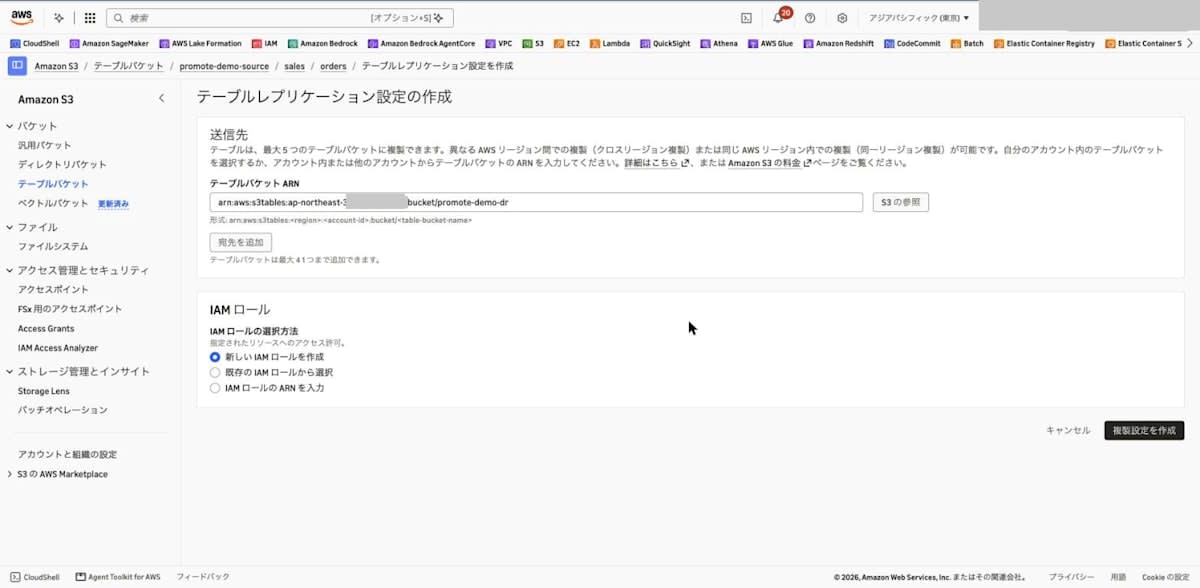
作成すると、S3TablesRoleForReplication_orders_0d4548 という名前の IAM ロールが作成され、設定に使われました。
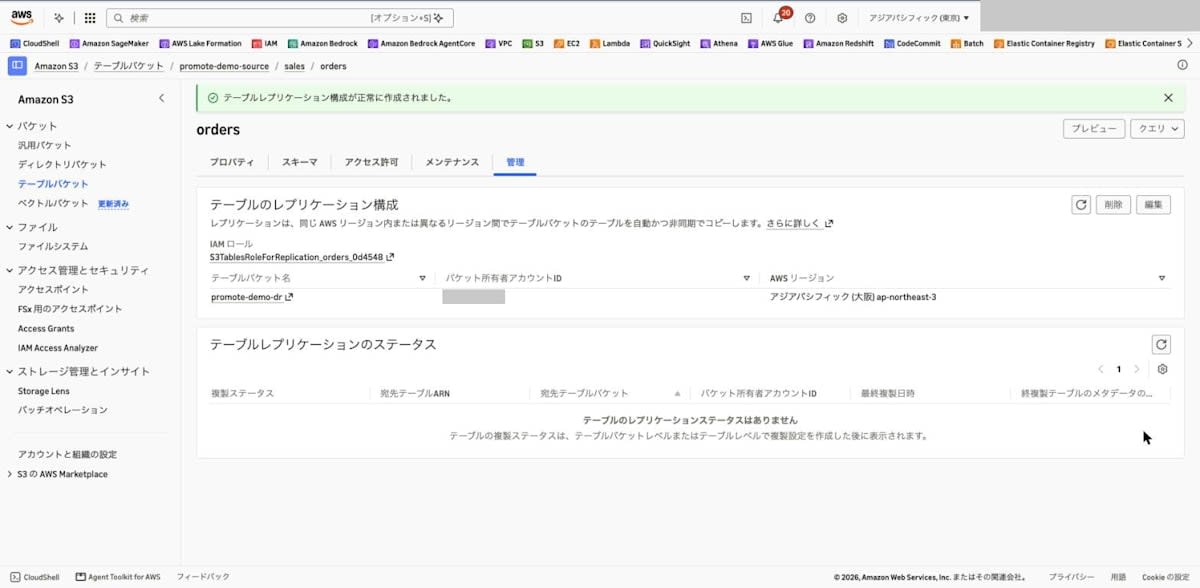
CLI で設定内容を確認しました。
% aws s3tables get-table-replication --table-arn arn:aws:s3tables:ap-northeast-1:123456789012:bucket/promote-demo-source/table/f2402895-0652-4337-97ca-12d0eca262b8 --region ap-northeast-1
{
    "versionToken": "1a96bc319208dc575600",
    "configuration": {
        "role": "arn:aws:iam::123456789012:role/service-role/S3TablesRoleForReplication_orders_0d4548",
        "rules": [
            {
                "destinations": [
                    {
                        "destinationTableBucketARN": "arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr"
                    }
                ]
            }
        ]
    }
}
コンソールが作成した IAM ロールには、service-role/S3TablesReplication_orders_a14bd0 というカスタマー管理ポリシーがアタッチされていました。ソーステーブルに対する読み取り(GetTable、GetTableMetadataLocation、GetTableData、GetTableMaintenanceConfiguration)、宛先テーブルバケットに対する CreateNamespace と CreateTable、宛先テーブルに対する書き込み(PutTableData、UpdateTableMetadataLocation など)と KMS の権限が含まれています。
レプリケーションの完了を確認する
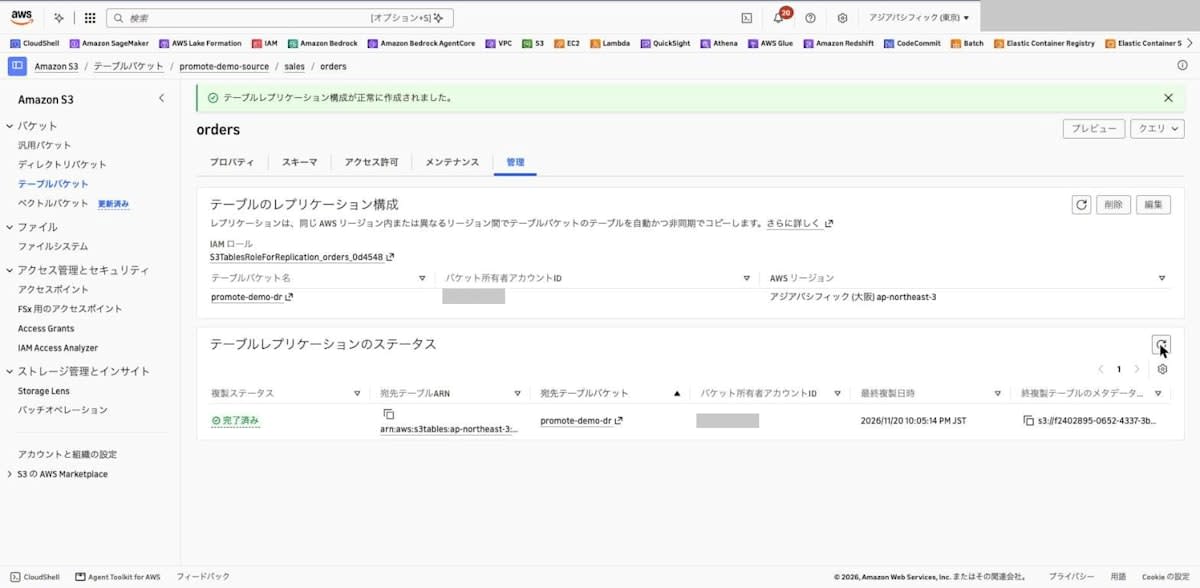
CLI で 30 秒ごとに get-table-replication-status を実行し、ステータスの変化を確認しました。ステータスは pending を経て completed になりました。レプリカテーブルの作成時刻(createdAt)は 21:59:07、lastSuccessfulReplicatedUpdate の時刻は 22:05:14 で、設定から約 7 分でバックフィルが完了しています。
% aws s3tables get-table-replication-status --table-arn arn:aws:s3tables:ap-northeast-1:123456789012:bucket/promote-demo-source/table/f2402895-0652-4337-97ca-12d0eca262b8 --region ap-northeast-1
{
    "sourceTableArn": "arn:aws:s3tables:ap-northeast-1:123456789012:bucket/promote-demo-source/table/f2402895-0652-4337-97ca-12d0eca262b8",
    "destinations": [
        {
            "replicationStatus": "completed",
            "destinationTableBucketArn": "arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr",
            "destinationTableArn": "arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr/table/1deb39c9-941b-42ce-9edc-40eafcad5aca",
            "lastSuccessfulReplicatedUpdate": {
                "metadataLocation": "s3://f2402895-0652-4337-3byihjc8eqw589e3xdreakkdi538yapn1b--table-s3/metadata/00001-15e3c9ed-07f4-41ea-b42d-91df15ba961d.metadata.json",
                "timestamp": "2026-11-20T13:05:14.705139+00:00"
            }
        }
    ]
}
ドキュメントではステータスの値が COMPLETED、PENDING、FAILED と大文字で書かれていますが、今回の API の応答は completed のように小文字でした。
コンソールでも、ソーステーブルの「管理」タブで「完了済み」と表示されました。
レプリカテーブルを確認する
大阪の promote-demo-dr には、ソースと同じ namespace とテーブル名でレプリカ sales.orders が作成されていました。プロパティタブの「管理者」は replication.s3tables.amazonaws.com で、「複製プロパティ」セクションにソーステーブルの ARN と「関連付けを解除する」ボタンがあります。
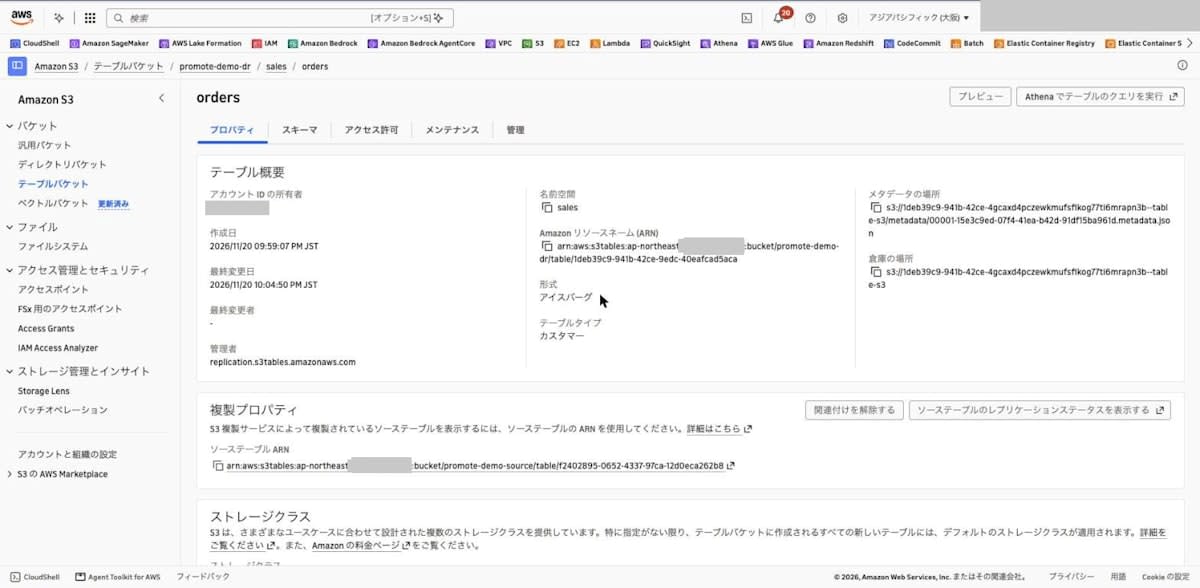
CLI の get-table では、managedByService と managedTableInformation が返りました。
% aws s3tables get-table --table-bucket-arn arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr --namespace sales --name orders --region ap-northeast-3
{
    "name": "orders",
    "type": "customer",
    "tableARN": "arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr/table/1deb39c9-941b-42ce-9edc-40eafcad5aca",
    "namespace": [
        "sales"
    ],
    "namespaceId": "164ba2c8-8055-48ae-9d50-a2d466ce534d",
    "versionToken": "d137390fb82e54886331",
    "metadataLocation": "s3://1deb39c9-941b-42ce-4gcaxd4pczewkmufsfikog77ti6mrapn3b--table-s3/metadata/00001-15e3c9ed-07f4-41ea-b42d-91df15ba961d.metadata.json",
    "warehouseLocation": "s3://1deb39c9-941b-42ce-4gcaxd4pczewkmufsfikog77ti6mrapn3b--table-s3",
    "createdAt": "2026-11-20T12:59:07.872640+00:00",
    "createdBy": "123456789012",
    "managedByService": "replication.s3tables.amazonaws.com",
    "modifiedAt": "2026-11-20T13:04:50.921490+00:00",
    "ownerAccountId": "123456789012",
    "format": "ICEBERG",
    "tableBucketId": "ebb8d34e-5b07-4f44-ac30-19c8df36aa03",
    "managedTableInformation": {
        "replicationInformation": {
            "sourceTableARN": "arn:aws:s3tables:ap-northeast-1:123456789012:bucket/promote-demo-source/table/f2402895-0652-4337-97ca-12d0eca262b8"
        }
    }
}
大阪の Athena で読み書きするため、レプリカテーブルに対する Lake Formation の権限(SELECT、INSERT、DESCRIBE)を付与しました。INSERT も付与しておくことで、この後の INSERT の失敗が Lake Formation の権限によるものではないことを区別できます。大阪では Lake Formation コンソールのカタログ一覧に s3tablescatalog/promote-demo-dr が表示されなかったため、CLI で付与しました。
% aws lakeformation grant-permissions --region ap-northeast-3 --principal DataLakePrincipalIdentifier=arn:aws:iam::123456789012:role/<自分の IAM ロール> --resource '{"Table":{"CatalogId":"123456789012:s3tablescatalog/promote-demo-dr","DatabaseName":"sales","Name":"orders"}}' --permissions SELECT INSERT DESCRIBE
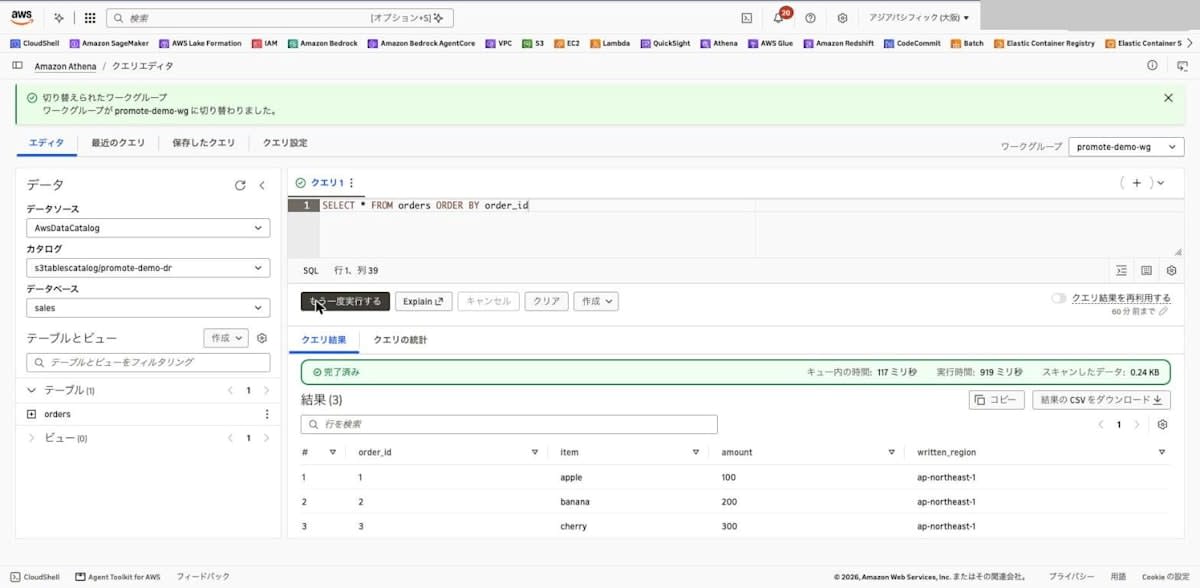
レプリカの「Athena でテーブルのクエリを実行」から大阪の Athena を開き、ワークグループを promote-demo-wg に切り替えて SELECT すると、ソースと同じ 3 行が返りました。
SELECT * FROM orders ORDER BY order_id
| order_id | item | amount | written_region |
|---|---|---|---|
| 1 | apple | 100 | ap-northeast-1 |
| 2 | banana | 200 | ap-northeast-1 |
| 3 | cherry | 300 | ap-northeast-1 |
レプリカへの書き込みが失敗することを確認する
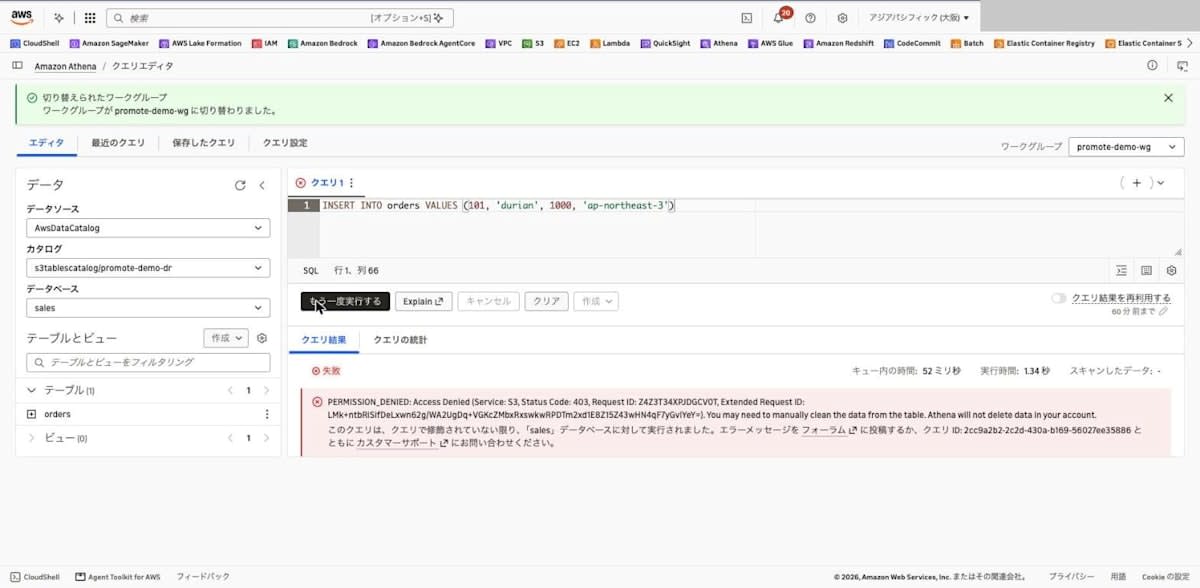
切り離す前に、レプリカへの INSERT を試しました。
INSERT INTO orders VALUES (101, 'durian', 1000, 'ap-northeast-3')
以下のエラーで失敗しました。Lake Formation の INSERT 権限は付与済みで、先ほどの Lake Formation の権限エラーとはメッセージも異なります。エラーは S3 からの 403(Access Denied)です。
PERMISSION_DENIED: Access Denied (Service: S3, Status Code: 403, Request ID: Z4Z3T34XPJDGCV0T, Extended Request ID: LMk+ntbRiSifDeLxwn62g/WA2UgDq+VGKcZMbxRxswkwRPDTm2xd1E8Z15Z43wHN4qF7yGvIYeY=). You may need to manually clean the data from the table. Athena will not delete data in your account.
レプリカテーブルを切り離す
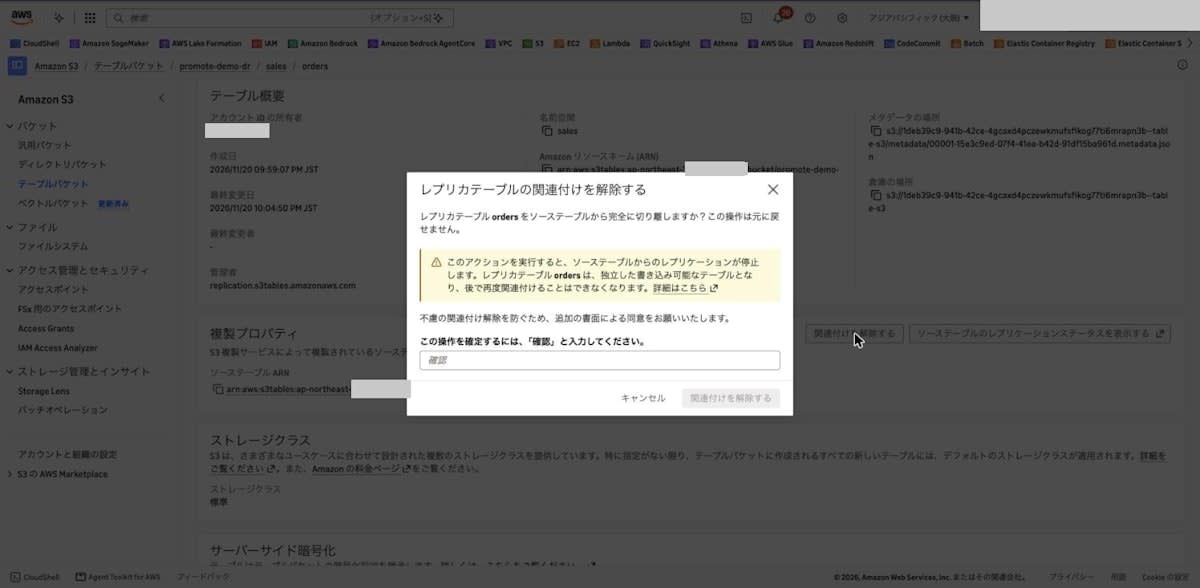
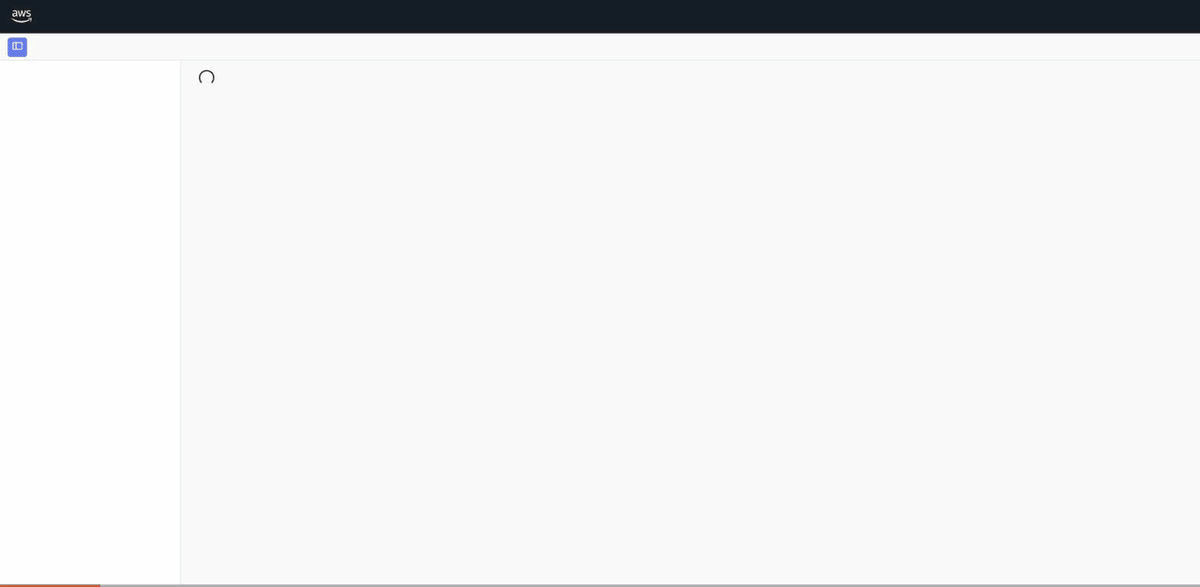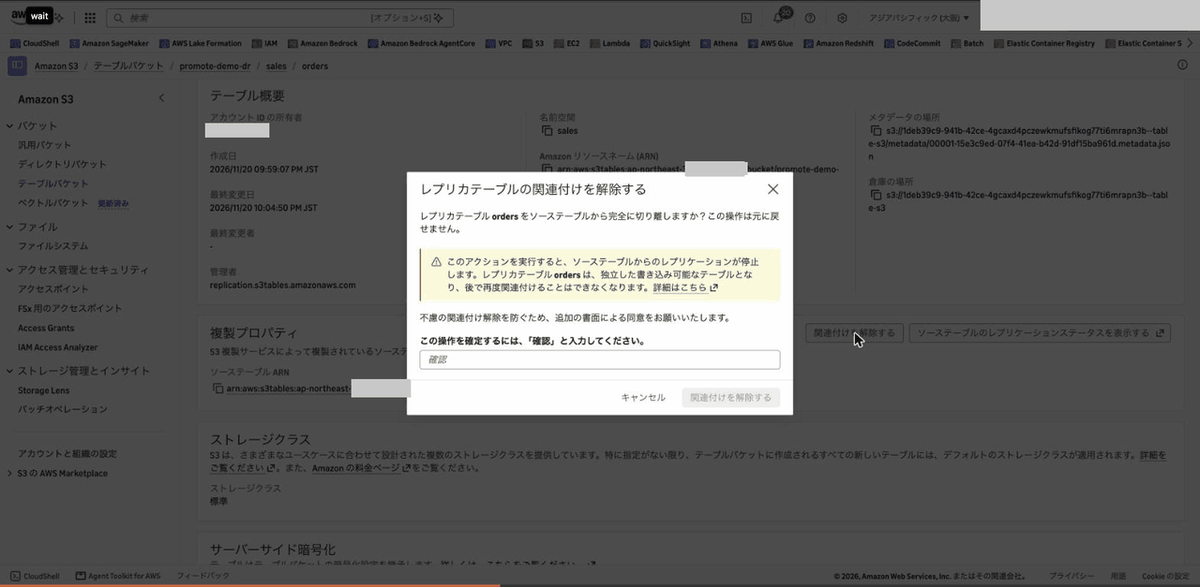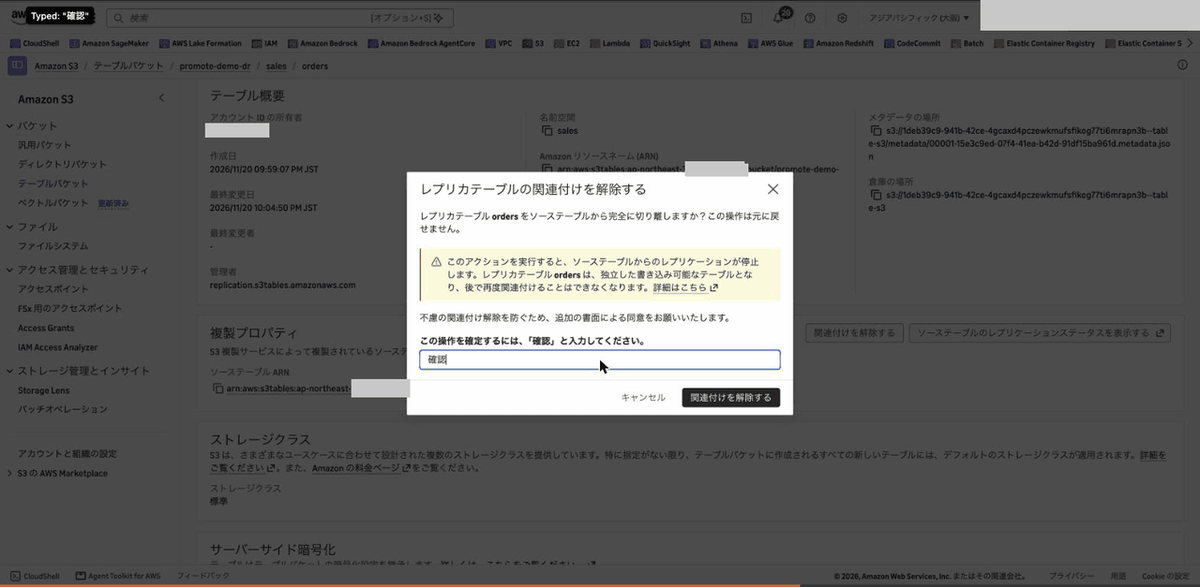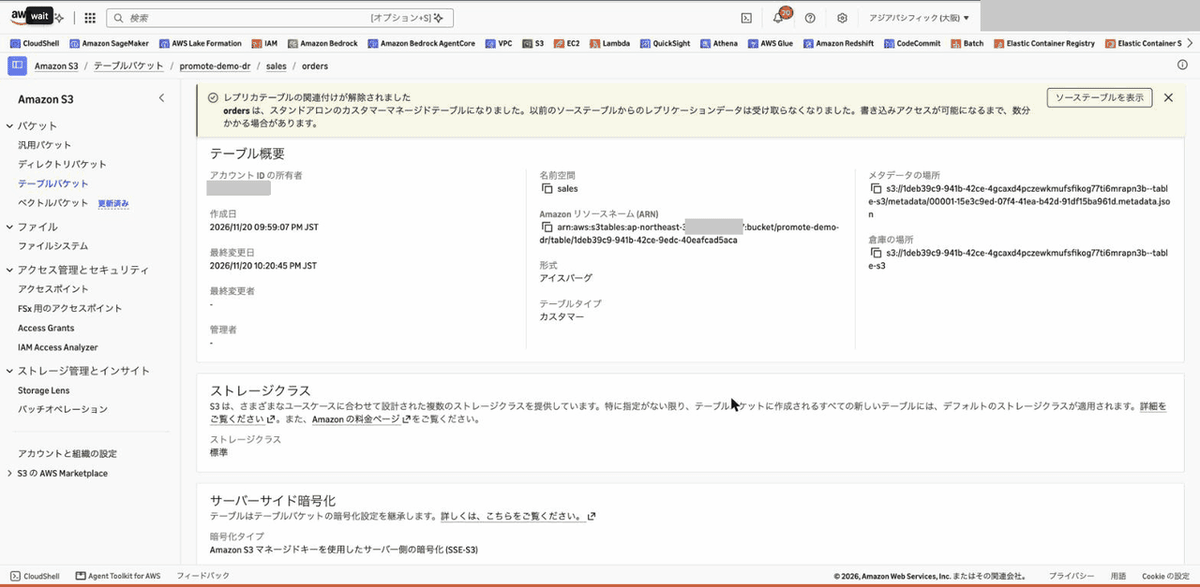
大阪のレプリカのプロパティタブで、「複製プロパティ」の「関連付けを解除する」を選びました。確認ダイアログには、操作は元に戻せないこと、レプリケーションが停止して再び関連付けられないことが表示されます。
日本語のコンソールでは、確認欄に confirm ではなく「確認」と入力します(ドキュメントは英語のコンソールに合わせて confirm と記載しています)。
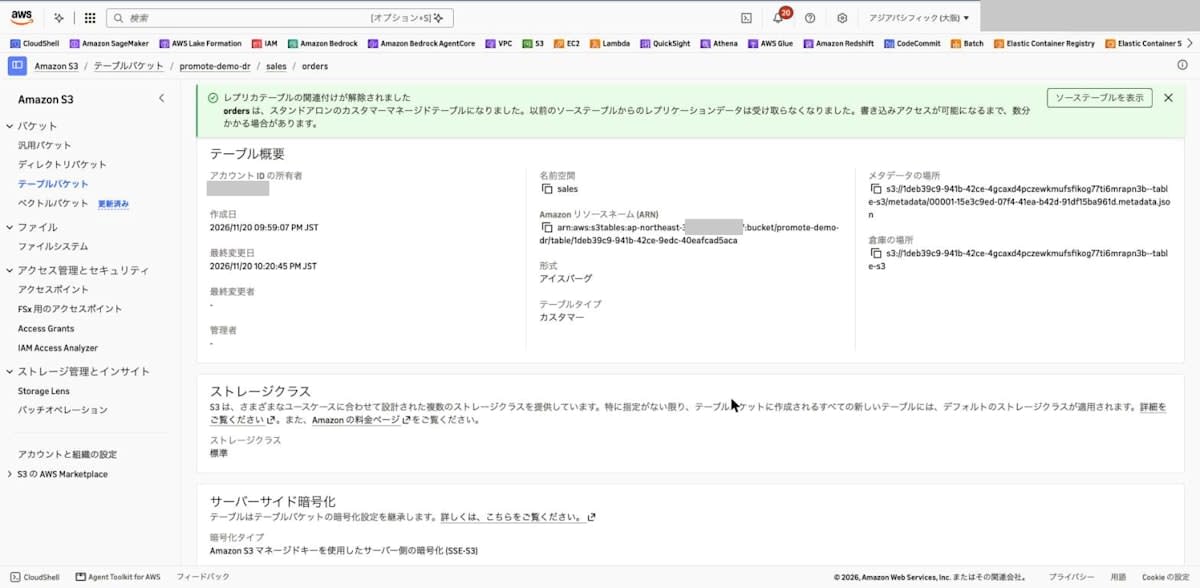
「関連付けを解除する」を選ぶと、「orders は、スタンドアロンのカスタマーマネージドテーブルになりました」というメッセージが表示されました。メッセージには、書き込めるようになるまで数分かかる場合があることも書かれています。プロパティの「管理者」は「-」になり、「複製プロパティ」セクションはなくなりました。ARN は切り離す前と同じです。
操作の流れは以下のとおりです。
切り離した後のテーブル情報を確認する
CLI で get-table を実行すると、managedByService と managedTableInformation がなくなっていました。tableARN、namespace、name、createdAt は切り離す前と同じです(metadataLocation と modifiedAt は、次の手順の INSERT で更新された後の値です)。
% aws s3tables get-table --table-bucket-arn arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr --namespace sales --name orders --region ap-northeast-3
{
    "name": "orders",
    "type": "customer",
    "tableARN": "arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr/table/1deb39c9-941b-42ce-9edc-40eafcad5aca",
    "namespace": [
        "sales"
    ],
    "namespaceId": "164ba2c8-8055-48ae-9d50-a2d466ce534d",
    "versionToken": "4a29fc17808fc66197c5",
    "metadataLocation": "s3://1deb39c9-941b-42ce-4gcaxd4pczewkmufsfikog77ti6mrapn3b--table-s3/metadata/00002-f03ac825-2657-4d8e-a6dd-a2454ef8471c.metadata.json",
    "warehouseLocation": "s3://1deb39c9-941b-42ce-4gcaxd4pczewkmufsfikog77ti6mrapn3b--table-s3",
    "createdAt": "2026-11-20T12:59:07.872640+00:00",
    "createdBy": "123456789012",
    "modifiedAt": "2026-11-20T13:21:04.889233+00:00",
    "ownerAccountId": "123456789012",
    "format": "ICEBERG",
    "tableBucketId": "ebb8d34e-5b07-4f44-ac30-19c8df36aa03"
}
list-tables の結果からも managedByService がなくなっています。
% aws s3tables list-tables --table-bucket-arn arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr --region ap-northeast-3
{
    "tables": [
        {
            "namespace": [
                "sales"
            ],
            "name": "orders",
            "type": "customer",
            "tableARN": "arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr/table/1deb39c9-941b-42ce-9edc-40eafcad5aca",
            "createdAt": "2026-11-20T12:59:07.872640+00:00",
            "modifiedAt": "2026-11-20T13:21:04.889233+00:00"
        }
    ]
}
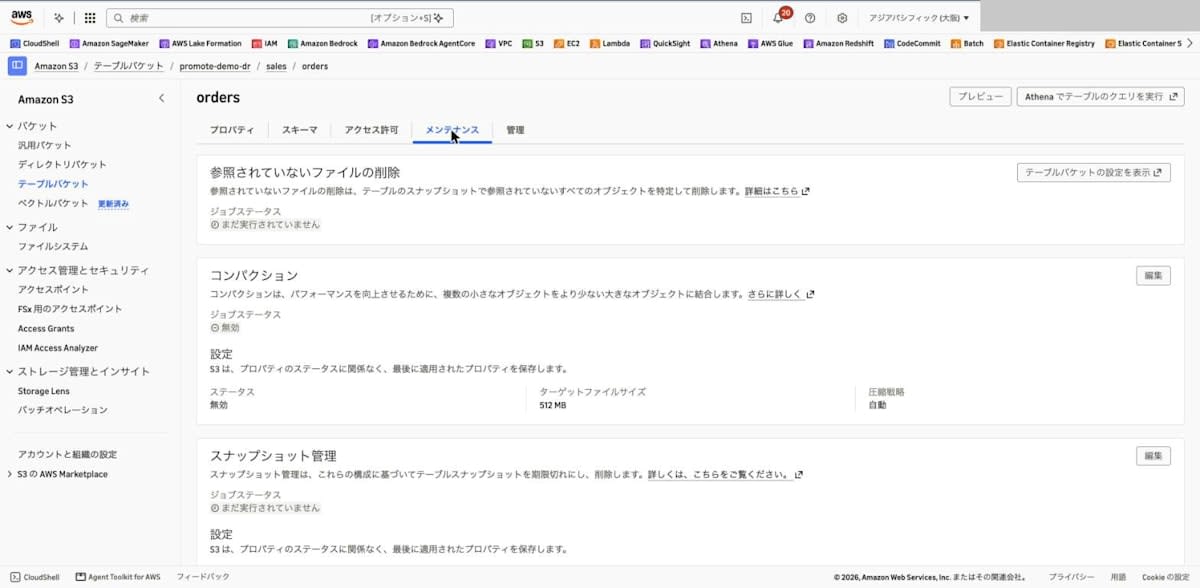
メンテナンスタブでは、コンパクションのステータスが「無効」と表示され、「編集」ボタンから設定を変更できる状態でした。今回はコンパクションの設定は変更していません。
昇格したテーブルに書き込む
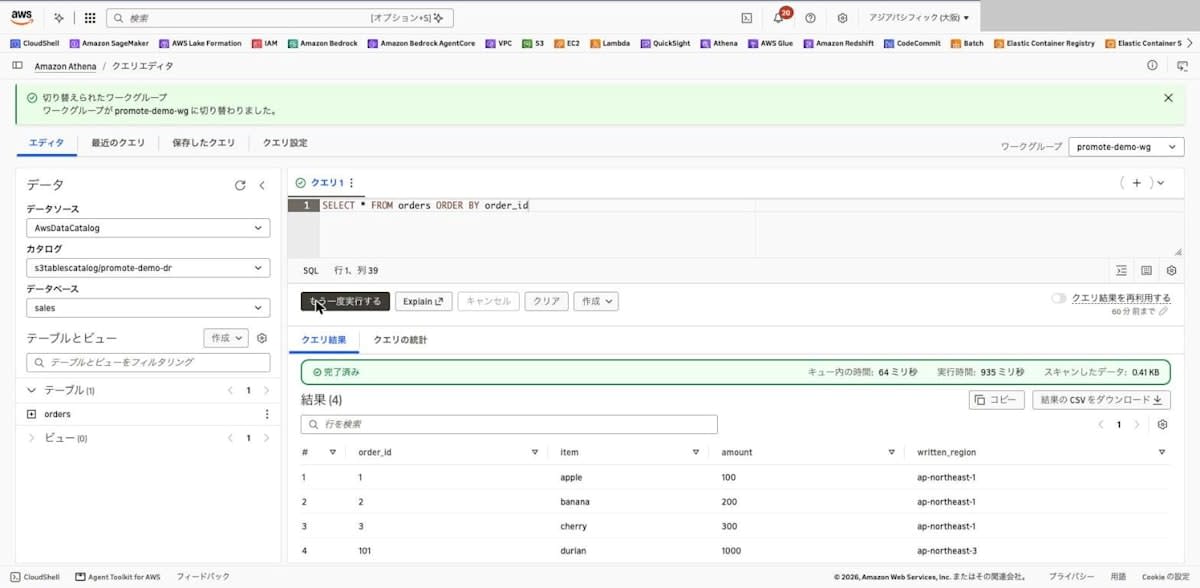
切り離しの約 17 秒後(テーブルの最終変更日時 22:20:45、Athena のクエリ送信時刻 22:21:02)に、先ほど失敗した INSERT をもう一度実行したところ、1 回目で成功しました。ドキュメントには、切り離し後の数分間は 403 で失敗する場合があると書かれていますが、今回は発生しませんでした。
INSERT INTO orders VALUES (101, 'durian', 1000, 'ap-northeast-3')
SELECT すると、レプリケーションされた 3 行と、大阪で追加した 1 行が返りました。切り離す前に付与した Lake Formation の権限は、切り離した後もそのまま使えています。
SELECT * FROM orders ORDER BY order_id
| order_id | item | amount | written_region |
|---|---|---|---|
| 1 | apple | 100 | ap-northeast-1 |
| 2 | banana | 200 | ap-northeast-1 |
| 3 | cherry | 300 | ap-northeast-1 |
| 101 | durian | 1000 | ap-northeast-3 |
ソーステーブル側の変化を確認する
切り離した直後にソーステーブルの get-table-replication-status を実行したところ、ステータスは completed のままでした。そこで、東京のソーステーブルに 1 行追加しました。
INSERT INTO orders VALUES (4, 'elderberry', 400, 'ap-northeast-1')
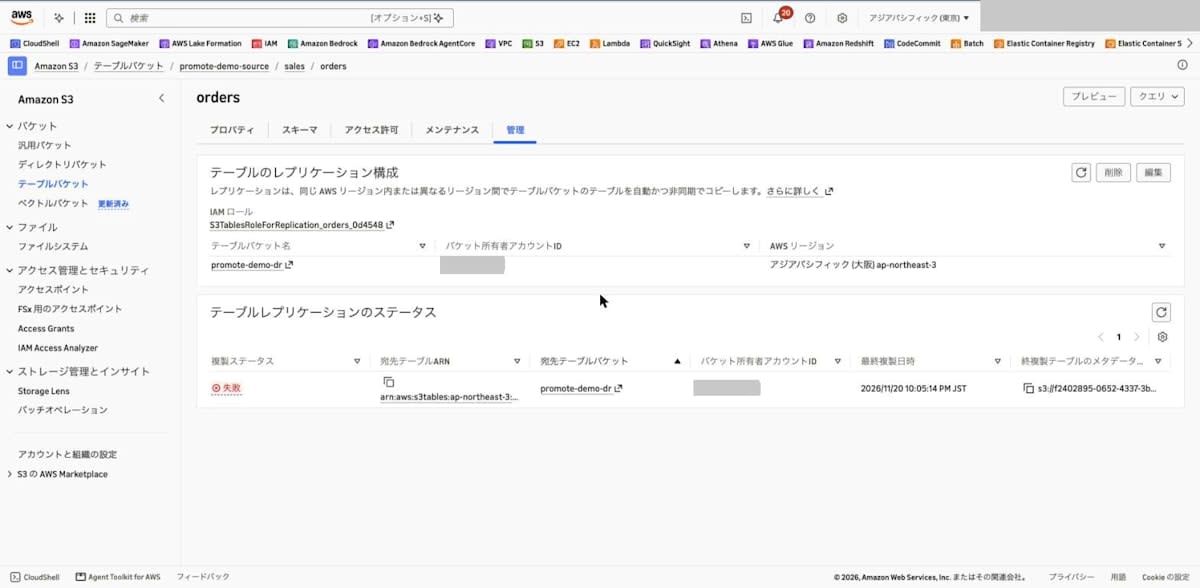
INSERT(22:21:46)の後、30 秒ごとにステータスを確認すると、22:22:00 は pending、22:22:31 は failed でした。failureMessage はドキュメントに記載されたメッセージと同じです。lastSuccessfulReplicatedUpdate は、切り離す前の値のまま変わっていません。
% aws s3tables get-table-replication-status --table-arn arn:aws:s3tables:ap-northeast-1:123456789012:bucket/promote-demo-source/table/f2402895-0652-4337-97ca-12d0eca262b8 --region ap-northeast-1
{
    "sourceTableArn": "arn:aws:s3tables:ap-northeast-1:123456789012:bucket/promote-demo-source/table/f2402895-0652-4337-97ca-12d0eca262b8",
    "destinations": [
        {
            "replicationStatus": "failed",
            "destinationTableBucketArn": "arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr",
            "destinationTableArn": "arn:aws:s3tables:ap-northeast-3:123456789012:bucket/promote-demo-dr/table/1deb39c9-941b-42ce-9edc-40eafcad5aca",
            "lastSuccessfulReplicatedUpdate": {
                "metadataLocation": "s3://f2402895-0652-4337-3byihjc8eqw589e3xdreakkdi538yapn1b--table-s3/metadata/00001-15e3c9ed-07f4-41ea-b42d-91df15ba961d.metadata.json",
                "timestamp": "2026-11-20T13:05:14.705139+00:00"
            },
            "failureMessage": "The destination table has been detached from replication and is no longer accepting replicated data."
        }
    ]
}
コンソールの「テーブルレプリケーションのステータス」も「失敗」になりました。
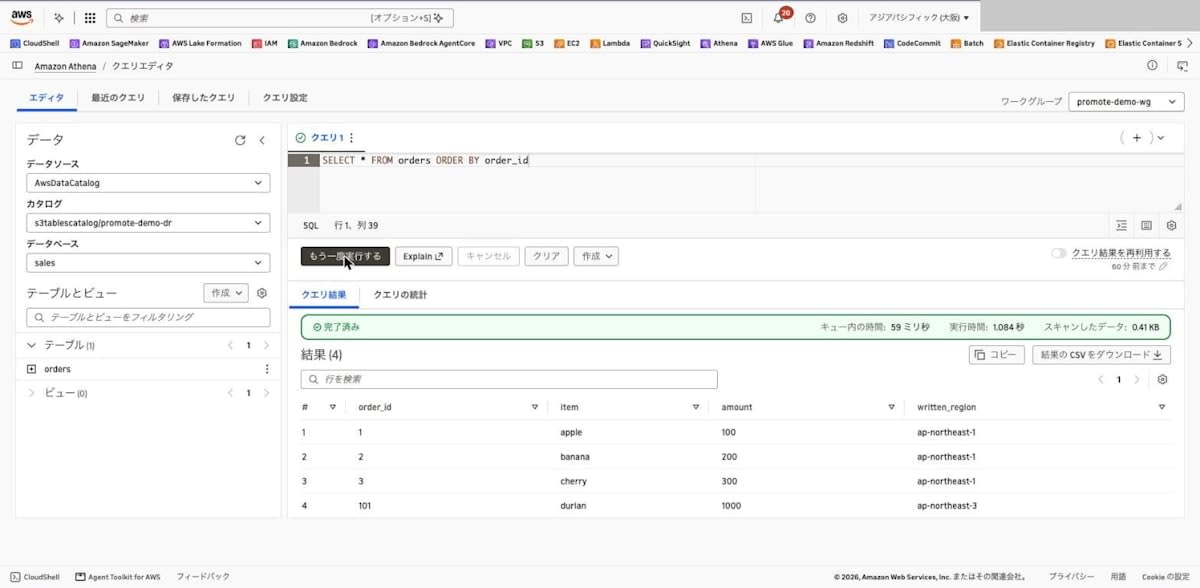
INSERT から 6 分以上経った 22:28 に大阪のテーブルを SELECT しても、東京で追加した order_id = 4 の行はありません(クエリ結果の再利用は無効にしています)。
| order_id | item | amount | written_region |
|---|---|---|---|
| 1 | apple | 100 | ap-northeast-1 |
| 2 | banana | 200 | ap-northeast-1 |
| 3 | cherry | 300 | ap-northeast-1 |
| 101 | durian | 1000 | ap-northeast-3 |
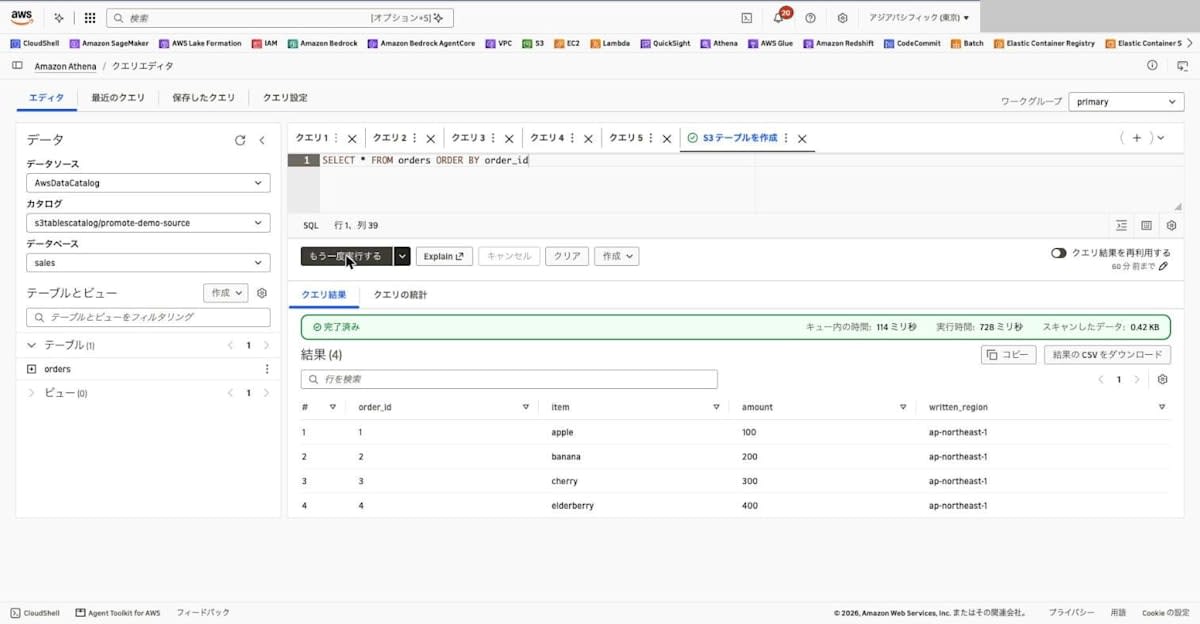
東京のソーステーブルには order_id = 4 が追加されており、order_id = 101 はありません。2 つのテーブルは、それぞれ独立して更新されています。
| order_id | item | amount | written_region |
|---|---|---|---|
| 1 | apple | 100 | ap-northeast-1 |
| 2 | banana | 200 | ap-northeast-1 |
| 3 | cherry | 300 | ap-northeast-1 |
| 4 | elderberry | 400 | ap-northeast-1 |
考察
リージョンを切り替えるときの手順
検証結果とドキュメントの内容から、別リージョンに書き込みを移すときの手順は以下のようになります。
- ソーステーブルへの書き込みを止める
- ソーステーブルの
get-table-replication-statusで、宛先のステータスがcompletedであることと、lastSuccessfulReplicatedUpdateのmetadataLocationがソースの現在のメタデータと一致することを確認する - レプリカテーブルを切り離す
- アプリケーションやクエリエンジンの接続先を、宛先のリージョンとテーブルバケットに変更する
namespace とテーブル名は変わらないため、今回の Athena のクエリは、接続するリージョンとカタログを変えるだけで、SQL を変更せずに実行できました。
切り離しは元に戻せない
切り離しは一方向の操作で、元のソースに再び関連付けることはできません。今回のように切り離した後で両方のテーブルに別々の行が追加されると、2 つのテーブルの内容は一致しなくなります。どちらのデータを正とするかは、利用者が決める必要があります。
元のリージョンに書き込みを戻す場合は、切り離したテーブルをソースとする新しいレプリケーション設定を作成します。ドキュメントでは、宛先のテーブルバケットに同じ namespace と名前のテーブル(元のソーステーブルなど)がある場合、先にそのテーブルを削除するかリネームするように記載されています。今回は逆方向のレプリケーションは検証していません。
ソース側のステータスの見え方
切り離した直後、ソース側のステータスは completed のままで、ソースを更新した後に failed になりました。レプリケーションのステータスを監視している場合、意図して切り離した宛先も failed として表示されます。failureMessage の The destination table has been detached from replication... で、ほかの原因による失敗と区別できます。
また、API が返すステータスの値は小文字でした。スクリプトでステータスを判定する場合は、大文字と小文字を区別せずに比較しておくと、ドキュメントの表記との違いで判定を誤ることを防げます。
切り離し直後の 403
今回は切り離しの約 17 秒後の INSERT が 1 回目で成功しましたが、ドキュメントには数分間 403 で失敗する場合があると書かれています。切り替え手順を自動化する場合は、書き込みのリトライを組み込んでおく必要があります。
Lake Formation の権限
Lake Formation のアクセス制御で s3tablescatalog を統合している環境では、Athena からレプリカや切り離したテーブルを読み書きするために、宛先リージョンの Lake Formation でも権限を付与する必要があります。今回は切り離す前に付与した権限が、切り離した後もそのまま使えました。リージョン障害に備える場合は、宛先リージョンの権限も事前に付与しておくと、切り替え時の作業を減らせます。
なお、今回の大阪リージョンでは、S3 Tables の統合時に Lake Formation に登録された IAM ロール(Lake Formation がデータアクセスに使うロール)が削除されていたため、Athena からテーブルを参照できない状態になっていました。aws glue get-catalogs --parent-catalog-id s3tablescatalog が Unable to assume role で失敗する場合は、aws lakeformation list-resources で登録されているロールが存在するかを確認してください。今回は、ドキュメントの信頼ポリシーと権限ポリシーで同名のロールを再作成して復旧しました。
コンパクション
レプリカの状態ではコンパクションがサポートされないため、切り離したテーブルのコンパクションは無効と表示されていました。切り離したテーブルで書き込みを継続する場合は、ドキュメントにあるとおり PutTableMaintenanceConfiguration(またはメンテナンスタブの「編集」)でコンパクションの有効化を検討してください。
最後に
S3 Tables のレプリカを、コンソールの「関連付けを解除する」から書き込み可能なテーブルに昇格させてみました。昇格したテーブルは ARN、namespace、テーブル名、レプリケーション済みのデータを維持したまま書き込みができるようになり、ソーステーブルからの更新は反映されなくなりました。これまではレプリカを新しいテーブルにコピーする必要がありましたが、切り離しの操作だけで済むようになります。
リージョン障害時の書き込みの切り替えに使う場合は、切り離しが元に戻せないこと、切り離し直後に書き込みが 403 になる場合があること、宛先リージョンでのクエリエンジンの権限設定が必要なことを踏まえて、手順を事前に用意しておくことをおすすめします。