AWS WAF の CloudFront 用 protection pack 設定で Targeted bot control を試してみた

はじめに
2026年11月17日に、AWS WAF に Targeted bot control の設定が追加されました。CloudFront 用の protection pack で、Bot Control の Targeted レベルを推奨設定のまま有効にできます。
この記事では、実際に protection pack を新規作成し、作成された web ACL と、関連付けた CloudFront ディストリビューションの配信内容を確認しました。
前提
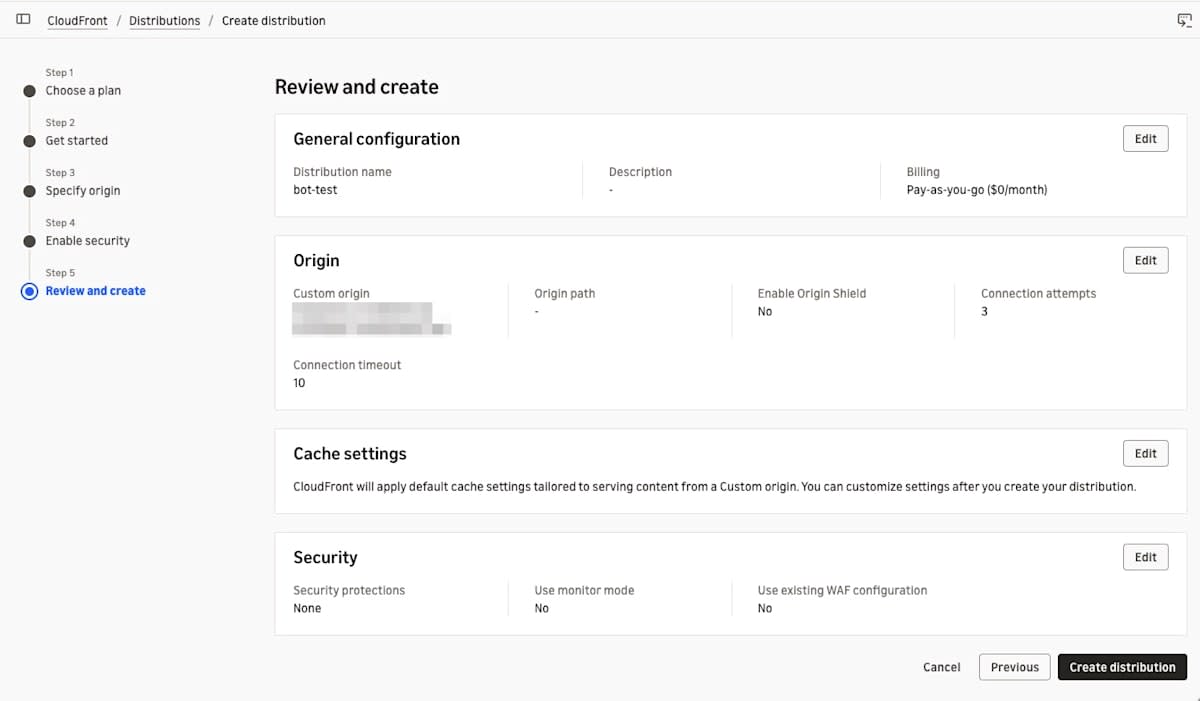
検証には、Targeted レベルに対応する従量課金プランの CloudFront ディストリビューションを使いました。ディストリビューション作成時、WAF 設定は省略しています。
protection pack の作成
アプリの情報と保護対象
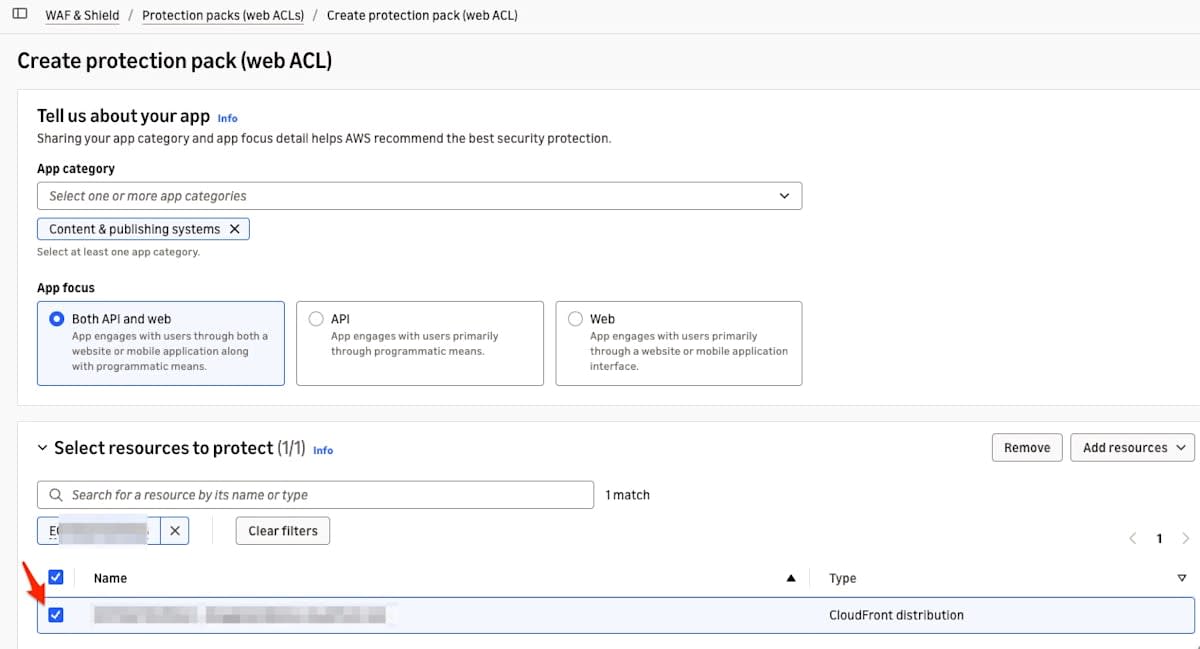
WAF コンソールの protection pack 作成画面で、App category は Content & publishing systems、App focus は Both API and web を選びました。保護対象には CloudFront ディストリビューションを1件選びました。
Targeted bot control の設定
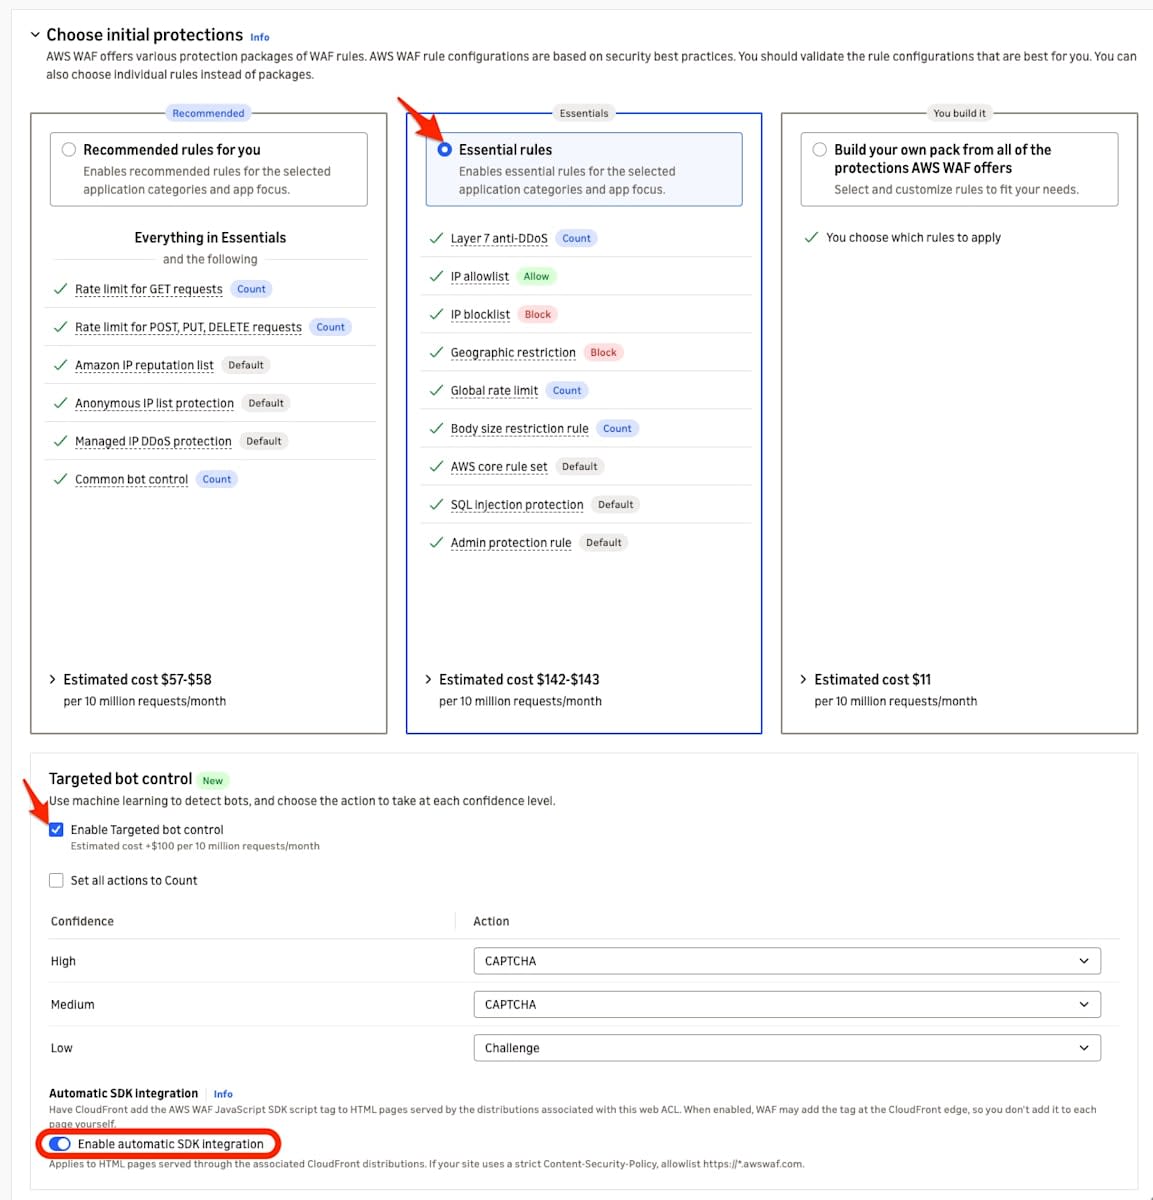
Choose initial protections の画面で Essential rules を選ぶと、Targeted bot control の欄が表示されました。チェックを入れると、信頼度ごとのアクションは High と Medium が CAPTCHA、Low が Challenge になりました。Enable automatic SDK integration は既定でオンでした。
作成された設定の確認
作成後は、list-web-acls で web ACL の ID を調べ、get-web-acl で内容を取得しました。
aws wafv2 list-web-acls --scope CLOUDFRONT --region us-east-1
aws wafv2 get-web-acl --scope CLOUDFRONT --region us-east-1 --name <WEB_ACL_NAME> --id <WEB_ACL_ID>
Bot Control ルールグループ
get-web-acl の出力のうち、Bot Control のルールは次のとおりです。
{
    "Name": "AWS-AWSManagedRulesBotControlRuleSet",
    "Priority": 11,
    "Statement": {
        "ManagedRuleGroupStatement": {
            "VendorName": "AWS",
            "Name": "AWSManagedRulesBotControlRuleSet",
            "Version": "LATEST",
            "ManagedRuleGroupConfigs": [
                {
                    "AWSManagedRulesBotControlRuleSet": {
                        "InspectionLevel": "TARGETED",
                        "EnableMachineLearning": true
                    }
                }
            ],
            "RuleActionOverrides": [
                {
                    "Name": "TGT_SignalBotHigh",
                    "ActionToUse": {
                        "Captcha": {}
                    }
                },
                {
                    "Name": "TGT_SignalBotMedium",
                    "ActionToUse": {
                        "Captcha": {}
                    }
                },
                {
                    "Name": "TGT_SignalBotLow",
                    "ActionToUse": {
                        "Challenge": {}
                    }
                }
            ]
        }
    },
    "OverrideAction": {
        "None": {}
    },
    "VisibilityConfig": {
        "SampledRequestsEnabled": true,
        "CloudWatchMetricsEnabled": true,
        "MetricName": "AWS-AWSManagedRulesBotControlRuleSet"
    }
}
Targeted bot control を有効にすると、ManagedRuleGroupConfigs の InspectionLevel は TARGETED、EnableMachineLearning は true になります。信頼度ごとのアクションは RuleActionOverrides として設定され、値は画面の既定値と同じです。
この web ACL には12個のルールがあり、Bot Control は最後(優先度 11)に置かれています。優先度 0 から 10 には Essential rules のルールが並びます。種類は Layer 7 anti-DDoS、IP アドレスの許可・拒否、地理的制限、レート制限、リクエスト本文のサイズ制限、コアルールセット、SQL インジェクション対策、管理者保護です。
自動 SDK 統合
自動 SDK 統合は、2026年10月にリリースされた機能です。CloudFront が配信する HTML に AWS WAF JavaScript SDK の script タグが挿入され、Bot Control(Targeted)などのルールグループが、リクエスト元の判定にクライアント側のシグナルを使えるようになります。
web ACL では、AssociationConfig の ChallengeJavascriptSdkInjection に CLOUDFRONT が入っていました。
"AssociationConfig": {
    "ChallengeJavascriptSdkInjection": {
        "CLOUDFRONT": {}
    }
},
get-web-acl の応答の末尾には ApplicationIntegrationURL も含まれます。ID の部分は伏せています。
"ApplicationIntegrationURL": "https://<ID_A>.edge.sdk.awswaf.com/<ID_A>/<ID_B>/"
ディストリビューションとの関連付け
protection pack の作成後、ディストリビューションの WebACLId に web ACL の ARN が入っていました。
aws cloudfront get-distribution --id <DISTRIBUTION_ID> --query '{Id:Distribution.Id,Status:Distribution.Status,WebACLId:Distribution.DistributionConfig.WebACLId}' --output json
{
    "Id": "<DISTRIBUTION_ID>",
    "Status": "Deployed",
    "WebACLId": "arn:aws:wafv2:us-east-1:<ACCOUNT_ID>:global/webacl/bot202611/<WEB_ACL_ID>"
}
配信される HTML
自動 SDK 統合の script タグは、応答の先頭近くに head 要素がある HTML の場合に、head 開始タグの直後に挿入されます。そのため、検証用の HTML は head 要素を先頭近くに置いています。
curl の既定の User-Agent では Bot Control の CategoryHttpLibrary ルールが BLOCK したため、-A でブラウザーの User-Agent を指定しています。
curl -sS -i -m 60 -A 'Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/130.0.0.0 Safari/537.36' https://d111111abcdef8.cloudfront.net/test-head.html
HTTP/2 200

<!DOCTYPE html>
<html lang="ja">
<head><script type="text/javascript" src="https://<ID_A>.edge.sdk.awswaf.com/<ID_A>/<ID_B>/challenge.js" defer></script>
<meta charset="utf-8">
<title>WAF Targeted bot control test</title>
</head>
<body>
<h1>WAF Targeted bot control test</h1>
<p>This page has a head element near the top of the document.</p>
</body>
</html>
script タグの src は、get-web-acl の ApplicationIntegrationURL の末尾に challenge.js を付けた URL です。
まとめ
CloudFront 用の protection pack の新規作成画面で Targeted bot control を有効にすると、web ACL に Bot Control が追加されました。検査レベルは Targeted(機械学習有効)、バージョンは LATEST でした。
自動 SDK 統合が設定され、関連付けたディストリビューションが返す HTML には、head 開始タグの直後に SDK を読み込む script タグが挿入されました。Targeted の Bot Control がクライアント側のシグナルを使える構成になっていることを確認できました。
protection pack の Targeted bot control のチェックで、Bot Control による CloudFront の保護を素早く始められるようになりました。Bot Control ルールは、ボットを検出すると Challenge または CAPTCHA のアクションを実行します。ブラウザーで閲覧している人間であれば、操作して通過できるアクションです。ただし、一定期間 Count で運用し、ログやサンプリングで誤検知がないことを確認してから、Challenge、CAPTCHA、Block の保護を有効にすることをおすすめします。