Snowflake の OIDC フェデレーション認証を Microsoft Entra ID で試してみた

はじめに
2026年7月のアップデートで Snowflake の OIDC(OpenID Connect)フェデレーション認証がパブリックプレビューとなりました。
以下の記事では、Google(マネージドプロバイダー)で試しました。
本記事では、同じマネージドプロバイダーの Microsoft Entra ID で試してみた内容をまとめます。
OIDC フェデレーション認証の概要
本機能については以下に記載があります。
OIDC フェデレーション認証は、IdP が発行した ID トークン(JWT)を Snowflake が検証し、トークン内のクレームを Snowflake ユーザーに紐づけてサインインさせる仕組みです。
これまで Snowflake でフェデレーション SSO を組む場合は SAML2 連携が中心で、IdP 側と Snowflake 側でメタデータや証明書のやり取り、証明書の有効期限に伴う運用対応が必要でした。
このアップデートでは、以下の3パターンの ID プロバイダーに対応しています。
- カスタム OIDC 準拠のアイデンティティプロバイダー
- Google(マネージドプロバイダー)
- Microsoft Entra ID(マネージドプロバイダー)
Google と Microsoft Entra ID は、Snowflake が IdP アプリの構成を処理するマネージドプロバイダーです。証明書のアップロードや手動でのメタデータ交換が不要で、セキュリティ統合オブジェクトを作成するだけで、フェデレーション SSO を設定できます。
Microsoft Entra ID(OIDC_PROVIDER = 'MICROSOFT')のマネージドプロバイダーについては、ドキュメントに以下の記載があります。
- Snowflake が管理するマルチテナントの Entra アプリ「Snowflake Social Login」を使用する。ユーザー側でのアプリ登録は不要
- サインインを許可するテナントを
OIDC_ALLOWED_MSFT_TENANTSで指定する - ユーザーの紐づけは、ID トークンの
emailクレームと Snowflake ユーザーのEMAIL_ADDRESS属性で固定。マッピングの設定はできない - Entra ID では、独自のアプリ登録が必要な場合を除きカスタムの統合ではなくマネージドの
MICROSOFTを使用することが推奨されている
また、ユーザーを紐づけるには Snowflake ユーザーのメールアドレスが検証済みであることが必要です。
前提条件
検証環境
以下の環境を使用しています。
- Snowflake:トライアルアカウント(AWS 東京リージョン)
- IdP:Microsoft Entra ID
- Microsoft 365 Business Standard の試用版で検証用のテナントを用意
- 検証用ユーザーには Exchange Online Kiosk を割り当て済み
事前準備
OIDC 連携では、ID トークン内のemailクレームと Snowflake ユーザーのEMAILを突き合わせてユーザーを解決します。そのため、ログイン対象の Snowflake ユーザーに Entra ID のユーザーと同じメールアドレスを設定しておきます。
USE ROLE USERADMIN;

CREATE USER IF NOT EXISTS oidc_entra_user
  TYPE = PERSON
  EMAIL = '<Entra ID のメールアドレス>'
  DEFAULT_ROLE = PUBLIC;
なお、今回はパスワードを設定しませんでした。パスワードのないユーザーでも、OIDC でサインインできるかを確認します。
show users like 'OIDC_ENTRA_USER'
  ->> select "name", "has_password" from $1;
+-----------------+--------------+
| name            | has_password |
|-----------------+--------------|
| OIDC_ENTRA_USER | false        |
+-----------------+--------------+
セキュリティ統合の作成
ACCOUNTADMIN でOIDC_PROVIDER = 'MICROSOFT'としてセキュリティ統合を作成します。OIDC_ALLOWED_MSFT_TENANTSには、サインインを許可する Entra ID のテナント ID を指定します。テナント ID は Entra 管理センターの「概要」から確認できます。
USE ROLE ACCOUNTADMIN;

CREATE SECURITY INTEGRATION entra_oidc
  TYPE = OIDC
  ENABLED = TRUE
  OIDC_PROVIDER = 'MICROSOFT'
  OIDC_ALLOWED_MSFT_TENANTS = ('<tenant-id>');
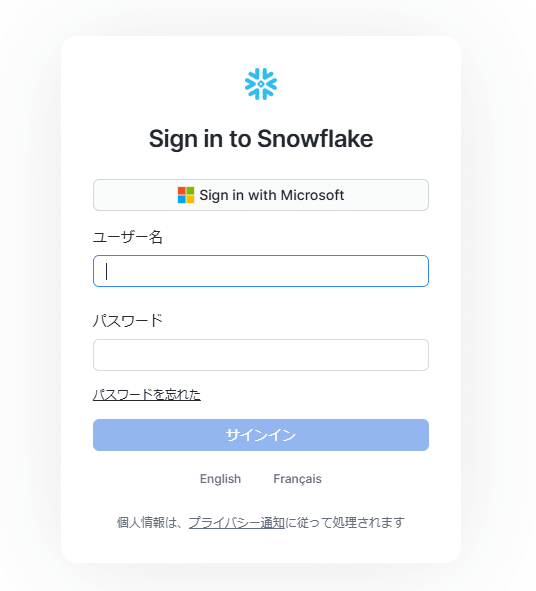
統合オブジェクトの作成後、ログイン画面にアクセスすると「Sign in with Microsoft」ボタンが表示されるようになりました。
メールアドレスの検証
この状態で Entra ID のユーザーでサインインしようとすると、メールアドレスの認証が必要である旨が表示され、サインインできませんでした。
ドキュメントにはEMAIL_ADDRESSでマッピングする場合は、マッチしたユーザーのメールアドレスが検証済みであることが必要と書かれています。検証済みとなる条件は、以下の2つです。
- ユーザー本人がメール検証のフローを完了している
- ユーザーのメールドメインがドメイン検証(
SYSTEM$VERIFY_DNS_DOMAIN)で検証済みである
ドキュメントでは、ユーザーが多い場合はドメインを1回検証する方法が推奨されています。ただし、今回のメールアドレスはonmicrosoft.comのドメインなのでユーザー個別の検証を行いました。
管理者から検証メールを送る
ユーザー本人が検証する場合は、Snowsight にサインインしてプロフィールから行いますが、今回のユーザーはパスワードがなくサインインできません。そのためSYSTEM$START_USER_EMAIL_VERIFICATIONを使って管理者から検証メールを送ってみます。
USE ROLE USERADMIN;

SELECT SYSTEM$START_USER_EMAIL_VERIFICATION('OIDC_ENTRA_USER');
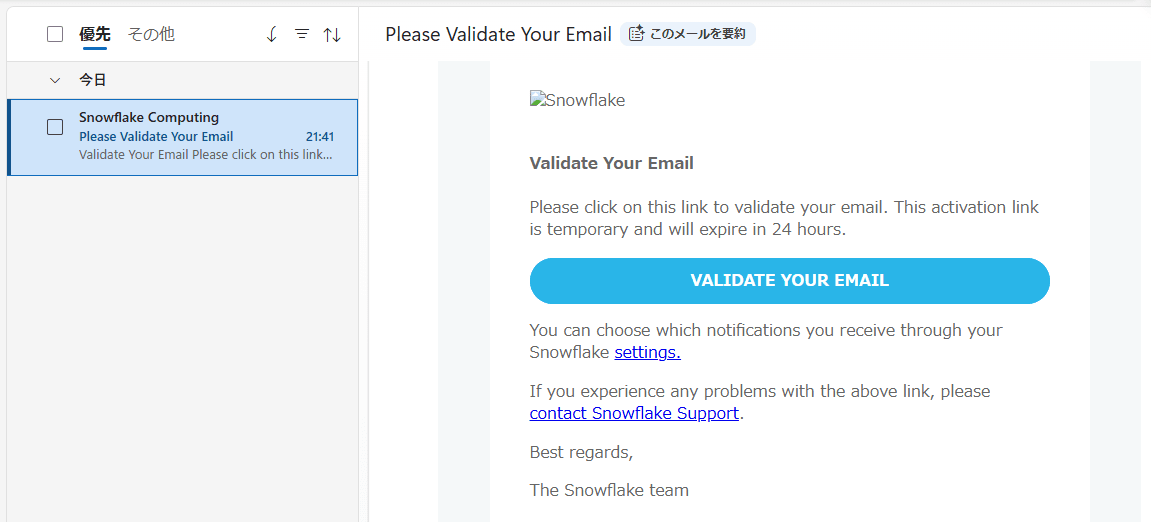
管理者で上記を実行後、ユーザーのメールアドレス宛に検証メールが届きました。
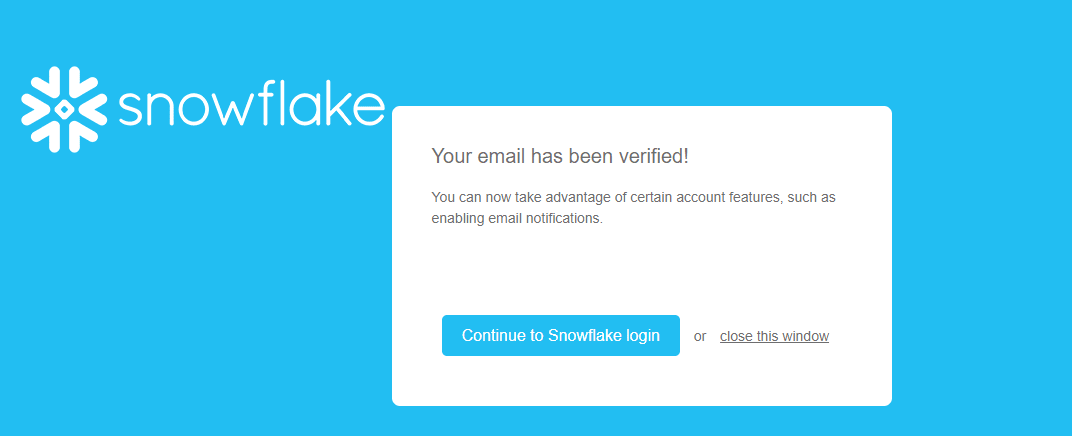
メール内のリンクを開くと検証が完了しました。パスワードを設定していないユーザーでも、本人がサインインすることなく検証を完了できました。
サインインしてみる
メールアドレスの検証を済ませた上で、あらためて「Sign in with Microsoft」からサインインします。Entra ID のメールアドレスを入力します。
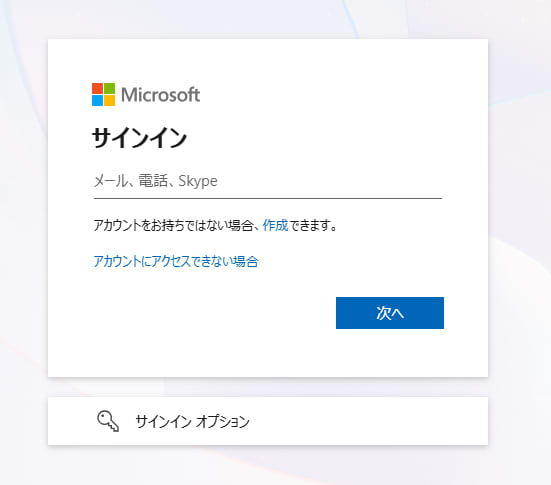
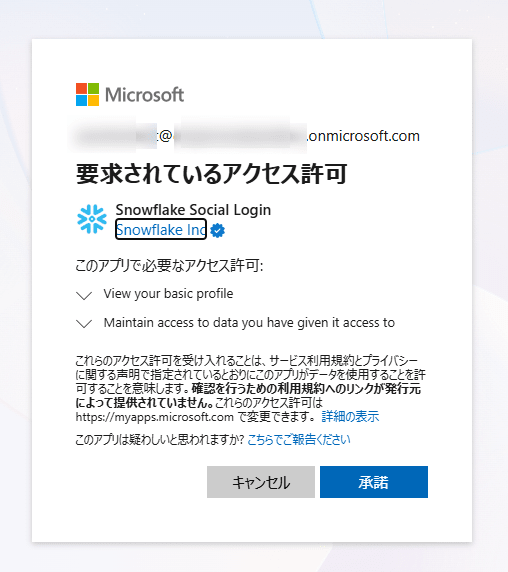
初回は Snowflake Social Login アプリへのアクセス許可の確認画面が表示されました。
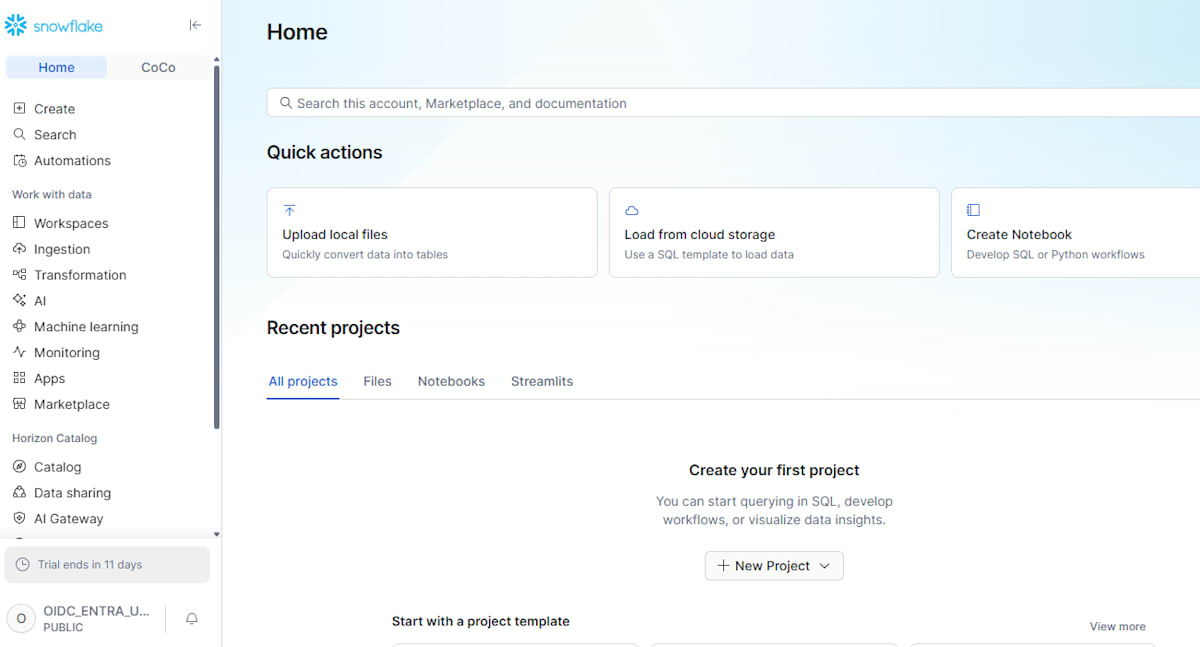
パスワードを設定していないユーザーでも問題なく OIDC でサインインできました。
ログイン履歴はFIRST_AUTHENTICATION_FACTOR = 'OIDC_ID_TOKEN'で確認できます。
SELECT event_timestamp,
       user_name,
       client_ip,
       reported_client_type,
       first_authentication_factor,
       is_success,
       error_code,
       error_message
FROM TABLE(SNOWFLAKE.INFORMATION_SCHEMA.LOGIN_HISTORY_BY_USER(USER_NAME => 'OIDC_ENTRA_USER'))
ORDER BY event_timestamp DESC;
+-------------------------------+-----------------+---------------+----------------------+-----------------------------+------------+------------+-------------------------------+
| EVENT_TIMESTAMP               | USER_NAME       | CLIENT_IP     | REPORTED_CLIENT_TYPE | FIRST_AUTHENTICATION_FACTOR | IS_SUCCESS | ERROR_CODE | ERROR_MESSAGE                 |
|-------------------------------+-----------------+---------------+----------------------+-----------------------------+------------+------------+-------------------------------|
| 2026-11-22 04:43:56.609 -0800 | OIDC_ENTRA_USER | xx.xx.xx.xx   | SNOWFLAKE_UI         | OIDC_ID_TOKEN               | YES        |       NULL | NULL                          |
| 2026-11-22 04:32:43.619 -0800 | NULL            | xx.xx.xx.xx   | SNOWFLAKE_UI         | OIDC_ID_TOKEN               | NO         |     390269 | OIDC_USER_EMAIL_NOT_VALIDATED |
+-------------------------------+-----------------+---------------+----------------------+-----------------------------+------------+------------+-------------------------------+
さいごに
Snowflake の OIDC フェデレーション認証を Microsoft Entra ID で試してみました。マネージドプロバイダーのため、セキュリティ統合を作成するだけで、Snowflake 上のパスワードを持たないユーザーでも Entra ID でサインインできました。
こちらの内容がどなたかの参考になれば幸いです。