【Security Hub修復手順】[ACM.1] ACM 証明書は、指定された期間後に更新する必要があります

こんにちは!SREチームの乃万です。
皆さん、お使いのAWS環境のセキュリティチェックはしていますか?
本記事では、AWS Security HubによるAWS環境のセキュリティ状況スコアリングに該当する項目についての修復手順をご紹介します。
本記事の対象コントロール
[ACM.1] ACM 証明書は、指定された期間後に更新する必要があります
[ACM.1] ACM certificates should be renewed after a specified time period
前提条件
本記事はAWS Security Hubで「AWS基礎セキュリティのベストプラクティススタンダード」を利用されている方向けの内容となります。
AWS Security Hubの詳細についてはこちらのブログをご覧ください。
対象コントロールの説明
このコントロールは、ACMに登録された証明書の有効期限が30日以内に迫っているかチェックします。
有効期限まで30日を超えている証明書のみが存在する場合、コントロールはPASSEDになります。
証明書の有効期限が切れると、その証明書を使用しているすべてのサービス(ALB、CloudFrontなど)でHTTPS通信が失敗し、サービス停止につながります。
ユーザーがブラウザから接続した際に証明書エラーが表示されるため、サービスの信頼性にも影響します。
このコントロールは、期限切れ前に対応を促すアラートとして機能します。
なお、ACMが発行した証明書(ACMパブリック証明書)は、以下の条件を満たす場合に自動更新されます。
- Elastic Load BalancingやCloudFrontなどの別のAWSサービスに関連付けられている場合
- 発行後や最終更新後にエクスポートしている場合
一方、AWSの認証局(CA)以外から発行してACMにインポートした証明書は自動更新されません。
このコントロールに検出された証明書がインポート証明書であれば、手動での更新が必要です。
修復手順
コントロールの確認方法
- Security Hubコンソールを開く
- 左メニューから「検出結果」を選択
- フィルターで対象のコントロールID「ACM.1」を検索
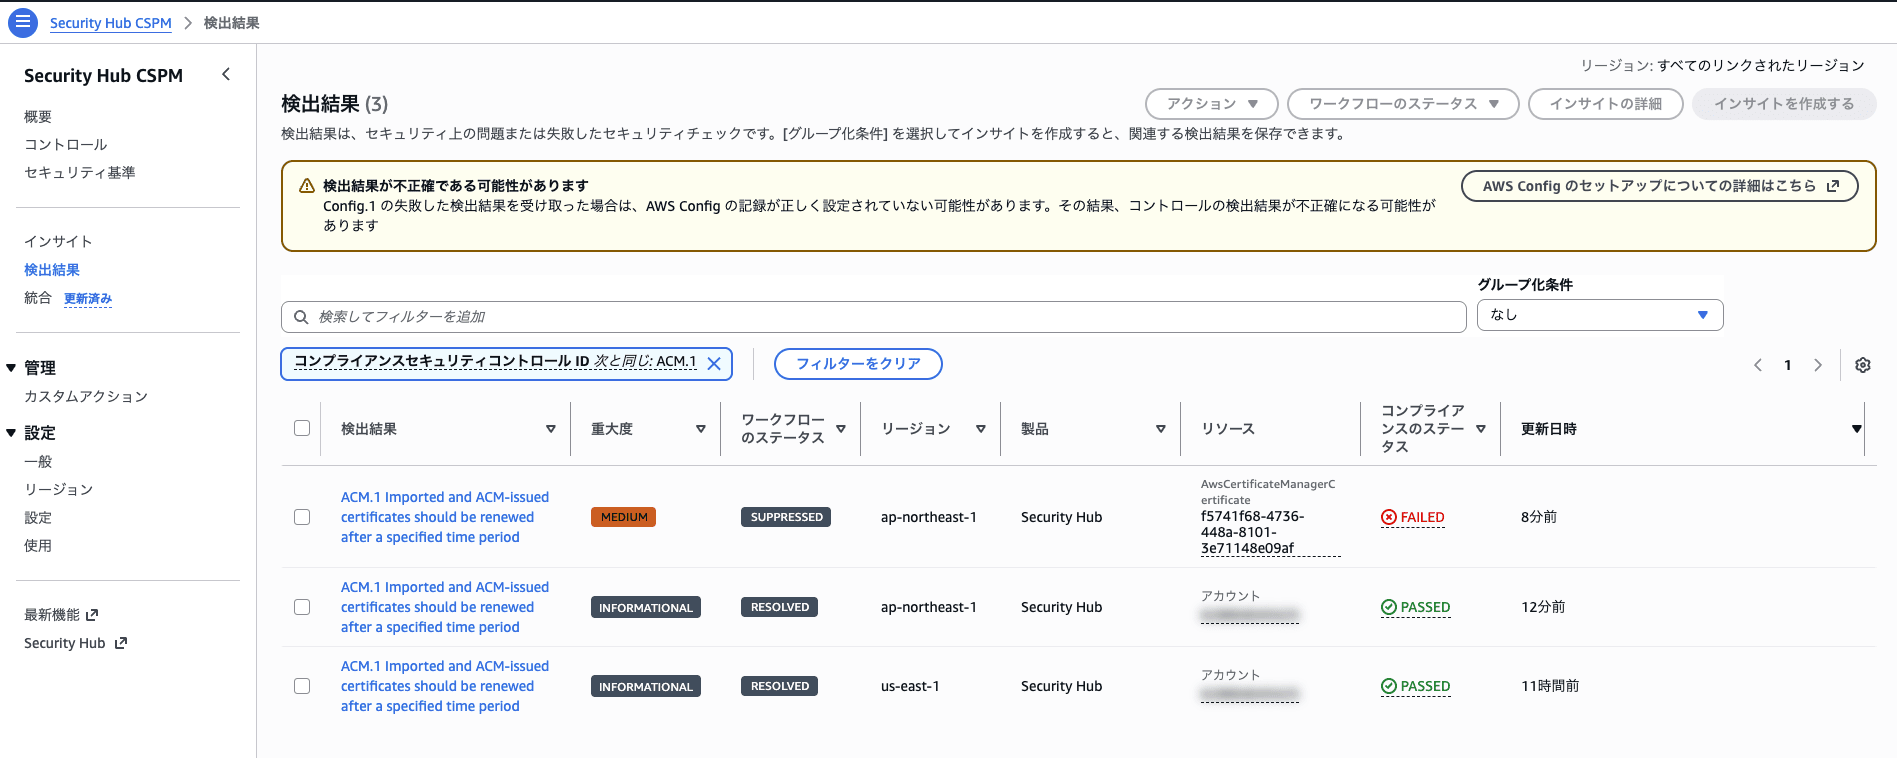
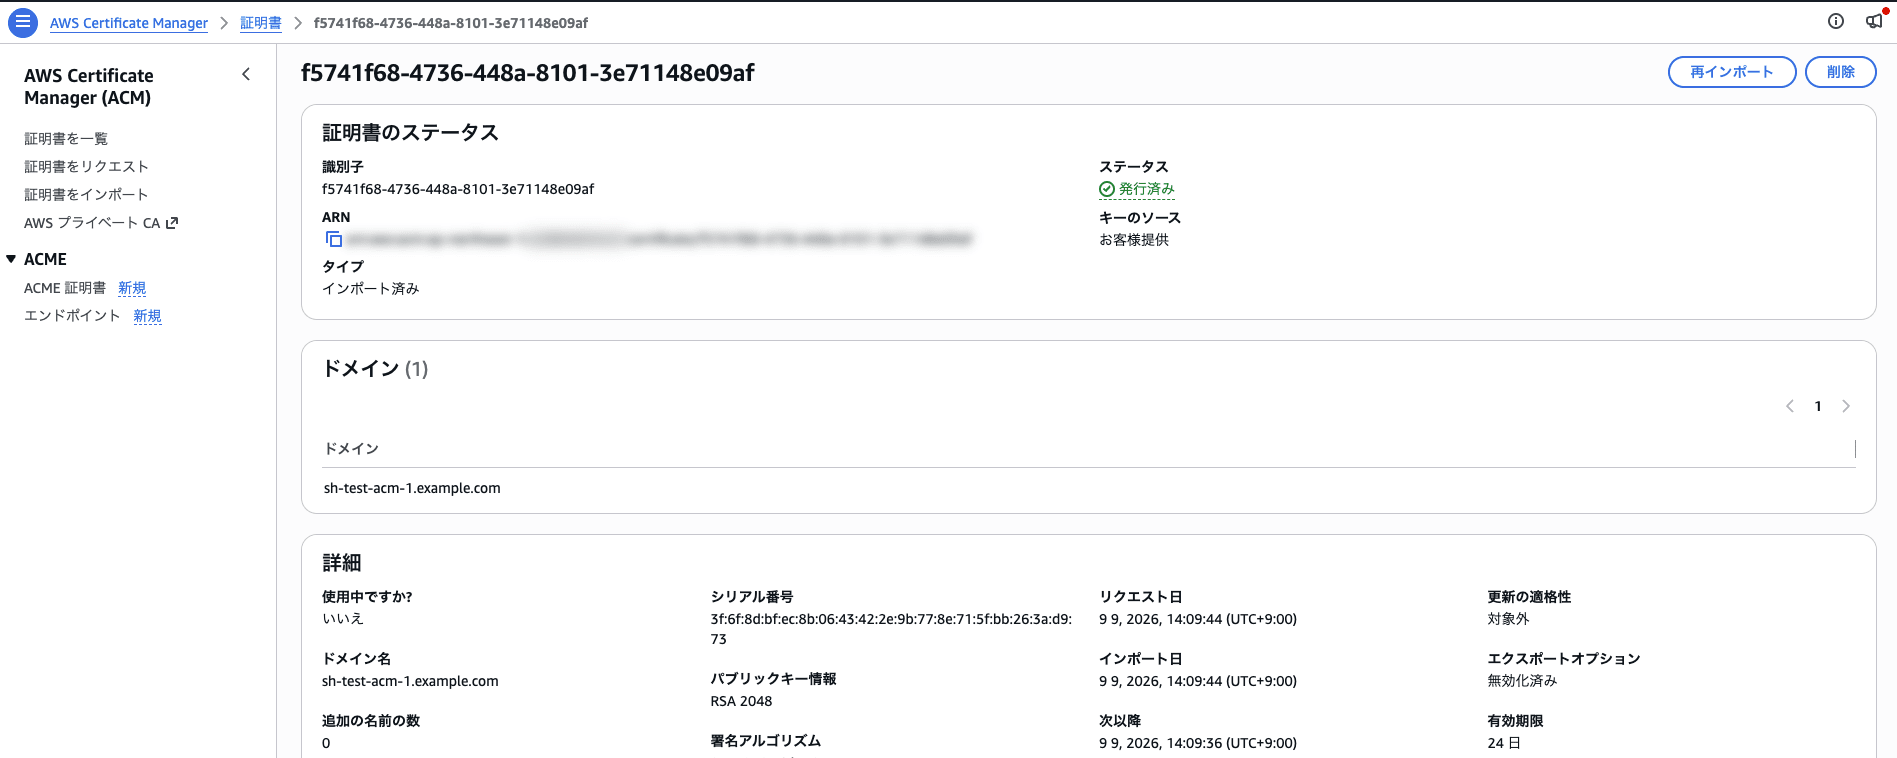
- 検出されたリソースのARNをクリックして詳細を確認する
- 詳細画面で証明書の「ドメイン名」と「タイプ」(Amazon発行 or インポート)を確認する
ステークホルダーに確認
修復を行う前に、以下の点をステークホルダーに確認してください。
- 対象の証明書がどのAWSサービス(ALB、CloudFrontなど)に関連付けられているか
- 証明書の更新作業を実施できるメンテナンスウィンドウがあるか
- インポート証明書の場合、認証局への証明書更新申請が完了しているか
修復手順
検出された証明書のタイプに応じて対応が異なります。
パターン1: ACM発行の証明書(Amazon発行)が検出された場合
ACM発行の証明書が検出された場合、AWSサービスへの関連付けが解除されているか、DNS検証または電子メール検証が完了していない可能性があります。
自動更新状況の確認
- ACMコンソールを開く
- 対象の証明書を選択する
- 「更新の状態」欄を確認する
「更新の状態」欄には以下のいずれかが表示されます。
- 更新の検証が保留中: DNS検証レコードの追加が必要な状態
- 成功: 自動更新が完了した状態
「更新の検証が保留中」と表示されている場合は、DNS検証レコードの追加が必要です。
DNS検証レコードの追加(Route 53を使用している場合)
-
証明書詳細画面の「ドメイン」セクションで「Route 53でレコードを作成」をクリックする
-
表示された確認画面で「作成」をクリックする
-
数分後にACMコンソールで更新の状態が「成功」に変わることを確認する
パターン2: インポート証明書が検出された場合
インポート証明書は自動更新されないため、新しい証明書を取得してACMに再インポートする必要があります。
新しい証明書のインポート
- 認証局から新しい証明書(証明書本文、秘密鍵、証明書チェーン)を取得する
- ACMコンソールを開く
- 対象の証明書を選択し、「アクション」→「証明書を再インポート」をクリックする
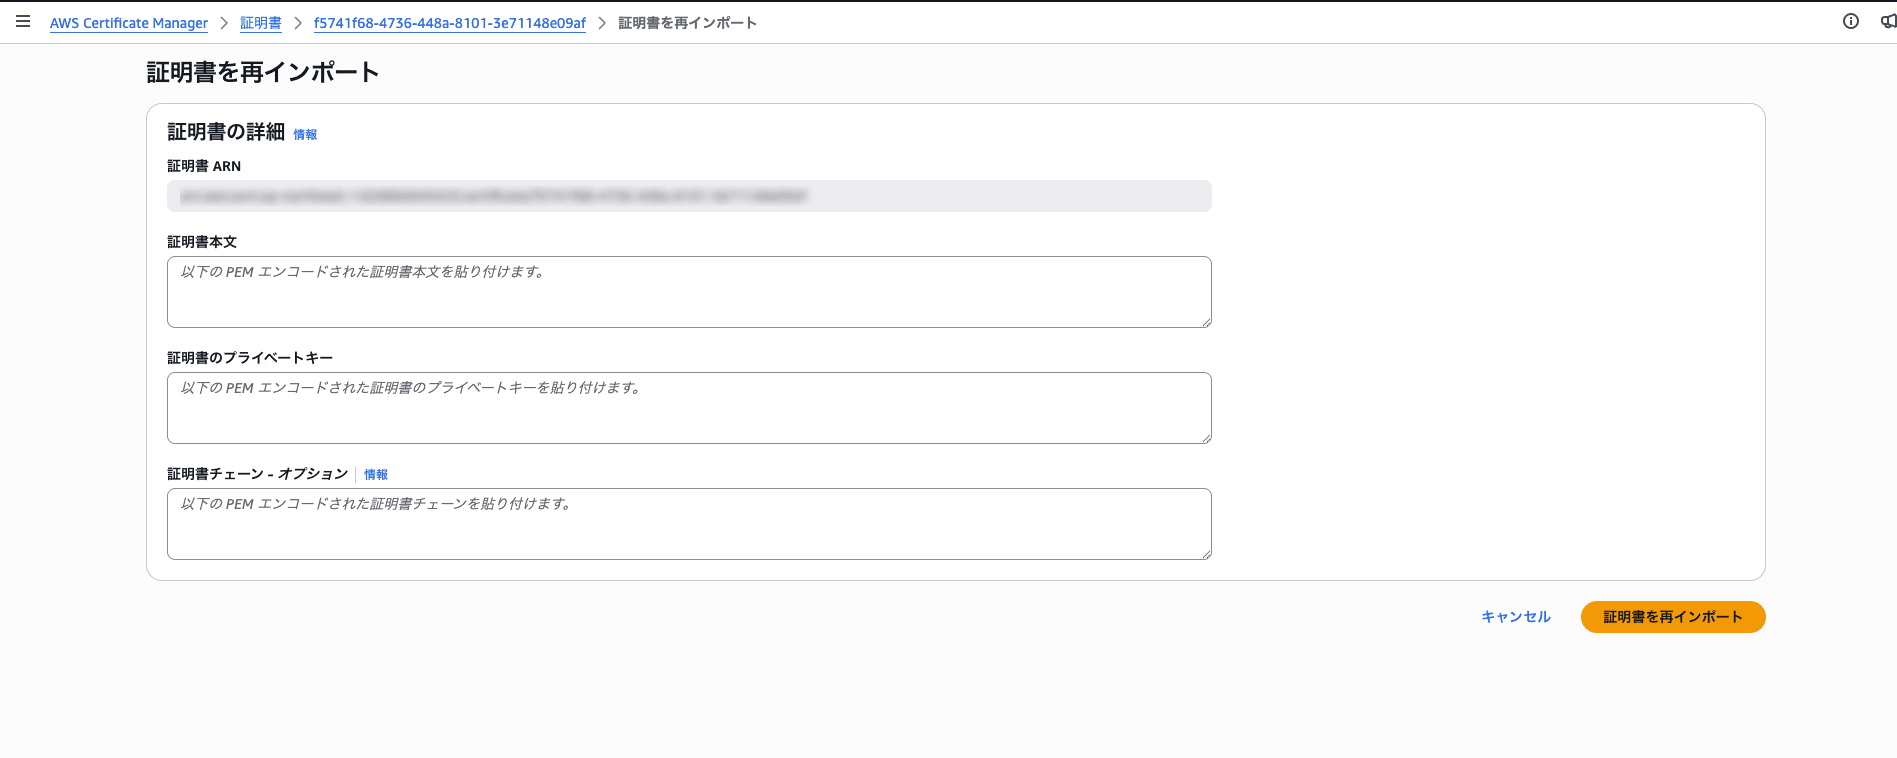
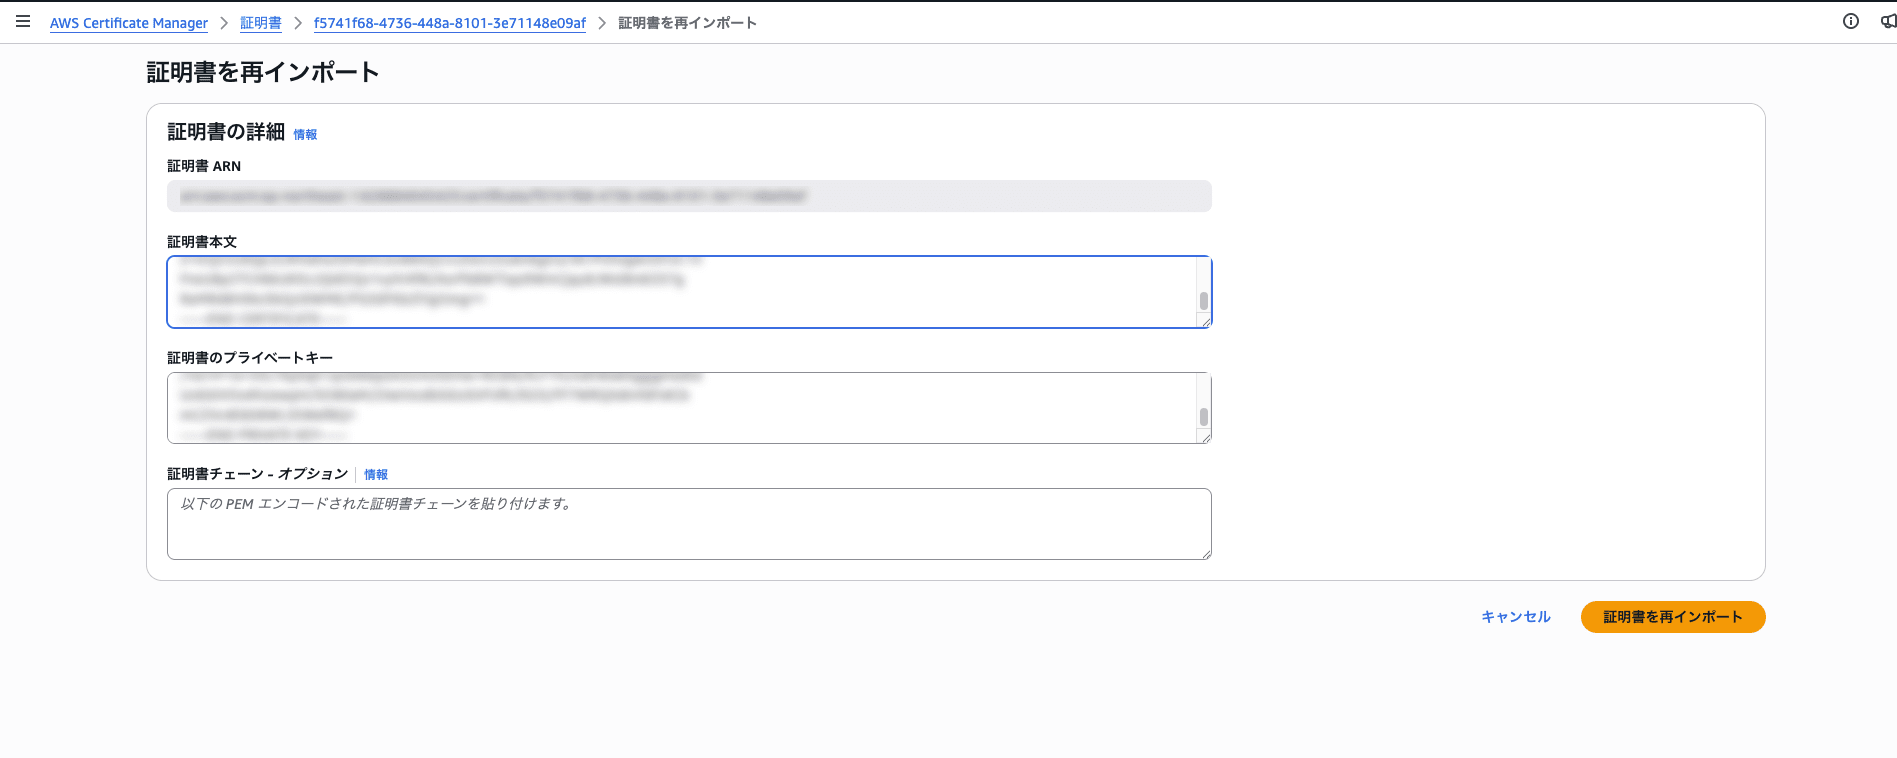
4. 「証明書本文」に新しい証明書(-----BEGIN CERTIFICATE----- で始まる内容)を貼り付ける
5. 「証明書のプライベートキー」に秘密鍵を貼り付ける
6. 「証明書チェーン」に中間証明書を貼り付ける(認証局から提供される場合)
7. 「再インポート」をクリックする
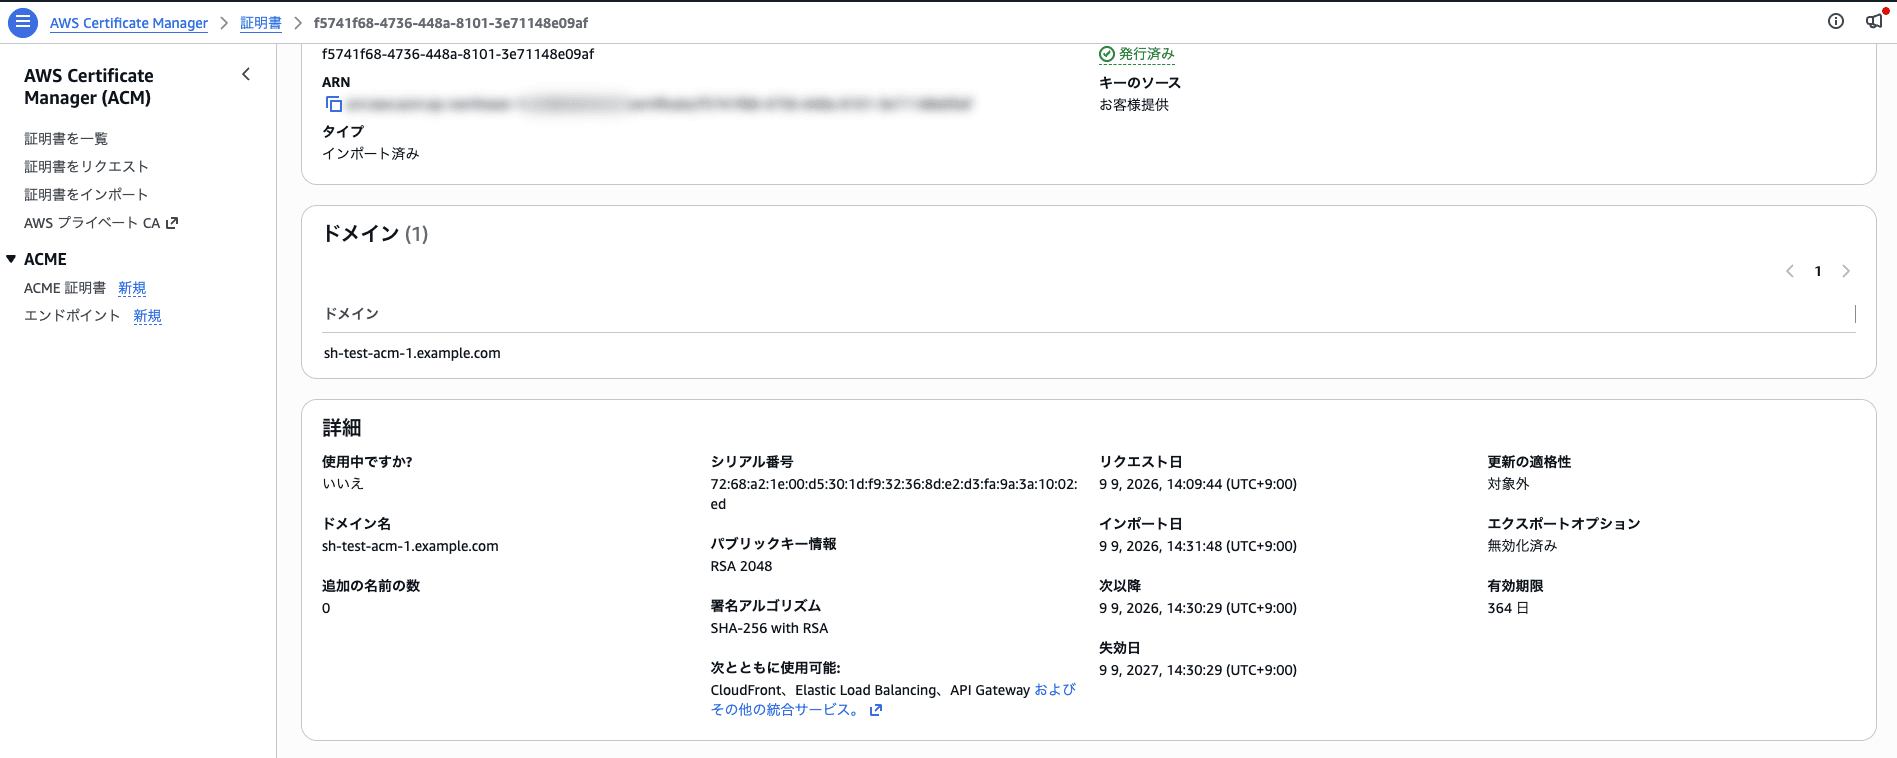
8. インポート完了後、証明書の有効期限が更新されていることを確認する
修復確認
修復後、Security Hubで検出結果が「PASSED」になることを確認します。
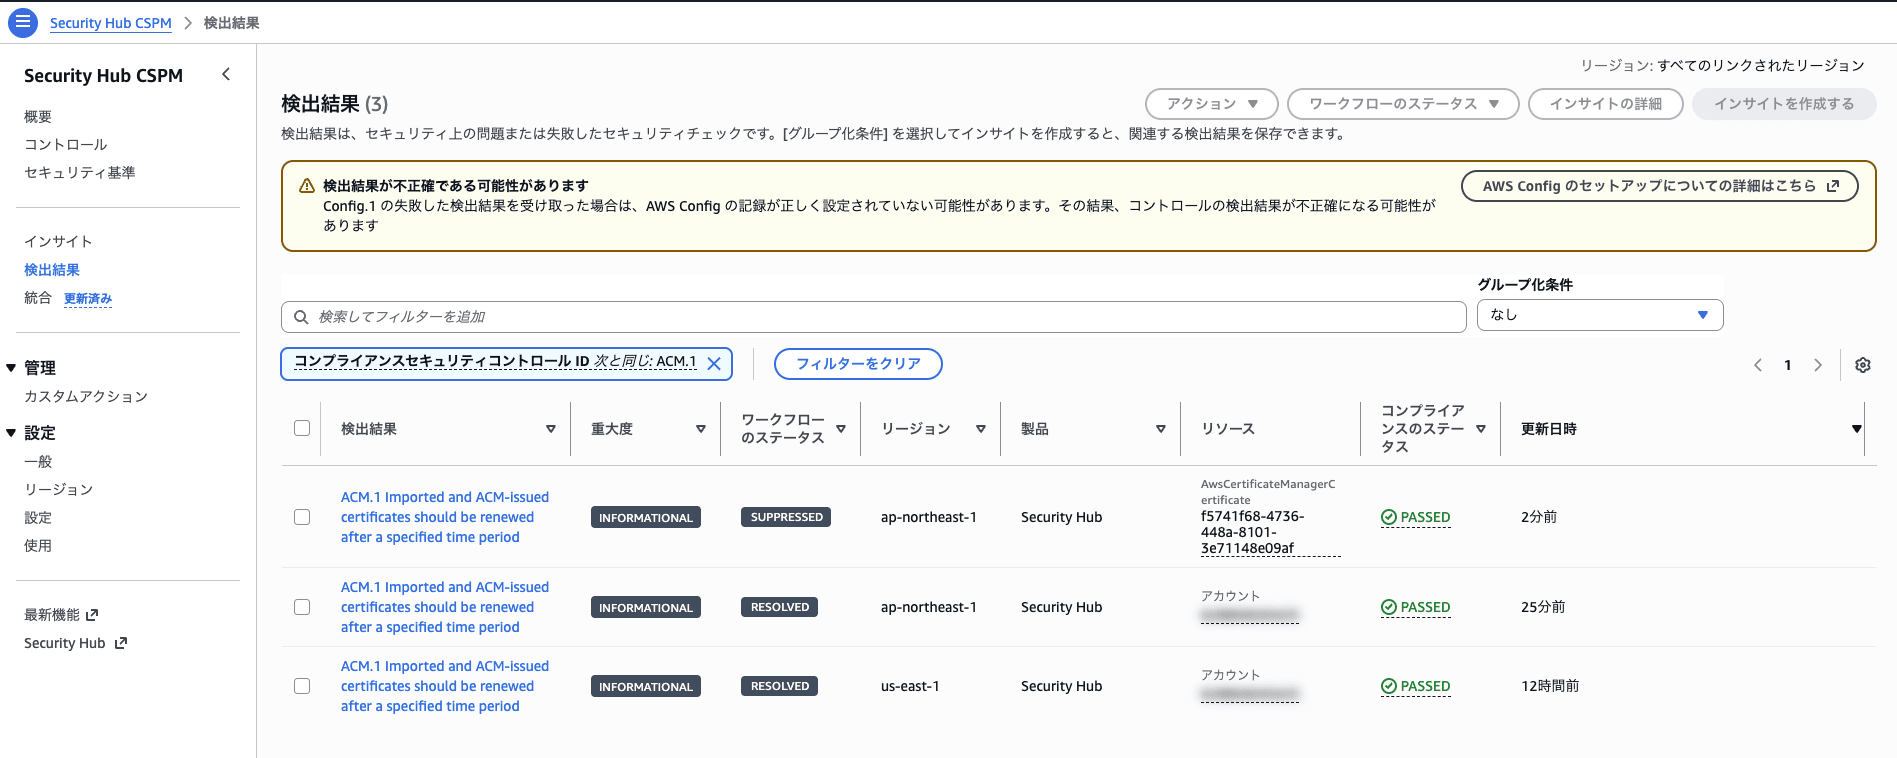
注意: Security Hubの検出結果が更新されるまで最大12時間程度かかる場合があります。
最後に
今回は、AWS Security HubによるAWS環境のセキュリティ状況スコアリングに該当する項目についての修正手順をご紹介しました。
コントロールを修正して、お使いのAWS環境のセキュリティをパワーアップさせましょう!
最後までお読みいただきありがとうございました!どなたかのお役に立てれば幸いです。
以上、乃万でした!