Twilio Verify を使って PHP 製既存システムへ SMS 2 段階認証を導入した

はじめに
ID とパスワードだけのログインに 2 段階認証を足したいとき、ワンタイムパスワードの生成や有効期限の管理を自前で作るのは手間がかかります。そこで、PHP のセッション方式のログインに Twilio Verify を組み込み、スマートフォンに届いた SMS のコードでログインを完了する手順を試してみました。
結果として、Twilio を呼ぶ処理は「コードを送る」と「コードを照合する」の 2 関数で、それぞれ 1 行で済みました。既存のログイン処理への変更は、ID とパスワードの確認が通った後にコード入力画面を挟む分岐だけです。
Twilio Verify とは
Twilio Verify は、SMS や音声通話、メールで本人確認のコードを送り、利用者が入力したコードを照合する API です。コードの生成・保管・有効期限・照合を Twilio が行うため、アプリはコードを持つ必要がありません。SMS の送信元となる電話番号も Verify が用意するので、番号を購入する必要がありません。
検証環境
- PHP 8.3.36 (macOS 上の組み込みサーバー)
- twilio/sdk 8.14.0
- 宛先: 日本の携帯電話 (Android)
- 実施日: 2026 年 11 月 15 日
対象読者
- PHP のセッション方式で作られた Web アプリに、2 段階認証を追加したい方
- ワンタイムパスワードの自作や、認証基盤ごとの移行を重いと感じている方
参考
構成
ログインの流れは次のとおりです。既存の ID・パスワードの確認が通っても、すぐにはログイン完了にしません。Verify でコードを送り、照合が approved になった時点でログイン完了とします。
アプリが覚えておくのは、照合待ちの利用者がいるという状態だけです。コードそのものは Twilio が持っています。
実装
Verify Service を作る
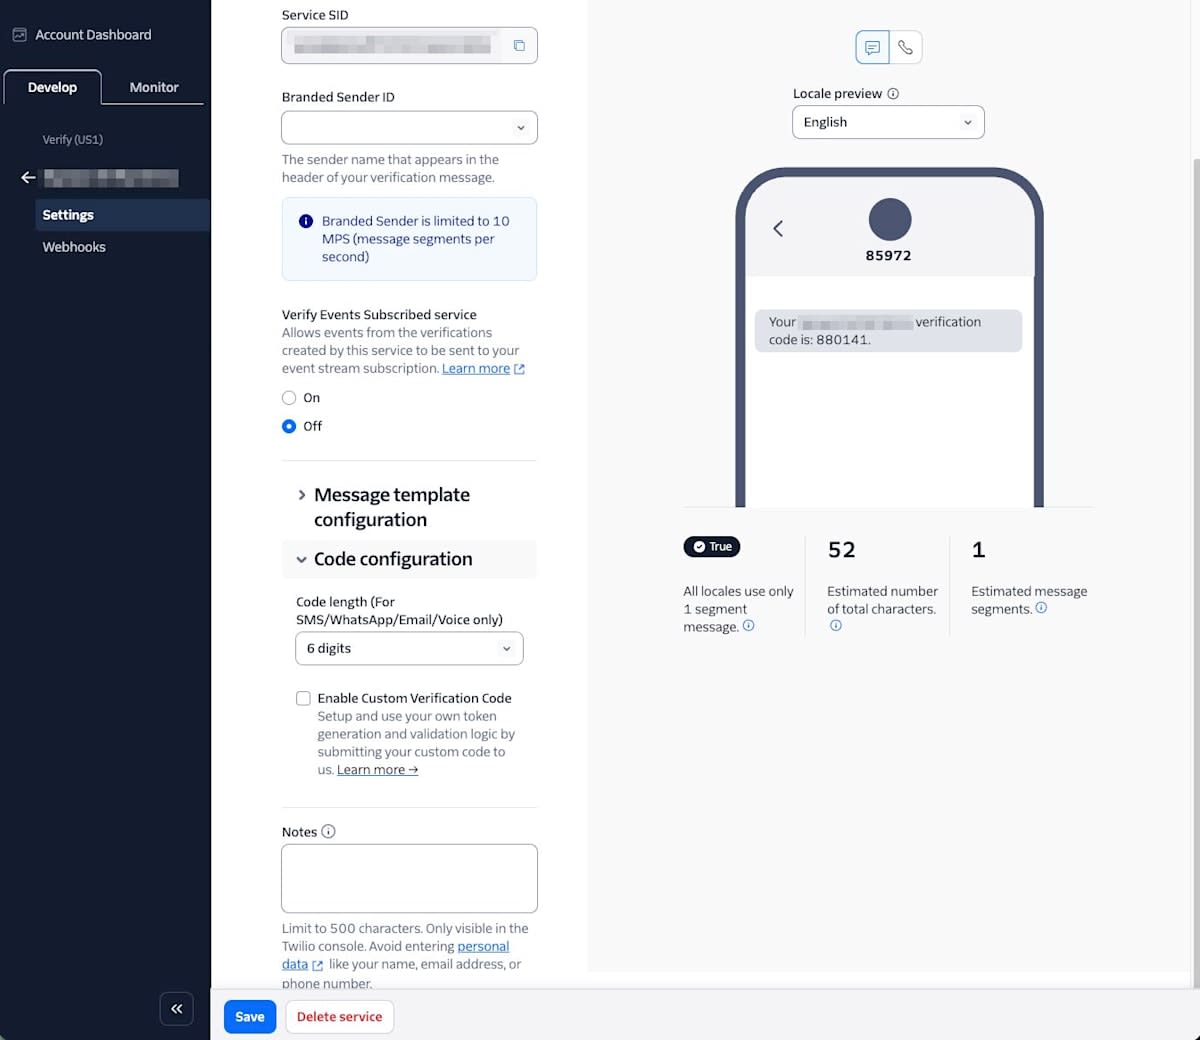
Verify を使うには、コードの桁数やメッセージに表示する名前をまとめた Verify Service が必要です。今回は Twilio Console の Verify の画面から作成し、コードの桁数を 6 桁にしました。作成後に表示される VA で始まる Service SID を、アプリの設定に使います。
SDK と認証情報
PHP からは公式の twilio/sdk を使います。通常は composer require twilio/sdk で導入します。twilio/sdk は依存パッケージを持たないため、今回は GitHub のリリース 8.14.0 のソースを配置し、同梱の src/Twilio/autoload.php を読み込みました。
認証には Twilio の API Key を使います。API Key の SID とシークレット、アカウント SID の 3 つを環境変数から読み込み、コードやファイルに書かないようにしました。
Twilio を呼ぶ 2 つの関数
Twilio を呼ぶ処理は、次のファイルにまとめました。これが今回のコードの全文です。
<?php
// Twilio Verify による 2 段階認証。既存のログイン処理に追加するのはこの 2 つの関数だけ。
require_once __DIR__ . '/../vendor/twilio-php/src/Twilio/autoload.php';

use Twilio\Rest\Client;

function verifyService()
{
    $twilio = new Client(getenv('TWILIO_API_KEY'), getenv('TWILIO_API_SECRET'), getenv('TWILIO_ACCOUNT_SID'));
    return $twilio->verify->v2->services(getenv('TWILIO_VERIFY_SERVICE_SID'));
}

// 1. 利用者の携帯電話へ、認証コードを SMS で送る
function sendCode(string $phone)
{
    return verifyService()->verifications->create($phone, 'sms', ['locale' => 'ja']);
}

// 2. 利用者が入力したコードを照合する
function checkCode(string $phone, string $code): bool
{
    $check = verifyService()->verificationChecks->create(['to' => $phone, 'code' => $code]);
    return $check->status === 'approved';
}
sendCode は宛先の電話番号を E.164 形式 (+81 から始まる形) で受け取り、SMS を送ります。locale に ja を指定すると、メッセージが日本語になります。checkCode は、入力されたコードを Twilio に照合してもらい、結果が approved のときだけ true を返します。
既存のログインに組み込む
ログイン処理には、次の 2 か所を足しました。ID とパスワードの確認が通ったら sendCode を呼んで照合待ちの状態にし、コード入力画面で checkCode が true を返したらログイン完了にします。
            case 'login':
                // 既存アプリの ID・パスワード認証に相当する部分
                $ok = hash_equals(DEMO_LOGIN_ID, (string) ($_POST['login_id'] ?? ''))
                    && hash_equals(DEMO_PASSWORD, (string) ($_POST['password'] ?? ''));
                if (!$ok) {
                    flash('ID またはパスワードが違います。');
                    break;
                }
                session_regenerate_id(true);
                $_SESSION['pending_user'] = DEMO_LOGIN_ID;
                // ここから Twilio Verify: 認証コードを SMS で送る
                $verification = sendCode($phone);
                $_SESSION['verification_sid'] = $verification->sid;
                $_SESSION['api'] = ['sendCode' => $verification->status, 'sent_at' => date('H:i:s')];
                break;
            case 'verify':
                if (!isset($_SESSION['pending_user'])) {
                    break;
                }
                $code = (string) ($_POST['code'] ?? '');
                if (!preg_match('/^[0-9]{6}$/', $code)) {
                    flash('6 桁の数字を入力してください。');
                    break;
                }
                // Twilio Verify: 入力されたコードを照合する
                if (checkCode($phone, $code)) {
                    session_regenerate_id(true);
                    $_SESSION['authenticated_user'] = $_SESSION['pending_user'];
                    unset($_SESSION['pending_user'], $_SESSION['verification_sid']);
                    $_SESSION['api']['checkCode'] = 'approved';
                } else {
                    $_SESSION['api']['checkCode'] = 'pending (不一致)';
                    flash('認証コードが違います。');
                }
                break;
(※ CSRF トークンの確認と、画面を出し分ける部分は省いています。)
照合待ちの利用者は pending_user、ログインを完了した利用者は authenticated_user としてセッションに入れ分けています。ログイン後の画面は authenticated_user があるときだけ表示するので、コードを照合する前の利用者はダッシュボードに進めません。照合が通ったときにセッション ID を作り直すのは、ログインの前後で同じセッション ID を使い回さないためです。
検証と結果
コマンドラインでの送信と照合
まず、sendCode と checkCode をコマンドラインから呼ぶスクリプト app/bin/run smoke で、送信と照合を確かめました。
送信先: 末尾<下4桁> / Service: <Verify Service SID>
送信 API: status=pending, 0.59 秒, 送信時刻 11:23:16, sid=<Verification SID>
(※ 送信時刻は UTC で表示されています。日本時間では 20:23:16 です。)
SMS は同じ 20:23 のうちに届きました。送信元は 0120996242 で、本文は次のとおりです。
あなたの(SAMPLE TEST) 認証コード:267218
誤ったコードと、届いたコードを順に照合した結果は次のとおりです。
$ app/bin/run smoke check 000000
照合に失敗しました。
$ app/bin/run smoke check 267218
approved: 認証に成功しました。
ログイン画面での通し確認
続けて、ブラウザでログイン画面から通しで確かめました。ID とパスワードを入れると SMS が送られ、コード入力画面に進みます。画面下には、Twilio の応答を表示する欄を設けています。
sendCode: pending
sent_at: 20:29:58
先に誤ったコードを入れると「認証コードが違います。」と表示され、コード入力画面にとどまりました。届いたコードを入れるとダッシュボードが表示され、照合の結果は approved でした。
sendCode: pending
sent_at: 20:29:58
checkCode: approved
まとめ
Twilio Verify を使えば、PHP の既存ログインに SMS の 2 段階認証を足す作業は、2 つの関数と入力画面 1 つで済みます。まずは手元の番号を Verified Caller ID に登録して動作を確かめ、本番の前に事業者情報の登録と審査を済ませておくと、安心して使い始められます。既存の Web アプリに手軽に 2 段階認証を加えたい方の参考になれば幸いです。