Amazon SES の SMTP 認証情報に使っている IAM ユーザーのアクセスキーをなくす

Amazon SES の SMTP 認証情報に使っている IAM ユーザーのアクセスキーをなくす
こんにちは、コンサルティング部のシモンです。
AI を使った攻撃で、脆弱性が見つかってから悪用されるまでの時間は短くなっています。
アプリケーションの脆弱性を突かれて設定ファイルや環境変数を読まれれば、そこにある長期の認証情報はそのまま使われます。
IAM ユーザーのアクセスキーのような長期の認証情報をなくし、IAM ロールの一時的な認証情報に置き換えることは、以前にも増して重要です。
ところが、Amazon SES の SMTP インターフェイスでメールを送るアプリケーションの設定ファイルや環境変数には、IAM ユーザーから作った SMTP 認証情報(以下、IAM の SMTP 認証情報)が残ります。
IAM の SMTP 認証情報の実体は IAM ユーザーのアクセスキーです。
SMTP インターフェイスは一時的な認証情報から作ったパスワードを受け付けないので、Amazon EC2 のインスタンスプロファイルや Amazon ECS のタスクロールに置き換えるだけでは、環境から IAM の SMTP 認証情報を消すことができません。
IAM の SMTP 認証情報が漏れると、自社のドメインからフィッシングメールなどを送られるおそれがあります。
AWS Security Hub CSPM の IAM.3(アクセスキーを 90 日以内にローテーションする)の対象にもなり、パスワードを AWS Secrets Manager に移しても対象から外れません。
本記事では、IAM の SMTP 認証情報として使っているアクセスキーをなくす方法を 2 つご紹介します。
コードの例には Python と Boto3 を使います。
- 方法 A: 送信を SES API に変え、IAM ロールで送る
- 方法 B: SMTP しか話せないアプリケーションを、Amazon SES Mail Manager の SMTP 認証情報に切り替える(パスワードは残るが、自動でローテーションできる)
最後に、使わなくなった IAM ユーザーを廃止します。
1. SMTP のユーザー名とパスワードがアクセスキーとして検出される理由
SES でメールを送る方法には、SES API と SMTP インターフェイスがあります。
SMTP インターフェイスは一般的なメールサーバーと同じく、ホスト名(email-smtp.<リージョン>.amazonaws.com)、ポート、ユーザー名、パスワードを設定するだけで使えるので、メールの送信機能を持つアプリケーションやパッケージ製品をコードを変えずに SES につなげられます。
このユーザー名とパスワードの実体は、IAM ユーザーのアクセスキーです。
SES のコンソールの SMTP 設定で「IAM SMTP 認証情報」を選んで作成すると、ses:SendRawEmail だけを許可された IAM ユーザーとそのアクセスキーが作られます。
アクセスキー ID がそのまま SMTP のユーザー名になります。
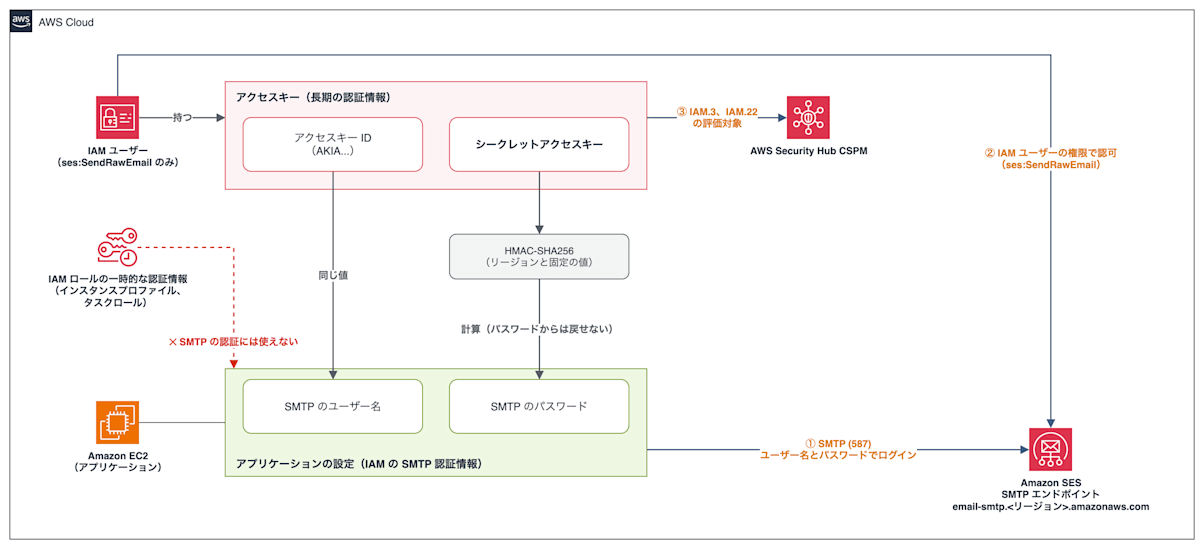
パスワードは、シークレットアクセスキーにリージョンなど公開された固定の値を含めて計算します。計算は HMAC-SHA256 によるハッシュ化なので、パスワードからシークレットアクセスキーを戻すことはできません。
しかし、シークレットアクセスキーが流出すれば、誰でもパスワードを導出できます。
Security Hub CSPM はこのアクセスキーを SMTP 用と区別しないので、権限が ses:SendRawEmail だけでも IAM.3 と IAM.22(45 日以上使われていない認証情報)の対象になります。
アクセスキーを 90 日以内にローテーションすれば IAM.3 の検出は避けられます。
ただし、そのたびに iam:CreateAccessKey で新しいキーを作ってすべてのアプリケーションの設定を変える必要があり、次のローテーションまで使える長期の認証情報であることも変わりません。
2. IAM の SMTP 認証情報を使っている場所を探す
まず、SMTP 用の IAM ユーザーと、その IAM の SMTP 認証情報を設定しているアプリケーションを見つけます。
2024 年 9 月 6 日以降に SES のコンソールで作った SMTP 用の IAM ユーザーは、IAM グループ AWSSESSendingGroupDoNotRename のメンバーです。
aws iam get-group --group-name AWSSESSendingGroupDoNotRename --query 'Users[].UserName' --output text
2024 年 9 月 6 日より前に作ったユーザーはグループに入らず、インラインポリシーと、値が SESConsole のタグ InvokedBy を持ちます。
for u in $(aws iam list-users --query 'Users[].UserName' --output text); do
  aws iam list-user-tags --user-name "$u" \
    --query "Tags[?Key=='InvokedBy' && Value=='SESConsole']" --output text | grep -q . && echo "$u"
done
見つけたユーザーごとに、アクセスキーの最終使用日時、サービス、リージョンを見ます。
アクセスキーが 2 つあるユーザーは、AccessKeyMetadata[1] のキーも同じように見ます。
SMTP_USER=ses-smtp-user.20240101-000000
ACCESS_KEY_ID=$(aws iam list-access-keys --user-name "$SMTP_USER" --query 'AccessKeyMetadata[0].AccessKeyId' --output text)
aws iam get-access-key-last-used --access-key-id "$ACCESS_KEY_ID" --query AccessKeyLastUsed
{
    "LastUsedDate": "2026-11-18T08:57:00+00:00",
    "ServiceName": "ses-smtp",
    "Region": "ap-northeast-1"
}
最後の使用が SMTP インターフェイスなら、サービスは ses-smtp になり、リージョンからはどのリージョンの SMTP エンドポイントに送っているかが分かります。
最終使用からは、どのアプリケーションが使っているかまでは分かりません。
SMTP インターフェイスでの送信は AWS CloudTrail にも記録されないので、使っているアプリケーションは設定から探します。
タスク定義の環境変数、アプリケーションの設定ファイル、メールサーバーの設定などを、SMTP エンドポイントのホスト名(email-smtp.<リージョン>.amazonaws.com)やアクセスキー ID で検索します。
sudo grep -rIl 'email-smtp\.' /etc /opt
コンソールを使わずに作った IAM ユーザーは、グループやタグでは見つかりません。
設定から見つけたアクセスキー ID は、aws iam get-access-key-last-used --access-key-id <アクセスキー ID> を --query なしで実行すると、結果の UserName で持ち主のユーザーが分かります。
3. SES API と Mail Manager のどちらに移行するか決める
- 方法 A: 送信処理を SES API の呼び出しに書き換え、アプリケーションに付けた IAM ロールで送る
- 方法 B: アプリケーションは SMTP のまま、接続先を Mail Manager が用意する SMTP サーバーに変える。Mail Manager が IAM ロールで SES から送り出す
長期の認証情報が残らないのは方法 A だけなので、IAM ロールを付けられる環境(EC2、ECS など)で動き、コードを変えられる自社のアプリケーションは方法 A にします。
パッケージ製品、メールサーバーのリレー、改修の予定がないアプリケーションなど、SMTP しか話せないものは方法 B にします。
| 観点 | 現状(IAM の SMTP 認証情報) | 方法 A(SES API と IAM ロール) | 方法 B(Mail Manager の SMTP 認証情報) |
|---|---|---|---|
| アプリケーションの変更 | なし | 送信処理を SDK の呼び出しに書き換える | ホスト名、ユーザー名、パスワードを変える。ローテーションするなら、間隔ごとにパスワードを読み直すか再起動する仕組みが要る |
| 残る長期の認証情報 | アクセスキー | なし | SMTP のパスワード |
| 漏れたときにできること | メールの送信。既定ではどこからでも送れ、IAM ユーザーのポリシーで接続元を絞ればその範囲からだけ。シークレットアクセスキーが漏れれば IAM ユーザーに許可した AWS API も呼べる | ロールに許可した操作だけ | Mail Manager 経由でのメールの送信。既定ではどこからでも送れ、接続元を絞ればその範囲からだけ |
| 漏れたものが使える期間 | キーを無効にするまで | ロールの認証情報の有効期限まで | 自動ローテーションを設定すればローテーション間隔の 2 回分まで(直前の値も受け付けるため)。設定しなければ変えるまで |
| IAM.3、IAM.22 | 対象になる | 対象外 | 対象外 |
iam:CreateAccessKey を拒否するポリシー(SCP など) |
新しく作れない(既存のキーでは送れる) | 両立する | 両立する |
| プライベートサブネットからの接続 | NAT ゲートウェイか SMTP の VPC エンドポイント | NAT ゲートウェイか SES API の VPC エンドポイント | NAT ゲートウェイか Mail Manager の VPC エンドポイント |
方法 B でも、パスワードが漏れれば IAM の SMTP 認証情報と同じようにメールを送られます。
方法 B で得られるのは、IAM ユーザーのアクセスキーがなくなること、iam:CreateAccessKey を拒否するポリシーと両立すること、IAM.3 と IAM.22 の対象から外れること、そして自動ローテーションで漏れたパスワードが使える期間を区切れることです。
SES のコンソールの SMTP 設定では Mail Manager が「推奨」と表示されますが、IAM ロールを付けられる環境でコードを変えられるなら方法 A にします。
4. 方法 A: SES API と IAM ロールで送る
プライベートサブネットから SMTP の VPC エンドポイントだけで送っている場合は、切り替える前に SES API の VPC エンドポイントか NAT ゲートウェイを用意します。
SES API の VPC エンドポイントの作り方は [アップデート] Amazon SES API VPCエンドポイントが使用できるようになりましたで紹介されています。
4.1 アプリケーションの IAM ロールに権限を付ける
組み立て済みの MIME メッセージを SES API v2 の SendEmail に Raw の本文として渡すと、ses:SendRawEmail で認可されます。
API 名に合わせて ses:SendEmail だけを許可すると、ses:SendRawEmail が許可されていないとして拒否されます。
SMTP 用の IAM ユーザーのポリシーと同じアクションをロールに許可します。
Resource は送信元の検証済み ID(ドメインやメールアドレス)の ARN に絞ります。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "ses:SendRawEmail",
      "Resource": "arn:aws:ses:ap-northeast-1:111122223333:identity/example.com"
    }
  ]
}
4.2 送信処理を変える
MIME メッセージを組み立てる部分はそのまま使い、渡し先だけを SMTP インターフェイスから SES API v2 に変えます。
import os
# import smtplib
from email.message import EmailMessage

import boto3

msg = EmailMessage()
msg["From"] = os.environ["MAIL_FROM"]
msg["To"] = os.environ["MAIL_TO"]
msg["Subject"] = "SES API test"
msg.set_content("Sent through the SES API v2.")

# Before: log in to the SMTP interface with the IAM SMTP credentials
# with smtplib.SMTP(os.environ["SMTP_HOST"], int(os.environ.get("SMTP_PORT", "587"))) as smtp:
#     smtp.starttls()
#     smtp.login(os.environ["SMTP_USER"], os.environ["SMTP_PASSWORD"])
#     smtp.send_message(msg)

# After: pass the same MIME message to the SES API v2 as raw content
ses = boto3.client("sesv2")
response = ses.send_email(Content={"Raw": {"Data": msg.as_bytes()}})
print("sent", response["MessageId"])
SDK はアプリケーションに付けた IAM ロールの認証情報を自動で使うので、コードにアクセスキーは書きません。
リージョンは、それまで送っていた SMTP エンドポイントと同じリージョンを環境変数 AWS_DEFAULT_REGION などで渡します。
なお、SES API での送信は、CloudTrail のデータイベントを有効にすれば、SMTP インターフェイスでは追えなかった送信元のロールとともに記録できます(追加料金がかかります)。
4.3 アプリケーションの設定から IAM の SMTP 認証情報を消す
新しい送信処理をデプロイしたら、アプリケーションが IAM の SMTP 認証情報を読んでいた場所(環境変数、設定ファイルなど)から、SMTP のホスト名、ユーザー名、パスワードを消します。
送信でメッセージ ID が返れば、アプリケーションに IAM の SMTP 認証情報を置かずに送れています。
5. 方法 B: SMTP しか話せない場合は Mail Manager の SMTP 認証情報で送る
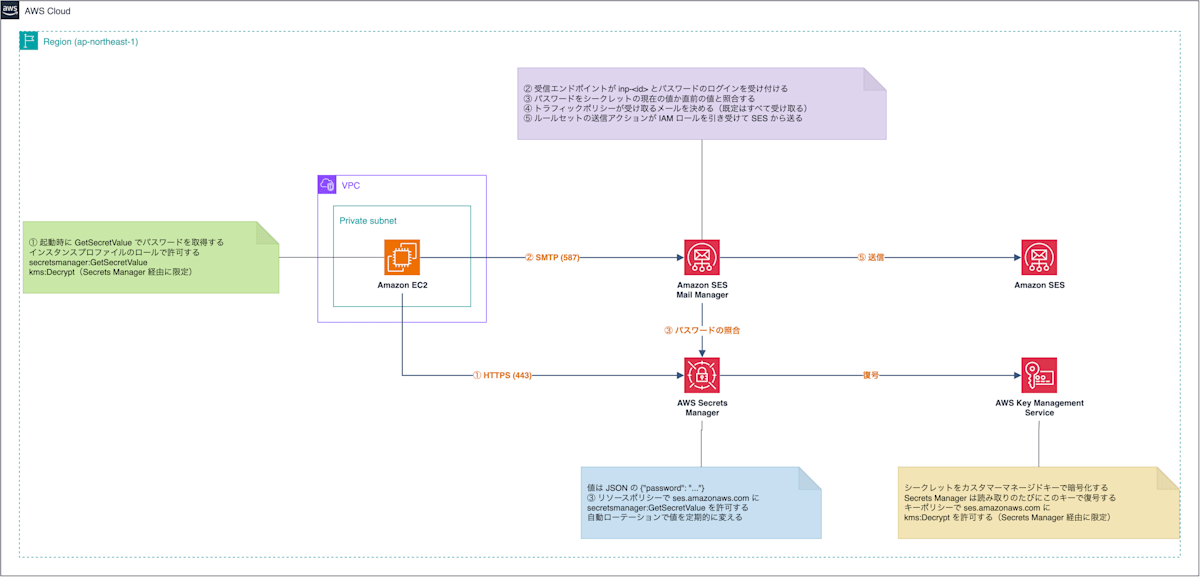
Mail Manager では、AWS が運用する SMTP サーバー(認証付きの受信エンドポイント)を作れます。
アプリケーションはパスワードでログインし、受け取ったメールは Mail Manager が IAM ロールで SES から送り出します。
アプリケーションの側に IAM ユーザーのアクセスキーは要りません。
5.1 Mail Manager の SMTP 認証情報を作る
自動ローテーションを使うには、SES のコンソールの SMTP 設定で、パスワードの置き場所(認証タイプ)に Secrets Manager のシークレットを選びます。
このシークレットは、コンソールを操作する前に自分で作ります。
SES のコンソールの「新規作成」は Secrets Manager の作成画面を開くだけで、次の 3 点は設定されません。
- 値は JSON で、キーは
password(ほかのキーでは認証に失敗します) - カスタマーマネージドキーで暗号化する。AWS マネージドキーはキーポリシーを変えられず、SES に復号を許可できないため。キーポリシーで
ses.amazonaws.comに Secrets Manager 経由のkms:Decryptを許可する - シークレットのリソースポリシーで
ses.amazonaws.comにsecretsmanager:GetSecretValueを許可する
まず、SES に復号を許可したカスタマーマネージドキーを作ります。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "Root",
      "Effect": "Allow",
      "Principal": { "AWS": "arn:aws:iam::111122223333:root" },
      "Action": "kms:*",
      "Resource": "*"
    },
    {
      "Sid": "SesDecrypt",
      "Effect": "Allow",
      "Principal": { "Service": "ses.amazonaws.com" },
      "Action": "kms:Decrypt",
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "kms:ViaService": "secretsmanager.ap-northeast-1.amazonaws.com",
          "aws:SourceAccount": "111122223333"
        },
        "ArnLike": {
          "aws:SourceArn": "arn:aws:ses:ap-northeast-1:111122223333:mailmanager-ingress-point/*"
        }
      }
    }
  ]
}
KEY_ID=$(aws kms create-key --description mailmanager-smtp --policy file://key-policy.json --query KeyMetadata.KeyId --output text); echo $KEY_ID
次に、ランダムなパスワードを password キーに入れたシークレットを、このカスタマーマネージドキーで暗号化して作ります。
PW=$(aws secretsmanager get-random-password --password-length 32 --exclude-punctuation --query RandomPassword --output text)
SECRET_ARN=$(aws secretsmanager create-secret --name mailmanager-smtp --kms-key-id "$KEY_ID" --secret-string "{\"password\":\"$PW\"}" --query ARN --output text); unset PW; echo $SECRET_ARN
最後に、シークレットのリソースポリシーで SES に読み取りを許可します。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": { "Service": "ses.amazonaws.com" },
      "Action": "secretsmanager:GetSecretValue",
      "Resource": "*",
      "Condition": {
        "StringEquals": { "aws:SourceAccount": "111122223333" },
        "ArnLike": {
          "aws:SourceArn": "arn:aws:ses:ap-northeast-1:111122223333:mailmanager-ingress-point/*"
        }
      }
    }
  ]
}
aws secretsmanager put-resource-policy --secret-id "$SECRET_ARN" --resource-policy file://secret-policy.json
続いて、SES のコンソールの SMTP 設定で「Mail Manager SMTP」を選び、認証タイプに「シークレット」を選んで、作ったシークレットを指定します。
接続するのが VPC 内のアプリケーションだけなら、「詳細設定」のネットワークタイプで PrivateLink を選び、受信エンドポイントをプライベートにします。
受信エンドポイント、トラフィックポリシー、ルールセット、送信用の IAM ロールがまとめて作られます。
画面の操作は Amazon SES コンソールの新機能「Mail Manager SMTP のガイド付きセットアップ」を試してみたで紹介されています。
パスワードはシークレットにあるので、完了画面の .csv ファイルはダウンロードしません。
5.2 接続元を絞る
SES のコンソールの SMTP 設定が作るトラフィックポリシーは、既定のアクションが許可でステートメントを持たないため、Mail Manager の受信エンドポイントはログインできた接続から宛先を問わずメールを受け付け、パスワードが漏れればどこからでも送れます。
Mail Manager への接続元の絞り方は、送る側が VPC の中だけか外にもあるかで選びます。
- 接続元が VPC 内のアプリケーションだけなら、受信エンドポイントをプライベートにする。Mail Manager の VPC エンドポイント(
com.amazonaws.<リージョン>.mail-manager-smtp.auth)経由でだけ接続でき、接続先は VPC エンドポイントのプライベート DNS 名になる - VPC の外(オンプレミスのメールサーバーなど)からも送るなら、トラフィックポリシーの既定のアクションを拒否にし、送信元 IP アドレスの範囲を条件にした許可のステートメントを足す
トラフィックポリシーの書き方は Traffic policies and policy statements、プライベートな受信エンドポイントは Ingress endpoints にまとまっています。
5.3 接続先とパスワードをアプリケーションに渡す
アプリケーションのコードは変えず、SMTP の接続設定の値だけを変えます。
接続先は受信エンドポイントのホスト名(<ID>.edpv.mail-manager-smtp.amazonaws.com。プライベートにした場合は VPC エンドポイントのプライベート DNS 名)、ユーザー名は受信エンドポイントの ID(inp- で始まる)、ポートは 25 か 587 で STARTTLS です。
パスワードは設定ファイルに平文で書かず、アプリケーションの起動スクリプトやデプロイの仕組みが、起動時に Secrets Manager から取り出して JSON の password キーの値を渡します。
IAM ロールを付けられない送り手(オンプレミスのメールサーバーなど)は、パスワードを製品の設定に入れることになり、ローテーションのたびに入れ直す必要があります。
アプリケーションの IAM ロールには、シークレットの読み取りと、Secrets Manager 経由に限ったカスタマーマネージドキーでの復号を許可します。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "secretsmanager:GetSecretValue",
      "Resource": "arn:aws:secretsmanager:ap-northeast-1:111122223333:secret:mailmanager-smtp-*"
    },
    {
      "Effect": "Allow",
      "Action": "kms:Decrypt",
      "Resource": "arn:aws:kms:ap-northeast-1:111122223333:key/<キー ID>",
      "Condition": {
        "StringEquals": {
          "kms:ViaService": "secretsmanager.ap-northeast-1.amazonaws.com"
        }
      }
    }
  ]
}
送信で SMTP の応答が 250 になれば、Mail Manager の受信エンドポイントがログインとメールを受け付けています。
宛先への配信は、その後にルールセットの送信アクションが SES から行います。
5.4 パスワードを自動でローテーションする
Secrets Manager のシークレットに自動ローテーションを設定します。
Mail Manager 用のマネージドローテーションや専用のテンプレートはないので、ローテーション関数は汎用のテンプレートから自分で作ります。
Mail Manager はシークレットを自分で読むので、関数は新しいランダムな値を作って保存するだけで足ります。
テンプレートは AWS Secrets Manager rotation function templates にあります。
Mail Manager は、シークレットの現在の値(AWSCURRENT)と直前の値(AWSPREVIOUS)の両方を受け付けます。
ローテーションの直後も、古い値を持ったアプリケーションは送信を続けられます。
直前の値は次のローテーションで置き換わるまで有効なので、漏れたパスワードが使える期間はローテーション間隔の 2 回分までになります。
間隔を短くするほどこの期間は短くなりますが、アプリケーションが値を読み直す頻度も上がります(Secrets Manager は最短 4 時間ごとにローテーションできます)。
起動時にしか値を読まないアプリケーションは、ローテーション間隔ごとに少なくとも 1 回再起動して Secrets Manager から値を取り出し直します。
読み直さないまま 2 回ローテーションされると、535 で認証に失敗します。
6. IAM の SMTP 認証情報を廃止する
SMTP 用の IAM ユーザーごとに、そのアクセスキーを使っていたアプリケーションをすべて切り替えたら、アクセスキーの最終使用日時が最後に切り替えた時刻より後に進んでいないことを確認します。
SMTP_USER=ses-smtp-user.20240101-000000
ACCESS_KEY_ID=$(aws iam list-access-keys --user-name "$SMTP_USER" --query 'AccessKeyMetadata[0].AccessKeyId' --output text)
aws iam get-access-key-last-used --access-key-id "$ACCESS_KEY_ID" --query AccessKeyLastUsed
まずキーを無効化します。
送信が止まったアプリケーションがあれば、キーを有効に戻し、そのアプリケーションを方法 A か方法 B に切り替えてから、もう一度無効化します。
aws iam update-access-key --user-name "$SMTP_USER" --access-key-id "$ACCESS_KEY_ID" --status Inactive
アクセスキーが 2 つあるユーザーは、AccessKeyMetadata[1] のキーも同じように確認して無効化します。
送信の間隔がいちばん長いアプリケーション(月次の通知など)が送る時期を過ぎても問題がなければ、IAM のコンソールから IAM ユーザーを削除します。
コンソールでの削除は、アクセスキー、グループのメンバーシップ、インラインポリシーもまとめて消します。
IAM.3 と IAM.22 の検出結果は、キーを無効化した後の定期評価で解消します。
まとめ
IAM の SMTP 認証情報として使っている IAM ユーザーのアクセスキーは、送信の方法を切り替えればなくせます。
コードを変えられるアプリケーションは、送信を SES API に変えて IAM ロールで送れば、長期の認証情報も残りません。
SMTP しか話せないものは、Mail Manager の SMTP 認証情報に切り替えれば、パスワードは残りますが IAM ユーザーのアクセスキーはなくせます。
どちらも、すべてのアプリケーションを切り替えたらまずアクセスキーを無効化し、送信が止まるアプリケーションがないことを確かめてから IAM ユーザーを削除します。